
OstorlabのSecurity Scanner GitHub App、Ticket Aggregation V2、Copilotの提供開始、セキュリティ機能の強化
2月のアップデートでは、Ticket Aggregation V2とOstorlab Copilotを導入し、レポート機能と検出メカニズムも改善しました。これらのアップデートにより、プラットフォーム全体で脆弱性管理、ユーザーエクスペリエンス、セキュリティ分析が強化されます。
Ticket Aggregation v2 🎫
柔軟性を高めた、チケット集約システムの強化版をリリースしました。
- チケットのグループ化設定をカスタマイズできるようにし、ユーザーが独自の集約ロジックを定義できるようにしました。
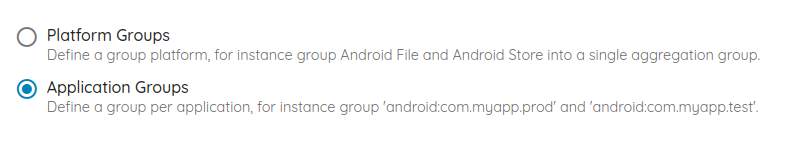
- 個々の問題を誤検知(フォールスポジティブ)としてマークできる、きめ細かな誤検知管理を追加
OstorlabのSecurity Scanner GitHub App 🛡️
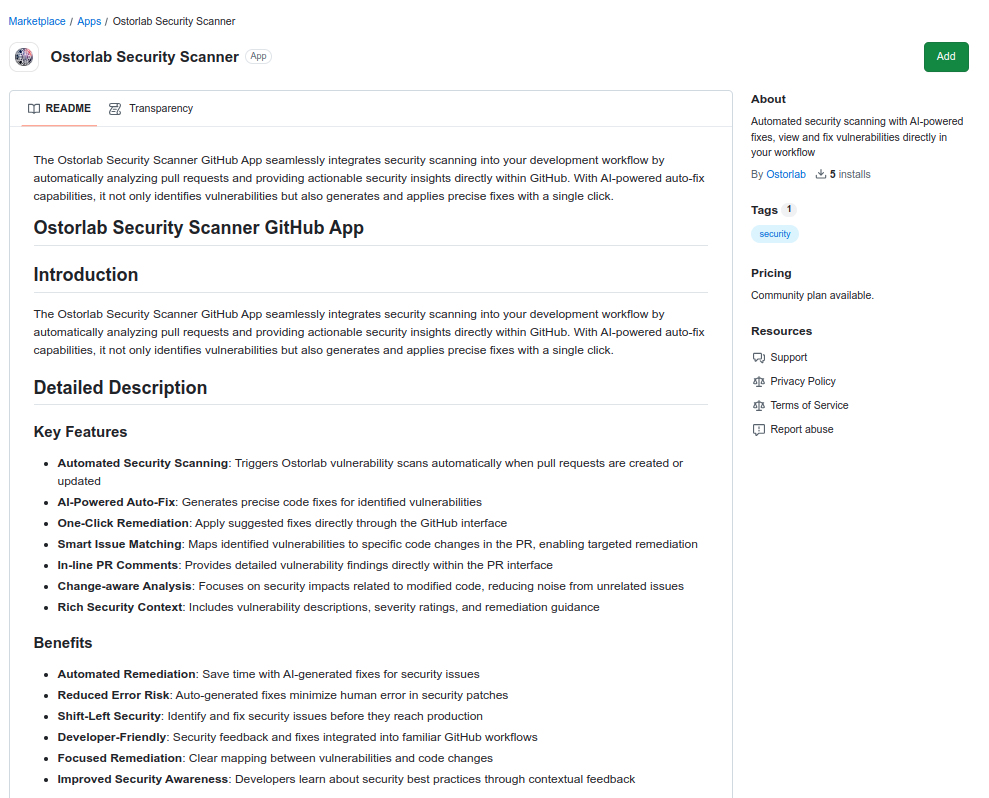
CI/CDワークフローでモバイルアプリのセキュリティスキャンを自動化するGitHub Security Scanner Appをリリースしました。
- プルリクエストとコードのプッシュをトリガーとする自動セキュリティスキャン
- PR内で、脆弱性を影響を受けるソースコードに直接マッピング
- AIによるセキュリティ問題の説明と修正の提案
- セキュリティ態勢を把握できるサマリーレポート
Copilot 🤖
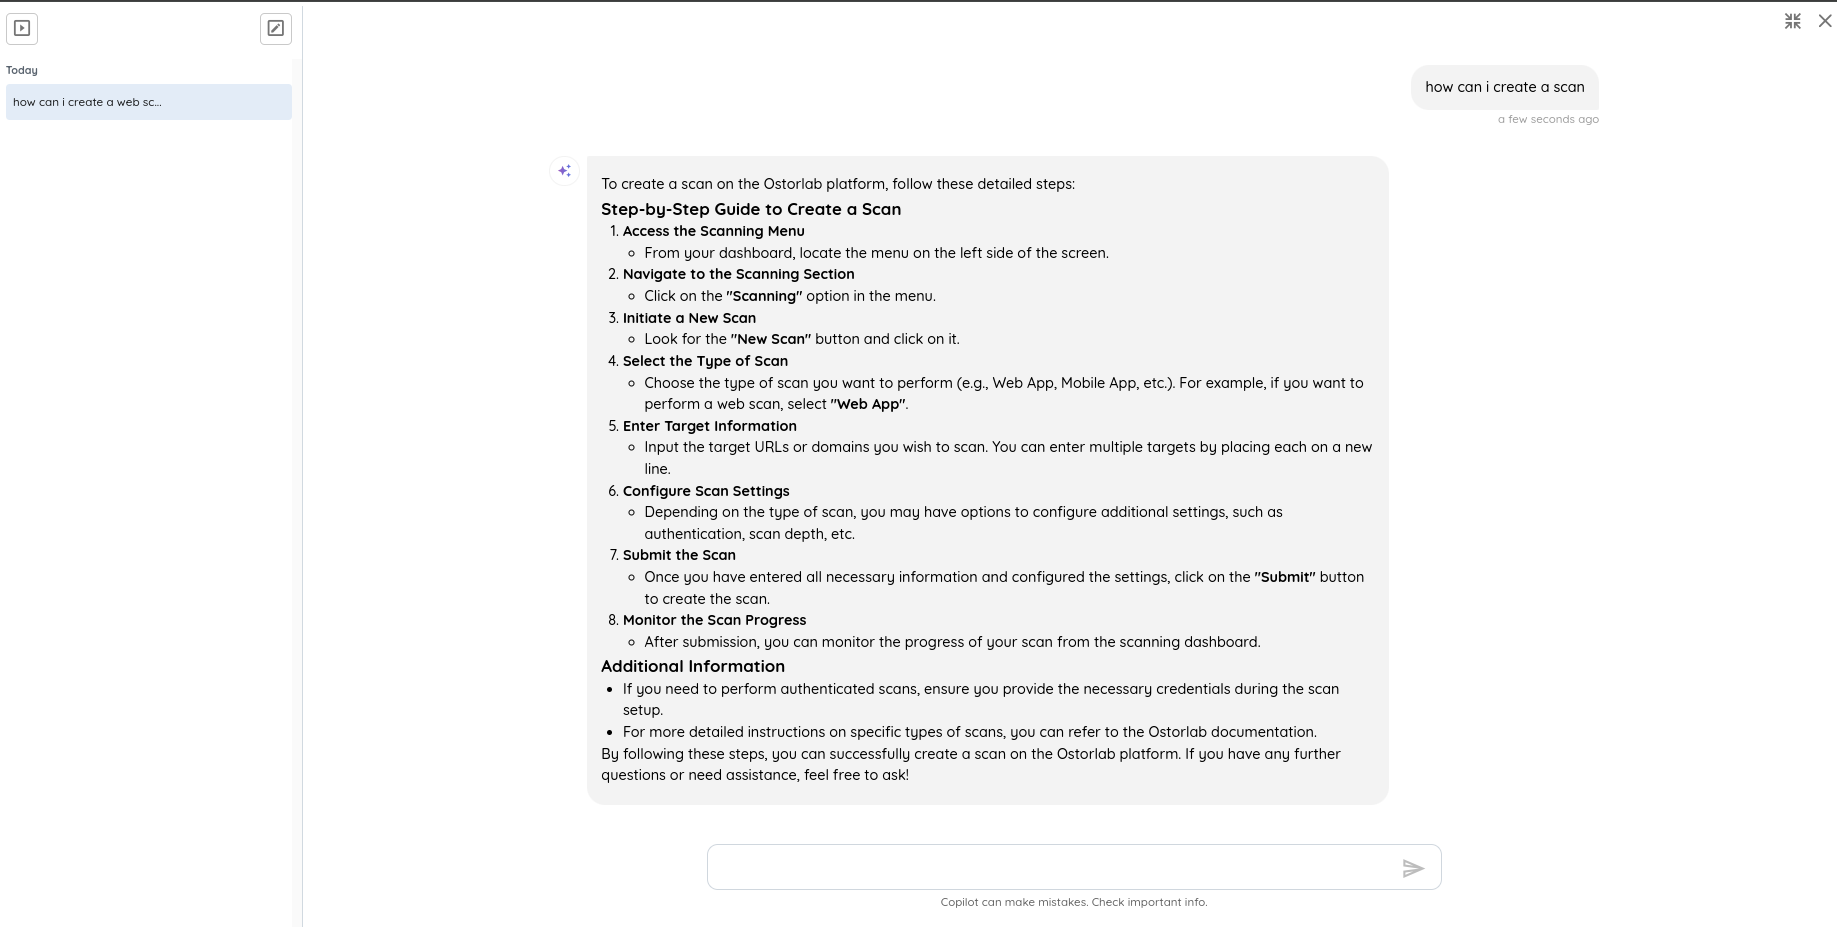
ユーザーエクスペリエンスを高めるために設計した、AIを活用したアシスタントを公開しました。
- ドキュメントに基づいて質問に回答し、すぐにガイダンスを提供
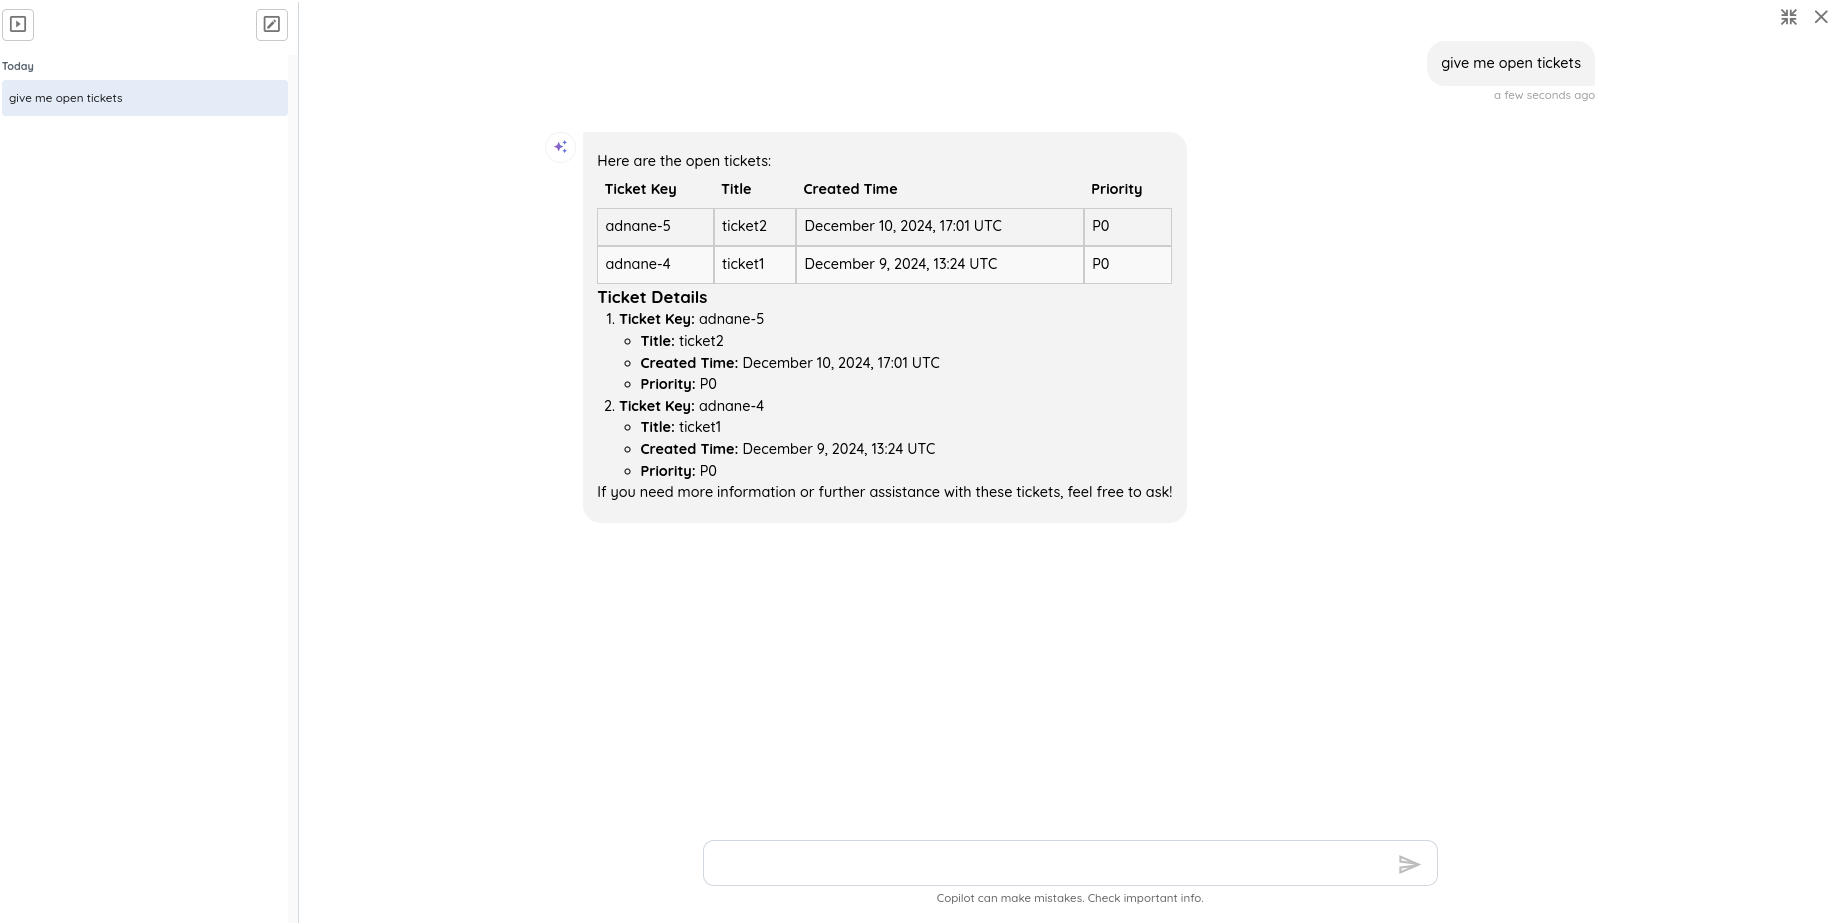
- 自然言語でプラットフォームの機能を操作可能
レポートとエクスポートの強化 📈
- スキャンのPDFレポートにクローズ済みチケットのステータスを追加
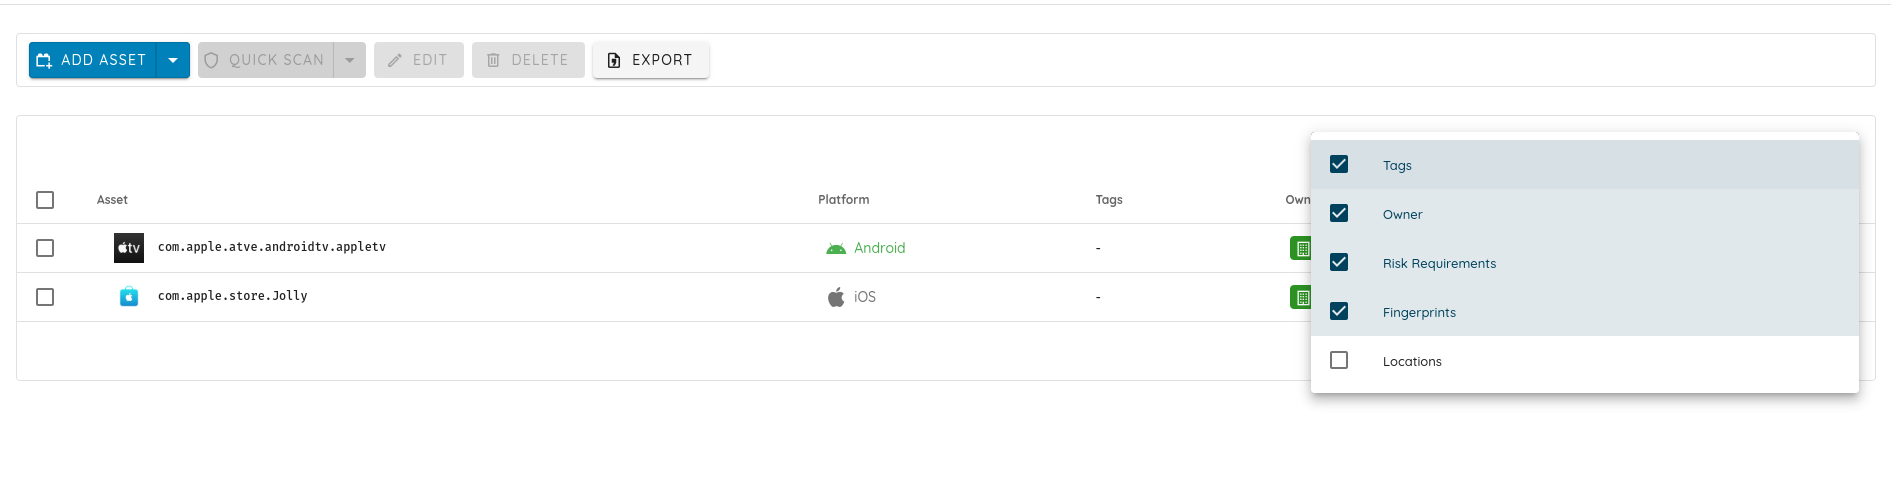
- テーブルのヘッダーに基づいて、アセットのCSVエクスポートを絞り込む機能を実装
検出 🔍
シークレット検出
- AWS APIキーの検出を強化
- GitHubアクセストークンの検出を強化
- Mapboxのシークレットトークンの検出を追加
Threat Center
複数のフィンガープリントの検出を追加しました。
- ThinkPHP
- Wazuh
- SonicWall SSL VPN
- Sophos
- Cyberoam
- Zyxel Devices
- Elber
- .NET Framework
複数のCVEへの対応を追加しました。 CVE-2022-47945, CVE-2025-24016, CVE-2025-0108, CVE-2024-53704, CVE-2025-0890, CVE-2025-0674, CVE-2024-29059, CVE-2018-19410, CVE-2024-45195