
GitHub App Security Scanner d'Ostorlab, Ticket Aggregation V2, lancement de Copilot et fonctionnalités de sécurité renforcées
La mise à jour de février introduit Ticket Aggregation V2 et Ostorlab Copilot, ainsi que des améliorations des capacités de reporting et des mécanismes de détection. Ces évolutions améliorent la gestion des vulnérabilités, l'expérience utilisateur et l'analyse de sécurité sur l'ensemble de la plateforme.
Ticket Aggregation v2 🎫
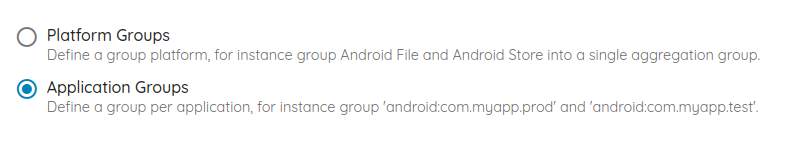
Lancement d'une version améliorée de notre système d'agrégation de tickets, plus flexible :
- Introduction d'une configuration personnalisable du regroupement des tickets, qui permet aux utilisateurs de définir leur propre logique d'agrégation.
- Ajout d'une gestion fine des faux positifs, avec la possibilité de marquer des problèmes individuels comme faux positifs
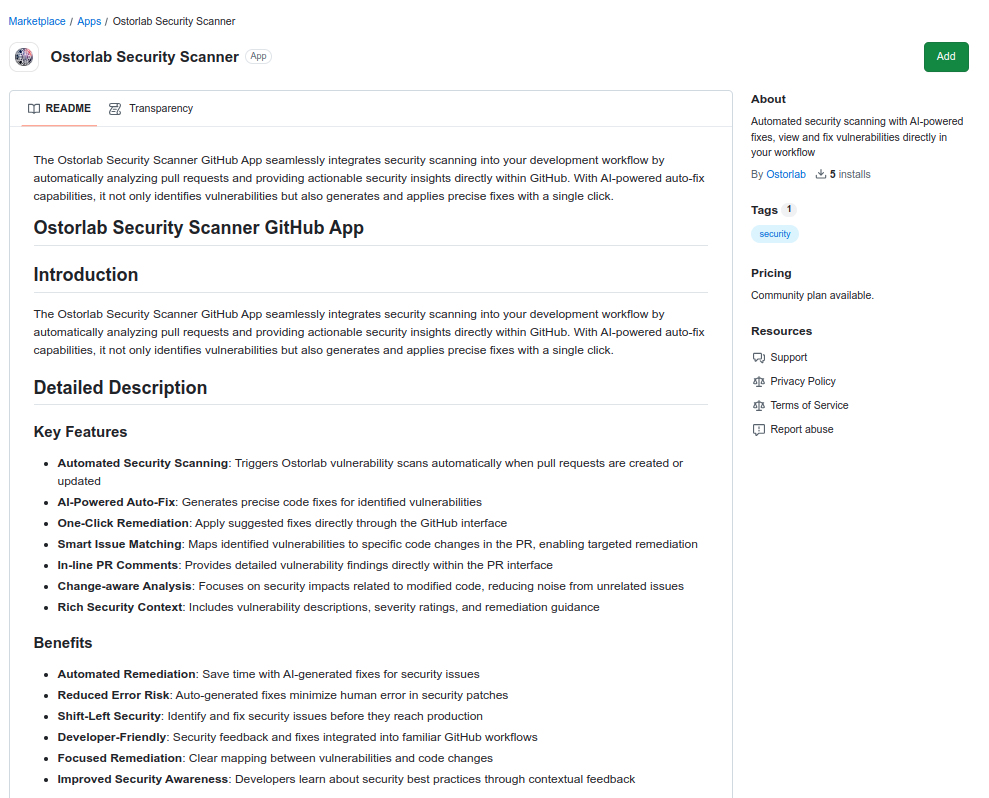
GitHub App Security Scanner d'Ostorlab 🛡️
Lancement de la GitHub Security Scanner App pour l'analyse de sécurité automatisée des applications mobiles dans les workflows CI/CD :
- Scans de sécurité automatiques déclenchés par les pull requests et les push de code
- Association directe des vulnérabilités au code source concerné dans les pull requests
- Explication des problèmes de sécurité par IA, avec des suggestions de correctifs
- Rapports de synthèse donnant un aperçu de la posture de sécurité
Copilot 🤖
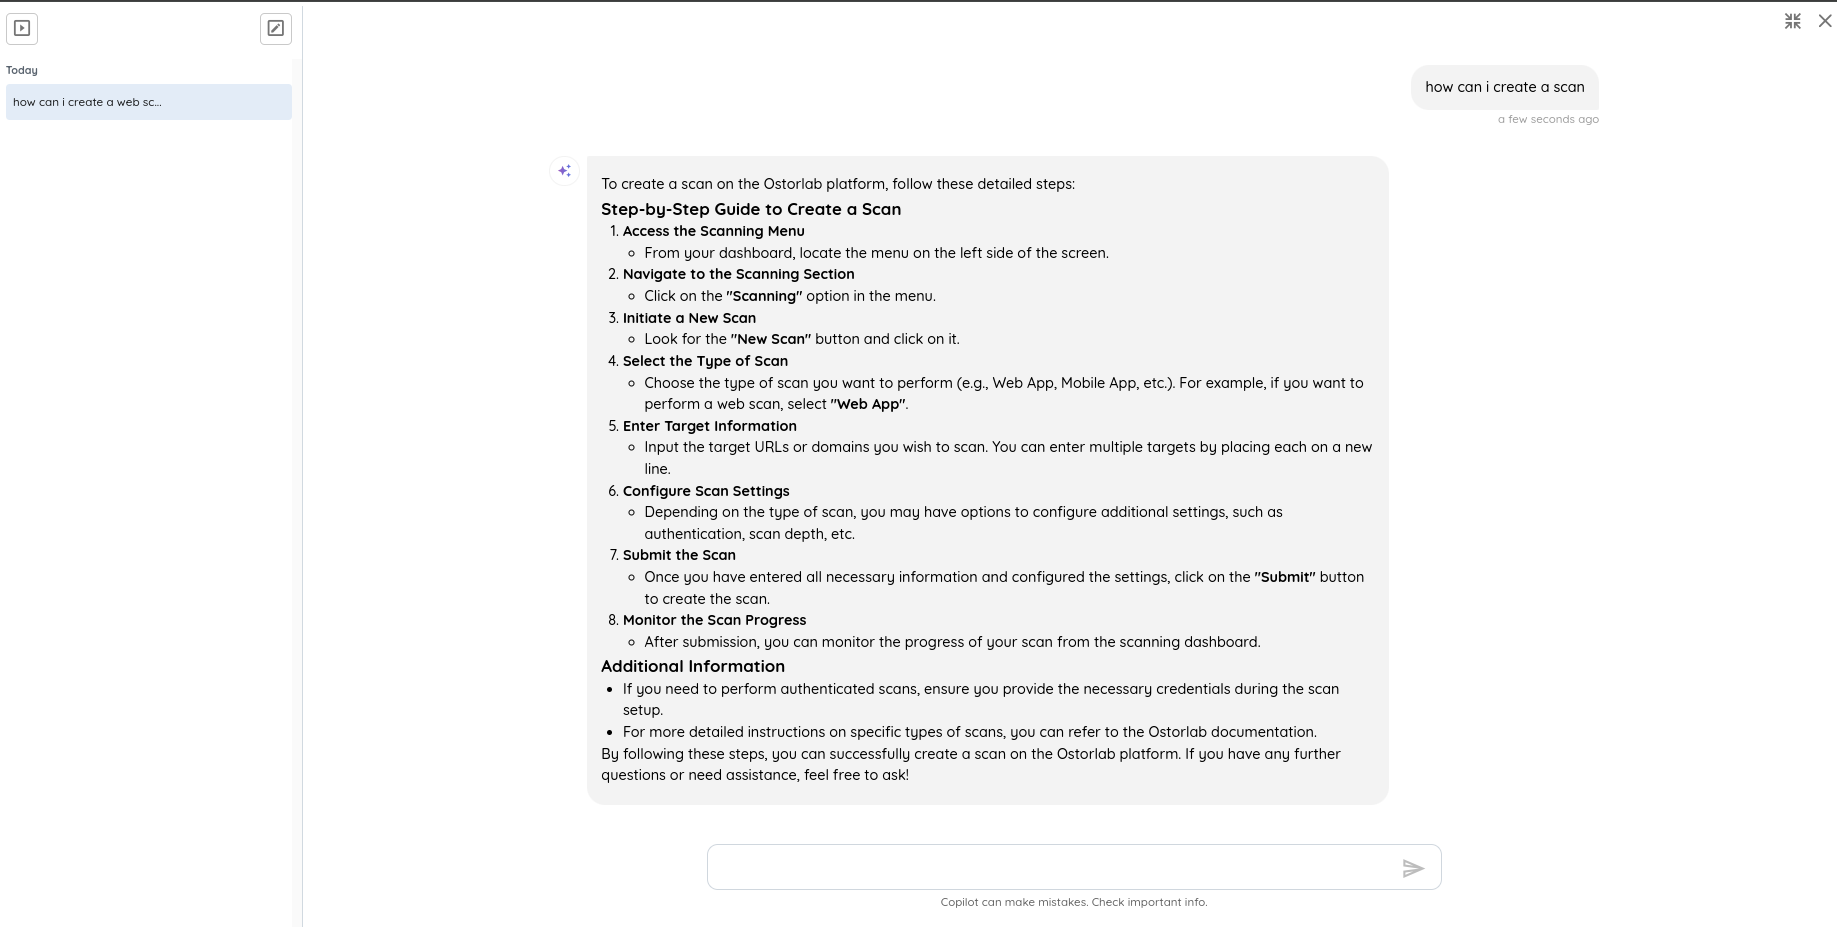
Lancement de notre assistant propulsé par l'IA, conçu pour améliorer l'expérience utilisateur :
- Fournit des réponses aux questions à partir de la documentation pour une aide immédiate
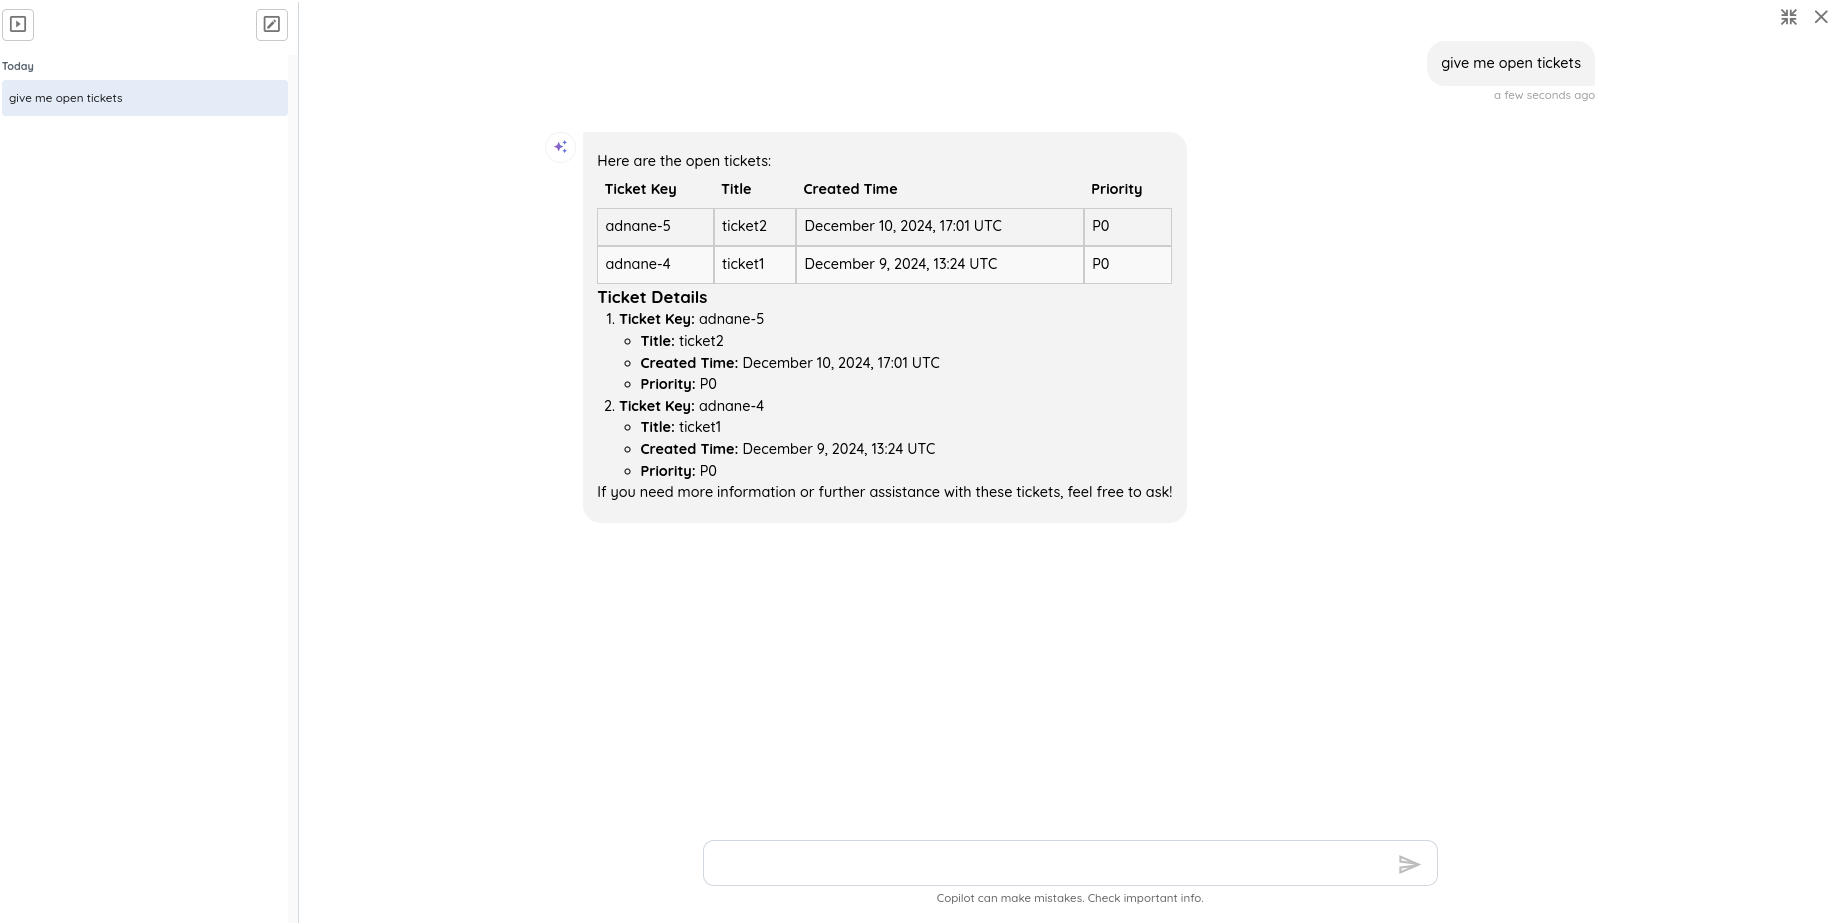
- Permet d'interagir en langage naturel avec les fonctionnalités de la plateforme
Reporting & Export Enhancements 📈
- Ajout du statut de ticket fermé dans les rapports PDF de scan
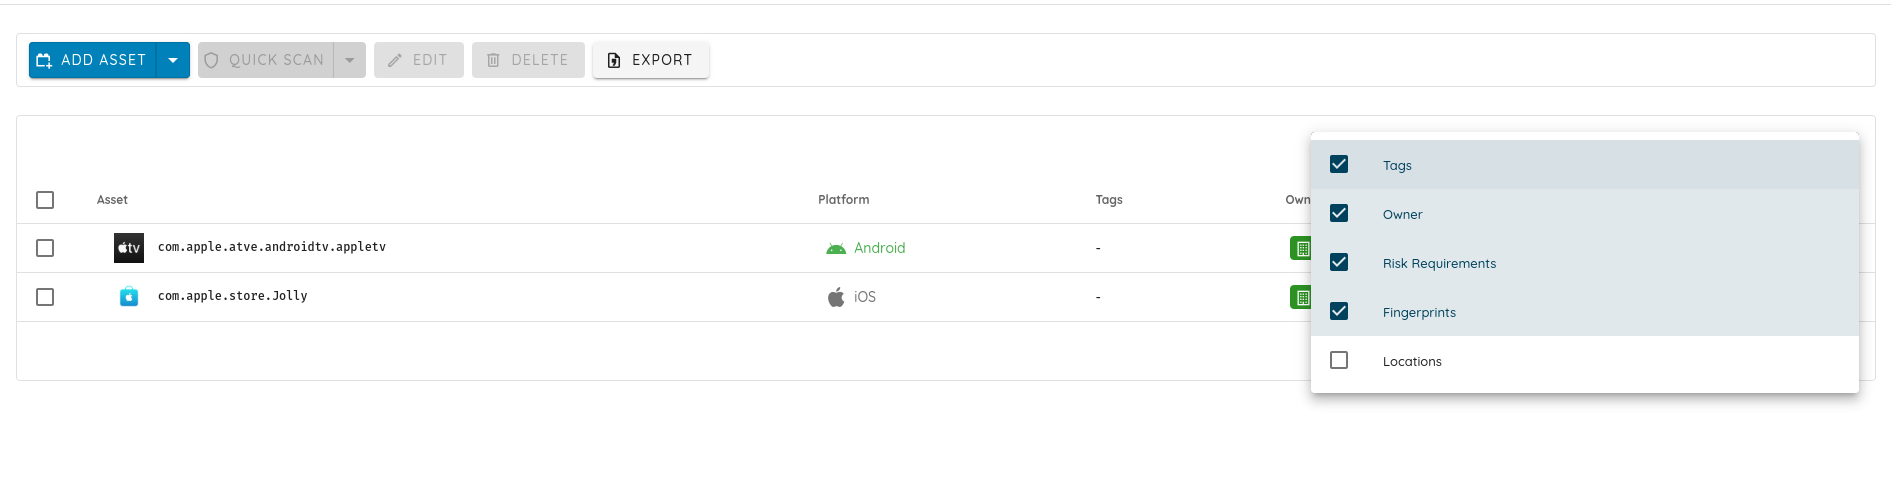
- Mise en place du filtrage des exports CSV des actifs en fonction des en-têtes du tableau
Detection 🔍
Secret Detection
- Amélioration de la détection des clés d'API AWS
- Amélioration de la détection des jetons d'accès GitHub
- Ajout de la détection des jetons secrets Mapbox
Threat Center
Ajout de la détection de plusieurs empreintes :
- ThinkPHP
- Wazuh
- SonicWall SSL VPN
- Sophos
- Cyberoam
- Zyxel Devices
- Elber
- .NET Framework
Ajout de la prise en charge de plusieurs CVE : CVE-2022-47945, CVE-2025-24016, CVE-2025-0108, CVE-2024-53704, CVE-2025-0890, CVE-2025-0674, CVE-2024-29059, CVE-2018-19410, CVE-2024-45195