
GitHub App Security Scanner de Ostorlab, Ticket Aggregation V2, lanzamiento de Copilot y funciones de seguridad mejoradas
La actualización de febrero incorpora Ticket Aggregation V2 y Ostorlab Copilot, además de mejoras en las capacidades de generación de informes y en los mecanismos de detección. Estas actualizaciones mejoran la gestión de vulnerabilidades, la experiencia de usuario y el análisis de seguridad en toda la plataforma.
Ticket Aggregation v2 🎫
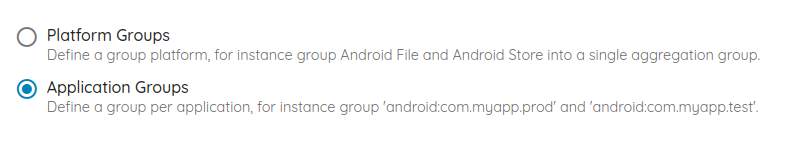
Se lanzó una versión mejorada de nuestro sistema de agregación de tickets, con mayor flexibilidad:
- Se introdujo una configuración personalizable de agrupación de tickets que permite a los usuarios definir su propia lógica de agregación.
- Se añadió una gestión granular de falsos positivos, con la posibilidad de marcar incidencias individuales como falsos positivos
GitHub App Security Scanner de Ostorlab 🛡️
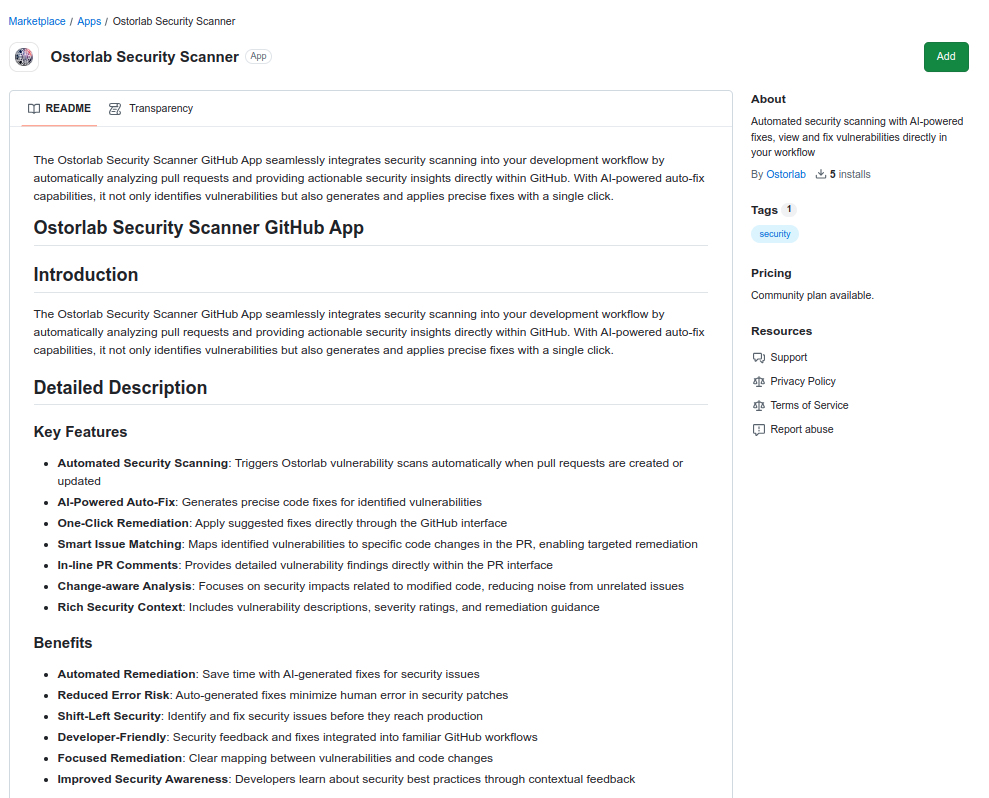
Se lanzó la GitHub Security Scanner App para el escaneo de seguridad automatizado de aplicaciones móviles en flujos de trabajo de CI/CD:
- Escaneos de seguridad automáticos activados por pull requests y envíos de código
- Asignación directa de las vulnerabilidades al código fuente afectado en los pull requests
- Explicación de los problemas de seguridad con IA, con sugerencias de corrección
- Informes de resumen que ofrecen información sobre la postura de seguridad
Copilot 🤖
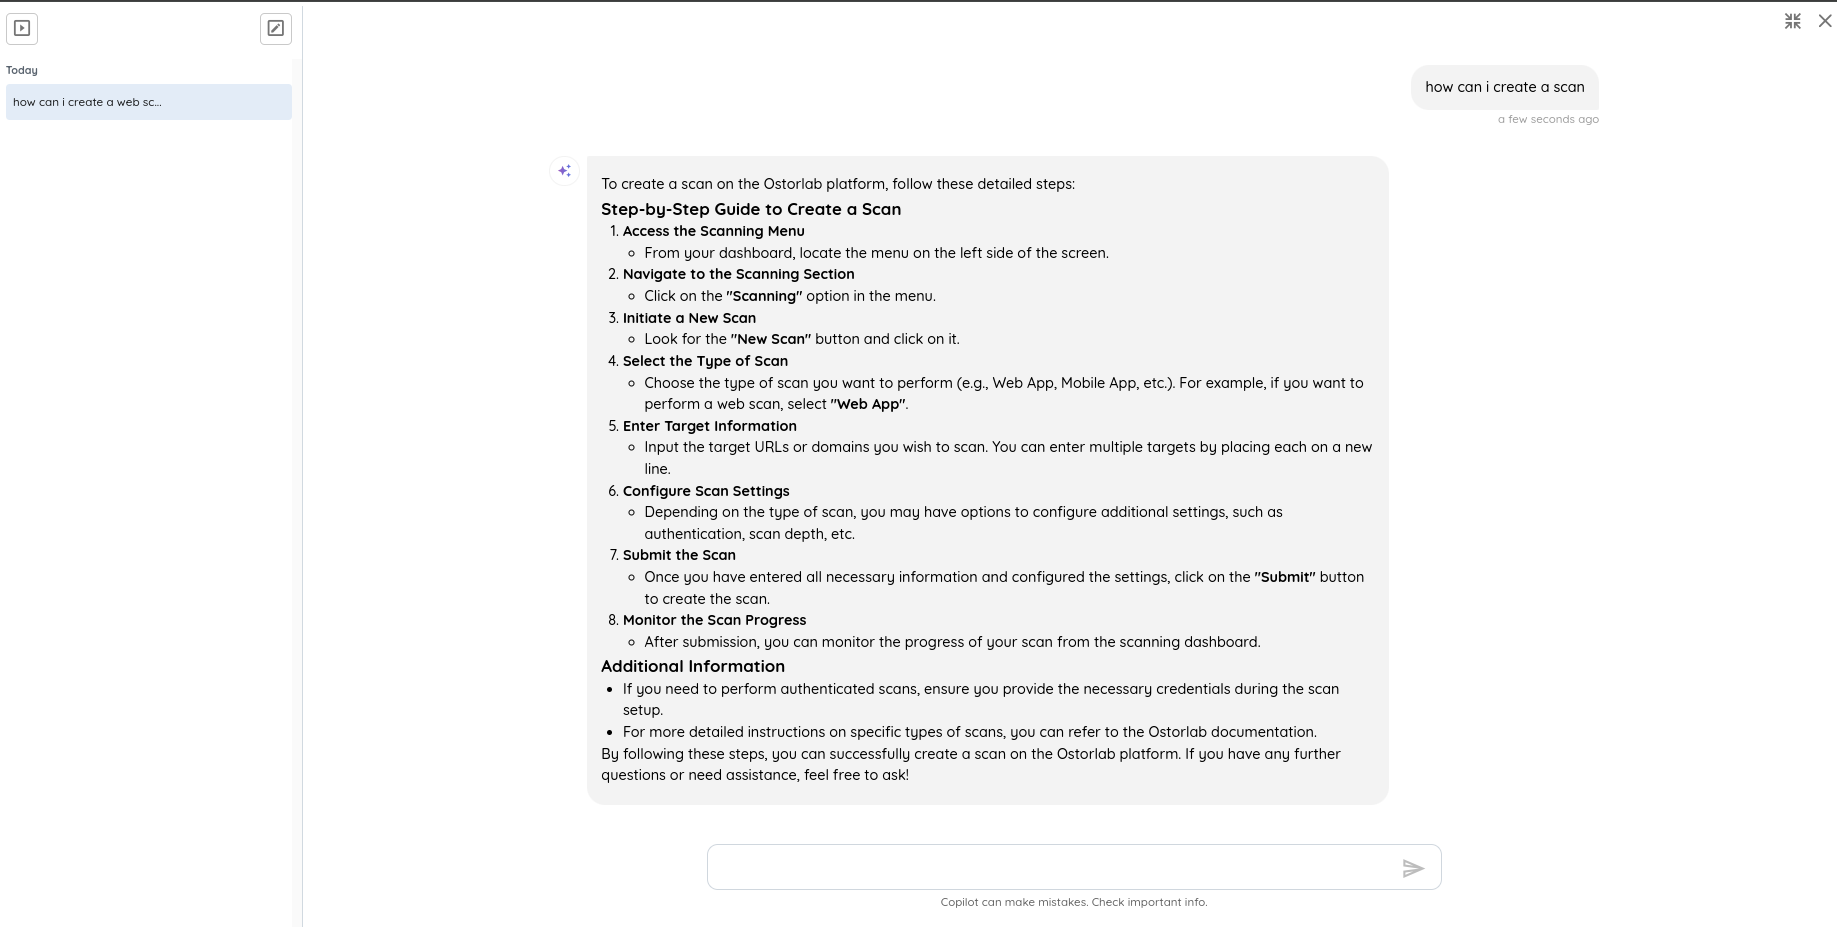
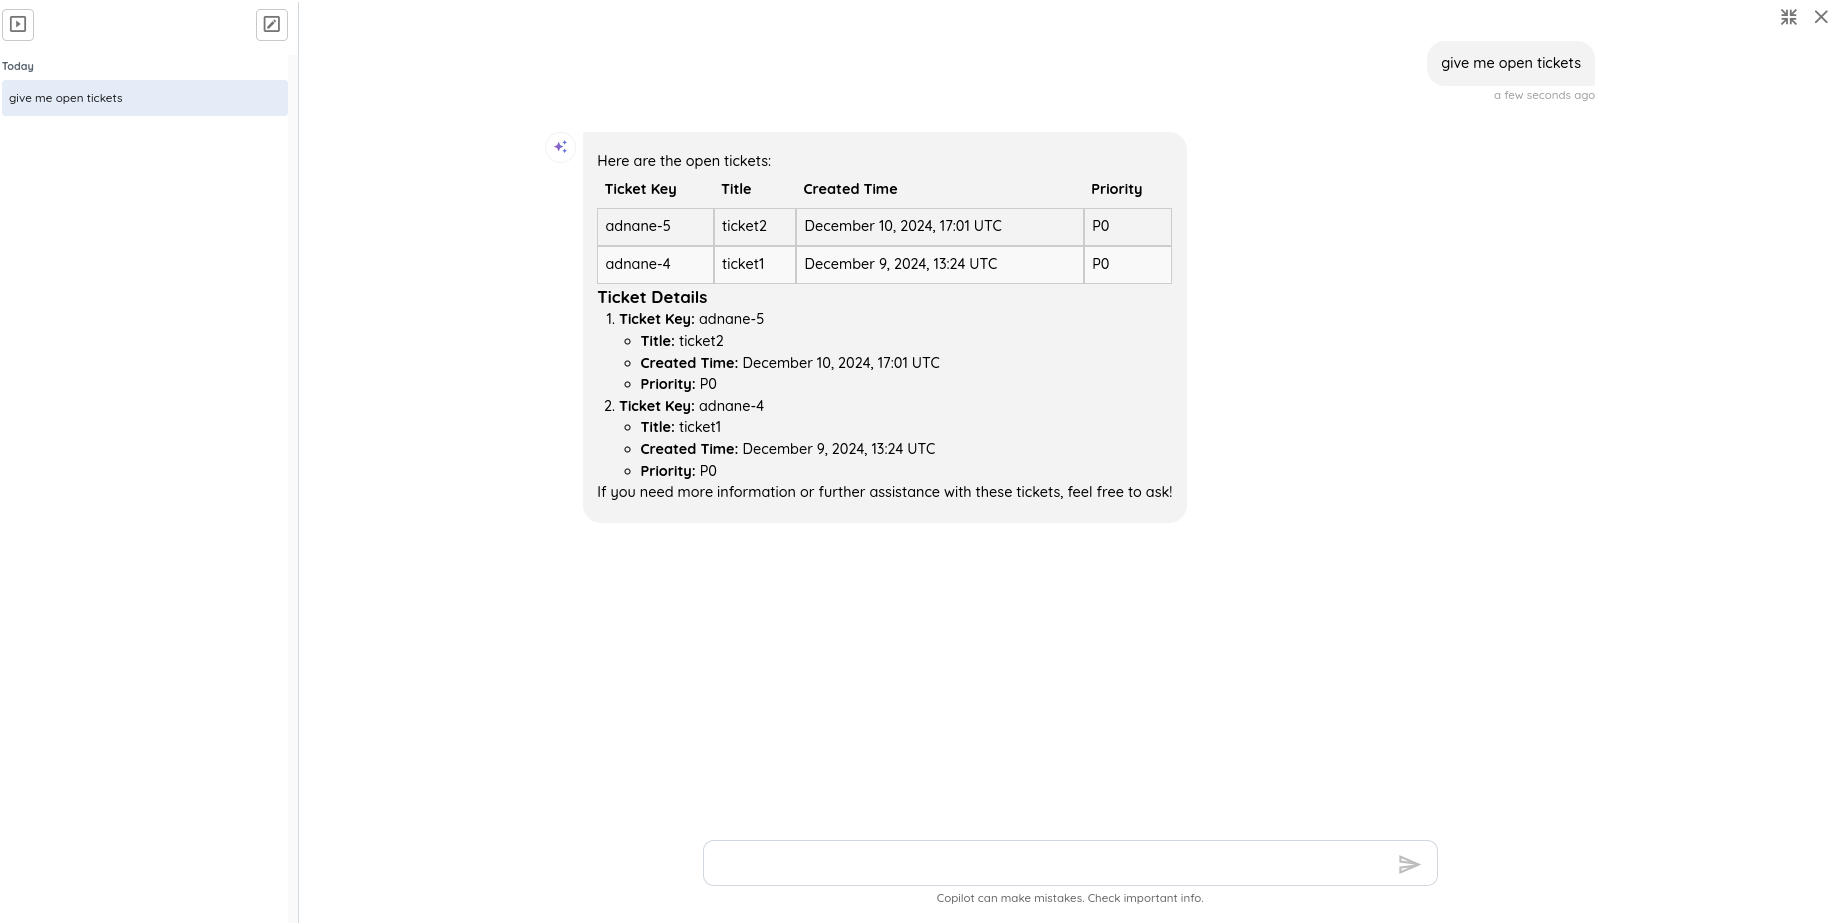
Se lanzó nuestro asistente con IA, diseñado para mejorar la experiencia de usuario:
- Ofrece respuestas a consultas basadas en la documentación para una orientación inmediata
- Permite interactuar en lenguaje natural con las funcionalidades de la plataforma
Mejoras de informes y exportación 📈
- Se añadió el estado de ticket cerrado a los informes PDF de los escaneos
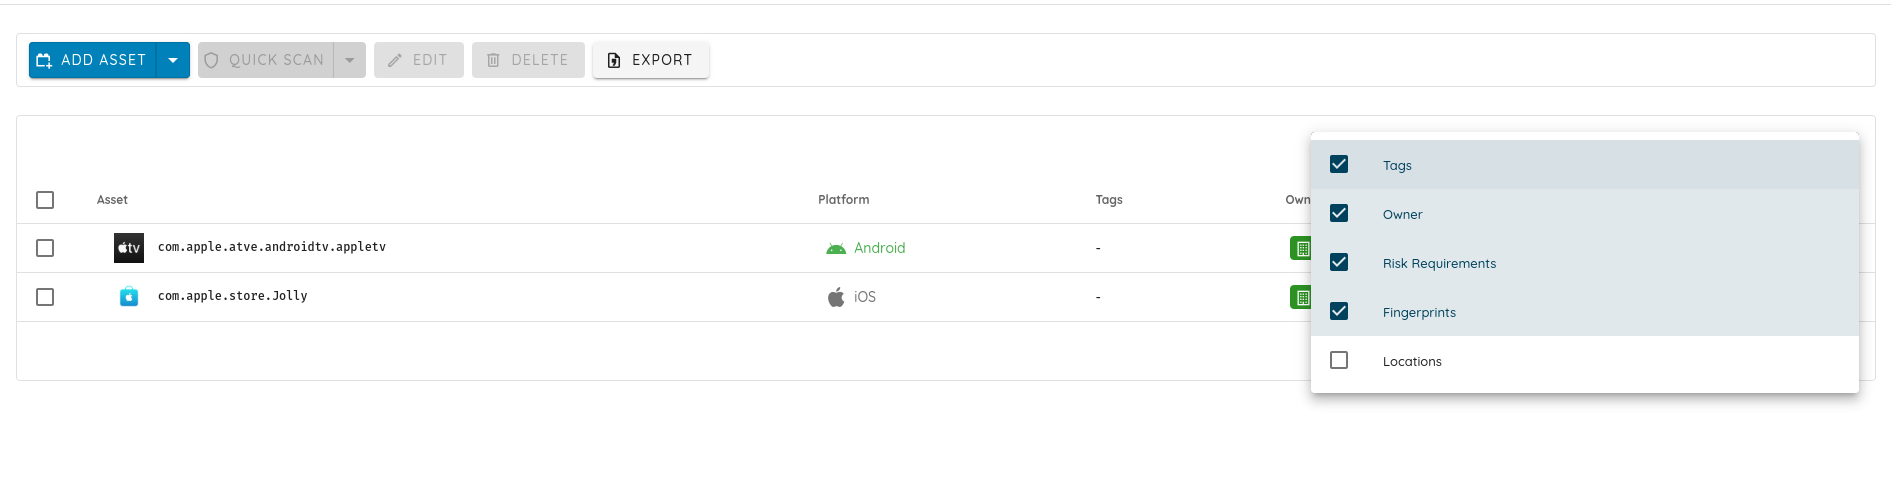
- Se implementó el filtrado de las exportaciones CSV de activos según los encabezados de la tabla
Detección 🔍
Detección de secretos
- Se mejoró la detección de claves de API de AWS
- Se mejoró la detección de tokens de acceso de GitHub
- Se añadió la detección de tokens secretos de Mapbox
Threat Center
Se añadió la detección de varias huellas:
- ThinkPHP
- Wazuh
- SonicWall SSL VPN
- Sophos
- Cyberoam
- Zyxel Devices
- Elber
- .NET Framework
Se añadió compatibilidad con varios CVE: CVE-2022-47945, CVE-2025-24016, CVE-2025-0108, CVE-2024-53704, CVE-2025-0890, CVE-2025-0674, CVE-2024-29059, CVE-2018-19410, CVE-2024-45195