
缺陷修复、检测与攻击面改进
此次更新带来了缺陷修复、检测改进和攻击面增强,提供更加顺畅的用户体验。
此次更新带来了缺陷修复、检测改进和攻击面增强,提供更加顺畅的用户体验。
🛡️ 扫描
- 在漏洞详情页面中显示所检测到漏洞的源代码。
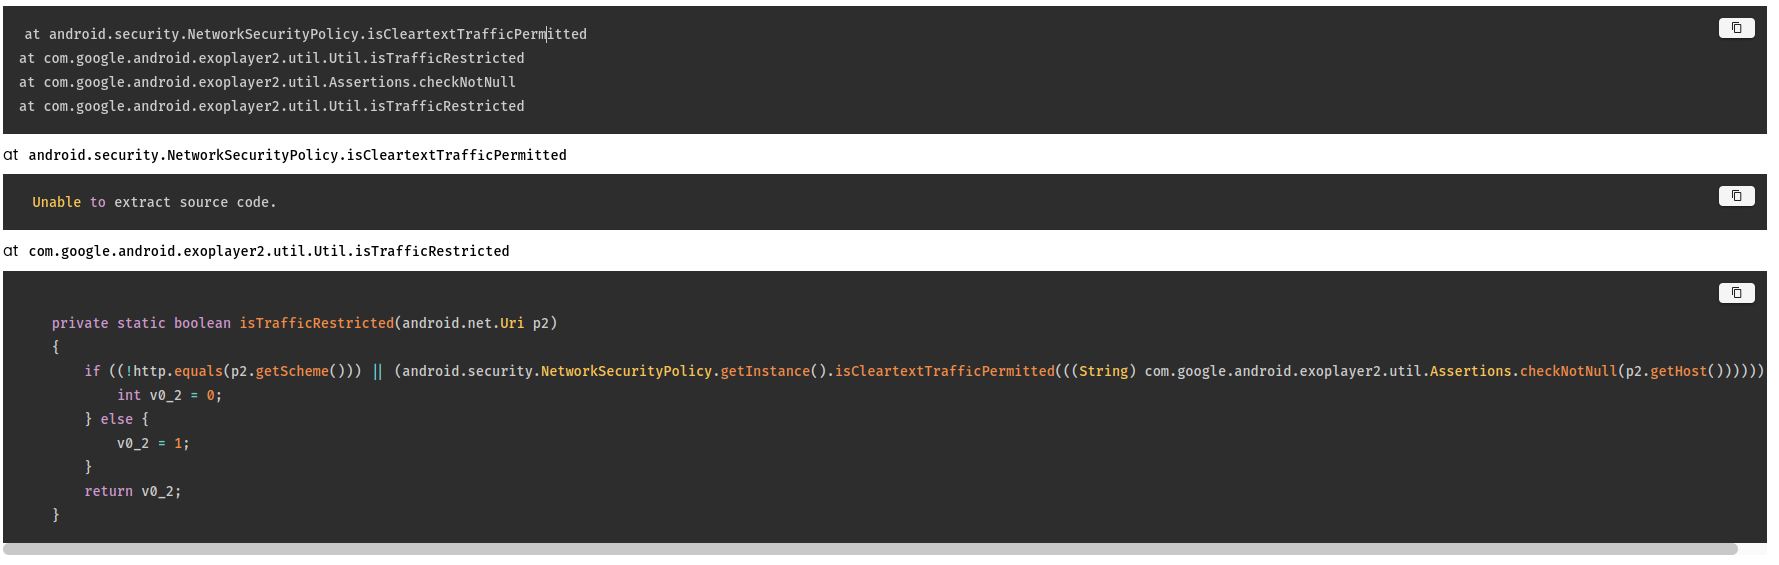
所检测到漏洞的源代码
🛠️ 修复
- 为攻击面审计员定制了每周邮件,仅包含与其相关的数据。
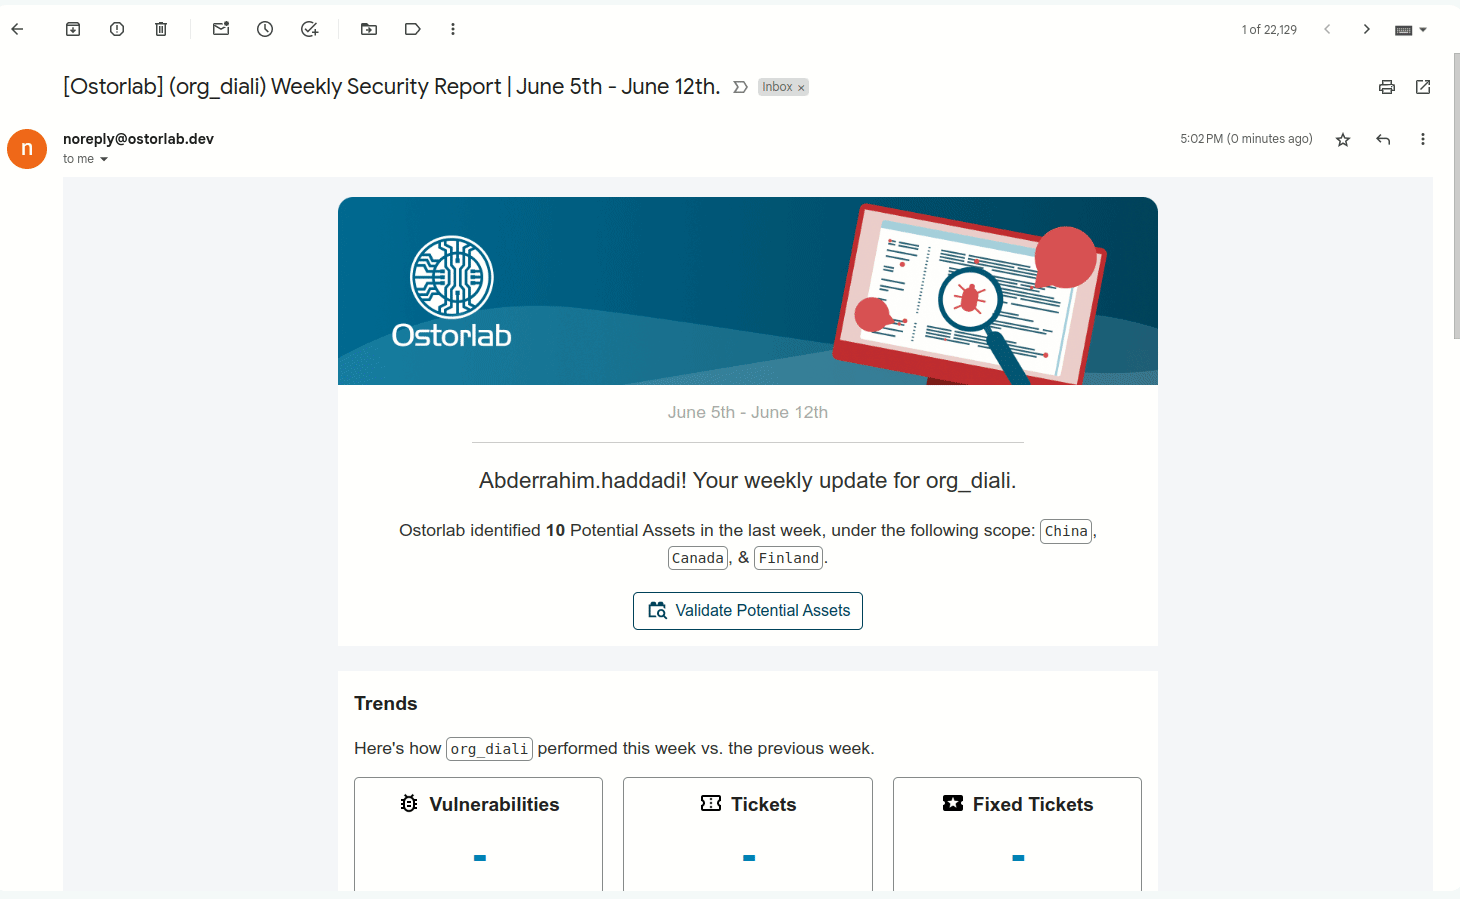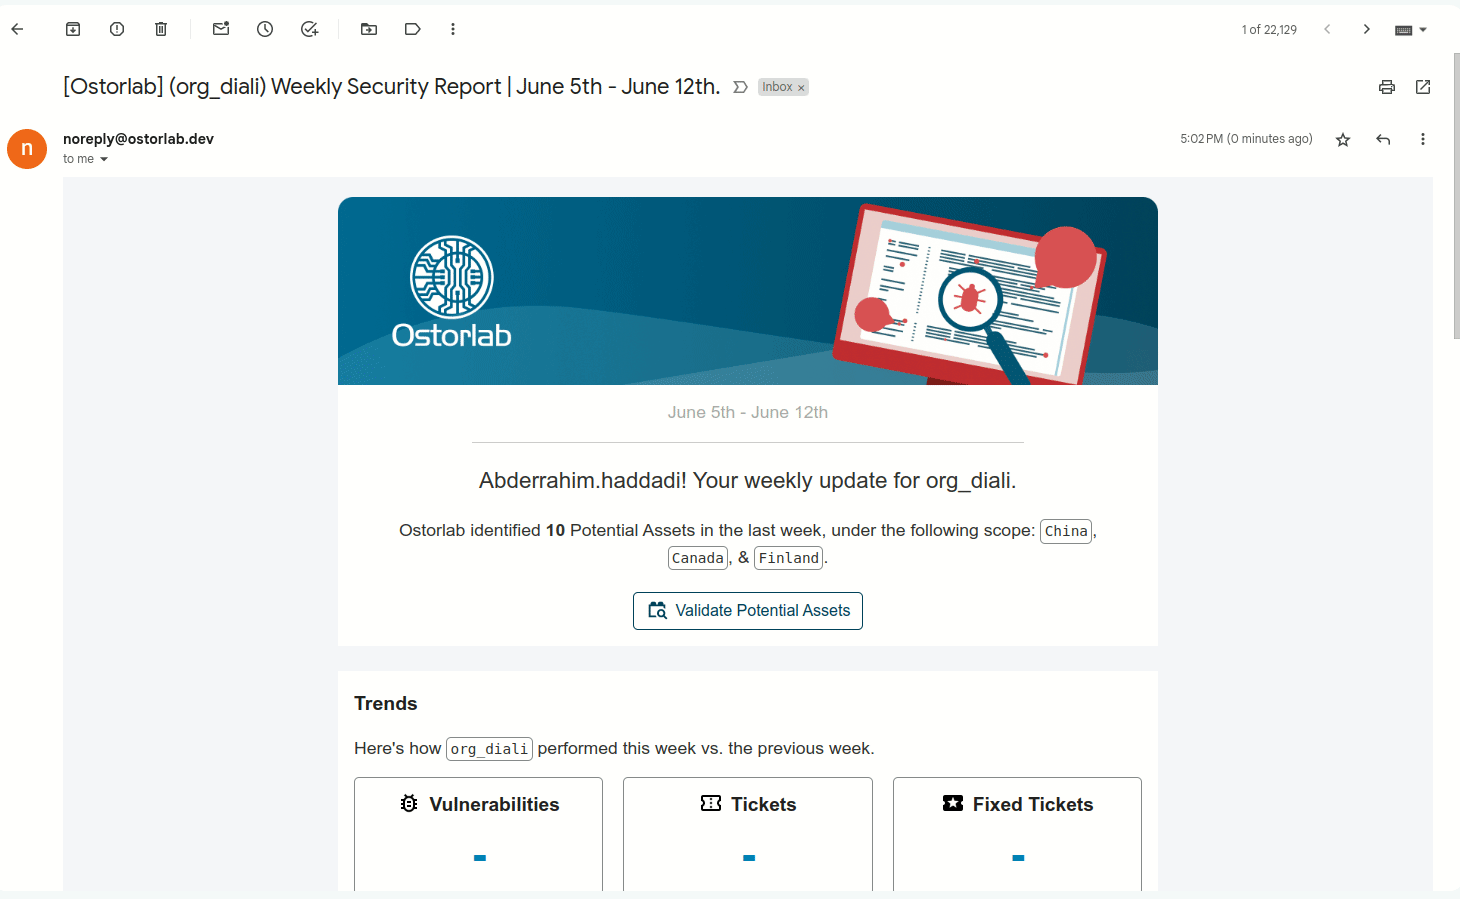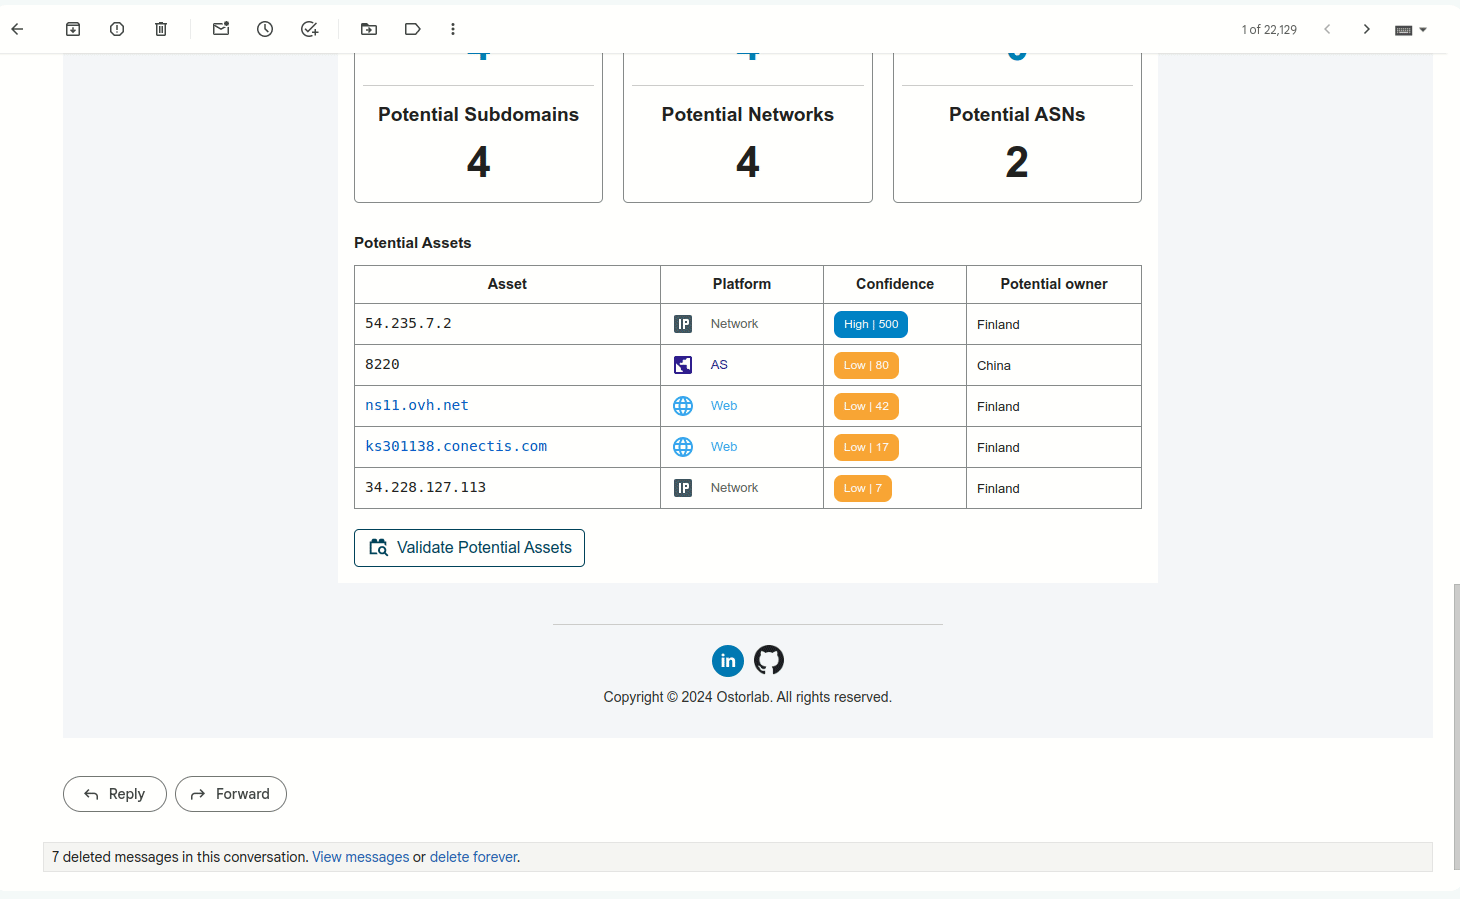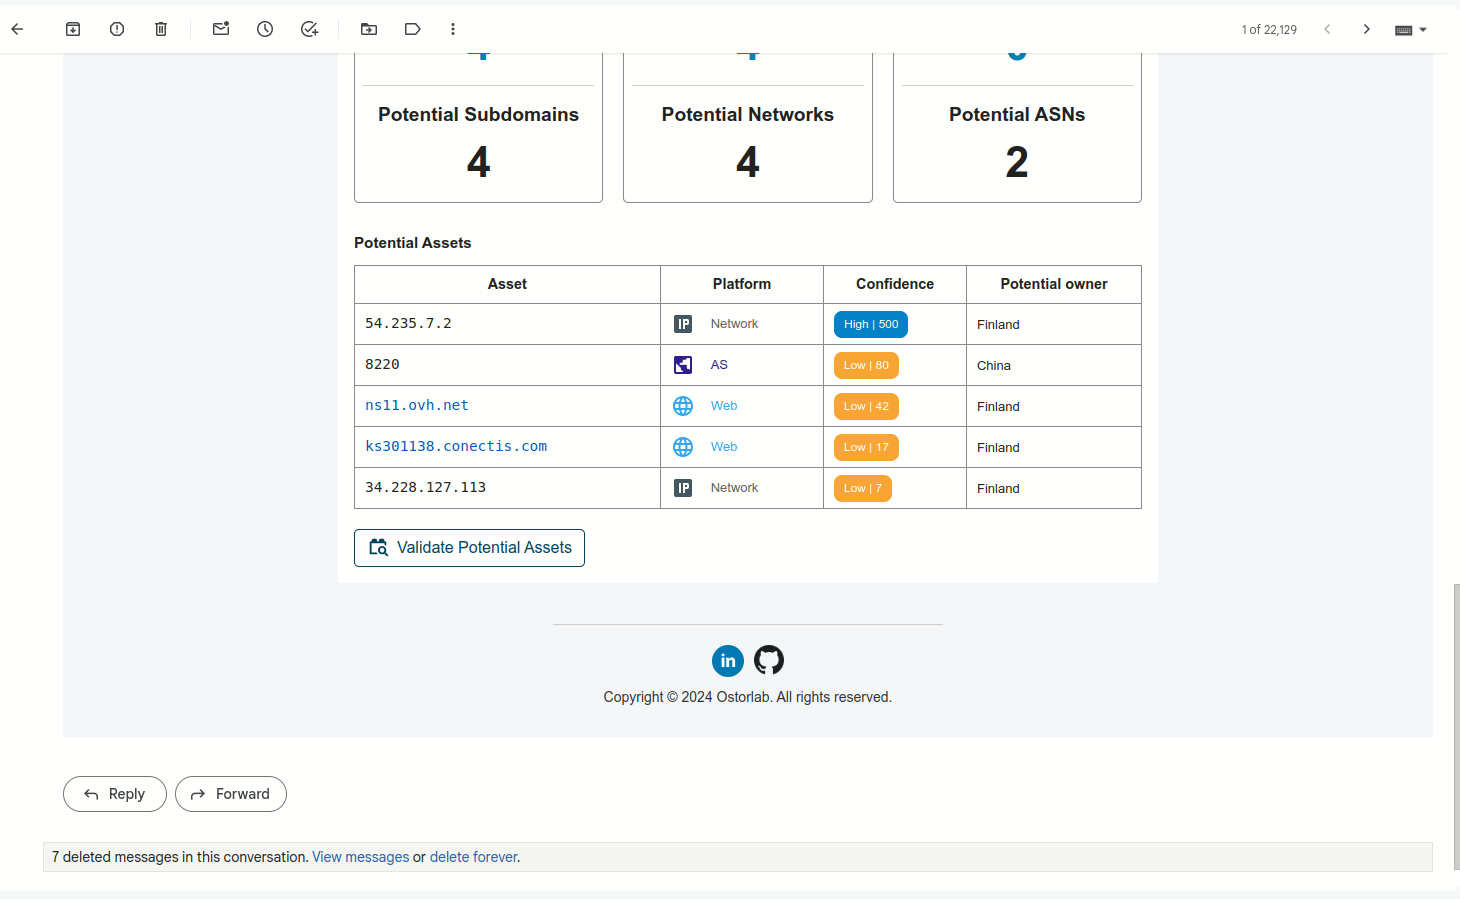
发送给攻击面审计员的每周邮件
🕸️ 攻击面与资产清单
- 为资产中的标签新增了自动补全。
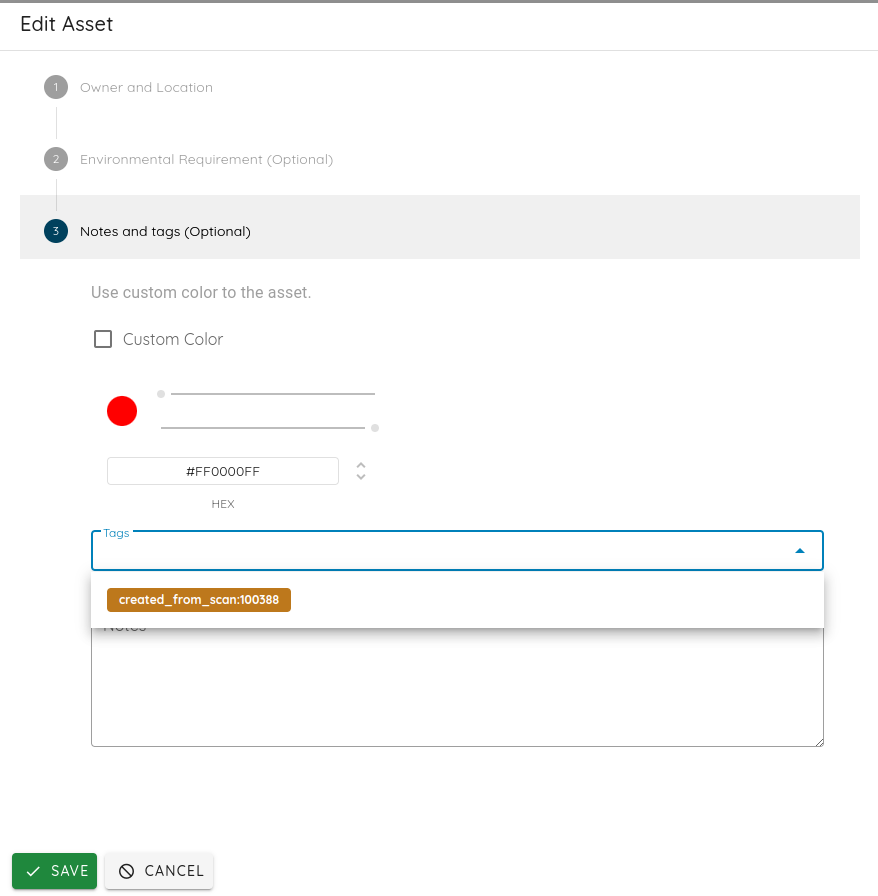
资产中标签的自动补全 - 支持按归属类型筛选资产。
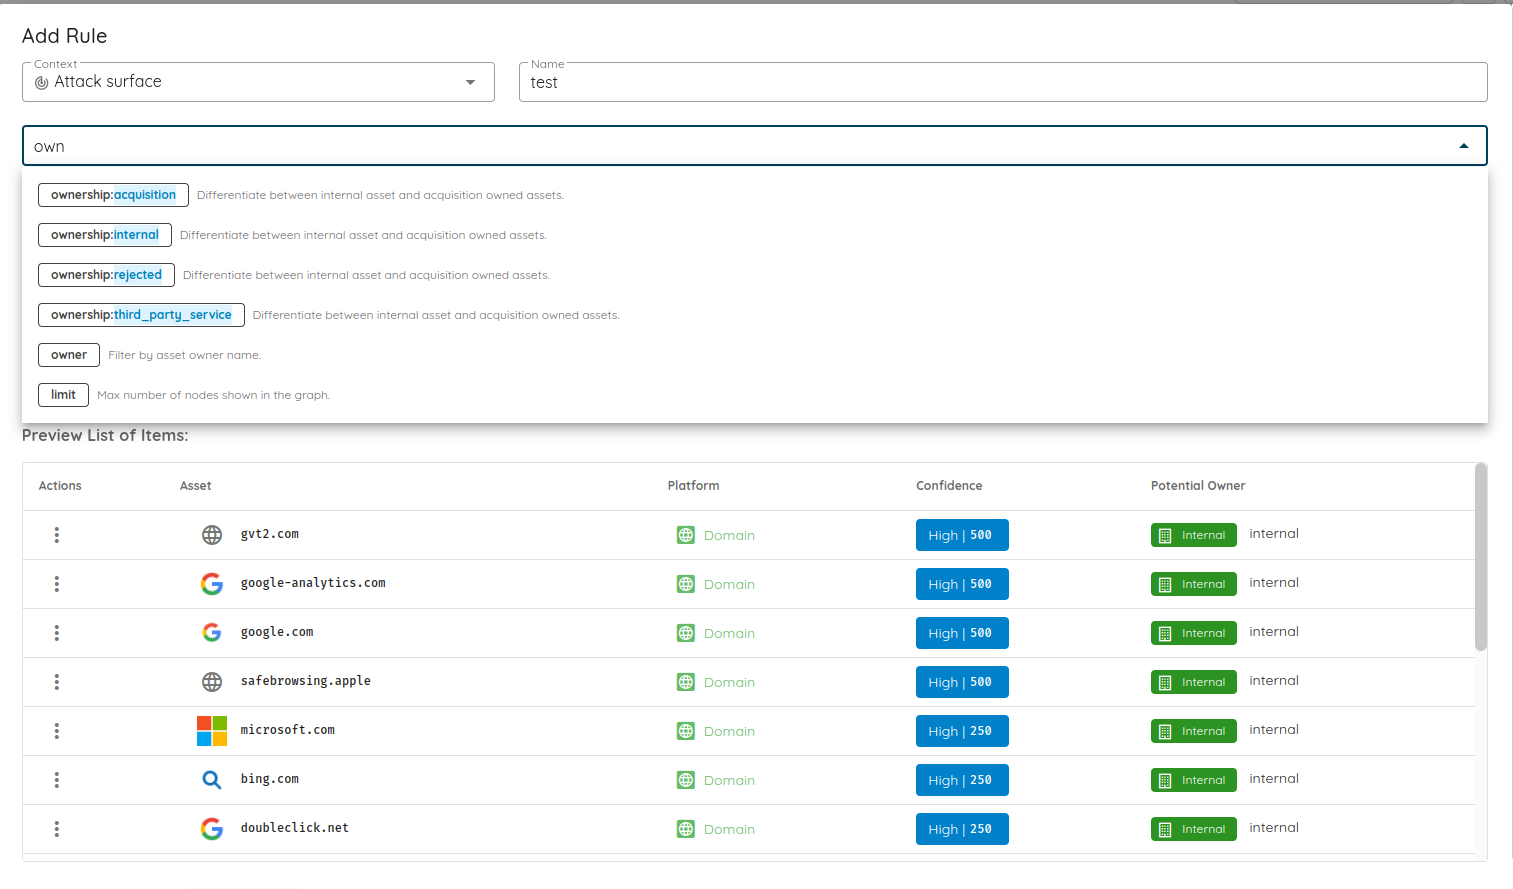
按归属类型筛选资产
📦 检测
- 新增对
CVE-2022-24816的检测:Geoserver 的 JT-JIFFLE 扩展中存在远程代码执行漏洞,远程攻击者可借此执行任意代码。 - 新增对
CVE-2024-34470的检测:在 HSC Mailinspector 5.2.17-3 至 v.5.2.18 中发现了一个问题。 /public/loader.php 文件中存在未经身份验证的路径遍历漏洞。path 参数未能正确过滤传入的文件和目录是否属于 webroot,攻击者因此可以读取服务器上的任意文件。
🐞 缺陷修复
- 修复了输入中包含 schema 时的搜索功能。
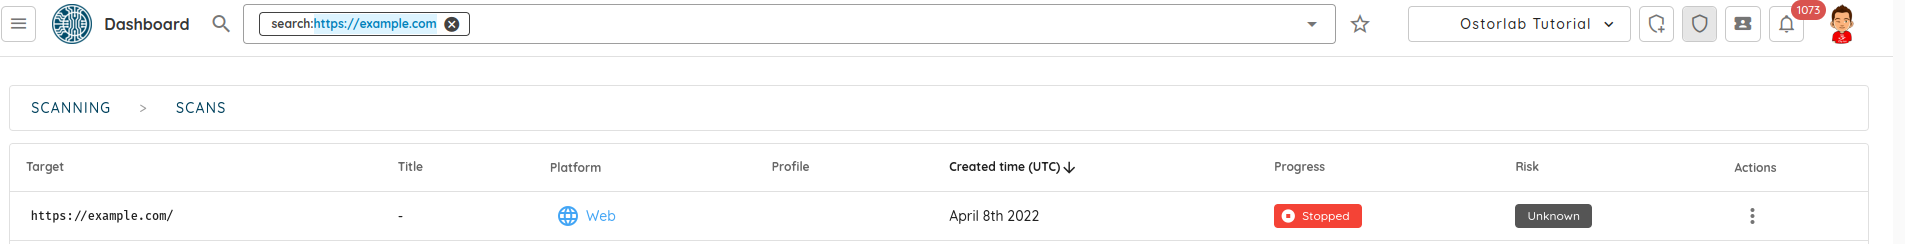
使用特定 schema 搜索扫描 - 修复了搜索 Facebook 等常见应用时的 iOS 搜索问题。
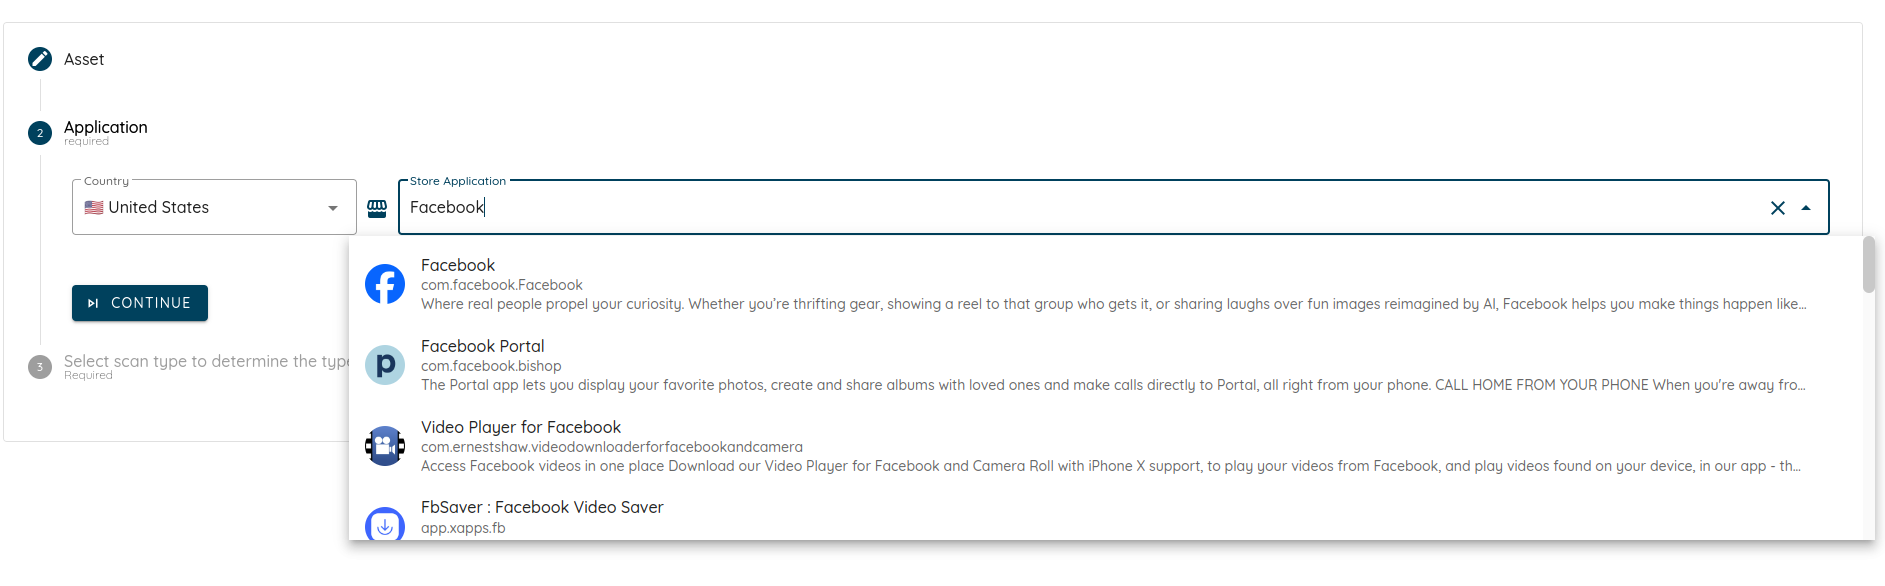
搜索 Facebook 等常见应用 - 修复了生成 PDF 时已排除的值仍出现在图中的问题。