
Corrección de errores, detección y mejoras en la superficie de ataque
Esta actualización introduce correcciones de errores, mejoras en la detección y mejoras en la superficie de ataque para ofrecer una experiencia de usuario más fluida.
Esta actualización introduce correcciones de errores, mejoras en la detección y mejoras en la superficie de ataque para ofrecer una experiencia de usuario más fluida.
🛡️ Escaneo
- Se muestra el código fuente de las vulnerabilidades detectadas en la página de detalles de la vulnerabilidad.
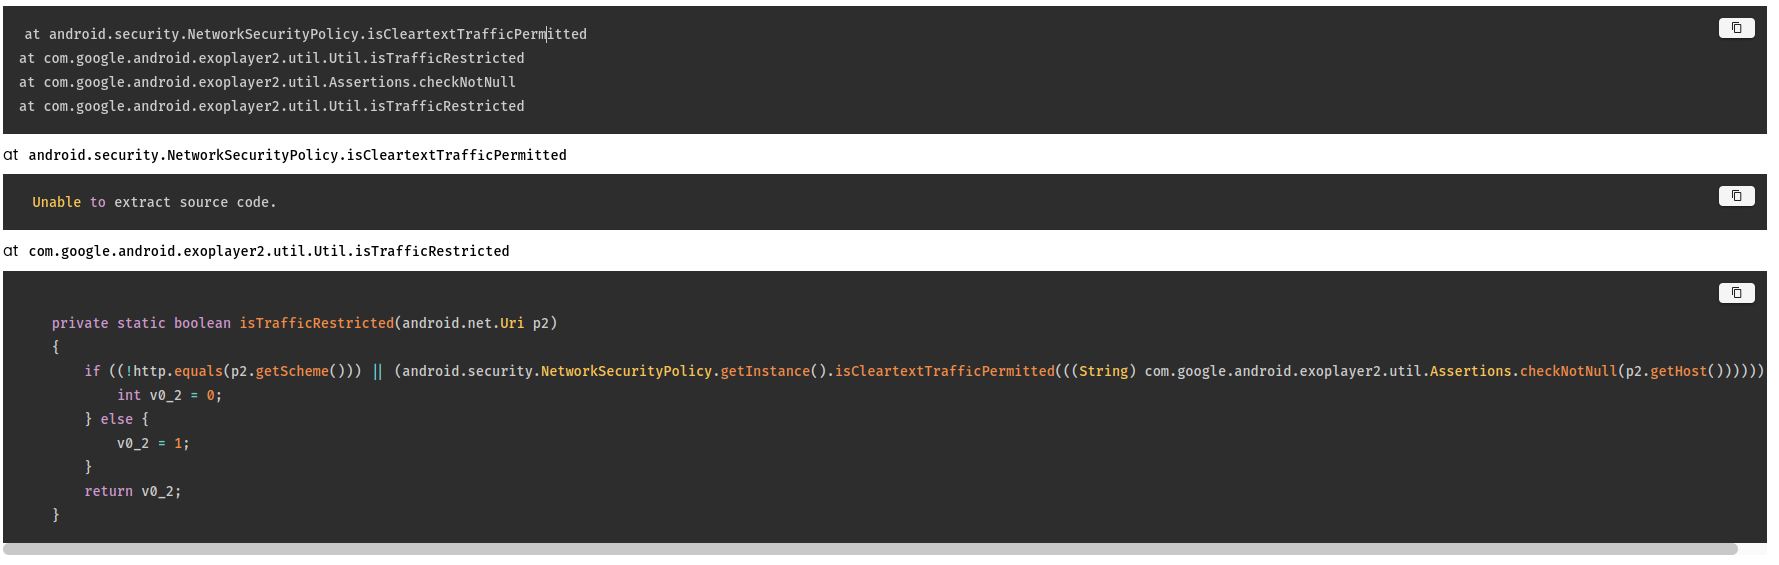
Código fuente de las vulnerabilidades detectadas
🛠️ Corrección
- Se personalizó el correo semanal para los auditores de la superficie de ataque, de modo que solo contenga sus datos.
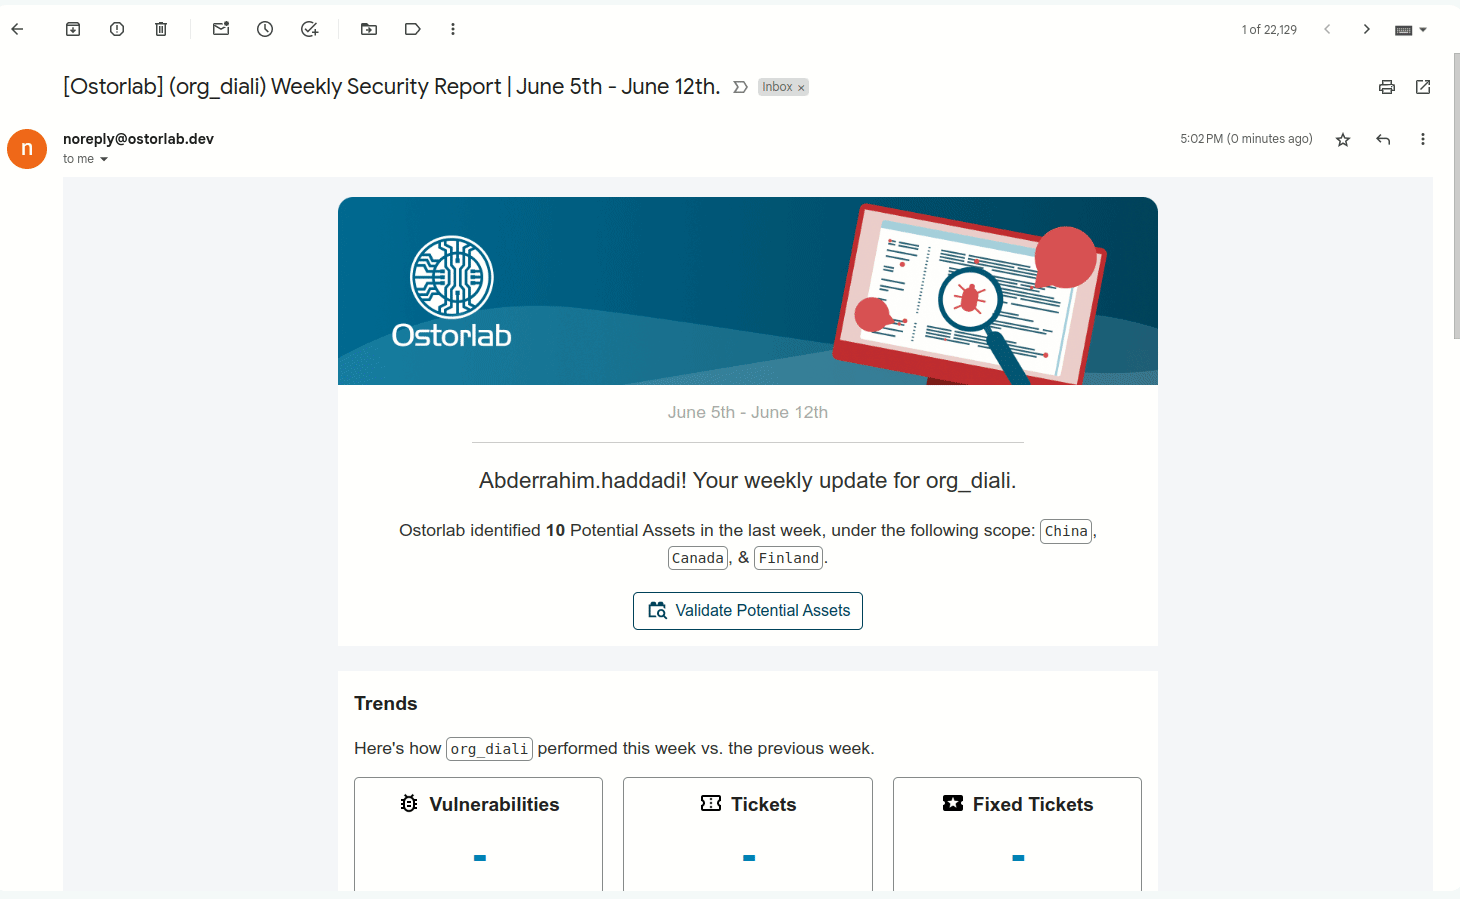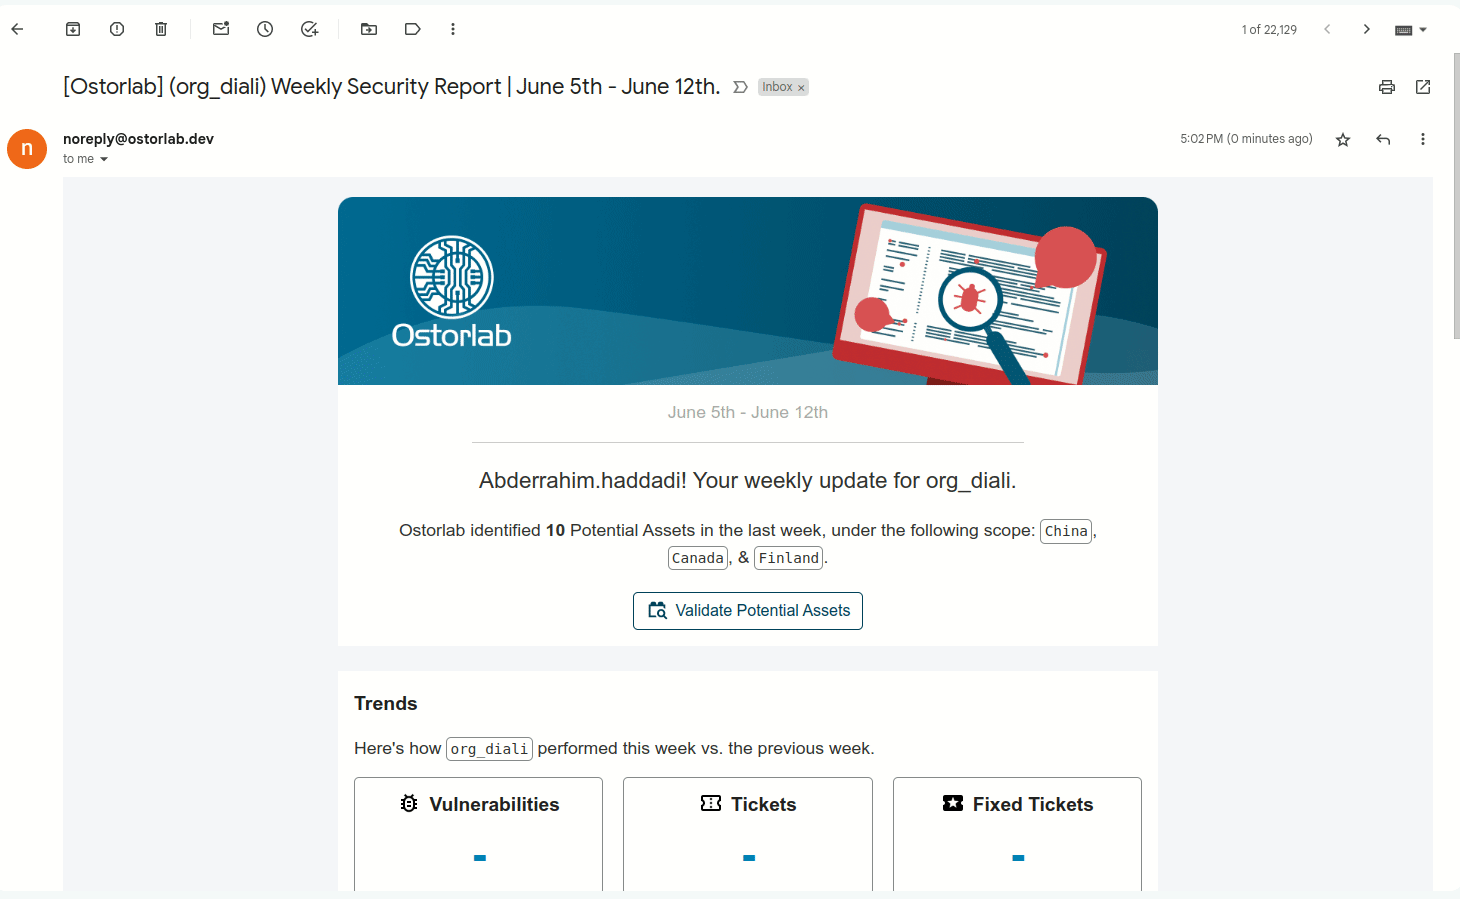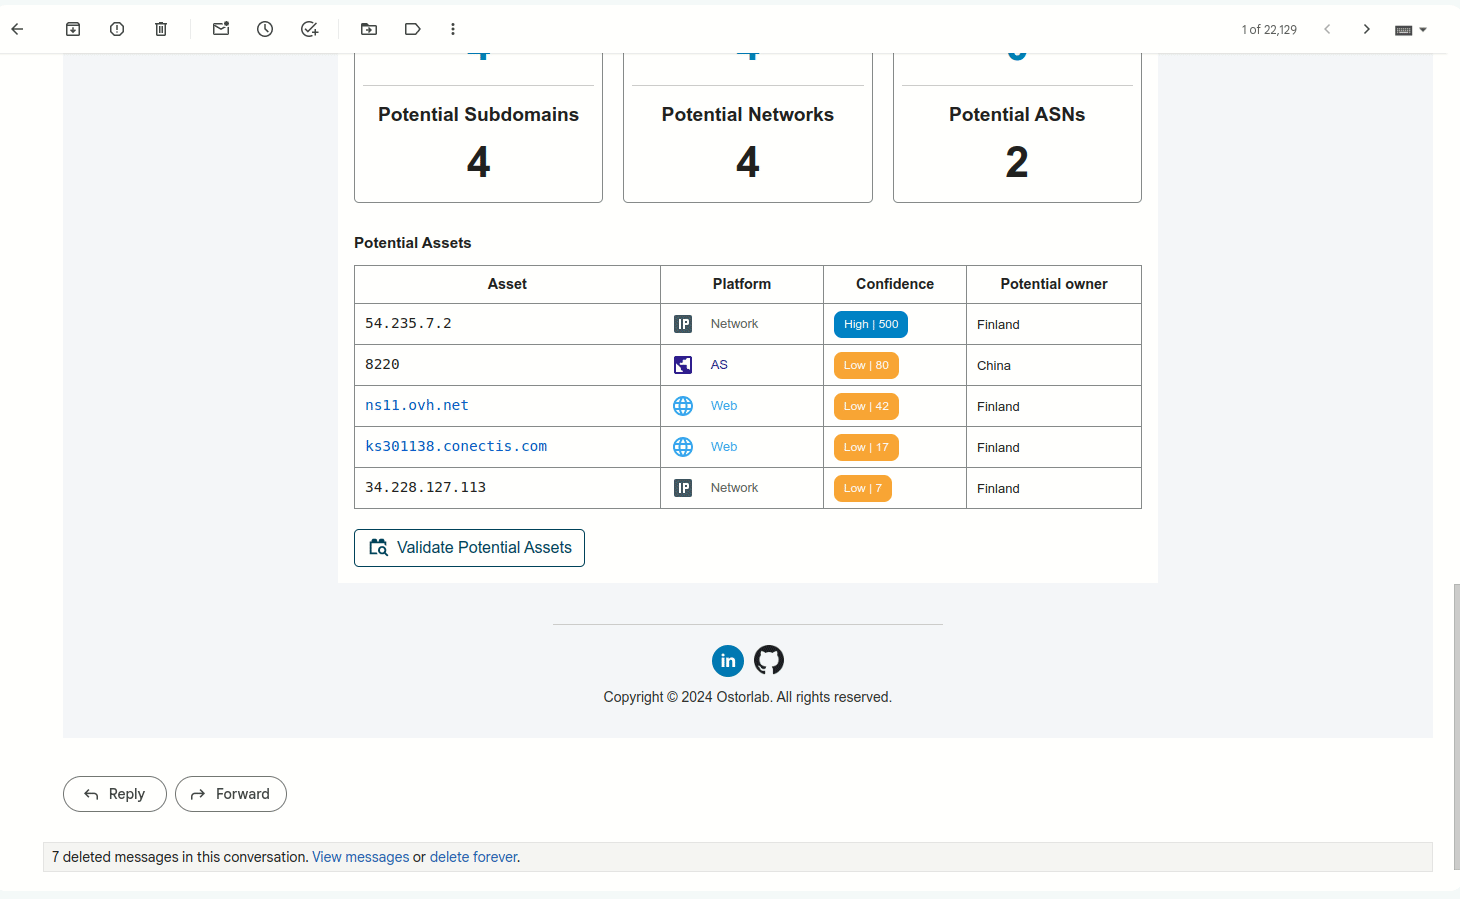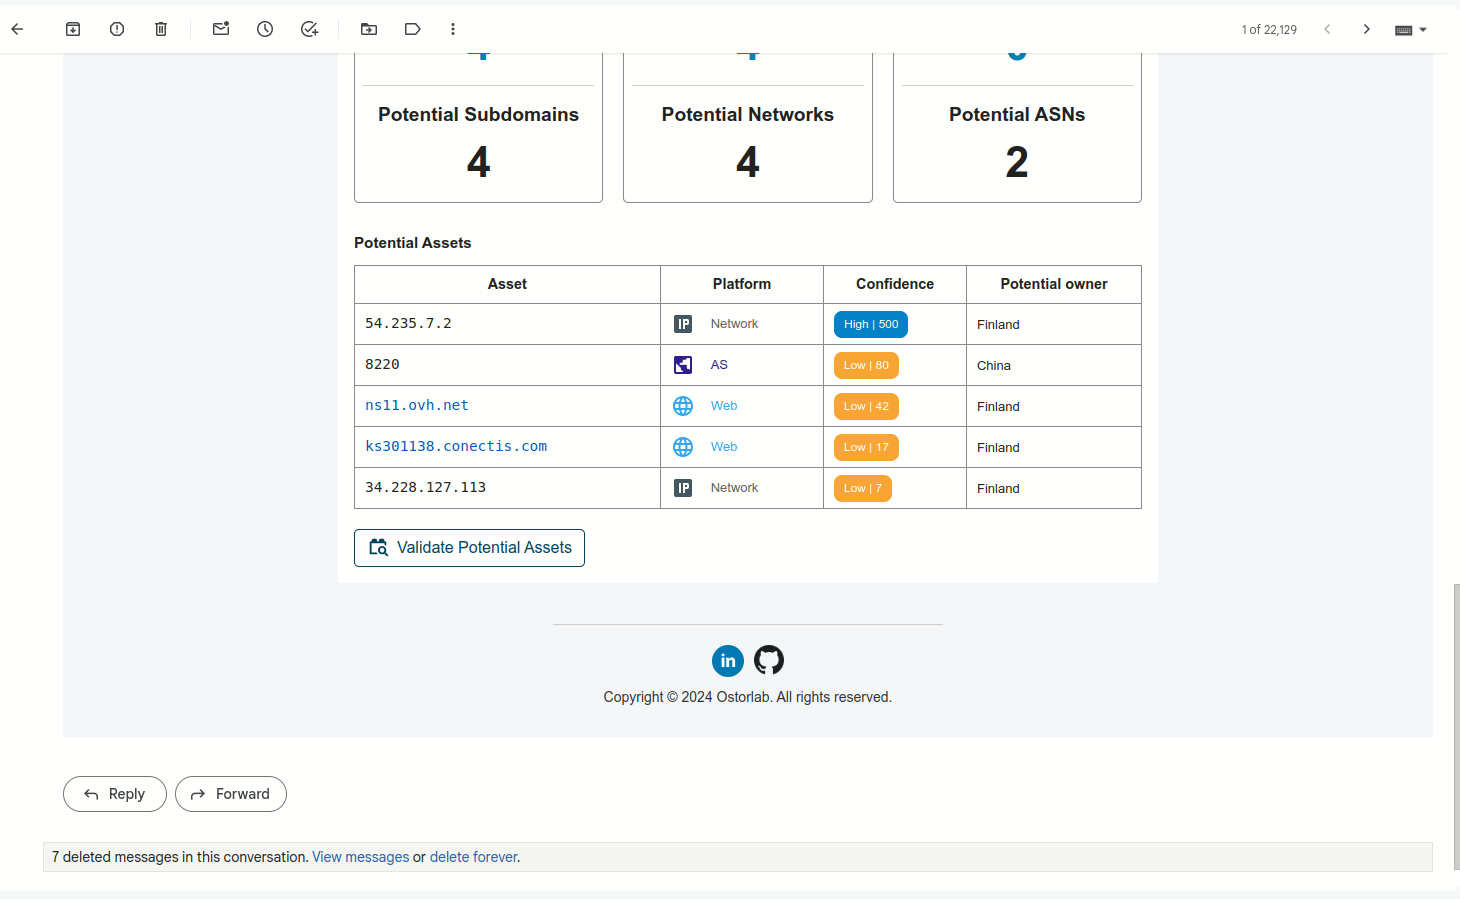
El correo semanal para los auditores de la superficie de ataque
🕸️ Superficie de ataque e inventario
- Se añadió el autocompletado de etiquetas en los activos.
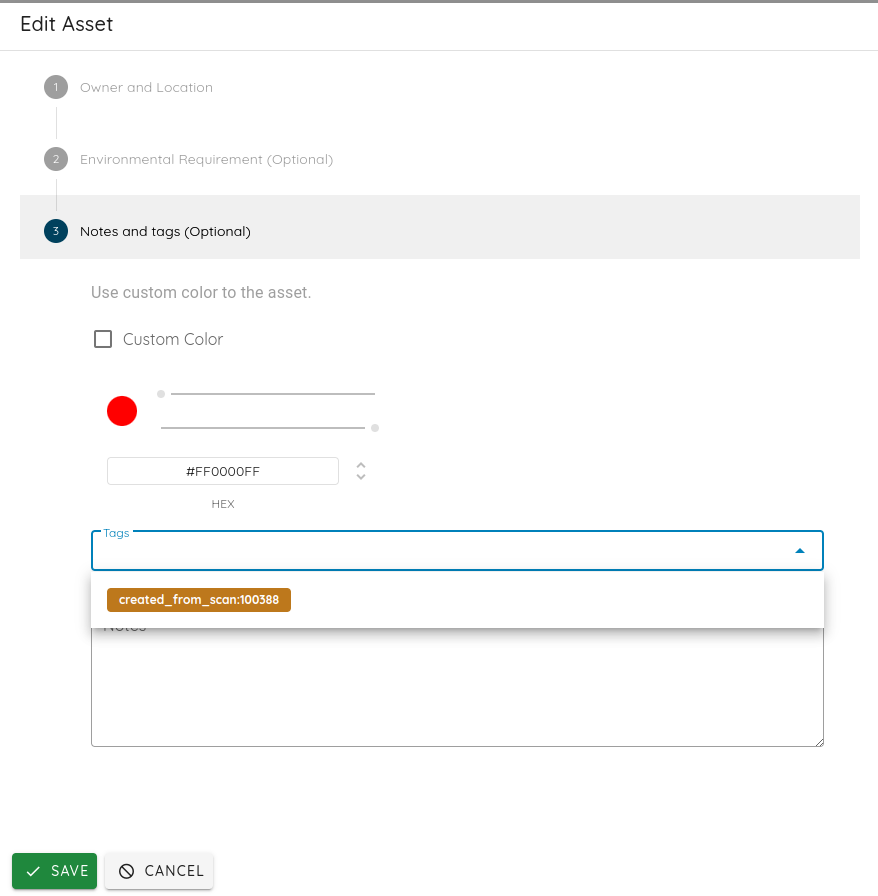
Autocompletado de etiquetas en los activos - Se habilitó el filtrado de activos por tipo de propiedad.
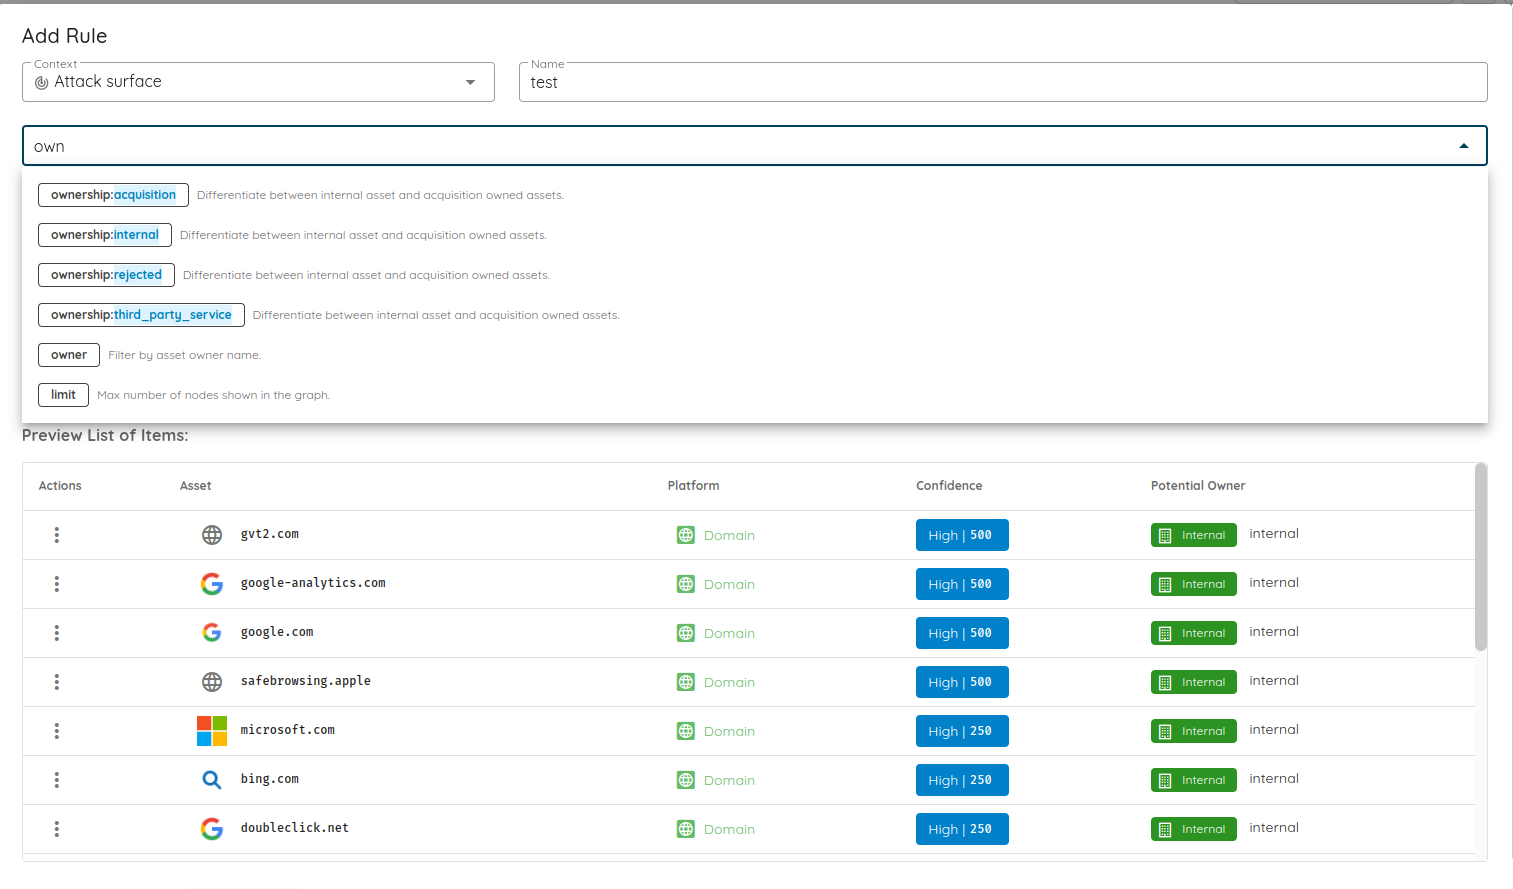
Filtrar los activos por tipo de propiedad
📦 Detección
- Se añadió la detección de
CVE-2022-24816: una vulnerabilidad de ejecución remota de código en la extensión JT-JIFFLE de Geoserver permite a atacantes remotos ejecutar código arbitrario. - Se añadió la detección de
CVE-2024-34470: se descubrió un problema en HSC Mailinspector 5.2.17-3 hasta v.5.2.18. Existe una vulnerabilidad de path traversal sin autenticación en el archivo /public/loader.php. El parámetro path no filtra correctamente si el archivo y el directorio indicados forman parte del webroot, lo que permite a un atacante leer archivos arbitrarios del servidor.
🐞 Corrección de errores
- Se corrigió la función de búsqueda con entradas que incluían un esquema.
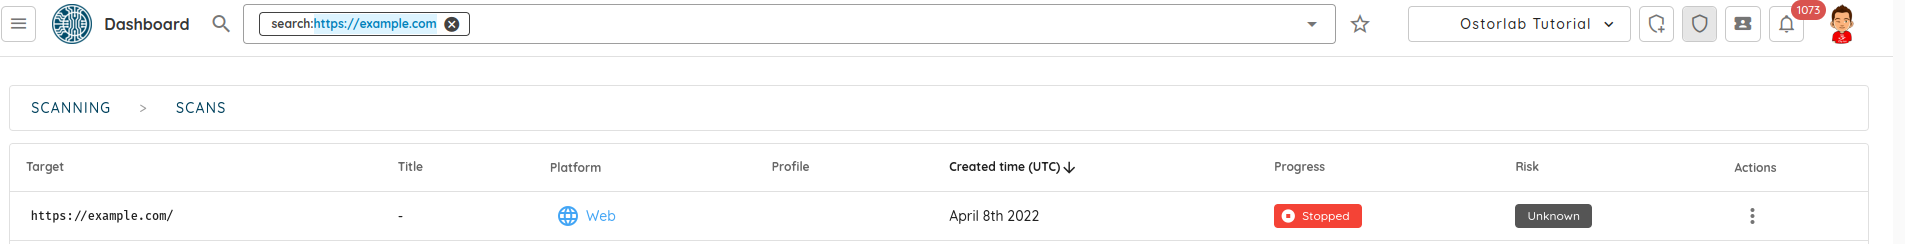
Búsqueda de escaneos con un esquema específico - Se corrigió el problema de búsqueda en iOS al buscar aplicaciones comunes como Facebook.
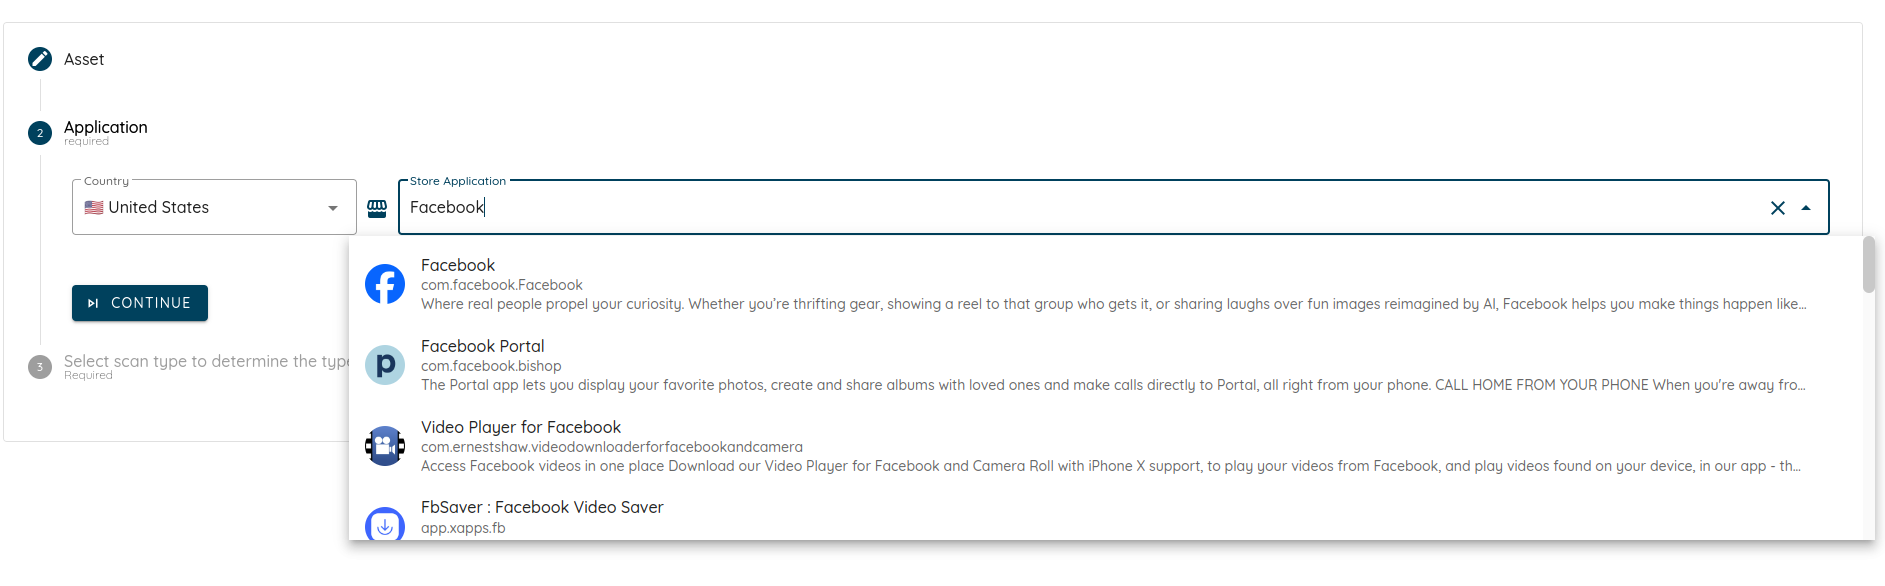
Búsqueda de aplicaciones comunes como Facebook - Se corrigió el problema por el cual los valores excluidos seguían apareciendo en el grafo durante la generación de PDF.