
バグ修正、検出、アタックサーフェスの改善
今回のアップデートでは、よりスムーズなユーザー体験のために、バグ修正、検出の改善、アタックサーフェスの強化を導入しました。
今回のアップデートでは、よりスムーズなユーザー体験のために、バグ修正、検出の改善、アタックサーフェスの強化を導入しました。
🛡️ スキャン
- 脆弱性の詳細ページに、検出された脆弱性のソースコードを表示
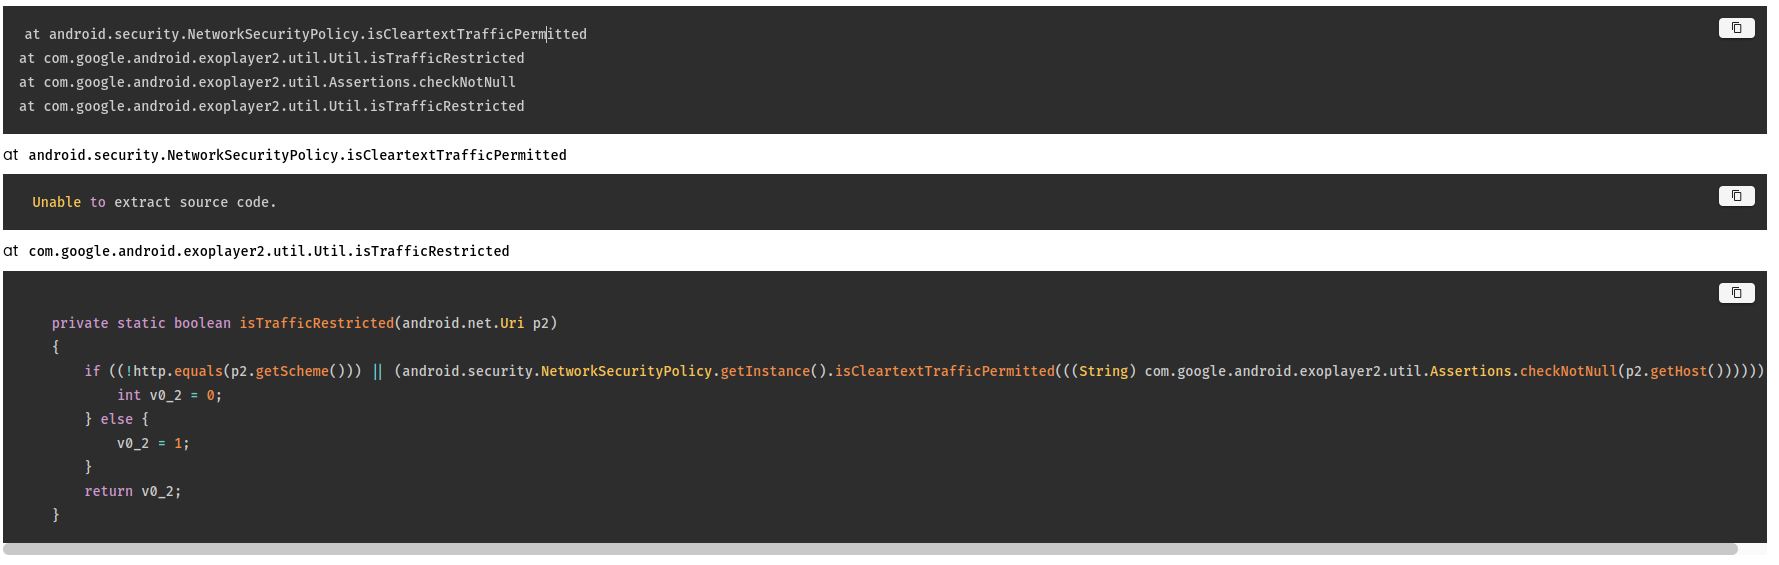
検出された脆弱性のソースコード
🛠️ 修復
- Attack Surface Auditor向けの週次メールを、本人のデータのみを含むようカスタマイズ
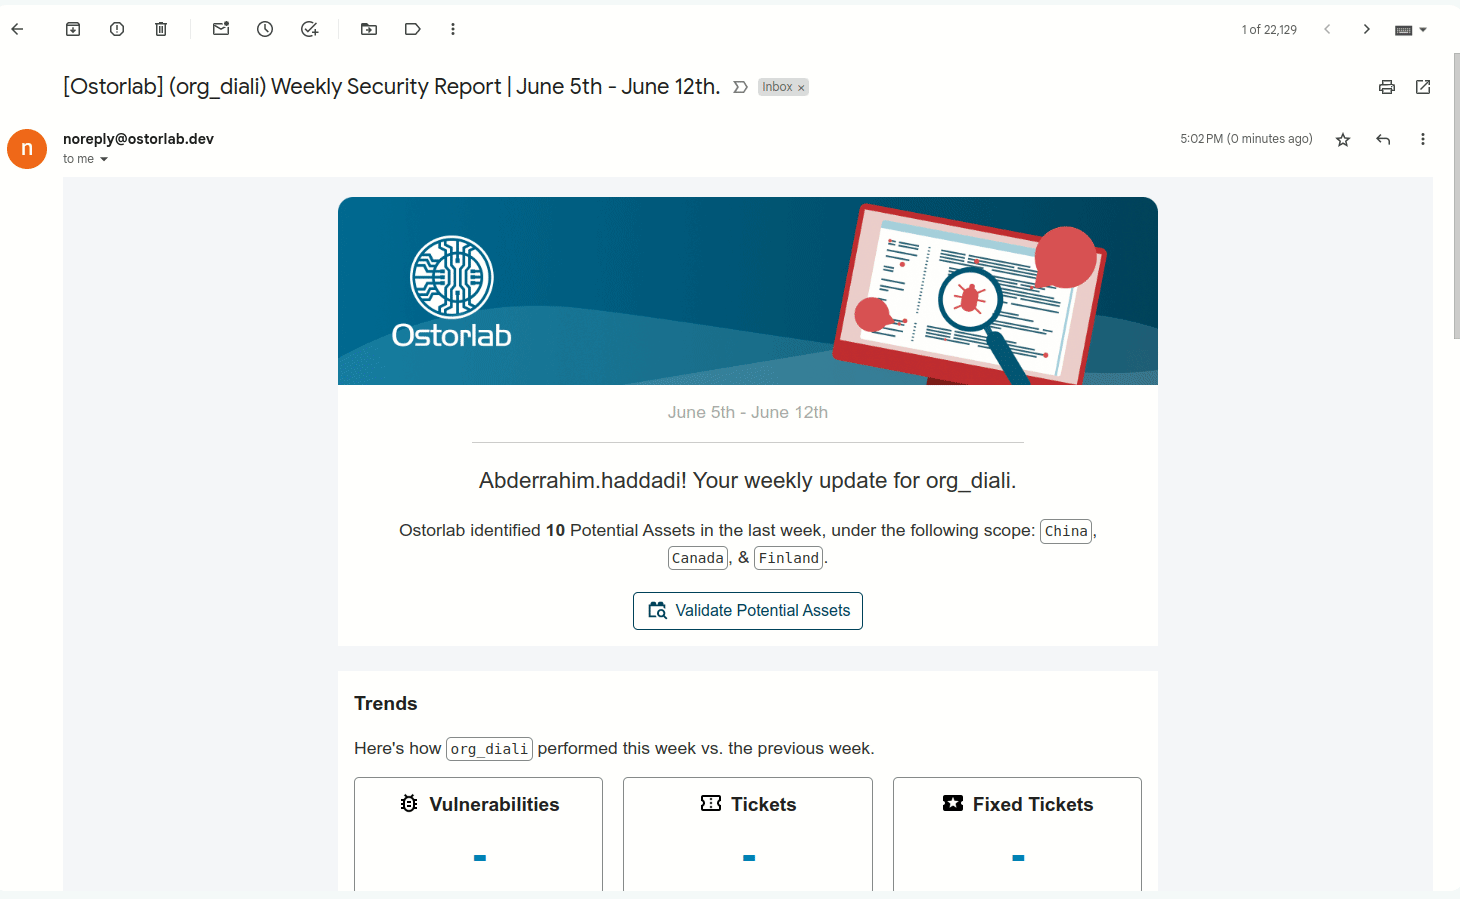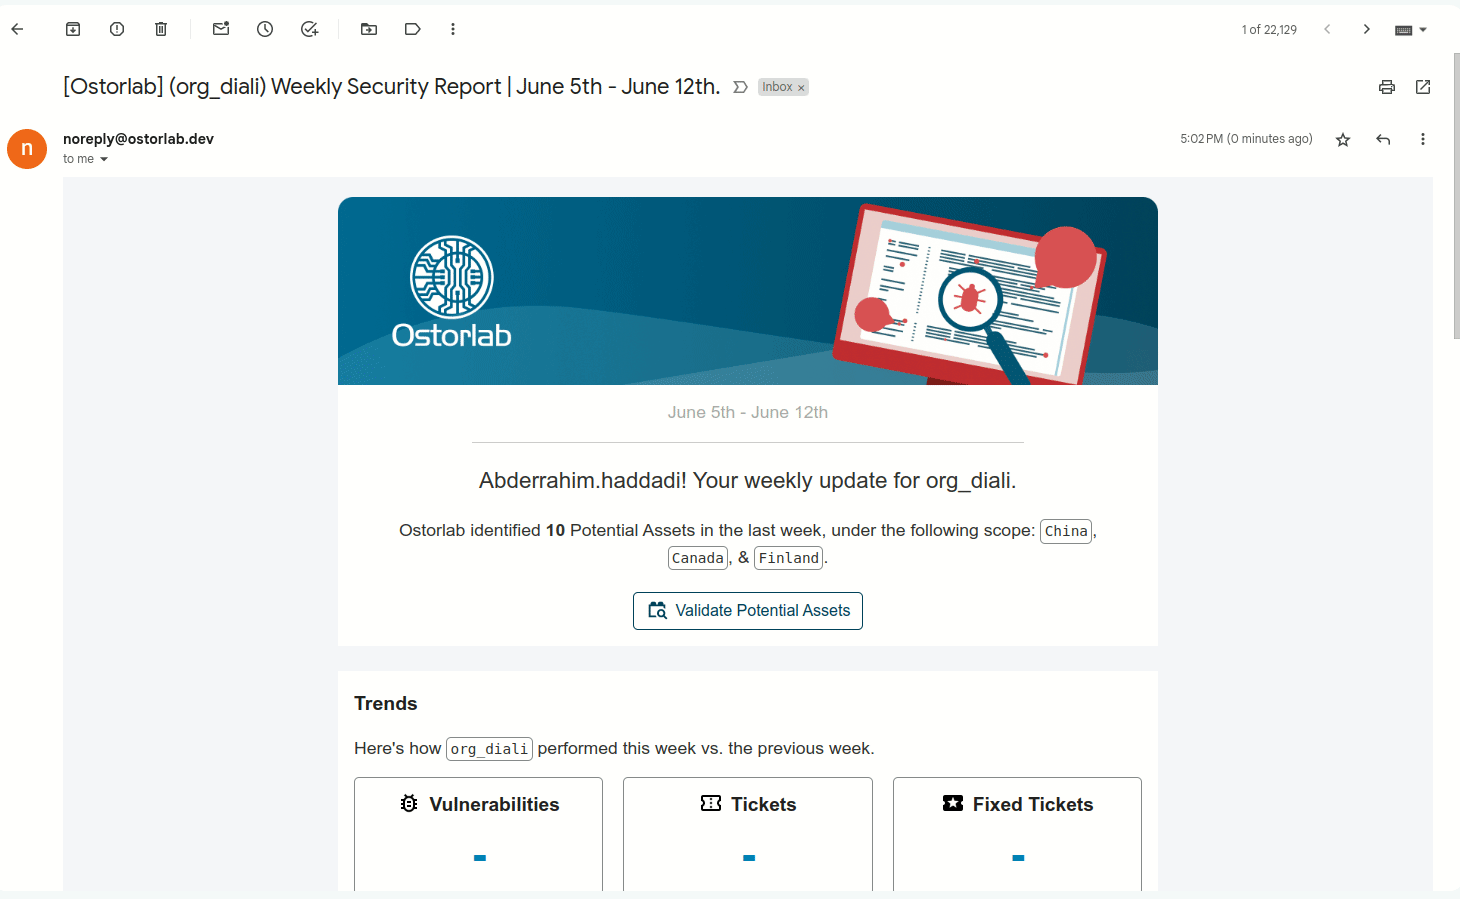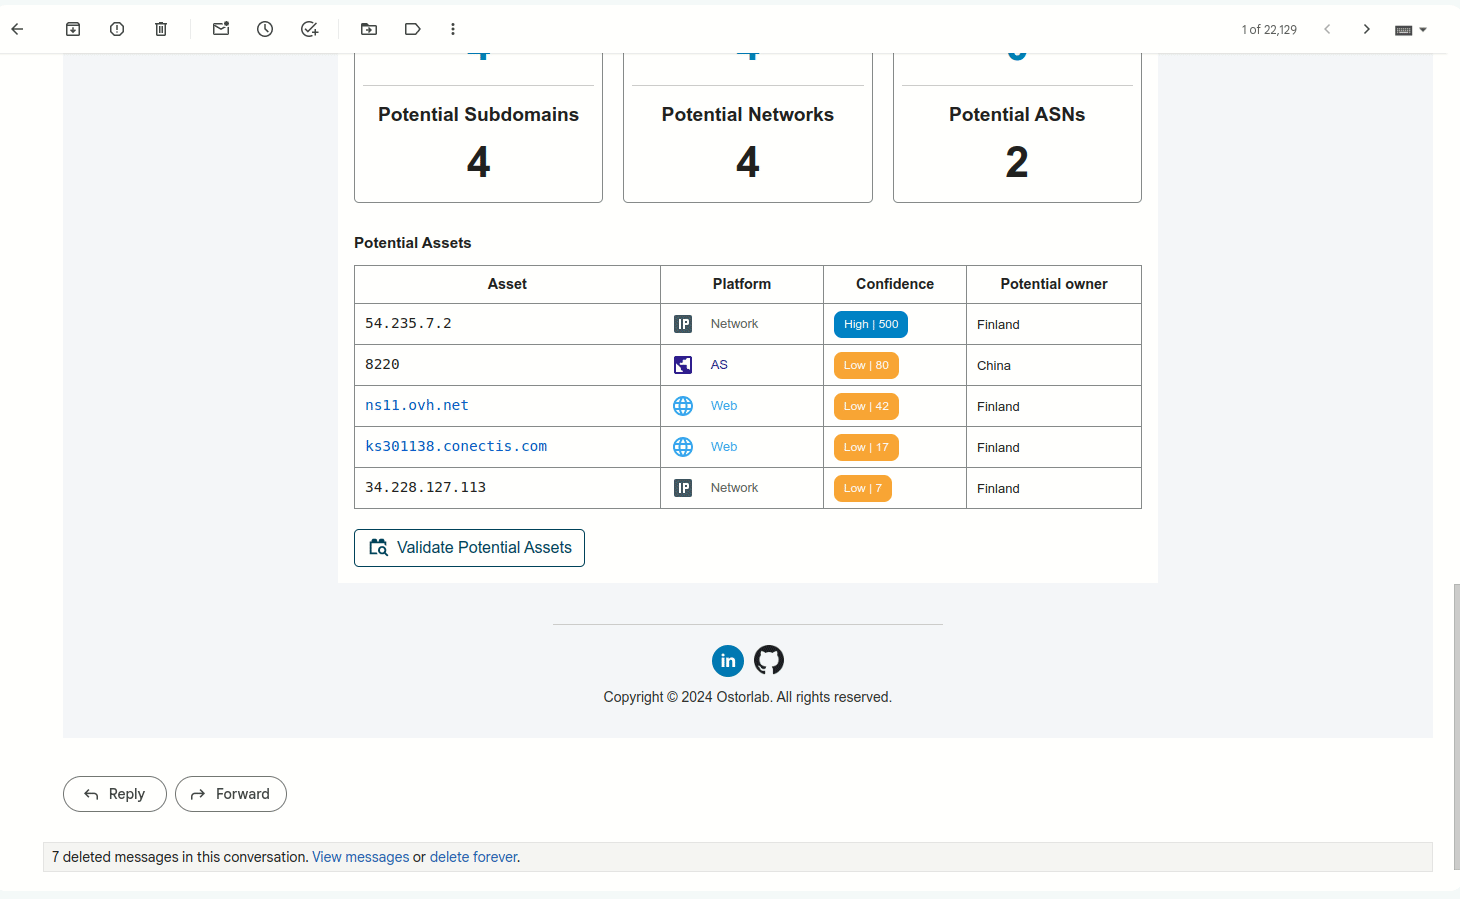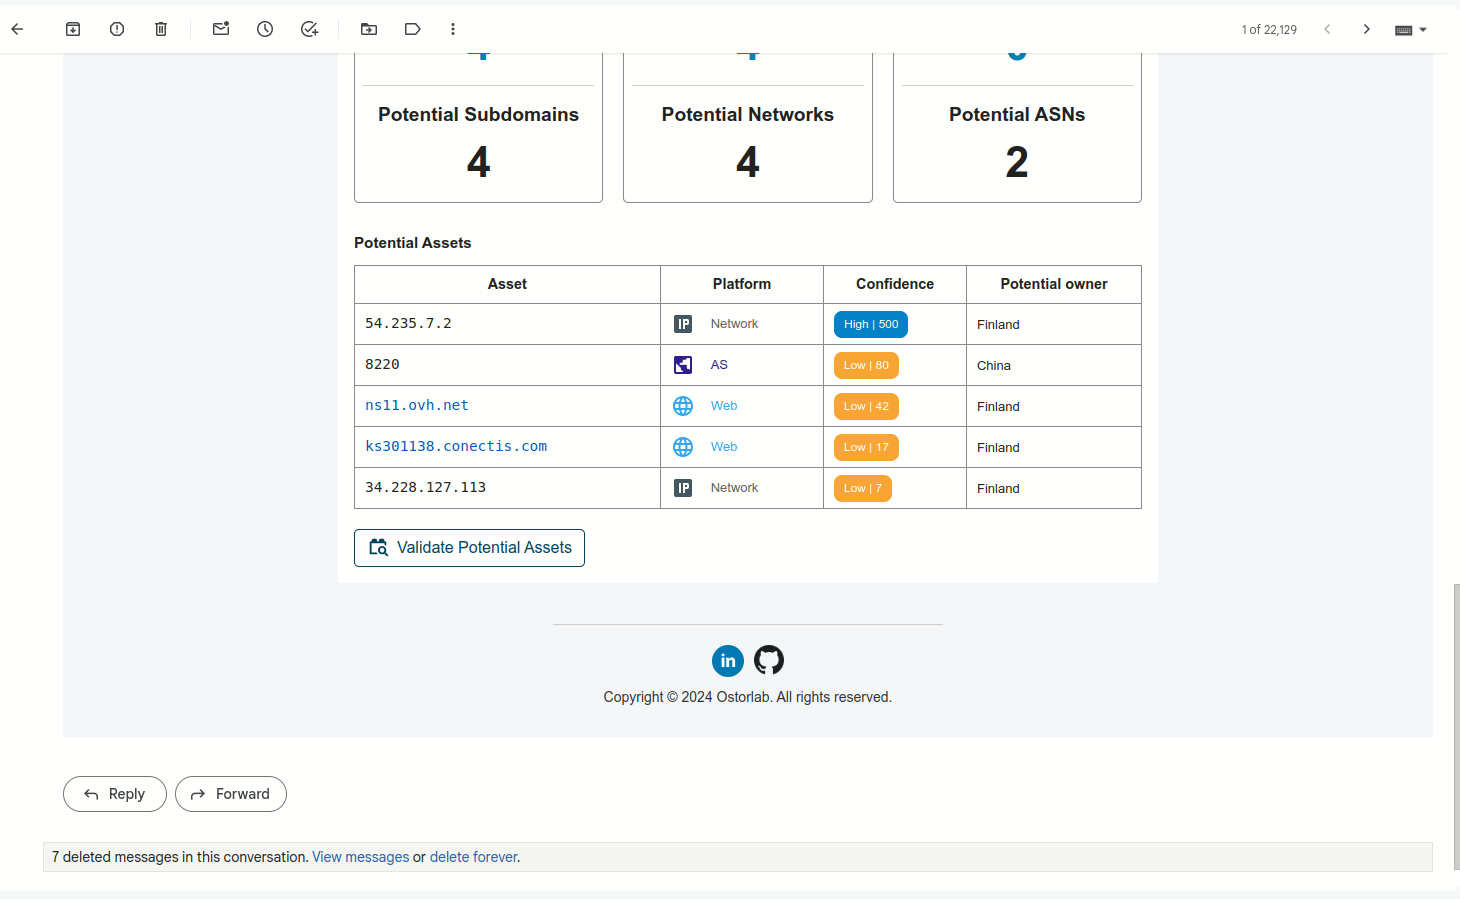
Attack Surface Auditor向けの週次メール
🕸️ アタックサーフェスとインベントリ
- アセットのタグにオートコンプリートを追加
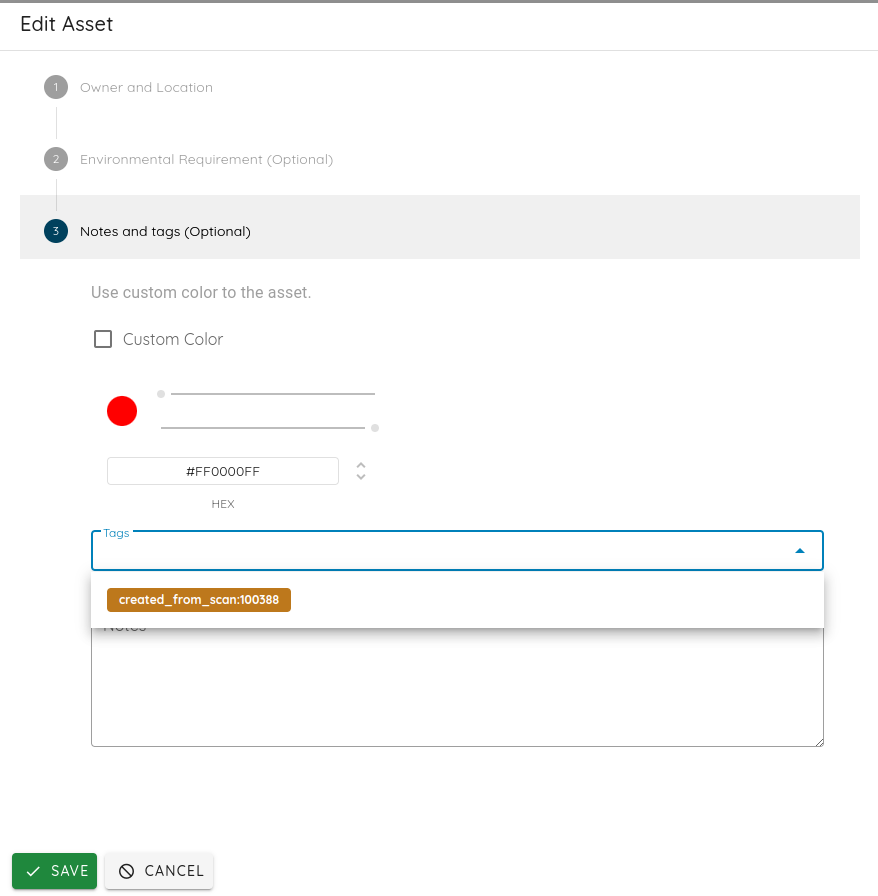
アセットのタグのオートコンプリート - 所有形態の種類でアセットをフィルタリングできるように
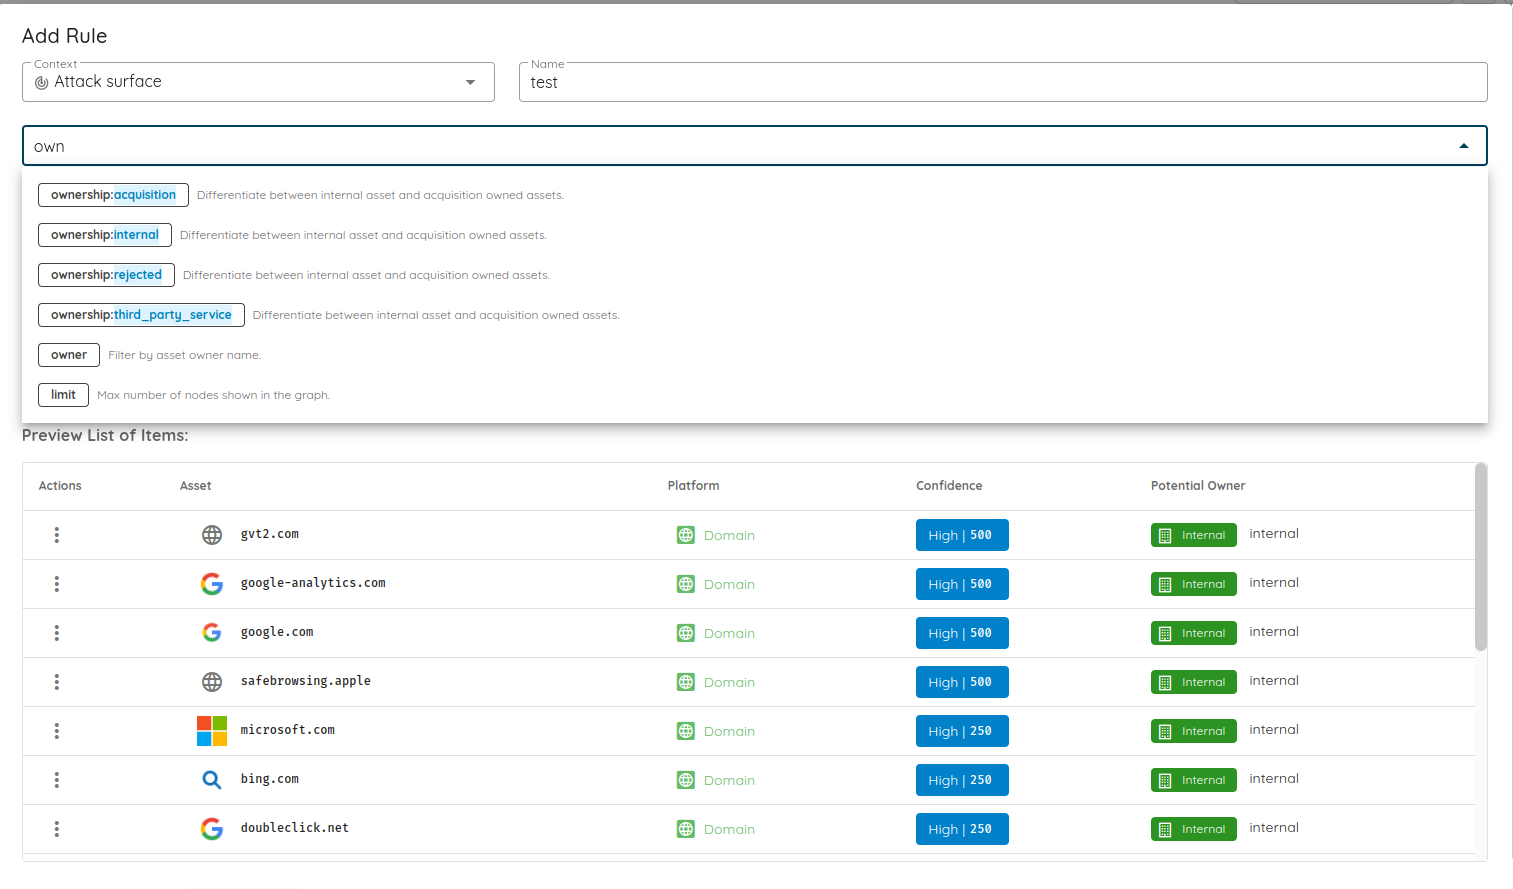
所有形態の種類によるアセットのフィルタリング
📦 検出
CVE-2022-24816の検出を追加:GeoserverのJT-JIFFLE拡張機能におけるリモートコード実行の脆弱性で、リモートの攻撃者が任意のコードを実行できます。CVE-2024-34470の検出を追加:HSC Mailinspector 5.2.17-3からv.5.2.18で発見された問題です。 /public/loader.phpファイルに、認証不要のパストラバーサル脆弱性が存在します。pathパラメーターが、渡されたファイルやディレクトリがWebルートの一部かどうかを適切にフィルタリングしないため、攻撃者がサーバー上の任意のファイルを読み取れます。
🐞 バグ修正
- スキーマを含む入力での検索機能を修正
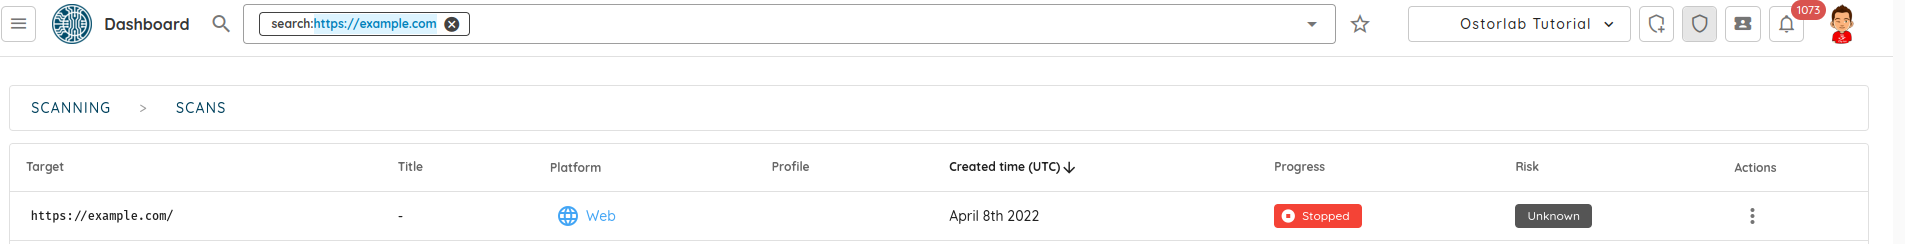
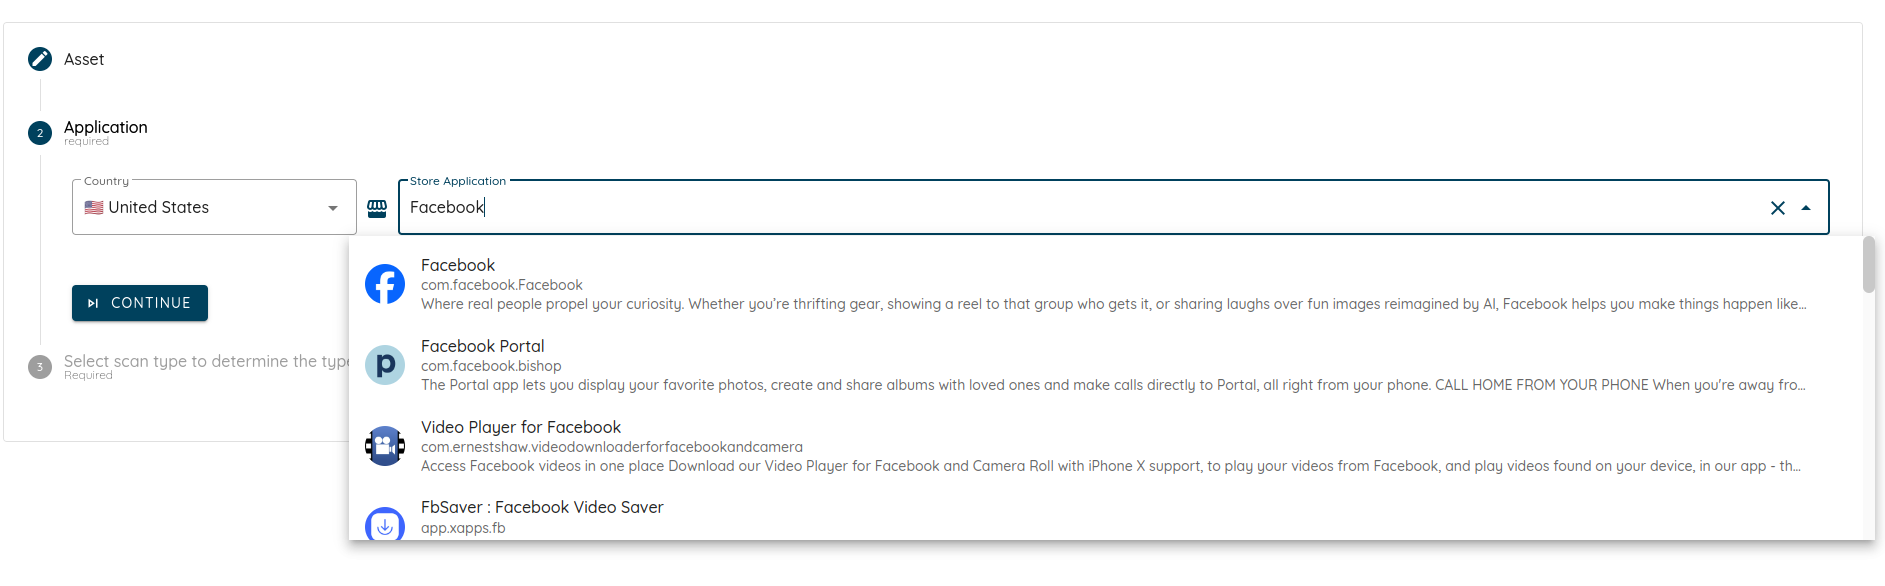
特定のスキーマを使ったスキャンの検索 - Facebookのような一般的なアプリを検索する際のiOS検索の問題を修正
Facebookのような一般的なアプリの検索 - PDFの生成時に、除外した値がグラフに表示されたままになる問題を修正