
Corrections de bugs, détection et améliorations de la surface d’attaque
Cette mise à jour apporte des corrections de bugs, des améliorations de la détection et de la surface d’attaque pour une expérience utilisateur plus fluide.
Cette mise à jour apporte des corrections de bugs, des améliorations de la détection et de la surface d’attaque pour une expérience utilisateur plus fluide.
🛡️ Scans
- Affichage du code source des vulnérabilités détectées dans la page de détails de la vulnérabilité.
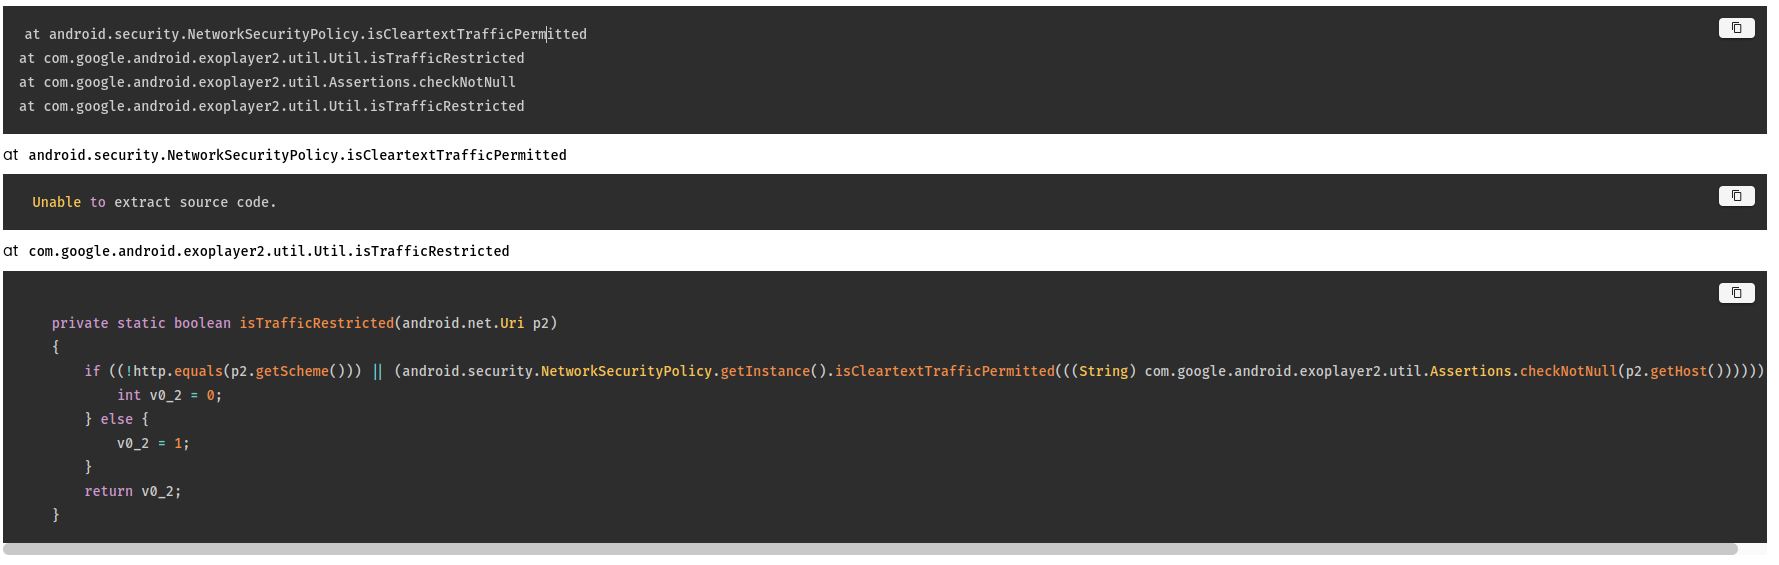
Code source des vulnérabilités détectées
🛠️ Remédiation
- Personnalisation de l’e-mail hebdomadaire des auditeurs de la surface d’attaque, qui ne contient désormais que leurs données.
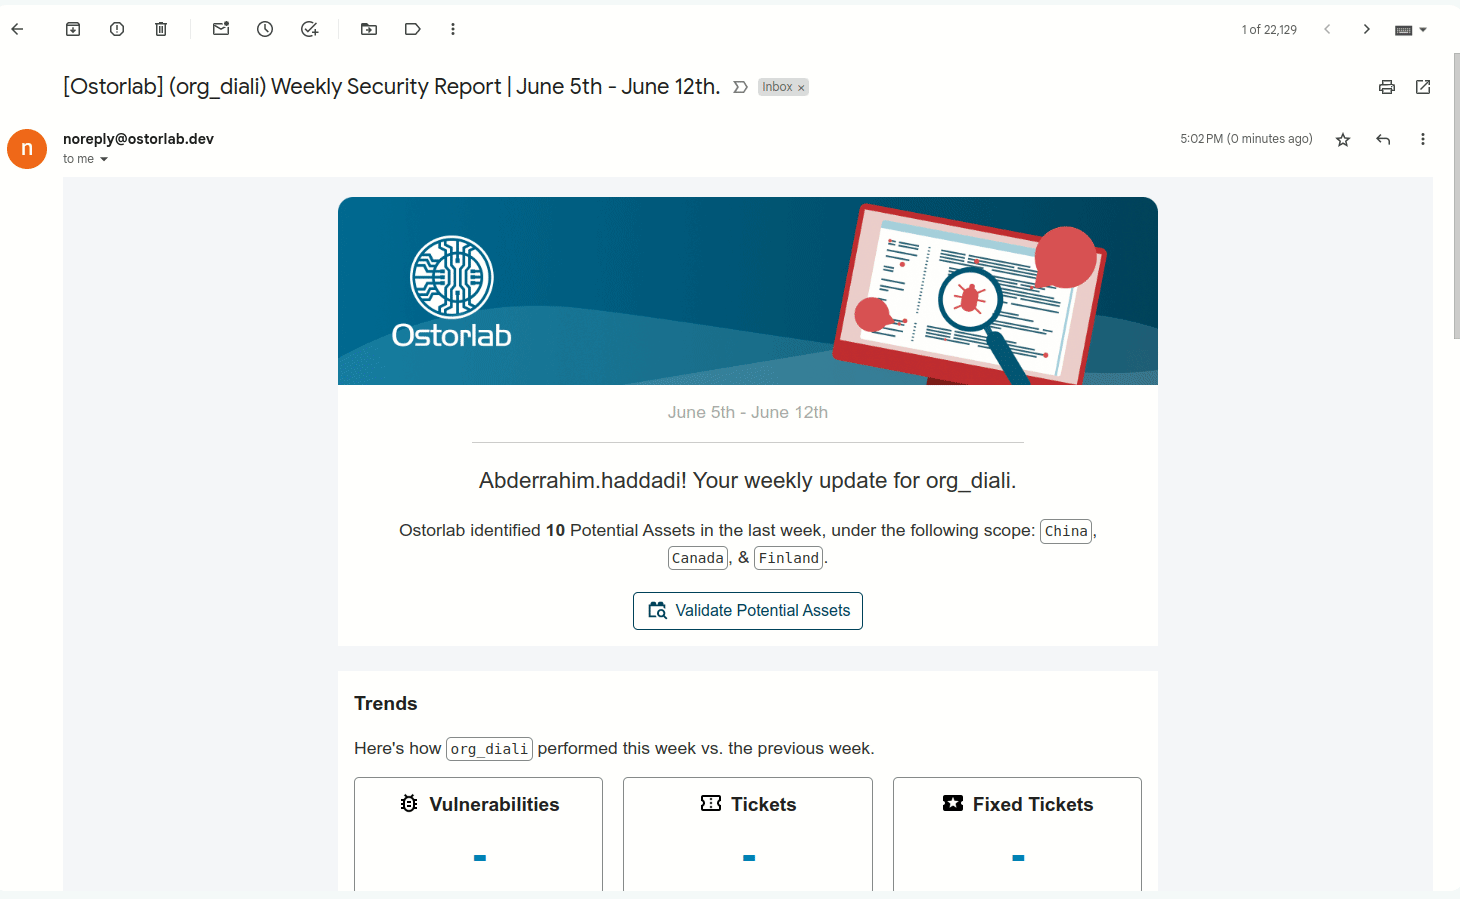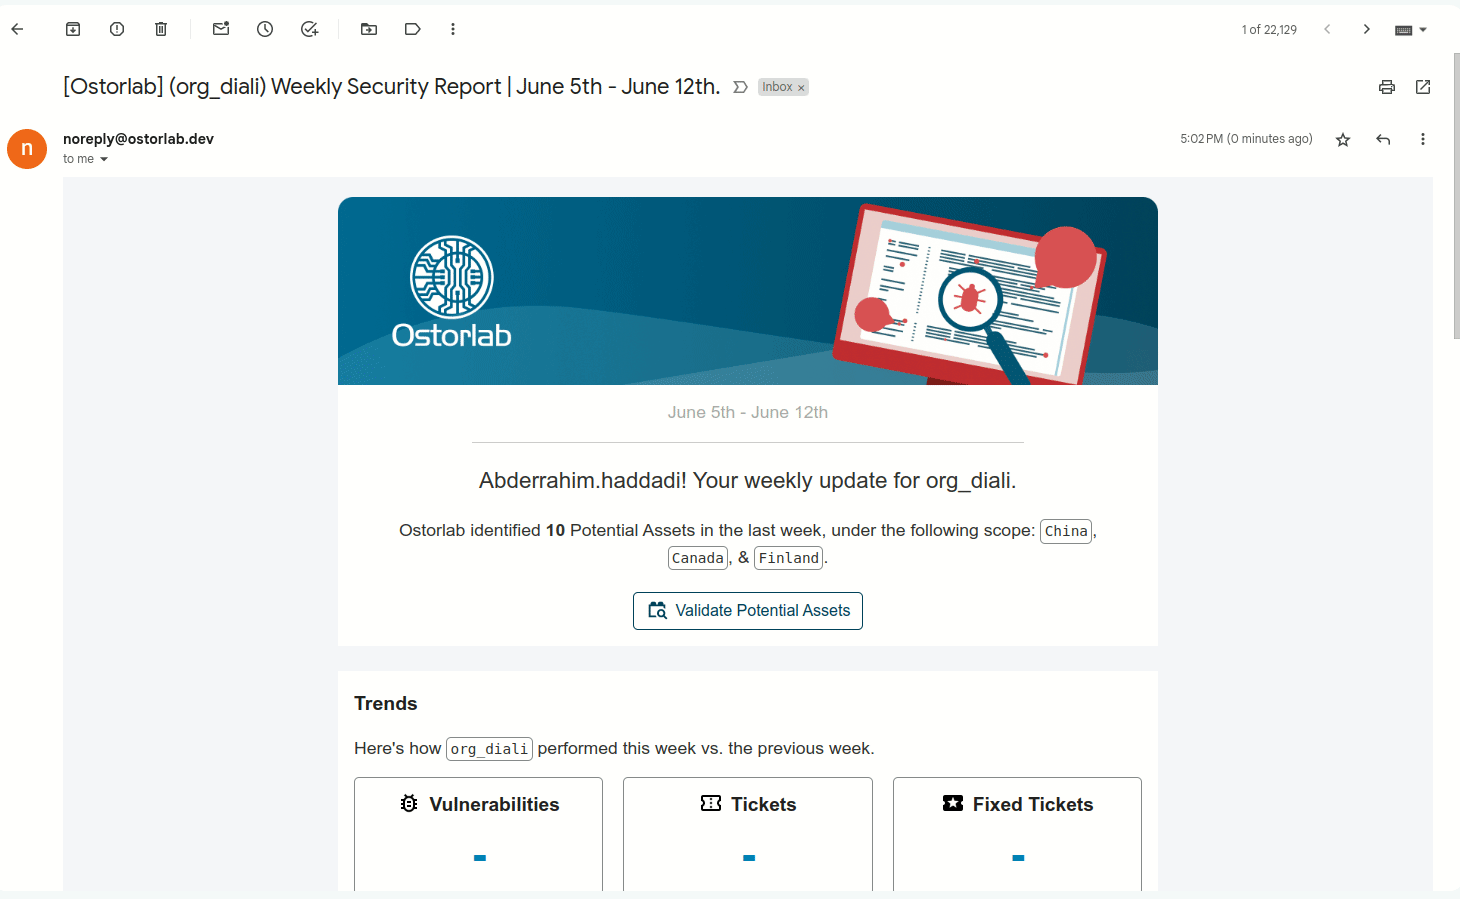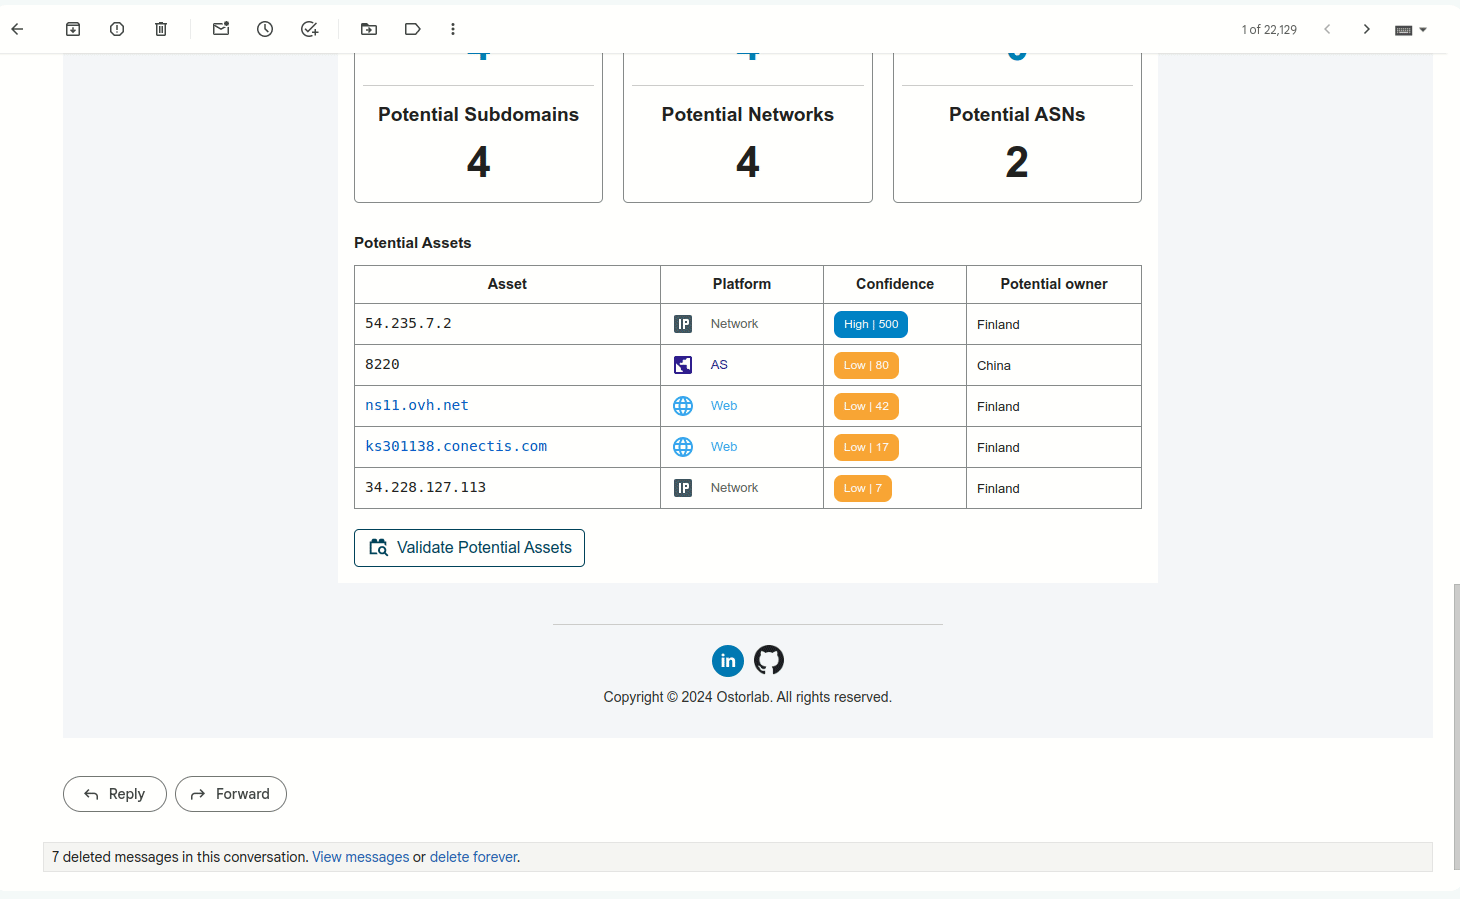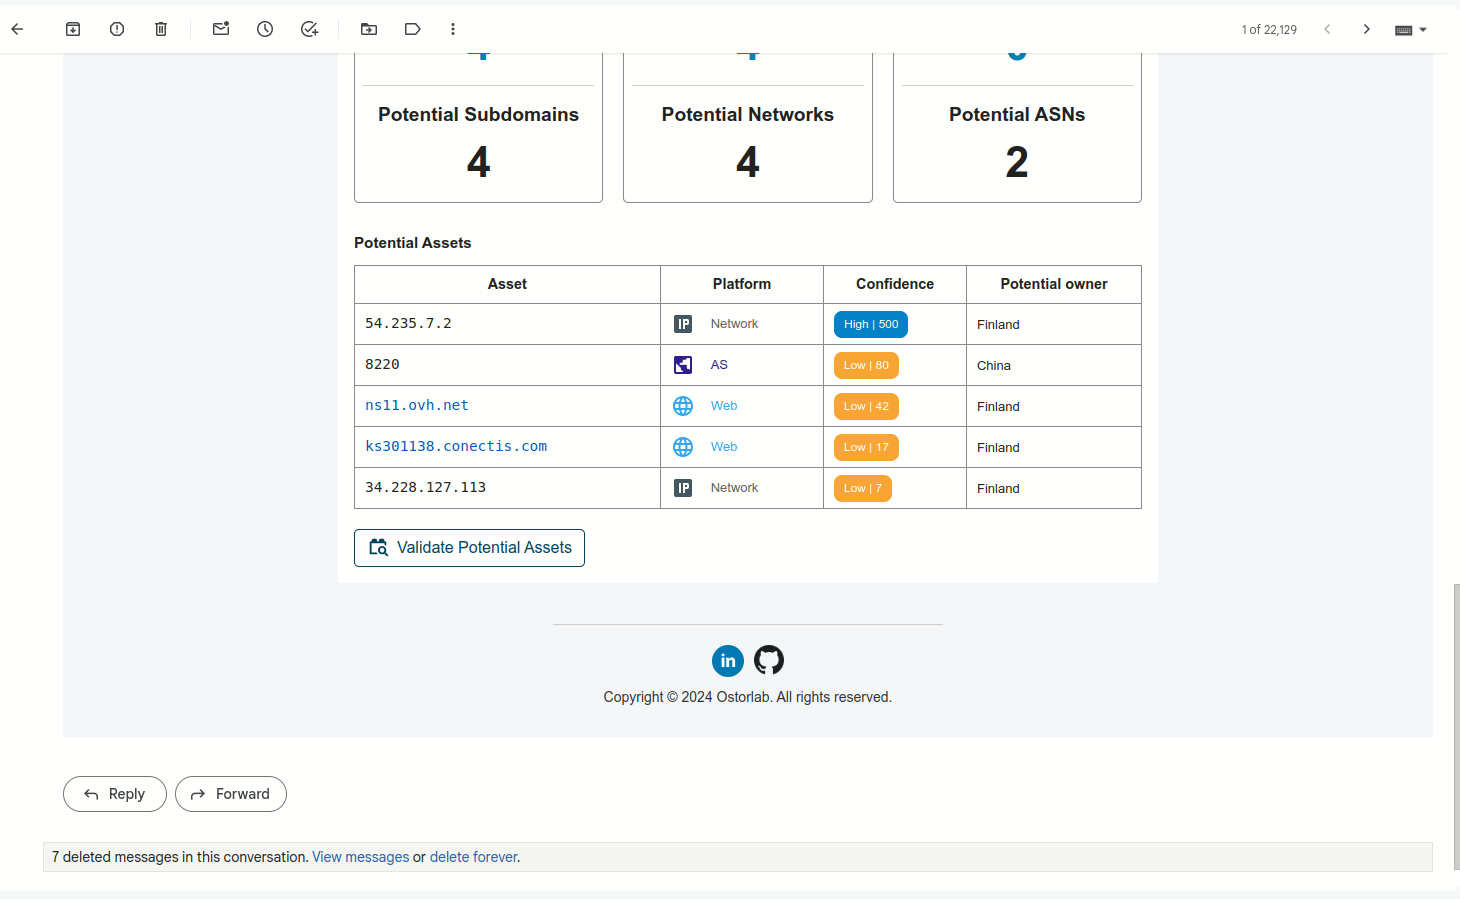
L’e-mail hebdomadaire des auditeurs de la surface d’attaque
🕸️ Surface d’attaque et inventaire
- Ajout de l’autocomplétion des tags dans les actifs.
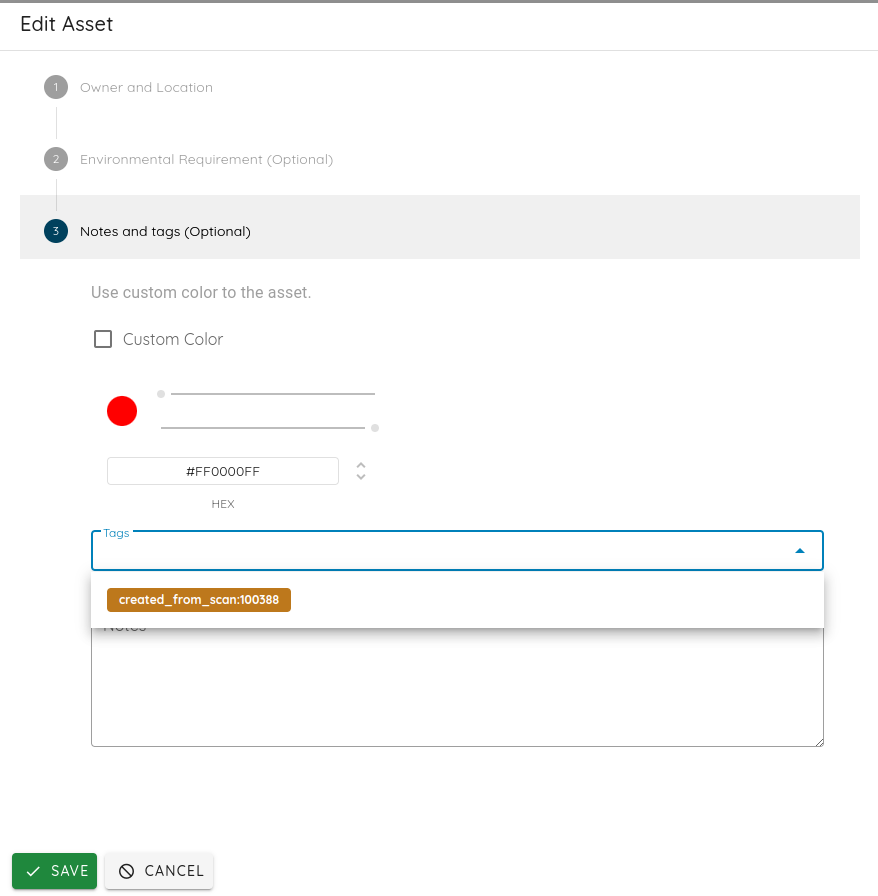
Autocomplétion des tags dans un actif - Ajout du filtrage des actifs par type de propriété.
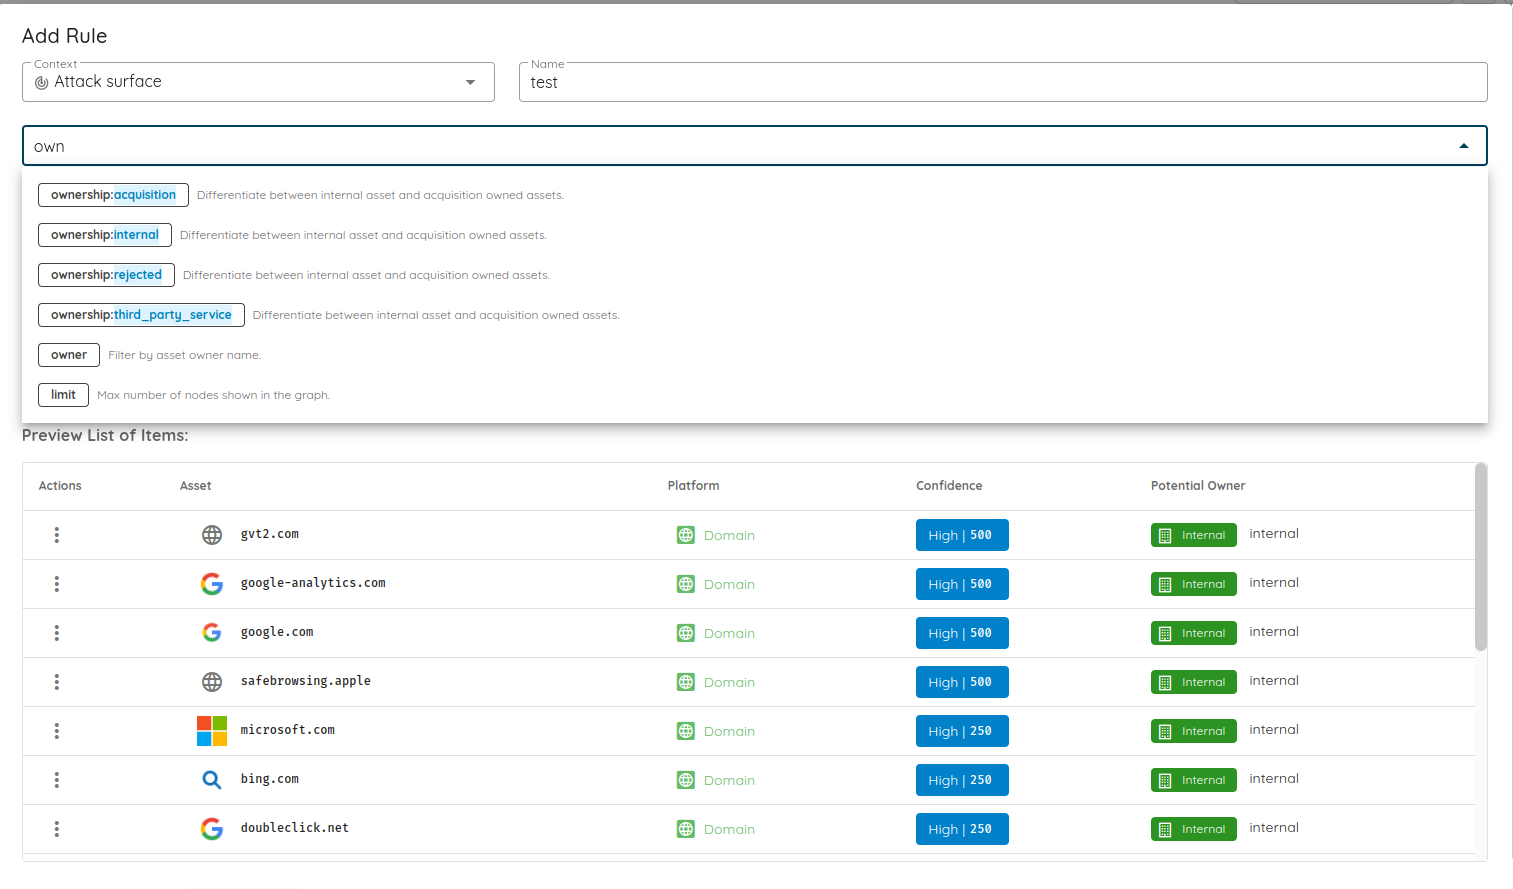
Filtrer les actifs par type de propriété
📦 Détection
- Ajout de la détection de
CVE-2022-24816: une vulnérabilité d’exécution de code à distance dans l’extension JT-JIFFLE de Geoserver permet à des attaquants distants d’exécuter du code arbitraire. - Ajout de la détection de
CVE-2024-34470: un problème a été découvert dans HSC Mailinspector 5.2.17-3 à v.5.2.18. Une vulnérabilité de path traversal non authentifiée existe dans le fichier /public/loader.php. Le paramètre path ne vérifie pas correctement si le fichier et le répertoire transmis font partie de la racine web, ce qui permet à un attaquant de lire des fichiers arbitraires sur le serveur.
🐞 Corrections de bugs
- Correction de la fonction de recherche avec des entrées contenant un schéma.
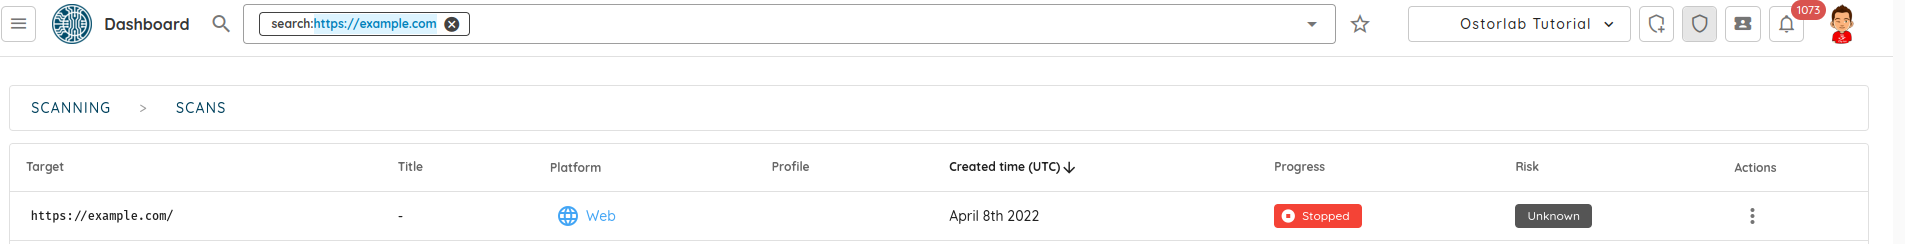
Recherche de scans avec un schéma précis - Correction du problème de recherche iOS lors de la recherche d’applications courantes comme Facebook.
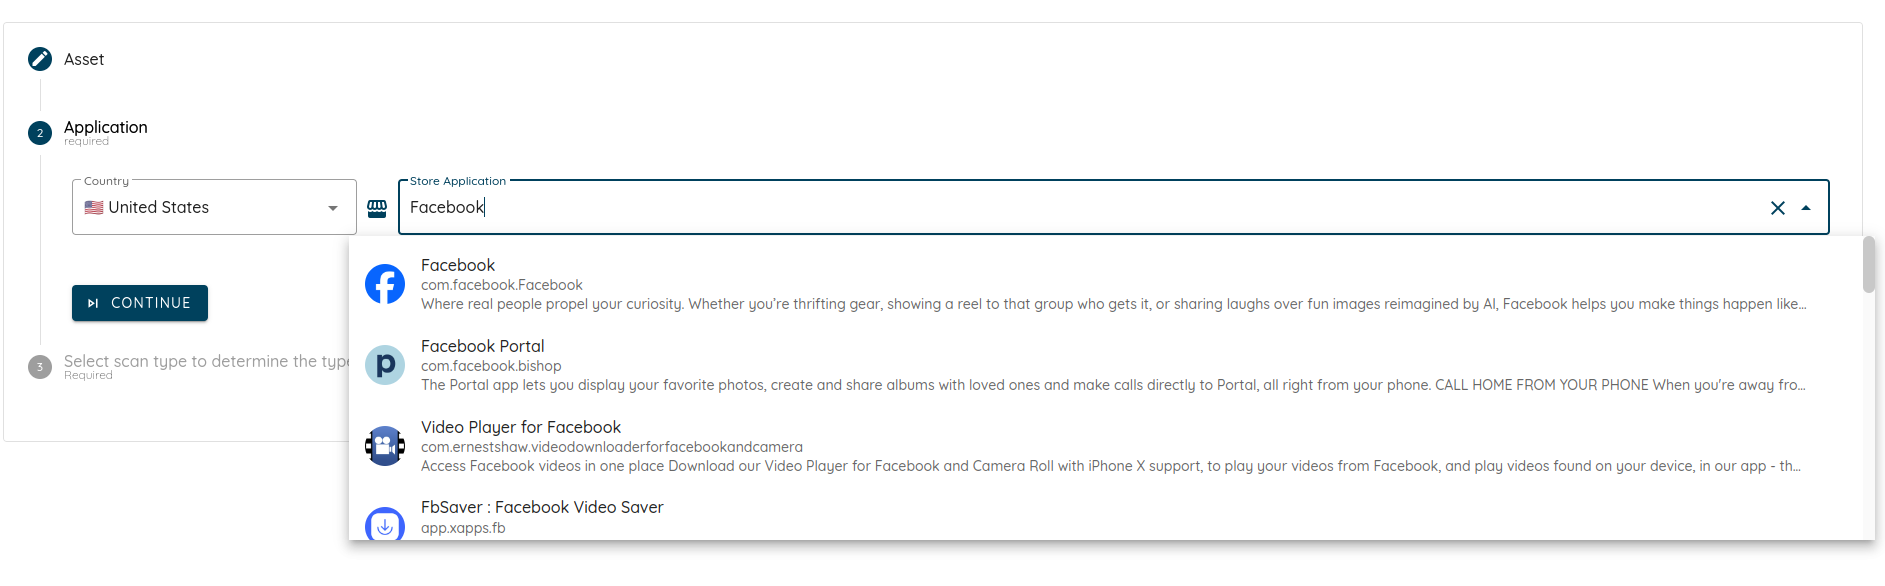
Recherche d’applications courantes comme Facebook - Correction du problème où les valeurs exclues apparaissaient encore dans le graphe lors de la génération du PDF.