
Single Vulnerability Assessment(SVA)、Dig Deeper、扫描报告 PDF 设计改进与多语言支持
本次发布推出用于定向验证的 Single Vulnerability Assessment(SVA)、用于细粒度根因调查的 Dig Deeper、实时攻击场景风险与状态跟踪、扫描报告 PDF 设计改进、完整的多语言本地化,以及新的合规白名单支持。
亮点
- Single Vulnerability Assessment(SVA)(新)
- Dig Deeper 细粒度调查工具(新)
- 本地部署扫描正式可用于生产环境(新)
- 扫描器集群扩容与白名单(新)
- 实时攻击场景风险与状态跟踪(新)
- 扫描报告 PDF 设计改进(新)
- 高级攻击场景与测试保障(新)
- 全面的多语言支持与本地化(新)
1. Single Vulnerability Assessment(SVA)
Single Vulnerability Assessment(SVA)是一种新的定向扫描配置,让安全团队无需执行完整范围的平台扫描,即可验证和评估单个漏洞。借助 SVA,团队可以快速核实某个特定漏洞是否存在,或确认最近的补丁是否生效,从而节省关键时间并降低云计算开销。
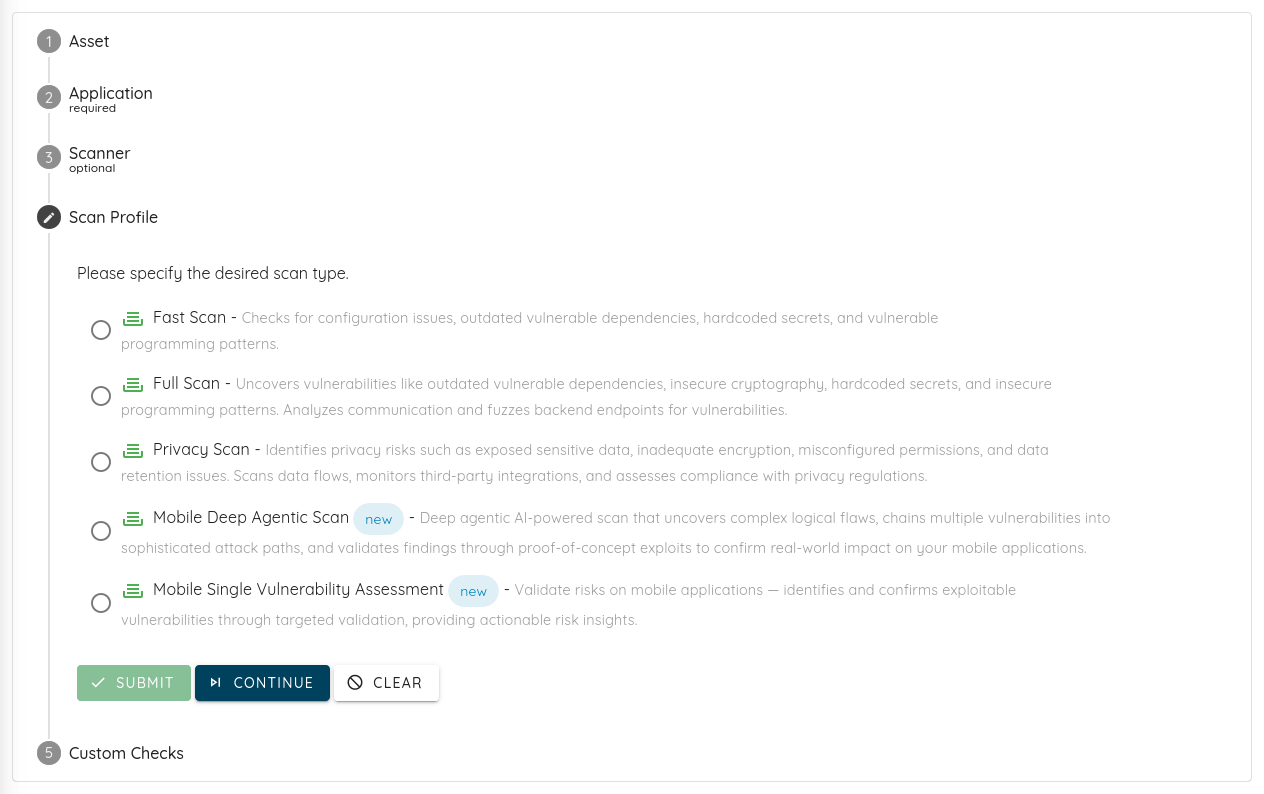
- 定向验证: 为网络、iOS、Android 和 Web 目标提供专用的轻量级 SVA 扫描配置和设置,适用于漏洞赏金验证和修复验证等场景。
- 即时执行: SVA 实例运行在高度优化的云基础设施上,确保即时启动以及极速、零开销的扫描执行。
2. Dig Deeper
为了让用户对其安全检测结果拥有更多上下文和控制权,我们推出了 Dig Deeper 功能集。用户现在可以直接在报告界面中以更细的粒度探查检测结果。例如,如果您发现了一个缺陷,但不清楚它的影响是什么、它是否仍然存在,或者它是否为误报,Dig Deeper 可以让您进一步调查,并执行查找变体等自定义操作。
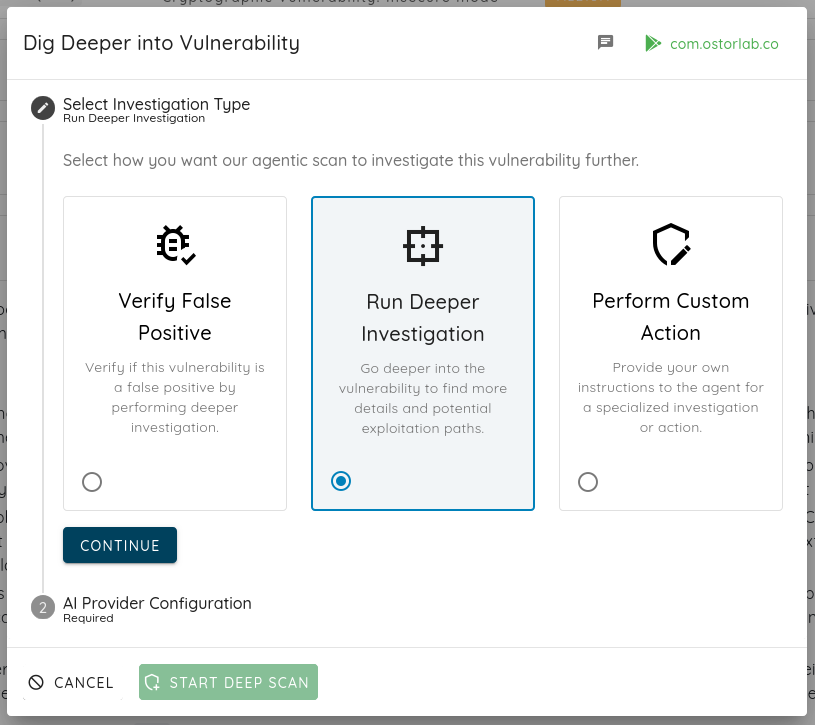
- Web 界面集成: 直接集成到我们的 Web 界面和报告引擎控制台中。
- 更新的扫描配置: 整理并更新了文档,新增受支持扫描配置概览页面,方便客户选择合适的扫描策略。
- 本地化上下文: 支持本地化上下文,让全球团队可以使用自己偏好的语言调查问题。
3. 本地部署扫描正式可用于生产环境
我们对自托管架构进行了大量投入,为本地部署模式带来与云端完全一致的能力和企业级的可扩展性。此次更新使我们的本地扫描引擎正式结束 beta 阶段,成为可用于生产环境的框架。
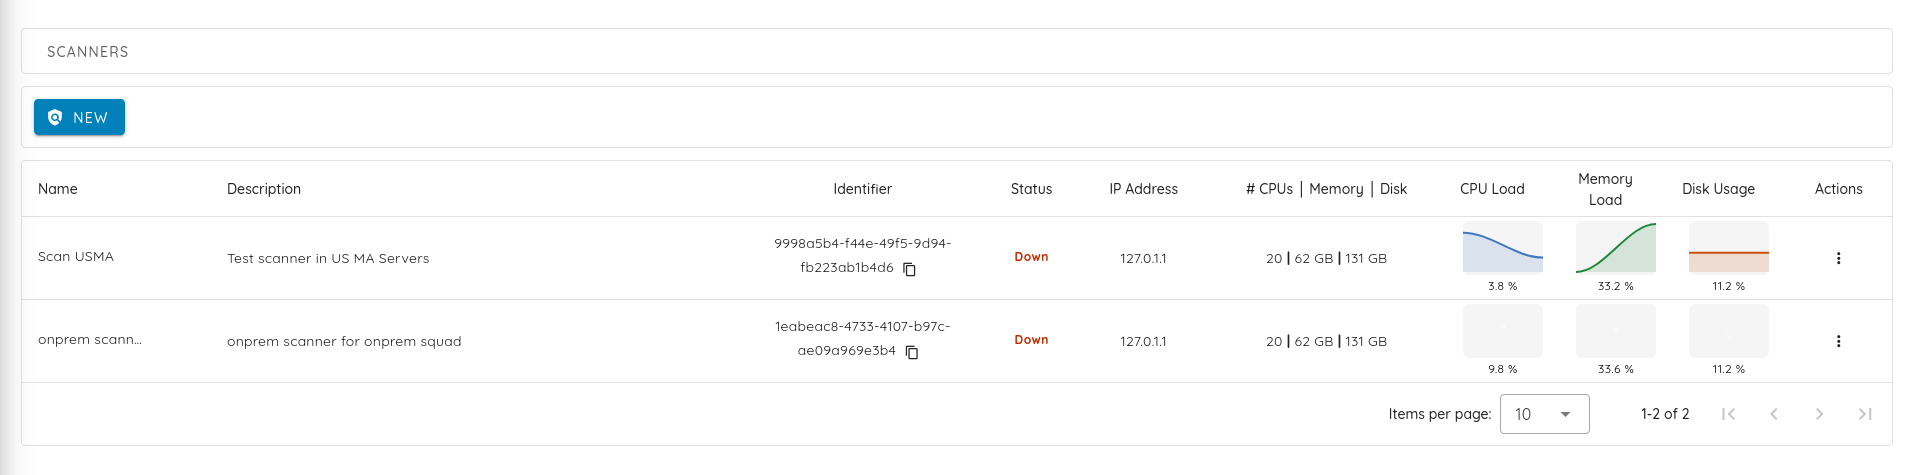
- 稳健: 以可靠性和弹性为设计核心。
- 更具可扩展性: 轻松横向扩展扫描能力。
- 更快: 针对快速执行和处理进行了优化。
- 更好的可见性: 全面的控制台,提供完整的可见性。
- 更强的控制: 严格加密、可审计、受控的环境。
更多功能即将推出。
4. 扫描器集群扩容与白名单
为了支持我们新扩展的扫描目标并确保扫描覆盖不中断,我们扩充了活跃的扫描器集群,并新增了 10 个扫描器 IP 地址。
地址
- 白名单 IP:
213.136.70.246、176.126.87.16、213.136.68.157、213.136.71.67、161.97.148.17、161.97.70.189、161.97.73.195、161.97.72.88、213.136.74.246、161.97.67.198
注:我们完整且最新的扫描器 IP 列表始终可在 docs.ostorlab.co/security/network_ips.html 查看。
5. 实时攻击场景风险与状态跟踪
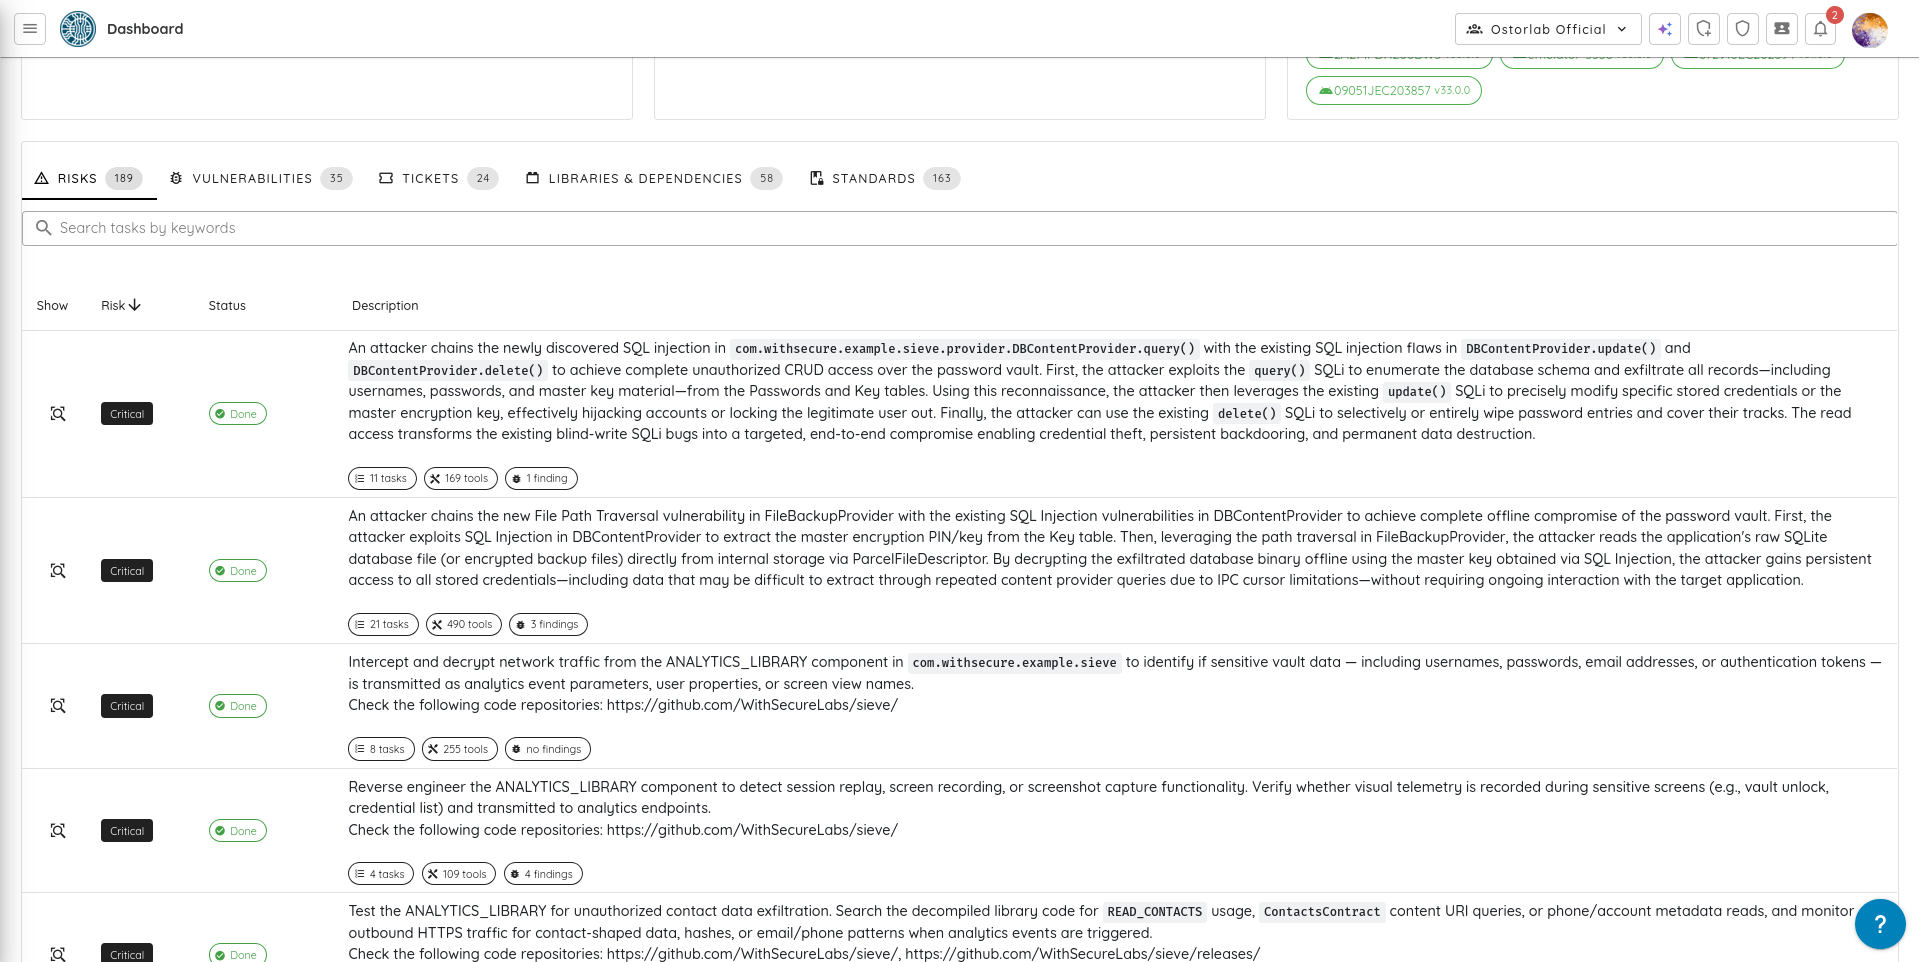
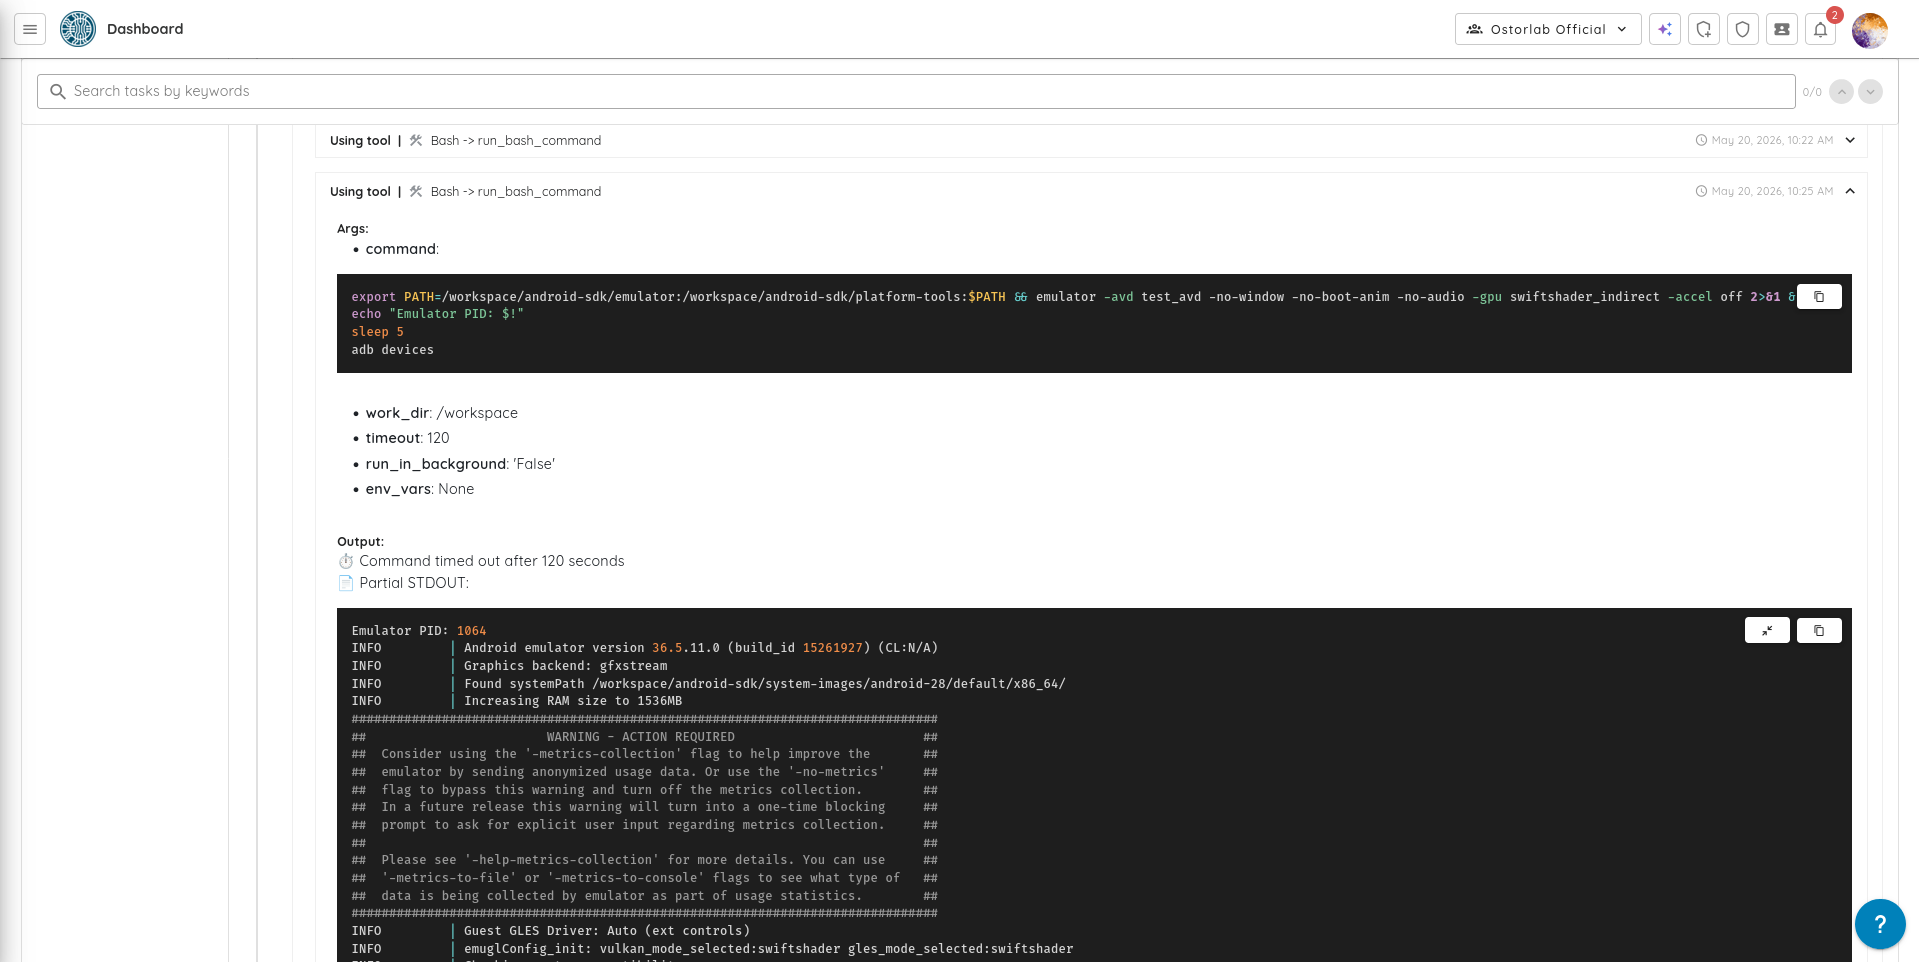
为了让我们的自主 AI 测试流程完全透明,我们推出了全新的风险与执行状态控制台视图。用户不必再把自主安全测试当作黑盒,现在可以实时跟踪各个攻击场景、其严重程度以及确切的完成状态。
- 细粒度攻击路径跟踪: 在 AI 处理复杂攻击向量(例如 Signal 数据库取证提取、SQLCipher 解密绕过或蓝牙/BLE 配对漏洞)的同时,监控其具体执行状态(Not Started、In Progress、Done 或 Error)。
- 场景级风险优先级排序: AI 测试的每一个潜在威胁向量都会明确标注其风险等级(Critical、High),让安全团队一眼看出自主引擎将最深入的漏洞利用路径集中在了哪里。
- 任务、工具与检测结果遥测: 通过交互式计数标签,宏观了解整个测试覆盖范围:每个攻击场景启动的子任务数量、使用的具体工具数量以及发现的唯一检测结果数量。
6. 扫描报告 PDF 设计改进
报告引擎已升级,可交付达到发布水准的交互式 PDF 安全报告,专为现代工程和合规工作流设计。
-
即时漏洞导航: 通过集成交互式检测结果索引和原生 PDF 书签侧边栏,工程和合规团队无需再手动滚动查找。团队成员只需单击一下即可直接跳转到特定漏洞,大幅缩短审阅报告的时间,加快修复周期。
-
无术语的报告: 内部开发指标和系统代码已替换为清晰、易读的状态摘要。这确保报告可以直接交给 C 级高管、客户或外部合规审计人员,无需工程团队进行技术“翻译”。
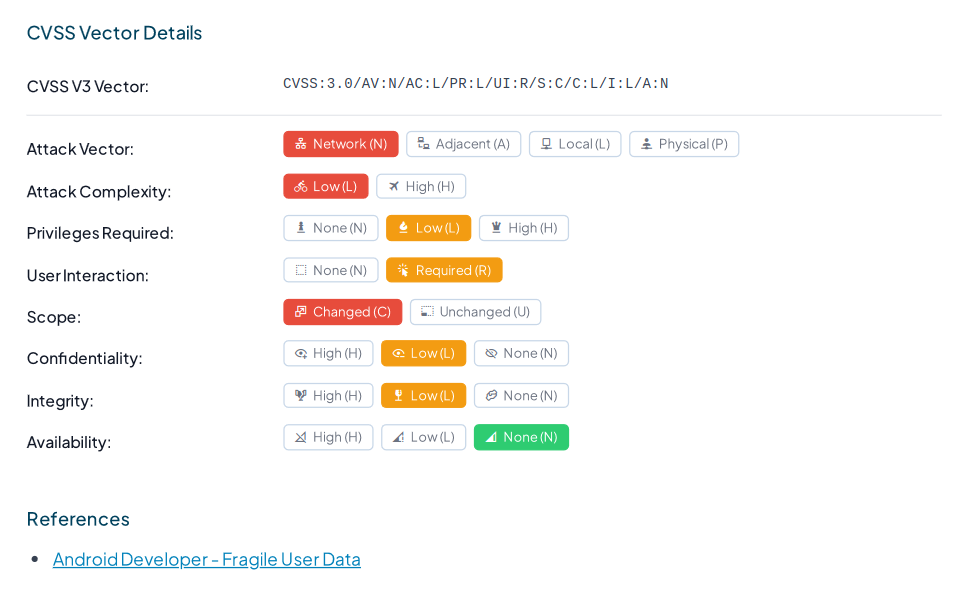
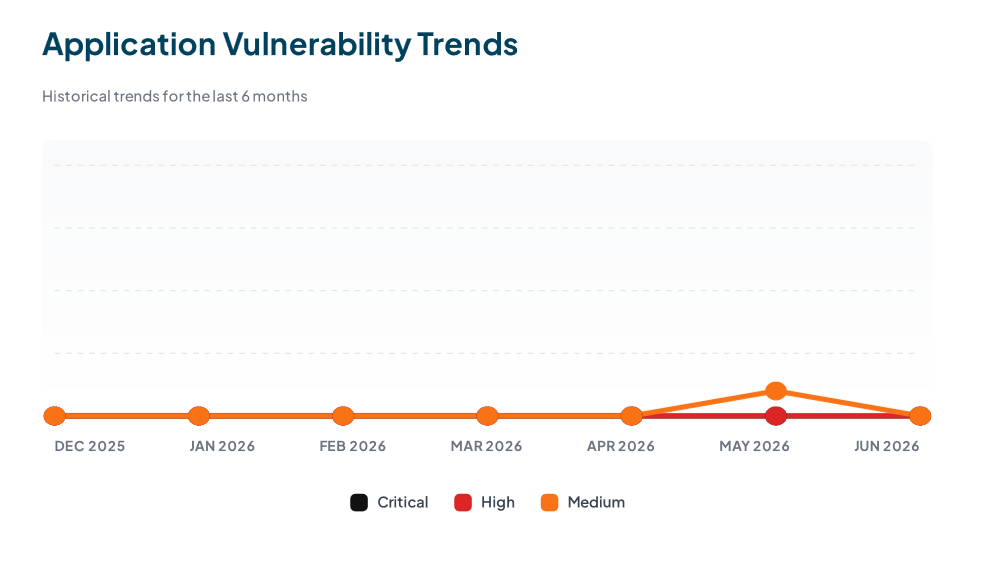
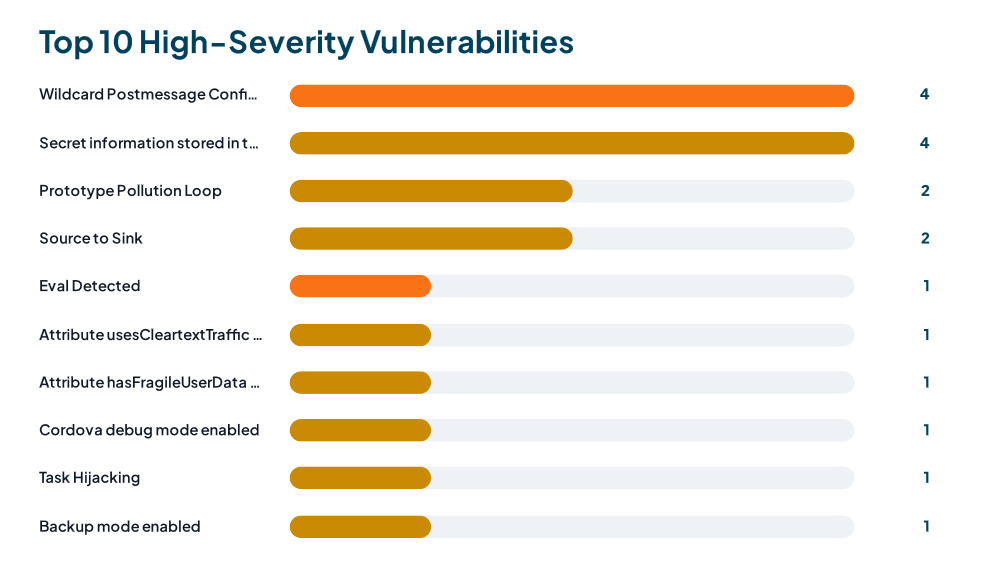
- 原生多语言支持: 报告引擎现在原生支持面向国际市场的无缝本地化,特别是日语和中文。这让跨国企业能够在分布于各国的团队中部署该解决方案,确保每个人都能用母语审阅关键的安全检测结果。
7. Agentic Deep Scan 与 Auto-Exploit 能力扩展
Agentic Deep Scan 的自主漏洞利用能力通过新的定向规划器和规避技术得到了大幅扩展,使我们的 AI 引擎能够在复杂环境中游刃有余,提供保真度更高的安全检测结果。
- 高级攻击规划器: 新增专门的分析规划器,针对 iOS 进程间通信(XPC)和复杂的 Android 运行时环境,确保移动应用评估更加全面。
- 测试受保护的应用: 增强了对重度混淆或加固的移动应用的测试支持,使 AI 扫描器即使在应用启用了防篡改机制的情况下也能进行准确评估。
- 测试证明报告: 引擎现在会生成清晰的分步推理,说明某个漏洞为何得到或未得到验证;当未发现可被利用的问题时,会生成一条 “Secure” 状态的检测结果。
8. 全面的多语言支持
报告引擎和 Web 控制台获得了一次大规模的本地化更新,确保全球团队都能完整使用安全检测结果、报告和平台界面。
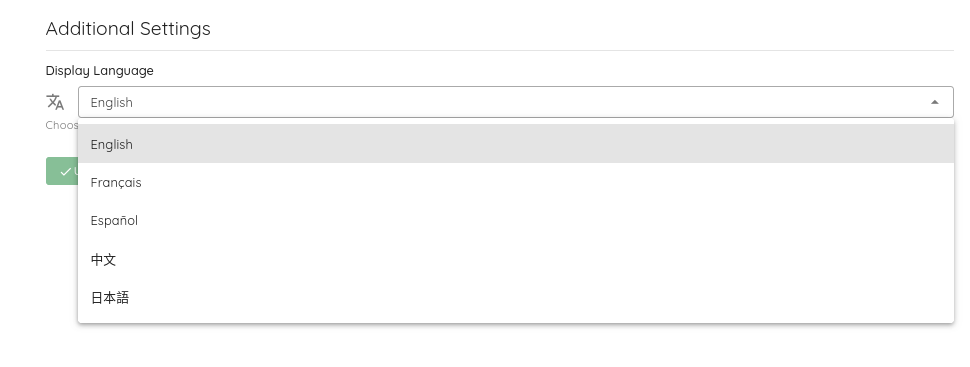
- 全平台翻译: 将翻译直接集成到我们的自动化报告流水线中,在 Web 报告和 PDF 格式中均支持本地化的动态检测结果。
- 本地化的报告与 Threat Center: 生成完整翻译的 PDF 报告,并以您偏好的语言浏览 Threat Center 界面。
- 用户旅程与前端: 问卷和电子邮件通知流程现在通过标准化的语言检测,动态匹配用户偏好的语言。
9. UI/UX 与性能改进
我们在整个应用中实施了大量布局、性能和自动化方面的改进,带来更流畅、响应更迅速的用户体验。