
Single Vulnerability Assessment (SVA), Dig Deeper, mejora del diseño del PDF del informe de escaneo y compatibilidad multilingüe
Esta versión incorpora Single Vulnerability Assessment (SVA) para la validación dirigida, Dig Deeper para la investigación detallada de la causa raíz, el seguimiento en vivo del riesgo y el estado de los escenarios de ataque, la mejora del diseño del PDF del informe de escaneo, la localización multilingüe completa y la nueva compatibilidad con listas de permitidos para el cumplimiento normativo.
Aspectos destacados
- Single Vulnerability Assessment (SVA) (nuevo)
- Herramientas de investigación detallada Dig Deeper (nuevo)
- Escaneo on-premise listo para producción (nuevo)
- Ampliación de la flota de escáneres y listas de permitidos (nuevo)
- Seguimiento en vivo del riesgo y el estado de los escenarios de ataque (nuevo)
- Mejora del diseño del PDF del informe de escaneo (nuevo)
- Escenarios de ataque avanzados y garantía de las pruebas (nuevo)
- Compatibilidad multilingüe y localización integrales (nuevo)
1. Single Vulnerability Assessment (SVA)
Single Vulnerability Assessment (SVA) es un nuevo perfil de escaneo dirigido que permite a los equipos de seguridad validar y evaluar vulnerabilidades individuales sin necesidad de un escaneo de la plataforma con alcance completo. SVA permite a los equipos verificar rápidamente si existe una vulnerabilidad concreta o confirmar si un parche reciente ha funcionado, lo que ahorra un tiempo valioso y reduce la sobrecarga de cómputo en la nube.
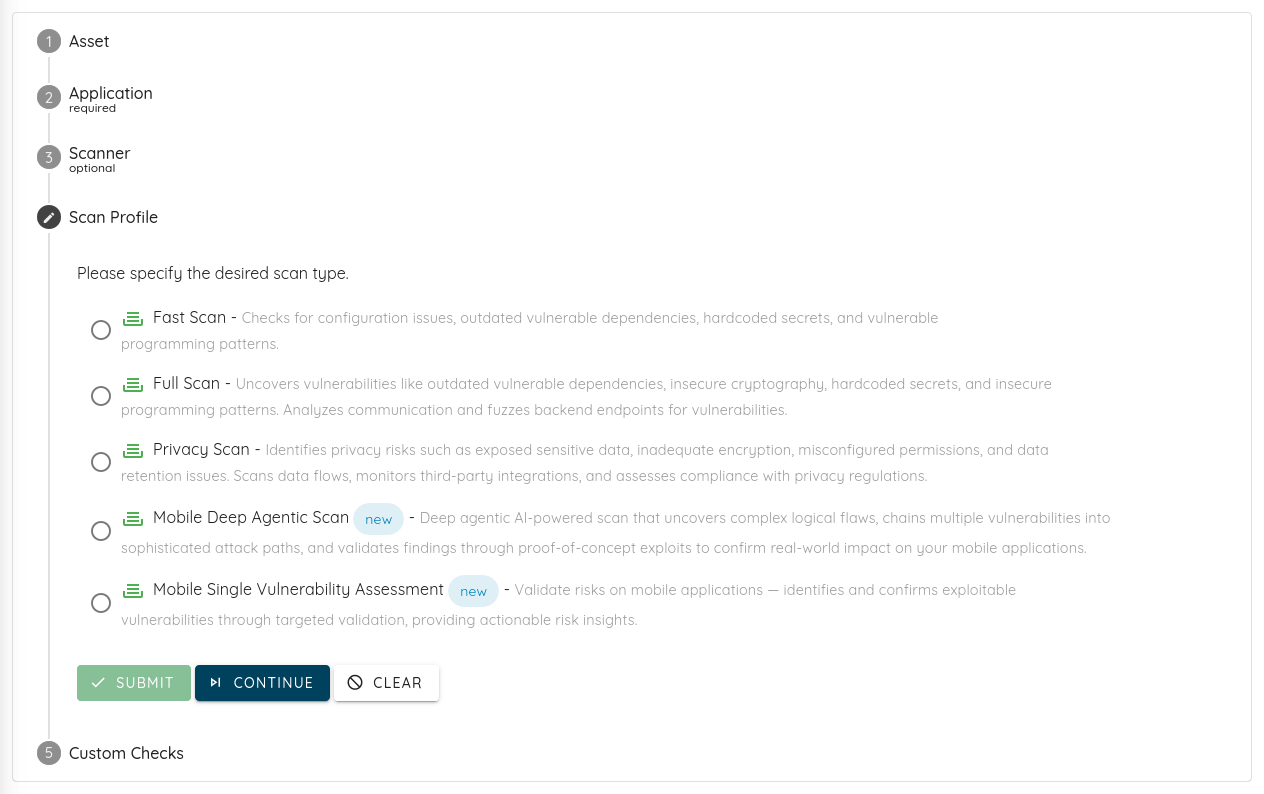
- Validación dirigida: incluye perfiles y configuraciones de escaneo SVA específicos y ligeros para objetivos de red, iOS, Android y web, para casos como la validación de bug bounty y la validación de correcciones.
- Ejecución inmediata: las instancias de SVA se ejecutan en una infraestructura en la nube muy optimizada para garantizar tiempos de inicio inmediatos y una ejecución del escaneo ultrarrápida y sin sobrecarga.
2. Dig Deeper
Para ofrecer a los usuarios más contexto y control sobre sus hallazgos de seguridad, hemos lanzado el conjunto de funcionalidades Dig Deeper. Ahora los usuarios pueden explorar los hallazgos con mucho mayor detalle directamente desde la interfaz de informes. Por ejemplo, si encontró un bug pero no está claro cuál es el impacto, si sigue existiendo o si es un falso positivo, Dig Deeper le permite investigarlo más a fondo y realizar acciones personalizadas, como buscar variantes.
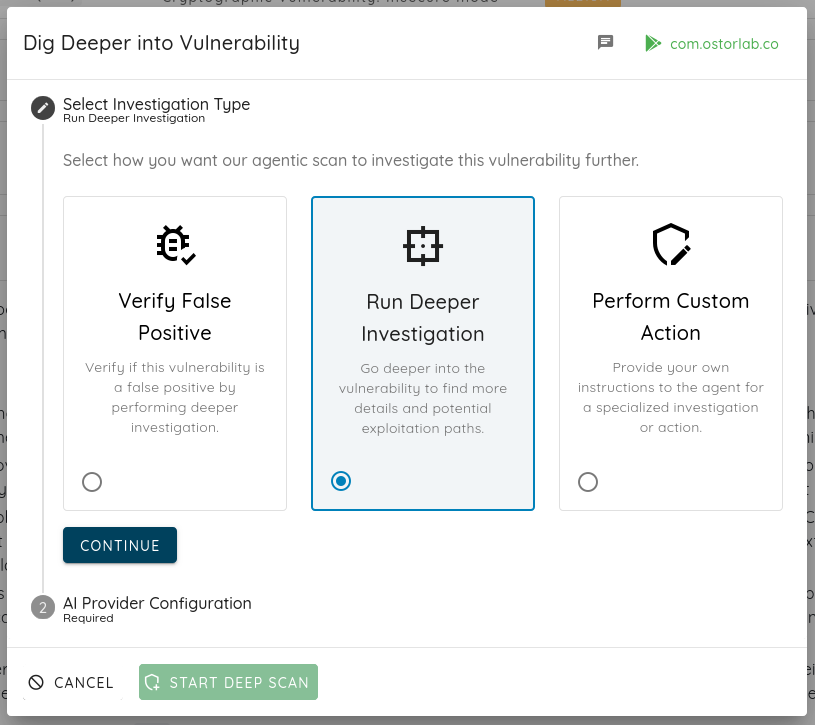
- Integración en la interfaz web: integrado directamente en nuestra interfaz web y en el panel del motor de informes.
- Perfiles de escaneo actualizados: se ha elaborado y actualizado la documentación con una nueva página de resumen de los perfiles de escaneo compatibles, que facilita a los clientes elegir la estrategia de escaneo adecuada.
- Contexto localizado: incluye compatibilidad con contexto localizado, para que los equipos globales puedan investigar los problemas en su idioma preferido.
3. Escaneo on-premise listo para producción
Hemos invertido de forma considerable en nuestra arquitectura autoalojada para ofrecer en nuestro modelo de despliegue on-premise la plena paridad con la nube y una escalabilidad de nivel empresarial. Con esta actualización, nuestro motor de escaneo local deja oficialmente la fase beta y pasa a ser un framework listo para producción.
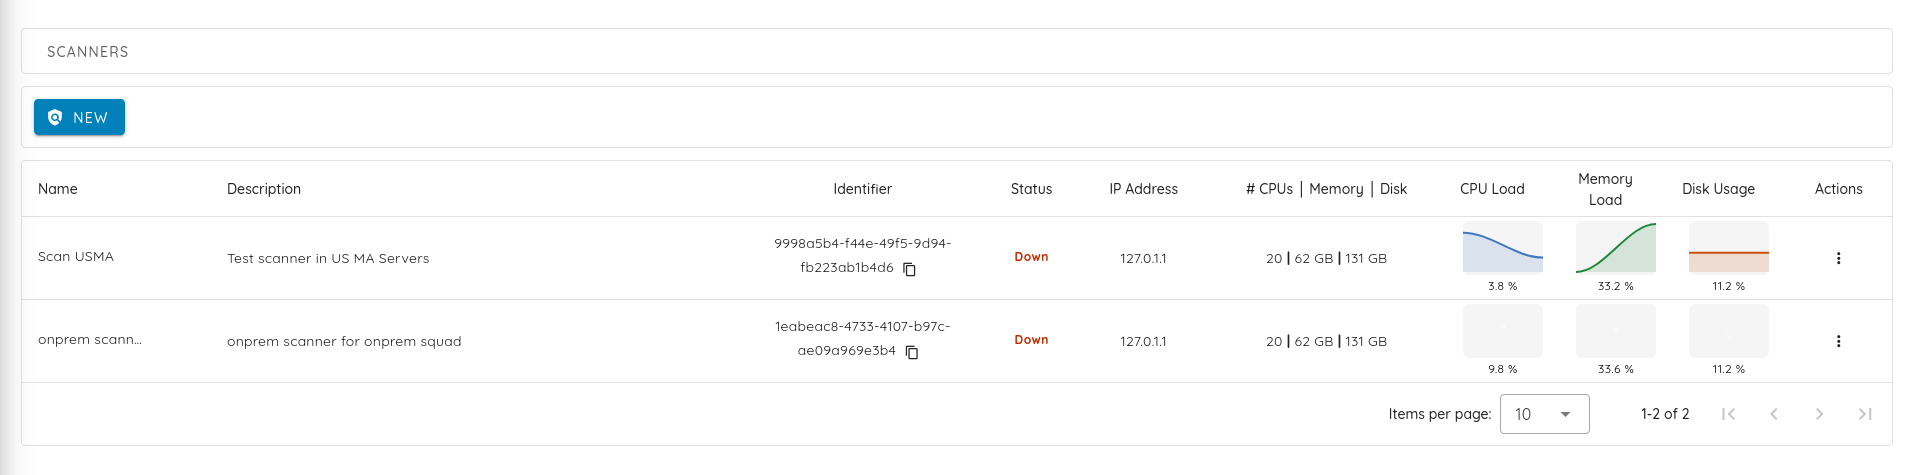
- Robusto: diseñado pensando en la fiabilidad y la resiliencia.
- Más escalable: amplíe la capacidad de escaneo horizontalmente sin esfuerzo.
- Más rápido: optimizado para una ejecución y un procesamiento rápidos.
- Mejor visibilidad: paneles completos para una visibilidad total.
- Mayor control: entornos con cifrado estricto, auditados y controlados.
Habrá más novedades.
4. Ampliación de la flota de escáneres y listas de permitidos
Para dar soporte a nuestros objetivos de escaneo recién ampliados y garantizar una cobertura de escaneo ininterrumpida, hemos ampliado nuestra flota de escáneres activos y hemos añadido 10 nuevas direcciones IP de escáneres.
Direcciones
- IP en la lista de permitidos:
213.136.70.246,176.126.87.16,213.136.68.157,213.136.71.67,161.97.148.17,161.97.70.189,161.97.73.195,161.97.72.88,213.136.74.246,161.97.67.198
Nota: nuestra lista completa y actualizada de IP de escáneres está siempre disponible en docs.ostorlab.co/security/network_ips.html.
5. Seguimiento en vivo del riesgo y el estado de los escenarios de ataque
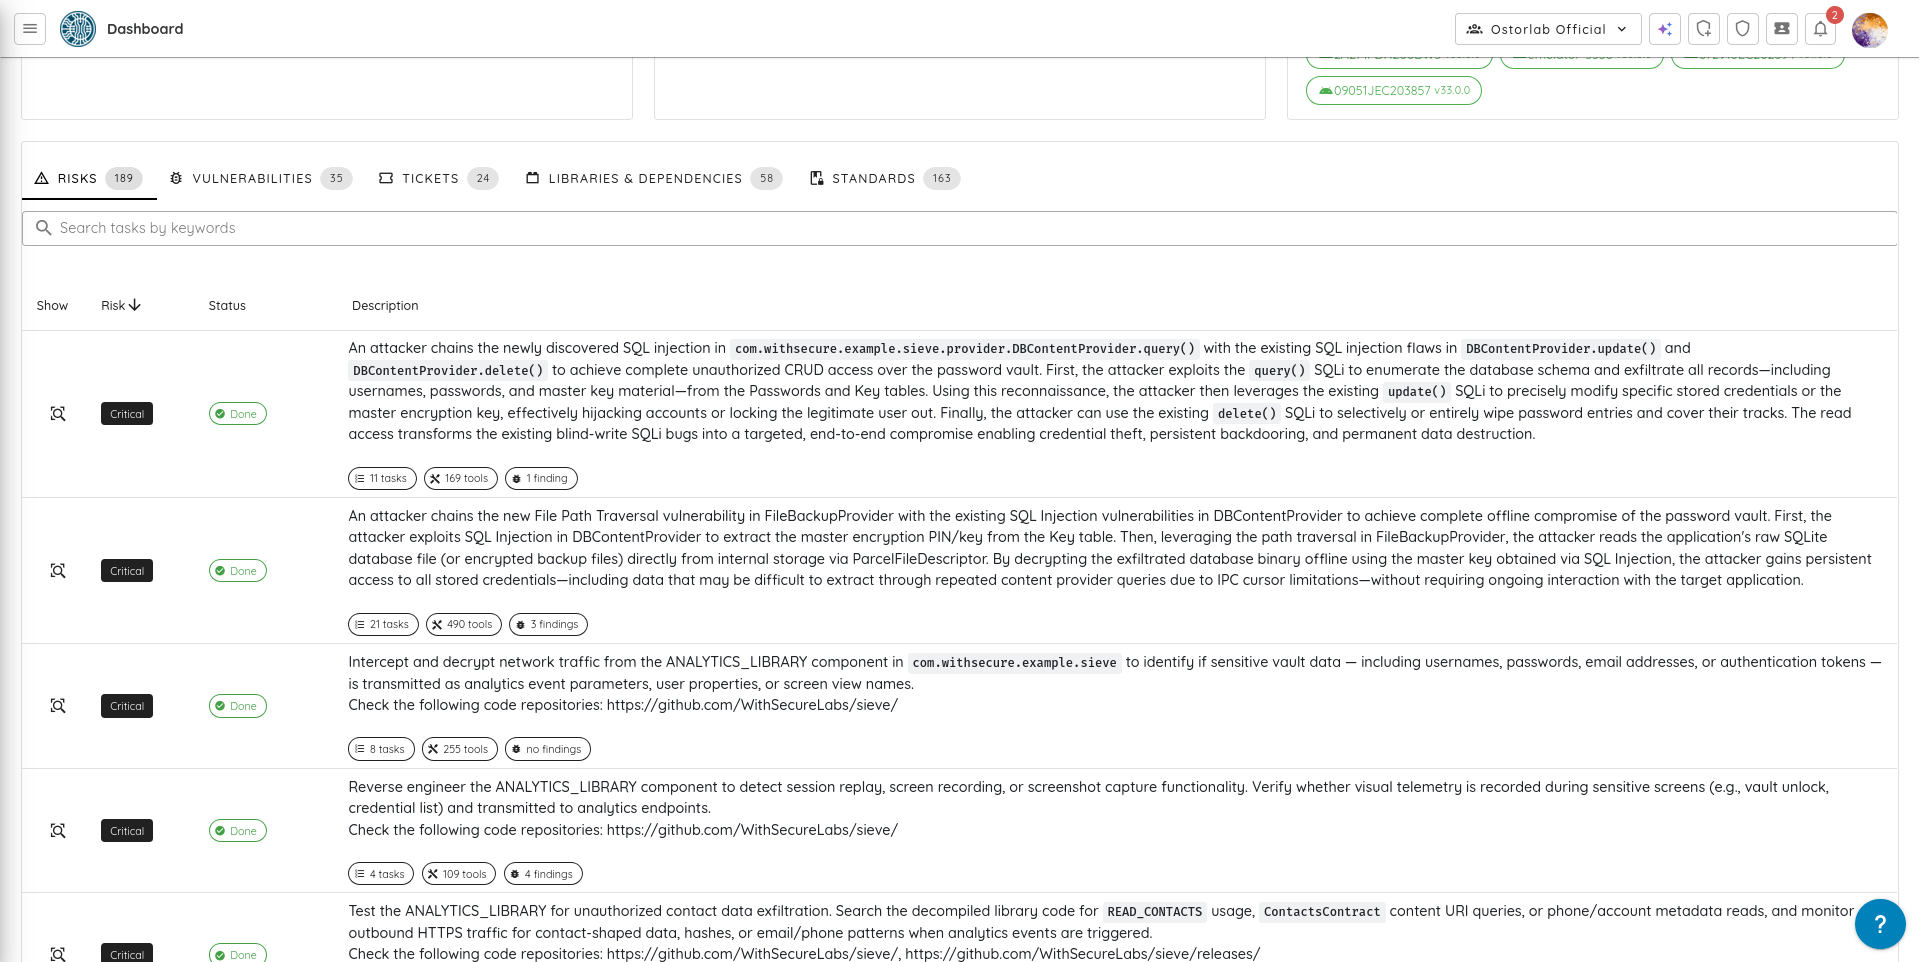
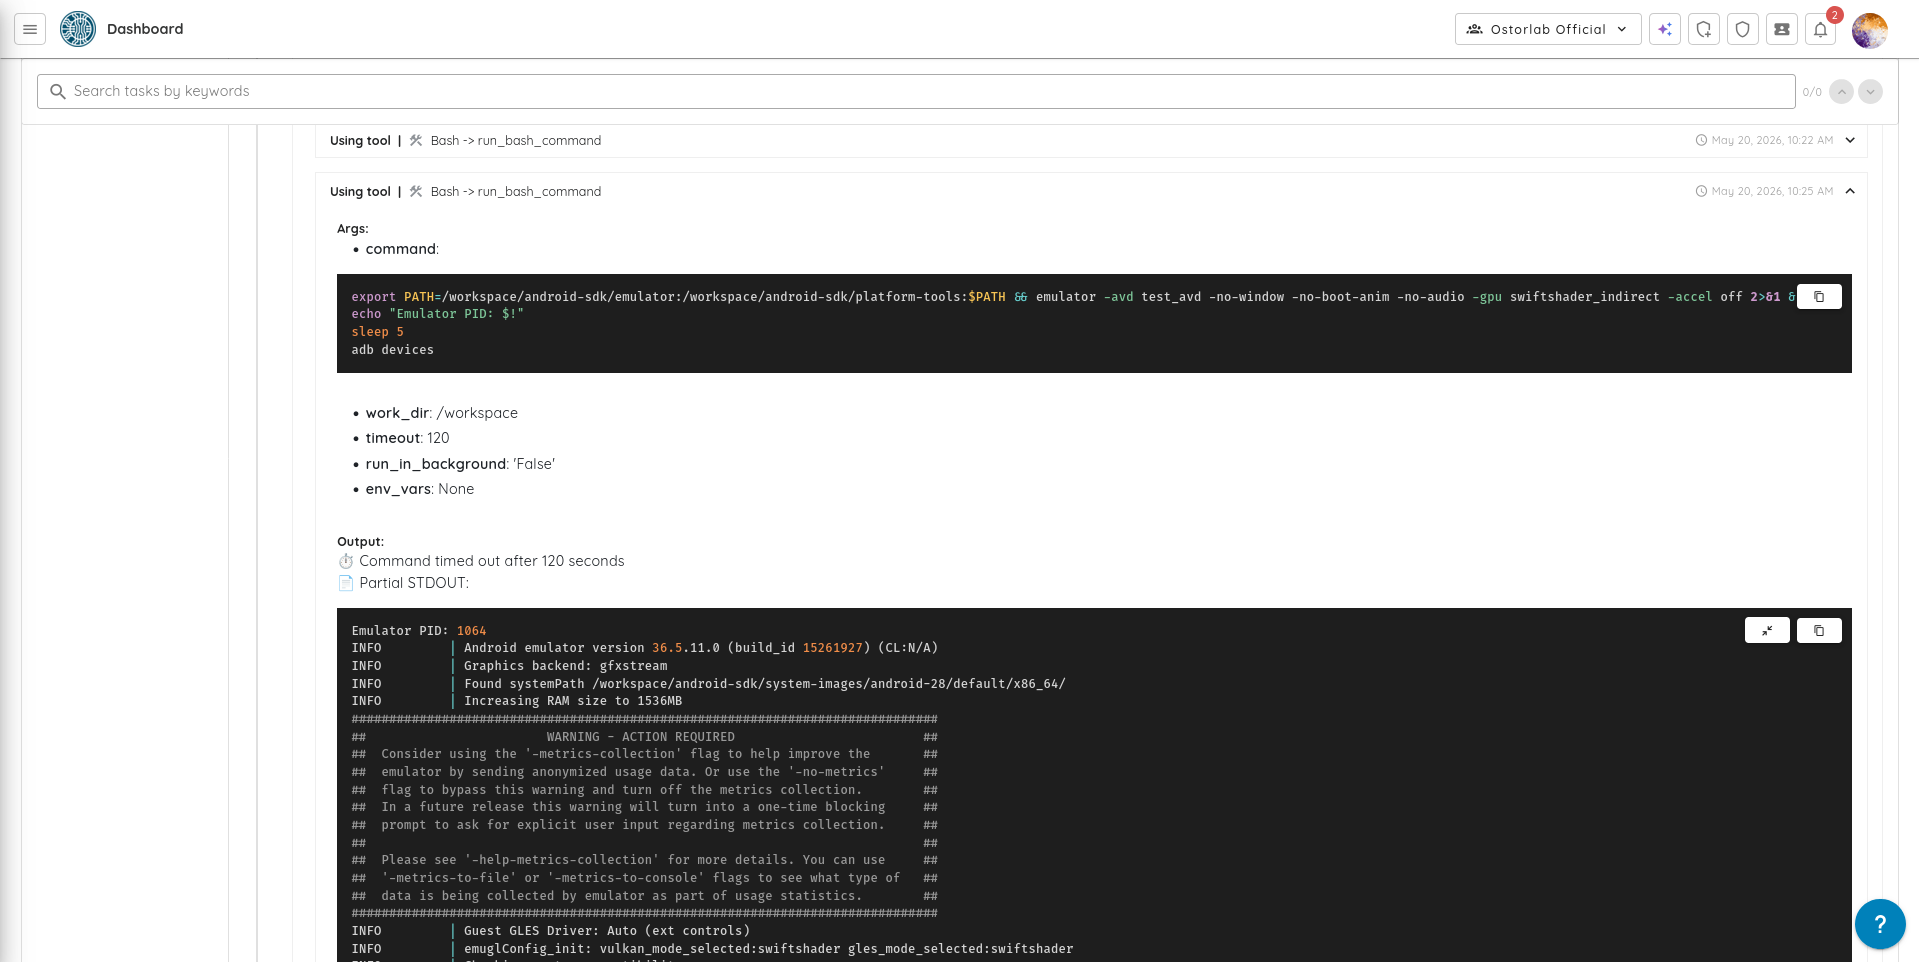
Para ofrecer total transparencia sobre nuestras secuencias de pruebas autónomas con IA, hemos incorporado una vista de panel totalmente nueva de Risk y Execution Status. En lugar de tratar las pruebas de seguridad autónomas como una caja negra, ahora los usuarios pueden seguir en tiempo real cada escenario de ataque, sus niveles de severidad y su estado exacto de finalización.
- Seguimiento detallado de las rutas de ataque: supervise el estado de ejecución específico (Not Started, In Progress, Done o Error) de vectores de ataque complejos, como las extracciones forenses de la base de datos de Signal, las evasiones del descifrado de SQLCipher o las vulnerabilidades de emparejamiento Bluetooth/BLE, a medida que la IA los trata.
- Priorización del riesgo a nivel de escenario: cada posible vector de amenaza probado por la IA se asocia explícitamente con su calificación de riesgo (Critical, High), lo que permite a los equipos de seguridad ver al instante dónde concentró el motor autónomo sus rutas de explotación más profundas.
- Telemetría de tareas, herramientas y hallazgos: obtenga una visión global de toda la huella de las pruebas con chips contadores interactivos que muestran el número exacto de subtareas iniciadas, herramientas específicas utilizadas y hallazgos únicos descubiertos por cada escenario de ataque.
6. Mejora del diseño del PDF del informe de escaneo
El motor de informes se ha actualizado para ofrecer informes de seguridad en PDF interactivos y listos para su publicación, diseñados para los flujos de trabajo modernos de ingeniería y cumplimiento normativo.
-
Navegación instantánea por las vulnerabilidades: gracias a un índice interactivo de hallazgos y a las barras laterales de marcadores nativas del PDF, los equipos de ingeniería y de cumplimiento normativo pueden evitar el desplazamiento manual. Los miembros del equipo pueden saltar directamente a vulnerabilidades concretas con un solo clic, lo que reduce de forma significativa el tiempo dedicado a revisar informes y acelera el ciclo de vida de la corrección.
-
Informes sin jerga: las métricas internas de desarrollo y los códigos del sistema se han sustituido por resúmenes de estado claros y legibles. Así, los informes están listos al instante para entregarse a directivos de alto nivel, clientes o auditores de cumplimiento externos, sin necesidad de que los equipos de ingeniería hagan una traducción técnica.
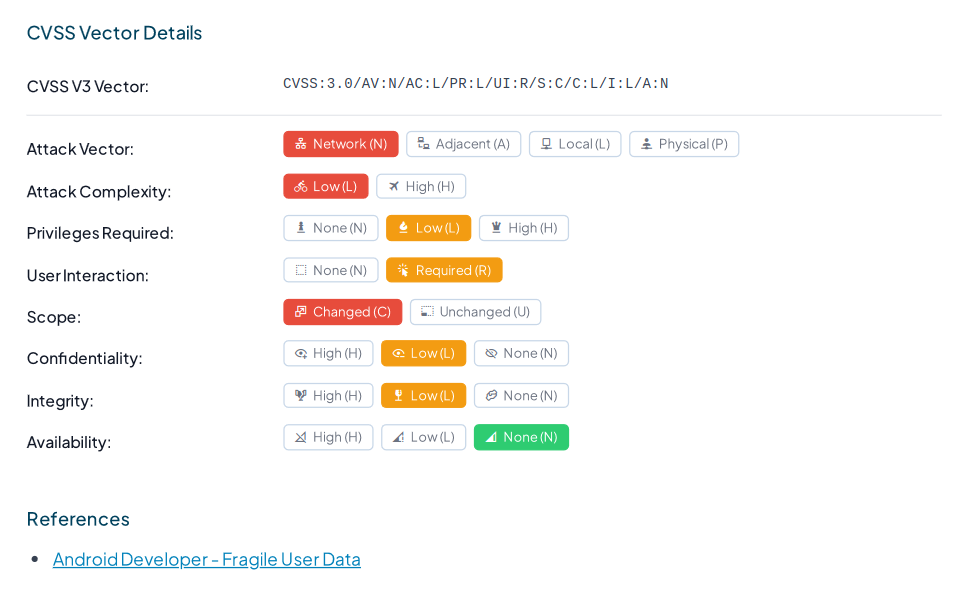
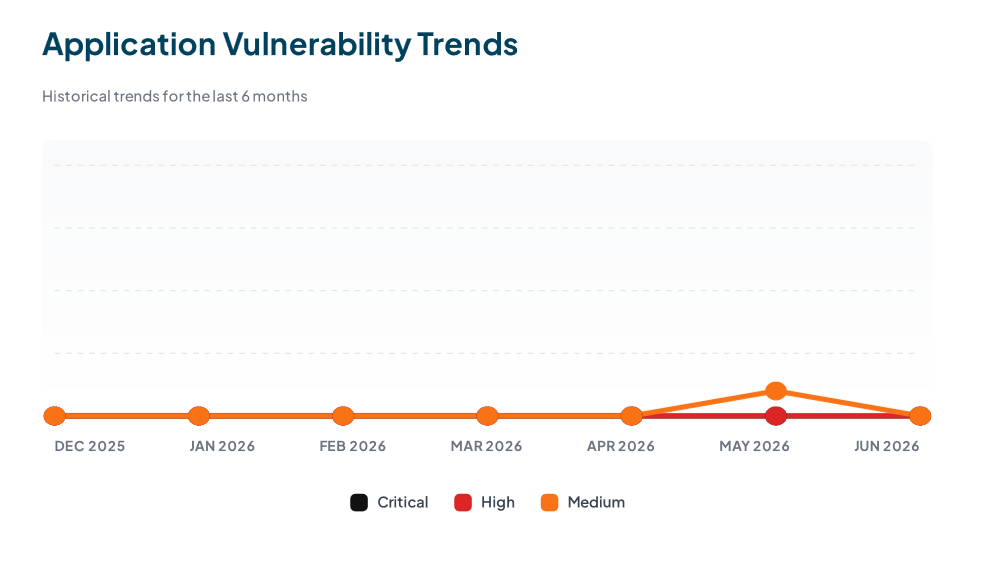
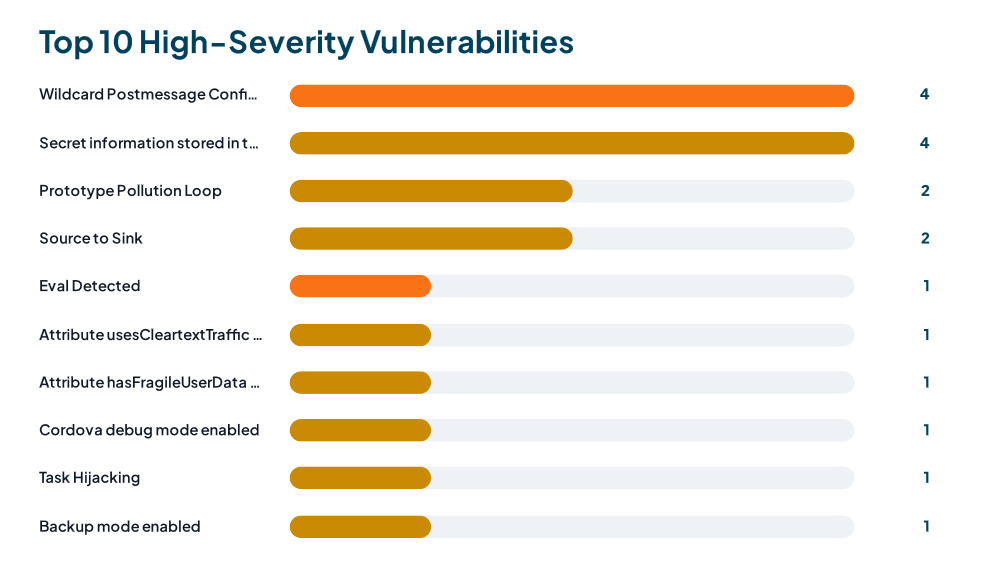
- Compatibilidad multilingüe nativa: el motor de informes admite ahora de forma nativa una localización fluida para los mercados internacionales, en concreto japonés y chino. Esto permite a las empresas globales desplegar la solución en equipos internacionales distribuidos, de modo que todos puedan revisar los hallazgos de seguridad críticos en su idioma.
7. Ampliaciones de Agentic Deep Scan y Auto-Exploit
Las capacidades de explotación autónoma de Agentic Deep Scan se han ampliado de forma significativa con nuevos planificadores dirigidos y técnicas de evasión, que permiten a nuestro motor de IA desenvolverse en entornos complejos y ofrecer hallazgos de seguridad de mayor fidelidad.
- Planificadores de ataque avanzados: se han añadido planificadores de análisis especializados orientados a la comunicación entre procesos (XPC) de iOS y a los entornos de ejecución complejos de Android, para garantizar evaluaciones móviles más exhaustivas.
- Pruebas de aplicaciones blindadas: compatibilidad mejorada para probar aplicaciones móviles muy ofuscadas o blindadas, lo que permite al escáner de IA realizar evaluaciones precisas incluso en aplicaciones con la protección contra manipulaciones activa.
- Informes de prueba de las pruebas: el motor genera ahora un razonamiento claro y paso a paso sobre por qué una vulnerabilidad se validó o no, y genera un hallazgo con estado «Secure» cuando no se identifica ningún problema explotable.
8. Compatibilidad multilingüe integral
El motor de informes y el panel web han recibido una gran actualización de localización, que garantiza que los hallazgos de seguridad, los informes y las interfaces de la plataforma sean totalmente accesibles para los equipos globales.
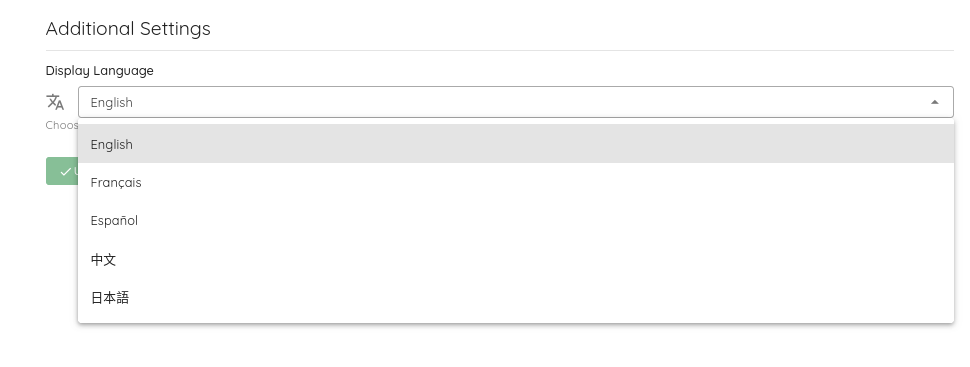
- Traducción en toda la plataforma: se han integrado las traducciones directamente en nuestros pipelines de informes automatizados, con compatibilidad para hallazgos dinámicos localizados tanto en los informes web como en formato PDF.
- Informes localizados y Threat Center: genere informes en PDF totalmente traducidos y navegue por la interfaz de Threat Center en su idioma preferido.
- Recorridos de usuario y frontend: los cuestionarios y los flujos de notificación por correo electrónico se ajustan ahora de forma dinámica al idioma preferido del usuario mediante una detección de idioma estandarizada.
9. Mejoras de interfaz, experiencia de usuario y rendimiento
Se han implementado numerosas mejoras de diseño, rendimiento y automatización en toda la aplicación para ofrecer una experiencia de usuario más fluida y receptiva.