
Single Vulnerability Assessment (SVA), Dig Deeper, nouveau design du PDF des rapports de scan et prise en charge multilingue
Cette version introduit Single Vulnerability Assessment (SVA) pour la validation ciblée, Dig Deeper pour l’investigation granulaire des causes racines, le suivi en direct du risque et du statut des scénarios d’attaque, un nouveau design du PDF des rapports de scan, une localisation multilingue complète et la prise en charge de nouvelles adresses IP à autoriser pour la conformité.
Points clés
- Single Vulnerability Assessment (SVA) (nouveau)
- Outils d’investigation granulaire Dig Deeper (nouveau)
- Scan on-premise prêt pour la production (nouveau)
- Extension de la flotte de scanners et liste d’autorisation (nouveau)
- Suivi en direct du risque et du statut des scénarios d’attaque (nouveau)
- Nouveau design du PDF des rapports de scan (nouveau)
- Scénarios d’attaque avancés et assurance des tests (nouveau)
- Prise en charge multilingue et localisation complètes (nouveau)
1. Single Vulnerability Assessment (SVA)
Single Vulnerability Assessment (SVA) est un nouveau profil de scan ciblé qui permet aux équipes de sécurité de valider et d’évaluer des vulnérabilités individuelles sans lancer un scan complet de la plateforme. SVA permet aux équipes de vérifier rapidement si une vulnérabilité précise existe ou de confirmer qu’un correctif récent a fonctionné, ce qui fait gagner un temps précieux et réduit la charge de calcul dans le cloud.
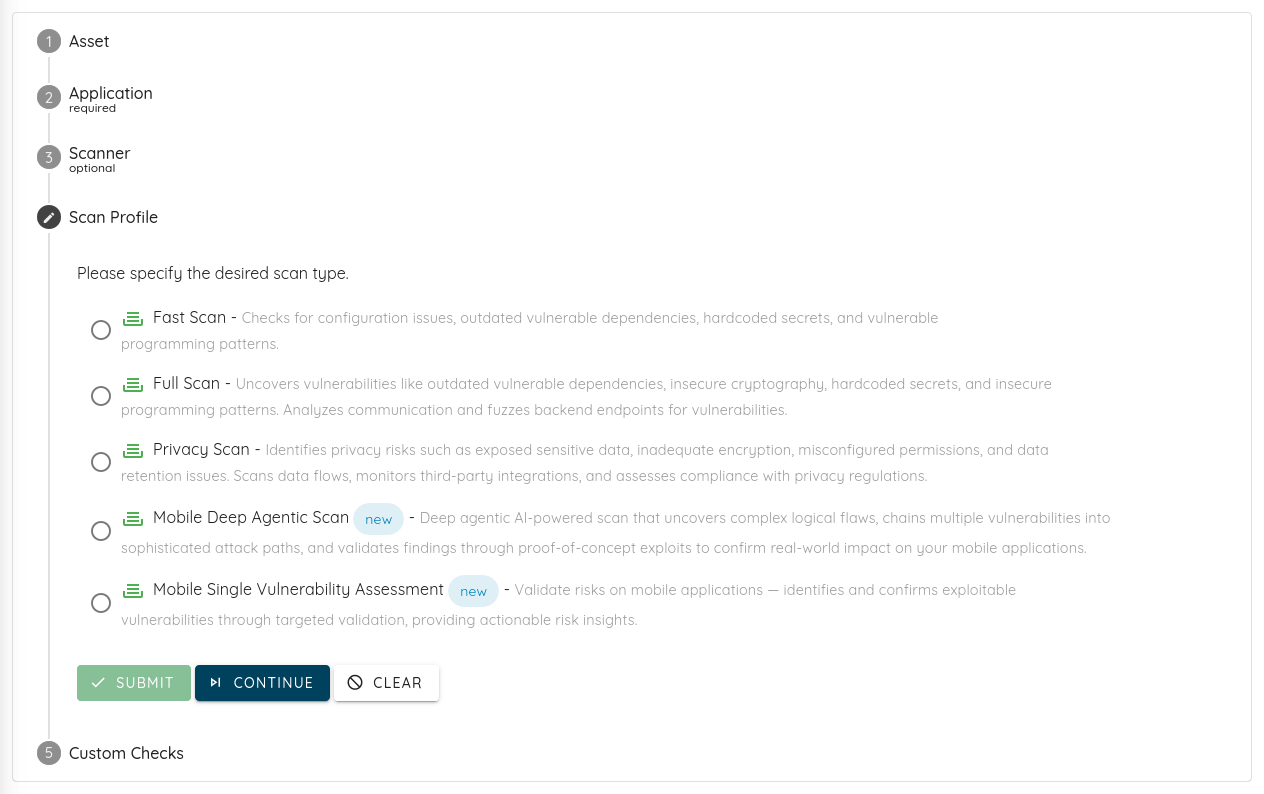
- Validation ciblée : livré avec des profils et configurations de scan SVA dédiés et légers pour les cibles réseau, iOS, Android et web, afin de couvrir des cas comme la validation de bug bounty et la validation de correctifs.
- Exécution immédiate : les instances SVA s’exécutent sur une infrastructure cloud hautement optimisée afin de garantir des temps de démarrage immédiats et une exécution des scans ultra-rapide, sans surcharge.
2. Dig Deeper
Pour donner aux utilisateurs plus de contexte et de contrôle sur leurs résultats de sécurité, nous avons lancé l’ensemble de fonctionnalités Dig Deeper. Les utilisateurs peuvent désormais explorer les résultats avec beaucoup plus de granularité, directement depuis l’interface de reporting. Par exemple, si vous avez trouvé un bug mais que son impact n’est pas clair, qu’on ne sait pas s’il existe toujours ou s’il s’agit d’un faux positif, Dig Deeper vous permet de l’investiguer plus avant et d’effectuer des actions personnalisées, comme la recherche de variantes.
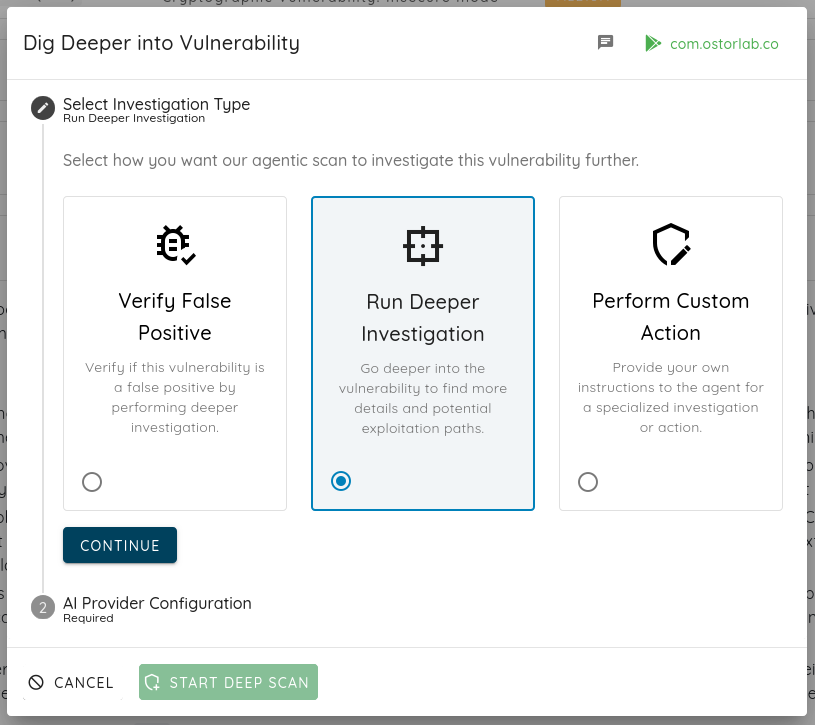
- Intégration à l’interface web : intégré directement à notre interface web et au tableau de bord du moteur de reporting.
- Profils de scan mis à jour : la documentation a été mise à jour avec une nouvelle page de présentation des profils de scan pris en charge, qui permet aux clients de choisir facilement la bonne stratégie de scan.
- Contexte localisé : inclut la prise en charge d’un contexte localisé, afin que les équipes du monde entier puissent investiguer les problèmes dans leur langue préférée.
3. Scan on-premise prêt pour la production
Nous avons beaucoup investi dans notre architecture auto-hébergée pour offrir la parité complète avec le cloud et une scalabilité de niveau entreprise à notre modèle de déploiement on-premise. Cette mise à jour fait officiellement passer notre moteur de scan local de la bêta à un framework prêt pour la production.
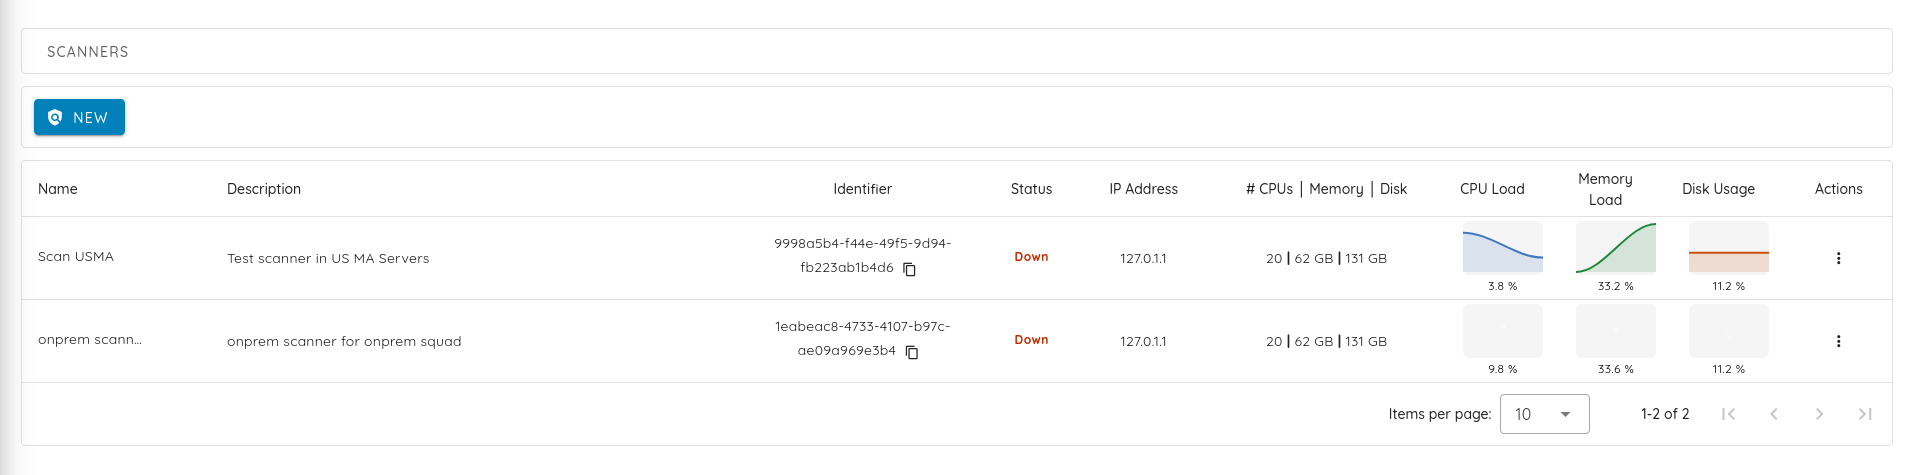
- Robuste : conçu pour la fiabilité et la résilience.
- Plus évolutif : augmentez sans effort la capacité de scan à l’horizontale.
- Plus rapide : optimisé pour une exécution et un traitement rapides.
- Meilleure visibilité : des tableaux de bord complets pour une visibilité totale.
- Contrôle renforcé : des environnements strictement chiffrés, audités et contrôlés.
Et ce n’est pas fini.
4. Extension de la flotte de scanners et liste d’autorisation
Pour prendre en charge nos nouvelles cibles de scan et garantir une couverture ininterrompue, nous avons étendu notre flotte de scanners actifs et ajouté 10 nouvelles adresses IP de scanners.
Adresses
- IP à autoriser :
213.136.70.246,176.126.87.16,213.136.68.157,213.136.71.67,161.97.148.17,161.97.70.189,161.97.73.195,161.97.72.88,213.136.74.246,161.97.67.198
Remarque : la liste complète et à jour des IP de nos scanners est toujours disponible sur docs.ostorlab.co/security/network_ips.html.
5. Suivi en direct du risque et du statut des scénarios d’attaque
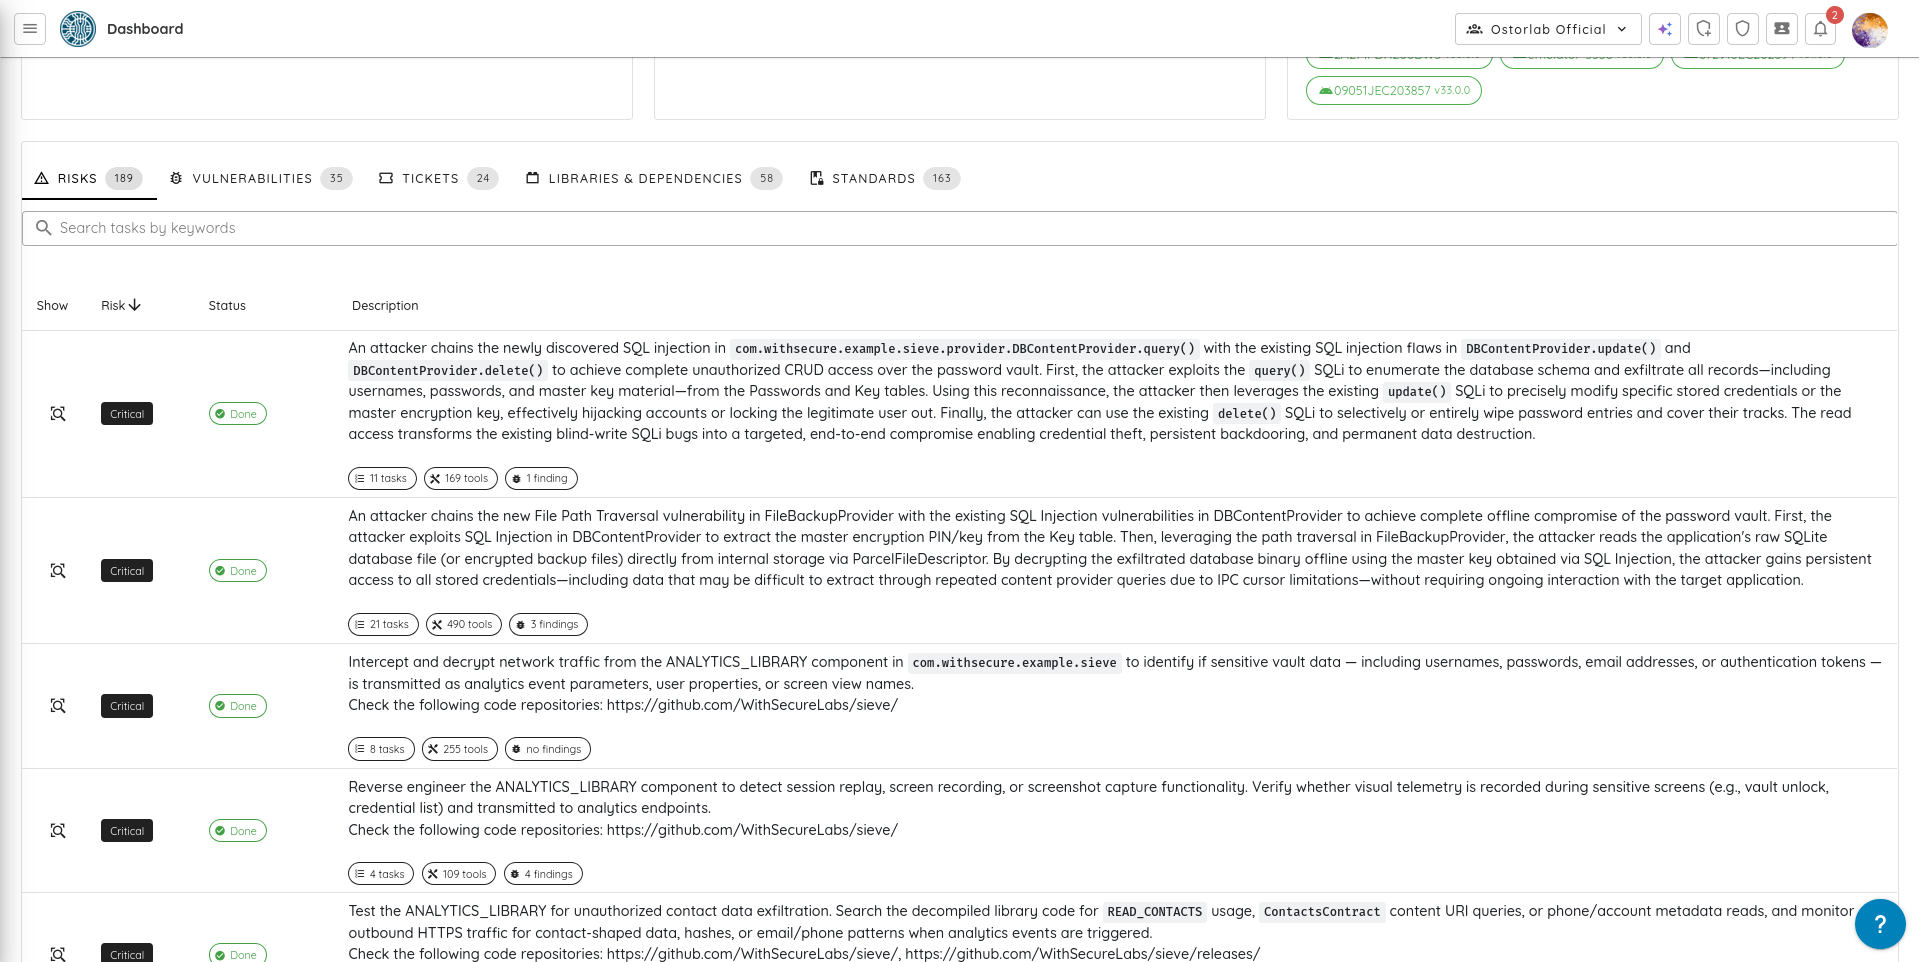
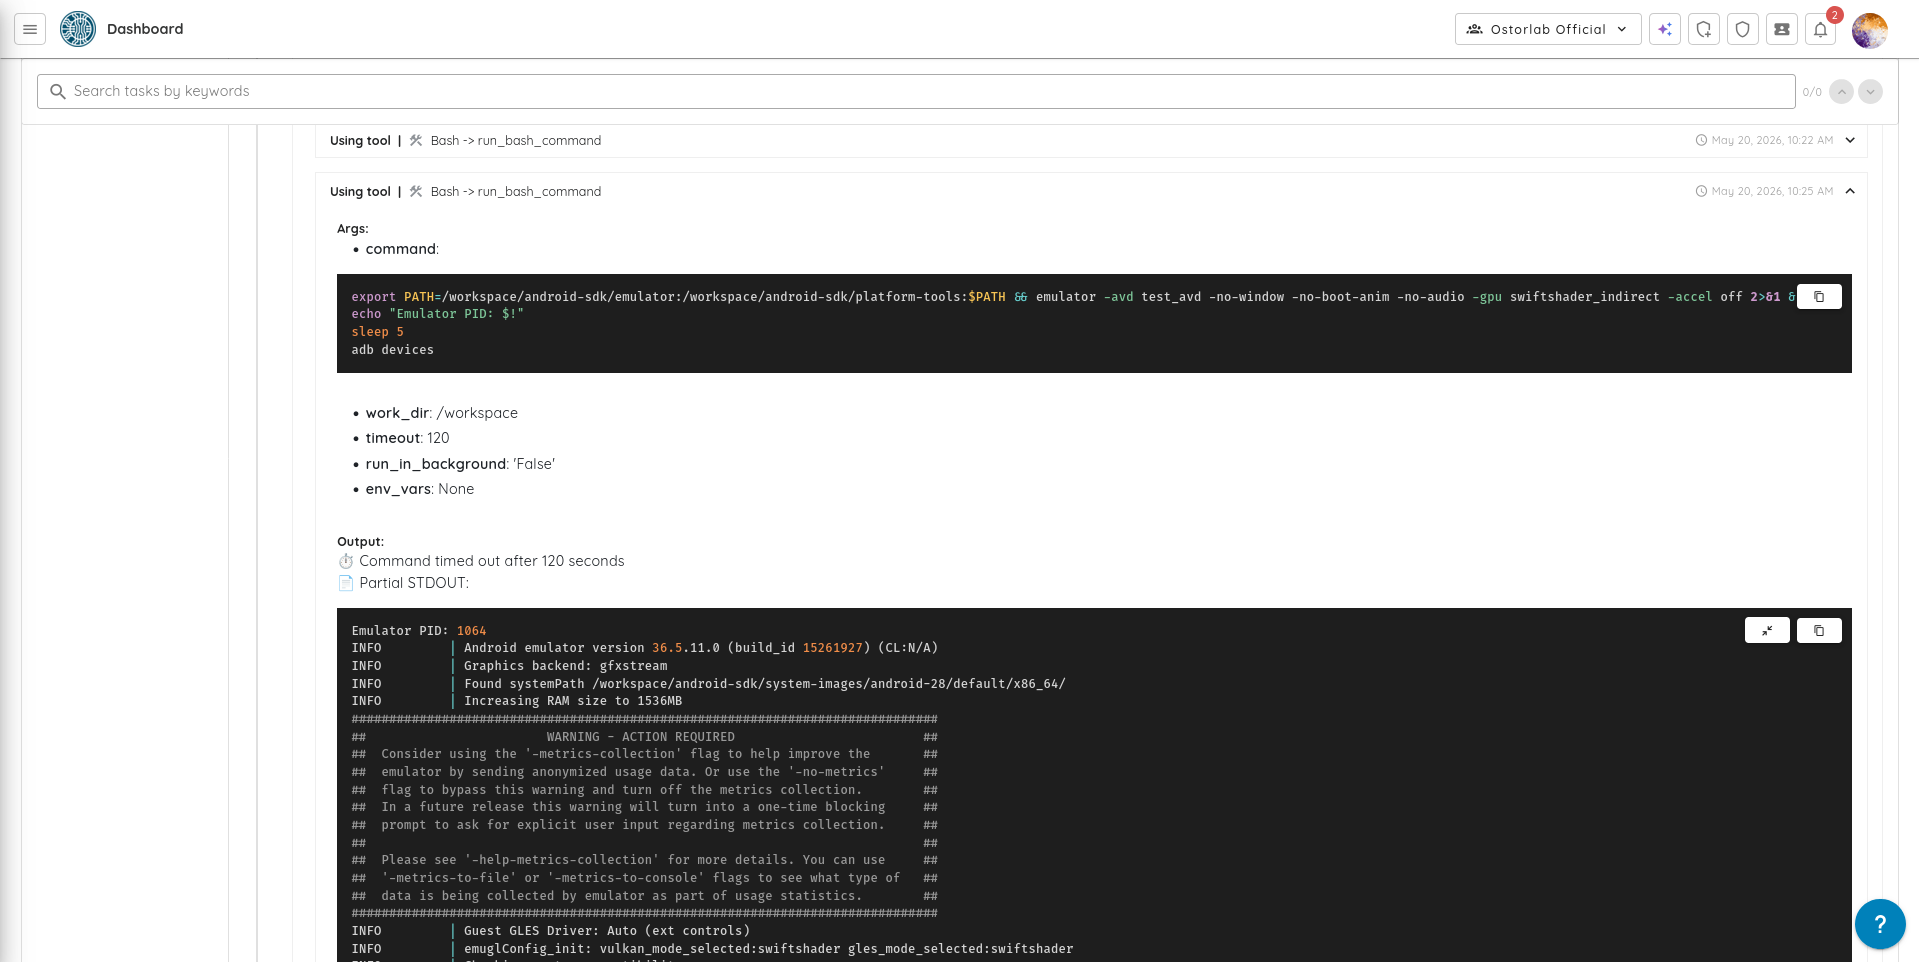
Pour offrir une transparence totale sur nos séquences de test autonomes pilotées par l’IA, nous avons introduit une toute nouvelle vue de tableau de bord sur le risque et le statut d’exécution. Au lieu de traiter les tests de sécurité autonomes comme une boîte noire, les utilisateurs peuvent désormais suivre en temps réel chaque scénario d’attaque, son niveau de sévérité et son état d’avancement exact.
- Suivi granulaire des chemins d’attaque : suivez l’état d’exécution précis (Not Started, In Progress, Done ou Error) de vecteurs d’attaque complexes, comme les extractions forensiques de la base de données Signal, les contournements du déchiffrement SQLCipher ou les vulnérabilités d’appairage Bluetooth/BLE, à mesure que l’IA les traite.
- Priorisation du risque par scénario : chaque vecteur de menace potentiel testé par l’IA est explicitement associé à sa note de risque (Critical, High), ce qui permet aux équipes de sécurité de voir instantanément où le moteur autonome a concentré ses chemins d’exploitation les plus poussés.
- Télémétrie des tâches, des outils et des résultats : obtenez une vue d’ensemble de toute l’empreinte des tests grâce à des puces de compteur interactives qui affichent le nombre exact de sous-tâches lancées, d’outils déployés et de vulnérabilités uniques découvertes par scénario d’attaque.
6. Nouveau design du PDF des rapports de scan
Le moteur de reporting a été amélioré pour produire des rapports de sécurité PDF interactifs, prêts à être publiés, conçus pour les workflows modernes d’ingénierie et de conformité.
-
Navigation instantanée entre les vulnérabilités : grâce à un index interactif des vulnérabilités et à des signets PDF natifs dans un panneau latéral, les équipes d’ingénierie et de conformité n’ont plus besoin de faire défiler manuellement. Elles peuvent accéder directement à une vulnérabilité précise en un seul clic, ce qui réduit nettement le temps passé à relire les rapports et accélère le cycle de remédiation.
-
Rapports sans jargon : les métriques internes de développement et les codes système ont été remplacés par des résumés de statut clairs et lisibles. Les rapports sont ainsi immédiatement prêts à être transmis à des dirigeants, à des clients ou à des auditeurs de conformité externes, sans que les équipes d’ingénierie aient à les traduire techniquement.
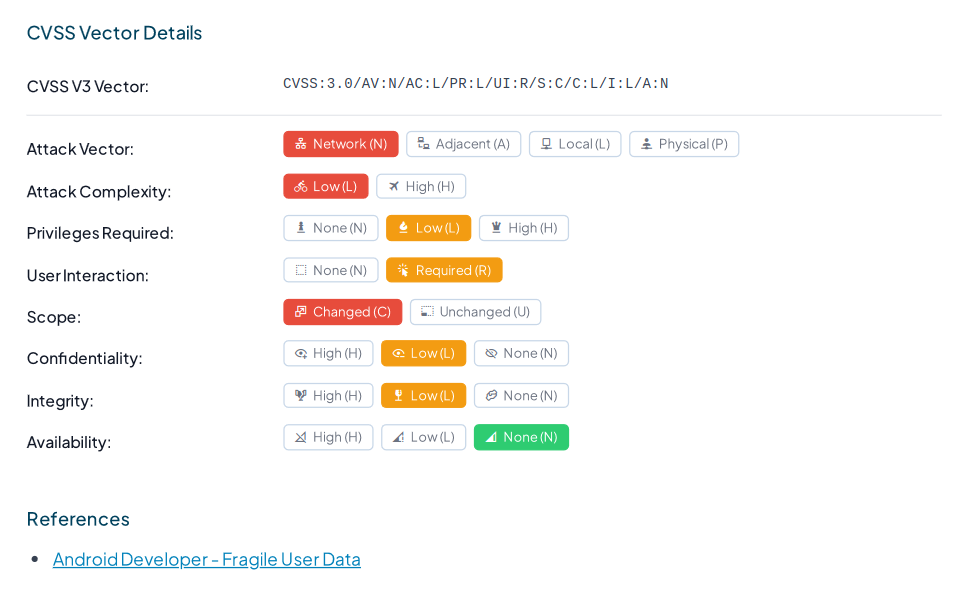
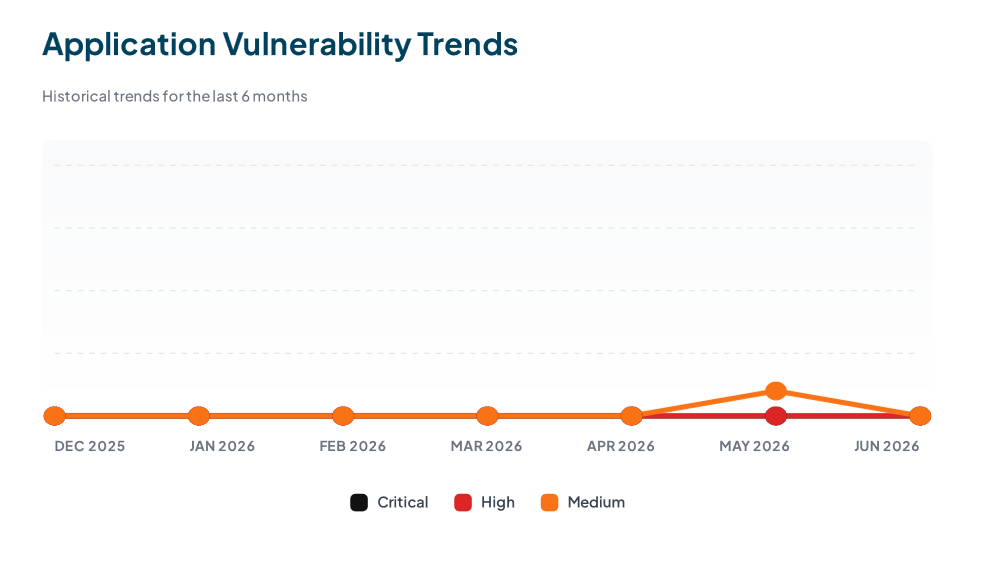
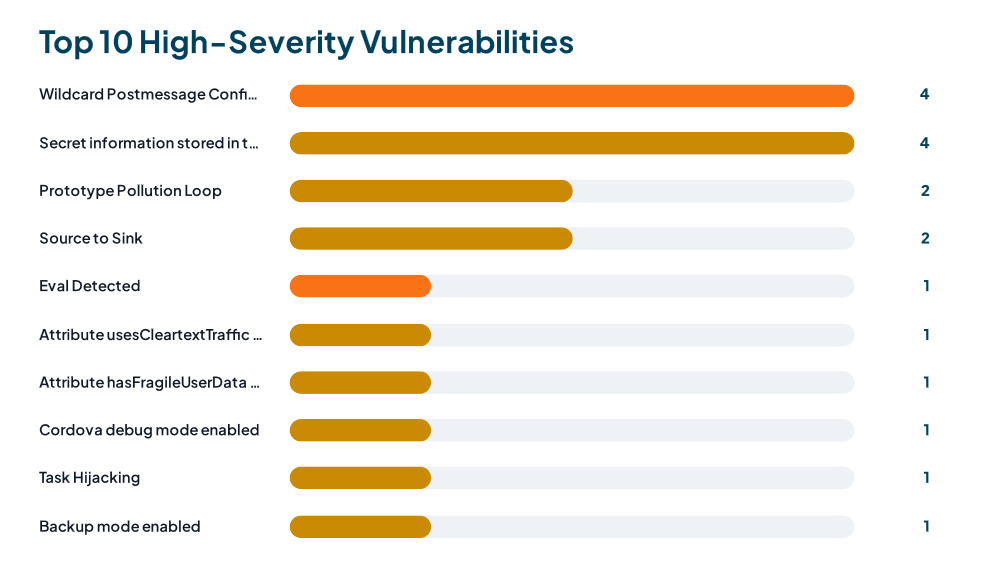
- Prise en charge multilingue native : le moteur de reporting prend désormais en charge nativement une localisation fluide pour les marchés internationaux, en particulier le japonais et le chinois. Les grandes entreprises peuvent ainsi déployer la solution auprès d’équipes internationales réparties, et chacun peut relire les résultats de sécurité critiques dans sa langue.
7. Extensions d’Agentic Deep Scan et d’Auto-Exploit
Les capacités d’exploitation autonome d’Agentic Deep Scan ont été considérablement étendues grâce à de nouveaux planificateurs ciblés et à de nouvelles techniques d’évasion, ce qui permet à notre moteur d’IA de naviguer dans des environnements complexes et de fournir des résultats de sécurité de meilleure fidélité.
- Planificateurs d’attaque avancés : ajout de planificateurs d’analyse spécialisés ciblant la communication inter-processus (XPC) d’iOS et les environnements d’exécution Android complexes, pour des évaluations mobiles plus approfondies.
- Test des applications protégées : prise en charge améliorée du test d’applications mobiles fortement obfusquées ou protégées, ce qui permet au scanner IA de réaliser des évaluations précises même sur des applications dont l’anti-falsification est active.
- Rapports de preuve de test : le moteur génère désormais un raisonnement clair, étape par étape, expliquant pourquoi une vulnérabilité a été validée ou non, et produit un résultat de statut « Secure » lorsqu’aucun problème exploitable n’est identifié.
8. Prise en charge multilingue complète
Le moteur de reporting et le tableau de bord web ont reçu une importante mise à jour de localisation, afin que les résultats de sécurité, les rapports et les interfaces de la plateforme soient pleinement accessibles aux équipes du monde entier.
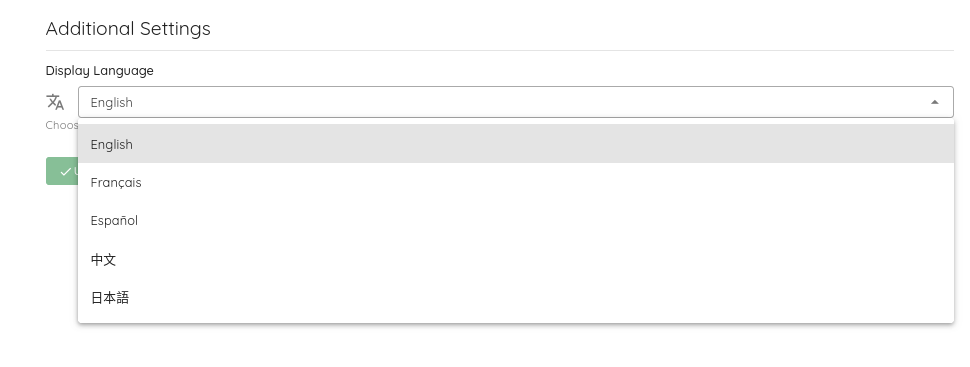
- Traduction à l’échelle de la plateforme : les traductions sont intégrées directement dans nos pipelines de reporting automatisés, avec prise en charge de résultats dynamiques localisés dans les rapports web comme au format PDF.
- Reporting localisé et Threat Center : générez des rapports PDF entièrement traduits et naviguez dans l’interface du Threat Center dans votre langue préférée.
- Parcours utilisateur et frontend : les questionnaires et les flux de notification par e-mail s’adaptent désormais dynamiquement à la langue préférée de l’utilisateur grâce à une détection de langue standardisée.
9. Améliorations de l’UI/UX et des performances
De nombreuses améliorations de mise en page, de performances et d’automatisation ont été apportées à l’ensemble de l’application pour offrir une expérience plus fluide et plus réactive.