Présentation de Single Vulnerability Assessment et Dig Deeper d'Ostorlab
Ostorlab lance un moteur d'orchestration IA puissant et hautement ciblé, accessible via deux workflows d'interface distincts : Single Vulnerability Assessment (SVA) et Dig Deeper. Les deux fonctionnalités partagent exactement la même logique IA sous-jacente, les mêmes capacités et la même structure « Bring-Your-Own-Key », mais répondent à des points d'entrée différents dans votre workflow. SVA se lance comme un scan autonome et nouveau pour des évaluations ciblées et économiques, des validations de correctifs ou des vérifications de bug bounty. Dig Deeper se déclenche directement depuis une vulnérabilité existante dans un rapport de scan pour instantanément examiner les faux positifs ou tracer les chemins d'exploitation. Ensemble, ils offrent aux équipes un contrôle chirurgical sur la façon dont elles testent et valident les vulnérabilités individuelles.
Le scan de sécurité traditionnel impose souvent une approche « faire bouillir l'océan » : exécuter des contrôles massifs et à large spectre, qui consomment énormément de ressources de calcul et génèrent un bruit écrasant. Mais dans un paysage de menaces qui évolue vite, la précision et la rapidité comptent avant tout. Parfois, vous n'avez pas besoin d'une évaluation complète et exhaustive ; vous avez besoin de répondre à une seule question critique, avec une clarté absolue.
Aujourd'hui, nous lançons un moteur d'orchestration IA puissant et hautement ciblé, conçu pour offrir aux équipes sécurité, aux développeurs et aux chasseurs de bug bounty un contrôle chirurgical sur leurs workflows de sécurité. Ce moteur est accessible via deux points d'entrée distincts selon votre besoin immédiat : Single Vulnerability Assessment (SVA) et Dig Deeper.
Reposant sur exactement la même logique IA avancée en coulisses, ces fonctionnalités vous permettent d'exécuter un contrôle ultra-ciblé, seule la façon dont l'investigation est déclenchée dans l'interface utilisateur change.
Un seul moteur, deux points d'entrée
Parce que SVA et Dig Deeper utilisent exactement la même infrastructure d'agents IA sous-jacente, ils offrent une profondeur et une précision identiques. La différence tient entièrement à l'endroit où vous vous trouvez dans votre workflow lorsque vous en avez besoin :
- Single Vulnerability Assessment (SVA) : déclenché comme un scan autonome et nouveau depuis le tableau de bord de l'actif. Vous définissez l'actif et la faille cible précise depuis zéro.
- Dig Deeper : déclenché de manière réactive depuis un rapport de scan existant. Vous voyez une vulnérabilité précise qui semble suspecte, et vous lancez le moteur directement depuis la page de cette vulnérabilité pour approfondir l'investigation.
1. Single Vulnerability Assessment (SVA)
Des tests autonomes et ciblés
Quand vous savez exactement ce que vous cherchez, lancer un scan complet est excessif. SVA vous permet de configurer un nouveau scan qui contourne entièrement les profils de test à large spectre, en pointant le moteur IA sur un objectif unique. Il est conçu comme un moyen hautement localisé et économique de réaliser des contrôles ponctuels, sans la charge d'une évaluation complète.
Cas d'usage de SVA en un coup d'œil
| Scénario | Comment SVA aide |
|---|---|
| Validation de bug bounty | Reproduire et valider instantanément la soumission d'un chercheur externe avant de la transmettre aux développeurs. |
| Validation de correctif | Vérifier que le correctif d'une équipe de développement a bien résolu une vulnérabilité précise avant de clore le ticket. |
| Évaluation ciblée et économique | Auditer rapidement un actif unique pour un risque ou une CVE très spécifique, en minimisant la consommation de ressources de calcul. |
2. Dig Deeper
Triage en contexte et préservation du contexte
Trouver une vulnérabilité est rarement la partie la plus difficile du triage de sécurité ; la vraie friction se situe dans ce qui vient ensuite. Historiquement, vérifier si un problème signalé était un faux positif, ou prouver son exploitabilité, signifiait quitter son tableau de bord, ouvrir de nouveaux onglets, récupérer le code et tenter de reproduire manuellement le problème, ce qui faisait perdre un contexte essentiel en chemin.
Dig Deeper apporte exactement le même moteur IA ciblé directement dans vos résultats de scan existants. Au lieu de configurer un nouveau scan depuis zéro, un simple clic transmet le contexte de votre vulnérabilité actuelle directement à l'agent IA.
Trois parcours sur mesure vers la certitude
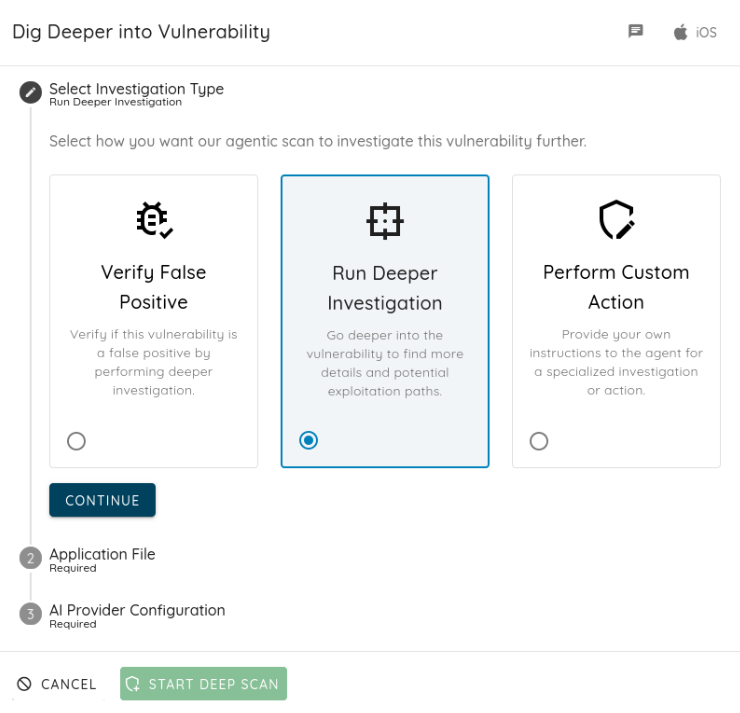
Lorsque vous déclenchez Dig Deeper depuis une vulnérabilité, vous pouvez orienter l'agent IA selon trois pistes d'investigation distinctes :
- Vérifier un faux positif : laissez l'agent évaluer systématiquement le contexte pour prouver si la faille constitue une menace réelle ou n'est qu'un bruit de fond.
- Lancer une investigation approfondie : demandez au moteur de plonger dans les nuances techniques de la vulnérabilité, en cartographiant les vecteurs d'exploitation potentiels.
- Réaliser une action personnalisée : prenez le contrôle complet en orientant le parcours d'investigation pour qu'il corresponde à vos paramètres de sécurité internes.
Orchestration IA Bring-Your-Own-Key
Que vous lanciez un scan SVA ou déclenchiez une session Dig Deeper, vous utilisez le framework d'agents IA de nouvelle génération d'Ostorlab. Comme ces investigations reposent fortement sur le raisonnement approfondi et l'analyse multimodale, fournir une clé d'API d'un fournisseur d'IA est une étape obligatoire.
Pour concilier déploiement rapide et audit de niveau expert, les deux workflows proposent deux niveaux de configuration :
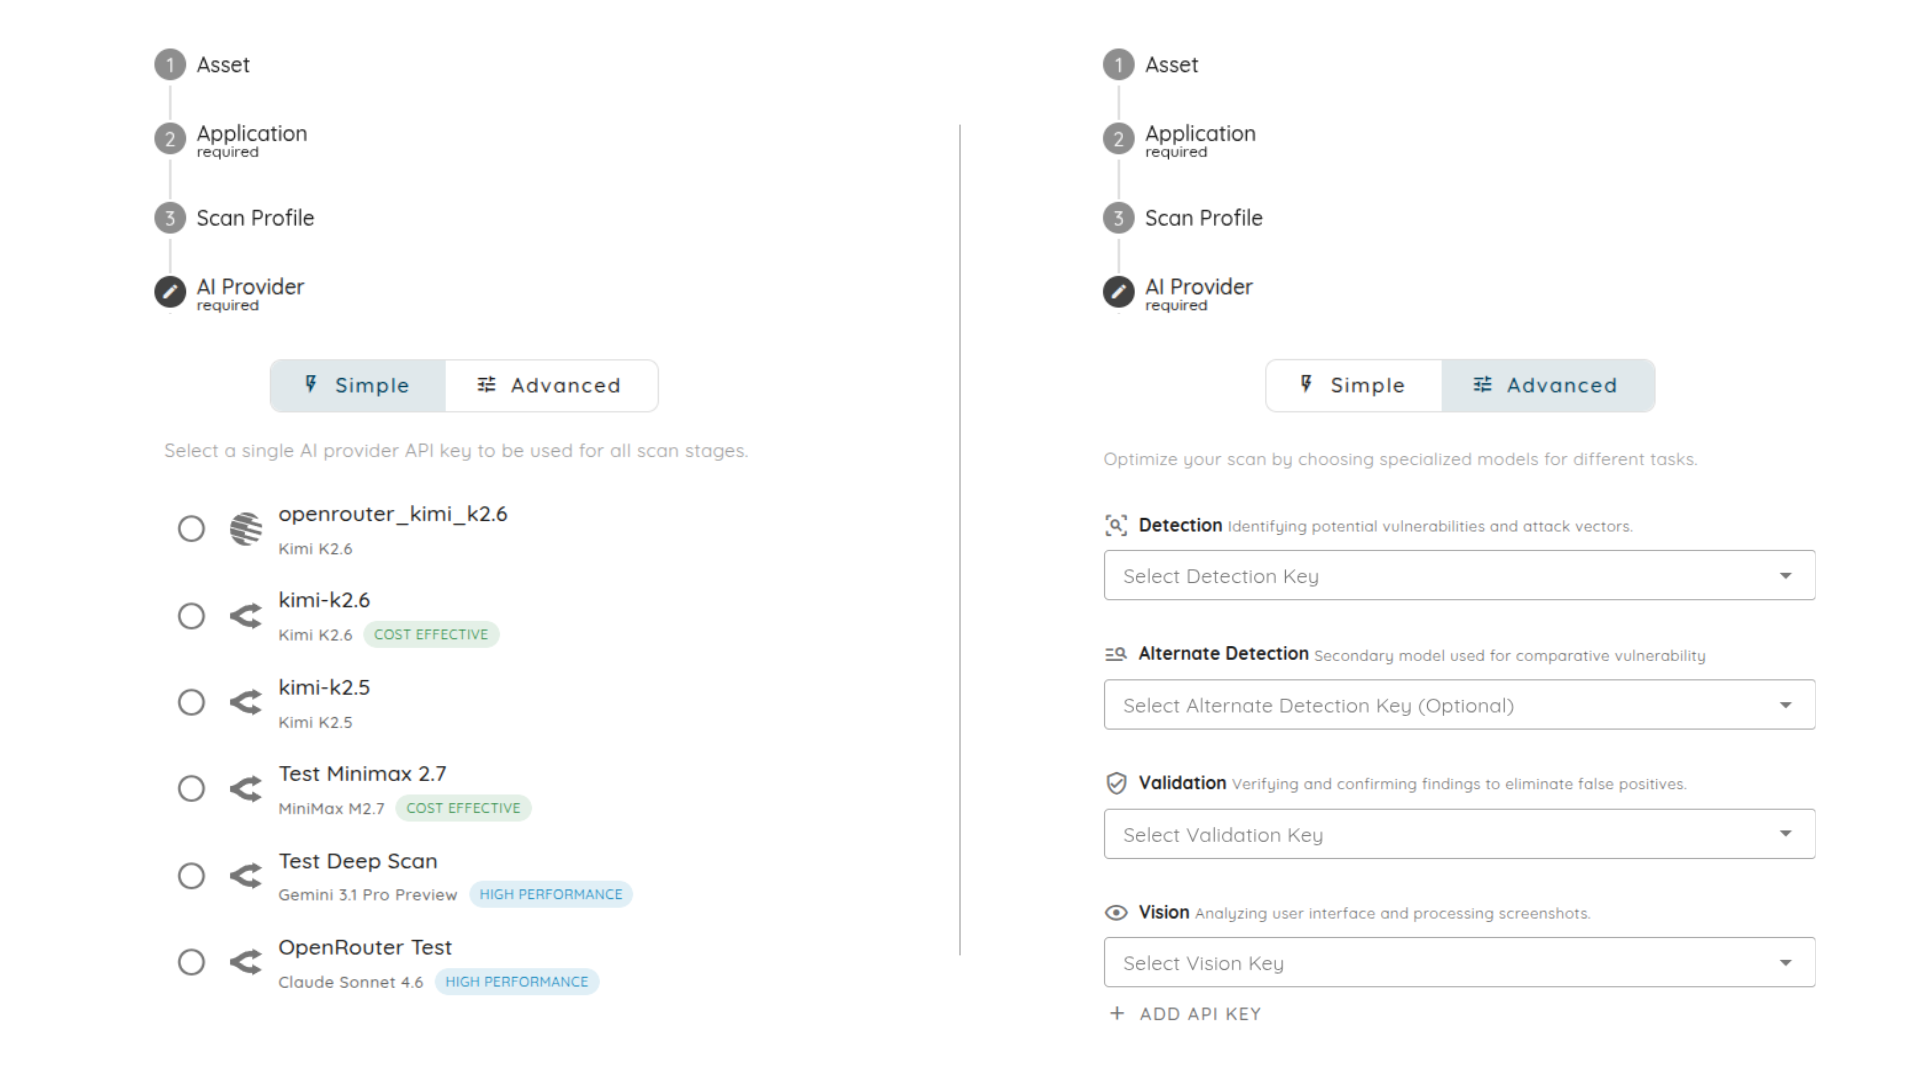
- Configuration simple : fournissez une seule clé d'API de votre fournisseur d'IA préféré pour alimenter de bout en bout la logique d'investigation automatisée standard.
- Configuration avancée : pour les équipes exigeant une précision maximale, vous pouvez répartir des tâches cognitives distinctes entre des modèles spécialisés afin d'optimiser les performances et de réduire les angles morts :
- Détection et détection alternative : un modèle principal et un modèle secondaire travaillent en tandem pour identifier les vecteurs d'attaque et réaliser une analyse comparative.
- Validation : un modèle dédié intervient strictement pour vérifier les vulnérabilités, filtrer le bruit et rejeter les résultats qui ne tiennent pas la route.
- Vision : un modèle multimodal prend en charge l'analyse visuelle, en interprétant les captures d'écran de l'application et en évaluant le contexte de l'interface utilisateur, comme le ferait un examinateur humain.
Comment lancer ces scans
Configurer une évaluation ciblée ou une investigation approfondie ne prend que quelques minutes. Voici le processus étape par étape pour mettre en place ces workflows dans votre tableau de bord.
Lancer un scan SVA
1. Définir l'actif :
Commencez par localiser l'application que vous voulez tester. Utilisez la barre de recherche pour trouver le nom de l'application et préciser la plateforme sur laquelle elle est hébergée. Gardez à l'esprit que la plupart des environnements majeurs sont pris en charge, mais que HarmonyOS et AppGallery ne sont pas encore disponibles.
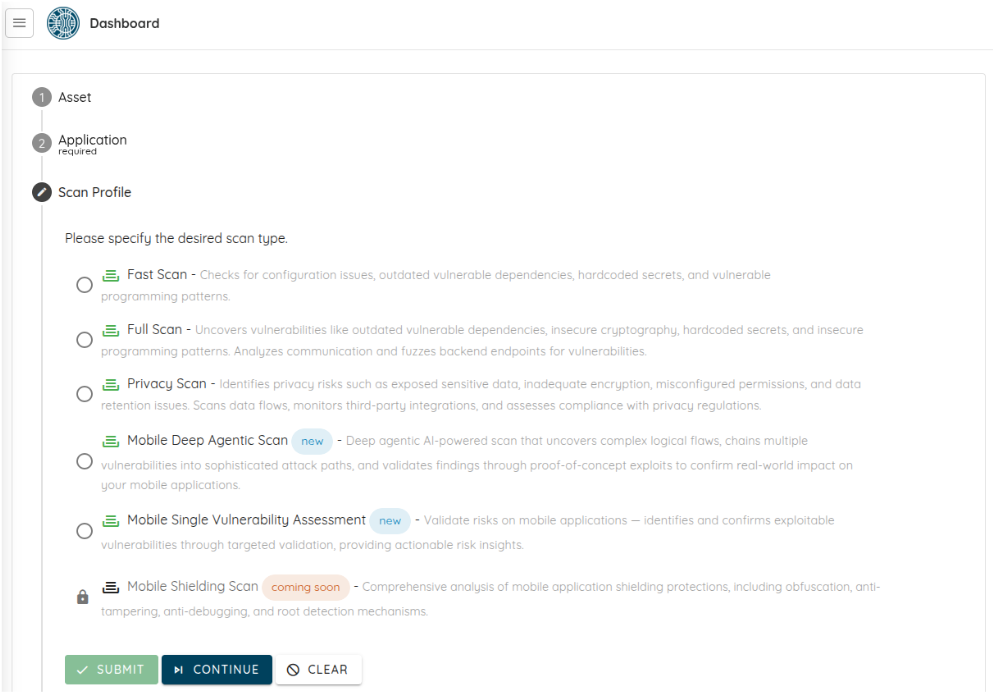
2. Configurer le profil de scan :
Une fois votre actif sélectionné, allez dans la section Profil de scan et choisissez Single Vulnerability Assessment. Cela indique au moteur de contourner les contrôles standard à large spectre et de se concentrer exclusivement sur la faille précise que vous recherchez.
3. Choisir votre fournisseur d'IA :
Fournissez votre clé d'API, en mode simple ou avancé.
4. Orienter le comportement avec des prompts :
La dernière étape consiste à définir précisément le comportement attendu du scan. Sélectionnez un ou plusieurs prompts pour orienter la logique de l'agent, en adaptant l'investigation aux nuances précises de la faille ciblée.
Déclencher une session Dig Deeper
1. Partir de n'importe quelle vulnérabilité :
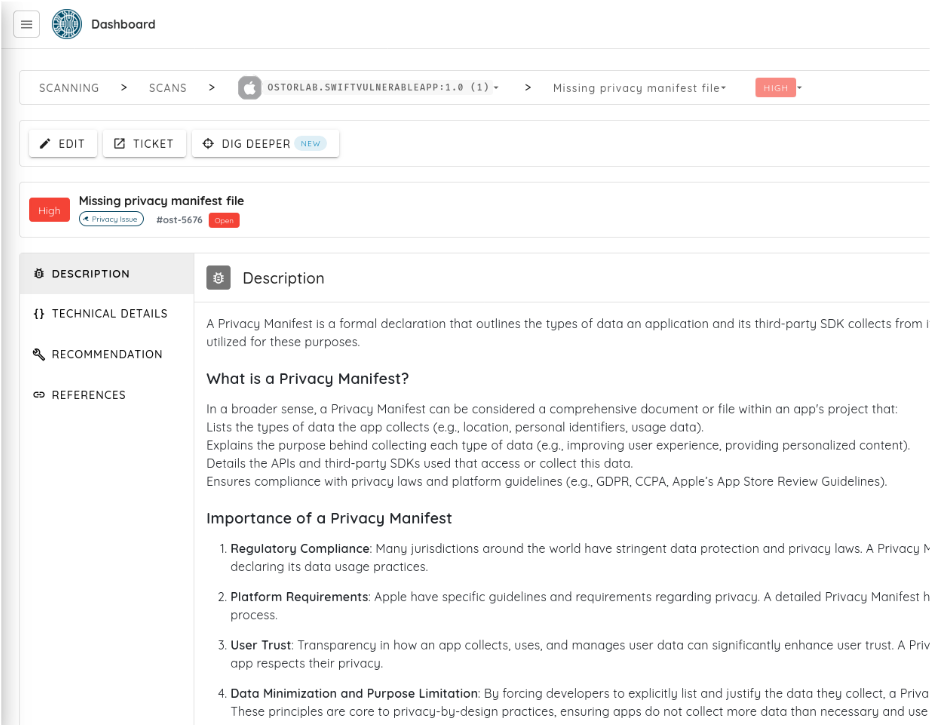
Depuis la page des résultats du scan, ouvrez la vulnérabilité individuelle que vous souhaitez approfondir et cliquez sur le bouton Dig Deeper.
2. Choisir votre parcours d'investigation :
Une fois dans la vue de configuration, sélectionnez le parcours souhaité (Vérifier un faux positif, Lancer une investigation approfondie, ou Réaliser une action personnalisée).
3. Fournir votre clé d'API IA :
Saisissez la clé de votre fournisseur préféré ou utilisez la configuration avancée optionnelle pour attribuer des modèles spécialisés aux tâches de détection, de validation et de vision. Lancez le scan approfondi pour transformer immédiatement un problème signalé en information de risque exploitable, sans quitter votre onglet actuel.
Découvrez la sécurité de précision dès aujourd'hui
Les évaluations à grande échelle resteront toujours un socle essentiel d'une posture de sécurité saine. Mais lorsque vous devez agir avec agilité, rapidité et concentration, SVA et Dig Deeper sont votre nouveau standard opérationnel.
Connectez-vous dès aujourd'hui à votre tableau de bord Ostorlab pour lancer votre premier scan SVA ciblé ou pour plonger sous la surface de vos vulnérabilités avec Dig Deeper.
La sécurité, simplifiée. Le risque, éliminé.
— L'équipe sécurité d'Ostorlab