OstorlabのSingle Vulnerability AssessmentとDig Deeperのご紹介
Ostorlabは、強力で高度にターゲットを絞ったAIオーケストレーションエンジンをリリースします。このエンジンは、Single Vulnerability Assessment(SVA)とDig Deeperという2つの異なるUIワークフローから利用できます。どちらの機能もまったく同じ基盤のAIロジック、機能、「Bring-Your-Own-Key」の構成を共有していますが、ワークフローにおける異なる入口に合わせて設計されています。SVAは新規の独立したスキャンとして起動し、ターゲットを絞ったコスト効率の高い評価、修正の検証、バグバウンティの検証に使用します。Dig Deeperはスキャンレポート内の既存の検出結果から直接起動し、誤検知の調査やエクスプロイト経路の追跡を即座に行います。この2つを組み合わせることで、チームは個々の脆弱性のテストと検証を精密に管理できます。
従来のセキュリティスキャンでは、「海を沸騰させる」ようなアプローチを強いられることがよくあります。大量の計算リソースを消費し、圧倒的な量のノイズを生み出す、大規模で広範なチェックを実行するやり方です。しかし、変化の速い脅威環境では、何よりも精度とスピードが重要です。包括的でフルスケールの評価が必要ないこともあります。必要なのは、一つの重要な問いに完全に明確な答えを出すことなのです。
本日、セキュリティチーム、開発者、バグバウンティハンターがセキュリティワークフローを精密に管理できるよう設計された、強力で高度にターゲットを絞ったAIオーケストレーションエンジンをリリースします。このエンジンは、その時々のニーズに応じて、Single Vulnerability Assessment(SVA)とDig Deeperという2つの異なる入口から利用できます。
内部ではまったく同じ高度なAIロジックで動作しているため、これらの機能では、ユーザーインターフェース上で調査をどう起動するかだけが異なり、いずれも焦点を極限まで絞ったチェックを実行できます。
一つのエンジン、2つの入口
SVAとDig Deeperはまったく同じ基盤のAIエージェントインフラを利用しているため、同等の深さと精度を発揮します。違いは、それらが必要になったときにワークフローのどの段階にいるかという点だけです。
- Single Vulnerability Assessment(SVA):アセットのダッシュボードから、新規の独立したスキャンとして起動します。アセットと、対象とする特定の欠陥を一から定義します。
- Dig Deeper:既存のスキャンレポートから、事後的に起動します。疑わしく見える特定の検出結果があれば、その脆弱性のページから直接エンジンを起動して、さらに詳しく調査します。
1. Single Vulnerability Assessment(SVA)
独立した、ターゲットを絞ったテスト
探しているものが明確にわかっている場合、包括的なスキャンを実行するのは過剰です。SVAでは、広範なテストプロファイルを完全に省いた新規スキャンを設定し、AIエンジンを一つの目的に向けることができます。フル評価のオーバーヘッドなしにスポットチェックを実行できる、高度に局所化された費用対効果の高い手段として設計されています。
SVAのユースケース一覧
| シナリオ | SVAの役立ち方 |
|---|---|
| バグバウンティの検証 | 外部の研究者から提出された報告を、開発者に回す前にすぐに再現・検証します。 |
| 修正の検証 | チケットをクローズする前に、開発チームのパッチによって特定の脆弱性が確実に塞がれたかを再確認します。 |
| ターゲットを絞ったコスト効率の高い評価 | 単一のアセットを、きわめて特定のリスクやCVEについて迅速に監査し、計算リソースの消費を最小限に抑えます。 |
2. Dig Deeper
インラインでのトリアージとコンテキストの保持
セキュリティのトリアージにおいて、脆弱性の発見が最も難しい部分であることはまれです。本当の手間はその後にあります。これまで、フラグが立った問題が誤検知(フォールスポジティブ)かどうかを検証したり、その悪用可能性を実証したりするには、ダッシュボードを離れ、新しいタブを開き、コードを取得し、手作業で問題を再現しようとする必要がありました。その過程で重要なコンテキストが失われていたのです。
Dig Deeperは、まったく同じターゲット型のAIエンジンを、既存のスキャン結果の中に直接持ち込みます。新しいスキャンを一から設定する代わりに、ワンクリックで現在の検出結果のコンテキストがそのままAIエージェントに渡されます。
確信に至るための3つの調査パス
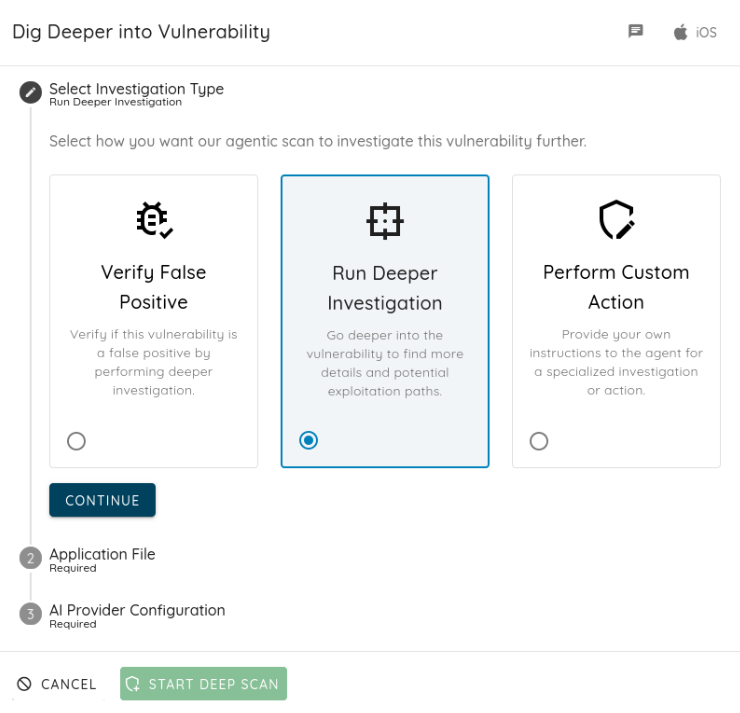
検出結果からDig Deeperを起動すると、AIエージェントに3つの異なる調査トラックのいずれかを指示できます。
- 誤検知の検証:エージェントにコンテキストを体系的に評価させ、その欠陥が現実の脅威となるのか、単なるバックグラウンドノイズにすぎないのかを実証します。
- より深い調査の実行:エンジンに脆弱性の技術的な細部まで深く掘り下げさせ、潜在的なエクスプロイトのベクトルを洗い出します。
- カスタムアクションの実行:社内のセキュリティパラメーターに合わせて調査の進め方を指示し、完全に主導権を握ります。
Bring-Your-Own-KeyによるAIオーケストレーション
SVAスキャンを起動する場合でも、Dig Deeperセッションを開始する場合でも、利用するのはOstorlabの次世代AIエージェントフレームワークです。これらの調査は高度な推論とマルチモーダル分析に大きく依存しているため、AIプロバイダーのAPIキーの提供は必須の手順です。
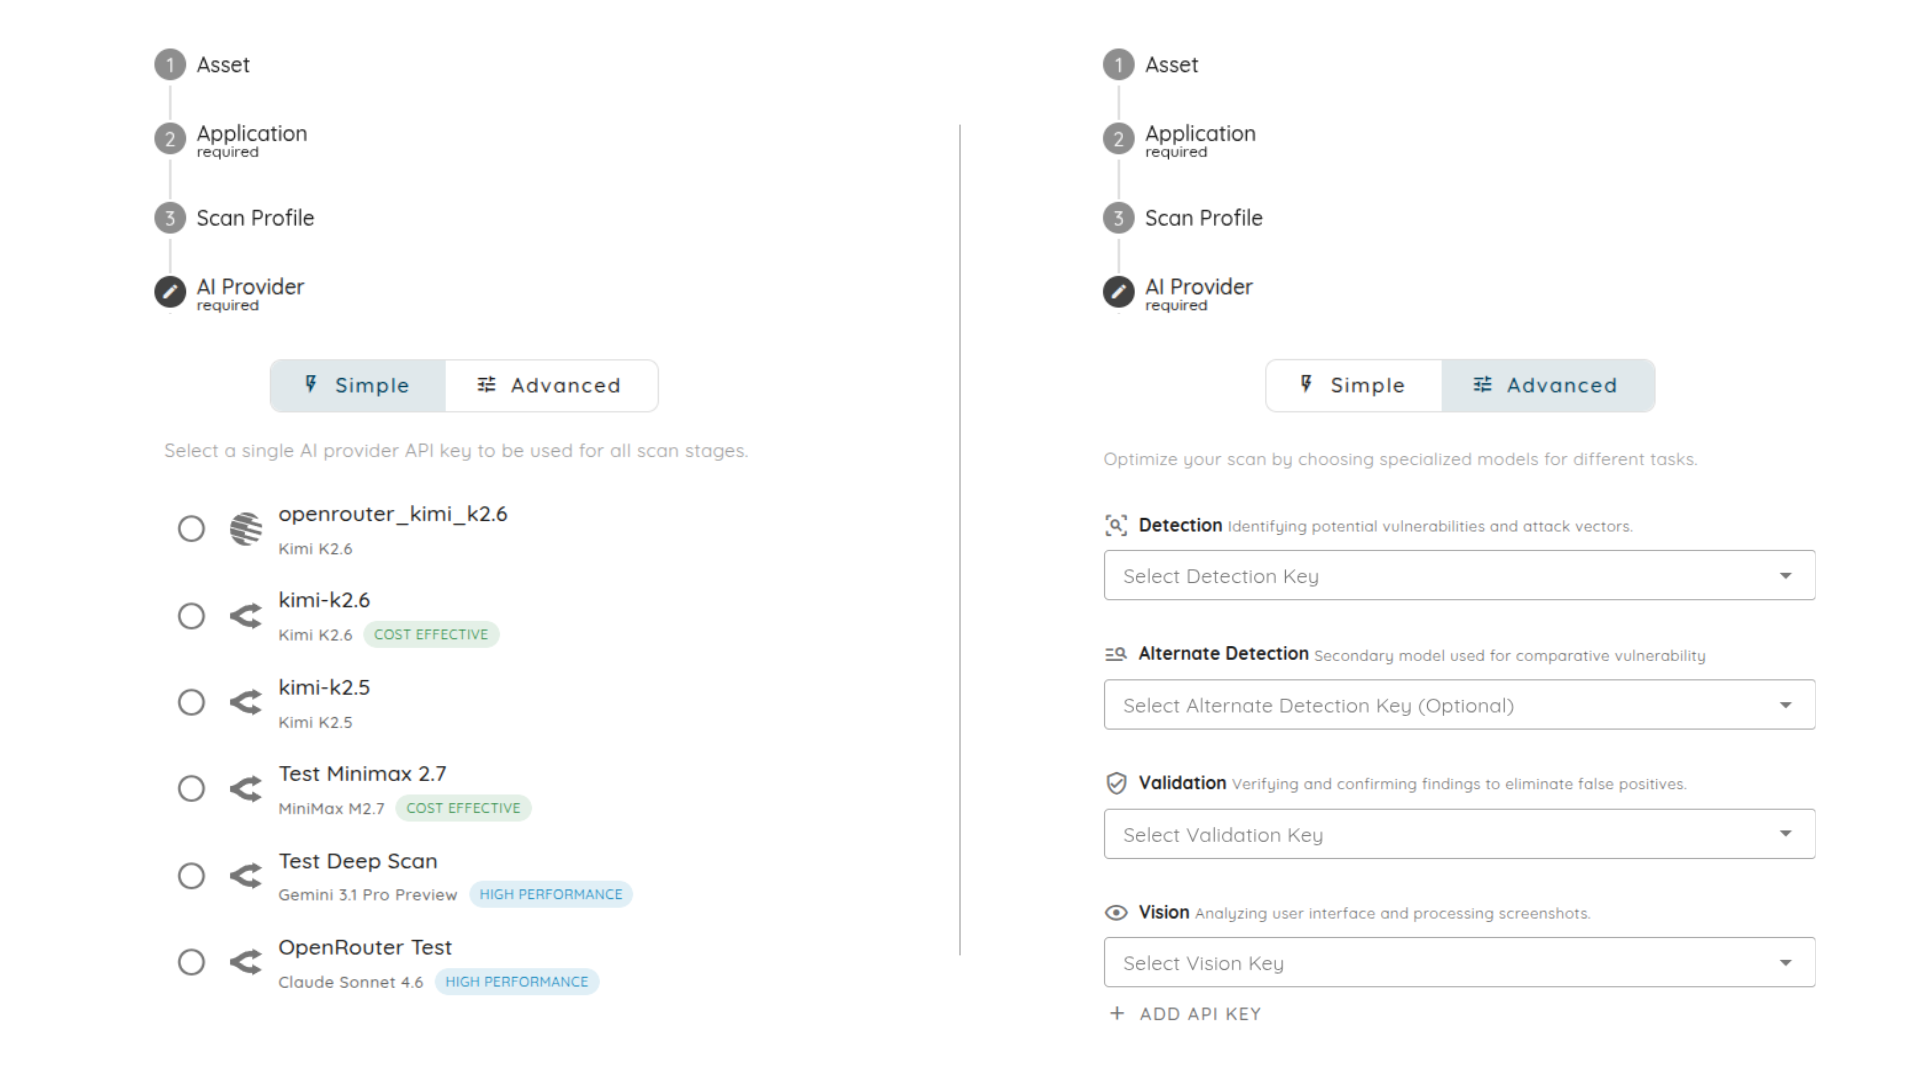
迅速な導入と専門家レベルの監査を両立させるため、どちらのワークフローにも2つの設定レベルが用意されています。
- シンプル設定:お好みのAIプロバイダーのAPIキーを1つ提供するだけで、標準の自動調査ロジックをエンドツーエンドで動かせます。
- 高度な設定:最大限の精度を求めるチーム向けに、異なる認知タスクを専門のモデルに振り分けて、パフォーマンスを最適化し、死角を減らすことができます。
- 検出と代替検出:プライマリモデルとセカンダリモデルが連携して攻撃ベクトルを特定し、比較分析を行います。
- 検証:専用のモデルが検出結果の検証に専念し、ノイズを除去して、裏付けの取れない検出結果を棄却します。
- ビジョン:マルチモーダルモデルが視覚的な分析を担当し、人間のレビュー担当者と同じようにアプリケーションのスクリーンショットを解析し、ユーザーインターフェースのコンテキストを評価します。
スキャンの実行方法
ターゲットを絞った評価や詳細な調査の設定は、ほんの数分で完了します。以下に、ダッシュボードでこれらのワークフローを開始するための手順を紹介します。
SVAスキャンの起動
1. アセットを定義する:
まず、テストしたいアプリケーションを見つけます。検索バーでアプリケーション名を検索し、ホストされているプラットフォームを指定します。主要な環境のほとんどに対応していますが、HarmonyOSとAppGalleryにはまだ対応していない点に注意してください。
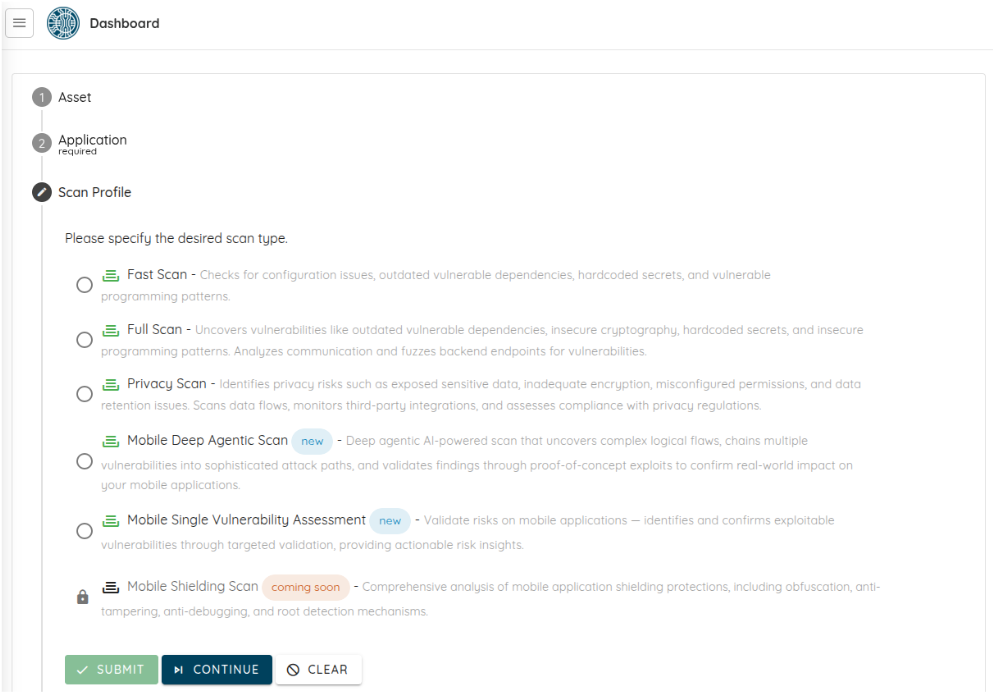
2. スキャンプロファイルを設定する:
アセットを選択したら、スキャンプロファイルのセクションに移動し、Single Vulnerability Assessmentを選択します。これにより、エンジンは標準の広範なチェックを省き、探している特定の欠陥だけに集中します。
3. AIプロバイダーを選択する:
シンプルモードまたは高度なモードのいずれかで、APIキーを入力します。
4. プロンプトで動作を方向付ける:
最後のステップでは、スキャンにどのように動作してほしいかを具体的に定義します。1つまたは複数のプロンプトを選択してエージェントのロジックを方向付け、対象とする欠陥の細かな特性に合わせて調査を調整します。
Dig Deeperセッションの開始
1. 任意の検出結果から始める:
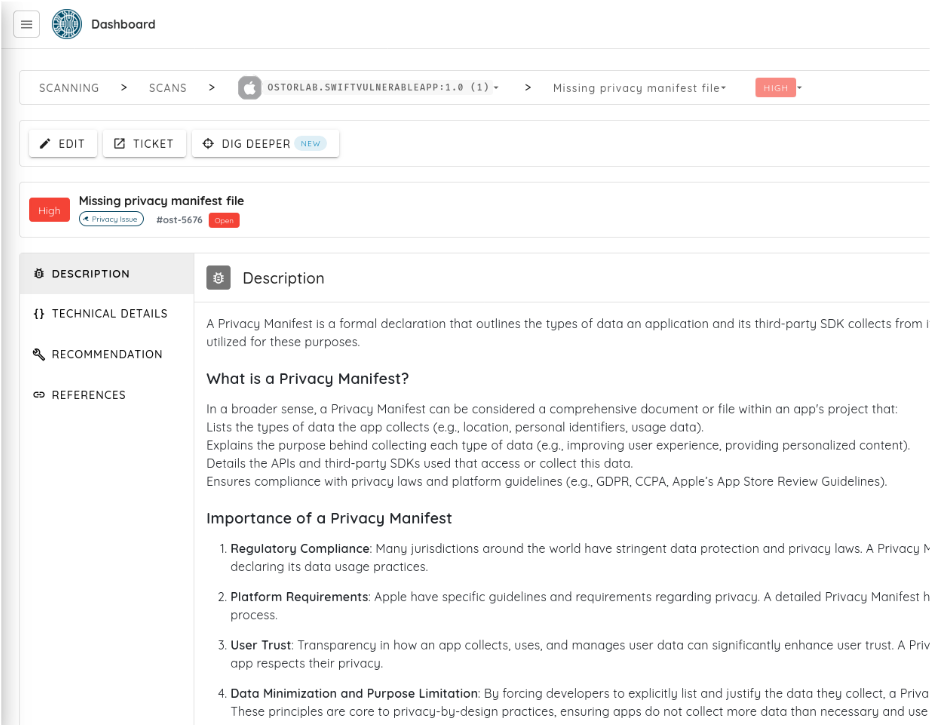
スキャン結果のページで、さらに調査したい個別の脆弱性を開き、Dig Deeperボタンをクリックします。
2. 調査パスを選ぶ:
設定画面で、希望するパス(誤検知の検証、より深い調査の実行、カスタムアクションの実行)を選択します。
3. AIのAPIキーを入力する:
お好みのプロバイダーのキーを入力するか、オプションの高度な設定を使って、検出、検証、ビジョンの各タスクに専門のモデルを割り当てます。ディープスキャンを開始すれば、現在のタブを離れることなく、フラグが立った問題をすぐに対応可能なリスクの知見へと変えることができます。
精密なセキュリティを今すぐ体験
フルスケールの評価は、健全なセキュリティ態勢の中核的な基盤であり続けます。しかし、機敏に、迅速に、集中して行動する必要があるときには、SVAとDig Deeperが新たな運用標準となります。
今すぐOstorlabのダッシュボードにログインして、ターゲットを絞った最初のSVAスキャンを実行するか、Dig Deeperで検出結果の表面の奥まで掘り下げましょう。
セキュリティはシンプルに。リスクはゼロに。
— Ostorlabセキュリティチーム