Presentamos Single Vulnerability Assessment y Dig Deeper de Ostorlab
Ostorlab lanza un motor de orquestación de IA potente y muy específico, accesible a través de dos flujos de interfaz distintos: Single Vulnerability Assessment (SVA) y Dig Deeper. Aunque ambas funcionalidades comparten exactamente la misma lógica de IA subyacente, las mismas capacidades y la misma estructura «Bring-Your-Own-Key», están pensadas para puntos de entrada distintos de su flujo de trabajo. SVA se lanza como un escaneo nuevo e independiente para evaluaciones específicas y rentables, validaciones de correcciones o verificaciones de bug bounty. Dig Deeper se activa directamente desde un hallazgo existente dentro de un informe de escaneo para investigar al instante falsos positivos o rastrear rutas de explotación. Juntos, ofrecen a los equipos un control quirúrgico sobre cómo probar y validar vulnerabilidades individuales.
El escaneo de seguridad tradicional suele imponer un enfoque de «hervir el océano»: ejecutar comprobaciones masivas de amplio espectro que consumen muchos recursos informáticos y generan un ruido abrumador. Pero en un panorama de amenazas que avanza rápido, lo que más importa es la precisión y la velocidad. A veces no se necesita una evaluación completa a gran escala; se necesita responder a una única pregunta crítica con absoluta claridad.
Hoy lanzamos un motor de orquestación de IA potente y muy específico, diseñado para dar a los equipos de seguridad, a los desarrolladores y a los cazadores de bug bounty un control quirúrgico sobre sus flujos de trabajo de seguridad. Se puede acceder a este motor a través de dos puntos de entrada distintos según la necesidad inmediata: Single Vulnerability Assessment (SVA) y Dig Deeper.
Impulsadas por exactamente la misma lógica avanzada de IA bajo el capó, estas funcionalidades permiten ejecutar una comprobación extremadamente enfocada, y lo único que cambia es cómo se activa la investigación en la interfaz de usuario.
Un motor, dos puntos de entrada
Como SVA y Dig Deeper utilizan exactamente la misma infraestructura subyacente de agentes de IA, ofrecen la misma profundidad y precisión. La diferencia reside por completo en el punto del flujo de trabajo en el que se encuentra cuando las necesita:
- Single Vulnerability Assessment (SVA): se activa como un escaneo nuevo e independiente desde el panel de activos. Usted define el activo y el fallo objetivo concreto desde cero.
- Dig Deeper: se activa de forma reactiva desde un informe de escaneo existente. Ve un hallazgo concreto que parece sospechoso y lanza el motor directamente desde esa página de vulnerabilidad para investigar más a fondo.
1. Single Vulnerability Assessment (SVA)
Pruebas independientes y específicas
Cuando sabe exactamente qué está buscando, ejecutar un escaneo completo es excesivo. SVA permite configurar un escaneo nuevo que evita por completo los perfiles de prueba de amplio espectro, y dirige el motor de IA hacia un único objetivo. Está diseñado para ser una forma muy localizada y rentable de realizar comprobaciones puntuales sin la sobrecarga de una evaluación completa.
Casos de uso de SVA de un vistazo
| Escenario | Cómo ayuda SVA |
|---|---|
| Validación de bug bounty | Replica y valida al instante el envío de un investigador externo antes de enviarlo a los desarrolladores. |
| Validación de correcciones | Comprueba que el parche de un equipo de desarrollo ha cerrado con éxito una vulnerabilidad concreta antes de cerrar el ticket. |
| Evaluación específica y rentable | Audite rápidamente un único activo en busca de un riesgo o CVE muy concreto, minimizando el consumo de recursos computacionales. |
2. Dig Deeper
Triaje en línea y preservación del contexto
Encontrar una vulnerabilidad rara vez es la parte más difícil del triaje de seguridad; la verdadera fricción está en lo que viene después. Históricamente, verificar si un problema señalado era un falso positivo o demostrar su explotabilidad implicaba salir del panel, abrir nuevas pestañas, descargar código e intentar reproducir manualmente el problema, lo que suponía perder contexto crítico por el camino.
Dig Deeper lleva exactamente el mismo motor de IA específico directamente a sus resultados de escaneo existentes. En lugar de configurar un escaneo nuevo desde cero, un solo clic pasa el contexto de su hallazgo actual directamente al agente de IA.
Tres rutas adaptadas hacia la certeza
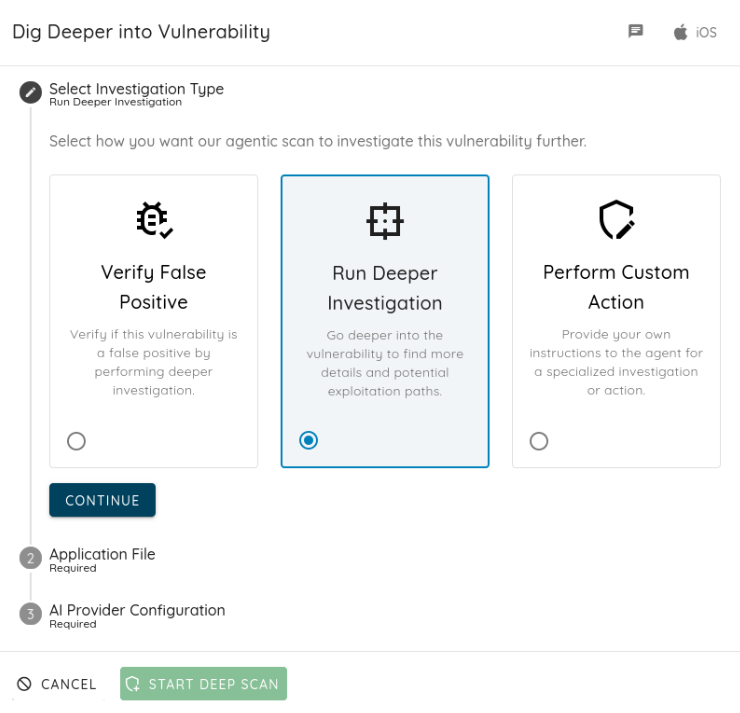
Cuando activa Dig Deeper desde un hallazgo, puede dirigir al agente de IA por tres vías de investigación distintas:
- Verificar falso positivo: deje que el agente evalúe sistemáticamente el contexto para demostrar si el fallo supone una amenaza real o es simplemente ruido de fondo.
- Ejecutar una investigación más profunda: indique al motor que profundice en los matices técnicos de la vulnerabilidad, trazando los posibles vectores de explotación.
- Realizar una acción personalizada: tome el control total guiando la ruta de investigación para que se ajuste a sus parámetros de seguridad internos.
Orquestación de IA Bring-Your-Own-Key
Ya sea que lance un escaneo SVA o active una sesión de Dig Deeper, está utilizando el framework de agentes de IA de nueva generación de Ostorlab. Dado que estas investigaciones dependen en gran medida del razonamiento profundo y del análisis multimodal, proporcionar una clave de API de un proveedor de IA es un paso obligatorio.
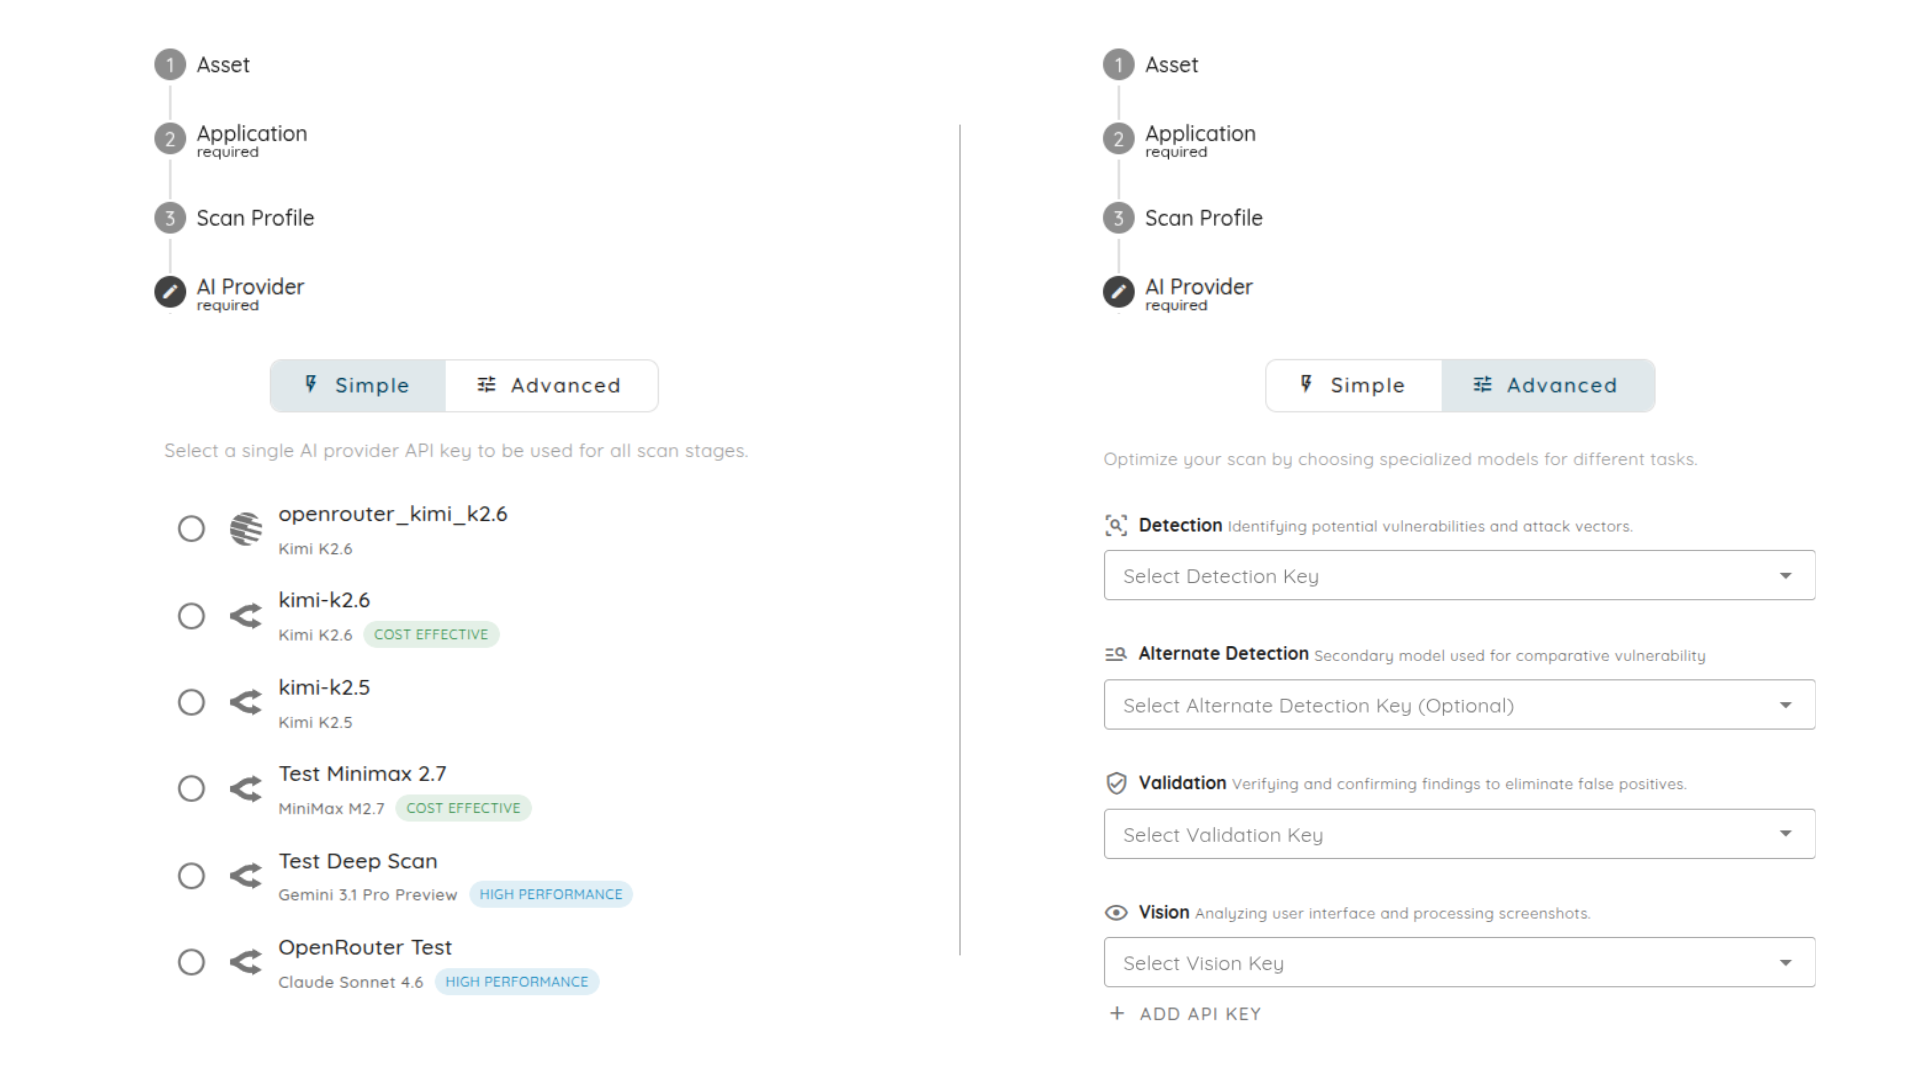
Para equilibrar un despliegue rápido con una auditoría de nivel experto, ambos flujos de trabajo ofrecen dos niveles de configuración:
- Configuración simple: proporcione una única clave de API de su proveedor de IA preferido para impulsar de principio a fin la lógica de investigación automatizada estándar.
- Configuración avanzada: para los equipos que exigen la máxima precisión, puede repartir tareas cognitivas distintas entre modelos especializados para optimizar el rendimiento y reducir los puntos ciegos:
- Detección y detección alternativa: los modelos principal y secundario trabajan en conjunto para identificar vectores de ataque y realizar un análisis comparativo.
- Validación: un modelo dedicado interviene exclusivamente para verificar los hallazgos, filtrar el ruido y descartar los hallazgos que no se sostienen.
- Visión: un modelo multimodal se encarga del análisis visual, analizando las capturas de pantalla de la aplicación y evaluando el contexto de la interfaz de usuario igual que lo haría un revisor humano.
Cómo ejecutar estos escaneos
Configurar una evaluación específica o una investigación en profundidad solo lleva unos minutos. A continuación se describe el proceso paso a paso para poner en marcha estos flujos de trabajo en su panel.
Lanzar un escaneo SVA
1. Definir el activo:
Empiece localizando la aplicación que desea probar. Use la barra de búsqueda para encontrar el nombre de la aplicación y especifique la plataforma en la que está alojada. Tenga en cuenta que, aunque la mayoría de los entornos principales son compatibles, HarmonyOS y AppGallery todavía no están disponibles.
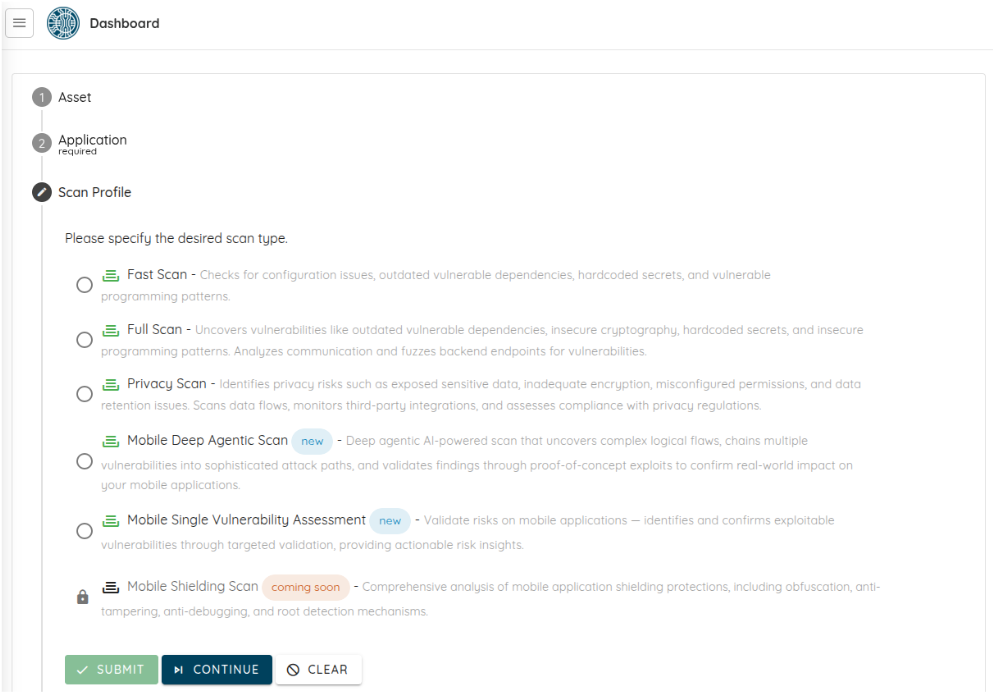
2. Configurar el perfil de escaneo:
Una vez seleccionado el activo, vaya a la sección Perfil de escaneo y elija Single Vulnerability Assessment. Esto indica al motor que omita las comprobaciones estándar de amplio espectro y se centre exclusivamente en el fallo concreto que está buscando.
3. Seleccionar su proveedor de IA:
Proporcione su clave de API en modo Simple o Avanzado.
4. Guiar el comportamiento con prompts:
El último paso consiste en definir exactamente cómo quiere que se comporte el escaneo. Seleccione uno o varios prompts para guiar la lógica del agente, adaptando la investigación a los matices concretos del fallo objetivo.
Activar una sesión de Dig Deeper
1. Empezar desde cualquier hallazgo:
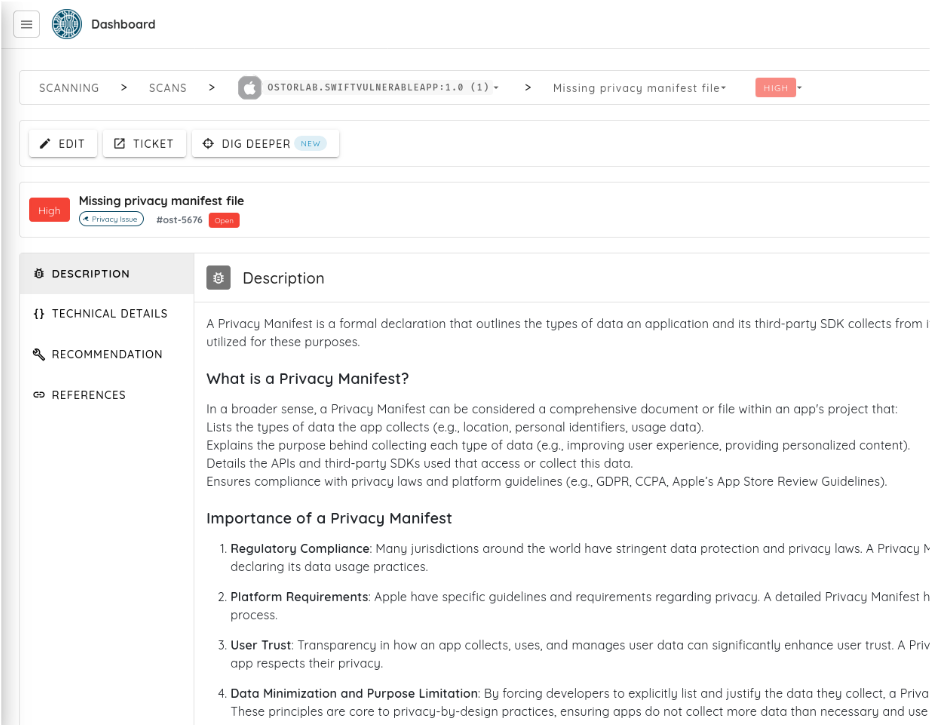
Desde la página de resultados del escaneo, abra la vulnerabilidad concreta que quiere investigar más a fondo y haga clic en el botón Dig Deeper.
2. Elegir la ruta de investigación:
Dentro de la vista de configuración, seleccione la ruta deseada (Verificar falso positivo, Ejecutar una investigación más profunda o Realizar una acción personalizada).
3. Proporcionar su clave de API de IA:
Introduzca la clave de su proveedor preferido o utilice la configuración avanzada opcional para asignar modelos especializados a las tareas de detección, validación y visión. Inicie el escaneo en profundidad para convertir de inmediato un problema señalado en información de riesgo accionable sin salir de la pestaña actual.
Viva hoy la seguridad de precisión
Las evaluaciones a gran escala siempre seguirán siendo la base fundamental de una buena postura de seguridad. Pero cuando necesite actuar con agilidad, velocidad y enfoque, SVA y Dig Deeper son su nuevo estándar operativo.
Inicie sesión hoy mismo en su panel de Ostorlab para ejecutar su primer escaneo SVA específico o para profundizar en sus hallazgos con Dig Deeper.
Seguridad simplificada. Riesgo eliminado.
— El equipo de seguridad de Ostorlab