Ostorlab 推出 Single Vulnerability Assessment 和 Dig Deeper
Ostorlab 推出了一款强大且高度精准的 AI 编排引擎,可通过两种不同的界面工作流使用:Single Vulnerability Assessment(SVA)和 Dig Deeper。两项功能共享完全相同的底层 AI 逻辑、能力和“自带密钥”架构,但分别对应工作流中的不同切入点。SVA 以全新的独立扫描形式启动,适用于有针对性且成本可控的评估、修复验证或漏洞赏金核实。Dig Deeper 则直接从扫描报告中的现有发现触发,可立即调查误报或追踪漏洞利用路径。两者结合,让团队能够精确掌控如何测试和验证单个漏洞。
传统的安全扫描往往迫使人们采取“大海捞针”式的做法:运行大规模、广覆盖的检查,消耗大量计算资源,并产生海量噪声。但在瞬息万变的威胁形势下,精准和速度才是最重要的。有时您并不需要一次全面、完整规模的评估,而只需要清晰明确地回答一个关键问题。
今天,我们推出一款强大且高度精准的 AI 编排引擎,旨在让安全团队、开发人员和漏洞赏金猎人能够精确掌控自己的安全工作流。根据您的即时需求,可以通过两个不同的入口使用该引擎:Single Vulnerability Assessment(SVA)和 Dig Deeper。
这两项功能在底层由完全相同的先进 AI 逻辑驱动,让您能够执行高度聚焦的检查,区别仅在于在用户界面中触发调查的方式。
一个引擎,两个入口
由于 SVA 和 Dig Deeper 使用完全相同的底层 AI 智能体基础设施,它们提供的深度和精度也完全一致。区别完全在于您需要它们时正处于工作流的哪个环节:
- Single Vulnerability Assessment(SVA): 从资产控制台作为一次全新的独立扫描触发。您从零开始定义资产和具体的目标缺陷。
- Dig Deeper: 从现有扫描报告中被动触发。当您看到某个可疑的具体发现时,可以直接从该漏洞页面启动引擎,进一步调查。
1. Single Vulnerability Assessment(SVA)
独立的定向测试
当您确切知道自己要找什么时,运行全面扫描就显得大材小用了。SVA 让您可以配置一次全新的扫描,完全绕过广覆盖的测试配置文件,将 AI 引擎对准单一目标。它旨在以高度局部化、成本可控的方式进行抽查,而无需承担完整评估的开销。
SVA 用例一览
| 场景 | SVA 如何提供帮助 |
|---|---|
| 漏洞赏金验证 | 在转交给开发人员之前,即时复现并验证外部研究人员提交的漏洞报告。 |
| 修复验证 | 在关闭工单之前,再次确认开发团队的补丁已成功修复某个特定漏洞。 |
| 有针对性且成本可控的评估 | 快速审计单个资产是否存在某个高度具体的风险或 CVE,尽量减少计算资源消耗。 |
2. Dig Deeper
内联分诊并保留上下文
在安全分诊中,发现漏洞很少是最难的部分,真正的阻力在于接下来的工作。过去,要核实某个被标记的问题是否为误报,或证明其可被利用,就意味着要离开控制台、打开新标签页、拉取代码并尝试手动复现问题,而这意味着一路上会丢失关键的上下文。
Dig Deeper 将完全相同的定向 AI 引擎直接带入您现有的扫描结果中。无需从零开始配置新扫描,只需点击一下,就能将当前发现的上下文直接传递给 AI 智能体。
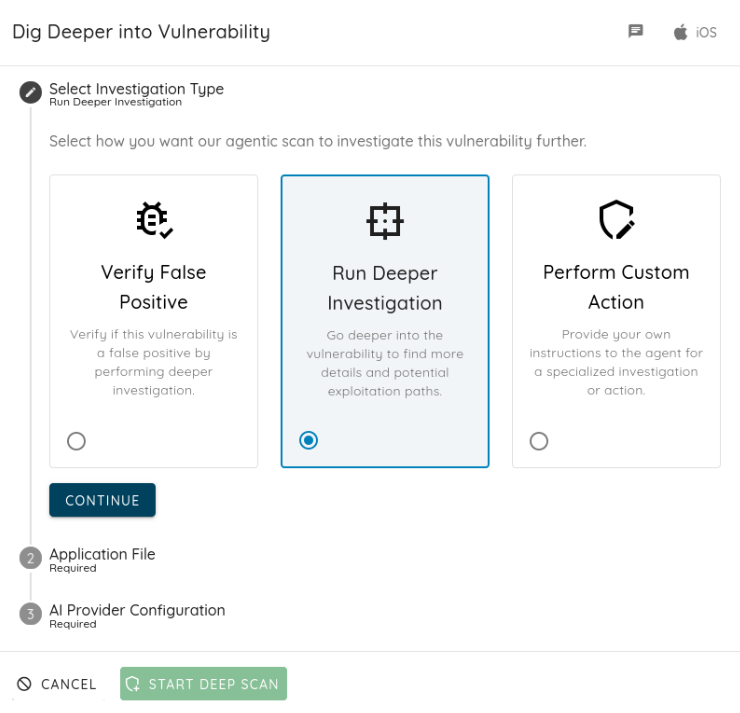
三条量身定制的确认路径
当您从某个发现触发 Dig Deeper 时,可以引导 AI 智能体沿着三条不同的调查路线展开:
- 验证误报: 让智能体系统性地评估上下文,以证明该缺陷是否构成真实威胁,还是仅仅是背景噪声。
- 进行更深入的调查: 指示引擎深入研究该漏洞的技术细节,梳理出潜在的攻击向量。
- 执行自定义操作: 通过引导调查路径以匹配您内部的安全参数,实现完全掌控。
自带密钥的 AI 编排
无论您是启动 SVA 扫描还是触发 Dig Deeper 会话,使用的都是 Ostorlab 新一代 AI 智能体框架。由于这些调查高度依赖深度推理和多模态分析,提供 AI 服务商的 API 密钥是必需步骤。
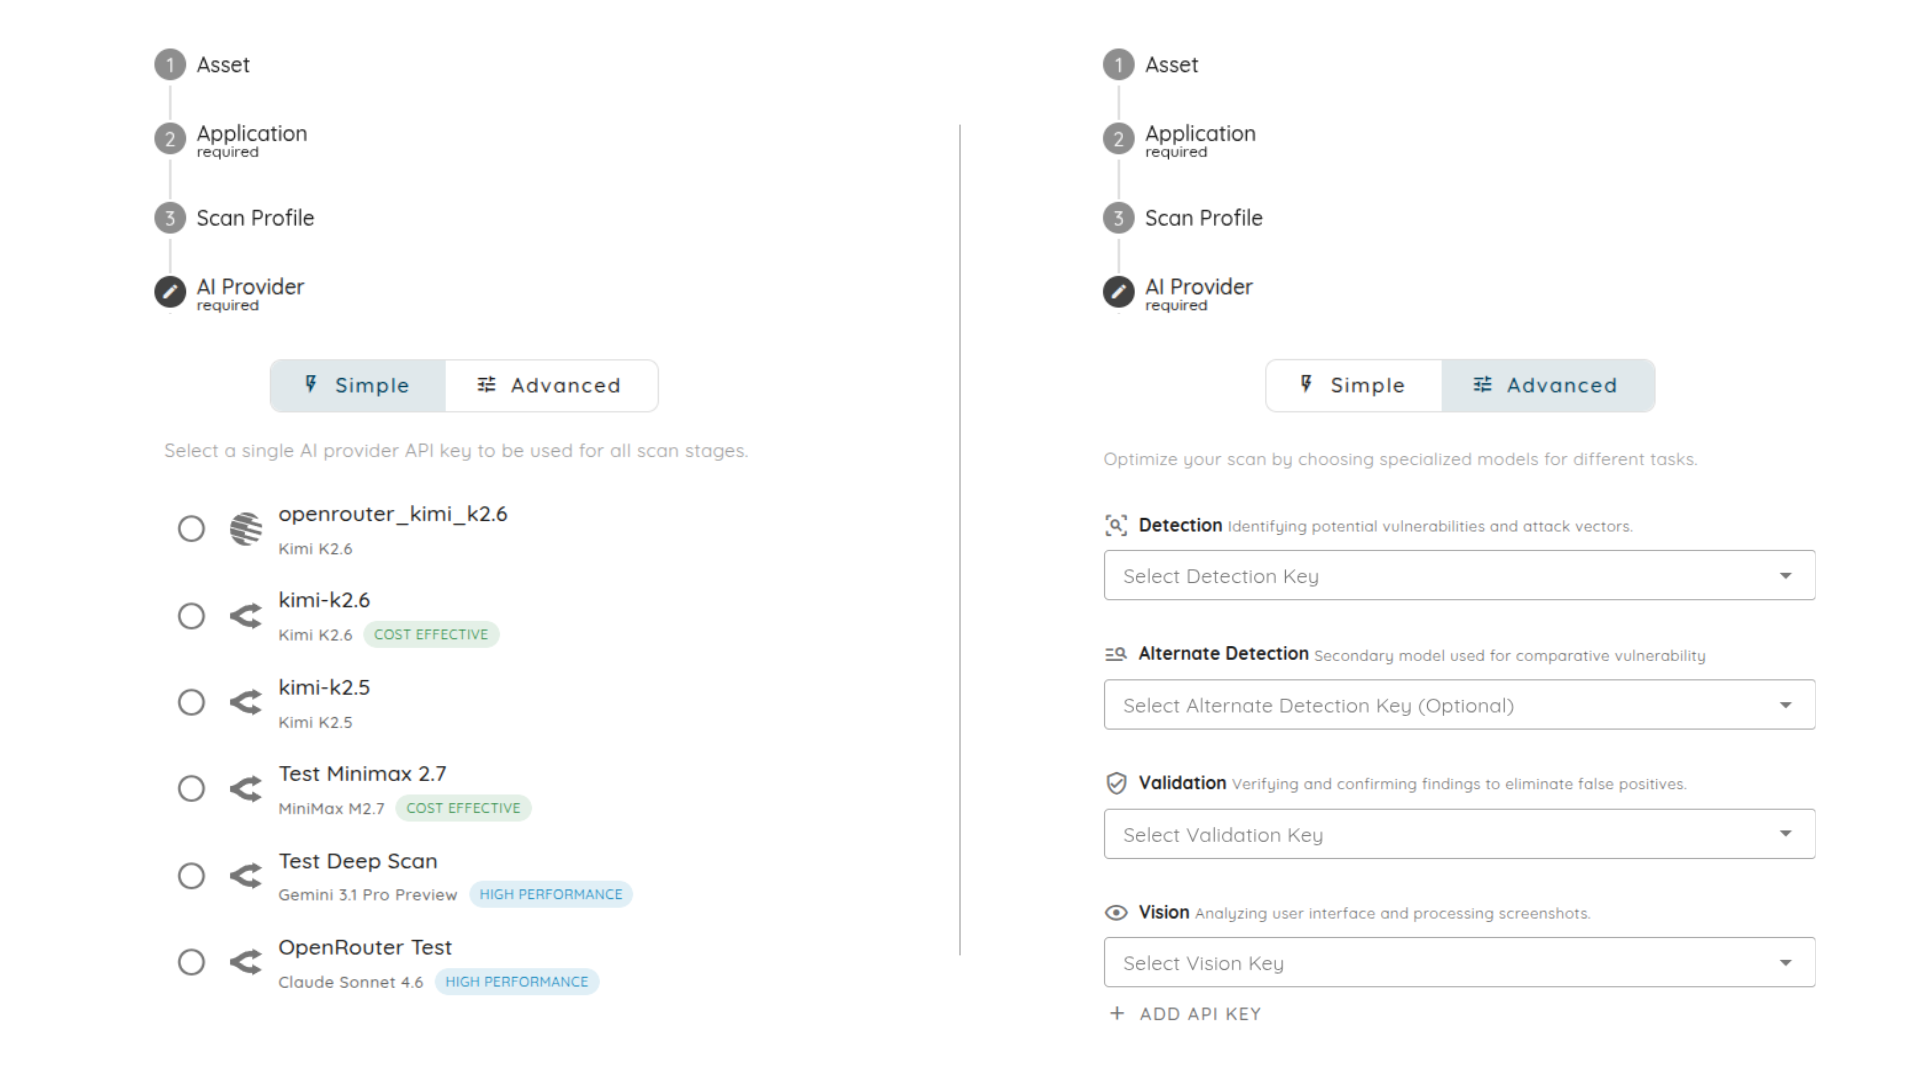
为了在快速部署与专家级审计之间取得平衡,两种工作流都提供两个配置级别:
- 简单设置: 提供一个来自您首选 AI 服务商的 API 密钥,即可端到端地驱动标准的自动化调查逻辑。
- 高级设置: 对于追求最高精度的团队,可以将不同的认知任务分配给专门的模型,以优化性能并减少盲区:
- 检测与备用检测: 主模型和辅助模型协同工作,识别攻击向量并进行对比分析。
- 验证: 专门的模型严格负责验证发现、过滤噪声,并剔除站不住脚的发现。
- 视觉: 多模态模型负责视觉分析,像人工审查员一样解析应用截图并评估用户界面上下文。
如何运行这些扫描
设置一次定向评估或深入调查只需几分钟。以下是在控制台中启动并运行这些工作流的分步流程。
启动 SVA 扫描
1. 定义资产:
首先找到您要测试的应用。使用搜索栏查找应用名称,并指定其所在的平台。请注意,虽然大多数主流环境都已支持,但 HarmonyOS 和 AppGallery 暂不可用。
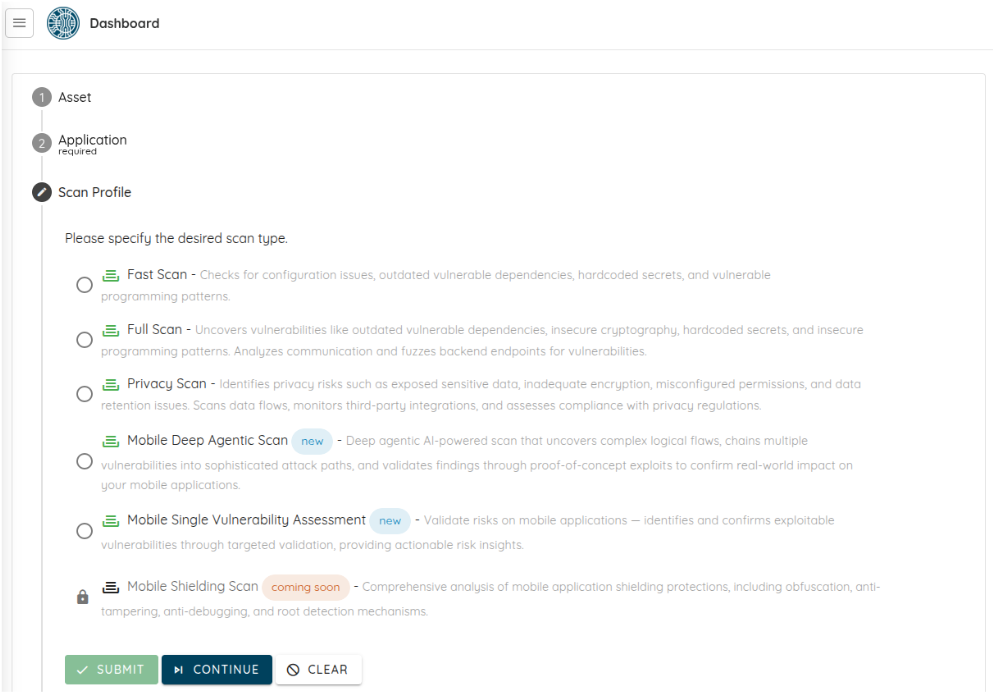
2. 配置扫描配置文件:
选定资产后,进入 Scan Profile 部分并选择 Single Vulnerability Assessment。这会让引擎绕过标准的广覆盖检查,专注于您正在追查的特定缺陷。
3. 选择您的 AI 服务商:
以简单模式或高级模式提供您的 API 密钥。
4. 通过提示词引导行为:
最后一步是准确定义您希望扫描如何运行。选择一个或多个提示词来引导智能体的逻辑,使调查贴合目标缺陷的具体细节。
触发 Dig Deeper 会话
1. 从任意发现开始:
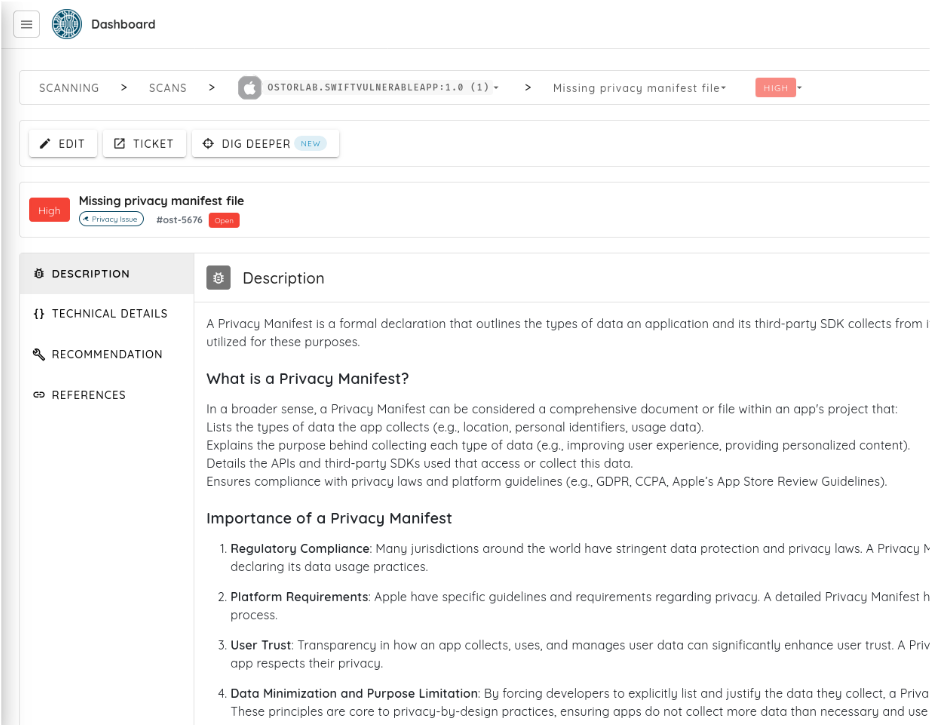
在扫描结果页面中,打开您想要进一步调查的单个漏洞,然后点击 Dig Deeper 按钮。
2. 选择调查路径:
进入配置视图后,选择您所需的路径(Verify False Positive、Run Deeper Investigation 或 Perform Custom Action)。
3. 提供您的 AI API 密钥:
输入您首选服务商的密钥,或使用可选的高级设置,为检测、验证和视觉任务分配专门的模型。启动深度扫描,无需离开当前标签页,即可立即将被标记的问题转化为可操作的风险洞察。
立即体验精准安全
完整规模的评估始终是健康安全态势的核心基础。但当您需要以敏捷、快速和专注的方式行动时,SVA 和 Dig Deeper 就是您新的操作标准。
立即登录您的 Ostorlab 控制台,运行您的第一次定向 SVA 扫描,或借助 Dig Deeper 深入探究您的发现。
安全,化繁为简。风险,彻底消除。
—— Ostorlab 安全团队