
Single Vulnerability Assessment(SVA)、Dig Deeper、スキャンレポートPDFのデザイン改善、多言語対応
今回のリリースでは、対象を絞った検証のためのSingle Vulnerability Assessment(SVA)、根本原因をきめ細かく調査するためのDig Deeper、攻撃シナリオのリスクとステータスのライブ追跡、スキャンレポートPDFのデザイン改善、完全な多言語ローカライズ、そしてコンプライアンスのための新しいホワイトリスト対応を導入しました。
ハイライト
- Single Vulnerability Assessment(SVA)(新機能)
- Dig Deeperによるきめ細かな調査ツール(新機能)
- オンプレミススキャンの本番運用への対応(新機能)
- スキャナー群の拡張とホワイトリスト登録(新機能)
- 攻撃シナリオのリスクとステータスのライブ追跡(新機能)
- スキャンレポートPDFのデザイン改善(新機能)
- 高度な攻撃シナリオとテストの保証(新機能)
- 包括的な多言語対応とローカライズ(新機能)
1. Single Vulnerability Assessment(SVA)
Single Vulnerability Assessment(SVA)は、プラットフォーム全体を対象とするスキャンを行わずに、セキュリティチームが個々の脆弱性を検証・評価できるよう設計された、対象を絞った新しいスキャンプロファイルです。SVAを使えば、特定の脆弱性が存在するかどうかをすばやく確認したり、最近のパッチが有効だったかを確かめたりでき、貴重な時間を節約しながらクラウドの計算コストを削減できます。
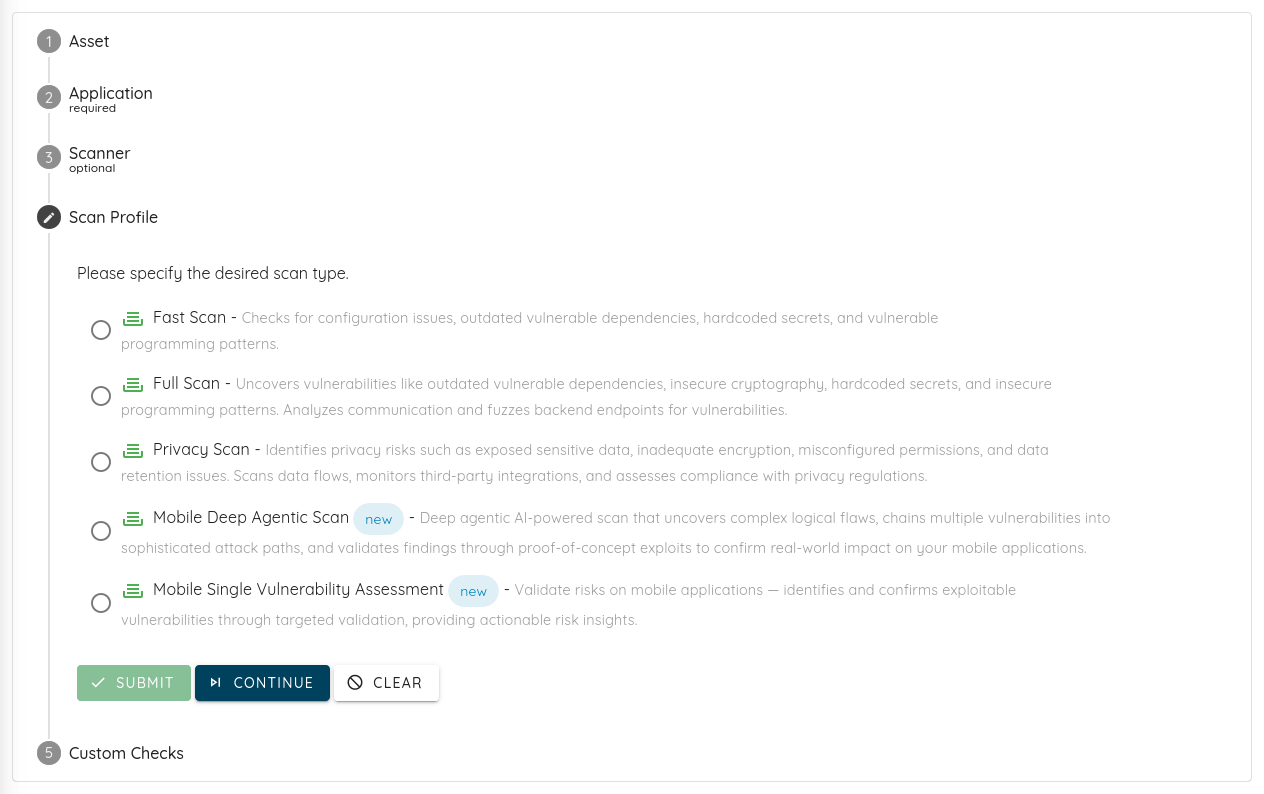
- 対象を絞った検証:Network、iOS、Android、Webのターゲット向けに、専用の軽量なSVAスキャンプロファイルと設定を備えており、バグバウンティの検証や修正の検証といったケースに対応します。
- 即時実行:SVAのインスタンスは高度に最適化されたクラウドインフラ上で動作し、即座に開始され、オーバーヘッドのない極めて高速なスキャンを実行します。
2. Dig Deeper
ユーザーがセキュリティの検出結果について、より多くのコンテキストと制御を得られるよう、Dig Deeperの機能群をリリースしました。ユーザーはレポート画面から直接、検出結果をはるかにきめ細かく調べられるようになりました。たとえば、バグを見つけたものの、その影響が明確でない場合や、まだ存在しているのか、誤検知(フォールスポジティブ)なのかがわからない場合に、Dig Deeperを使えばさらに調査を進め、亜種の探索といったカスタムアクションを実行できます。
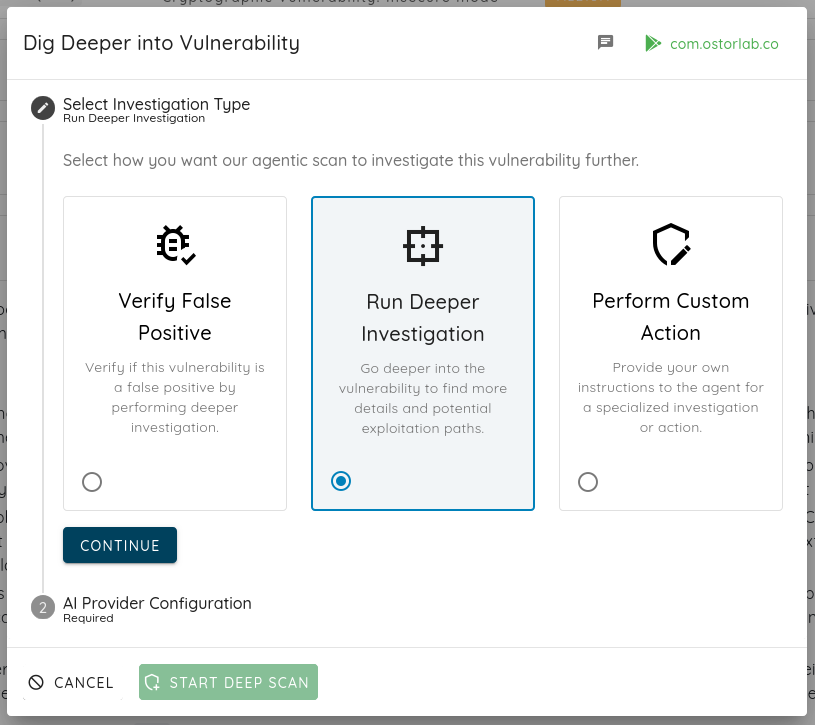
- Web画面との統合:当社のWeb画面とレポートエンジンのダッシュボードに直接統合
- スキャンプロファイルの更新:ドキュメントを整備・更新し、サポートされるスキャンプロファイルの新しい概要ページを追加したことで、お客様が適切なスキャン戦略を簡単に選べるようになりました。
- ローカライズされたコンテキスト:ローカライズされたコンテキストに対応しているため、世界各地のチームが希望する言語で問題を調査できます。
3. オンプレミススキャンの本番運用への対応
当社はセルフホスト型のアーキテクチャに大きく投資し、オンプレミスの導入形態にもクラウドと同等の機能とエンタープライズ水準のスケーラビリティをもたらしました。このアップデートにより、当社のローカルスキャンエンジンは正式にベータ版を卒業し、本番運用に対応したフレームワークとなりました。
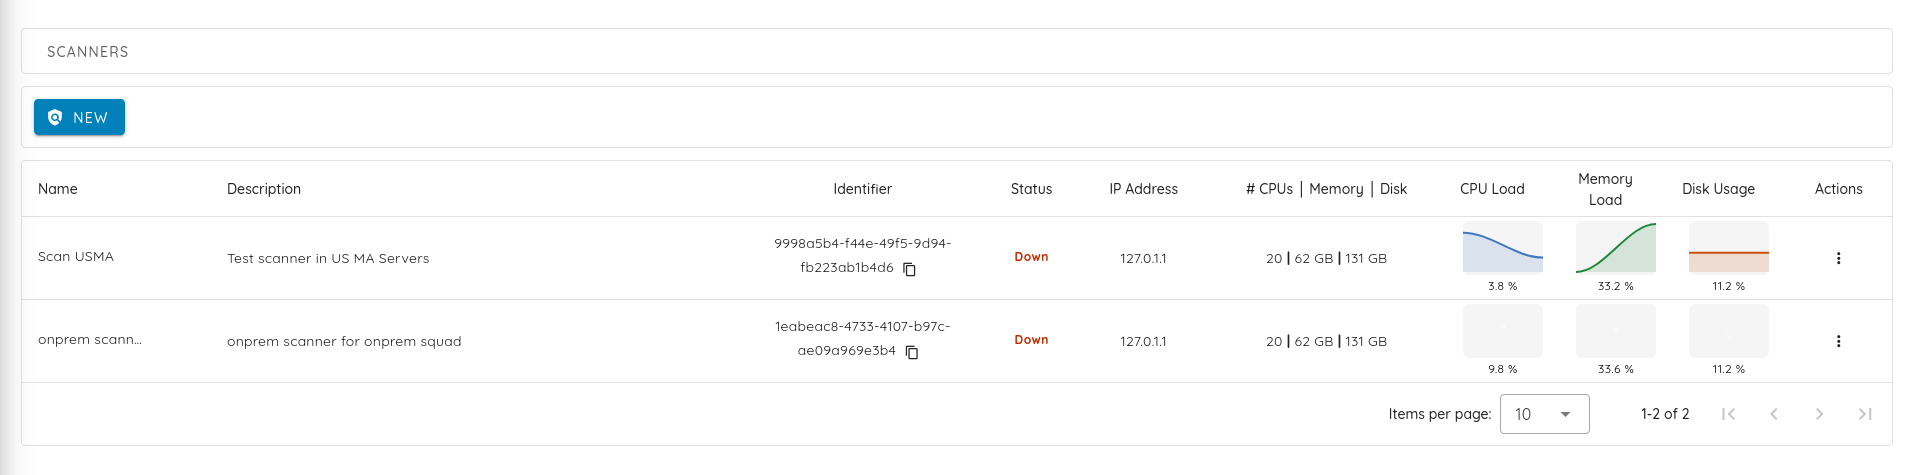
- 堅牢性:信頼性と回復力を重視して構築
- スケーラビリティの向上:スキャン能力を容易に水平スケーリング
- 高速化:迅速な実行と処理のために最適化
- 可視性の向上:完全な可視性を提供する包括的なダッシュボード
- 制御の強化:厳格に暗号化、監査、制御された環境
今後もさらなる機能を予定しています。
4. スキャナー群の拡張とホワイトリスト登録
新たに拡張したスキャン対象をサポートし、途切れないスキャンカバレッジを確保するため、稼働中のスキャナー群を拡張し、スキャナーのIPアドレスを10個追加しました。
アドレス
- ホワイトリストに登録するIP:
213.136.70.246、176.126.87.16、213.136.68.157、213.136.71.67、161.97.148.17、161.97.70.189、161.97.73.195、161.97.72.88、213.136.74.246、161.97.67.198
注:最新のスキャナーIPの完全なリストは、常にdocs.ostorlab.co/security/network_ips.htmlで確認できます。
5. 攻撃シナリオのリスクとステータスのライブ追跡
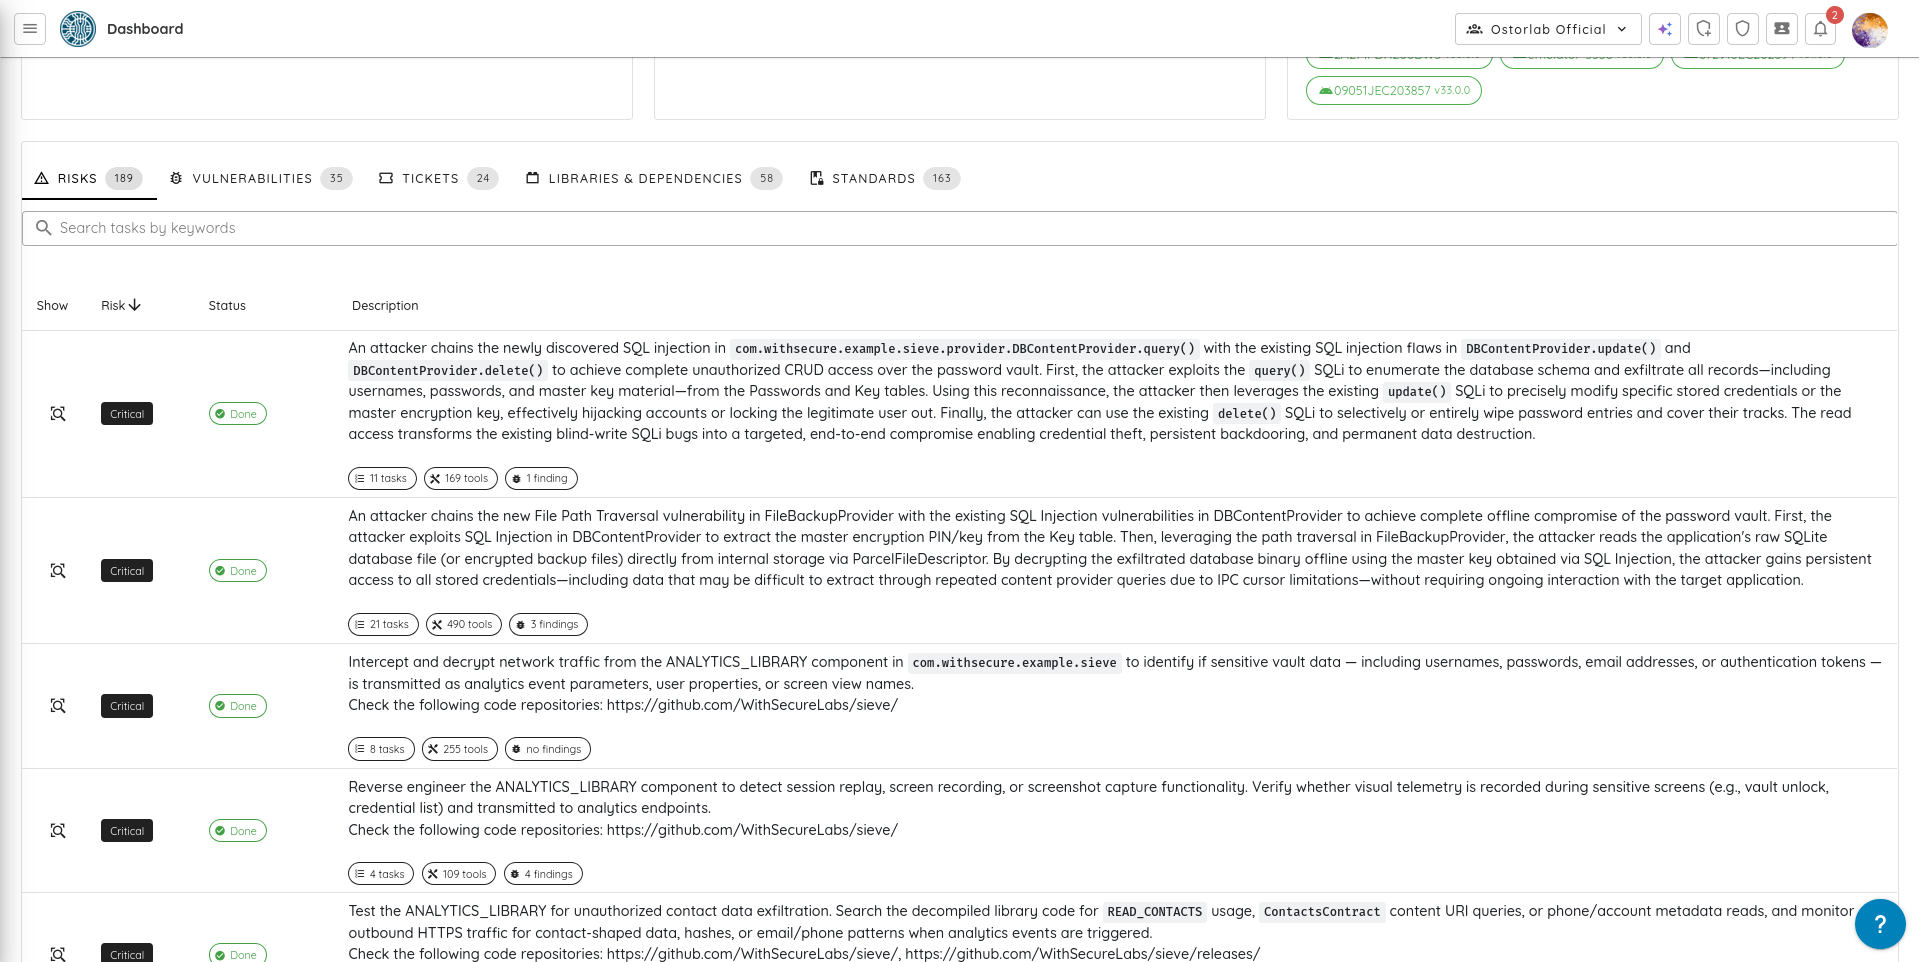
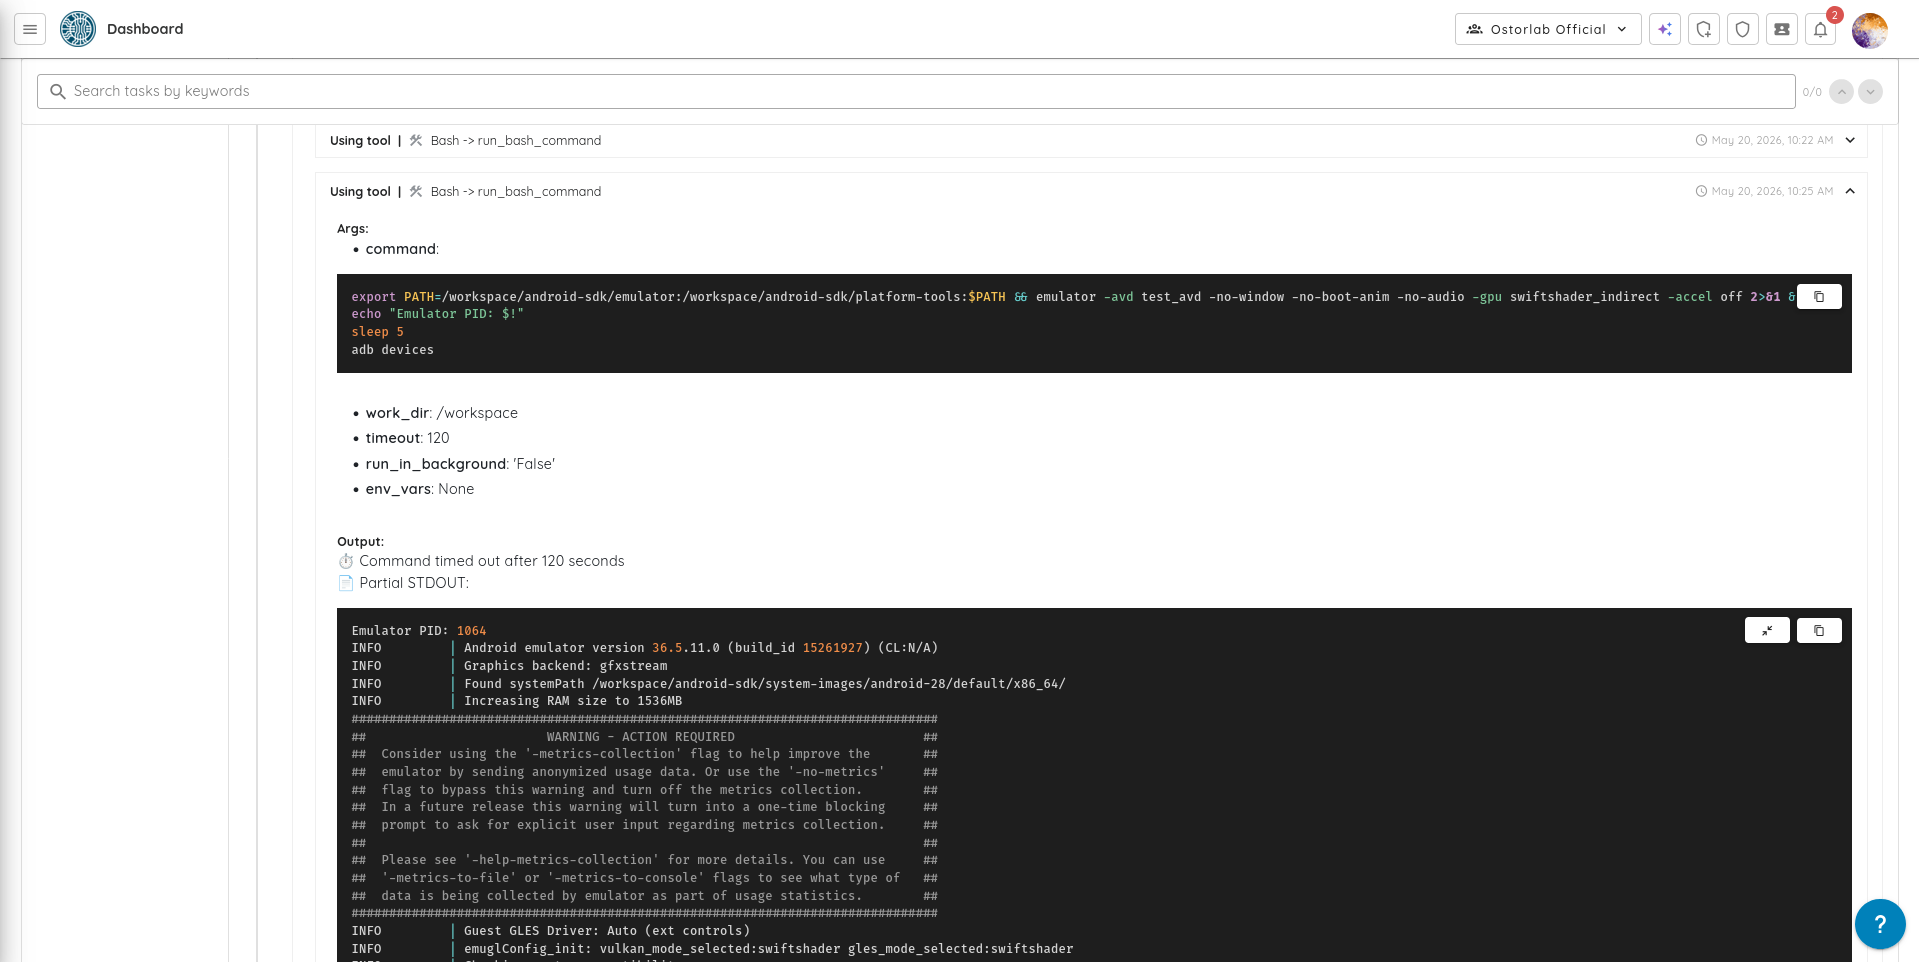
当社の自律型AIによるテストのシーケンスを完全に透明化するため、まったく新しいRisk and Execution Statusのダッシュボードビューを導入しました。自律型のセキュリティテストをブラックボックスとして扱うのではなく、ユーザーは個々の攻撃シナリオ、その重大度、正確な完了状態をリアルタイムで追跡できるようになりました。
- 攻撃経路のきめ細かな追跡:Signalのデータベースからのフォレンジック抽出、SQLCipherの復号のバイパス、Bluetooth/BLEのペアリングの脆弱性といった複雑な攻撃ベクトルについて、AIが処理する過程での具体的な実行状態(Not Started、In Progress、Done、Error)を監視できます。
- シナリオ単位でのリスクの優先順位付け:AIがテストした潜在的な脅威ベクトルはすべて、そのリスク評価(Critical、High)とともに明示的にマッピングされるため、セキュリティチームは自律エンジンがどこで最も深いエクスプロイト経路を集中的に探ったかを即座に把握できます。
- タスク、ツール、検出結果のテレメトリ:攻撃シナリオごとに、開始されたサブタスクの正確な数、使用された具体的なツール、発見された固有の検出結果を表示するインタラクティブなカウンターチップにより、テスト全体の範囲を俯瞰できます。
6. スキャンレポートPDFのデザイン改善
レポートエンジンをアップグレードし、現代のエンジニアリングとコンプライアンスのワークフロー向けに設計された、そのまま公開できるインタラクティブなPDFセキュリティレポートを提供できるようになりました。
-
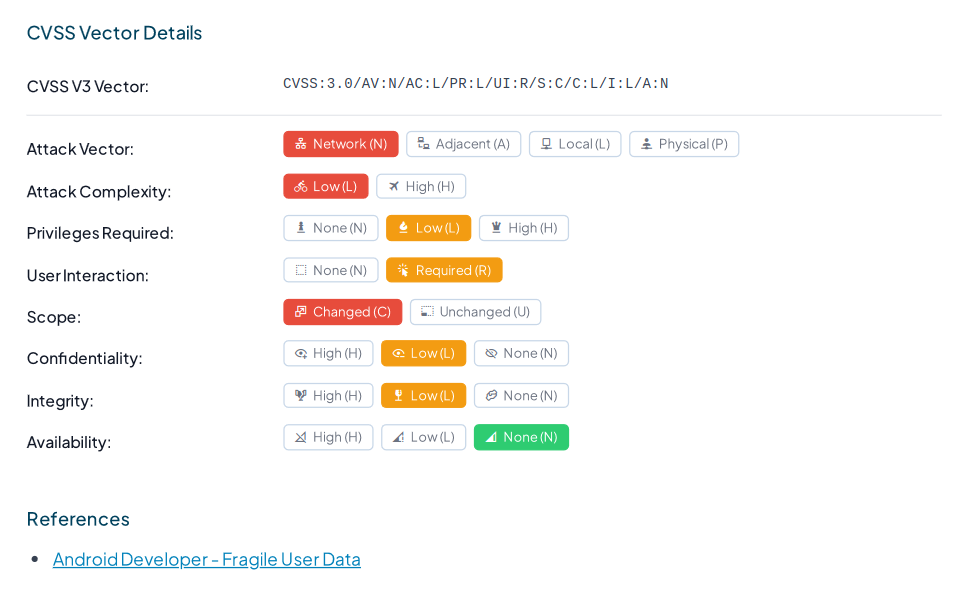
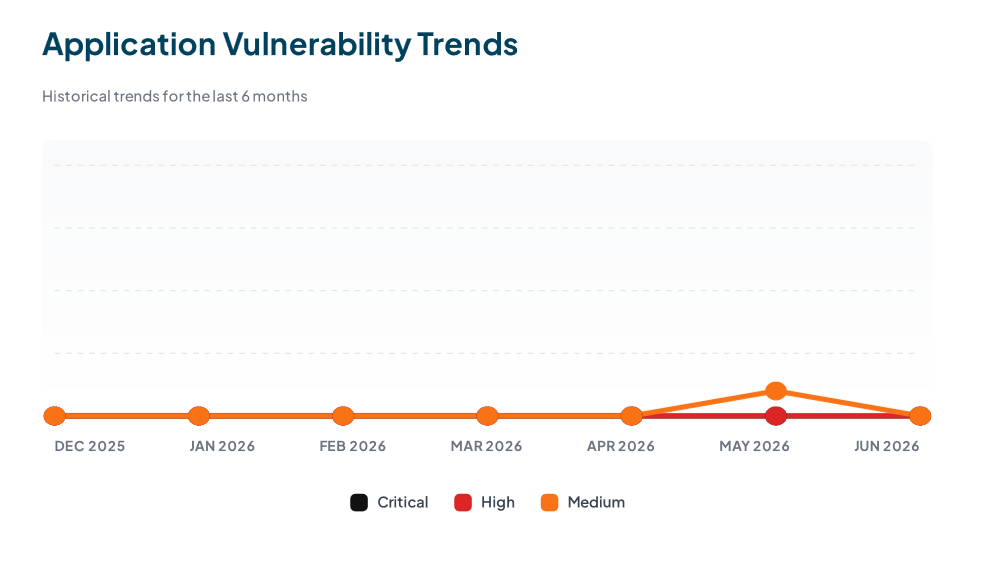
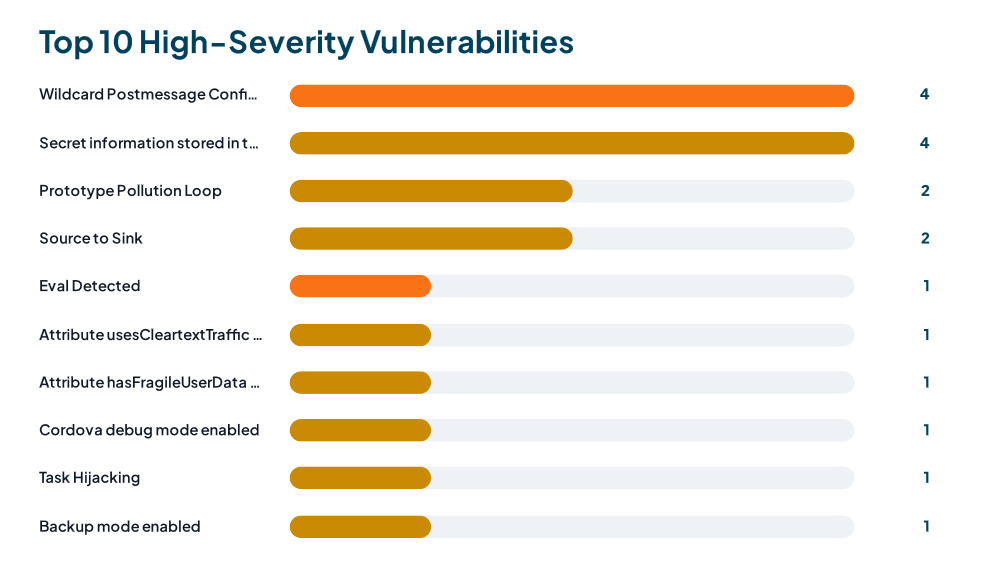
脆弱性への即時ナビゲーション:インタラクティブな検出結果のインデックスとPDFネイティブのしおりサイドバーを統合したことで、エンジニアリングチームとコンプライアンスチームは手動でスクロールする必要がなくなりました。チームのメンバーはワンクリックで特定の脆弱性に直接移動でき、レポートのレビューにかかる時間を大幅に短縮し、修復のライフサイクルを加速できます。
-
専門用語のないレポート:開発者向けの内部指標やシステムコードを、人が読んで理解できる明確なステータスの要約に置き換えました。これにより、エンジニアリングチームが技術的な説明を加えなくても、レポートをそのまま経営幹部、顧客、外部のコンプライアンス監査人に渡せます。
- ネイティブな多言語対応:レポートエンジンは、海外市場向けのシームレスなローカライズ、特に日本語と中国語にネイティブで対応するようになりました。これにより、グローバル企業は世界各地に分散したチームにソリューションを展開でき、誰もが重要なセキュリティの検出結果を母国語でレビューできます。
7. Agentic Deep ScanとAuto-Exploitの拡張
Agentic Deep Scanの自律的なエクスプロイト機能を、新たな対象別のプランナーと回避手法によって大幅に拡張しました。これにより、当社のAIエンジンは複雑な環境の中を進み、より精度の高いセキュリティの検出結果を提供できます。
- 高度な攻撃プランナー:iOSのプロセス間通信(XPC)や複雑なAndroidの実行環境を対象とした専用の解析プランナーを追加し、より徹底したモバイルの評価を実現しました。
- シールディングされたアプリケーションのテスト:高度に難読化された、またはシールディングされたモバイルアプリケーションのテストへの対応を強化し、改ざん防止が有効なアプリでもAIスキャナーが正確な評価を行えるようにしました。
- テスト実施の証明レポート:エンジンは、脆弱性が検証された理由、または検証されなかった理由を、ステップごとに明確に説明するようになりました。悪用可能な問題が見つからなかった場合には、「Secure」ステータスの検出結果を生成します。
8. 包括的な多言語対応
レポートエンジンとWebダッシュボードに大規模なローカライズのアップデートを行い、セキュリティの検出結果、レポート、プラットフォームの画面を世界各地のチームが完全に利用できるようにしました。
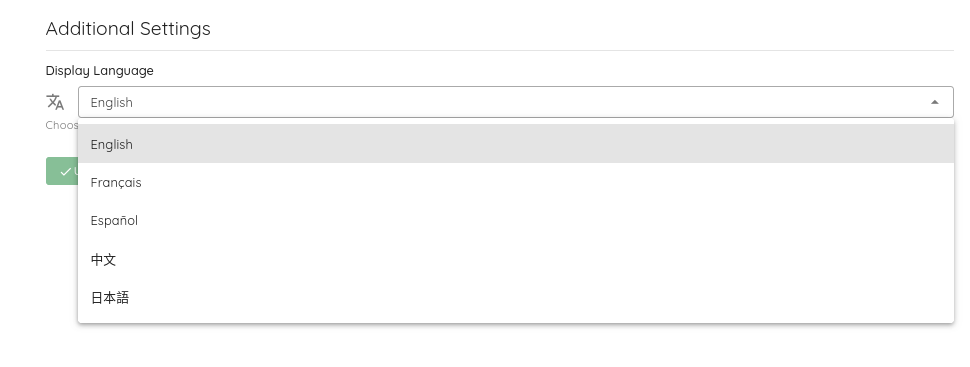
- プラットフォーム全体の翻訳:自動レポートのパイプラインに翻訳を直接統合し、WebレポートとPDF形式の両方でローカライズされた動的な検出結果に対応しました。
- ローカライズされたレポートとThreat Center:完全に翻訳されたPDFレポートを生成し、希望する言語でThreat CenterのUIを操作できます。
- ユーザージャーニーとフロントエンド:標準化された言語検出により、アンケートとメール通知のフローがユーザーの希望する言語に動的に合わせられるようになりました。
9. UI/UXとパフォーマンスの改善
アプリケーション全体でレイアウト、パフォーマンス、自動化に関する数多くの改善を行い、よりスムーズで応答性の高いユーザー体験を実現しました。