スキャン、同期、修復:監査を迅速化するOstorlabとVantaの連携
本稿では、OstorlabとVantaの新しい連携を発表し、その仕組みを説明し、セットアップの手順を概説し、セキュリティチームとコンプライアンスチームにとっての主な利点を紹介します。
スキャン、同期、修復:監査を迅速化するOstorlabとVantaの連携
新しいOstorlabとVantaの連携は、脆弱性スキャンとコンプライアンス追跡の間のギャップを埋めます。この連携により、Ostorlabは脆弱性の検出結果をVantaのコンプライアンス監視システムへ自動的に送り込むことができ、チームが最小限の労力で監査に備えた状態を保つのに役立ちます。
有効化すると、Ostorlabは各スキャンの結果を自動的にVantaへ直接送信します。これには、CVSSスコアやリスク評価から、修復ガイダンス、そして関連するOstorlabレポートへのリンクに至るまで、すべてが含まれます。手動での同期や追加の手順は不要で、すべては各スキャンのあとにバックグラウンドで行われます。
連携のセットアップ
この連携は設定が簡単で、いったん確立されれば、以降の操作を一切必要とせず自動的に動作します。
セットアップ方法は次のとおりです。
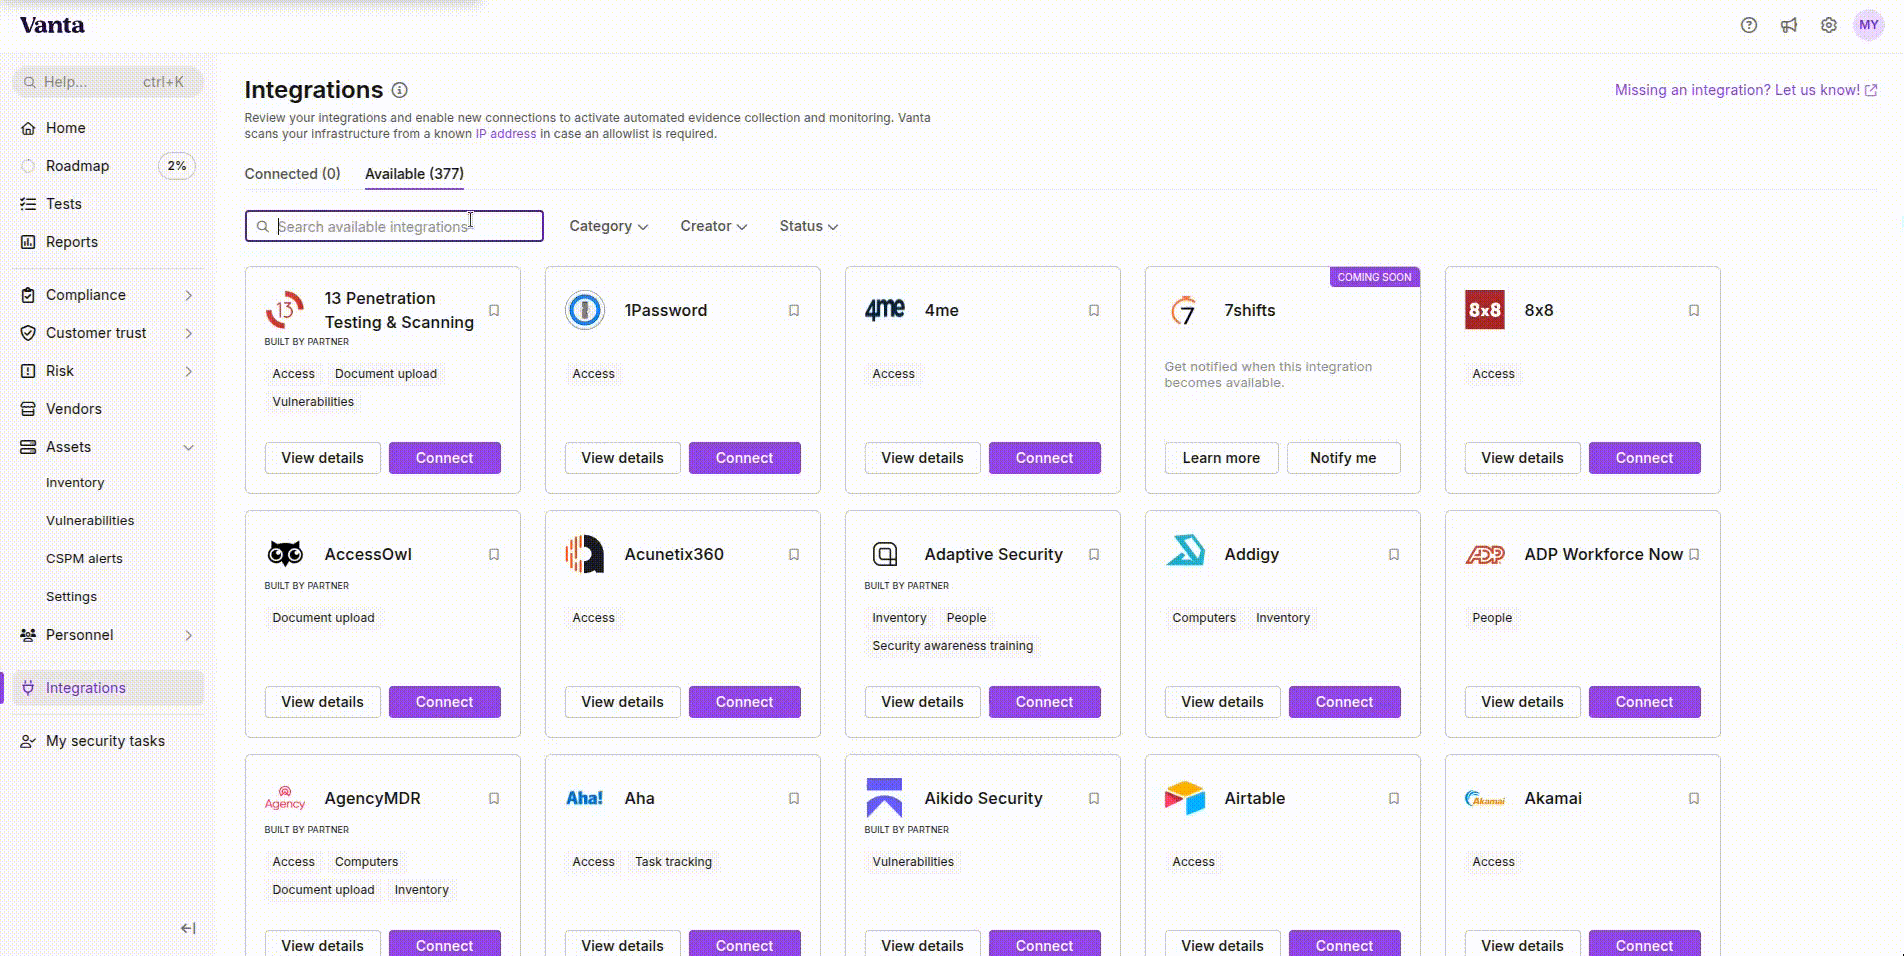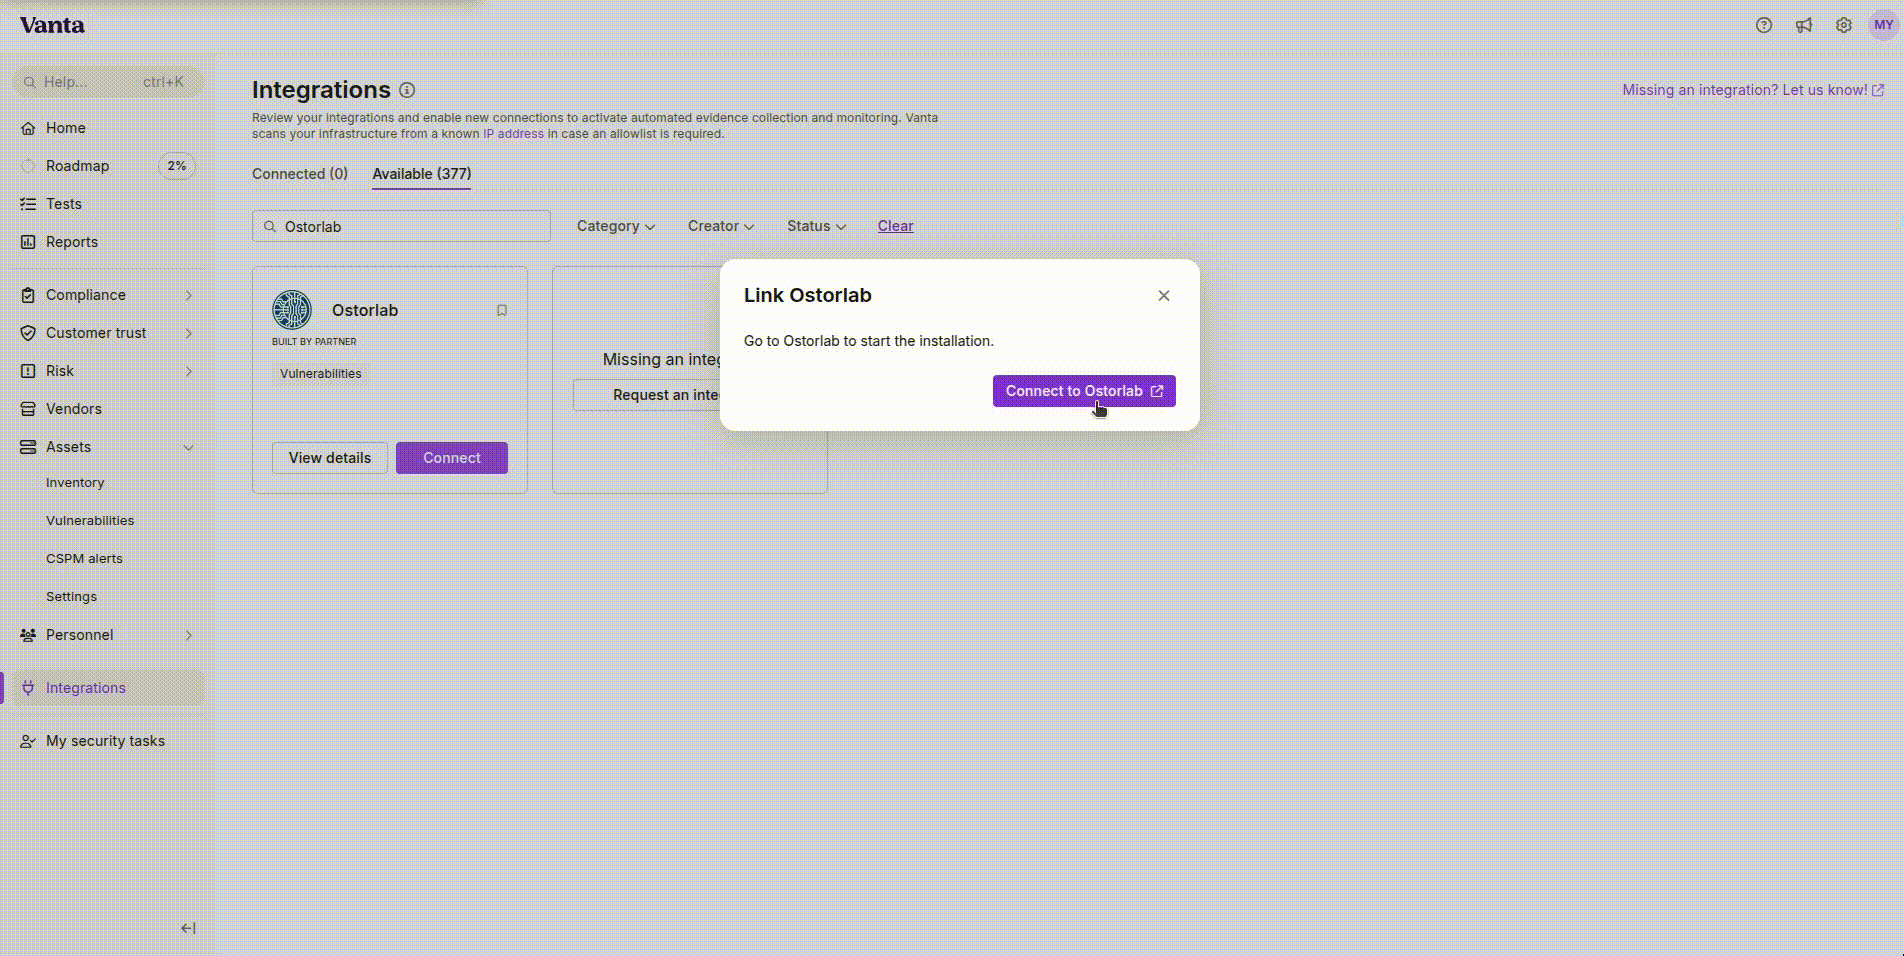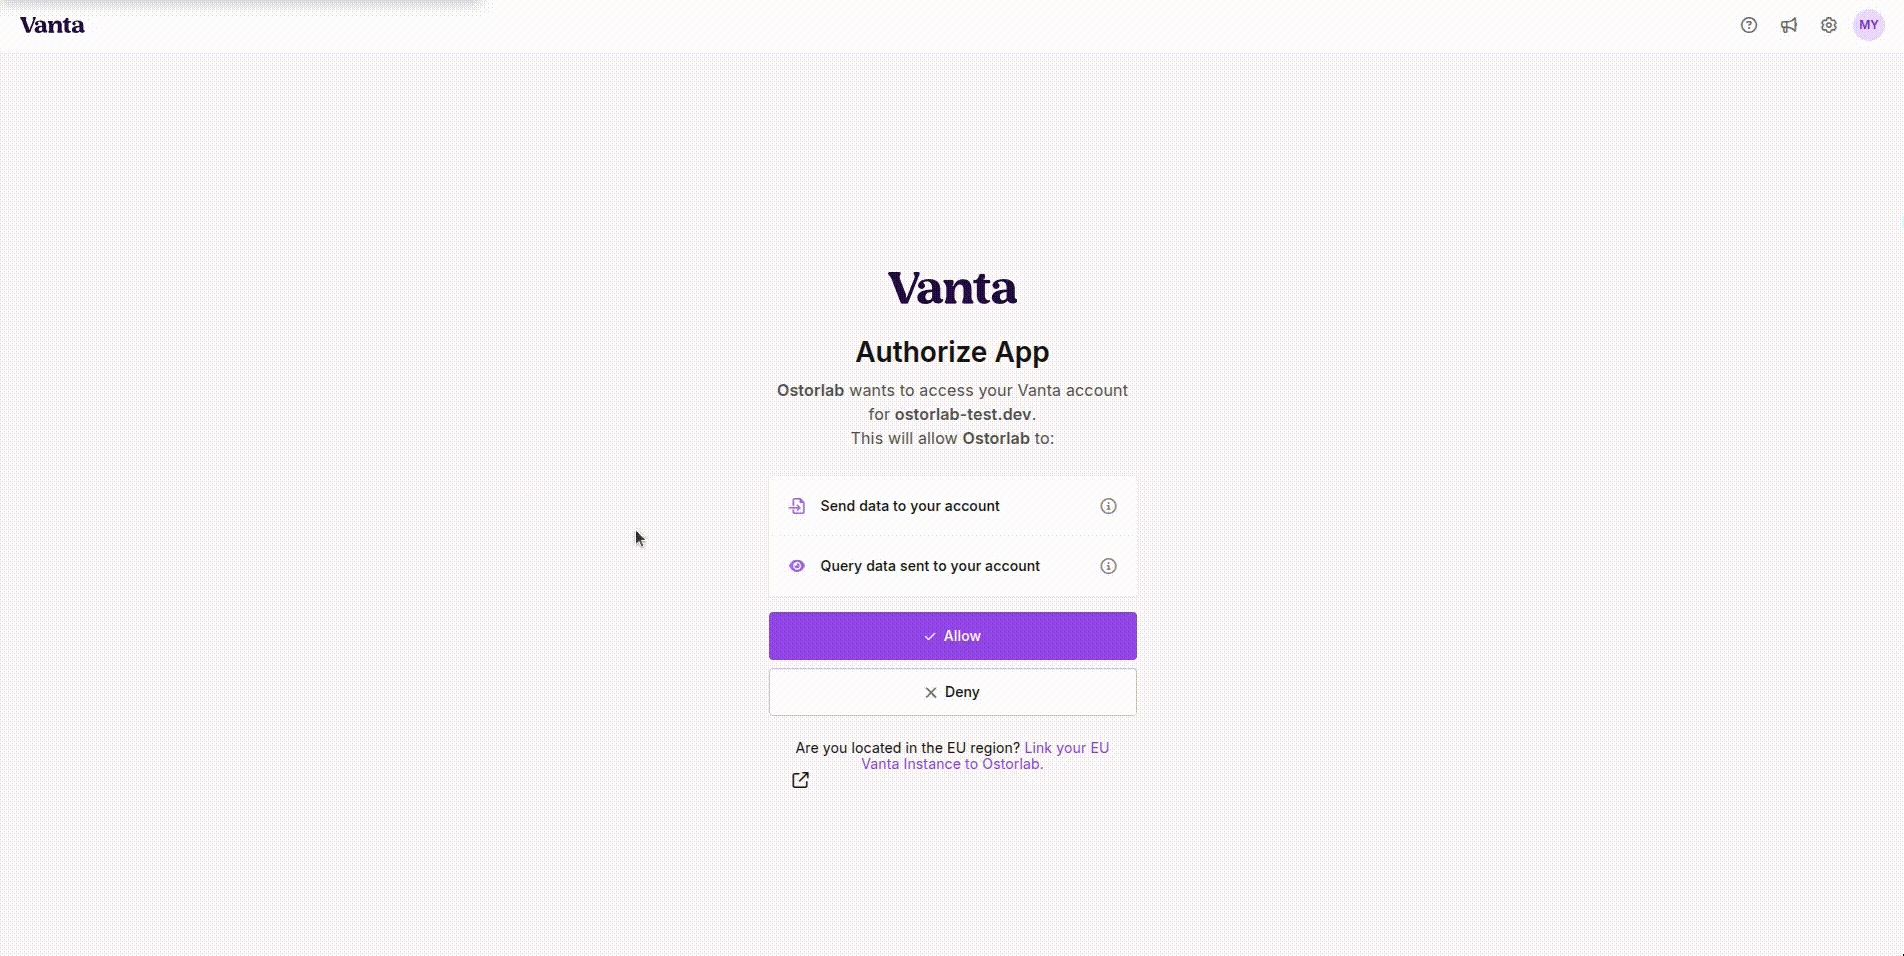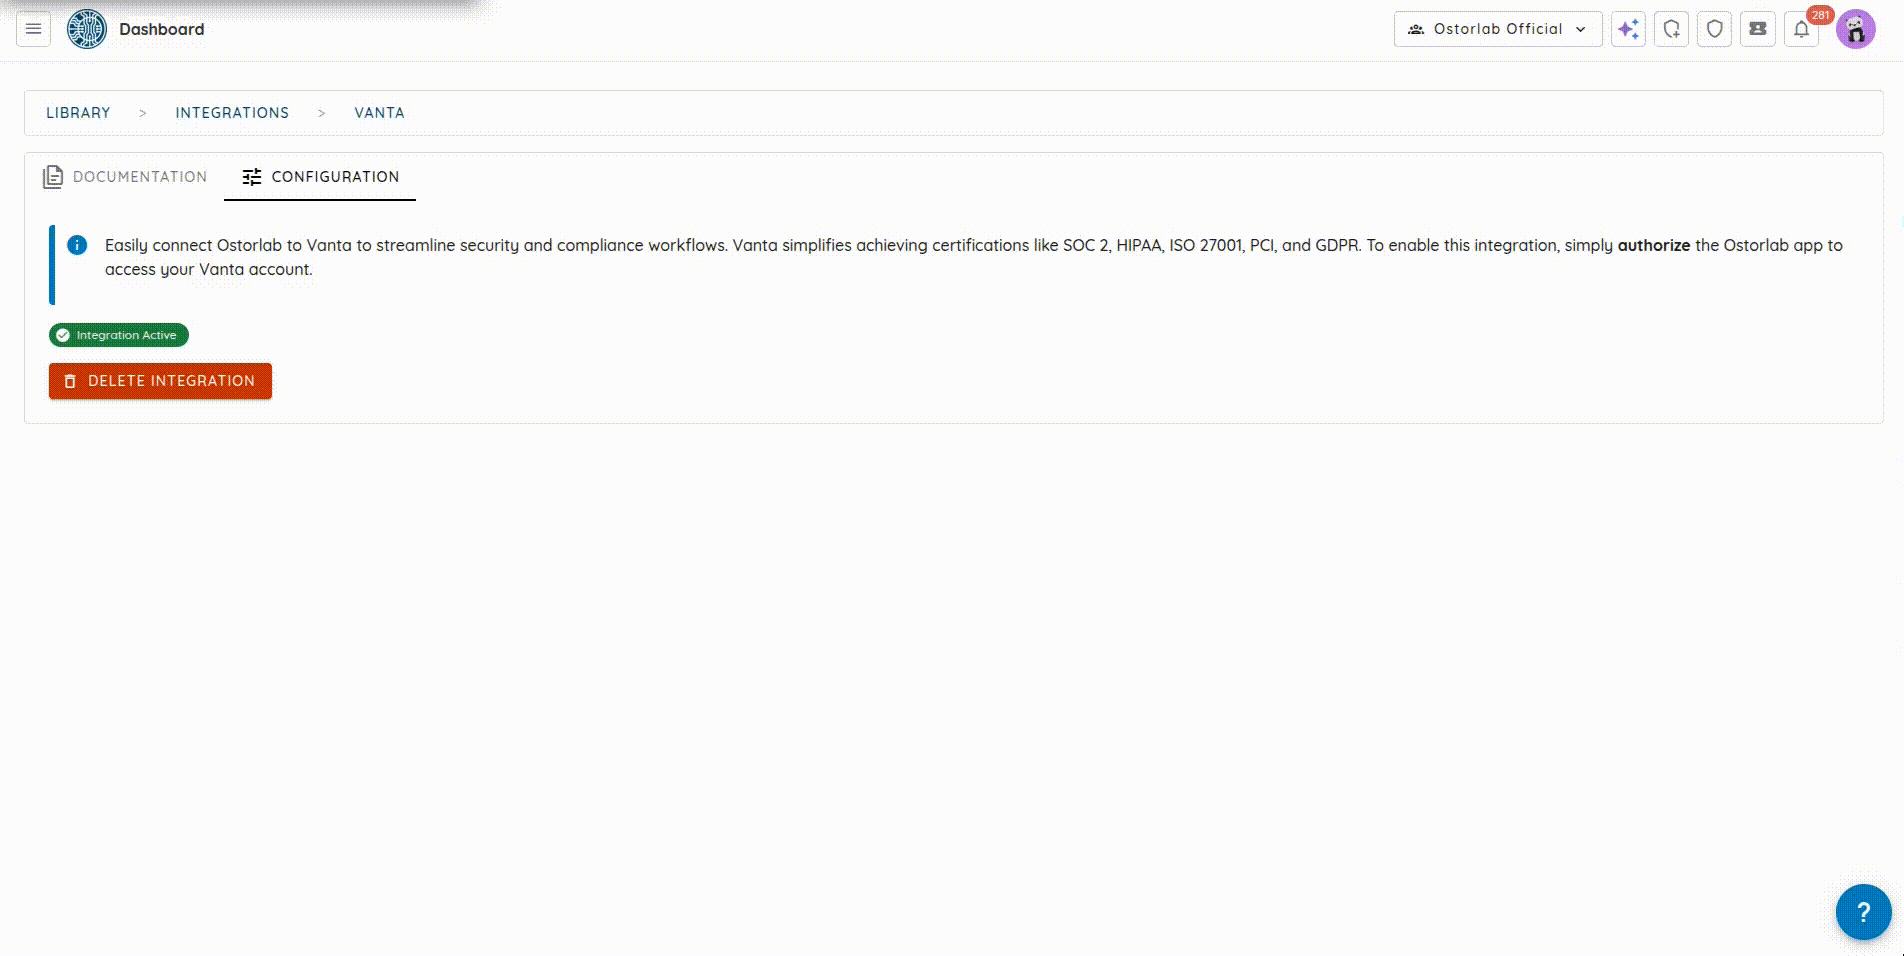
1- Vantaで:Integrationsページを開き、「Vulnerability Scanner」で絞り込み、「Ostorlab」を検索します。Connect to Ostorlabをクリックするか、Ostorlabプラットフォーム内のVanta連携ページから直接アクセスします。
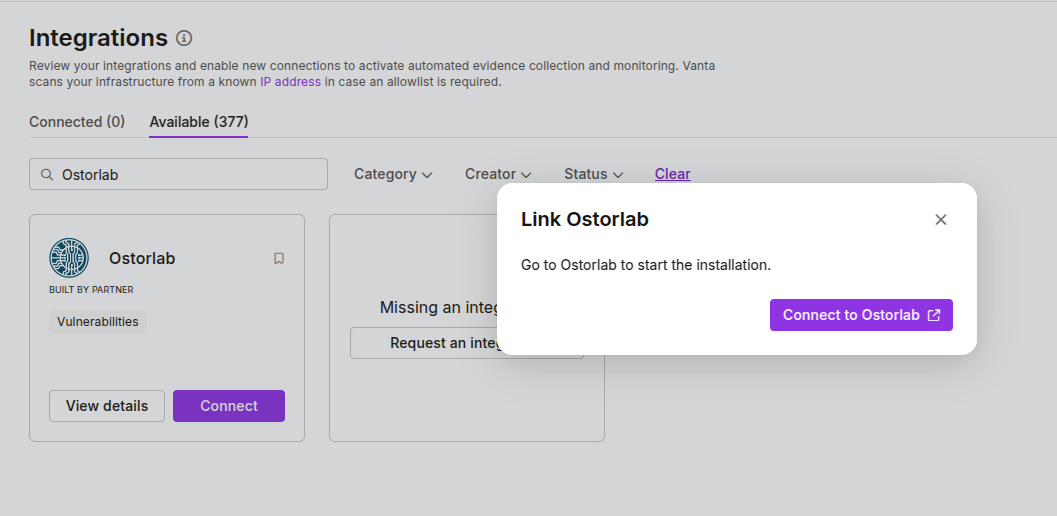
2- OstorlabにVantaへのアクセスを認可する:Ostorlabダッシュボード(Connectをクリックするとそこへリダイレクトされます)で、Vanta連携のConfigurationタブに切り替えます。Authorize Vantaをクリックし、Vantaの認可ページが表示されたら権限を確認します。確定してOstorlabにアクセスを付与します。
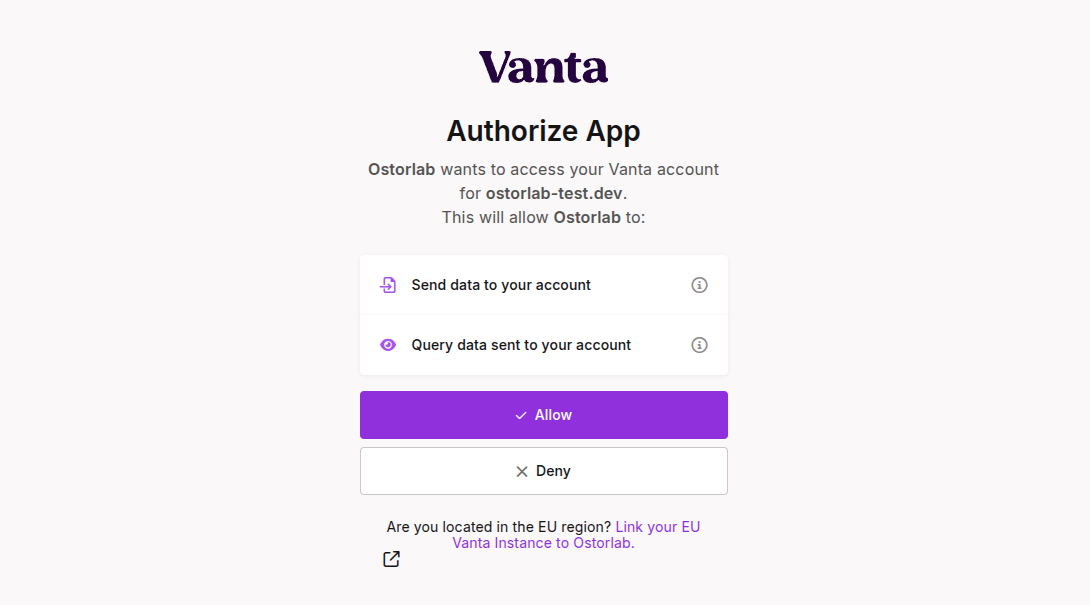
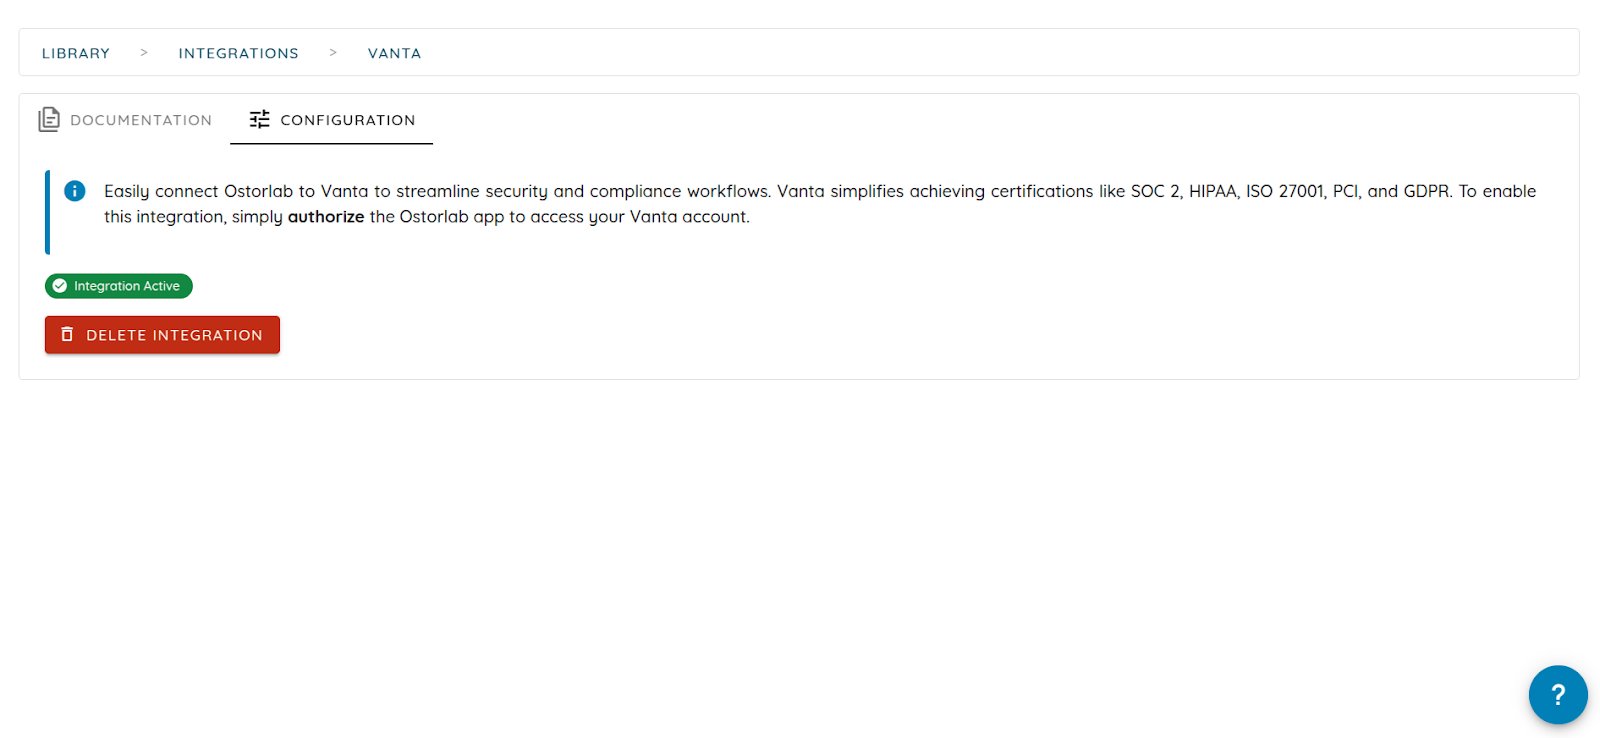
3- アクティブなステータスを確認する:権限を付与すると、Ostorlabに戻ります。連携のステータスがこれでActiveと表示されるはずで、OstorlabとVantaが連携され同期の準備ができたことを示します。
Vantaでの脆弱性の検出結果
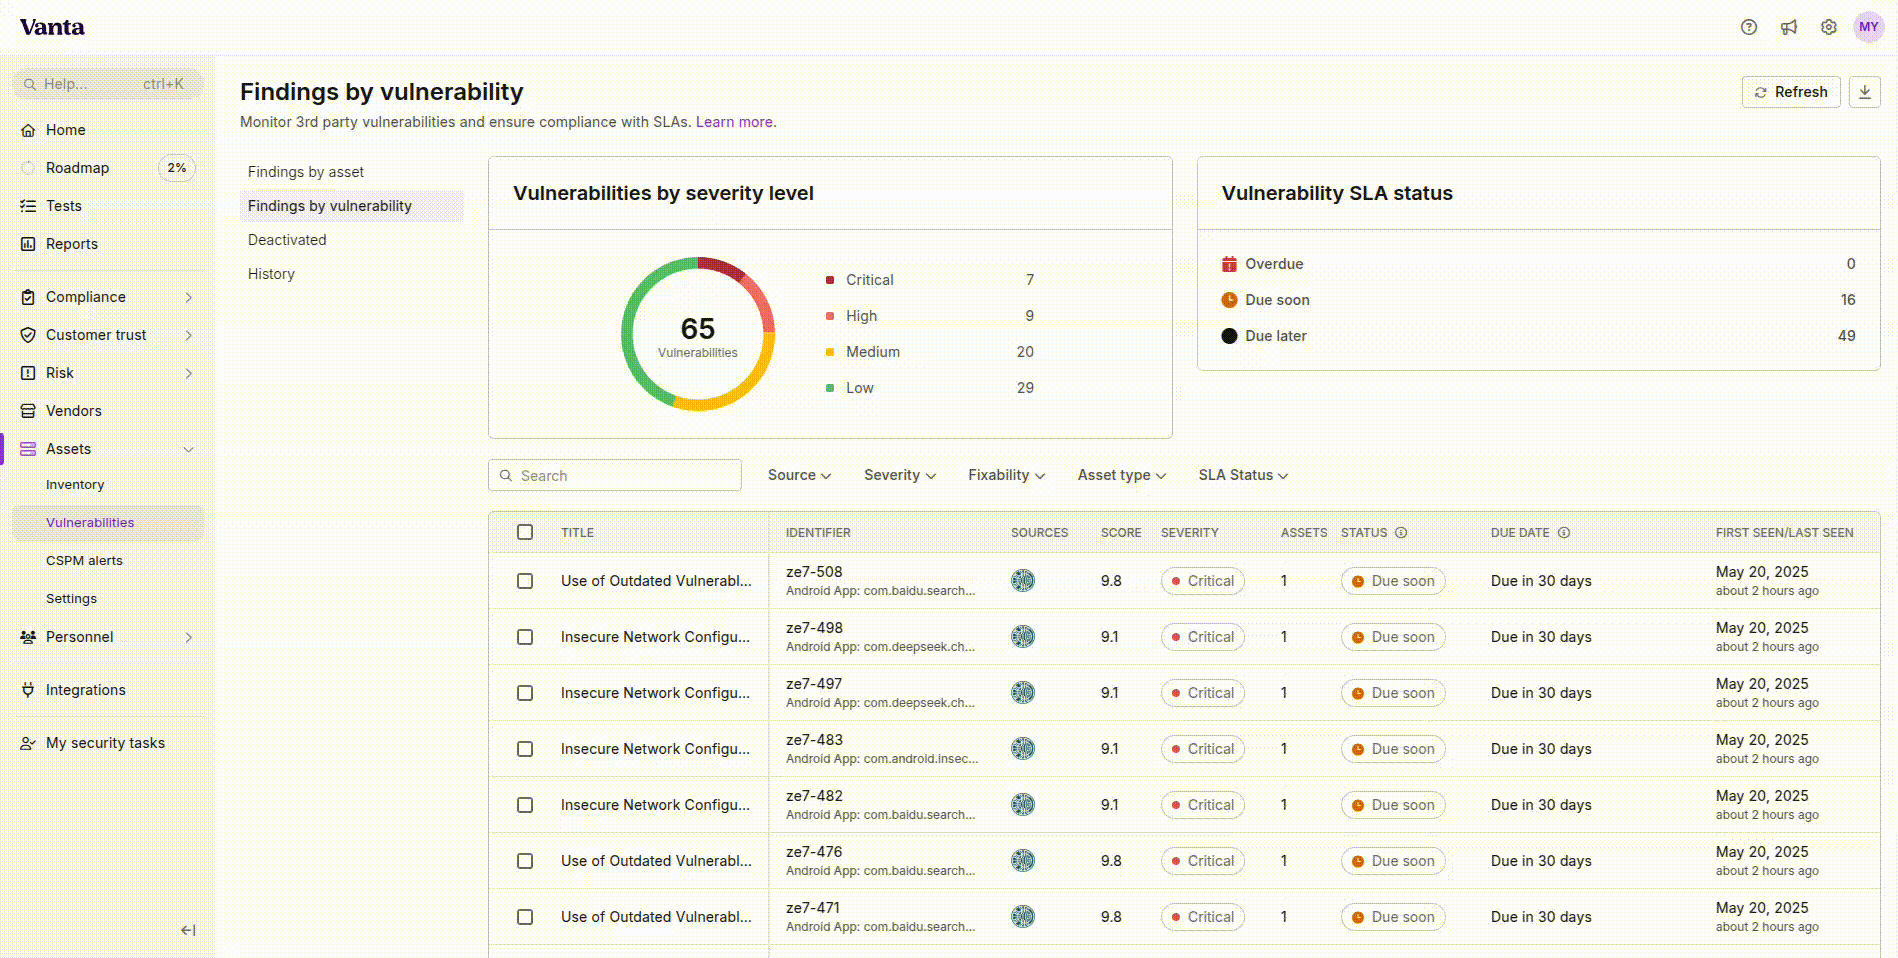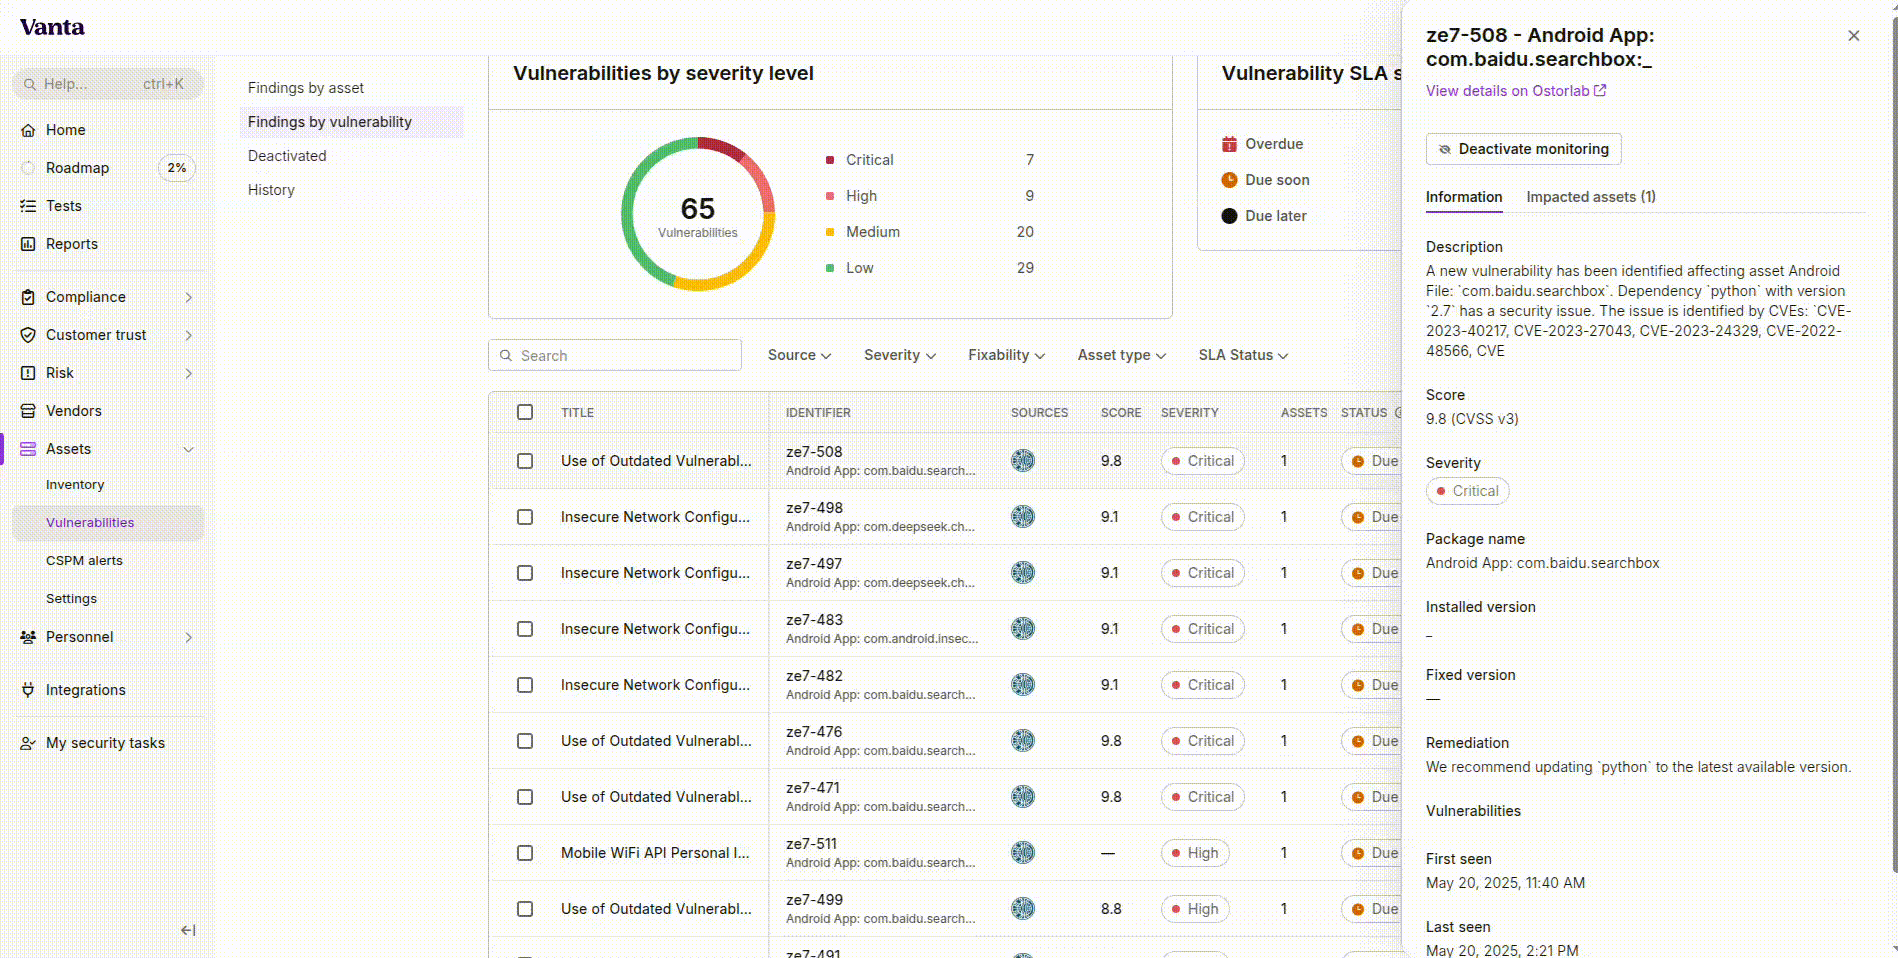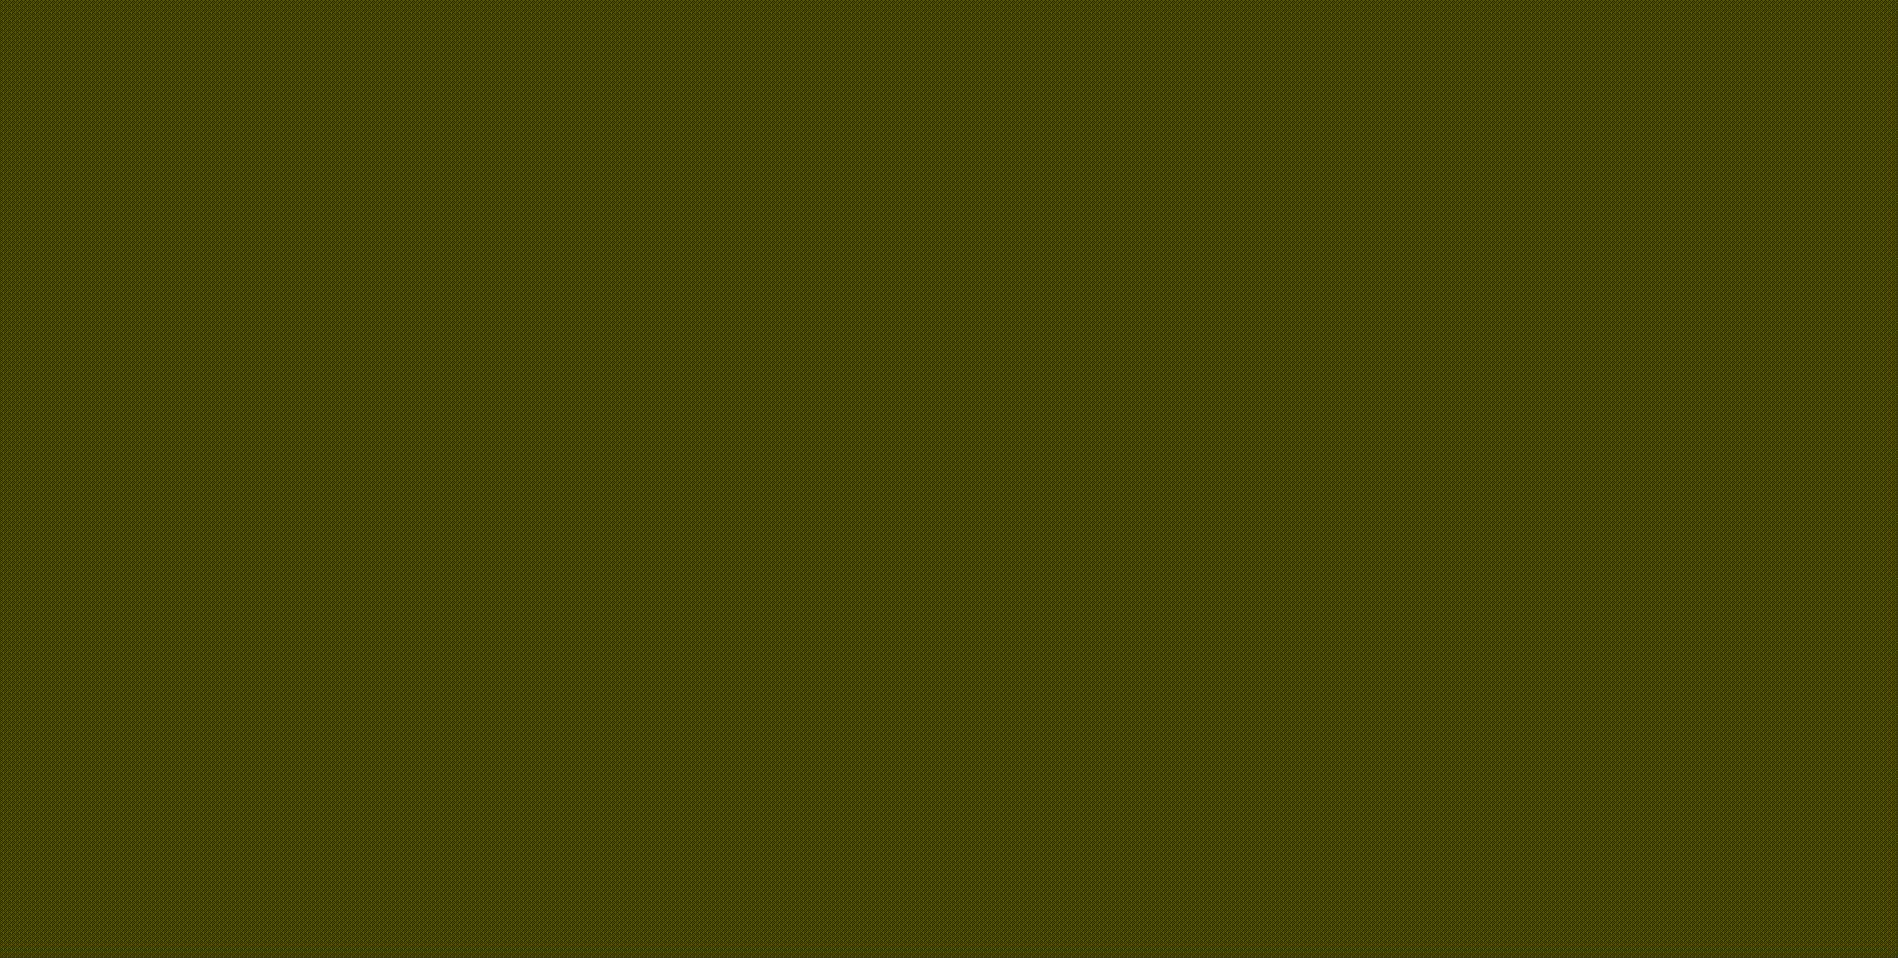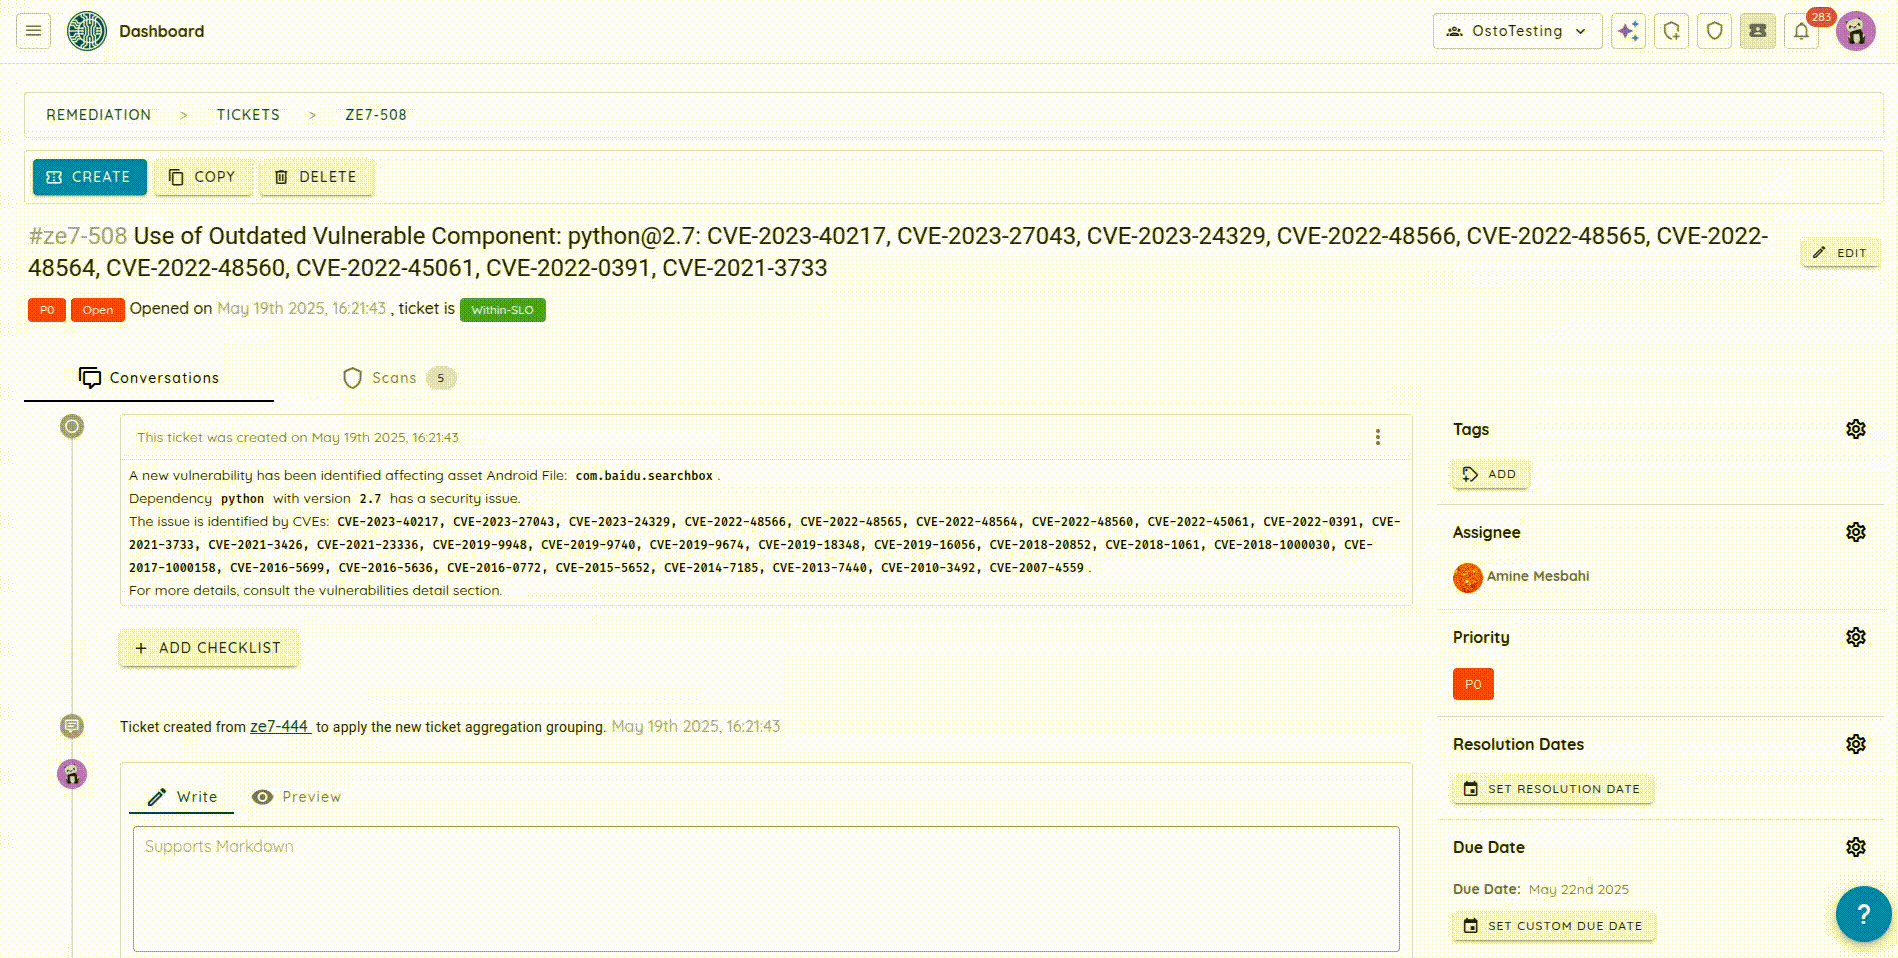
設定が済めば、それ以上のセットアップは不要です。Ostorlabは各スキャンのあとに脆弱性をVantaへ送り込みます。
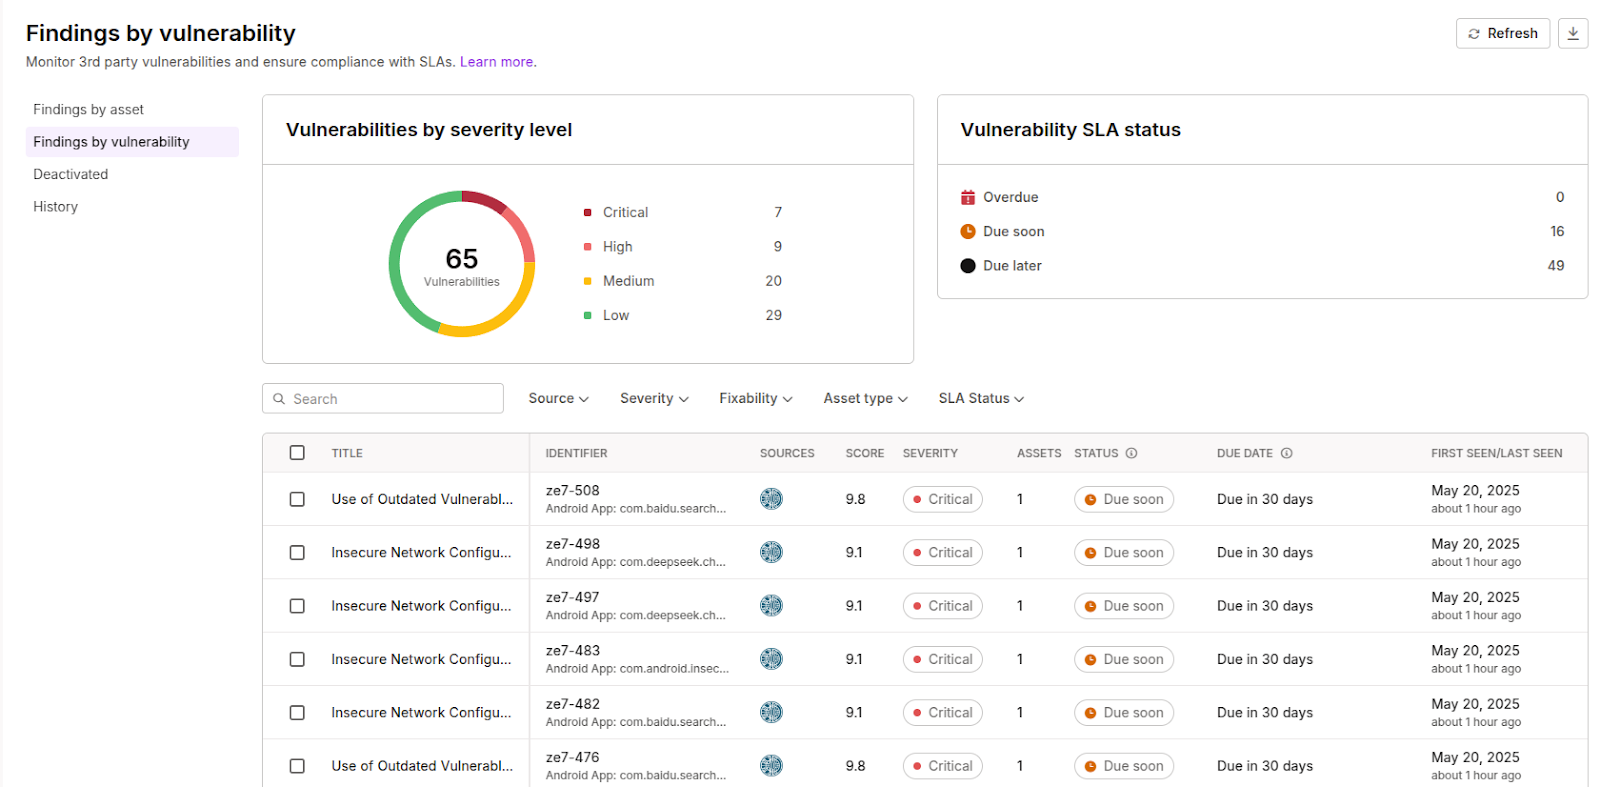
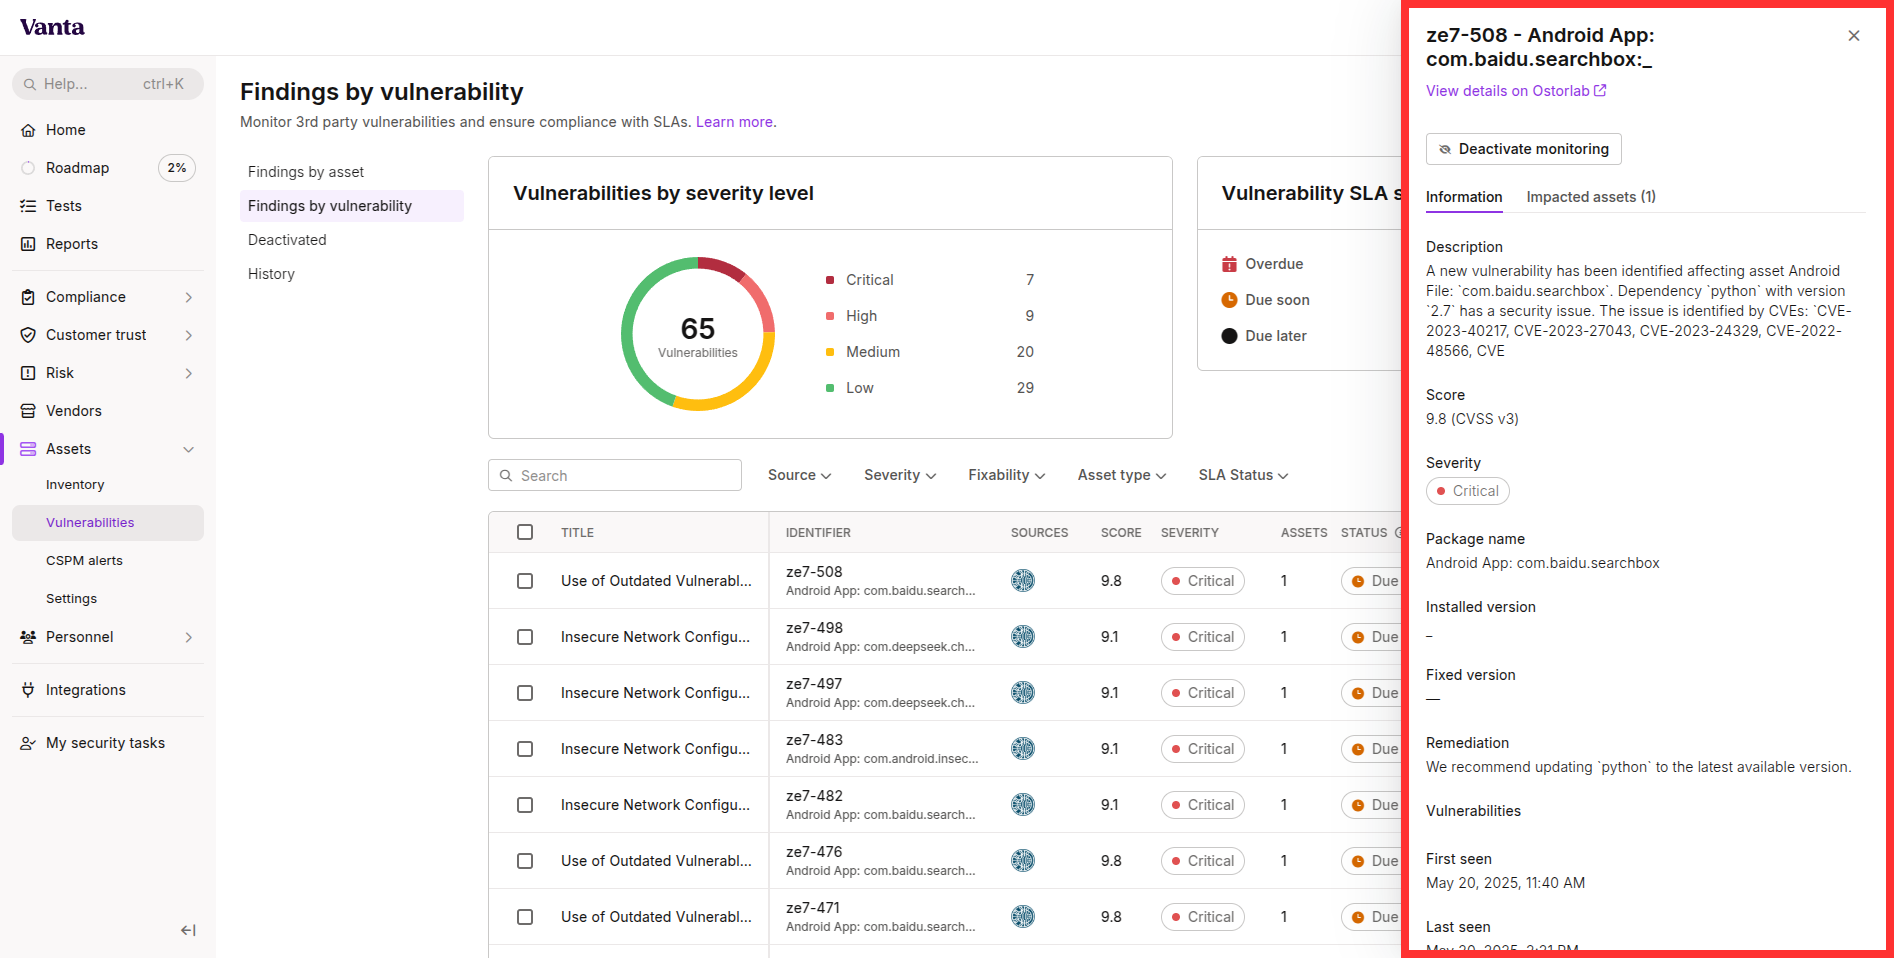
各脆弱性の検出結果には、次の詳細が含まれます。
- Title:脆弱性の名称。
- Description:脆弱性の簡単な概要。
- CVSS V3 Score:脆弱性の重大度を示す、Common Vulnerability Scoring Systemのスコア。
- Severity(リスク評価):脆弱性に割り当てられたリスク評価。
- Remediation:脆弱性の修正方法に関するガイダンス。
- First Seen:脆弱性が最初に検出された日付。
- Last Seen:脆弱性が最後に検出された日付。
- Package name:脆弱性が特定のソフトウェアコンポーネントに関連する場合の、影響を受けるパッケージの名称。
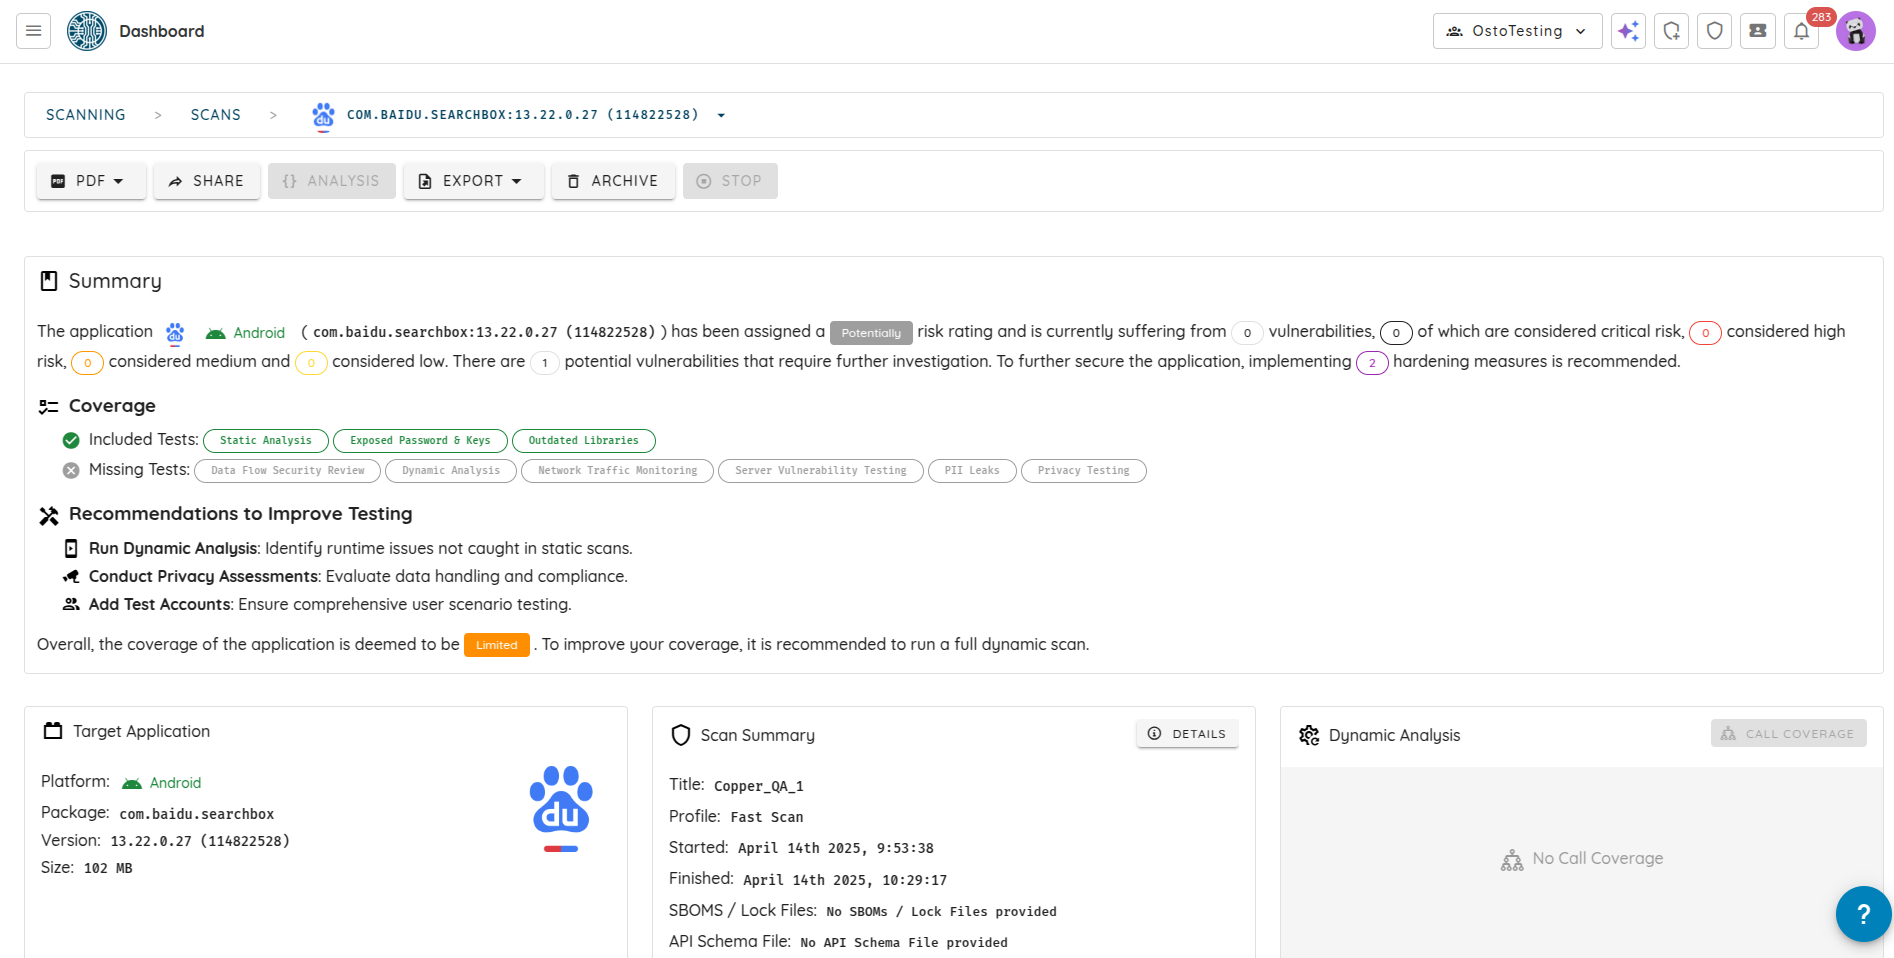
- Link to Ostorlab report:脆弱性に関連するチケットの完全なOstorlabレポートへのリンク。追加の詳細とコンテキストを提供します。
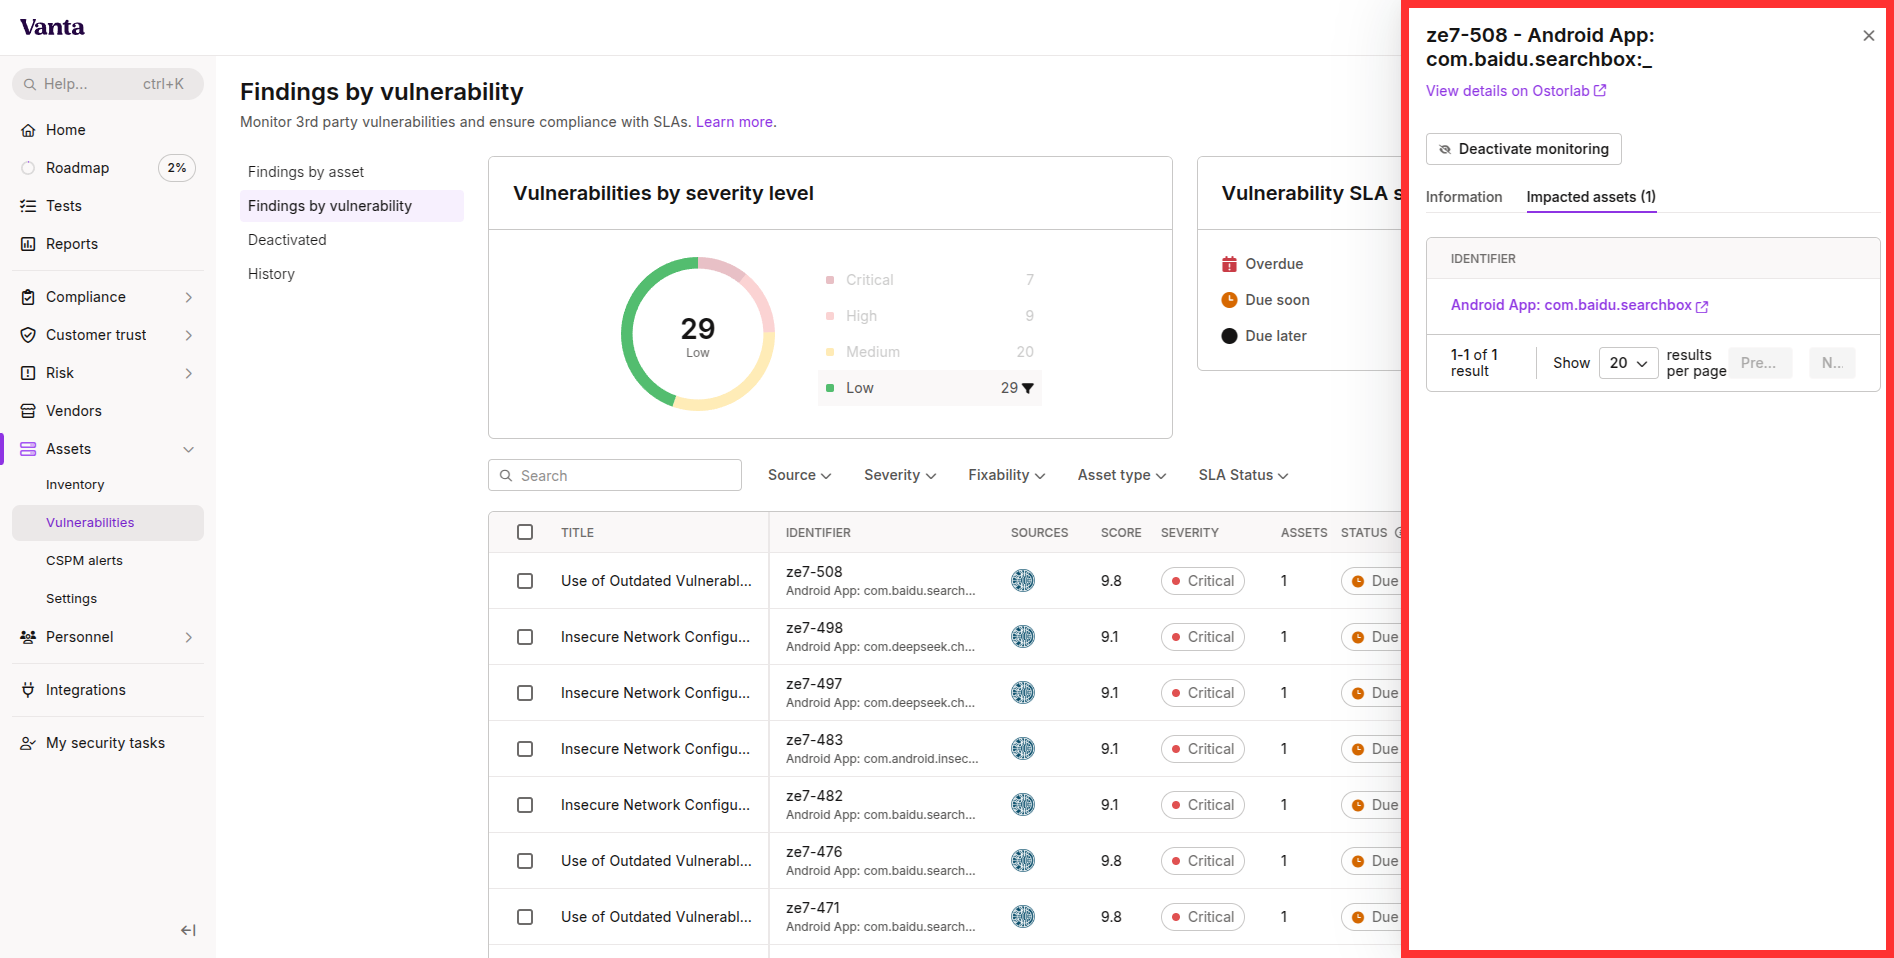
さらに、影響を受けるアセットも一覧表示され、どのアセットが脆弱性の影響を受けているかを確認できます。アセットのタイトルをクリックすると、利用可能な場合はアセットページへ、そうでなければそのアセットのスキャンページへリダイレクトされます。
脆弱性の同期
この連携は、脆弱性の検出結果をOstorlabからVantaへ自動的に同期できるようにします。つまり、スキャンが完了するとすぐに、結果は手動の介入なしにVantaへ送られます。
脆弱性の検出結果は、次の場合に修正済みとみなされます。
-
最新のスキャンに脆弱性がもはや存在しない場合。これは、その脆弱性がVantaへ送られないことを意味します。
-
脆弱性がOstorlabプラットフォームでFalse Positive、Exception、またはFixedとしてマークされた場合。
連携の主な利点
- シームレスな連携のセットアップ:この連携は設定が簡単で、いったん確立されれば追加のメンテナンスを必要とせず、チームはセキュリティとコンプライアンスのタスクに集中できます。
- 脆弱性の自動同期:スキャン後、Ostorlabの検出結果はVantaのダッシュボードに自動的に反映され、手動でのデータ転送を不要にします。
- Vantaでの豊富なコンテキスト:Vanta内の同期された各問題には、脆弱性の説明、CVSSスコアとベクトル、リスク評価、修復手順、そして詳細情報を得るためのOstorlabへのリンクといった、完全な詳細が含まれます。コンプライアンスチームは、Vantaのインターフェースを離れることなく必要なコンテキストをすべて得られます。
- リアルタイムのSLA追跡:Vantaは修復のタイムラインを監視し、脆弱性が定義されたサービスレベルアグリーメント(SLA)の範囲内で対処されることを保証し、修正が古くなった場合には問題を再オープンできます。
これらの利点により、リスクをより早く捕捉し、監査により速く備えることができます。