Scanner, synchroniser, corriger : Ostorlab rencontre Vanta pour des audits plus rapides
Cet article annonce la nouvelle intégration entre Ostorlab et Vanta, explique son fonctionnement, décrit les étapes de configuration et présente les principaux avantages pour les équipes sécurité et conformité.
Scanner, synchroniser, corriger : Ostorlab rencontre Vanta pour des audits plus rapides
La nouvelle intégration Ostorlab–Vanta comble l'écart entre le scan de vulnérabilités et le suivi de la conformité. Grâce à elle, Ostorlab peut envoyer automatiquement les vulnérabilités détectées vers le système de surveillance de la conformité de Vanta, ce qui aide les équipes à rester prêtes pour les audits avec un minimum d'effort.
Une fois activée, Ostorlab envoie automatiquement les résultats de chaque scan directement à Vanta. Cela comprend tout : scores CVSS, niveaux de risque, recommandations de remédiation et liens vers le rapport Ostorlab correspondant. Aucune synchronisation manuelle ni étape supplémentaire n'est nécessaire : tout se passe en arrière-plan après chaque scan.
Configurer l'intégration
L'intégration se configure simplement et, une fois en place, elle fonctionne automatiquement sans aucune autre action de votre part.
Voici comment la mettre en place :
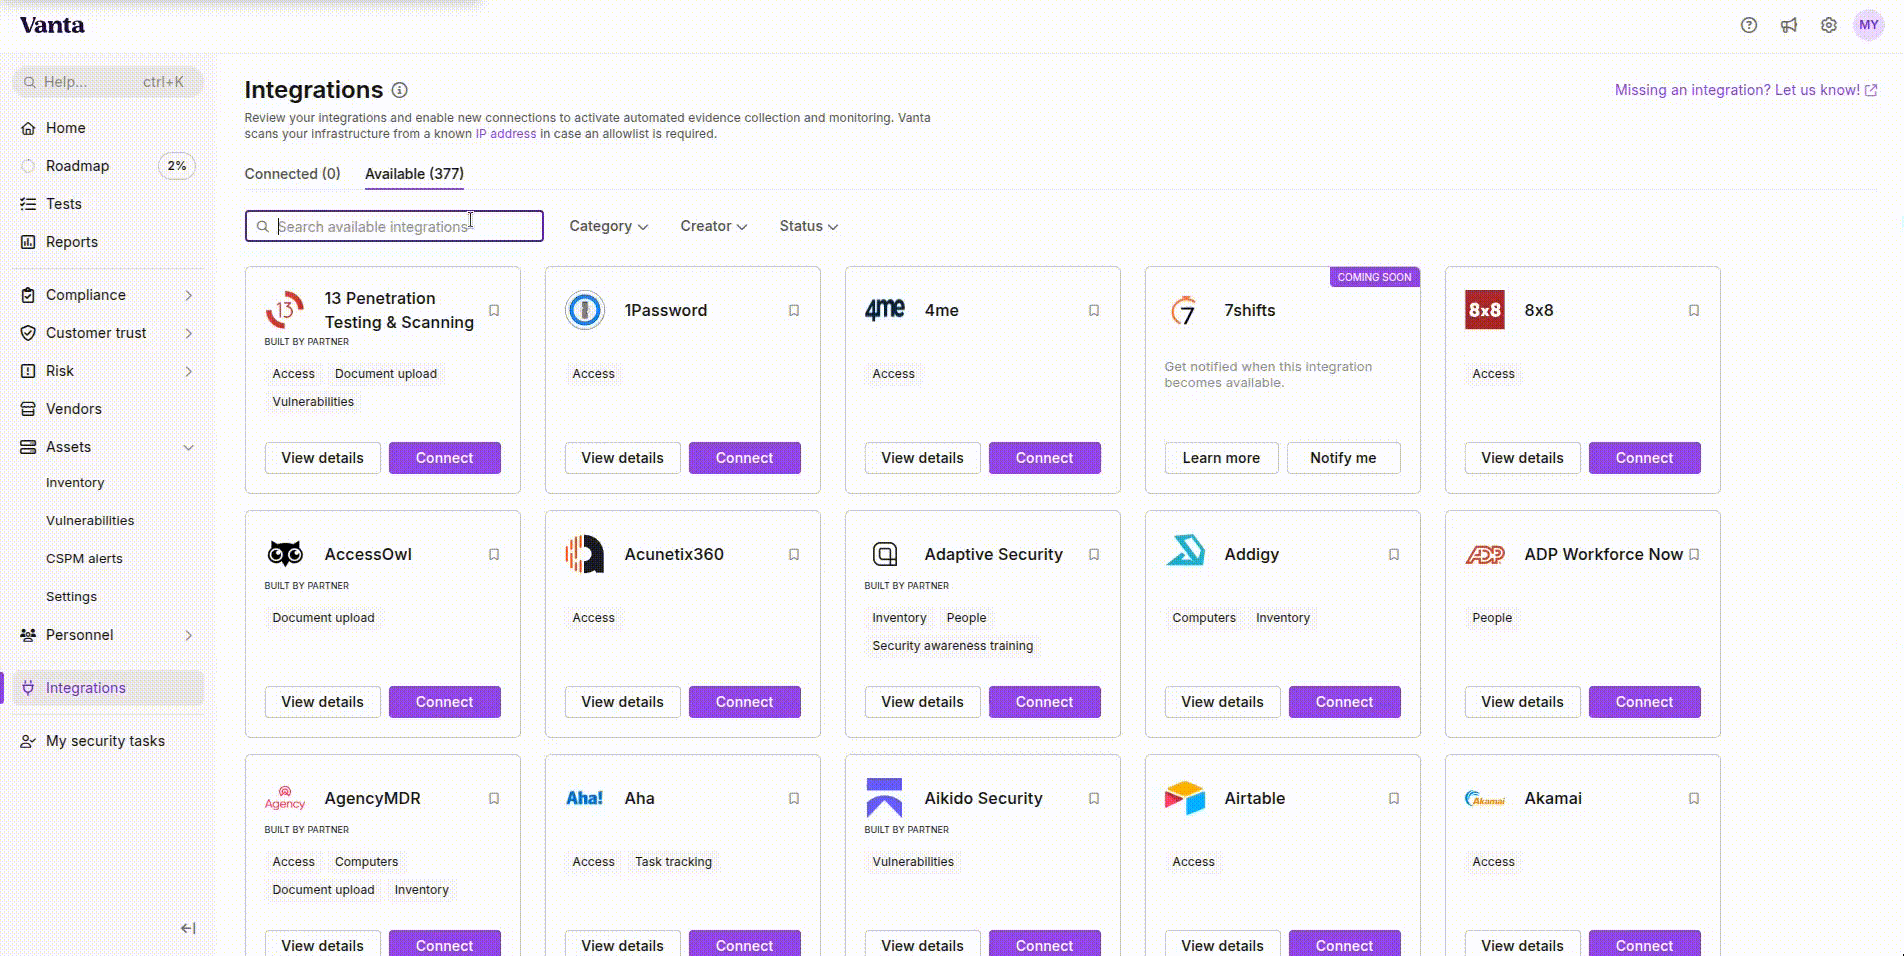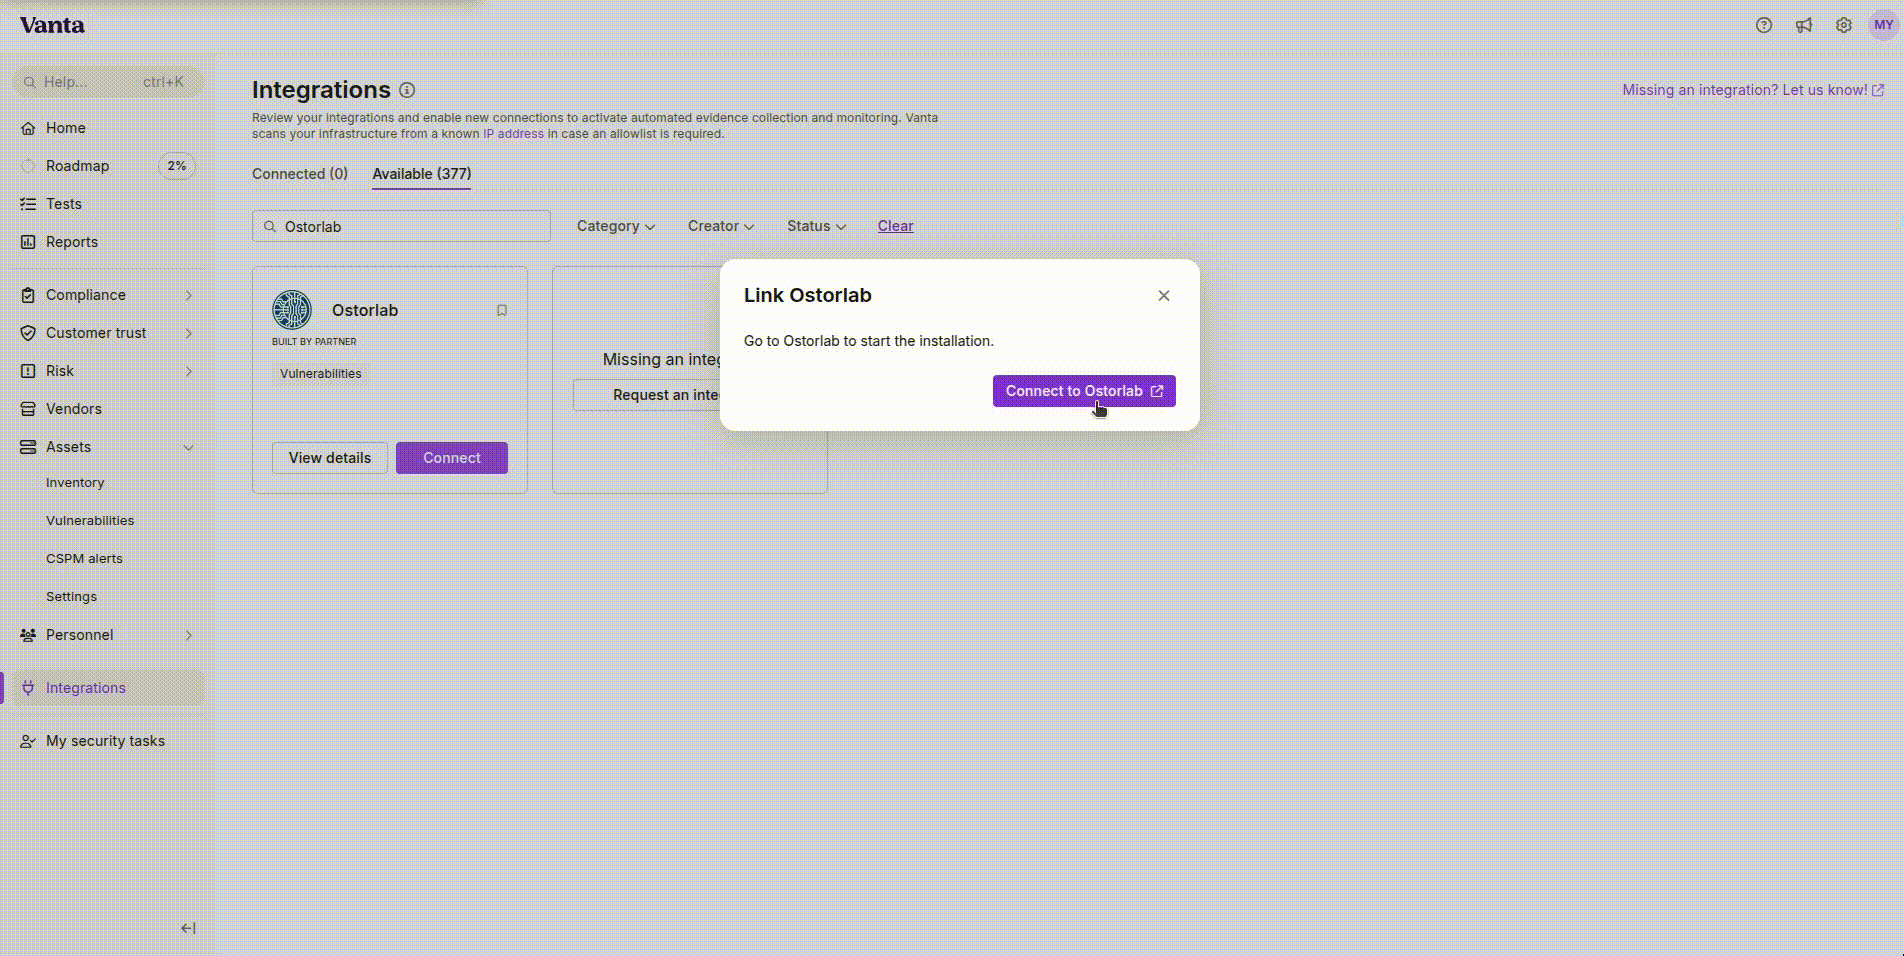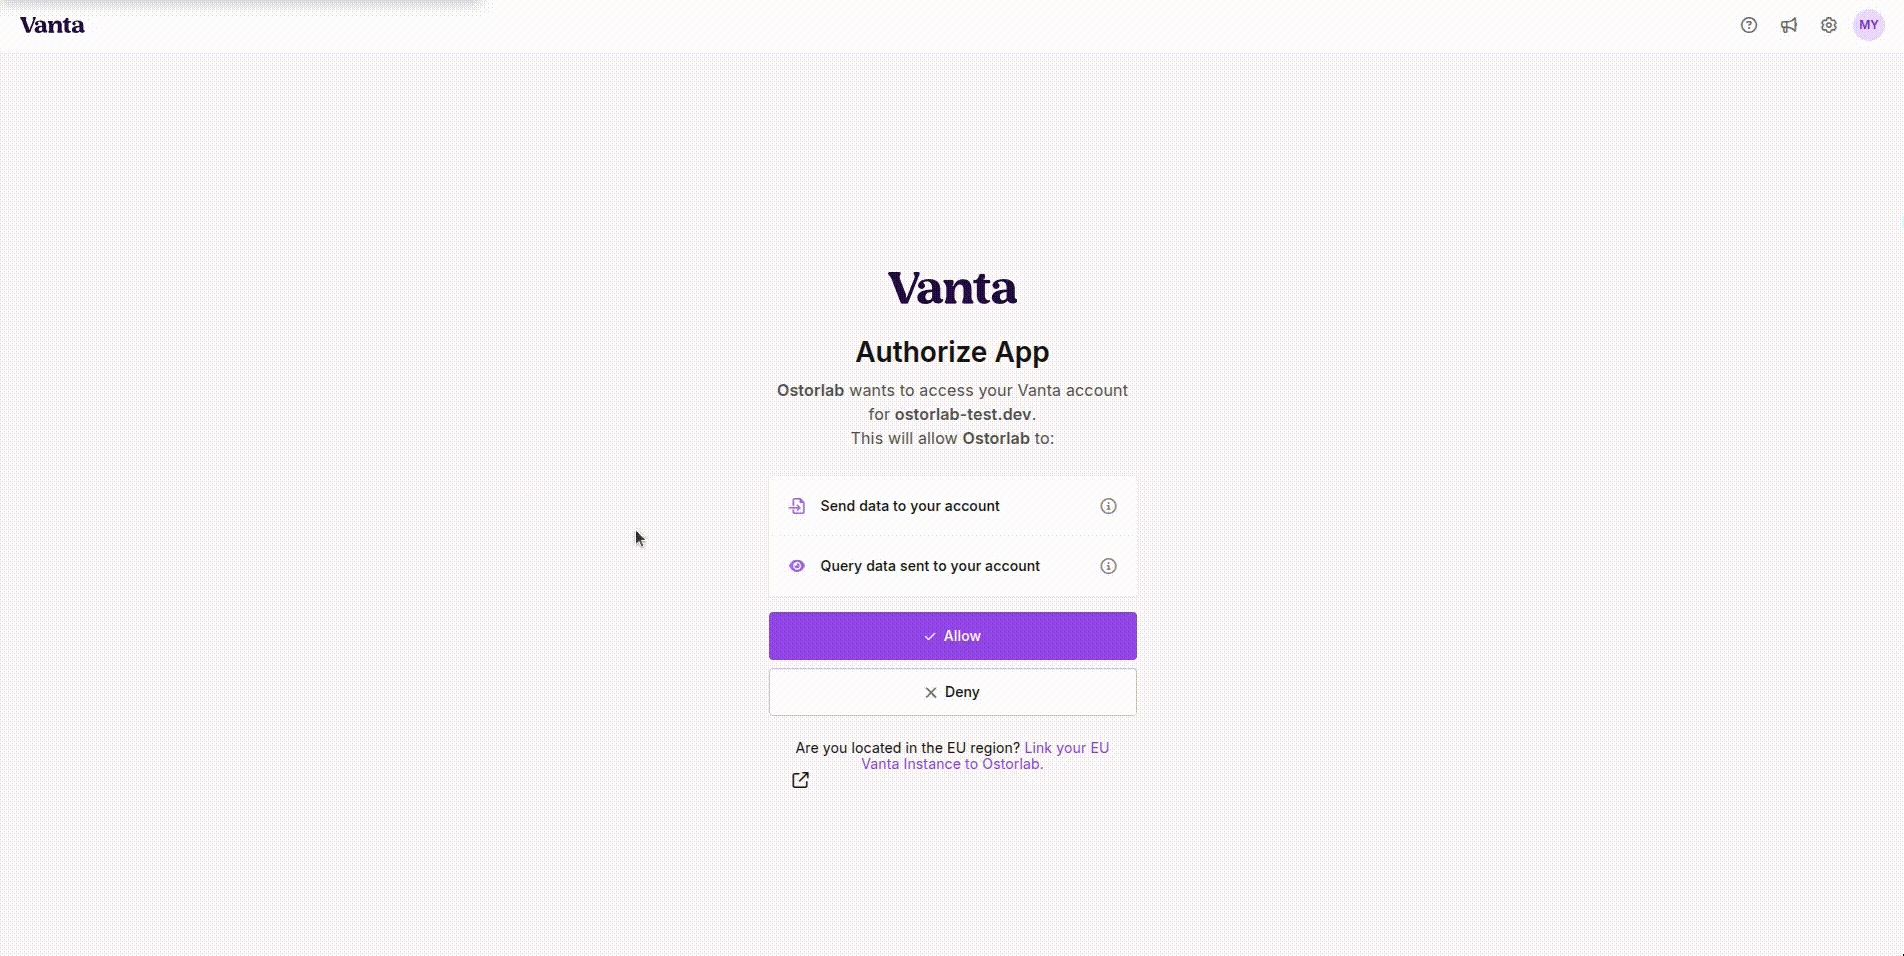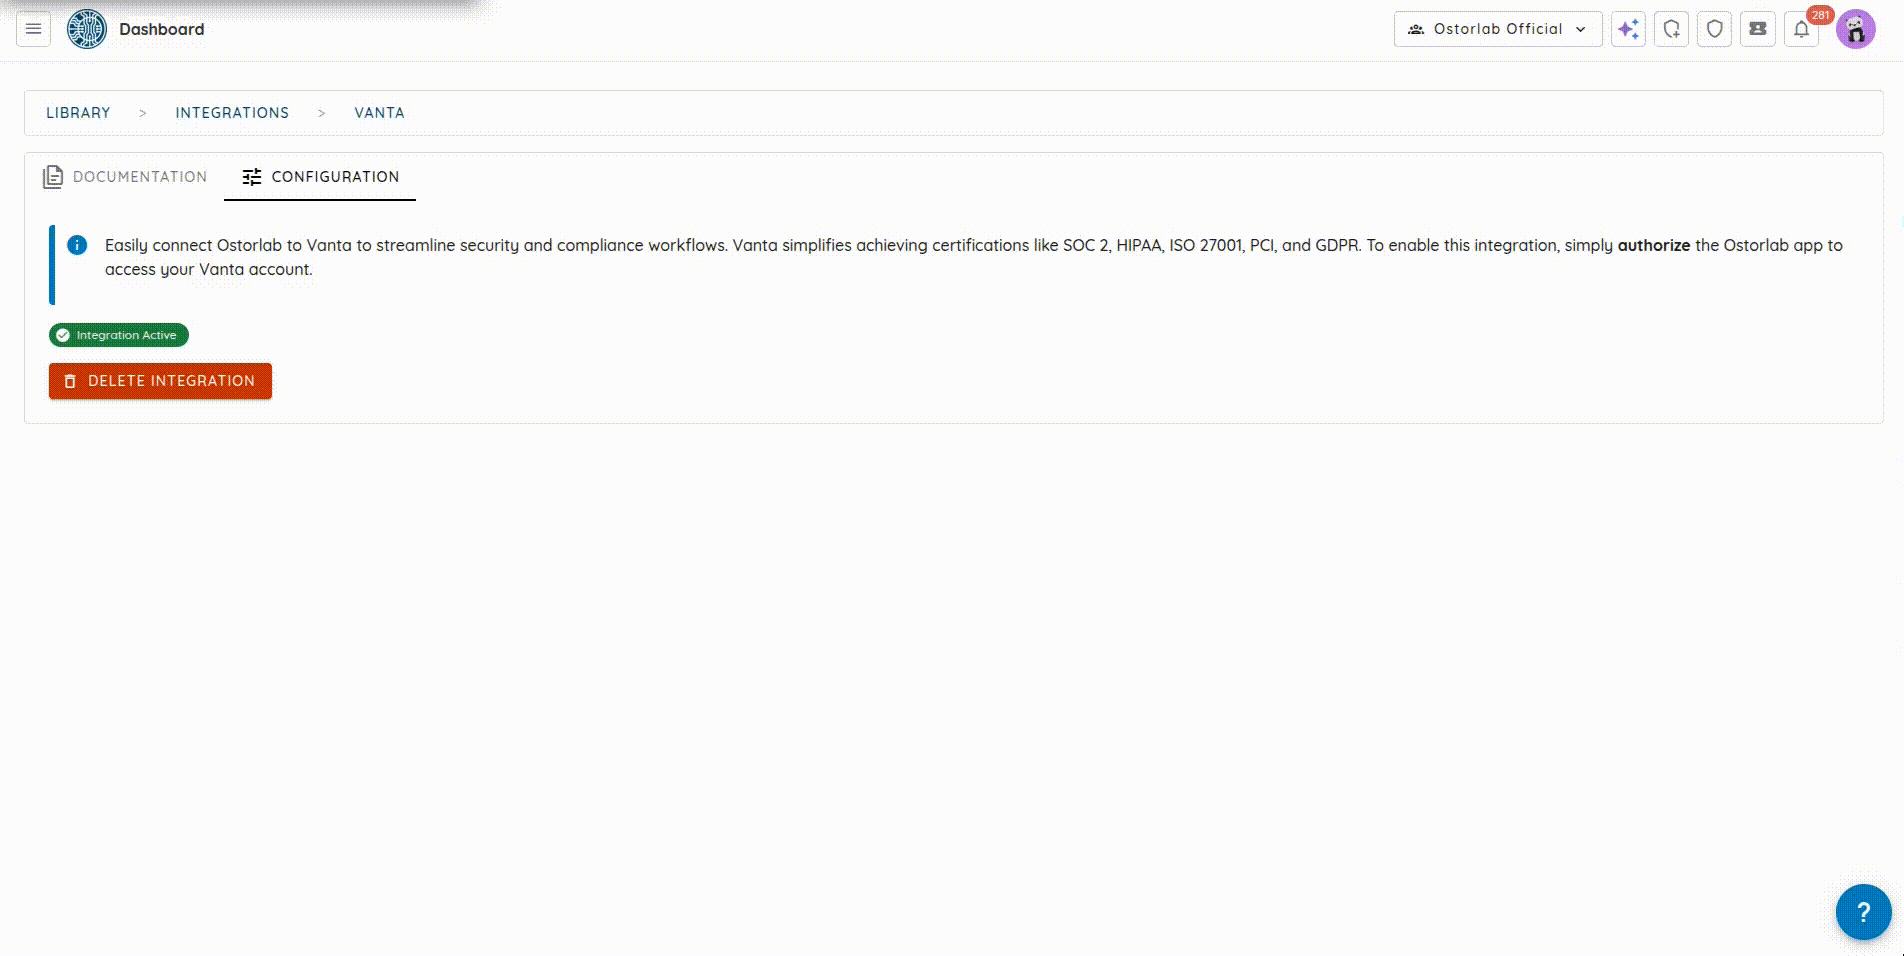
1- Dans Vanta : ouvrez la page Integrations, filtrez sur « Vulnerability Scanner » et recherchez « Ostorlab ». Cliquez sur Connect to Ostorlab, ou accédez directement à la page d'intégration Vanta dans la plateforme Ostorlab.
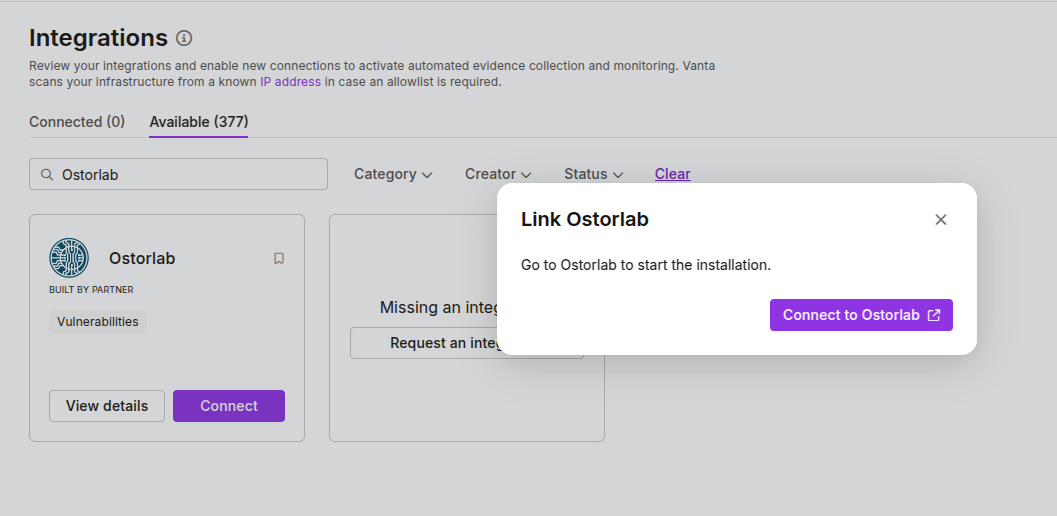
2- Autoriser Ostorlab à accéder à Vanta : dans le tableau de bord Ostorlab (vous y serez redirigé après avoir cliqué sur Connect), passez à l'onglet Configuration de l'intégration Vanta. Cliquez sur Authorize Vanta et vérifiez les autorisations lorsque la page d'autorisation de Vanta s'affiche. Confirmez pour accorder l'accès à Ostorlab.
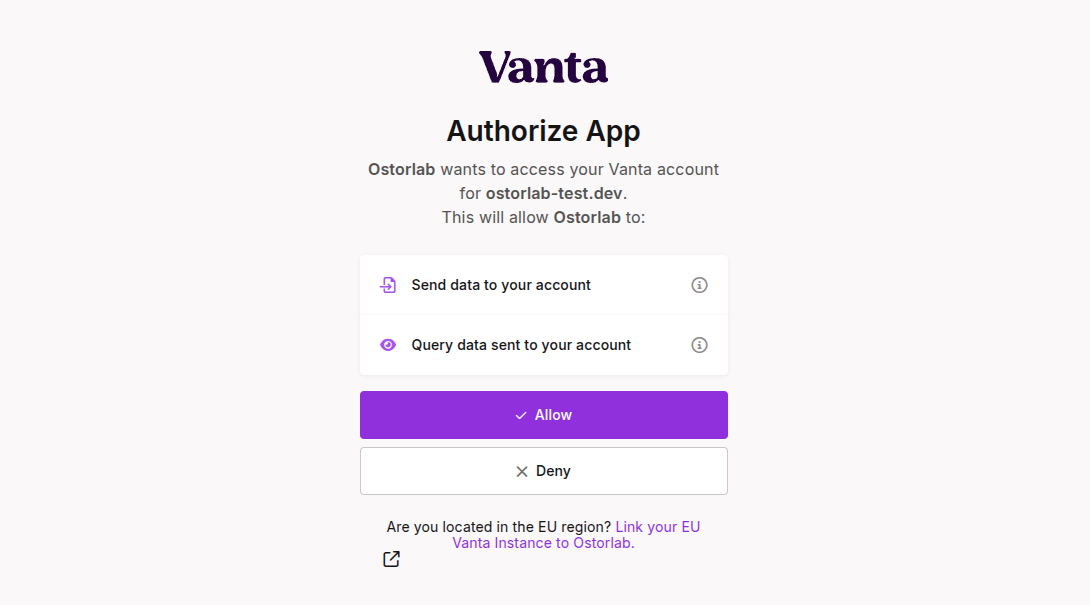
3- Vérifier le statut actif : après avoir accordé les autorisations, vous revenez dans Ostorlab. Le statut de l'intégration doit maintenant indiquer Active, ce qui signifie qu'Ostorlab et Vanta sont liés et prêts à se synchroniser.
Les vulnérabilités dans Vanta
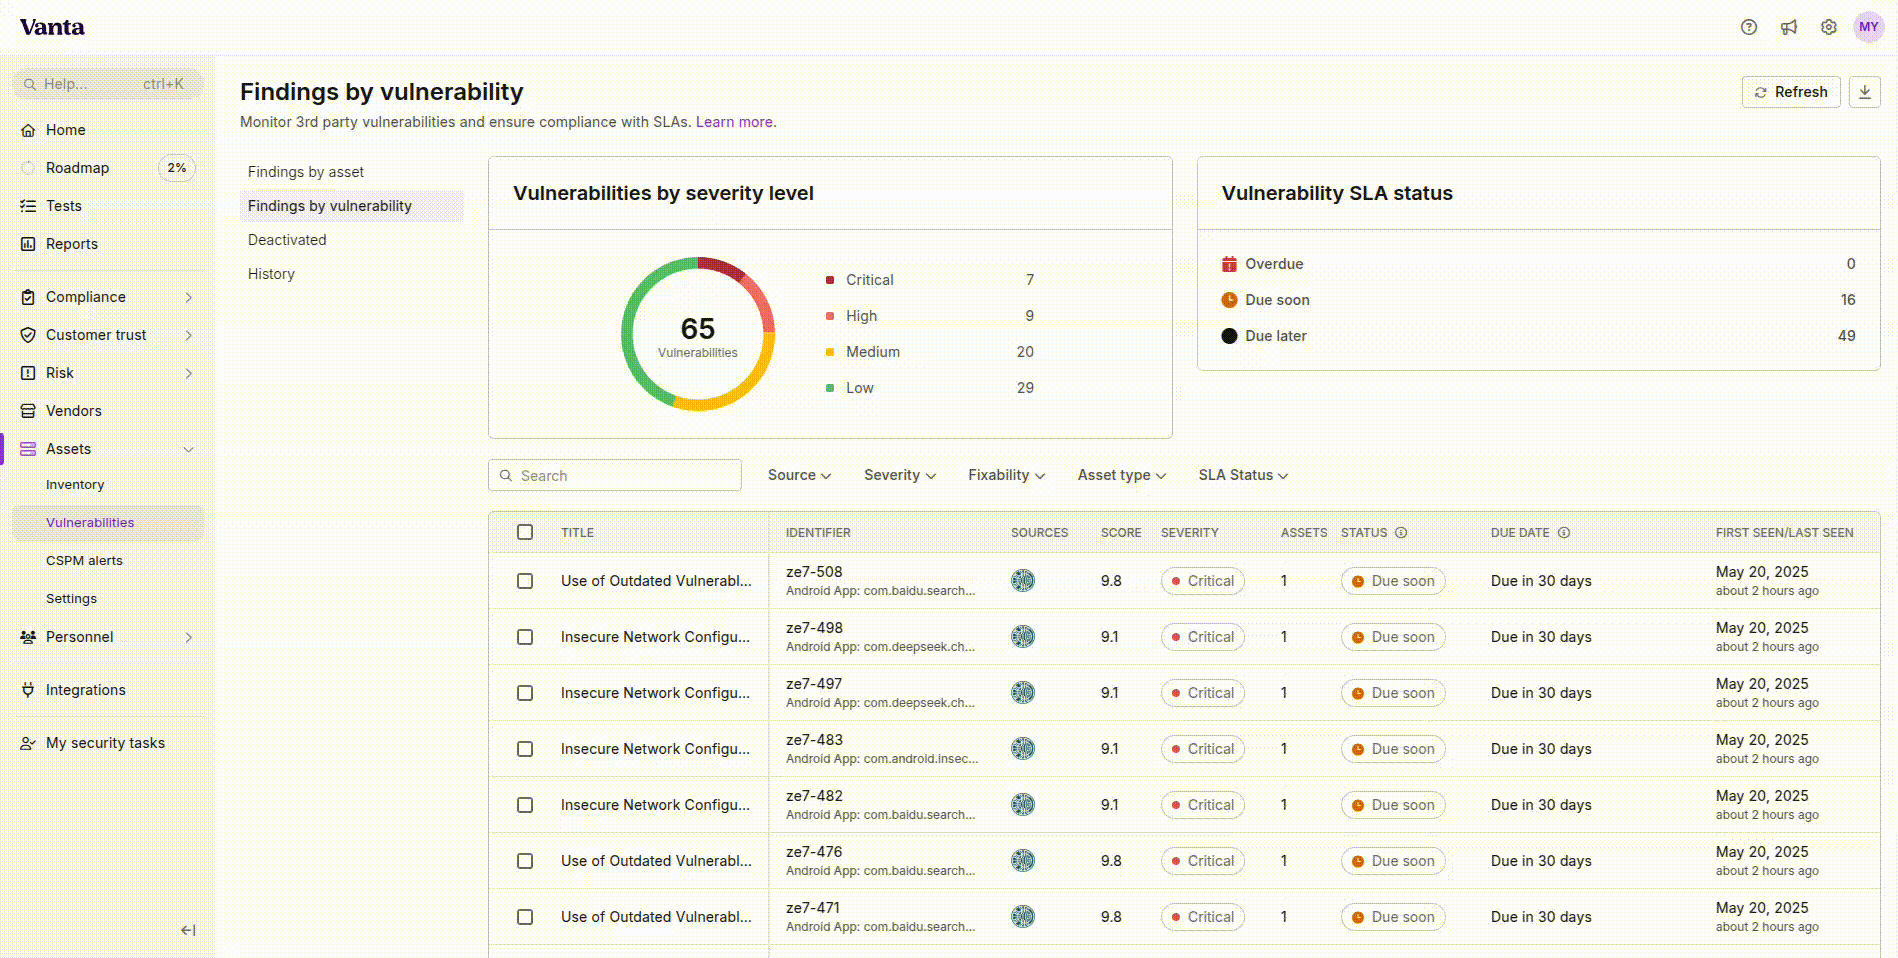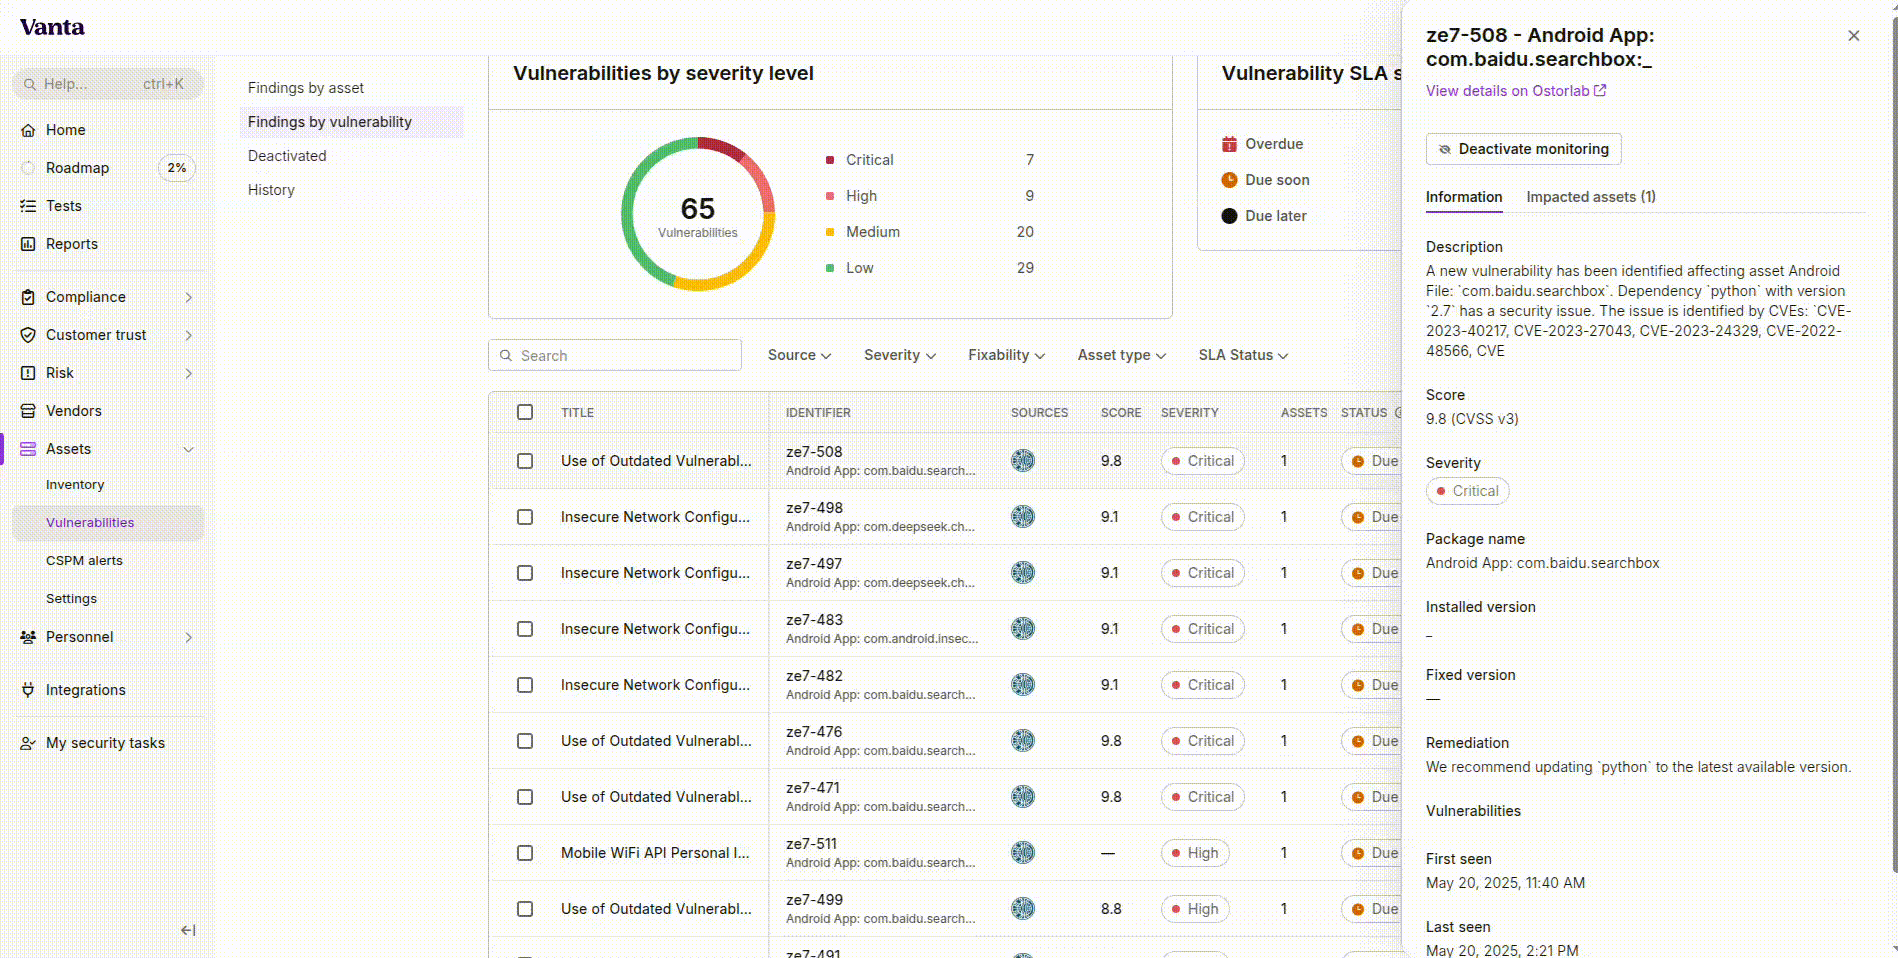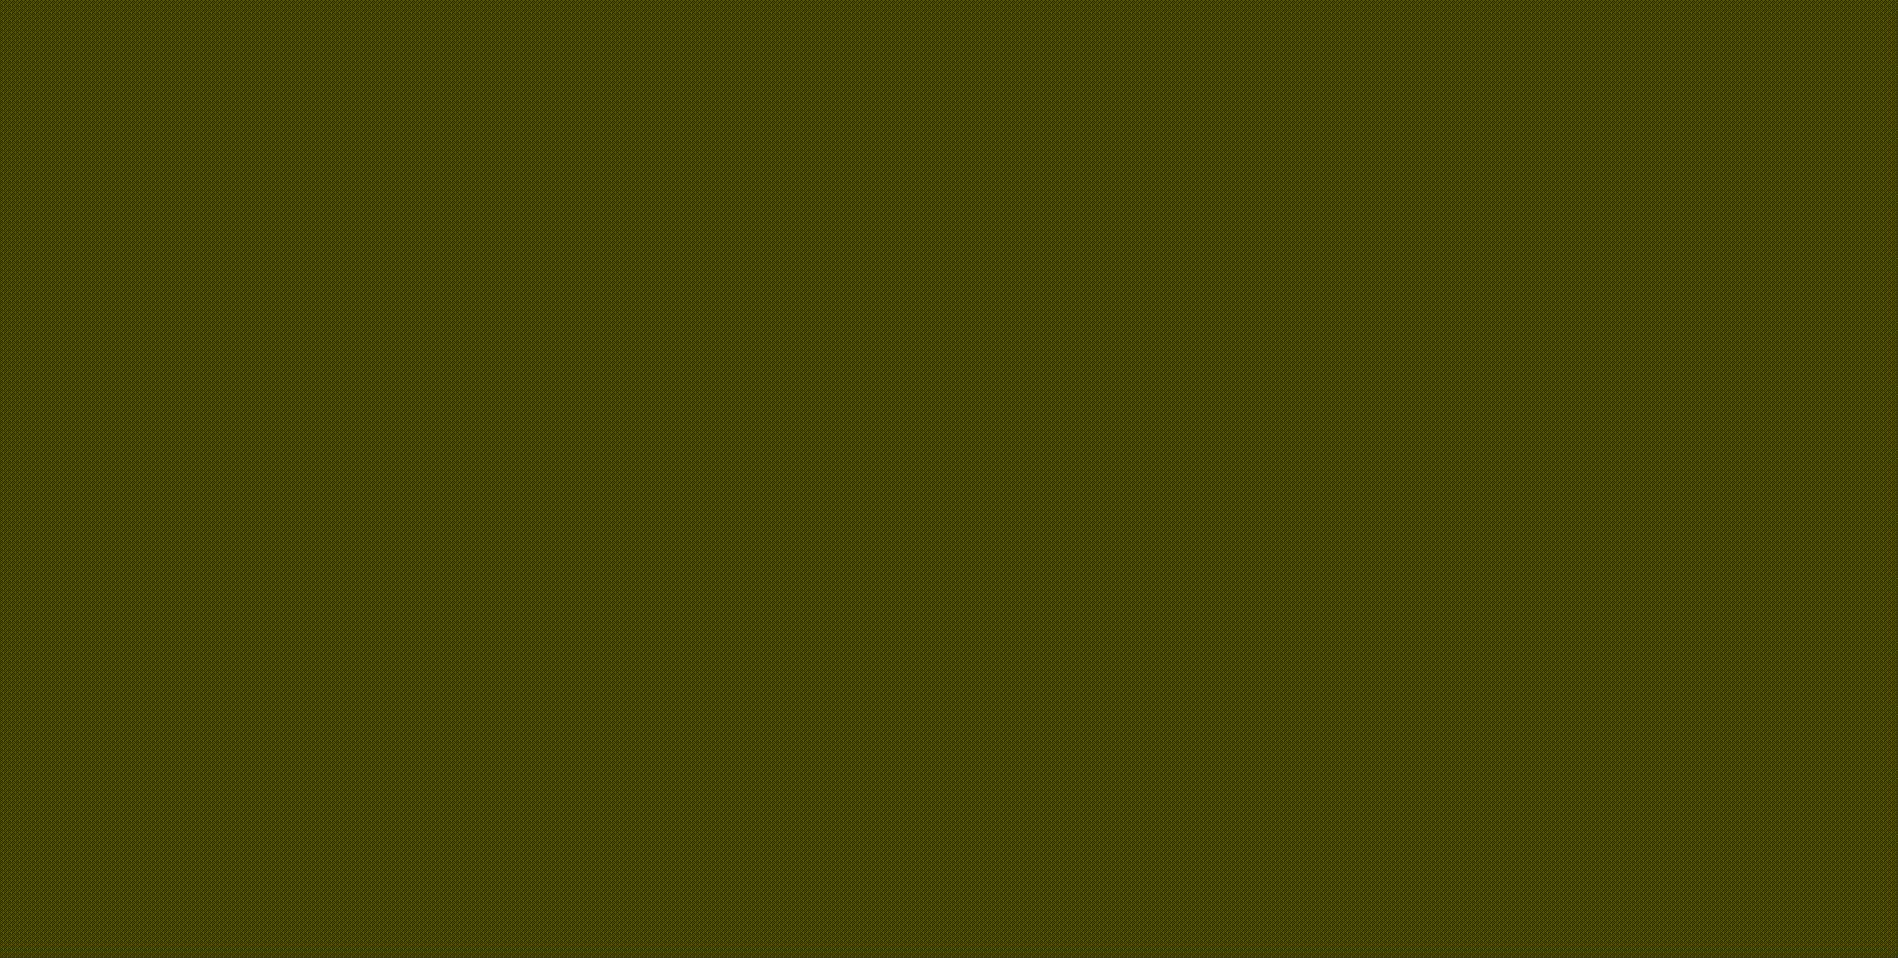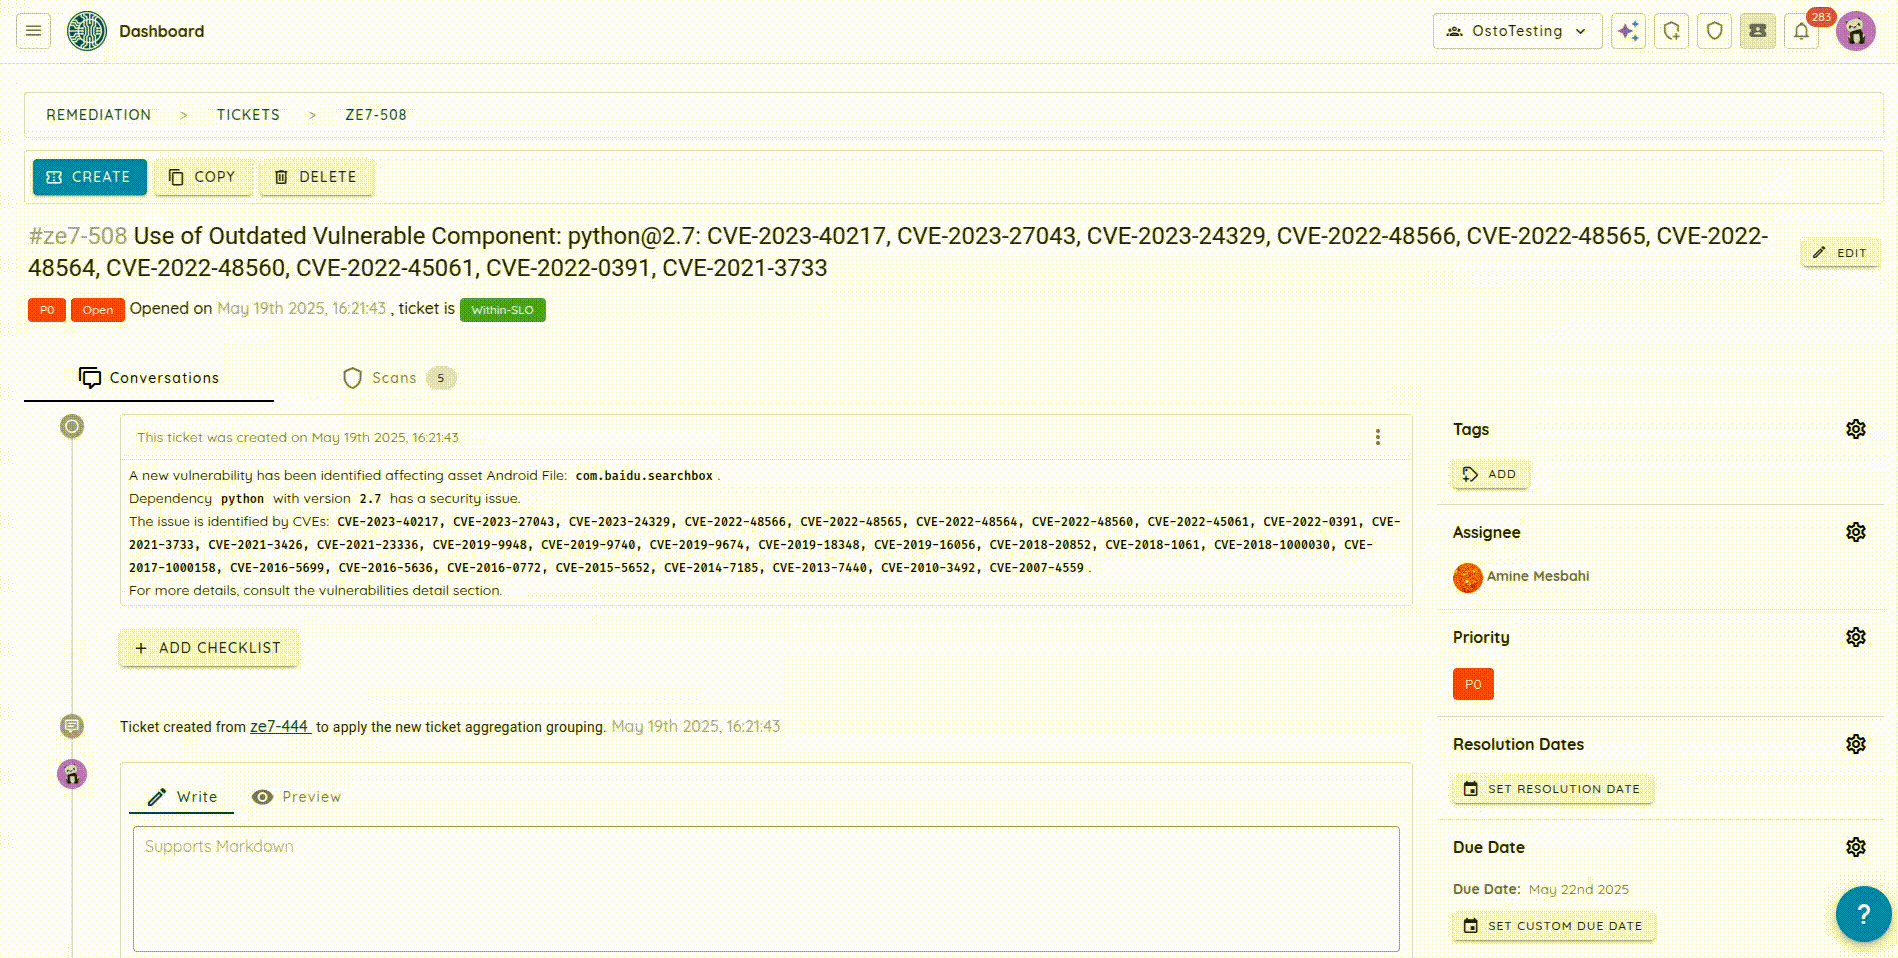
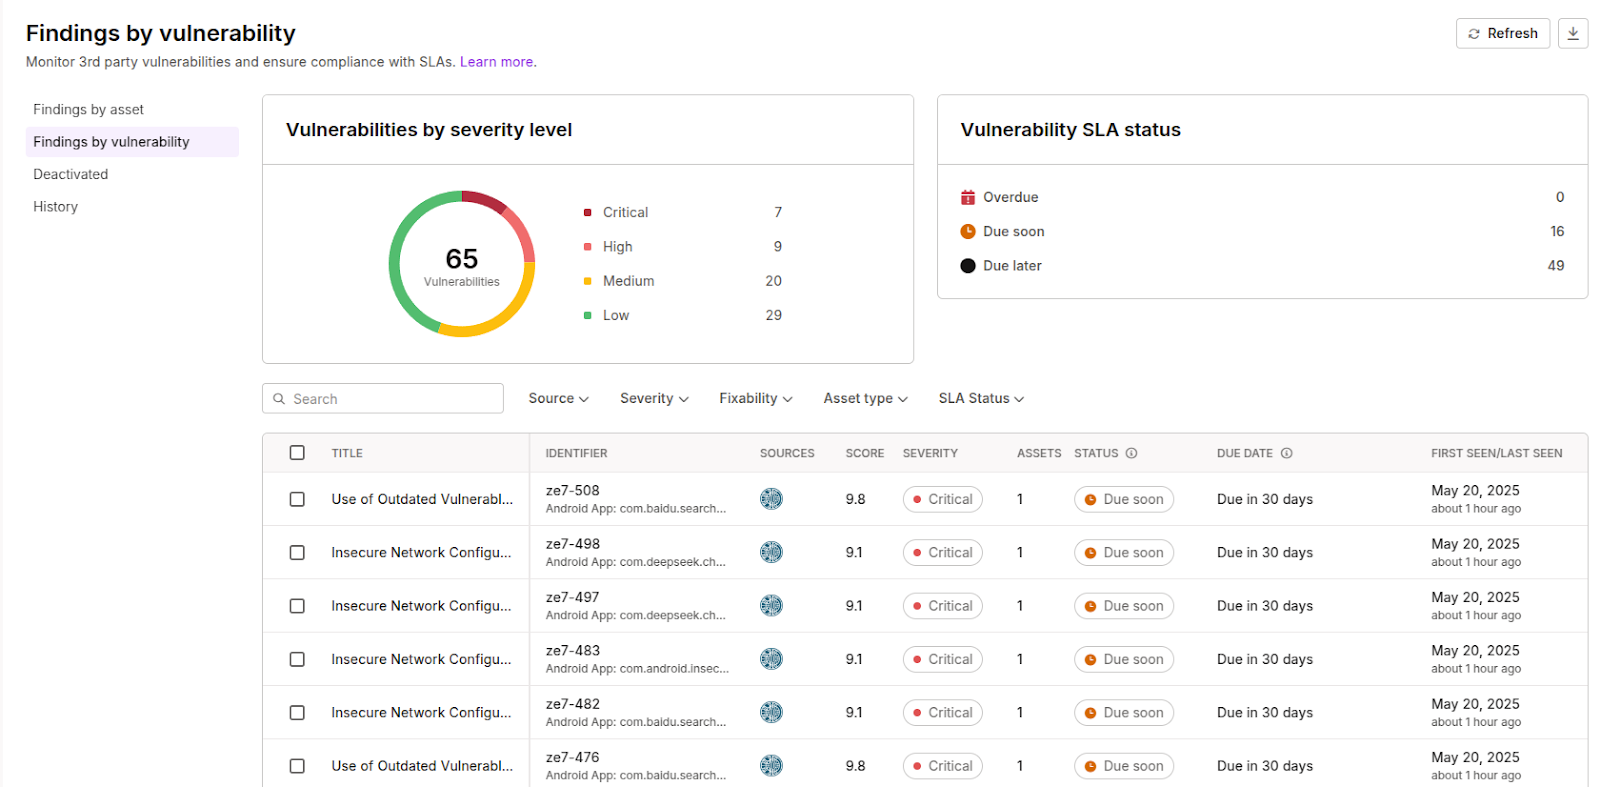
Une fois configurée, l'intégration ne demande aucun réglage supplémentaire : Ostorlab enverra les vulnérabilités vers Vanta après chaque scan.
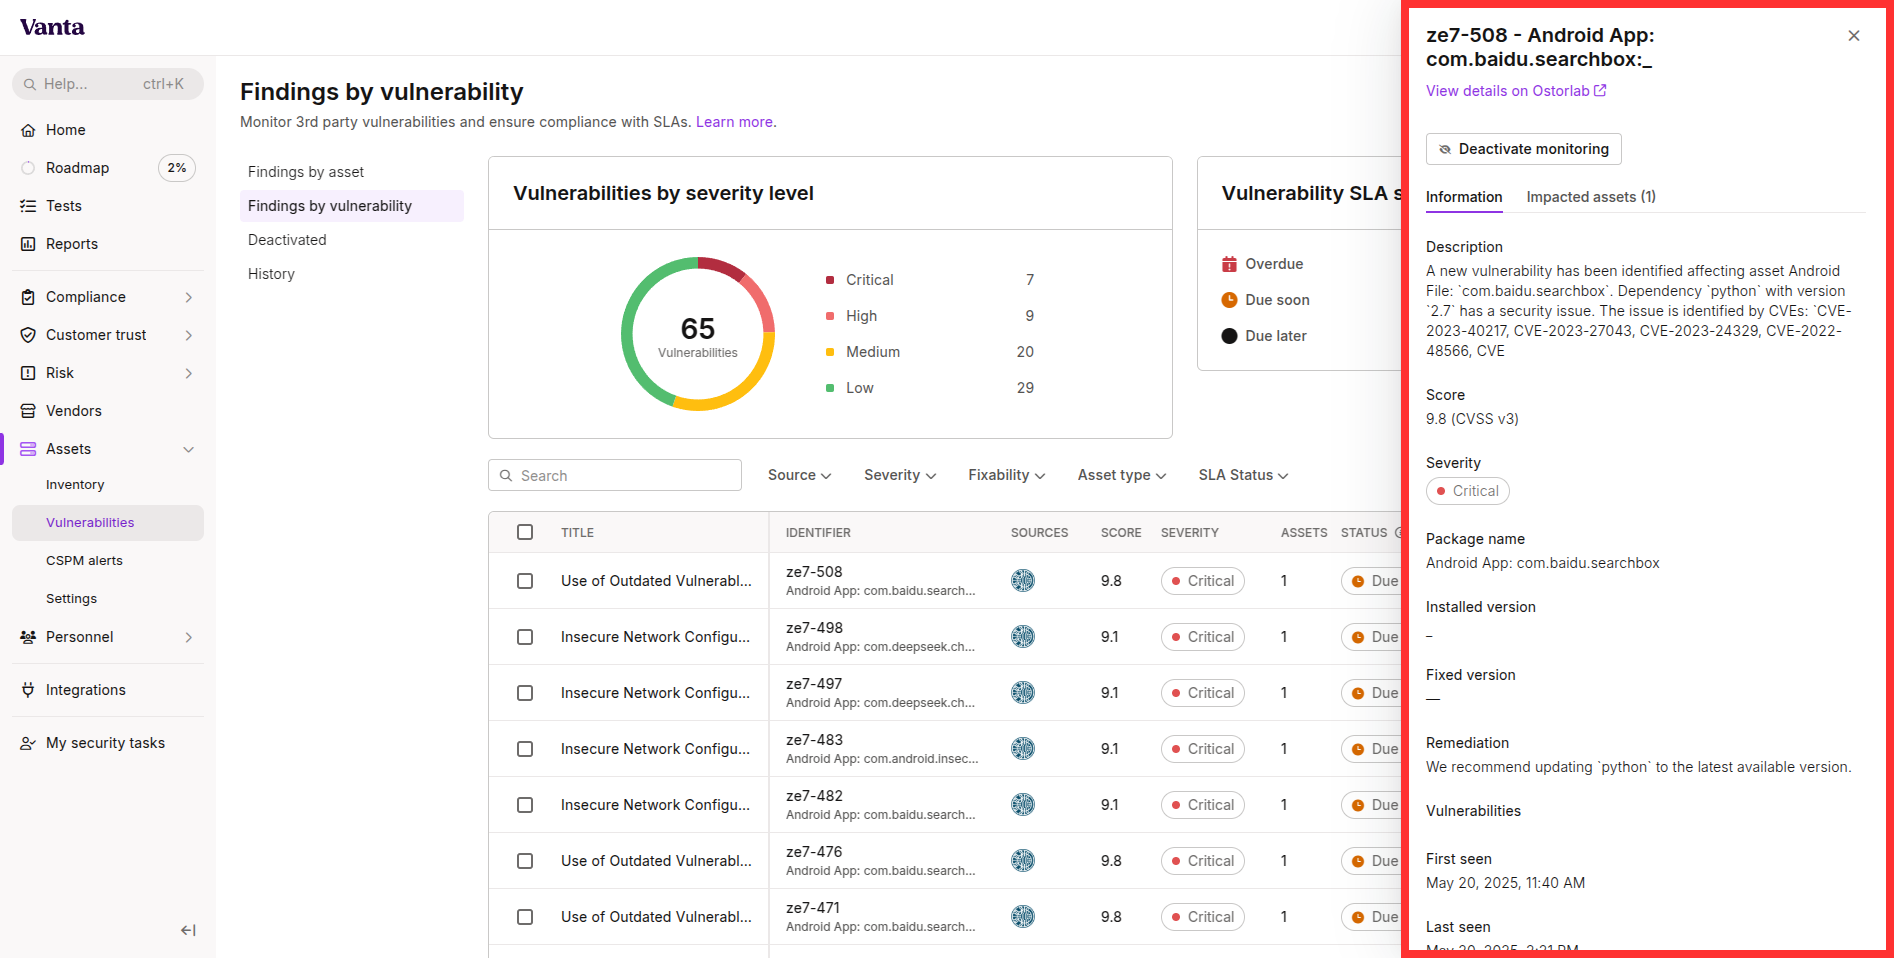
Chaque vulnérabilité comprend les informations suivantes :
- Titre : le nom de la vulnérabilité.
- Description : un bref aperçu de la vulnérabilité.
- Score CVSS V3 : le score du Common Vulnerability Scoring System, qui indique la sévérité de la vulnérabilité.
- Sévérité (niveau de risque) : le niveau de risque attribué à la vulnérabilité.
- Remédiation : des recommandations pour corriger la vulnérabilité.
- Première détection : la date à laquelle la vulnérabilité a été détectée pour la première fois.
- Dernière détection : la date à laquelle la vulnérabilité a été détectée pour la dernière fois.
- Nom du paquet : le nom du paquet concerné lorsque la vulnérabilité est liée à un composant logiciel précis.
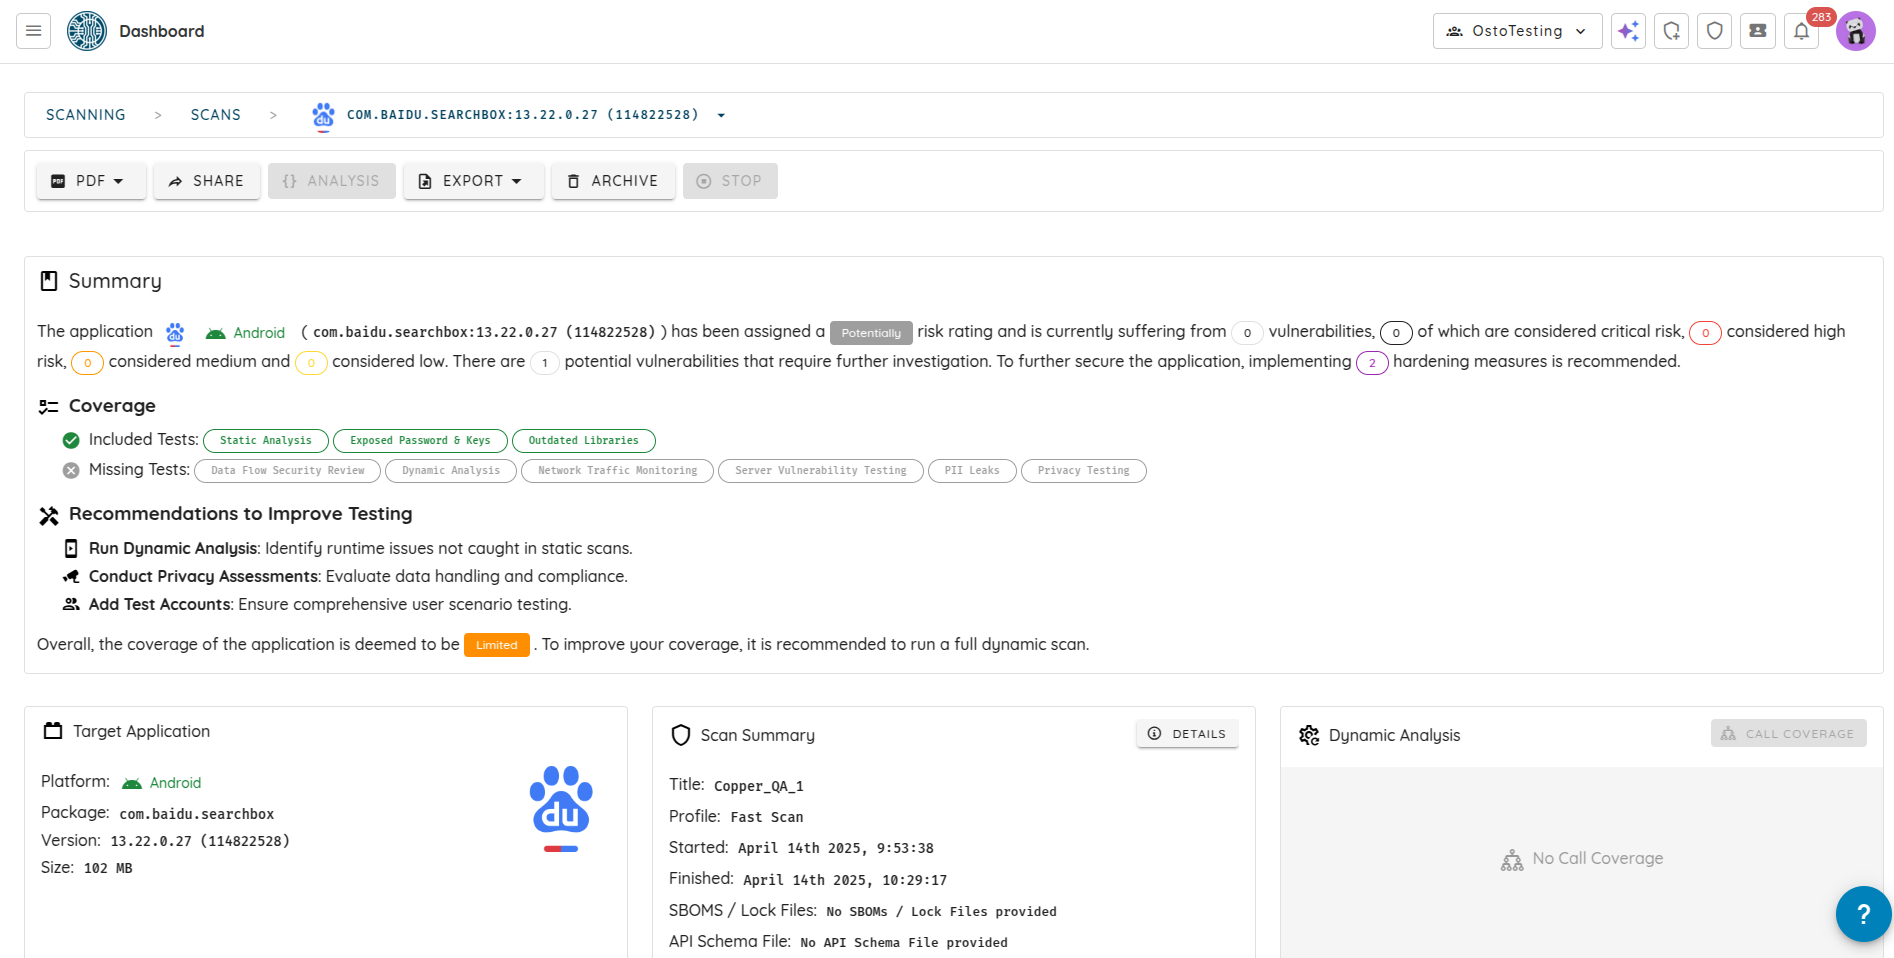
- Lien vers le rapport Ostorlab : un lien vers le rapport Ostorlab complet du ticket associé à la vulnérabilité, qui apporte des détails et du contexte supplémentaires.
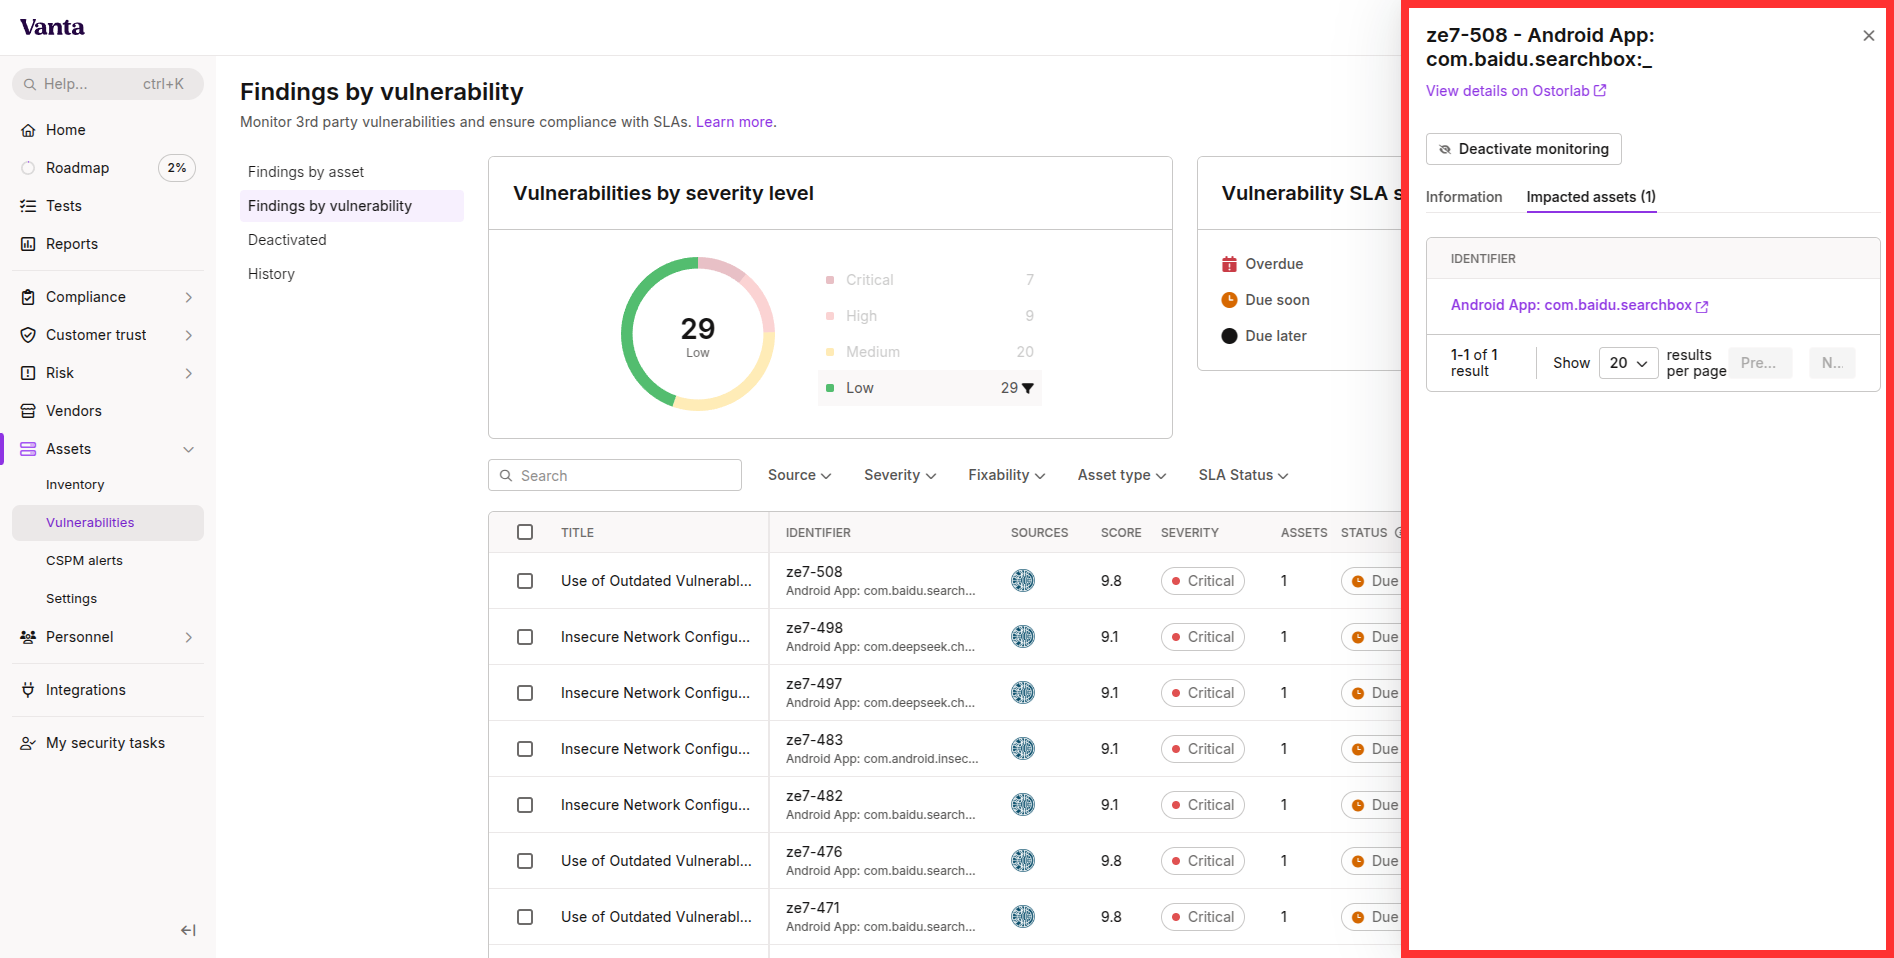
De plus, les actifs impactés sont également listés, ce qui permet de voir quels actifs sont touchés par les vulnérabilités. Si vous cliquez sur le titre d'un actif, vous êtes redirigé vers la page de l'actif lorsqu'elle existe, ou vers la page de scan de l'actif.
Synchronisation des vulnérabilités
L'intégration permet de synchroniser automatiquement les vulnérabilités d'Ostorlab vers Vanta. Autrement dit, dès qu'un scan est terminé, les résultats sont envoyés à Vanta sans aucune intervention manuelle.
Une vulnérabilité est considérée comme corrigée lorsque :
-
La vulnérabilité n'est plus présente dans le dernier scan, ce qui signifie qu'elle ne sera pas envoyée à Vanta.
-
La vulnérabilité est marquée comme Faux positif, Exception ou Corrigée dans la plateforme Ostorlab.
Principaux avantages de l'intégration
- Mise en place simple : l'intégration se configure facilement et, une fois établie, elle ne demande aucune maintenance supplémentaire, ce qui permet aux équipes de se concentrer sur leurs tâches de sécurité et de conformité.
- Synchronisation automatique des vulnérabilités : après le scan, les résultats d'Ostorlab remplissent automatiquement le tableau de bord de Vanta, sans transfert manuel de données.
- Un contexte riche dans Vanta : chaque problème synchronisé dans Vanta inclut tous les détails : description de la vulnérabilité, score et vecteur CVSS, niveau de risque, instructions de remédiation et lien vers Ostorlab pour plus d'informations. Les équipes conformité disposent de tout le contexte nécessaire sans quitter l'interface de Vanta.
- Suivi des SLA en temps réel : Vanta surveille les délais de remédiation pour s'assurer que les vulnérabilités sont traitées dans les Service Level Agreements définis, et peut rouvrir des tickets si les correctifs deviennent obsolètes.
Ces avantages vous permettent de détecter les risques plus tôt et de vous préparer plus vite aux audits.