Escanear, sincronizar, corregir: Ostorlab se une a Vanta para auditorías más rápidas
Este artículo presenta la nueva integración entre Ostorlab y Vanta, explica cómo funciona, describe el proceso de configuración y destaca los principales beneficios para los equipos de seguridad y cumplimiento normativo.
Escanear, sincronizar, corregir: Ostorlab se une a Vanta para auditorías más rápidas
La nueva integración entre Ostorlab y Vanta cierra la brecha entre el escaneo de vulnerabilidades y el seguimiento del cumplimiento normativo. Con esta integración, Ostorlab puede enviar automáticamente los hallazgos de vulnerabilidades al sistema de monitorización de cumplimiento de Vanta, lo que ayuda a los equipos a estar siempre preparados para las auditorías con el mínimo esfuerzo.
Una vez activada, Ostorlab envía automáticamente los resultados de cada escaneo directamente a Vanta. Esto incluye desde las puntuaciones CVSS y las calificaciones de riesgo hasta la guía de corrección y los enlaces al informe correspondiente de Ostorlab. No hace falta sincronizar manualmente ni realizar pasos adicionales: todo ocurre en segundo plano después de cada escaneo.
Configuración de la integración
La integración es sencilla de configurar y, una vez establecida, se ejecuta automáticamente sin que sea necesaria ninguna otra acción.
Así se configura:
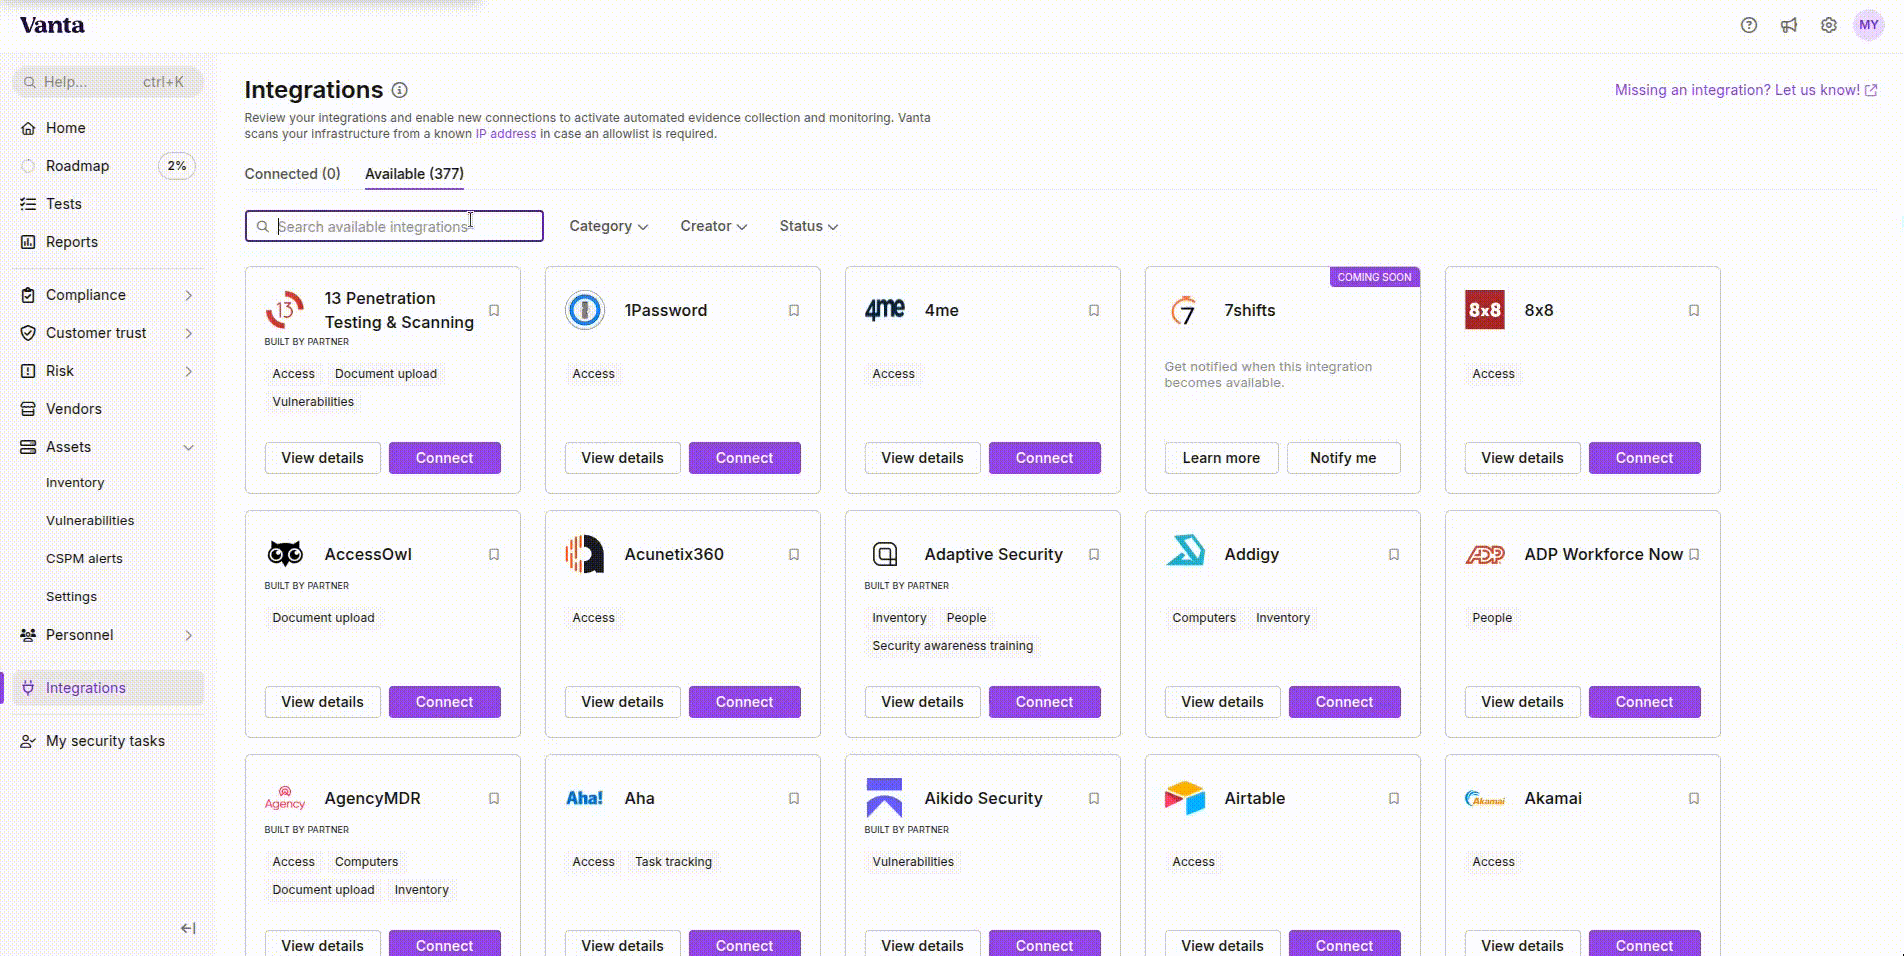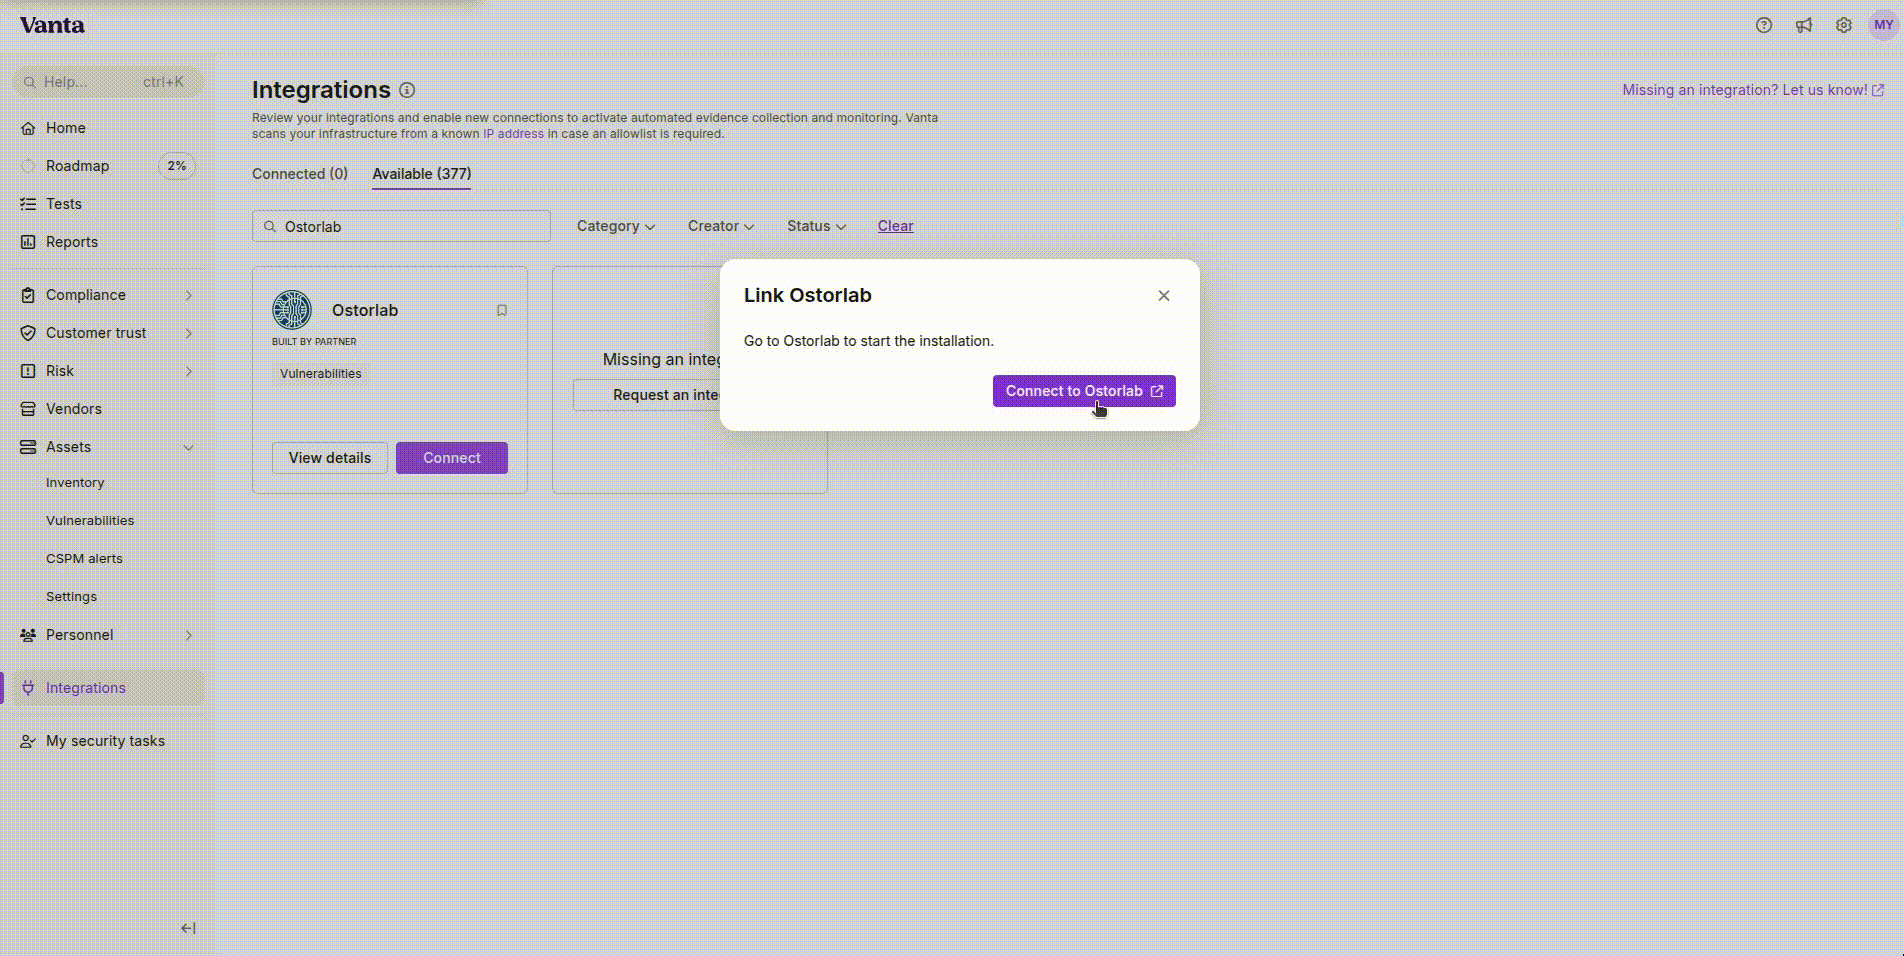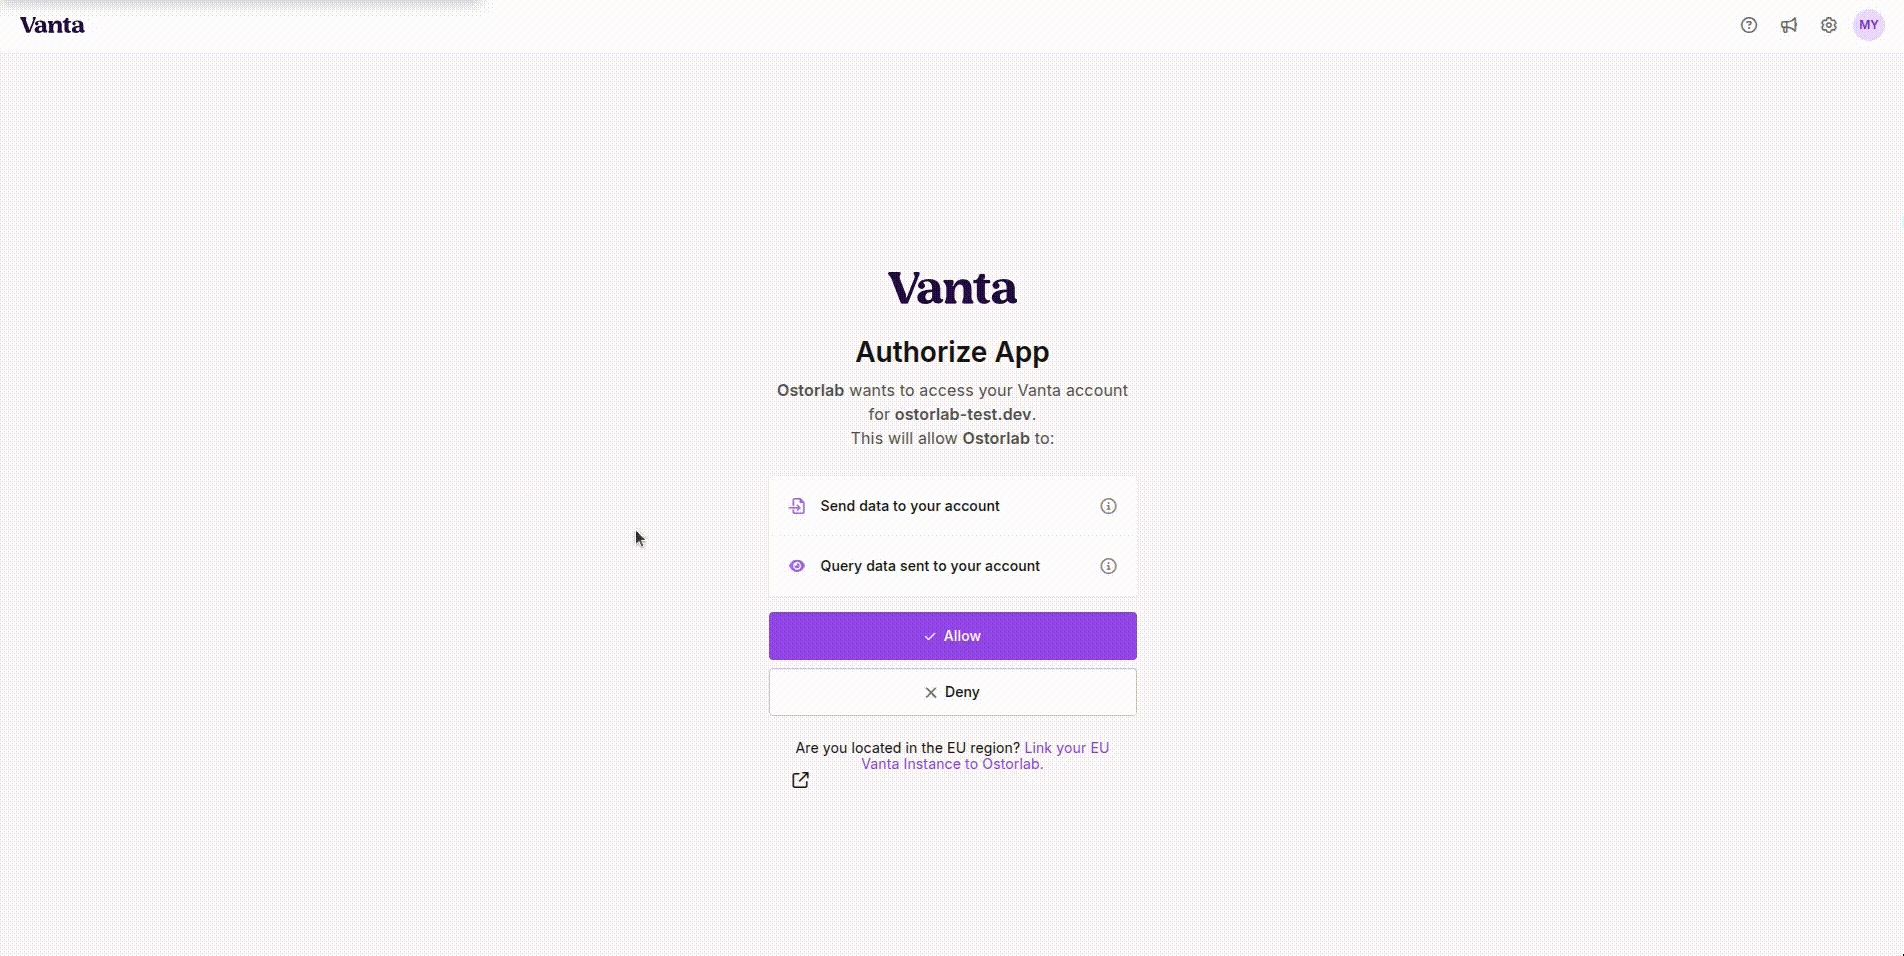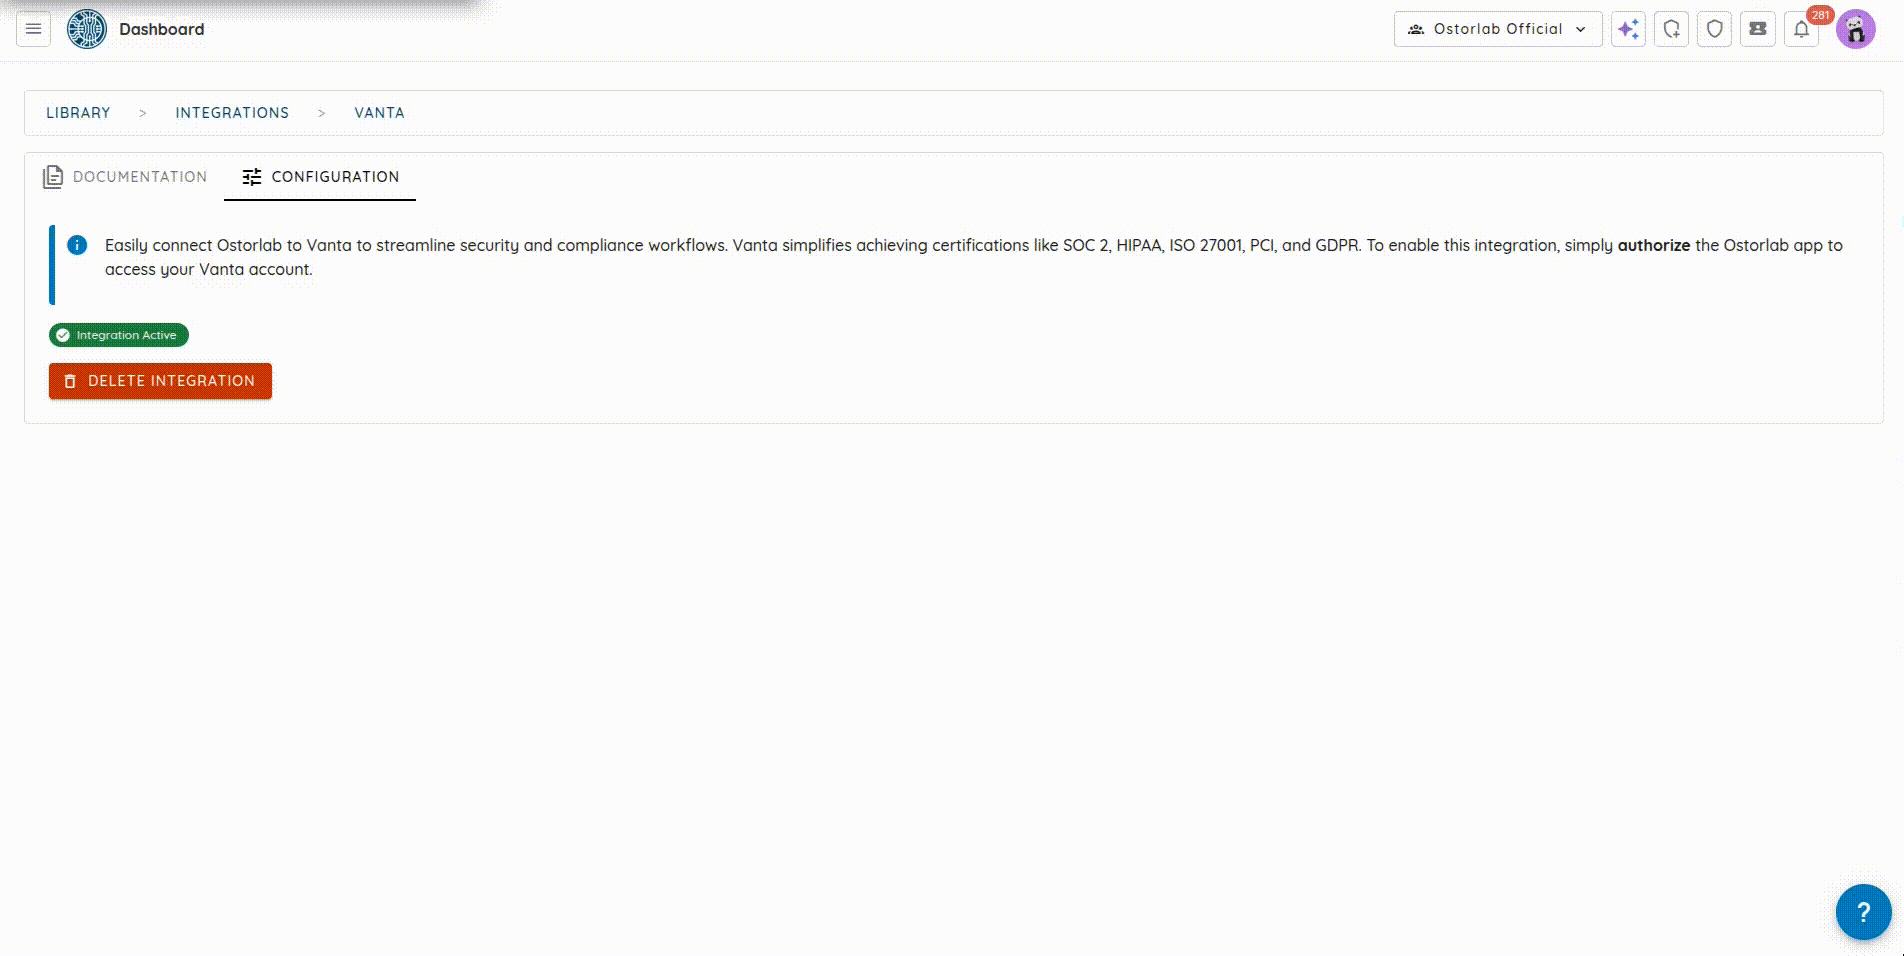
1- En Vanta: abra la página Integrations, filtre por "Vulnerability Scanner" y busque "Ostorlab". Haga clic en Connect to Ostorlab o acceda directamente desde la página de integración de Vanta en la plataforma de Ostorlab.
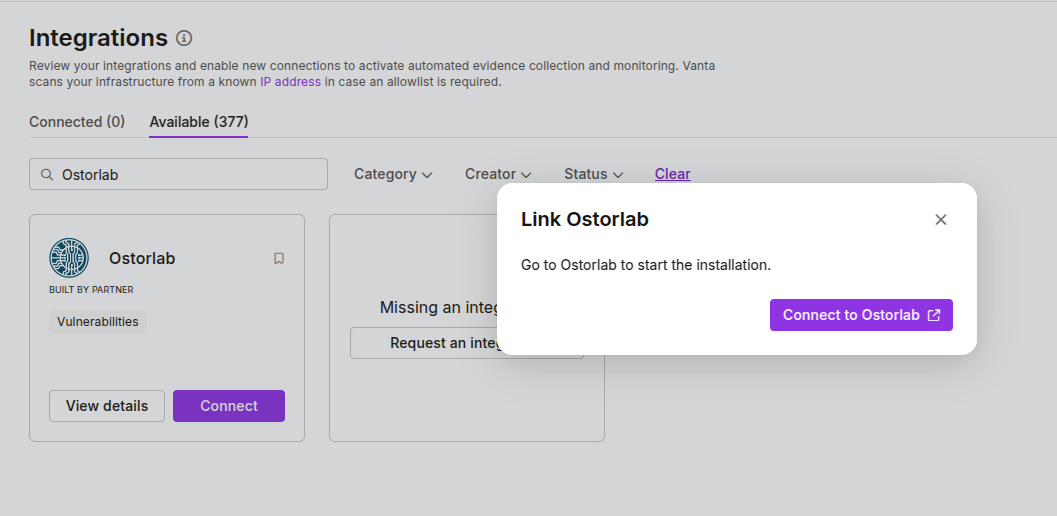
2- Autorice a Ostorlab para acceder a Vanta: en el panel de Ostorlab (se le redirigirá allí después de hacer clic en Connect), cambie a la pestaña Configuration de la integración con Vanta. Haga clic en Authorize Vanta y revise los permisos cuando aparezca la página de autorización de Vanta. Confirme para conceder acceso a Ostorlab.
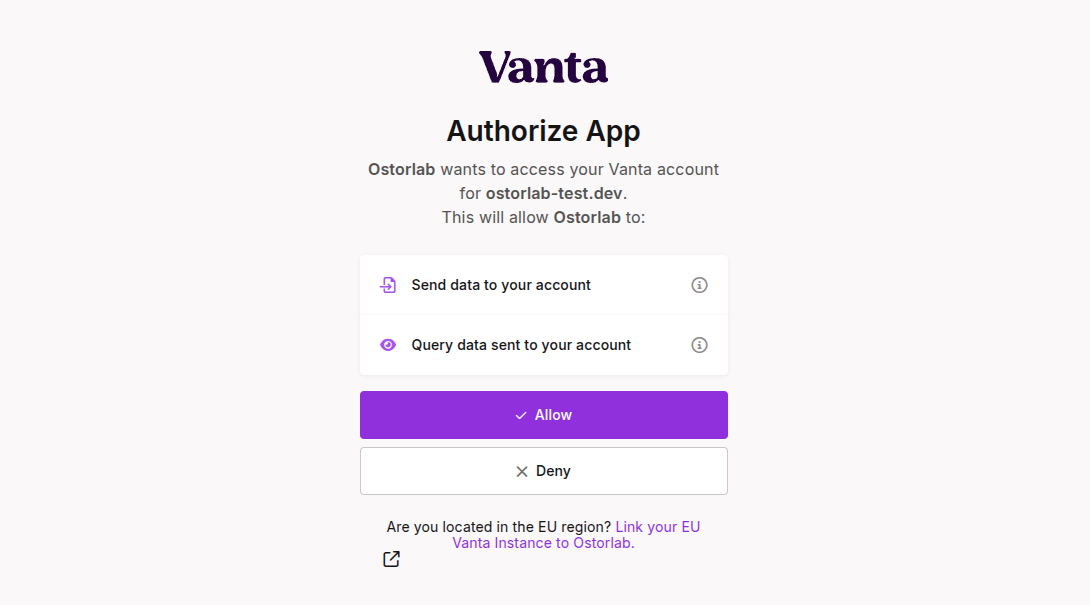
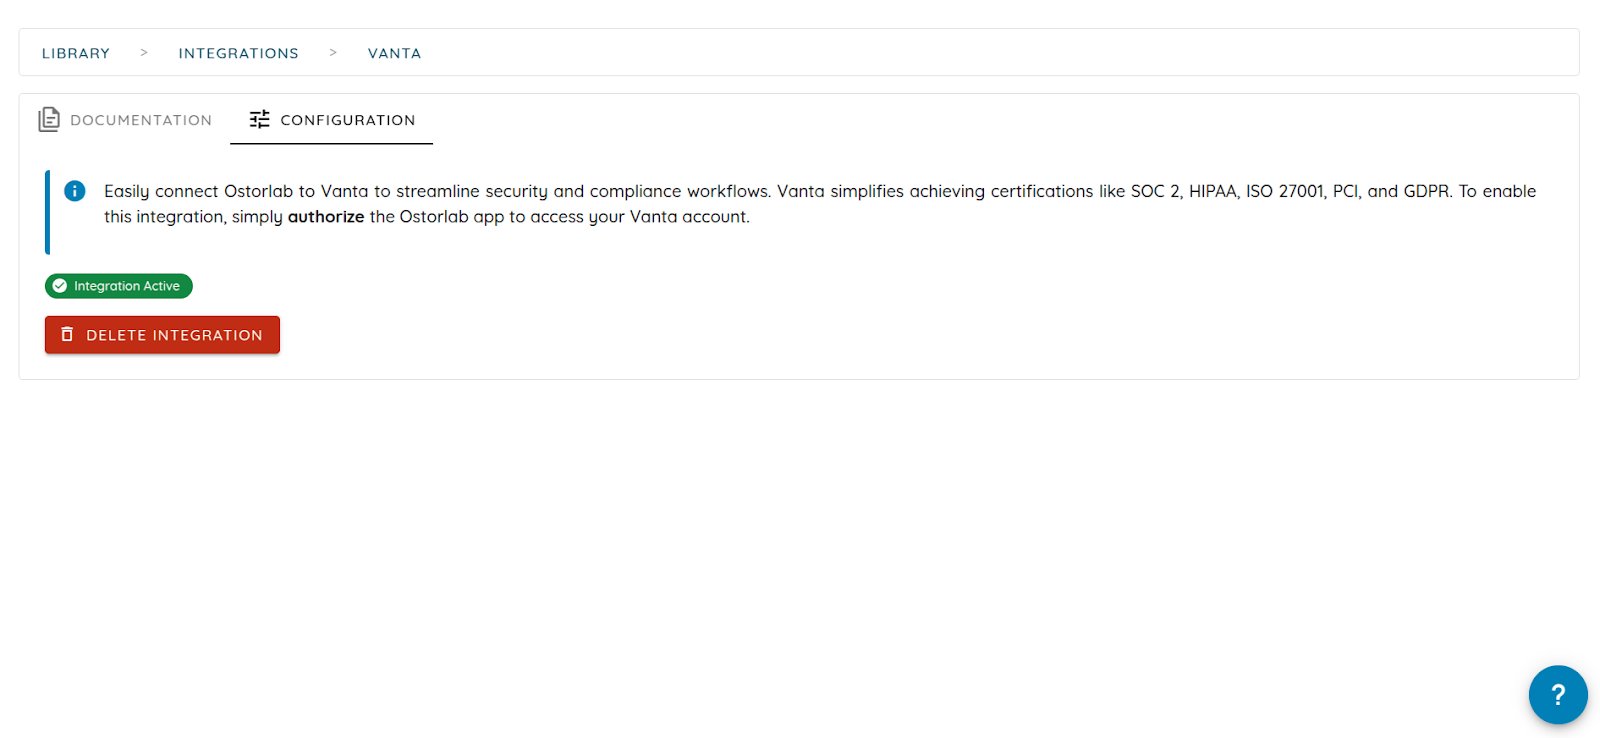
3- Compruebe que el estado sea activo: tras conceder los permisos, volverá a Ostorlab. El estado de la integración debería mostrarse ahora como Active, lo que indica que Ostorlab y Vanta están vinculados y listos para sincronizarse.
Hallazgos de vulnerabilidades en Vanta
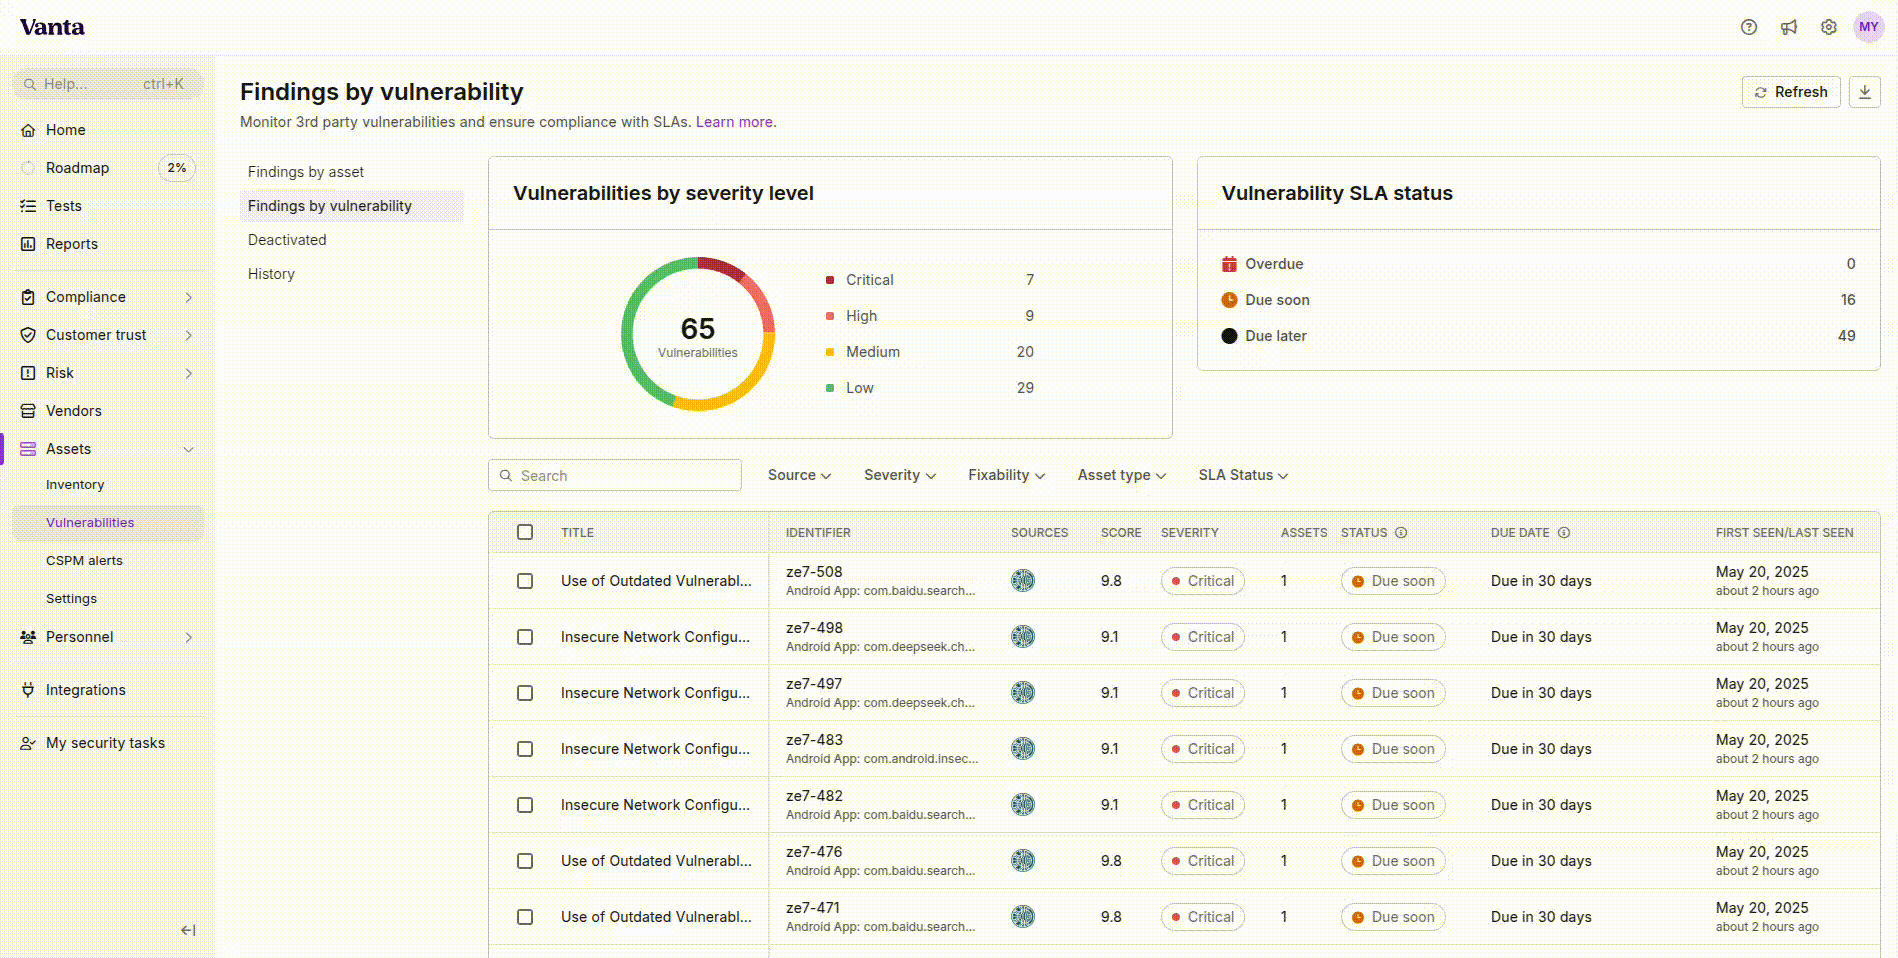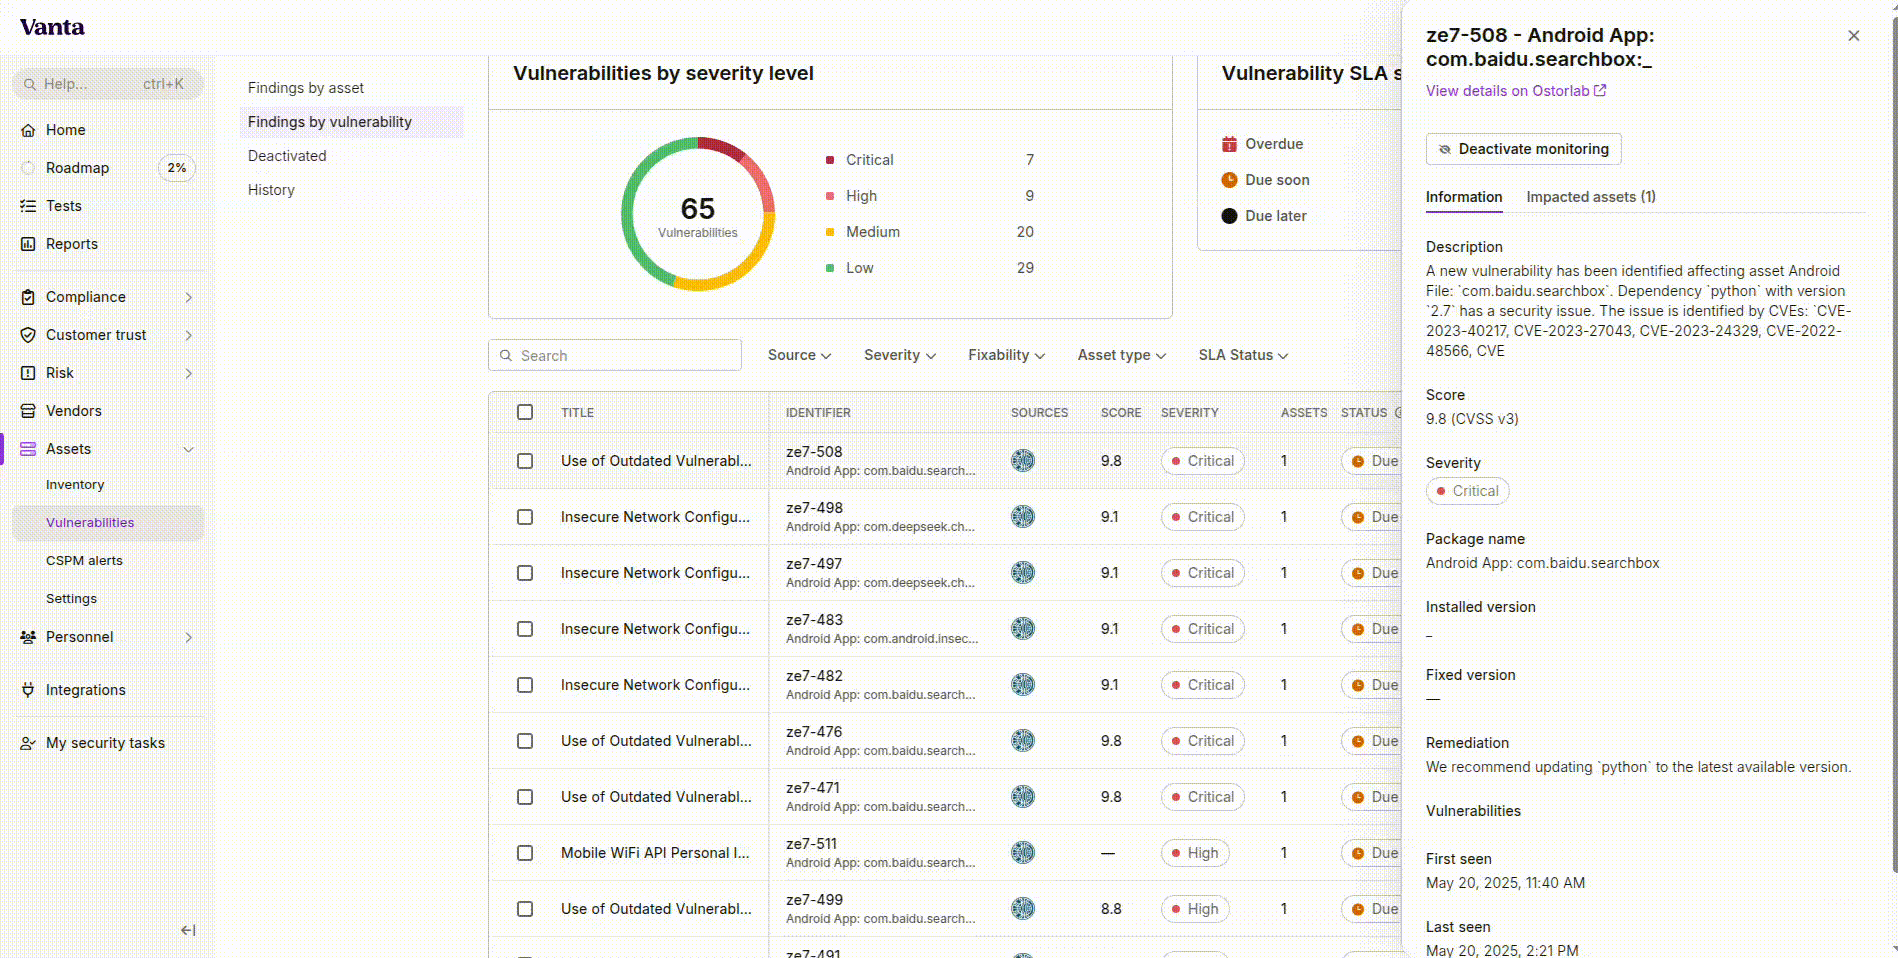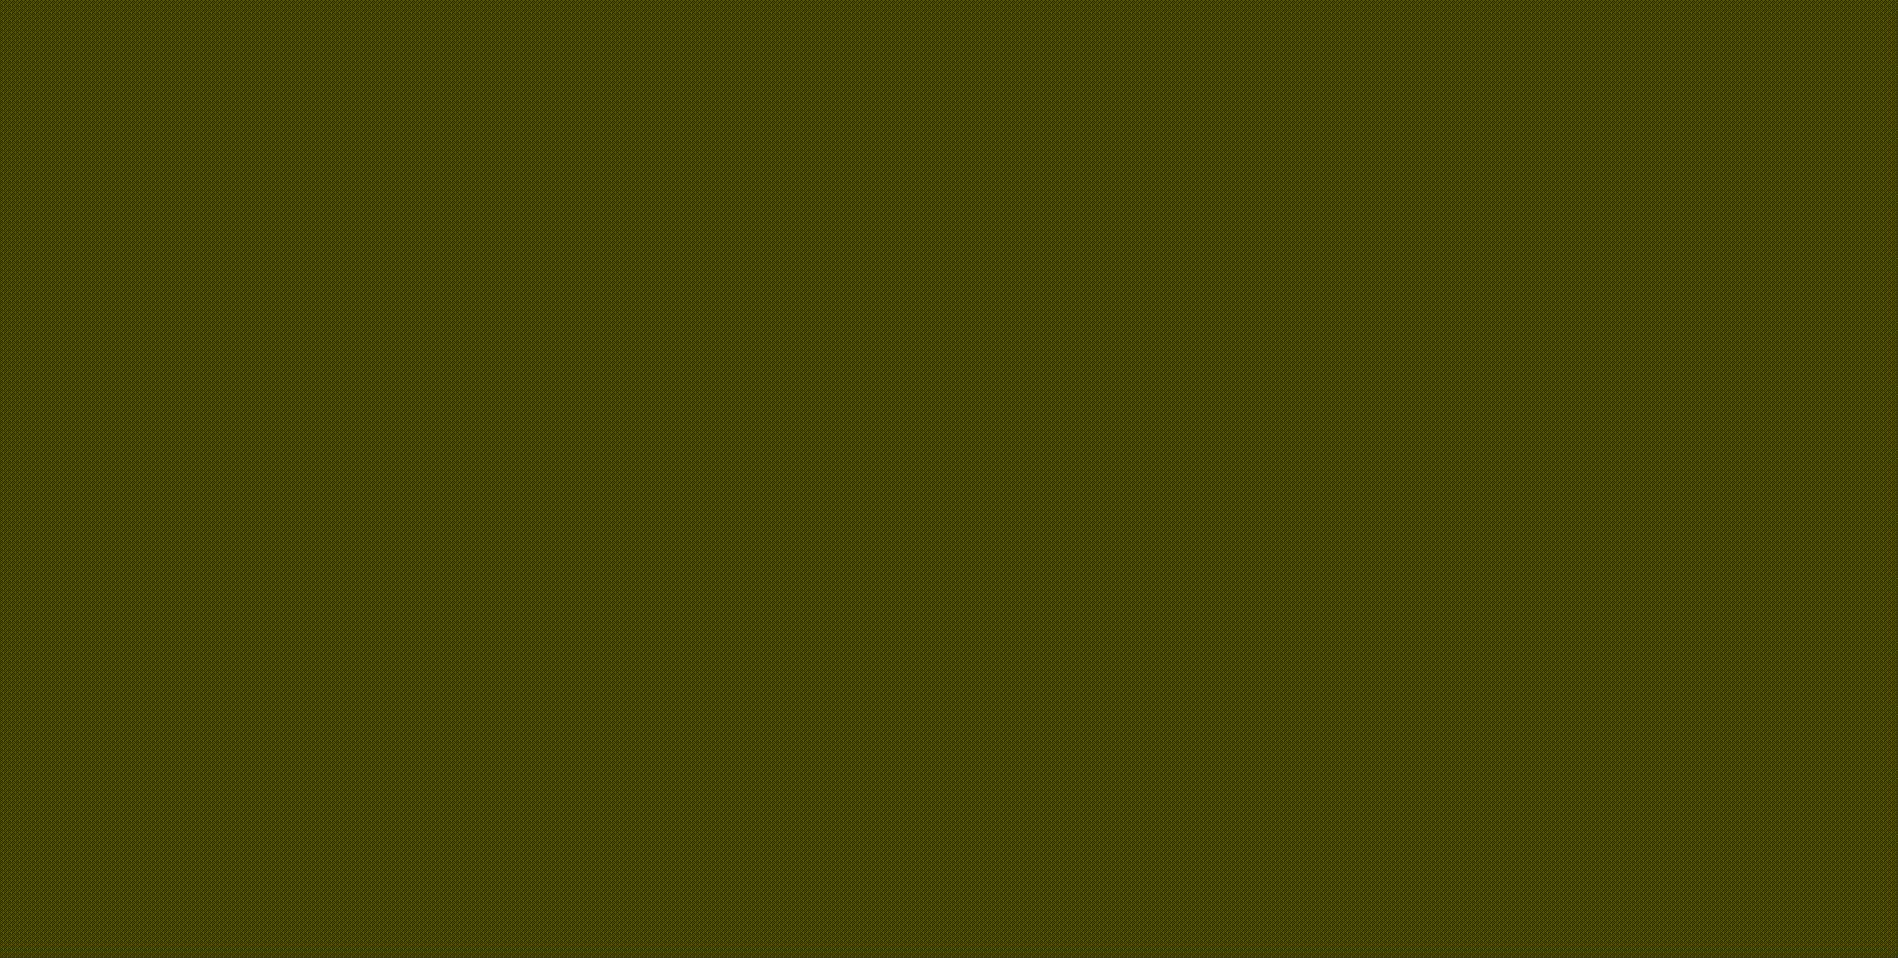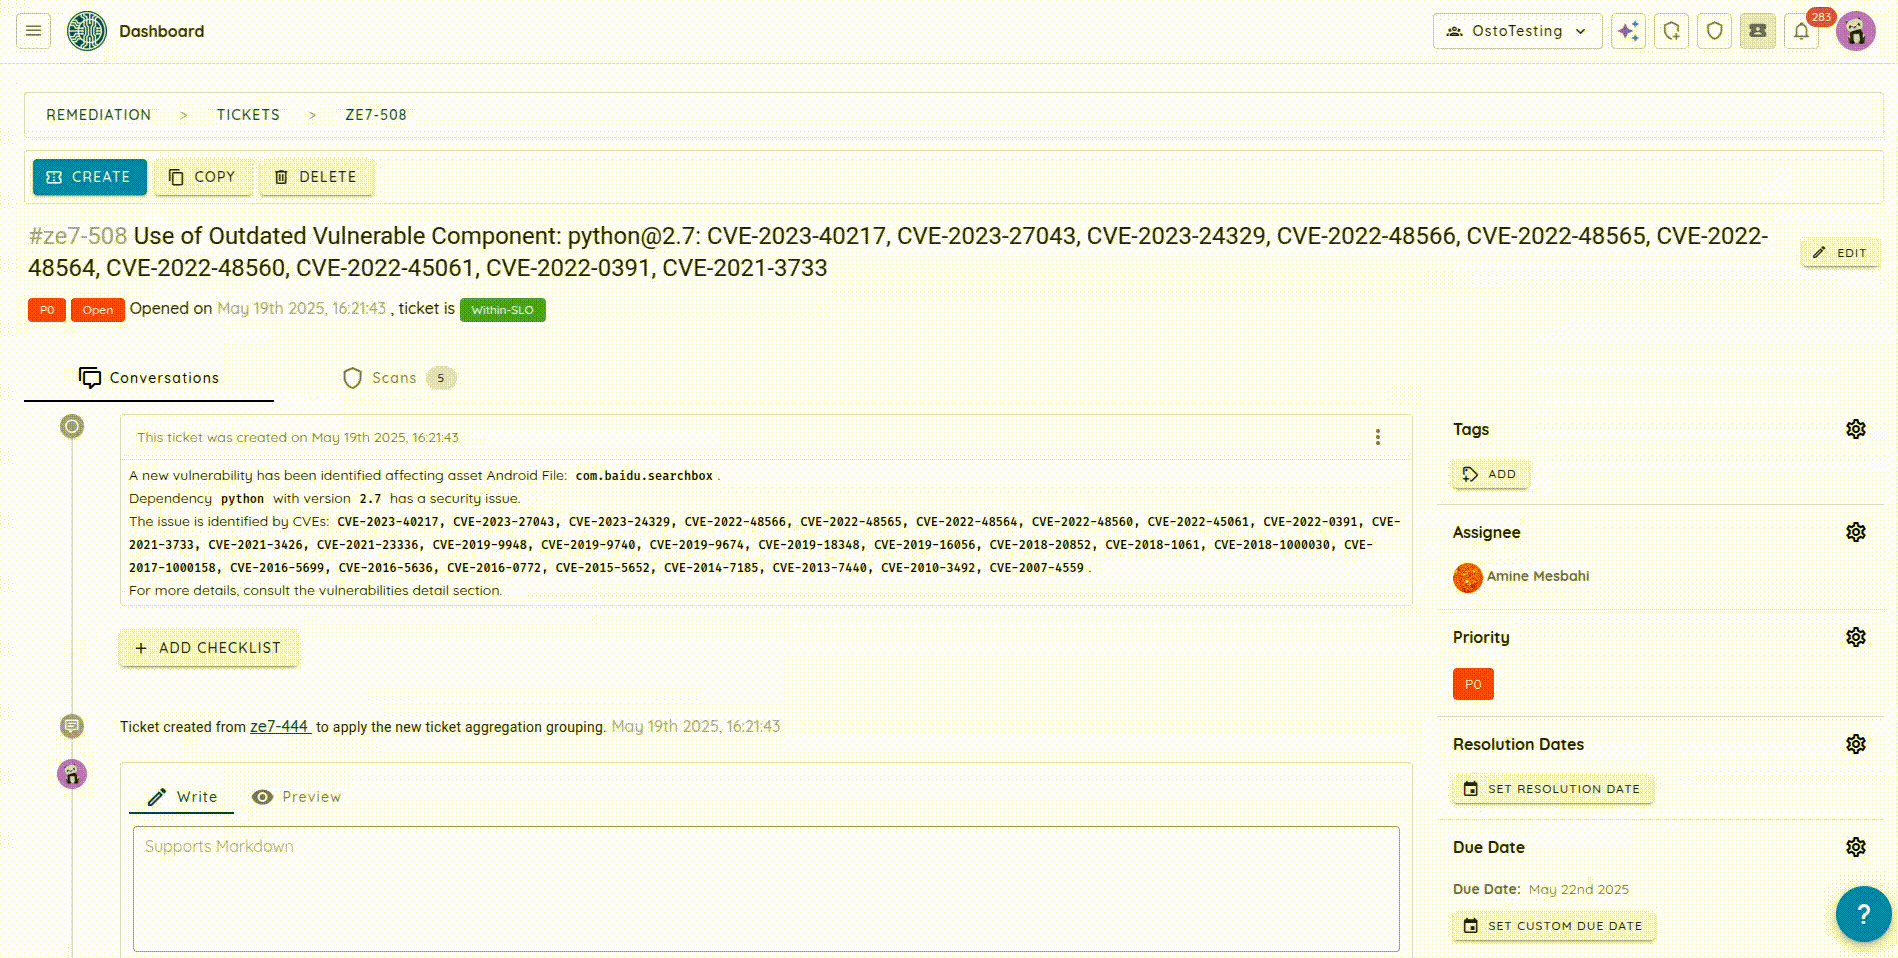
Una vez configurada, no requiere ninguna configuración adicional: Ostorlab enviará las vulnerabilidades a Vanta después de cada escaneo.
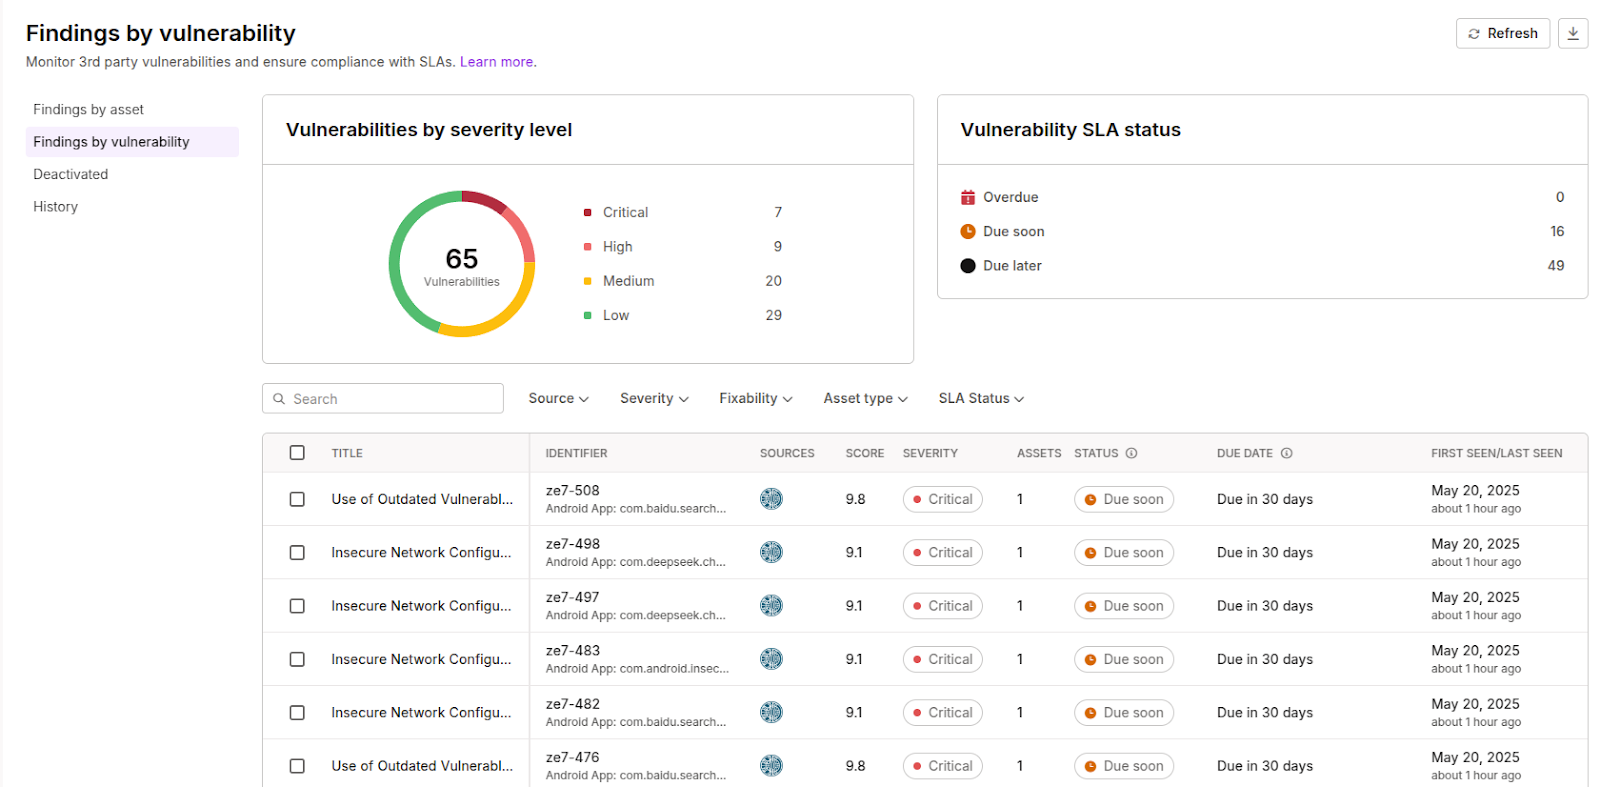
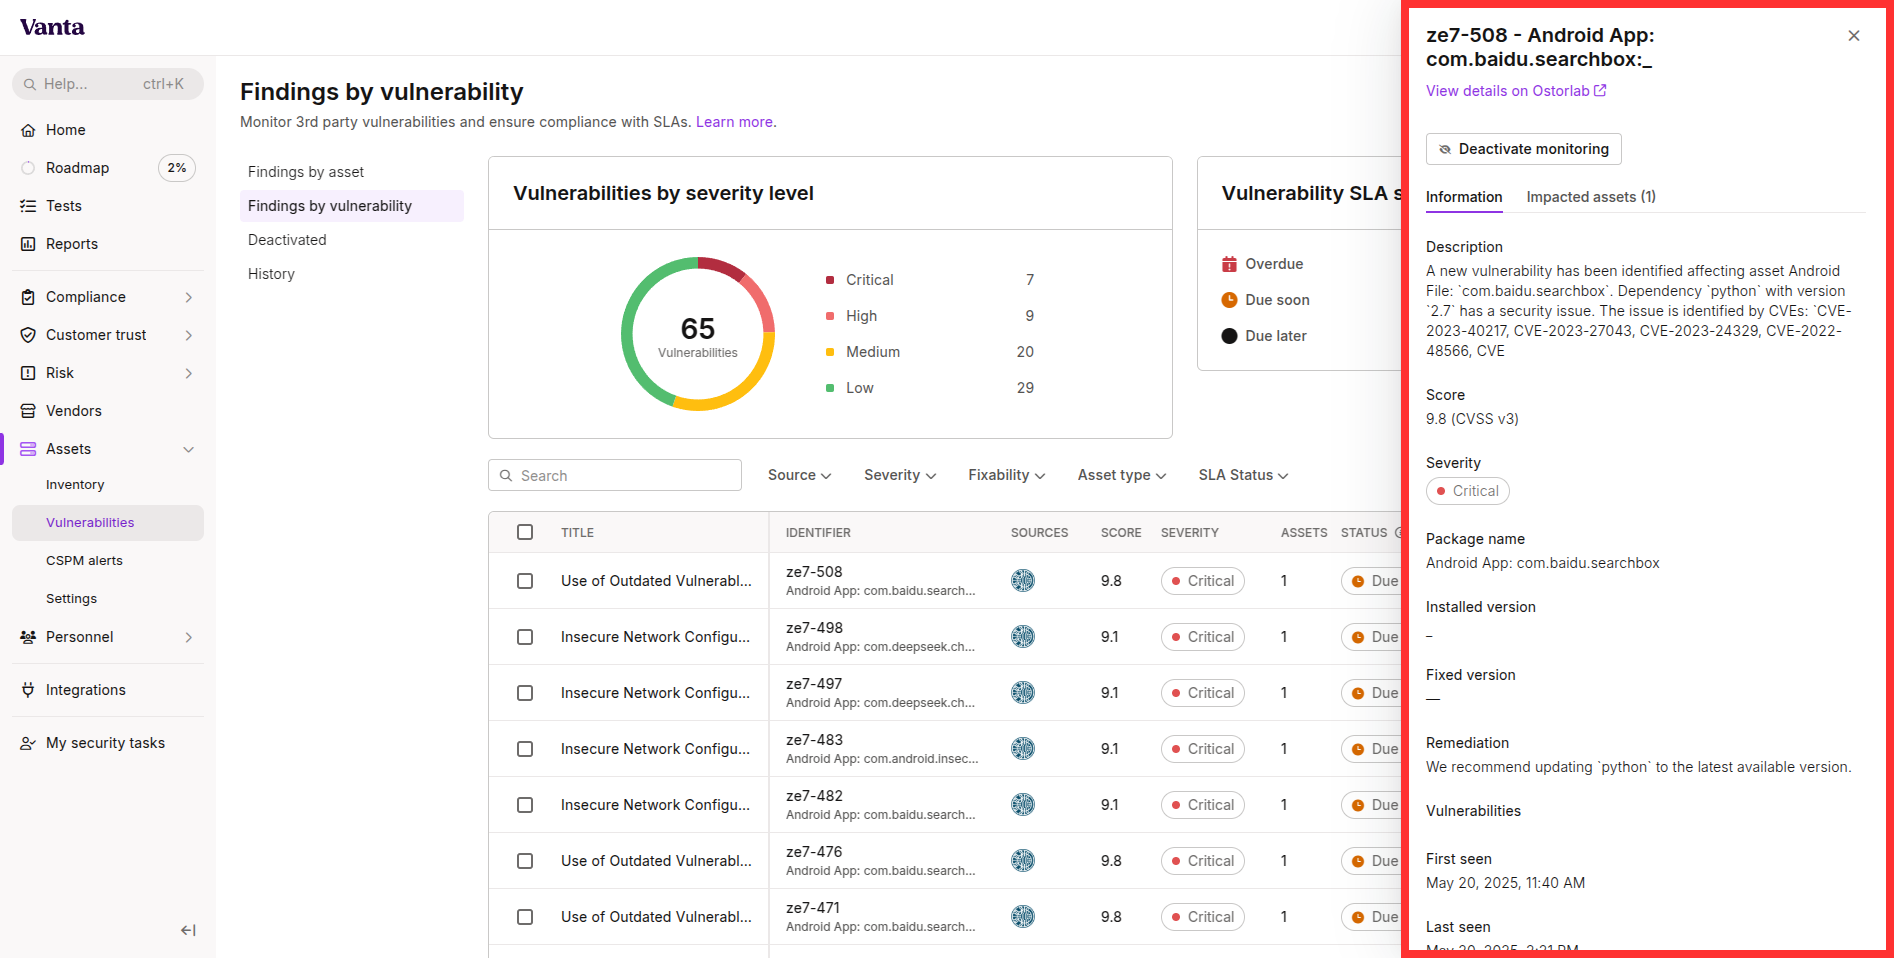
Cada hallazgo de vulnerabilidad incluye los siguientes detalles:
- Title: el nombre de la vulnerabilidad.
- Description: una breve descripción de la vulnerabilidad.
- CVSS V3 Score: la puntuación del Common Vulnerability Scoring System, que indica la severidad de la vulnerabilidad.
- Severity (risk rating): la calificación de riesgo asignada a la vulnerabilidad.
- Remediation: orientación sobre cómo corregir la vulnerabilidad.
- First Seen: la fecha en que se detectó la vulnerabilidad por primera vez.
- Last Seen: la fecha en que se detectó la vulnerabilidad por última vez.
- Package name: el nombre del paquete afectado, si la vulnerabilidad está relacionada con un componente de software concreto.
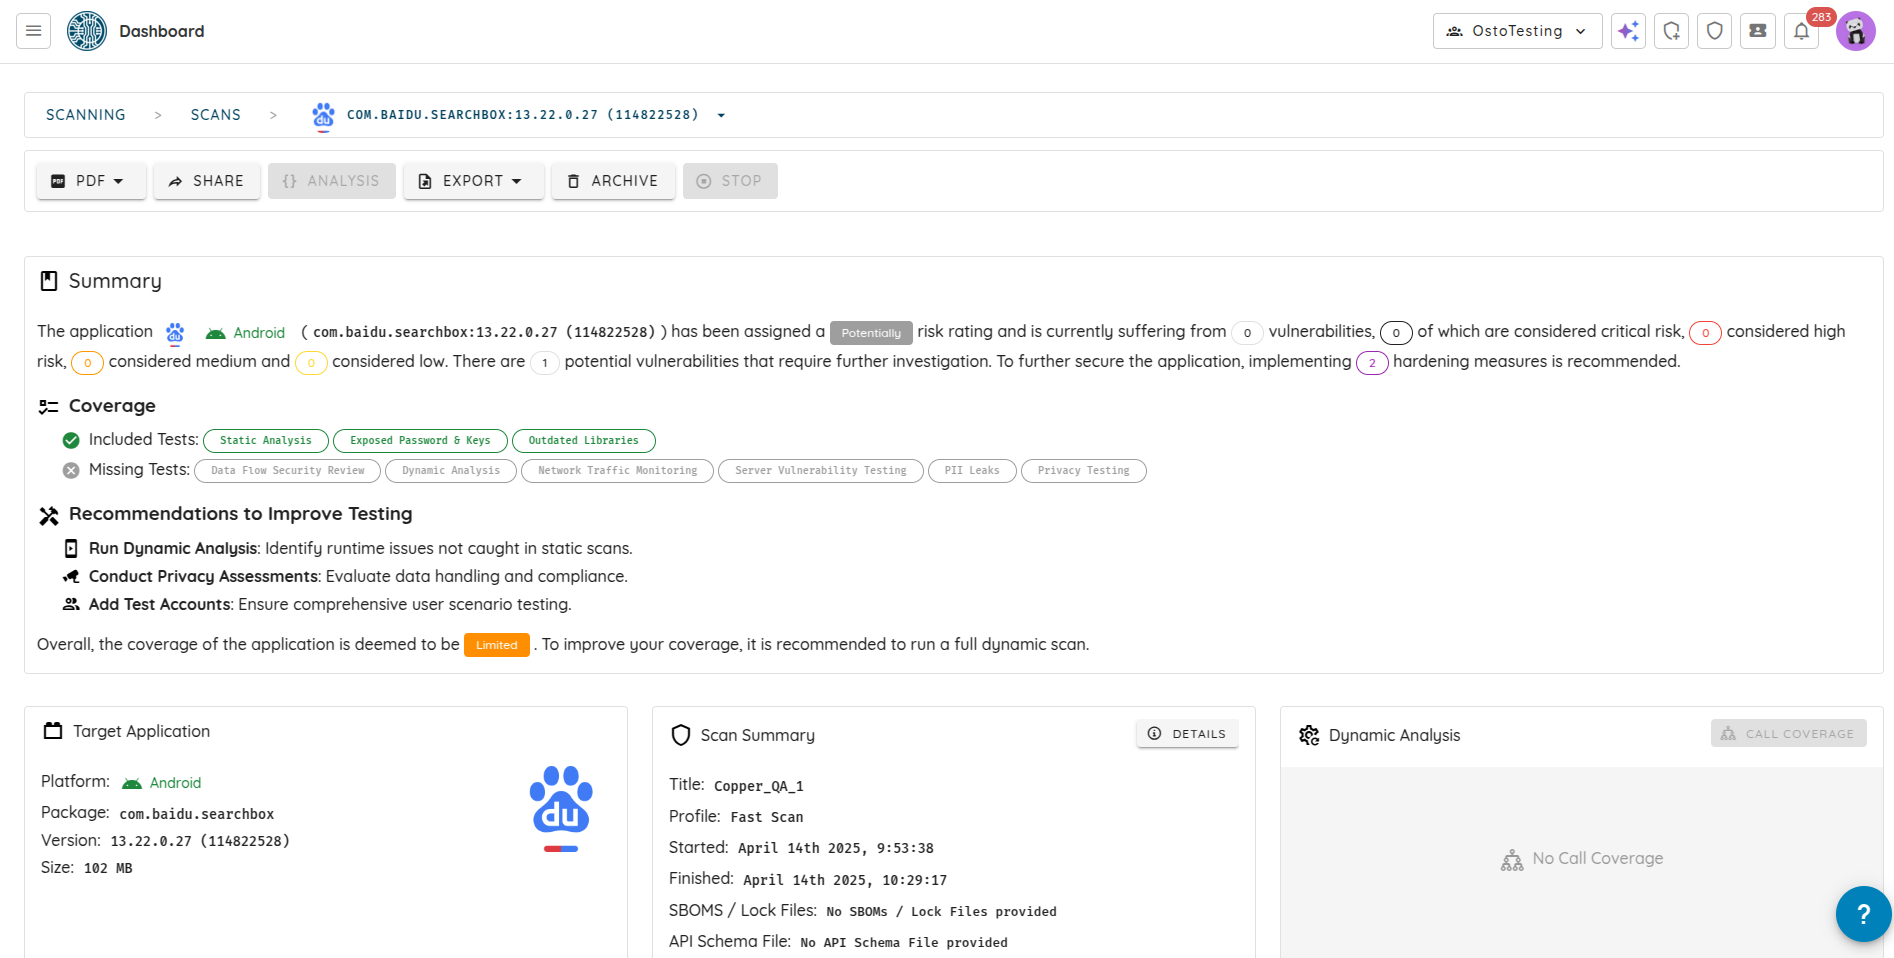
- Link to Ostorlab report: un enlace al informe completo de Ostorlab del ticket relacionado con la vulnerabilidad, con detalles y contexto adicionales.
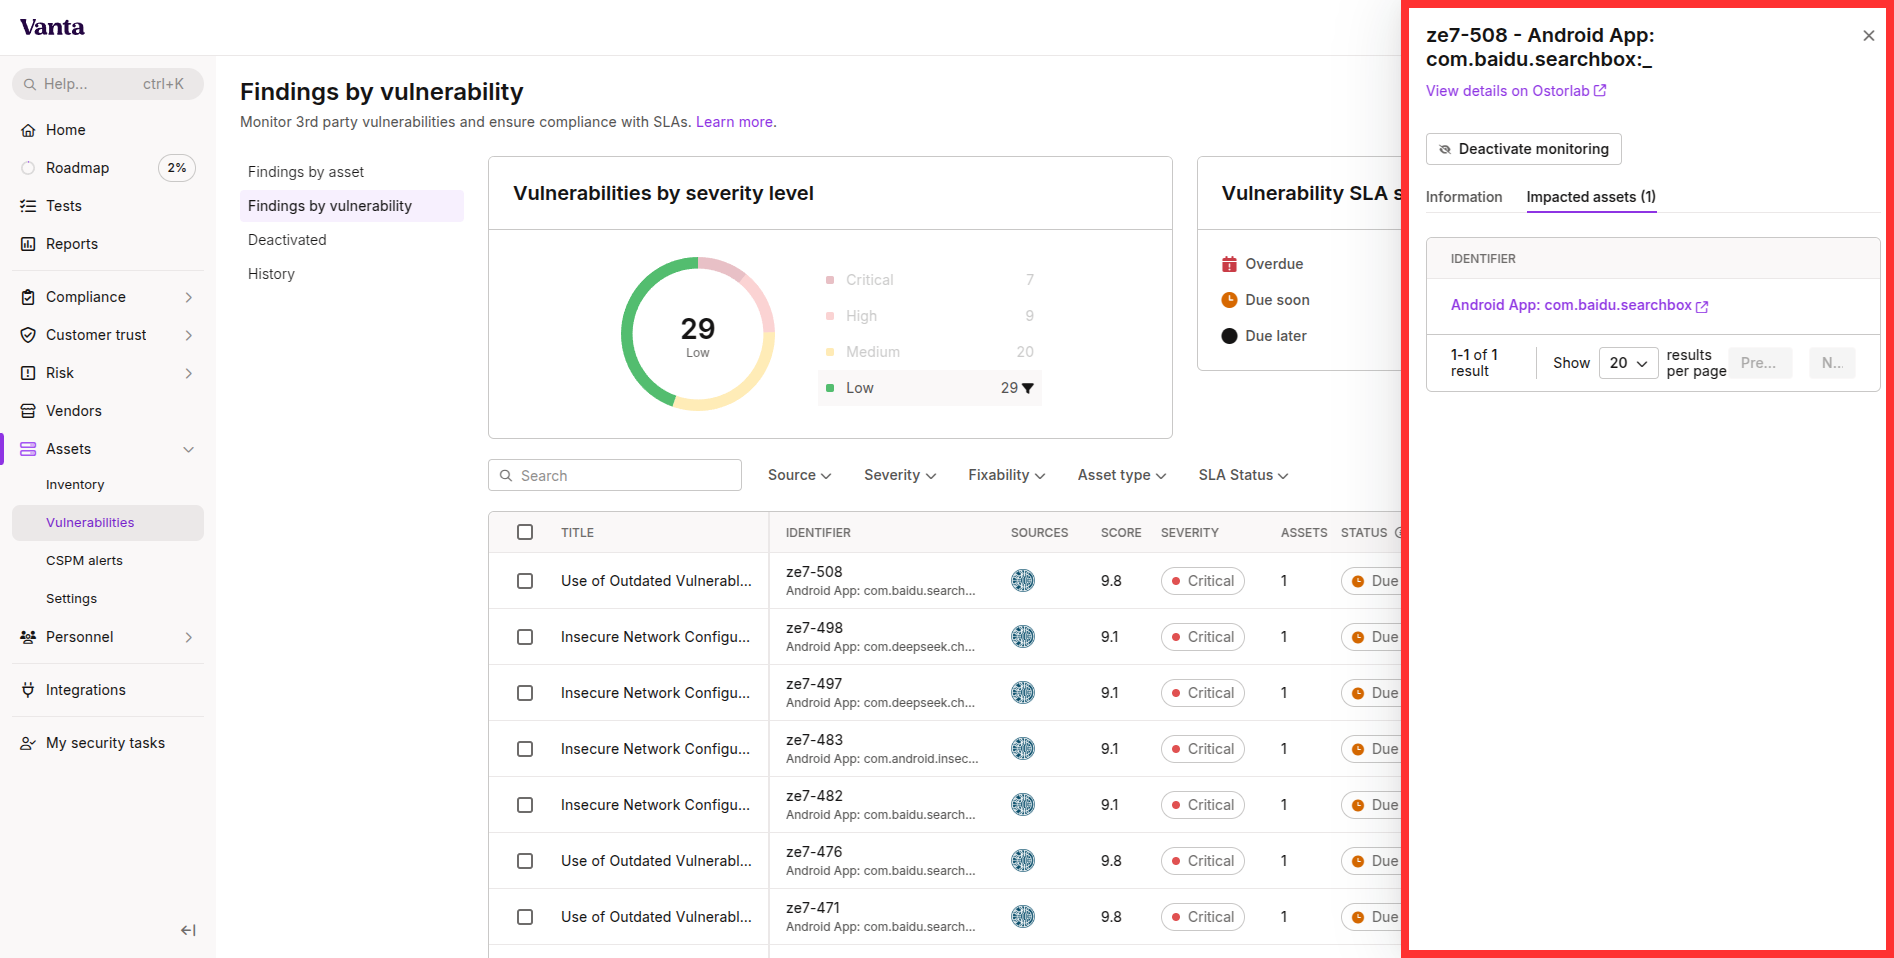
Además, también se enumeran los activos afectados, lo que permite ver qué activos se ven afectados por las vulnerabilidades. Si hace clic en el título del activo, se le redirigirá a la página del activo, si está disponible, o a la página del escaneo del activo.
Sincronización de vulnerabilidades
La integración permite sincronizar automáticamente los hallazgos de vulnerabilidades de Ostorlab a Vanta. Esto significa que, en cuanto se completa un escaneo, los resultados se envían a Vanta sin ninguna intervención manual.
Un hallazgo de vulnerabilidad se considera corregido cuando:
-
La vulnerabilidad ya no está presente en el último escaneo, lo que significa que no se enviará a Vanta.
-
La vulnerabilidad se marca como falso positivo, excepción o corregida en la plataforma de Ostorlab.
Principales beneficios de la integración
- Configuración de integración sin complicaciones: la integración es sencilla de configurar y, una vez establecida, no requiere mantenimiento adicional, lo que permite a los equipos centrarse en las tareas de seguridad y cumplimiento normativo.
- Sincronización automática de vulnerabilidades: tras el escaneo, los hallazgos de Ostorlab se incorporan automáticamente al panel de Vanta, lo que elimina las transferencias manuales de datos.
- Contexto completo en Vanta: cada problema sincronizado en Vanta incluye todos los detalles: la descripción de la vulnerabilidad, la puntuación y el vector CVSS, la calificación de riesgo, las instrucciones de corrección y un enlace de vuelta a Ostorlab para obtener más información. Los equipos de cumplimiento normativo obtienen todo el contexto que necesitan sin salir de la interfaz de Vanta.
- Seguimiento del SLA en tiempo real: Vanta supervisa los plazos de corrección, garantiza que las vulnerabilidades se aborden dentro de los acuerdos de nivel de servicio definidos y puede reabrir problemas si las correcciones quedan obsoletas.
Estos beneficios significan que detectará los riesgos antes y se preparará para las auditorías con mayor rapidez.