扫描、同步、修复:Ostorlab 与 Vanta 集成,加速审计
本文宣布 Ostorlab 与 Vanta 的全新集成,介绍其工作原理和配置流程,并重点说明它为安全团队和合规团队带来的主要好处。
扫描、同步、修复:Ostorlab 与 Vanta 集成,加速审计
全新的 Ostorlab–Vanta 集成弥合了漏洞扫描与合规跟踪之间的鸿沟。借助这一集成,Ostorlab 可以自动将漏洞检测结果推送到 Vanta 的合规监控系统中,帮助团队以最少的投入随时做好审计准备。
启用后,Ostorlab 会自动将每次扫描的结果直接发送到 Vanta,内容涵盖 CVSS 评分、风险等级、修复指导以及指向相应 Ostorlab 报告的链接。无需手动同步,也无需额外步骤——每次扫描后,一切都会在后台自动完成。
配置集成
该集成配置简单,一旦建立便会自动运行,无需任何后续操作。
配置步骤如下:
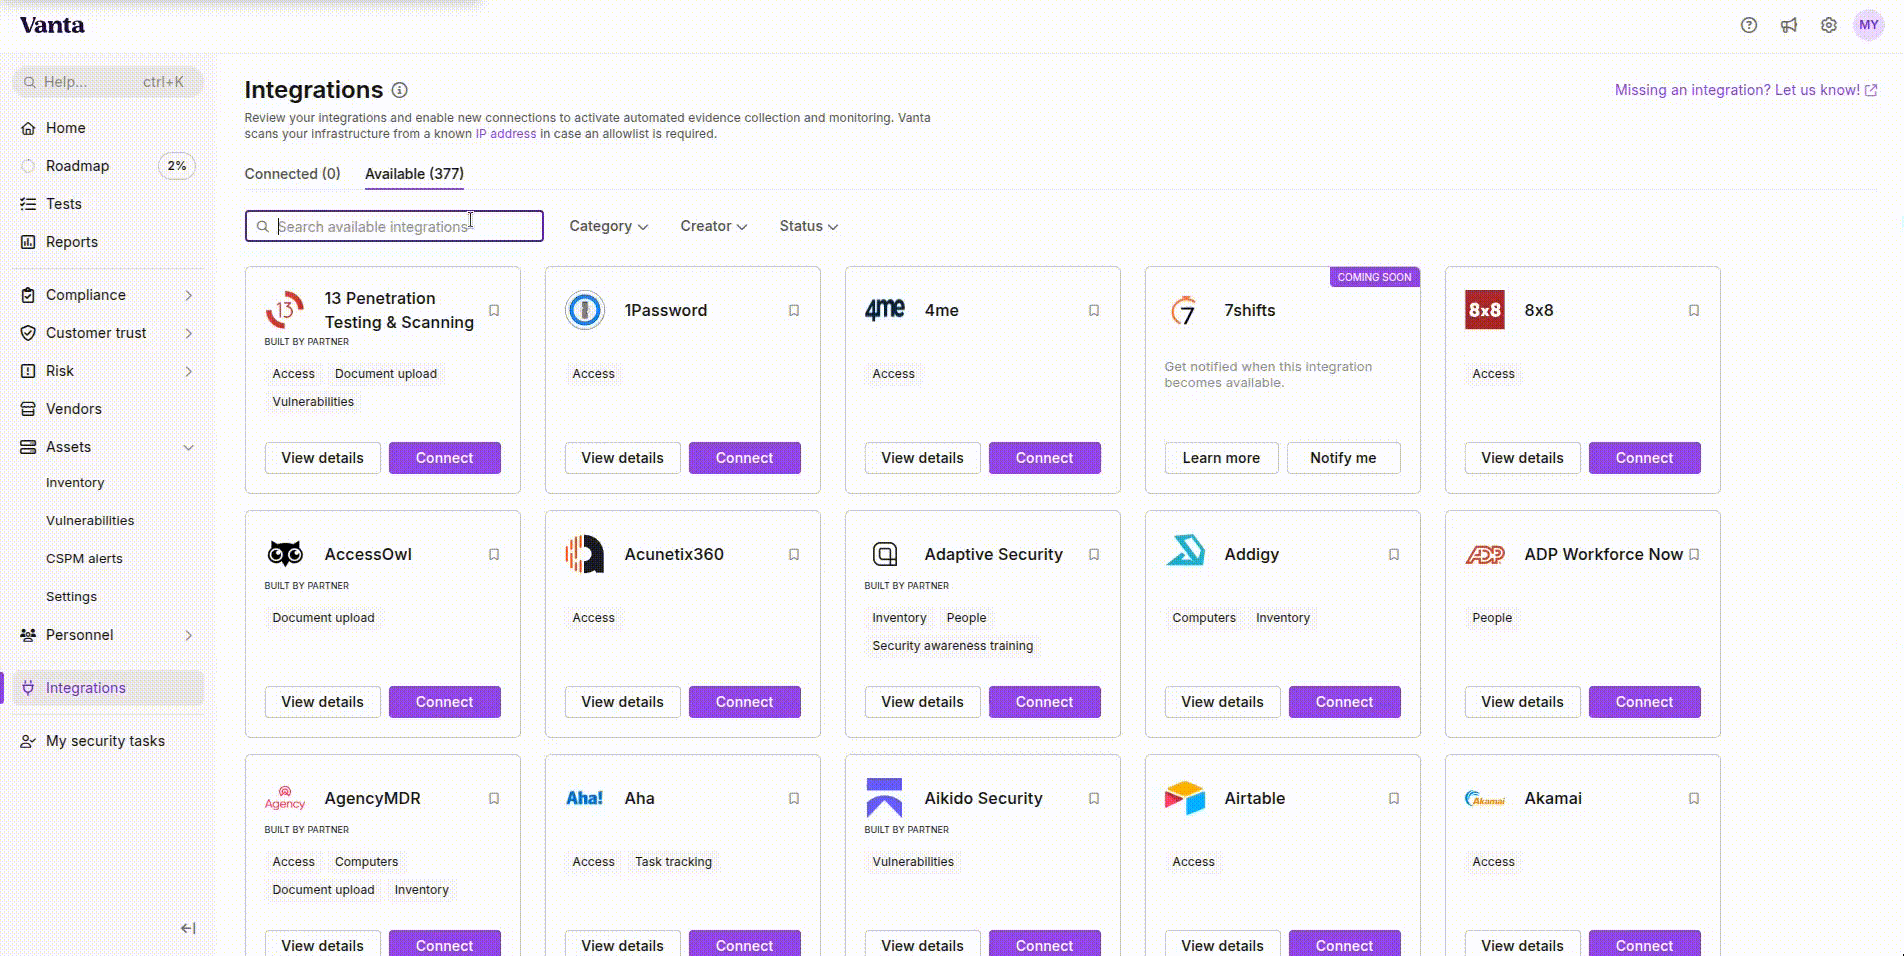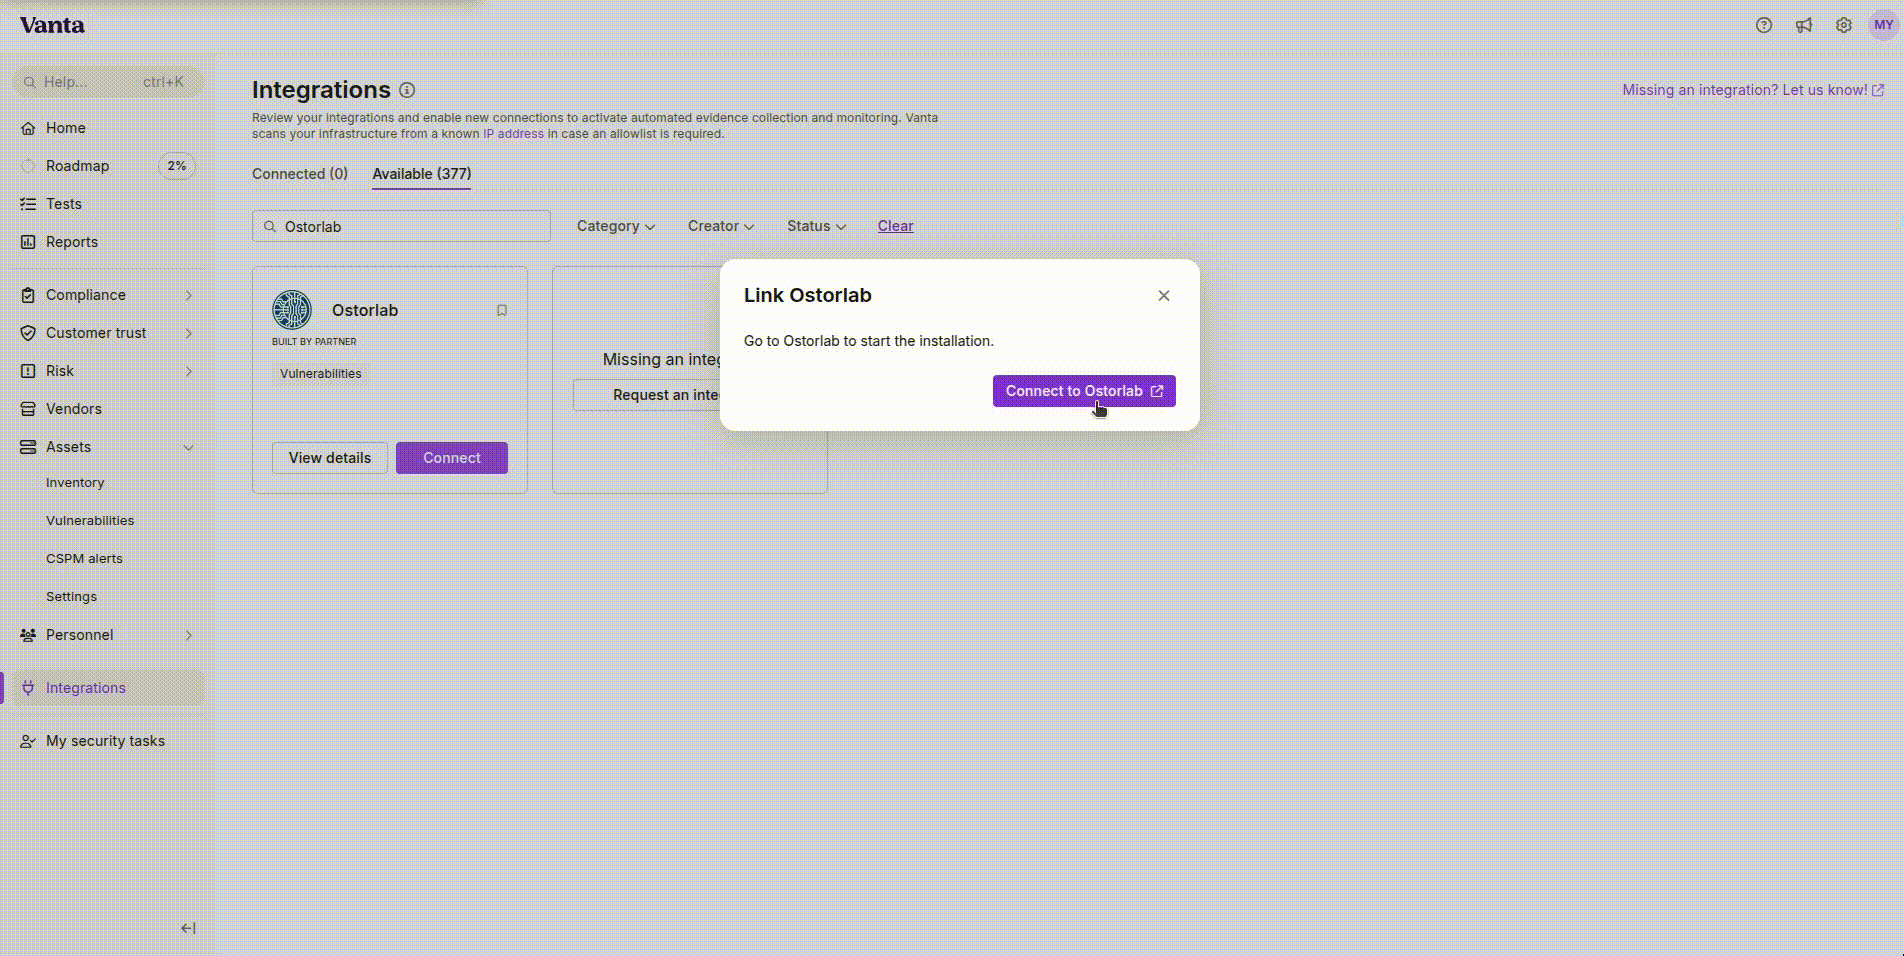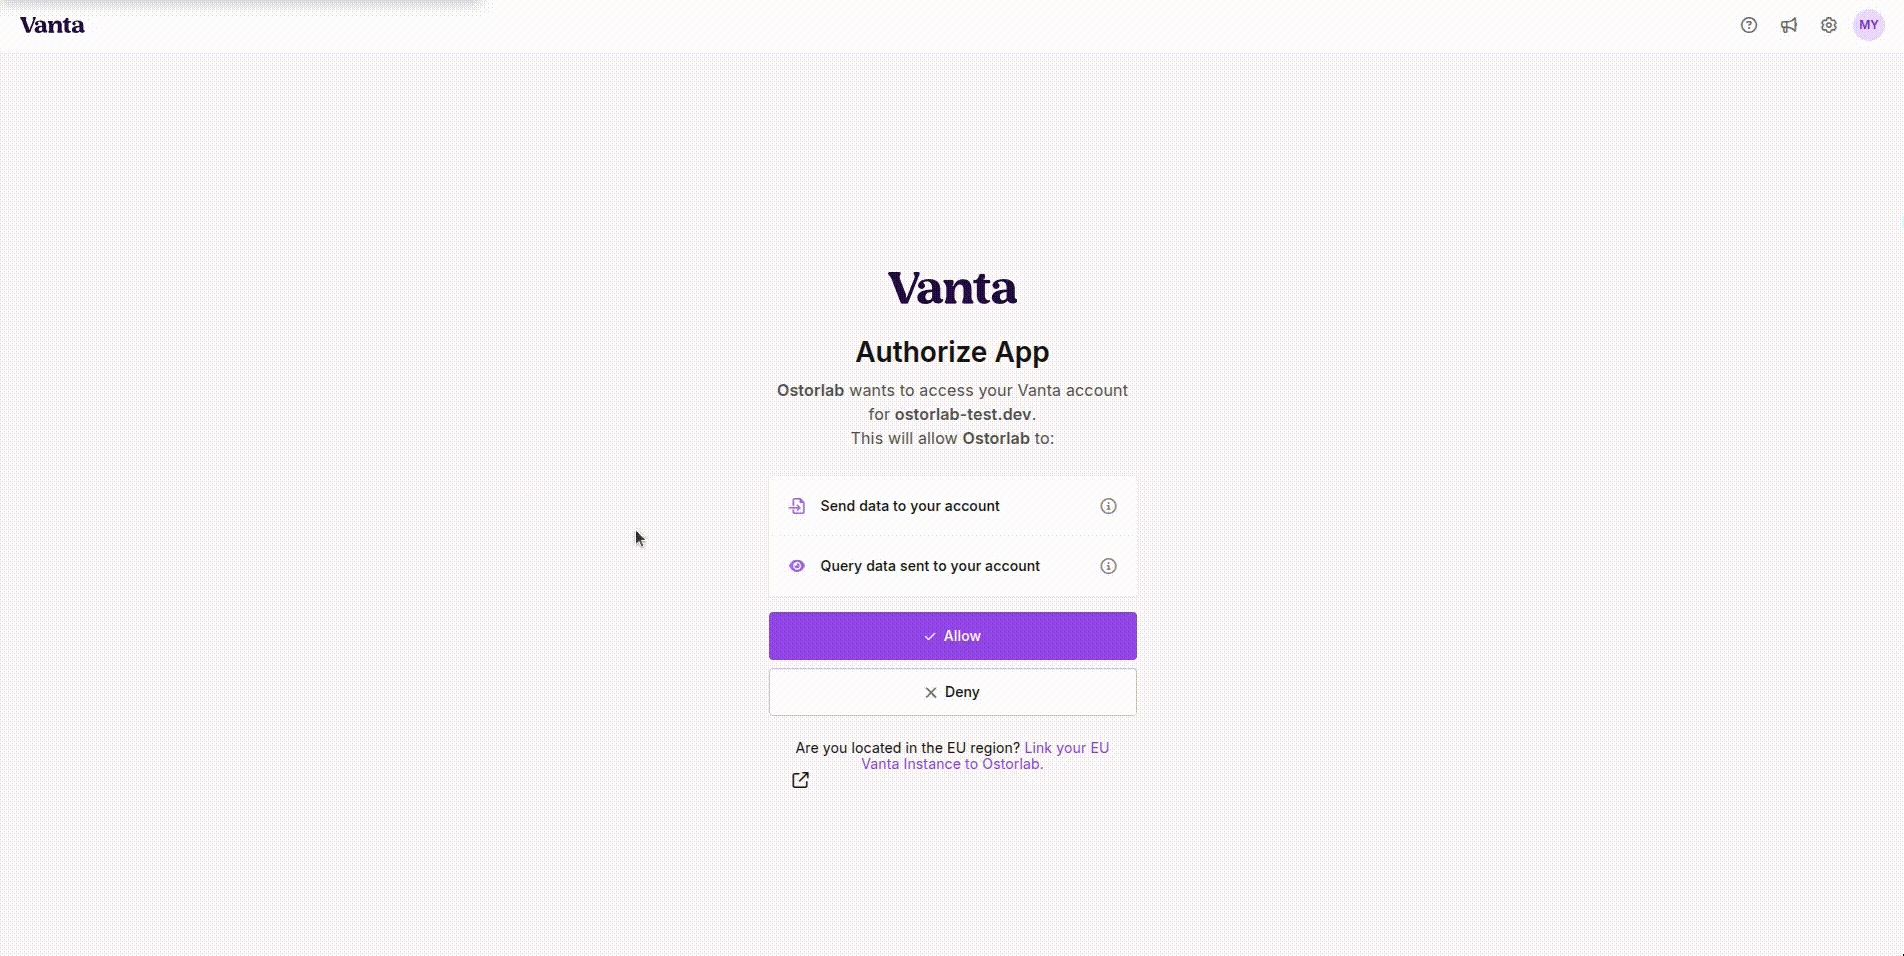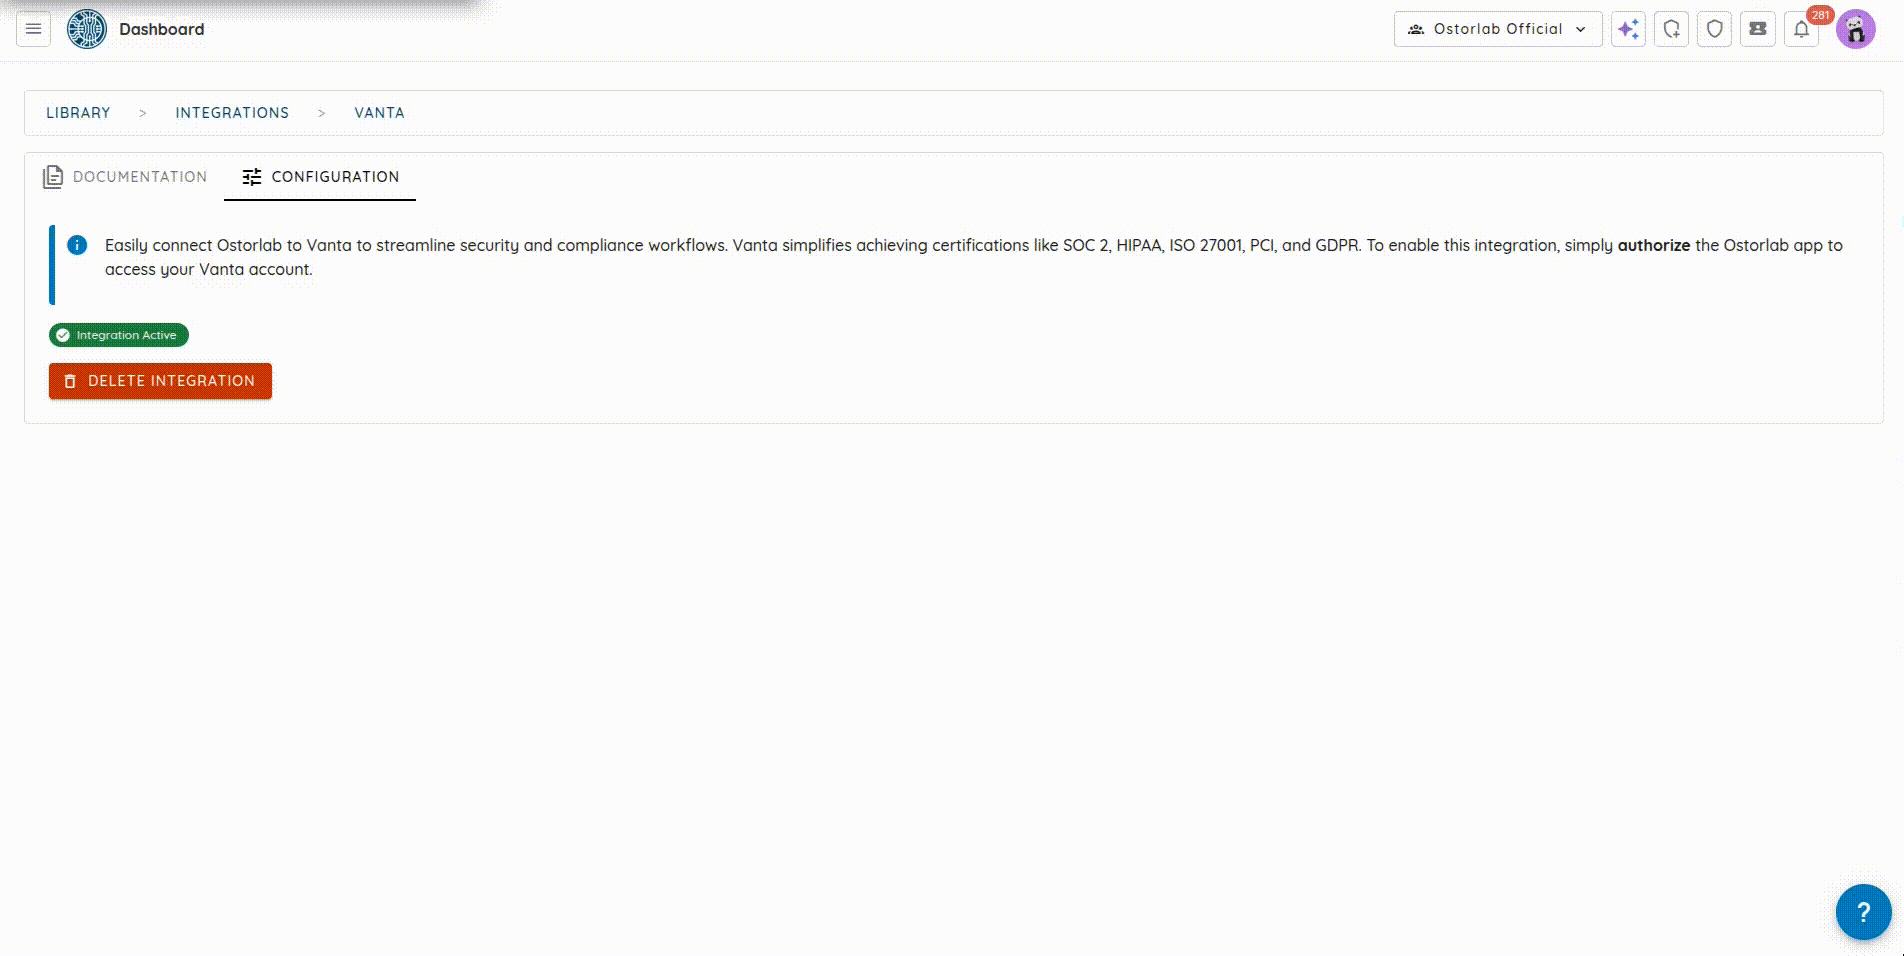
1- 在 Vanta 中:打开 Integrations 页面,按“Vulnerability Scanner”筛选,并搜索“Ostorlab”。点击 Connect to Ostorlab,或直接在 Ostorlab 平台的 Vanta 集成页面中进行操作。
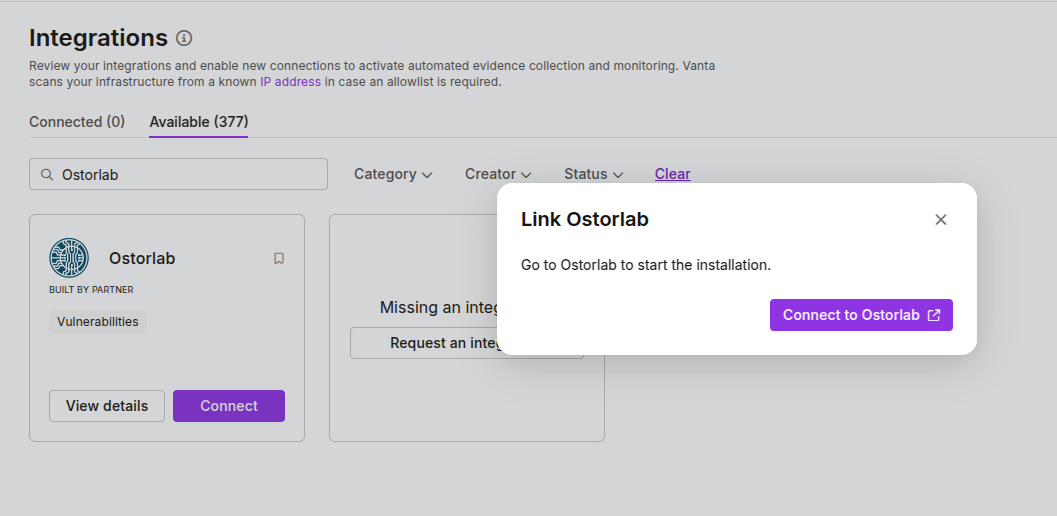
2- 授权 Ostorlab 访问 Vanta:在 Ostorlab 控制台中(点击 Connect 后您将被重定向到这里),切换到 Vanta 集成的 Configuration 选项卡。点击 Authorize Vanta,在 Vanta 授权页面出现时查看所请求的权限,然后确认,授予 Ostorlab 访问权限。
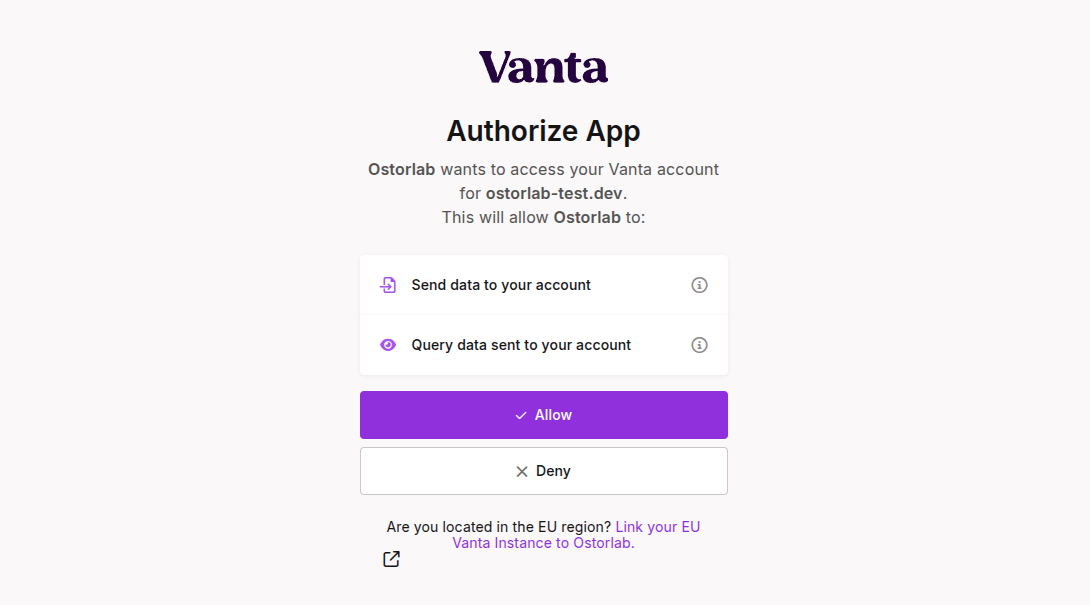
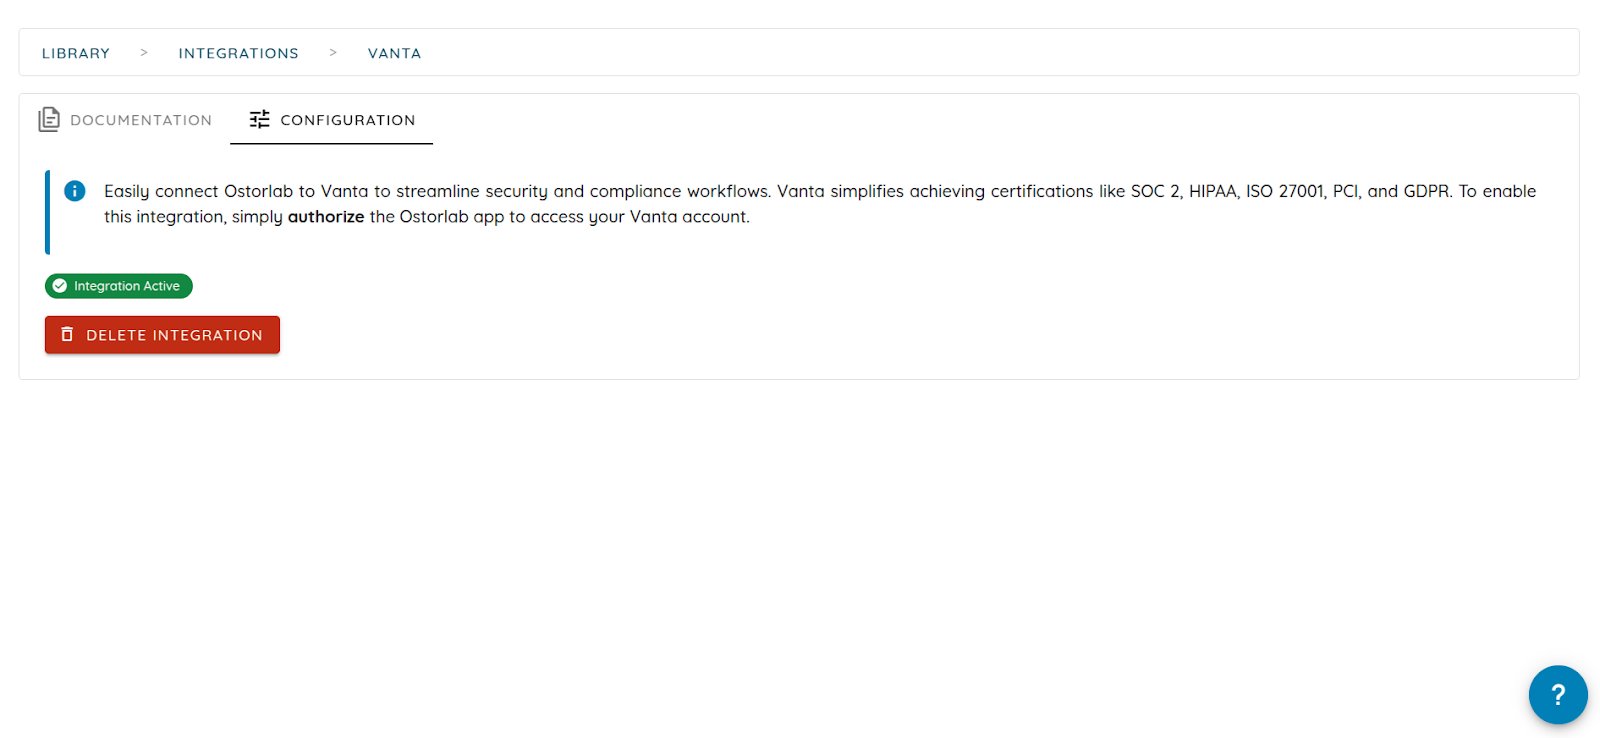
3- 确认激活状态:授予权限后,您将返回 Ostorlab。此时集成状态应显示为 Active,表示 Ostorlab 与 Vanta 已完成关联,可以开始同步。
Vanta 中的漏洞检测结果
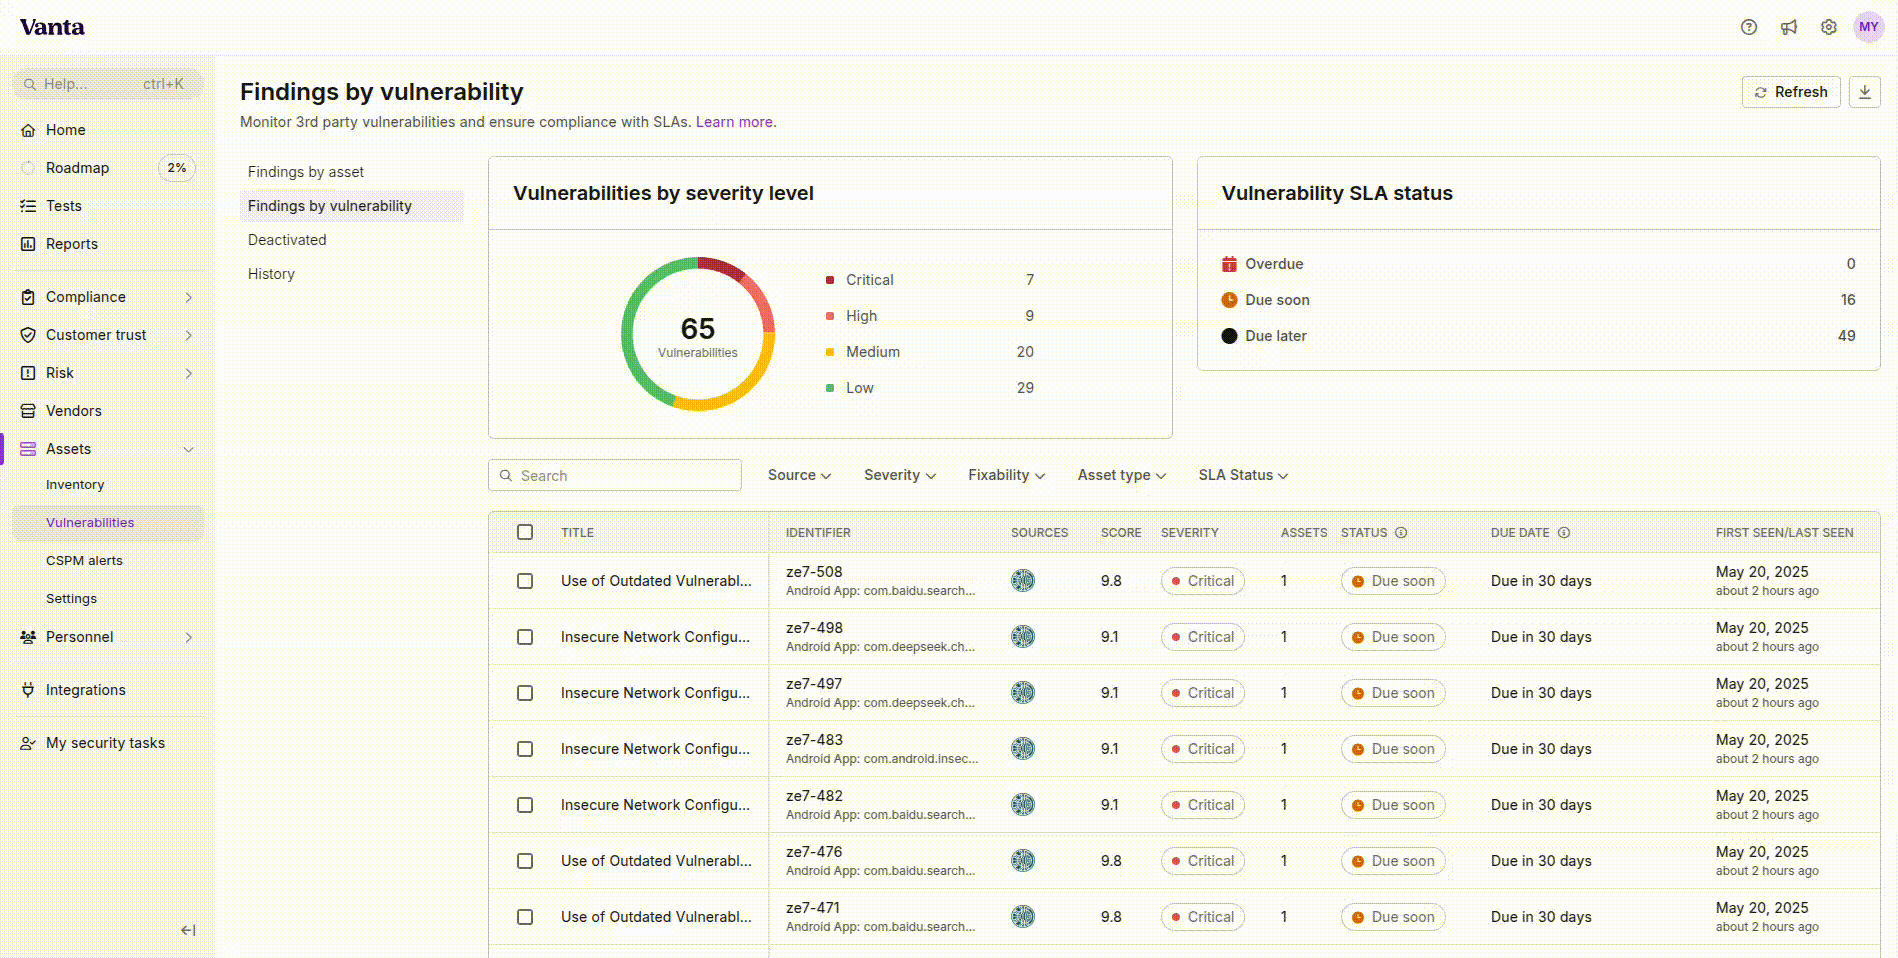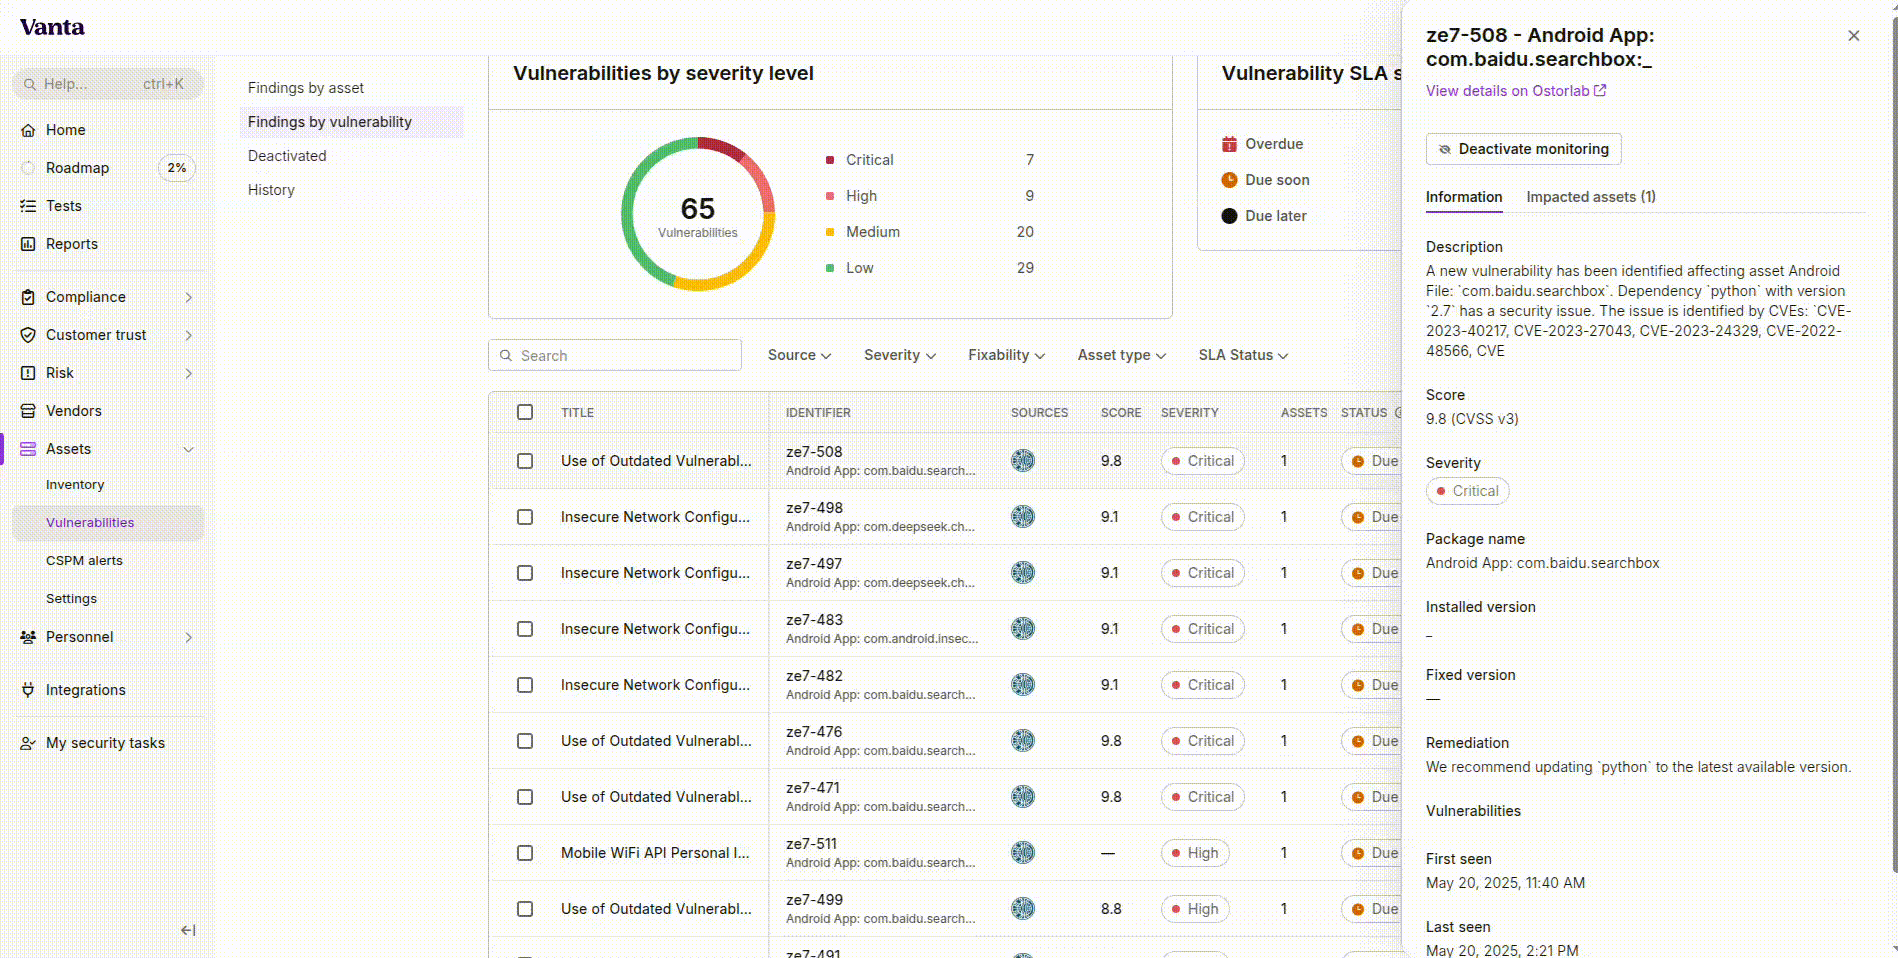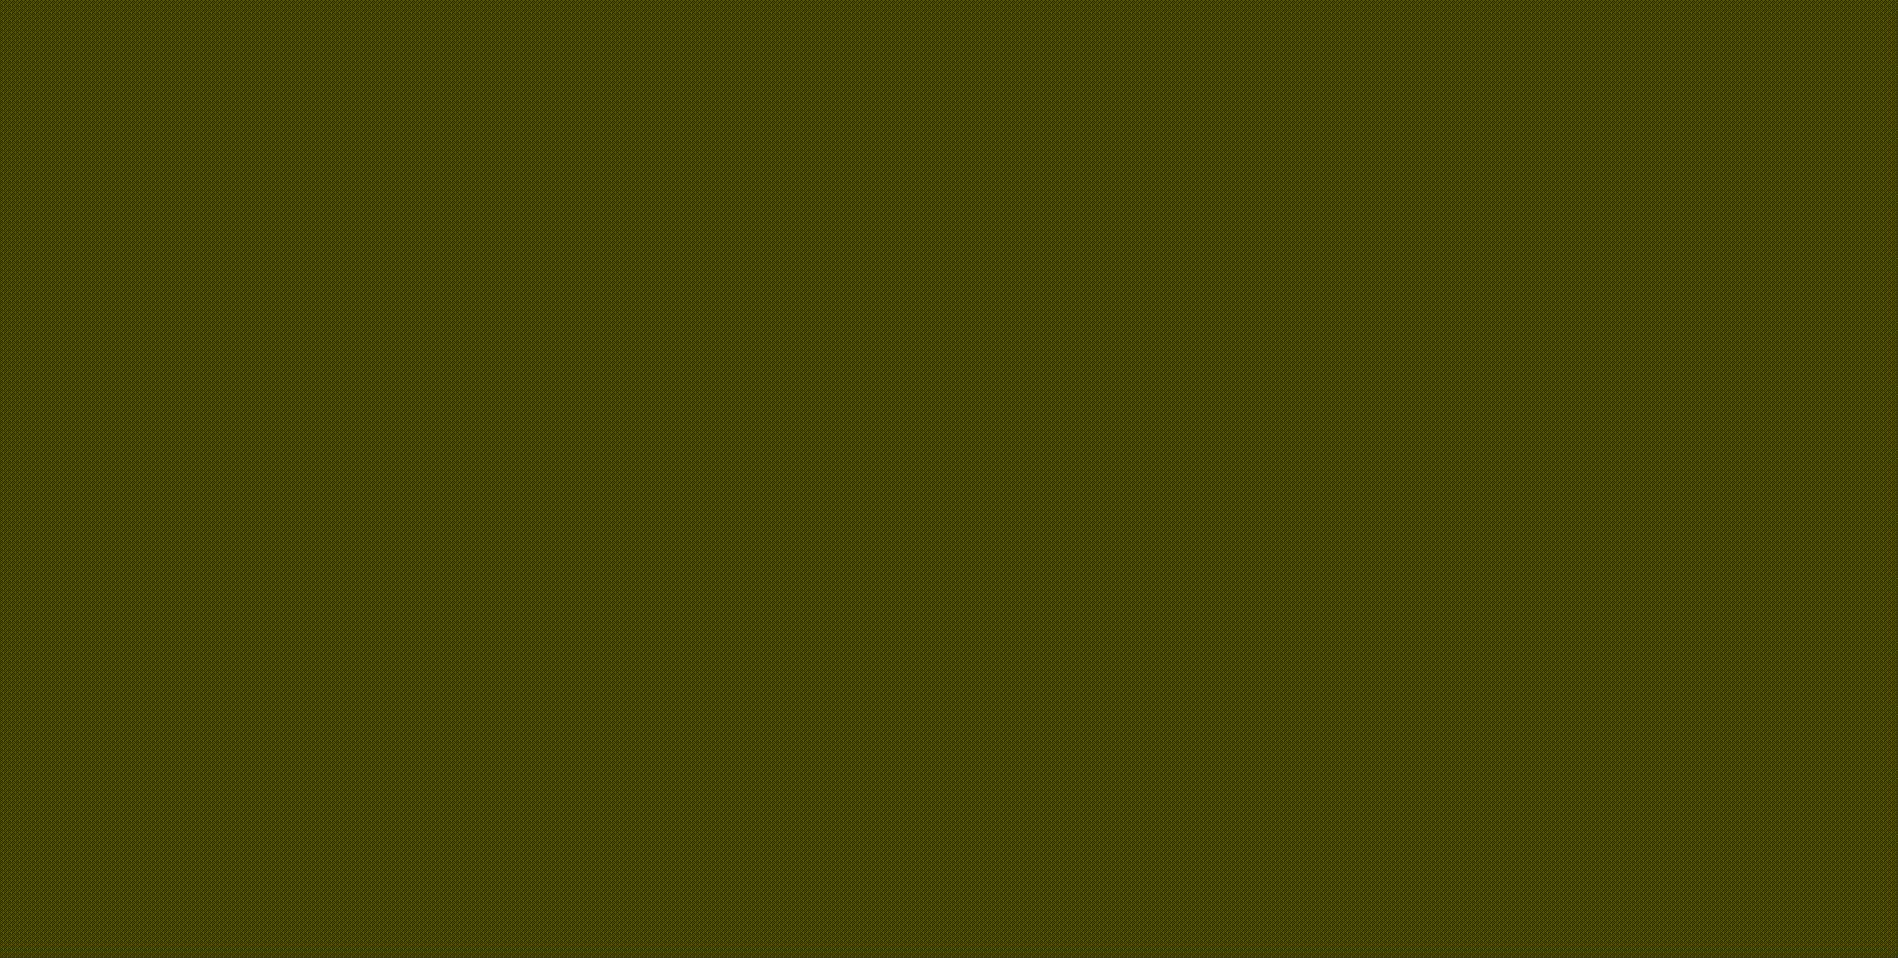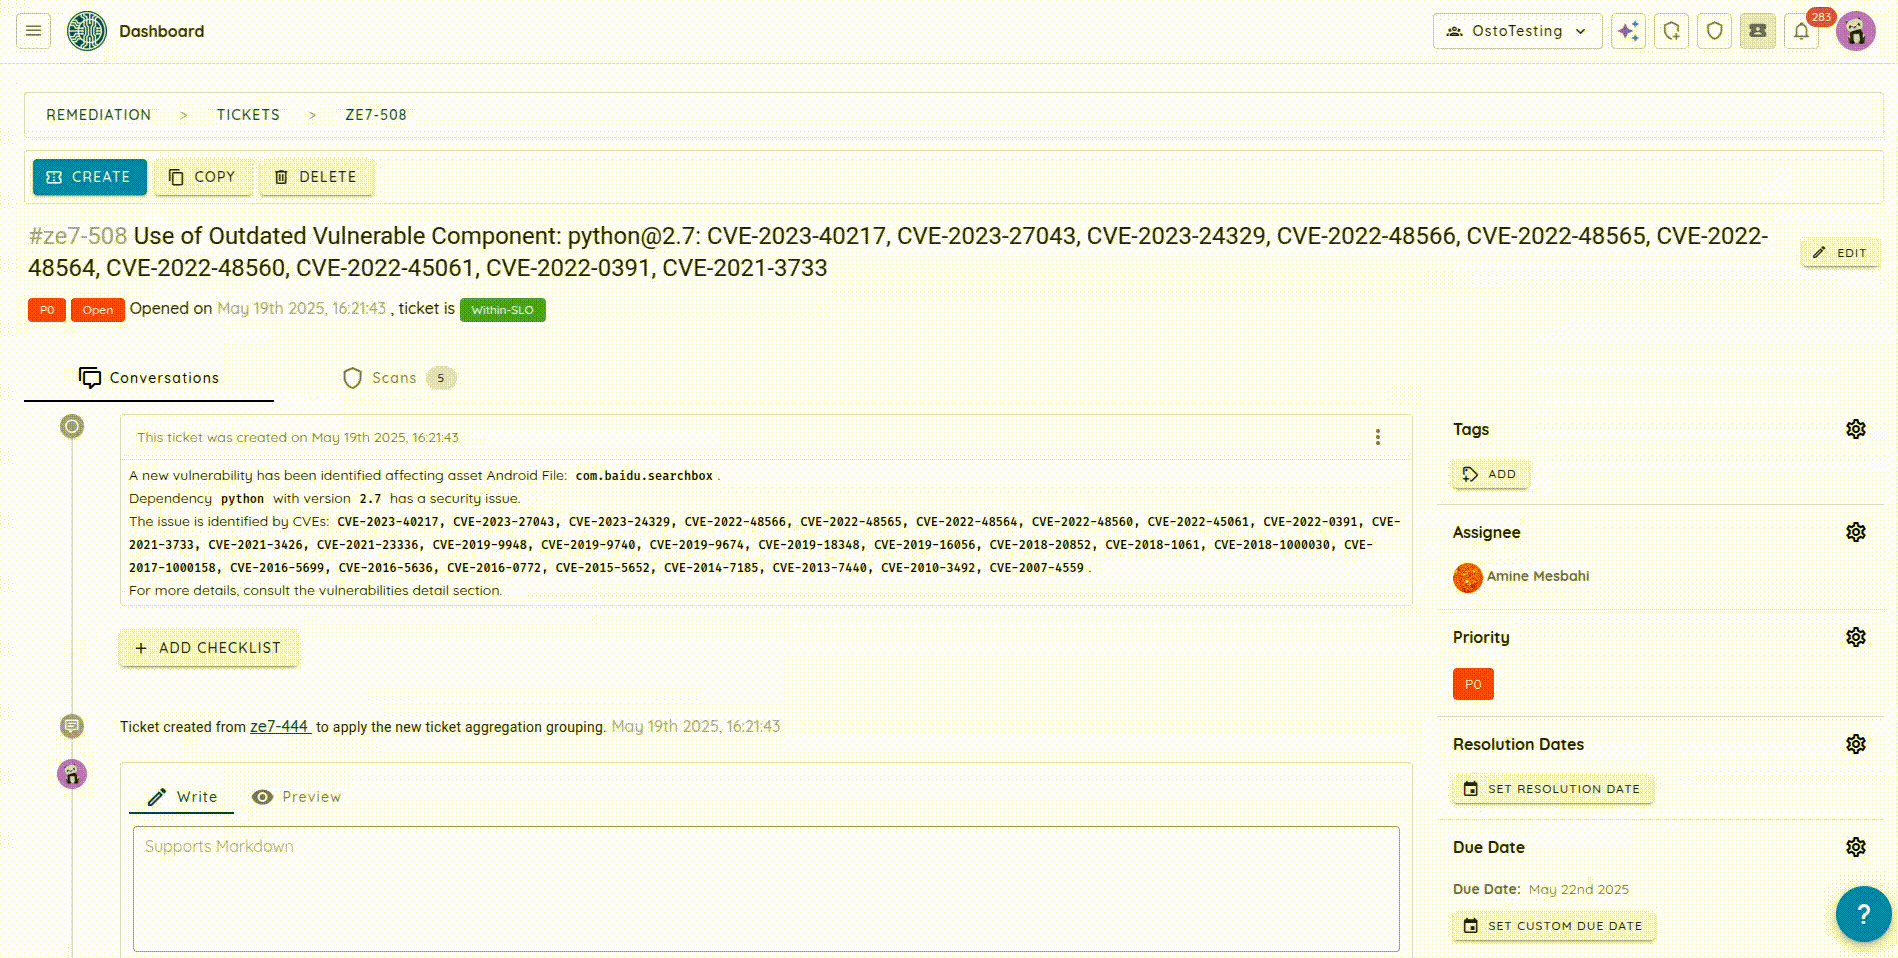
配置完成后,无需再进行任何设置:Ostorlab 会在每次扫描后将漏洞推送到 Vanta。
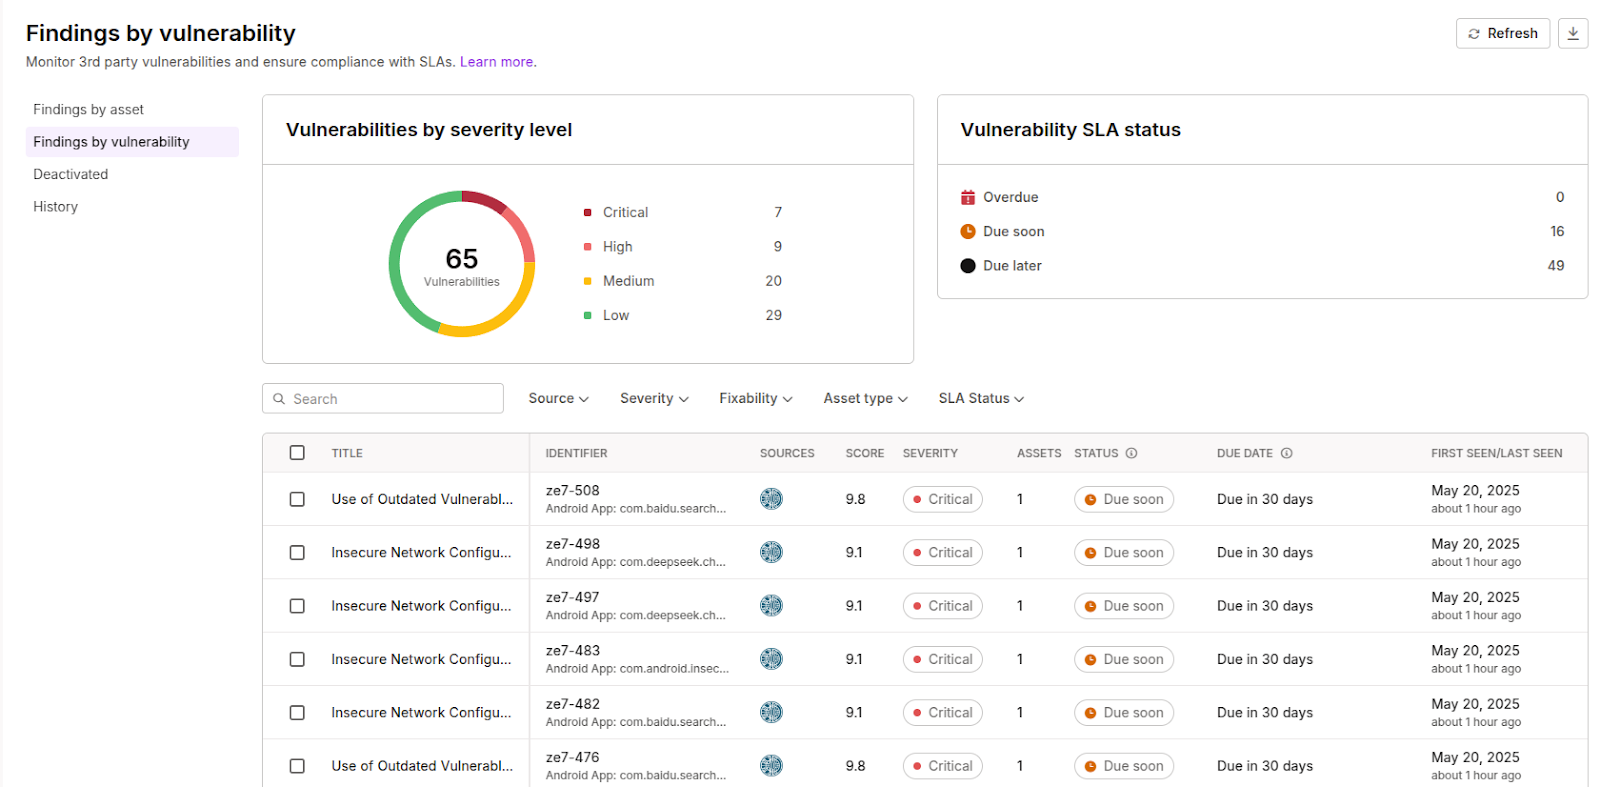
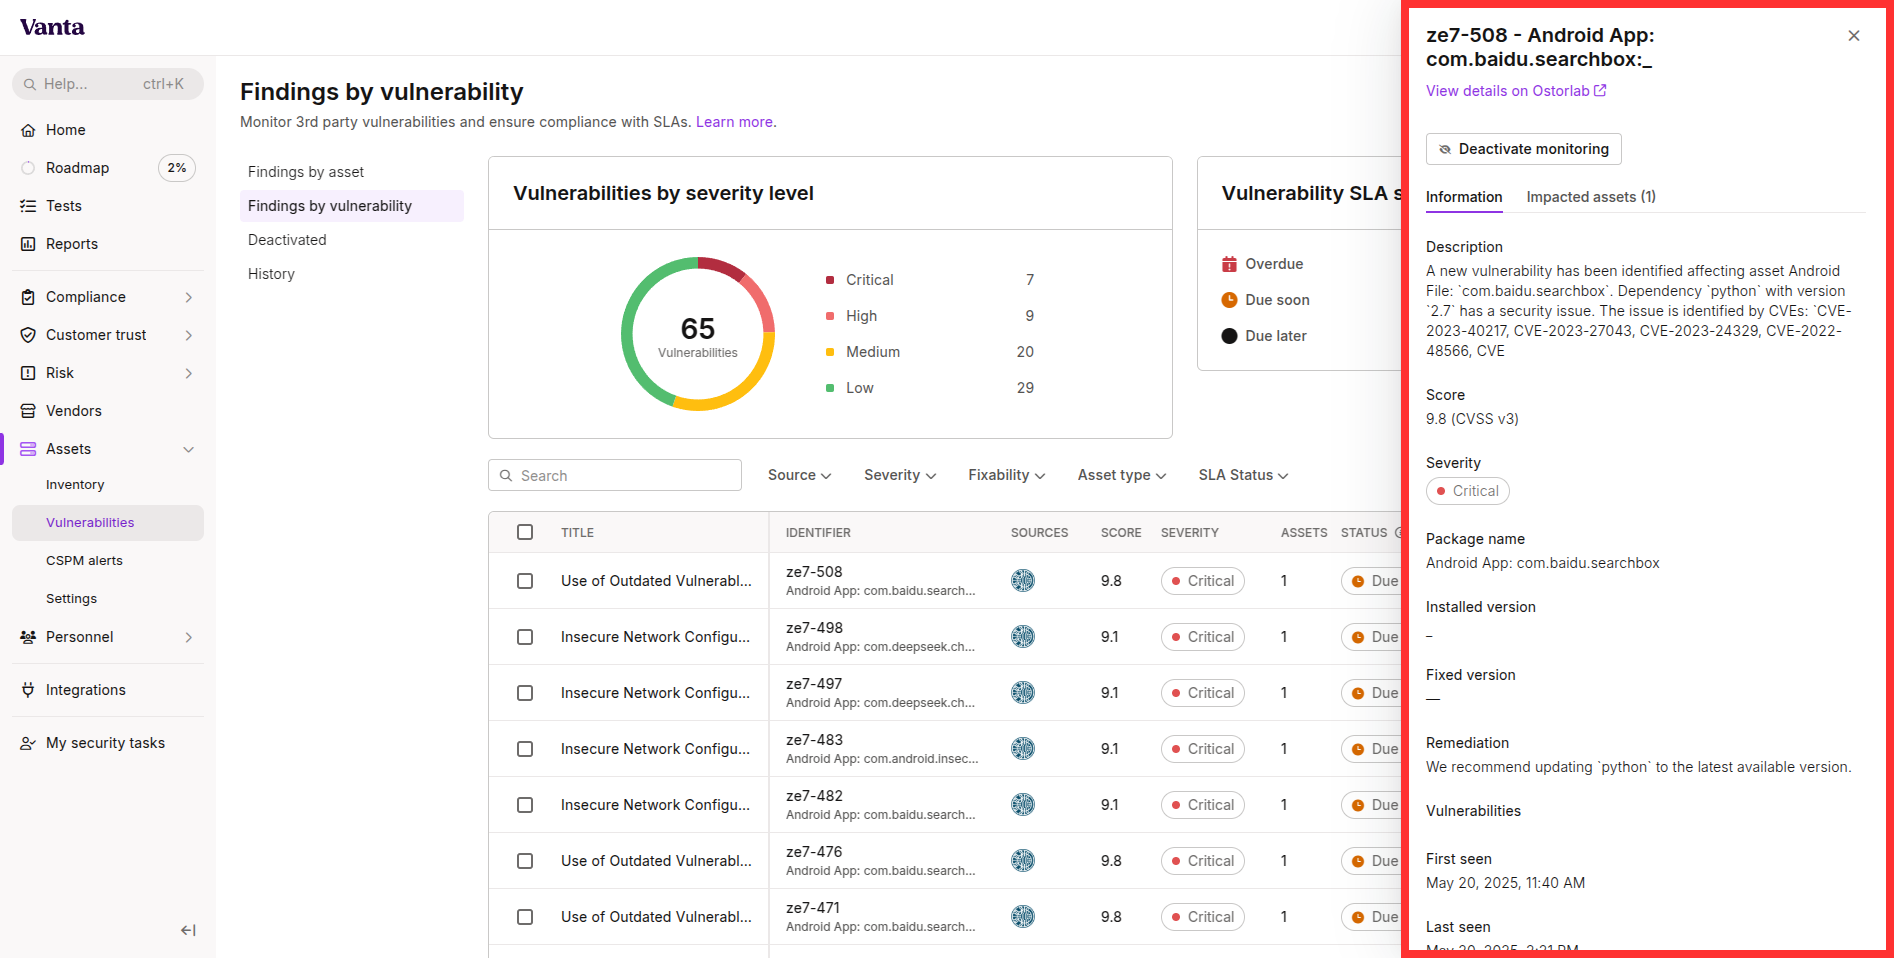
每条漏洞检测结果都包含以下信息:
- Title(标题):漏洞的名称。
- Description(描述):漏洞的简要概述。
- CVSS V3 Score(CVSS V3 评分):通用漏洞评分系统(Common Vulnerability Scoring System)的评分,表示漏洞的严重程度。
- Severity(严重程度,即风险等级):为该漏洞划定的风险等级。
- Remediation(修复):关于如何修复该漏洞的指导。
- First Seen(首次发现):首次检测到该漏洞的日期。
- Last Seen(最近发现):最近一次检测到该漏洞的日期。
- Package name(包名):如果漏洞与特定软件组件相关,则为受影响包的名称。
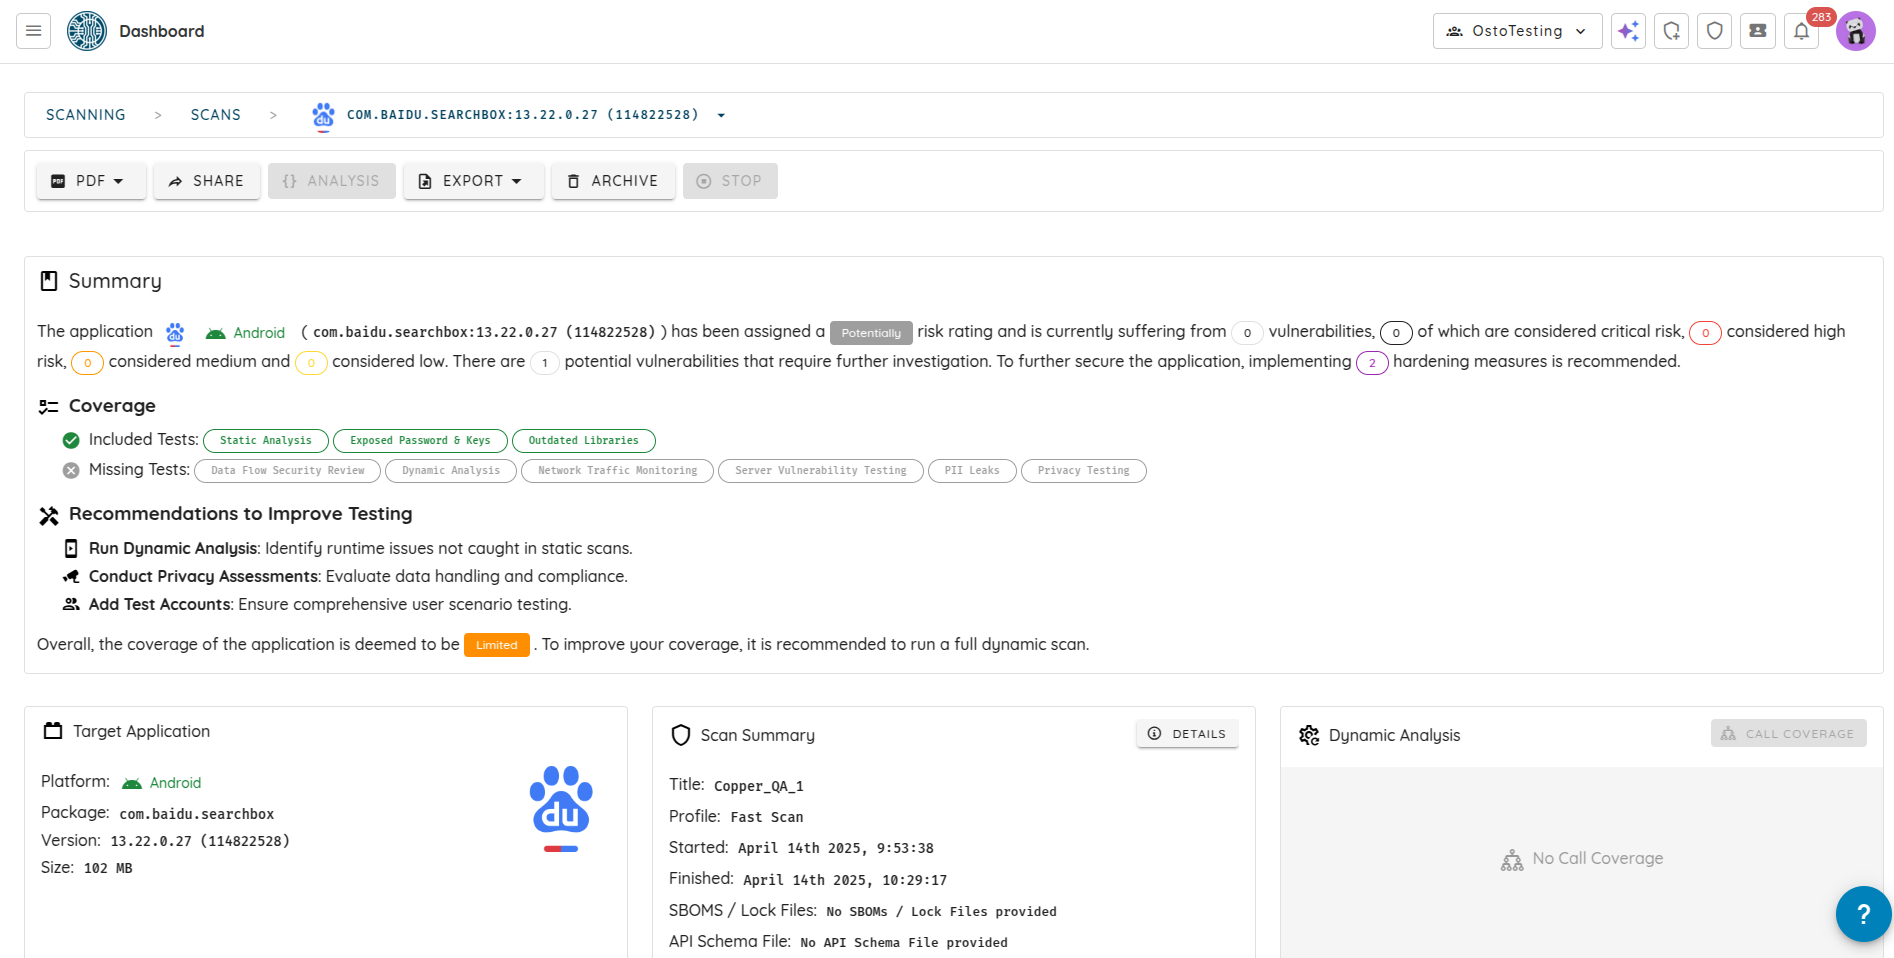
- Link to Ostorlab report(Ostorlab 报告链接):指向与该漏洞对应工单的完整 Ostorlab 报告的链接,提供更多细节和上下文。
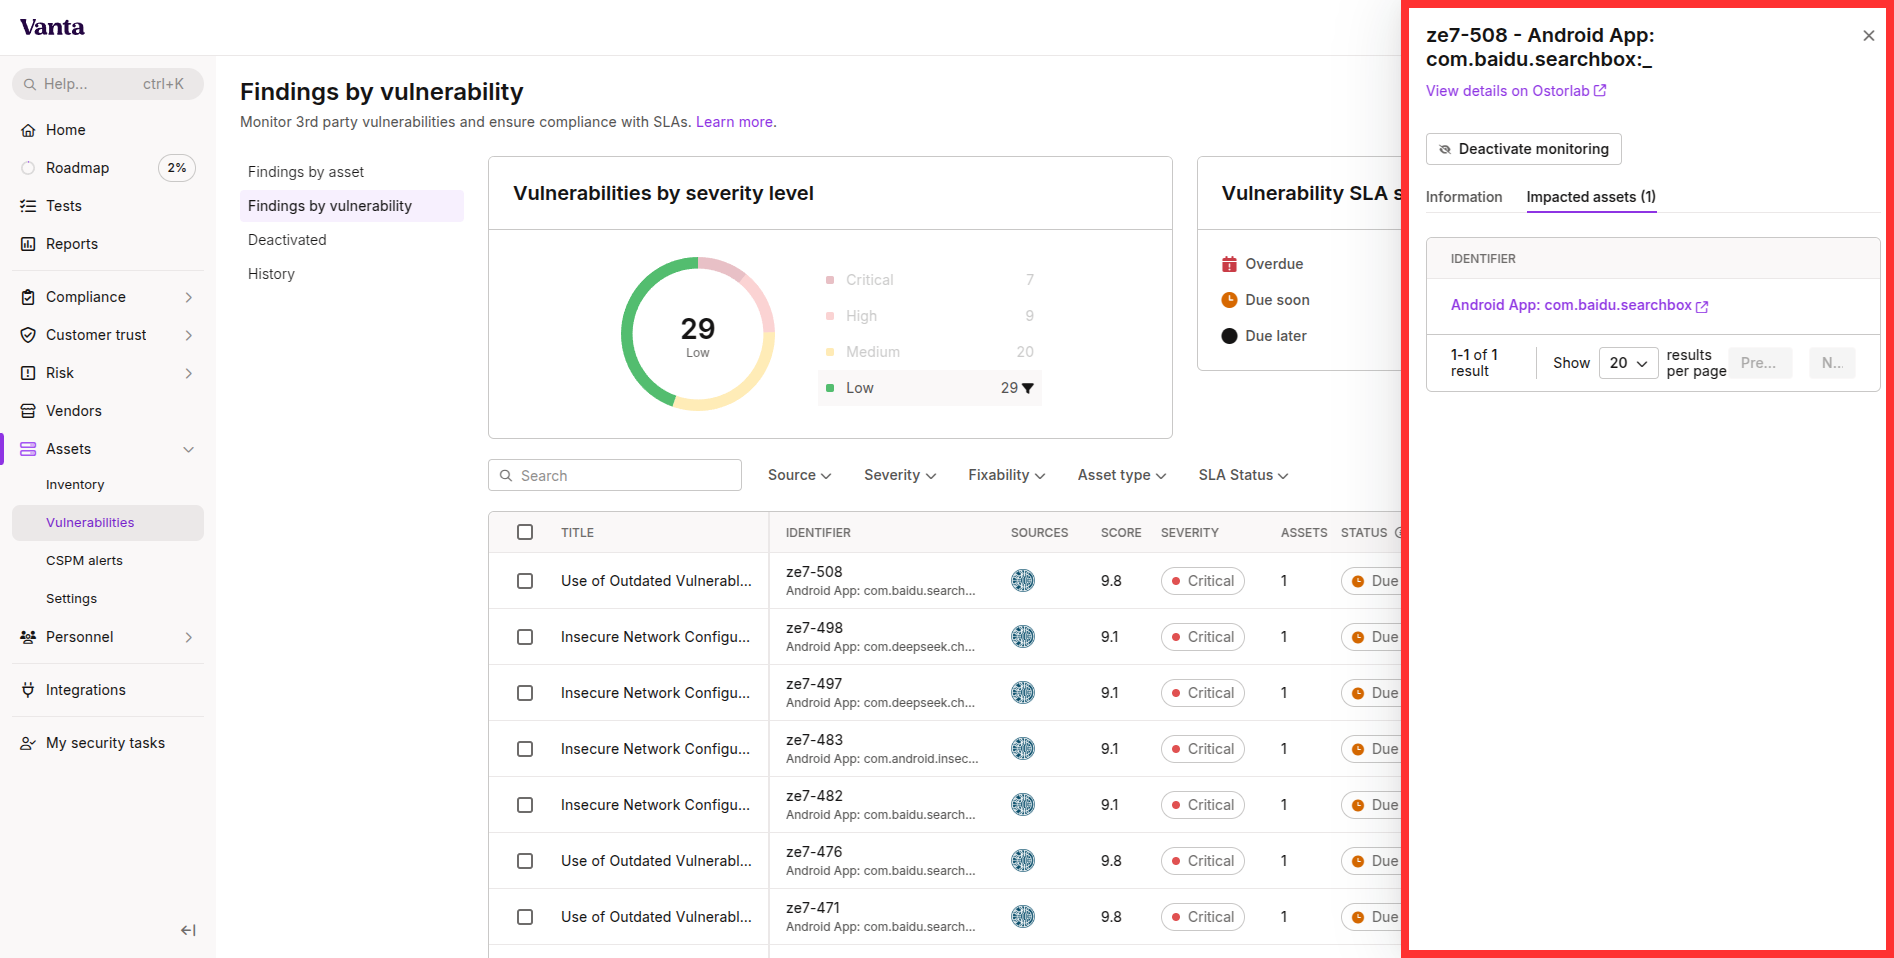
此外,还会列出受影响的资产,让您了解哪些资产受到这些漏洞的影响。点击资产标题,您将被重定向到该资产的页面(如有),或该资产的扫描页面。
漏洞同步
该集成支持将漏洞检测结果从 Ostorlab 自动同步到 Vanta。这意味着扫描一完成,结果就会被发送到 Vanta,无需任何人工干预。
在以下情况下,一条漏洞检测结果会被视为已修复:
-
该漏洞在最近一次扫描中不再出现,因此不会被发送到 Vanta。
-
该漏洞在 Ostorlab 平台中被标记为 False Positive(误报)、Exception(例外)或 Fixed(已修复)。
集成的主要好处
- 无缝配置集成:集成配置简单,一旦建立便无需额外维护,让团队能够专注于安全与合规工作。
- 自动同步漏洞:扫描完成后,Ostorlab 的检测结果会自动填充到 Vanta 的仪表板中,免去手动传输数据的麻烦。
- Vanta 中的丰富上下文:Vanta 中每个已同步的问题都包含完整信息——漏洞描述、CVSS 评分和向量、风险等级、修复说明,以及返回 Ostorlab 查看更多信息的链接。合规团队无需离开 Vanta 界面即可获得所需的全部上下文。
- 实时 SLA 跟踪:Vanta 会监控修复时间线,确保漏洞在约定的服务等级协议(SLA)期限内得到处理,并可在修复失效时重新打开问题。
这些好处意味着您能更早发现风险,更快做好审计准备。