为 SOC 2 合规快速获取可直接用于审计的渗透测试报告
了解 B2B SaaS 初创企业如何绕过咨询公司长达 4 周的排期,在几天而非几周内生成可直接用于审计的 SOC 2 渗透测试报告和证明函(Letter of Attestation)。
为 SOC 2 合规获取可直接用于审计的渗透测试报告,最快的方式是使用按需的 AI 渗透测试平台,该平台将自主探索与漏洞利用验证相结合。初创企业可以同时测试 Web、API 和移动应用,获得确定性的漏洞利用证据,并取得证明函(Letter of Attestation);Core 评估预计需要 5–7 天,更大范围的评估需要 10–20 天。
对于早期 B2B SaaS 公司而言,拿下一笔企业级销售订单是最艰难的里程碑之一。您的团队花费数月时间展示产品价值、协调各方利益相关者并谈判商务条款。然而,在最后的审批关口,企业采购部门却叫停了整个流程。其第三方风险管理(TPRM)团队发来一份供应商安全评估,要求提供一份独立的渗透测试报告,以及一份落款日期在过去十二个月内的正式证明函(Letter of Attestation)。
传统安全咨询公司需要三到五周的排期准备时间,一次时间点式评估的收费在 $15,000 到 $40,000 之间。对于运营资金有限、又背负紧迫季度销售指标的初创企业来说,等待一个月才能排上测试档期,会拖慢收入增长势头。反过来,运行一个基础的自动化漏洞扫描器并提交其生成的 PDF,会立即被企业采购部门和 SOC 2 审计师双双拒绝。
┌─────────────────────────────────────────────────────────────────────────────────────────┐
│                           FAST-TRACK AUDIT EVIDENCE PIPELINE                            │
└─────────────────────────────────────────────────────────────────────────────────────────┘

   [Target Assets] ──► [Agentic Deep Scan] ──► [Deterministic Proof] ──► [Developer Remediation]
      • Web Apps          • Autonomous Agents     • HTTP Request/Resp        • Actionable Curl PoCs
      • REST/GraphQL      • Contextual Chaining   • Differential Baseline    • Zero Triage Friction
      • iOS & Android     • Logic & Auth Checks   • Low False Positives
                               │
                               ▼
   [1-Click Re-Test] ──► [Finding Review] ────► [Audit Package Export] ──► [Unblock Sales]
      • Risk Rerun Pass     • Named Sign-off      • Attestation Letter (LoA)   • Pass SIG / CAIQ
      • Verified Retest     • Quality Review      • Executive Summary (NDA)    • Close Deals Fast
企业 TPRM 团队究竟会在渗透测试报告中检查什么?
企业第三方风险管理(TPRM)团队会在渗透测试提交材料中检查四项主要标准:落款日期在 12 个月以内的独立证明函(Letter of Attestation)、全面的多资产范围界定(Web、API 和移动应用)、没有任何未解决的高危或严重发现,以及与公认框架(OWASP 和 NIST SP 800-115)相对应的测试。
在评估供应商风险时,企业安全团队依赖标准化框架,例如 Shared Assessments SIG Lite(v2024/2025)、云安全联盟共识评估倡议问卷(CSA CAIQ v4)以及 Whistic 供应商档案。这些评估侧重于威胁与漏洞管理(TVM)下的严格验证规则。
企业采购团队很少审查您的内部应用代码或敏感的漏洞复现细节。共享原始的概念验证漏洞利用代码会带来知识产权风险和运营隐患。因此,买方会在保密协议下评估两份外部验证文件:
- 独立证明函(LoA):一份印有测试服务商抬头的签署声明,确认评估日期、明确的测试范围、标准化的方法论以及整体风险态势。
- 执行摘要报告:一份经过脱敏处理的管理层概述,汇总测试覆盖范围、按严重程度划分的漏洞分布以及修复状态,而不暴露原始的漏洞利用载荷。
┌─────────────────────────────────────────────────────────────────────────────────────────┐
│                           ENTERPRISE TPRM EVALUATION WORKFLOW                           │
├─────────────────────────────────────────────────────────────────────────────────────────┤
│                                                                                         │
│   Enterprise Prospect                                     Startup / Vendor              │
│  ┌────────────────────┐   Sends Questionnaire (SIG / CAIQ) ┌─────────────────────────┐  │
│  │ Procurement & TPRM │ ─────────────────────────────────► │ Sales & Security Team   │  │
│  └─────────┬──────────┘                                    └────────────┬────────────┘  │
│            │                                                            │               │
│            ▼ Verifies Attached Evidence                                 ▼ Evidence      │
│  ┌───────────────────────────────────────────────────────────────────────────────────┐  │
│  │ 1. Independent Third-Party Letter of Attestation (LoA) (Signed, < 12 months)      │  │
│  │ 2. Scoping Document (Production Web, APIs, Mobile Apps, Cloud Boundaries)          │  │
│  │ 3. Remediation Verification (Zero unresolved Critical / High findings)             │  │
│  │ 4. Recognized Methodology (OWASP Top 10, OWASP WSTG, NIST SP 800-115, PTES)        │  │
│  └───────────────────────────────────────────────────────────────────────────────────┘  │
│            │                                                                            │
│            ├─► Raw Scanner Export (Nessus/ZAP) ──────────► REJECTED (Deal Blocked)      │
│            │                                                                            │
│            └─► AI Pentest Attestation + PoC Traces ──────► APPROVED (Deal Unblocked)    │
└─────────────────────────────────────────────────────────────────────────────────────────┘
要通过企业采购审查,您的渗透测试材料包必须满足四项不容商量的标准:
- 第三方结构独立性:自我评估、内部工程审查以及由您自己的开发人员运行的原始工具输出,都会立即无法通过审查。买方要求外部的、客观的评估。
- 全面的范围对齐:测试范围必须与存储客户数据的生产环境边界一致。如果您的架构包括 Web 控制台、后端 REST 或 GraphQL 微服务以及移动应用(iOS/Android),那么只测试营销网站域名会导致审计例外。
- 标准化的测试方法论:评估必须引用公认的行业框架,包括 NIST SP 800-115、OWASP Web 安全测试指南(WSTG)、OWASP API Security Top 10 以及 OWASP 移动应用安全验证标准(MASVS)。
- 有据可查的修复与复测验证:企业买方会取消存在未关闭的严重或高危漏洞的供应商的资格。如果在初次测试中发现缺陷,您的材料包必须包含经验证的复测文档,证明这些问题已成功关闭。
为什么 SOC 2 审计师会拒绝自动化漏洞扫描?
SOC 2 审计师拒绝以自动化漏洞扫描替代渗透测试,是因为 AICPA 信任服务标准(Trust Services Criteria)将漏洞检测(CC7.1)与运行控制评估(CC4.1)区分开来。自动化扫描虽然满足识别已知漏洞的要求(CC7.1),但审计师和企业安全团队要求进行单独评估,主动探测内部控制在对手施压下是否仍然有效(CC4.1)——这是孤立的扫描器检查无法满足的标准。
创始人经常询问,运行 Nessus、Qualys 或 OWASP ZAP 等自动化漏洞扫描器是否就能满足 SOC 2 合规中的渗透测试要求。实践中,SOC 2 审计师会区分自动化漏洞扫描和渗透测试:扫描基于已知特征识别潜在缺陷,而渗透测试则需要主动探测控制是否可被绕过,并证明漏洞利用的可行性。
原因就在于美国注册会计师协会(AICPA)TSP Section 100 下信任服务标准的确切措辞。
┌─────────────────────────────────────────────────────────────────────────────────────────┐
│                       AICPA TRUST SERVICES CRITERIA & AUDIT MAPPING                     │
├──────────────────────────────────────────┬──────────────────────────────────────────────┤
│ CC7.1: Vulnerability Identification      │ CC4.1: Monitoring & Separate Evaluations     │
├──────────────────────────────────────────┼──────────────────────────────────────────────┤
│ • Goal: Detect vulnerabilities & patches │ • Goal: Evaluate if controls actually WORK   │
│ • Tooling: Vulnerability Scanners        │ • Tooling: Penetration Testing               │
│   (Nessus, Qualys, Trivy, Dependabot)    │   (Autonomous Agents + Human Validation)     │
│ • Mechanism: Version checks & signatures │ • Mechanism: Active Adversary Simulation     │
│ • Artifact: Scan summaries, patch logs   │ • Artifact: Proof of Concept (PoC), LoA      │
│ • Audit Role: Core Evidence for CC7.1    │ • Audit Role: Industry Benchmark for CC4.1   │
└──────────────────────────────────────────┴──────────────────────────────────────────────┘
CC7.1 与 CC4.1 的区别
信任服务标准将漏洞管理与运行控制测试区分开来:
- CC7.1(系统运营——漏洞管理):要求实体实施检测程序,以识别配置变更和系统漏洞。自动化漏洞扫描、依赖检查和容器镜像扫描可以证明您的团队会扫描已知的软件缺陷,从而满足 CC7.1。
- CC4.1(COSO 原则 16——持续评估和单独评估):要求进行单独评估,以确定内部控制要素是否存在并在主动施压下正常运作。检查安全策略只能确认规则存在于纸面上;攻击正在运行的应用才能确认该控制确实能抵御未经授权的访问。虽然 AICPA 标准并未明确规定必须进行渗透测试,但审计师和企业 TPRM 团队将独立渗透测试视为证实 CC4.1 评估的标准控制活动。
原始漏洞扫描的四个结构性缺陷
原始漏洞扫描无法达到 CC4.1 的门槛,原因有四:
- 没有任何漏洞利用证据:扫描器通过匹配软件 Banner 和正则表达式模式来给出推测性假设(例如“潜在的 Apache 缺陷”)。它们不会实际执行攻击来确认端点是否可达、是否可执行,或者是否受到上游防火墙的保护。
- 无法测试业务逻辑漏洞:扫描器发送的是孤立的 HTTP 请求。它们无法评估多步骤的授权流程,例如对象级授权失效(BOLA/IDOR)、多租户数据泄露或跨已认证角色的权限提升。
- 误报率高:自动化扫描器经常产生 20% 到 50% 的误报噪声。注册会计师审计师拒绝对未经验证的告警进行分级处理,迫使供应商手动证明其有效性。
- 缺乏对抗性上下文:审计师需要证据表明攻击者无法将多个低危问题串联成一条严重的数据窃取路径。扫描器孤立地评估参数,无法串联攻击步骤。
具名问责在审计认可中的作用
审计师并不会根据执行过程中是否使用了 AI 工具来评判评估。他们评估的是证据的可信度、方法论的透明度以及具名的人员问责。一份完全由未经验证的自动化脚本生成、没有人工监督的报告,读起来就像一份未经验证的自我评估。
为了满足审计标准,评估材料包需要包含: * 可验证的请求/响应证据,展示真实影响。 * 有文档记录、可检查的方法论,并与既定标准相对应。 * 由具名的、合格的人员进行审核,验证发现的准确性并签署证明函。 * 清晰的范围边界,直接对应 SOC 2 系统描述。
评估您的选项:传统咨询公司、扫描器与 Ostorlab AI 渗透测试
评估渗透测试方案的初创企业面临三种不同的交付模式。了解它们在结构上的差异,有助于团队在销售速度与合规严谨性之间选择合适的方案。
| 评估维度 | 传统精品咨询公司 | 原始自动化漏洞扫描器 | Ostorlab AI 渗透测试(Agentic Deep Scan) |
|---|---|---|---|
| 交付周期 | 3 到 5 周(排期和报告) | 1 到 4 小时 | 预计 5–7 天(Core);更大范围为 10–20 天 |
| 典型成本 | 每次评估 $15,000 到 $40,000+ | 年度许可 $2,000 到 $8,000 | 起价 $499(Core 套餐;随资产范围扩展) |
| 审计师认可 | 认可(传统默认选项) | 拒绝(不满足 CC4.1 标准) | 获主要审计机构认可(PoC 证据 + 经验证的 LoA) |
| 漏洞利用验证 | 人工笔记和截图 | 无(假设性的模式匹配) | 确定性的漏洞利用证据 |
| 误报率 | 低(人工过滤) | 高(20% 到 50%+) | 低(通过漏洞利用证据验证) |
| 范围覆盖 | 通常仅限于 Web 或单个 API | 表层参数模糊测试 | 统一的多资产覆盖:Web、API、移动应用、云 |
| 修复复测 | 延迟 1 到 3 周(需额外付费) | 快速但未经验证 | 即时一键 Risk Reruns |
| 人工验证 | 包含(人工测试) | 无(纯软件输出) | 由 AI 智能体完成漏洞利用验证;人工验证选项请查看套餐 |
| SOC 2 Type 2 适用性 | 单一的静态时间点快照 | 扫描频繁,深度不足 | 跨发布周期的持续测试 |
Ostorlab 如何在没有咨询排期延迟的情况下提供审计级的严谨性
Ostorlab 将自主的 Agentic Deep Scan 技术与漏洞利用验证相结合。自主智能体不会生成假设性告警,而是探索应用状态、提出结合上下文的攻击假设并执行经验证的漏洞利用,每一项已确认的发现都附带一个可用的漏洞利用。
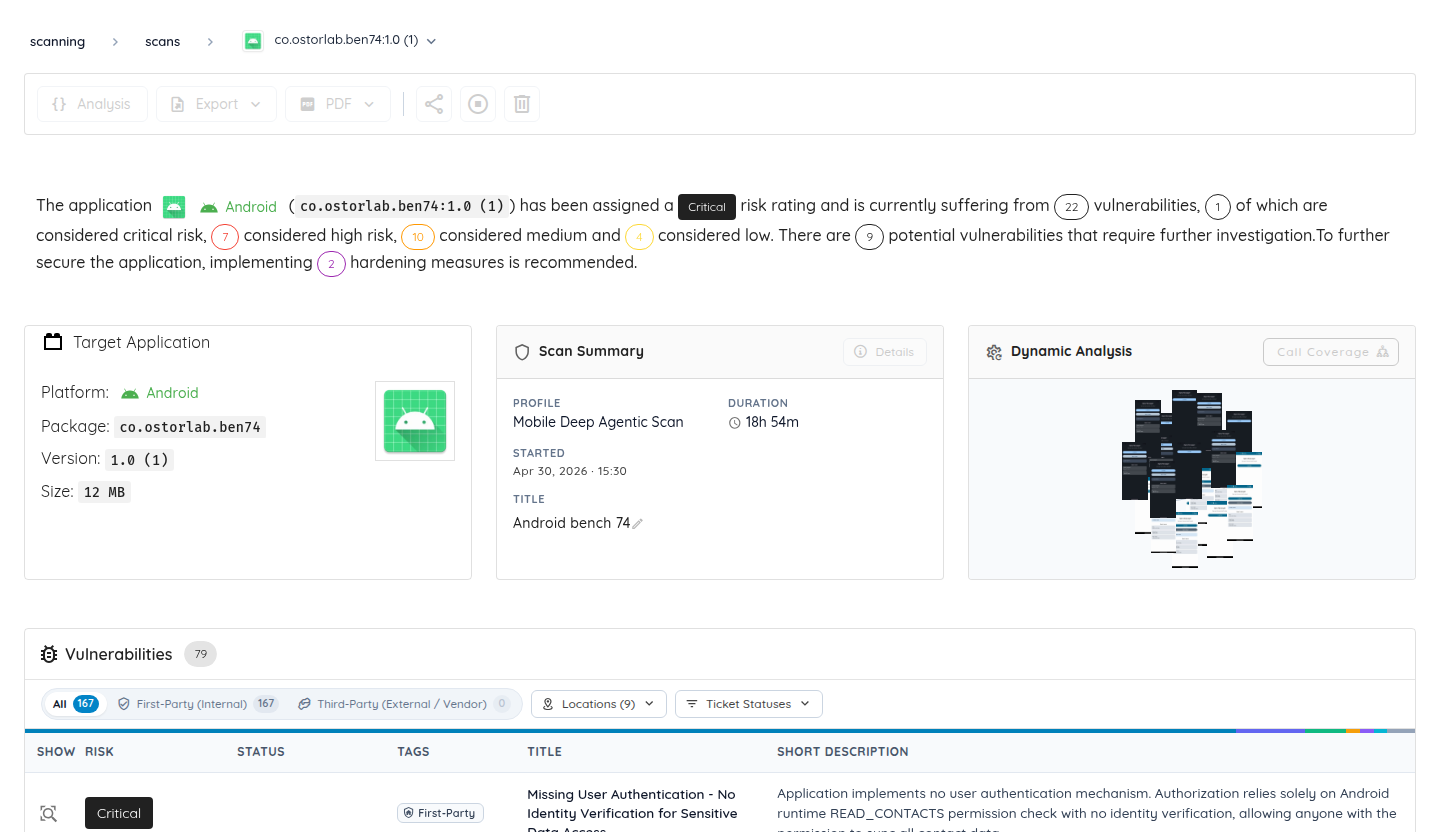
图 1:Ostorlab Agentic Deep Scan 评估报告概览。控制台显示整体风险评级、目标架构范围、扫描时长以及分类后的漏洞明细,可直接供审计师检查。
1. 确定性的可利用性证据(PoC)
审计师和企业审查人员要求可验证的证据。Ostorlab 的发现不依赖主观的置信度评分。每一项报告的发现都提供针对目标资产的确定性证据——对于 Web 和 API,提供完整的 HTTP 请求与响应对及 curl 命令;对于移动应用,提供 IPC 触发器和运行时日志;对于代码层面的问题,提供经验证的执行路径——同时附有精确的根因分析。
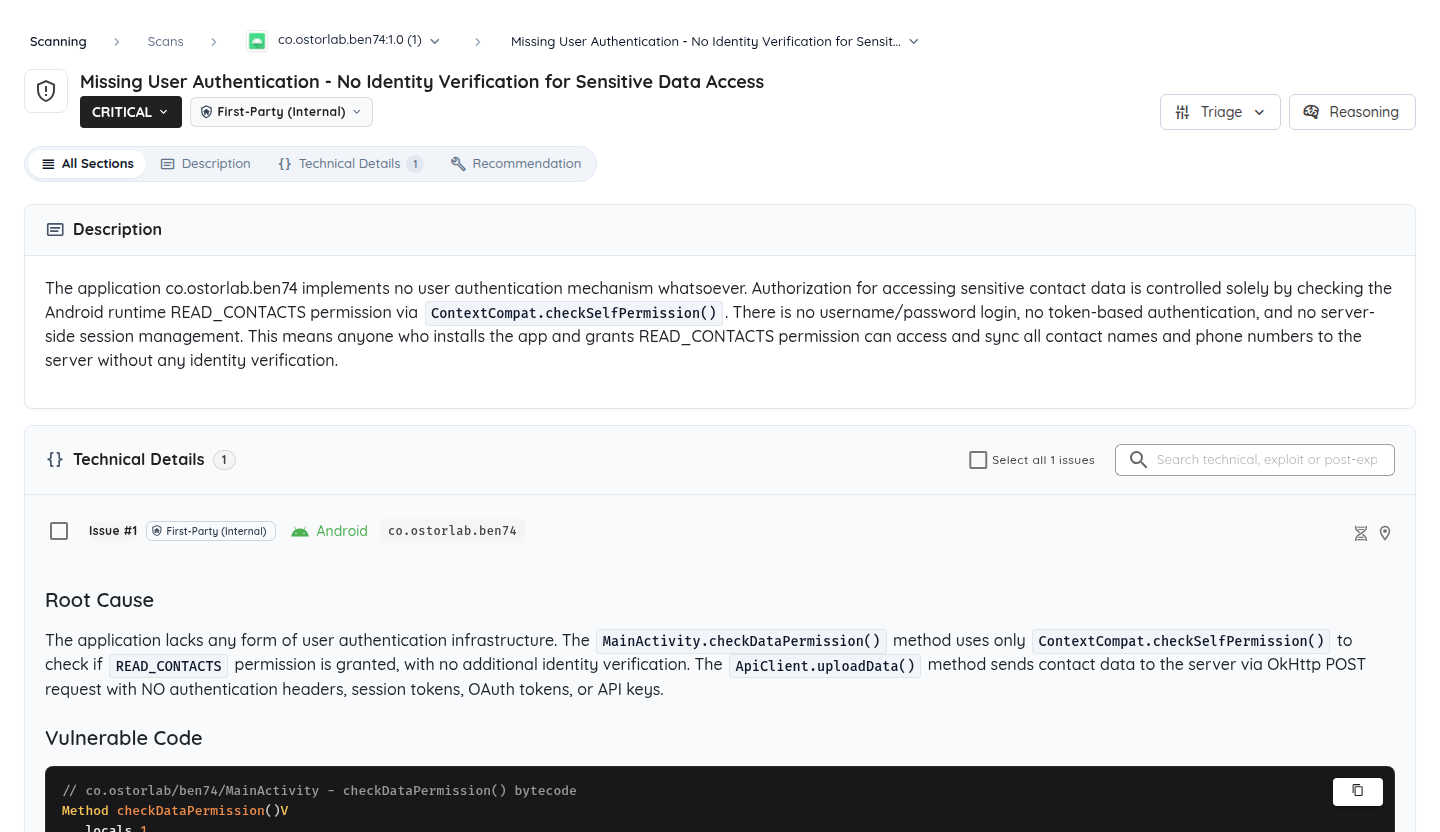
图 2:Ostorlab 平台中的发现详情视图。报告明确了严重程度、根因确认、受影响的代码路径以及清晰的复现步骤,使开发人员能够毫无歧义地修复底层缺陷。
请看这个在一次已认证 API 评估中发现、经过脱敏处理的对象级授权失效(BOLA)发现:
POST /api/v2/workspaces/ws_89234/billing/invoices HTTP/1.1
Host: target-api.internal-saas.com
Authorization: Bearer eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9...
Content-Type: application/json

{
  "target_tenant_id": "tenant_enterprise_7710",
  "request_export": true
}
服务器响应证实了跨组织边界的租户数据窃取:
HTTP/1.1 200 OK
Content-Type: application/json
Date: Fri, 11 Sep 2026 14:22:04 GMT

{
  "status": "success",
  "tenant_id": "tenant_enterprise_7710",
  "invoices": [
    {
      "invoice_id": "inv_99812",
      "amount_usd": 124500.00,
      "billing_contact": "finance@fortune500-client.com",
      "payment_method": "ACH_****8812"
    }
  ]
}
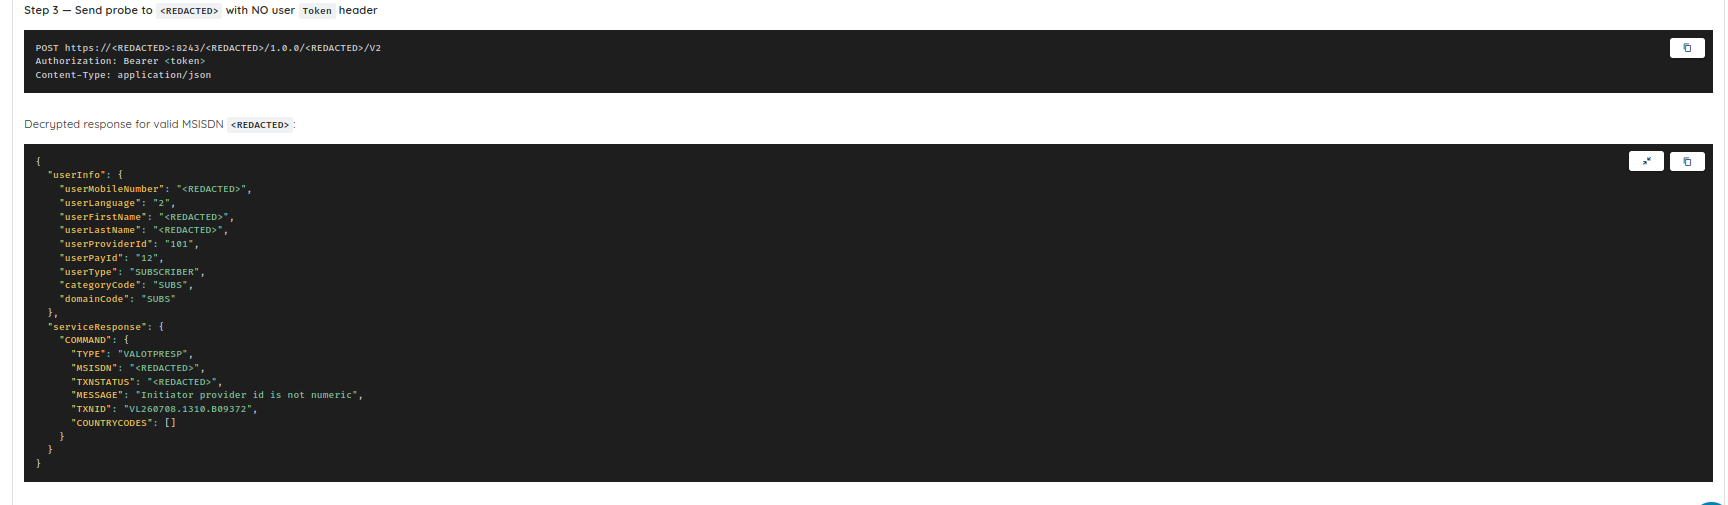
图 3:由智能体生成的运行时漏洞利用证据。解密后的响应展示了实际的数据暴露,为审计师提供无可争辩的入侵证据,而非理论上的启发式推断。
该发现附带一项差异基线检查,证明不存在漏洞的端点会执行严格的租户隔离检查。开发人员获得可直接执行的复现命令,而审计师获得无可争辩的漏洞利用证据。
2. 统一的多资产技术栈:Web、API 和移动应用
现代 SaaS 架构已超越传统 Web 应用的范畴。后端微服务、GraphQL 网关以及原生移动客户端(iOS 和 Android)都会直接与企业客户数据交互。
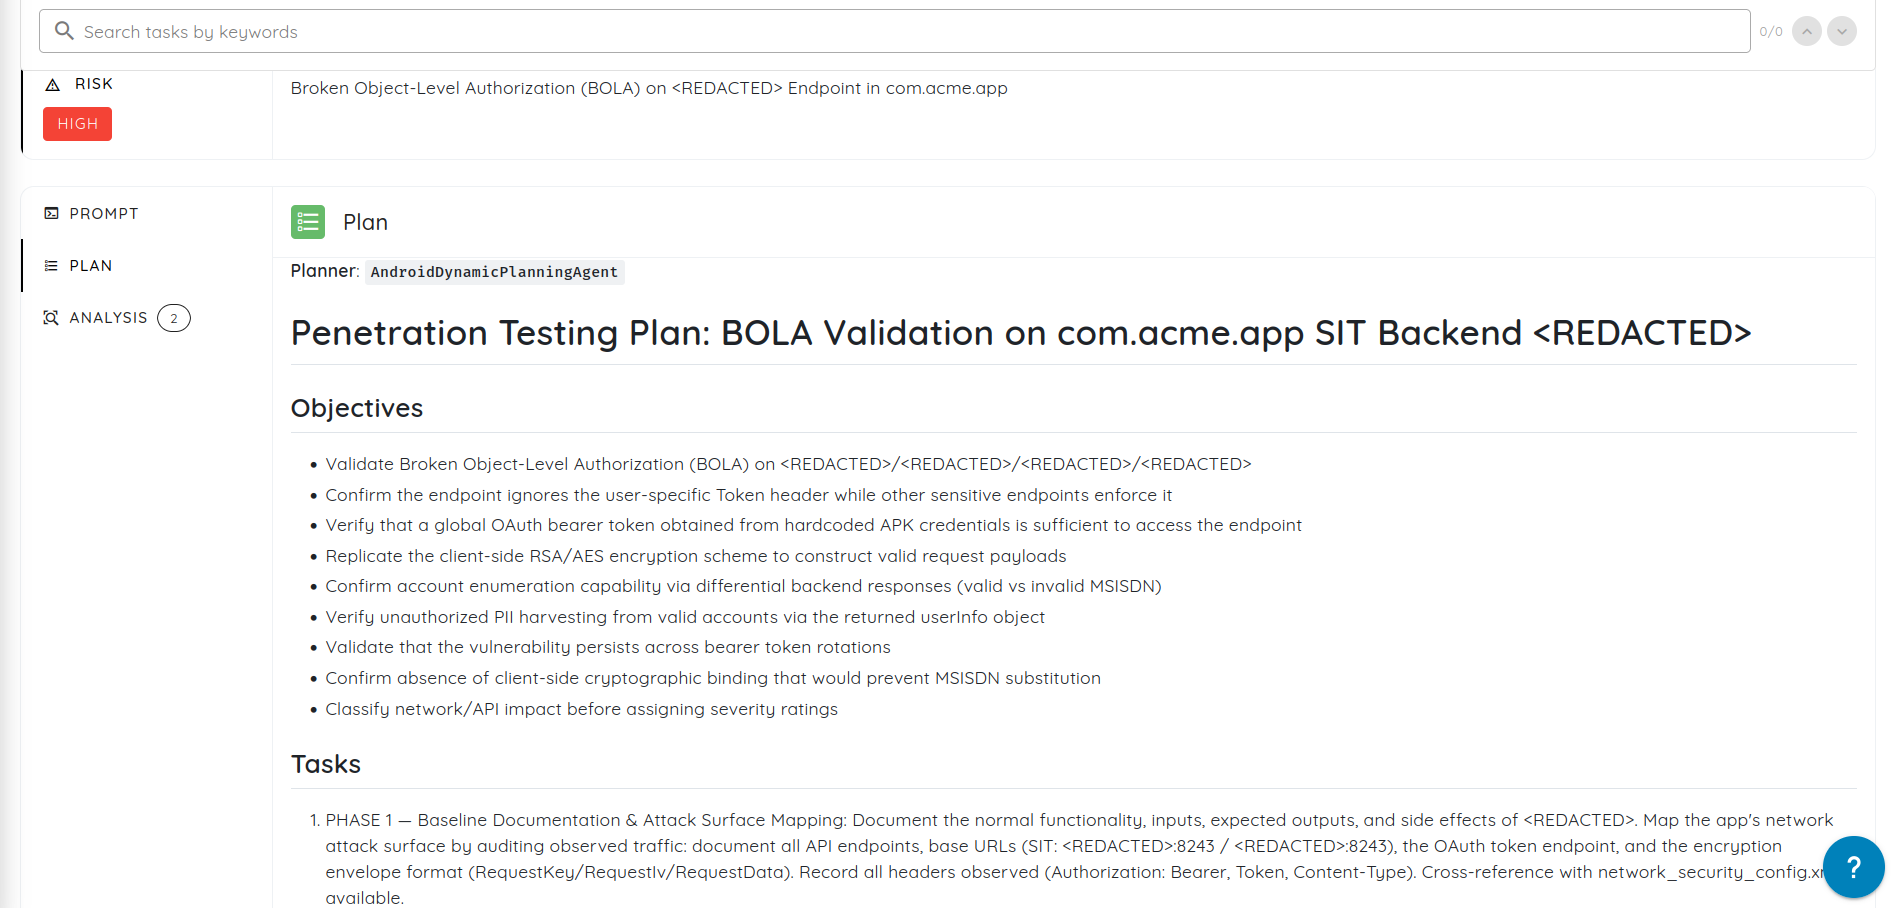
图 4:来自 Ostorlab Agentic Deep Scan 的可检查测试方法论。审计师可以检查具名的规划智能体、明确的目标以及分阶段的执行任务,从而证明其符合正式的渗透测试标准。
单一用途的 Web 扫描器无法反编译移动应用二进制文件,也无法绕过证书锁定。Ostorlab 提供统一的多资产测试: * Web 和 API 深度扫描:自主状态探索、导入 OpenAPI 和 Postman 集合,以及对授权控制的动态测试。 * 移动应用动态插桩:利用 Monkey 动态测试框架、运行时插桩和本地存储风险检测,对 Android(APK)和 iOS(IPA)应用进行自动化测试。 * 跨资产横向分析:发现移动应用中的硬编码密钥,并将其串联起来以获取未经授权的后端 API 资源。
3. 通过 Risk Reruns 一键进行修复复测
在传统渗透测试中,修复漏洞只完成了一半的工作。验证修复需要联系咨询公司、等待有空的测试人员,而且往往还需要支付额外的复测费用。
Ostorlab 通过 Risk Reruns 和 Single Vulnerability Assessment(SVA) 消除了这种运营摩擦: 1. 开发人员检查确切的复现载荷,并将代码修复推送到预发布环境或生产环境。 2. 工程团队只需一键,即可直接针对受影响的端点触发定向的 Risk Rerun。 3. 自主智能体使用全新的会话凭据重新执行完全相同的漏洞利用链。 4. 如果攻击被成功拦截,平台会将该发现的状态更新为“Remediated”(已修复),并在审计日志中记录一条带时间戳的验证条目。
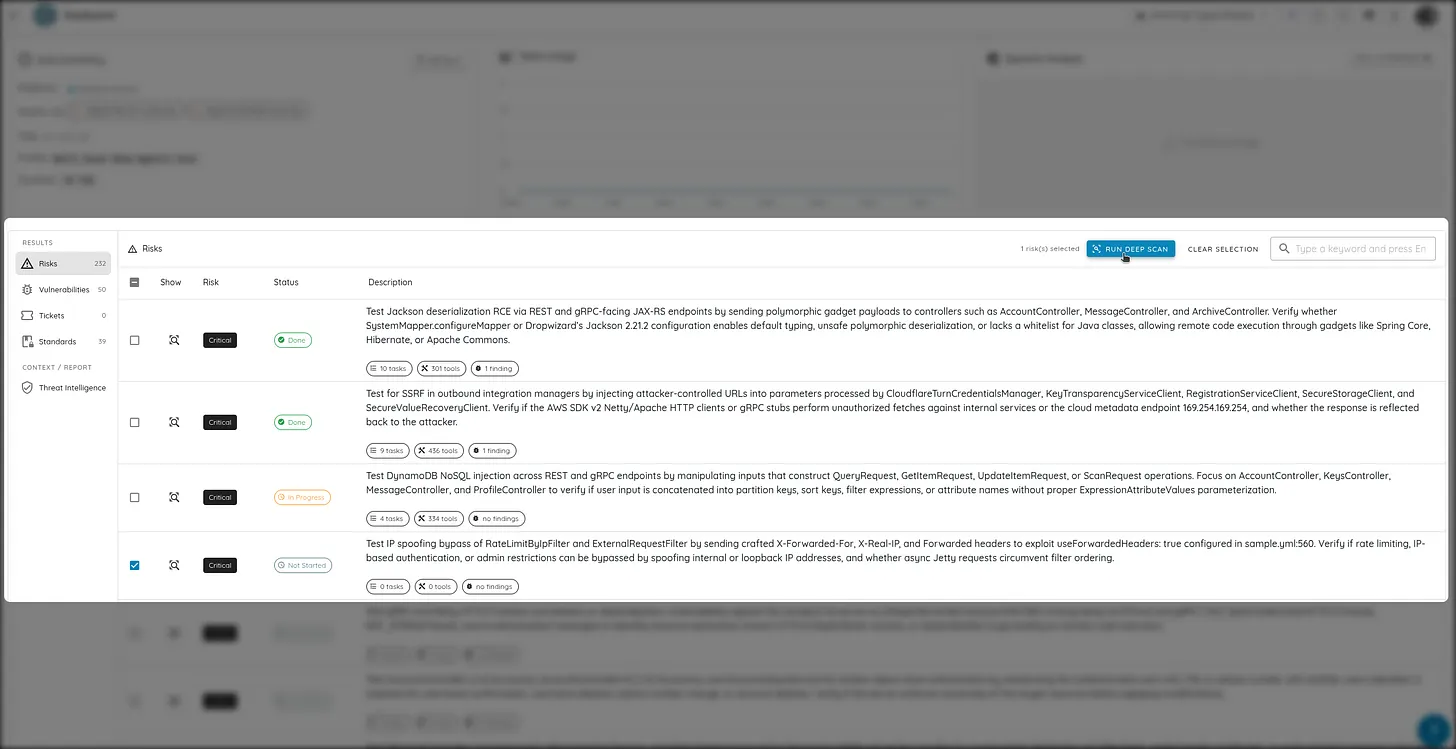
图 5:一键 Risk Reruns 界面。开发人员可以立即对已修补的攻击向量进行复测,生成带有加密时间戳的验证记录,审计师认可这些记录可用于修复完成的签核。
4. 验证与可问责的证明
每个 AI 渗透测试套餐都会为智能体确认的每一项发现提供可用的漏洞利用,并包含一个复测窗口期。人工验证并非每个套餐都包含;哪些套餐包含人工验证或可将其作为附加项,请参阅套餐对比。最终报告材料包包括: * 执行摘要,在保密协议下向管理层和企业买方提供高层风险指标。 * 全面的技术范围与方法论映射(NIST SP 800-115、OWASP WSTG)。 * 经验证的修复日志,证明不存在未关闭的严重或高危漏洞。 * 正式签署的证明函(Letter of Attestation),获主要合规平台(Vanta、Drata、Secureframe)认可。
初创企业如何在大约一周内获得可直接用于审计的渗透测试报告
按照 4 个阶段的渗透测试流程,初创企业从最初的范围界定到获得一份已签署、可直接用于审计的证明函,Core 评估预计需要 5–7 天(Advanced 为 10–14 天,Elite 为 15–20 天)。以下各阶段展示的是工作顺序,而非保证的时长:
2026 年 10 月 1 日更新:本文中有关交付周期和人工验证的表述已更正,以与当前的套餐页面保持一致。2026 年 10 月 5 日更新:删除了安全徽章,因为我们并不提供该徽章。
- 阶段 1:范围导入与种子凭据:界定您在 SOC 2 系统描述中记录的客户数据边界。导入 Web URL、API Schema 和移动应用二进制文件,并提供两组不同的用户凭据,以测试多租户授权控制。
- 阶段 2:自主 Agentic Deep Scan:自主智能体映射应用状态、发现未被索引的端点,并在身份验证、授权和业务逻辑流程中执行漏洞利用链。
- 阶段 3:有针对性的开发人员修复:开发人员审查经过优先级排序的严重和高危发现。由于每项发现都附带针对具体资产的复现证据——Web/API 的 HTTP 追踪和 curl 命令、移动应用的 IPC 触发器和运行时日志,以及代码层面发现的经验证执行路径——工程师可以修复根本原因,而无需在分级处理上纠结。
- 阶段 4:一键复测与 LoA 导出:工程团队在所含的复测窗口期内对已修补的攻击向量触发 Risk Reruns。经验证的关闭结果会被记录下来,随后交付证明函和审计材料包,以打通采购流程。
关于 SOC 2 渗透测试的常见问题
SOC 2 审计师会认可 AI 驱动的渗透测试报告吗?
会。AICPA 信任服务标准(TSP Section 100)规定的是测试的严谨性和证据标准,而不是测试者的生物学身份。只要评估遵循既定的方法论(例如 NIST SP 800-115 和 OWASP WSTG)、包含确定性的漏洞利用证据、提供明确的测试范围,并附有一份经人工审核、确认已修复的独立证明函,主要的注册会计师审计事务所都会认可智能体驱动的渗透测试。
按需的智能体驱动渗透测试与自动化漏洞扫描有何不同?
自动化漏洞扫描器依赖静态模式匹配、孤立的载荷检查和版本 Banner 检查,误报率高,且无法确认可利用性。智能体驱动的渗透测试会主动与应用的业务流程交互,生成动态的漏洞利用,将多个弱点串联起来,跨不同账户验证授权边界,并提供经验证的概念验证证据。
企业采购需要完整的技术报告,还是只需要证明函?
企业买方的标准要求是在保密协议下提供一份已签署的证明函(LoA)和一份经过脱敏处理的执行摘要。共享原始的技术漏洞报告会暴露敏感的应用端点和漏洞利用说明,而企业风险团队并不需要这些内容。证明函可确认第三方的独立性、范围的完整性,以及不存在未缓解的高危或严重漏洞。
Ostorlab 的定价与传统渗透测试相比如何?
传统渗透测试咨询公司对时间点式评估的报价在 $15,000 到 $40,000 之间,并伴有数周的延迟。Ostorlab 提供透明的分级定价,已界定范围的 Core AI 渗透测试套餐按需起价 $499(根据应用范围和复杂度透明调整),包含多资产支持和复测窗口期。是否包含人工验证取决于套餐;请参阅套餐对比。
智能体驱动的渗透测试能否支持 SOC 2 Type 2 观察期?
能。SOC 2 Type 2 审计要求证明控制在三到十二个月的窗口期内持续有效。传统的年度渗透测试会让数月的代码变更缺乏证据。按需的智能体驱动测试使安全团队能够在各个主要版本发布时执行周期性评估,在整个审计窗口期内建立不间断的证据链。
标准与主要参考资料
- 美国注册会计师协会(AICPA)。Trust Services Criteria for Security, Availability, Processing Integrity, Confidentiality, and Privacy (TSP Section 100)。
- 美国国家标准与技术研究院(NIST)。Technical Guide to Information Security Testing and Assessment (NIST SP 800-115)。
- 开放 Web 应用安全项目(OWASP)。Web Security Testing Guide (WSTG v4.2)。
- 开放 Web 应用安全项目(OWASP)。API Security Top 10。
- Shared Assessments。Standardized Information Gathering (SIG Lite) Questionnaire。
- 云安全联盟(CSA)。Consensus Assessments Initiative Questionnaire (CAIQ v4)。