
OXO Titan、CVSS4 支持以及基于证书的攻击面搜索
我们的最新版本带来了全新的本地部署界面、包含深入图表的更佳 PDF 报告、对 CVSS4 的支持,以及更多功能。
🛡️ 开源 OXO
- 我们很高兴地宣布发布 OXO Titan。这是一个直观的用户界面(UI),将彻底改变用户与 OXO 的交互方式。OXO 是一个漏洞扫描编排器,能够自动将各种工具组合在一起,实现快速扩展。 这一本地部署界面将 OXO 的能力封装在易于使用的界面中,让高级安全 扫描技术人人可用。通过在众多复杂工具与简洁界面之间架起桥梁,OXO Titan 简化了 操作,并提升了用户体验。
- OXO 扫描进程现在会在完成后自动退出,简化您的工作流。
要进一步了解 OXO Titan,请阅读完整文章。
📊 PDF 报告
- 追踪漏洞趋势:借助我们按风险评级细分漏洞的全新图表,轻松监控资产在过去 6 个月中的
漏洞趋势。
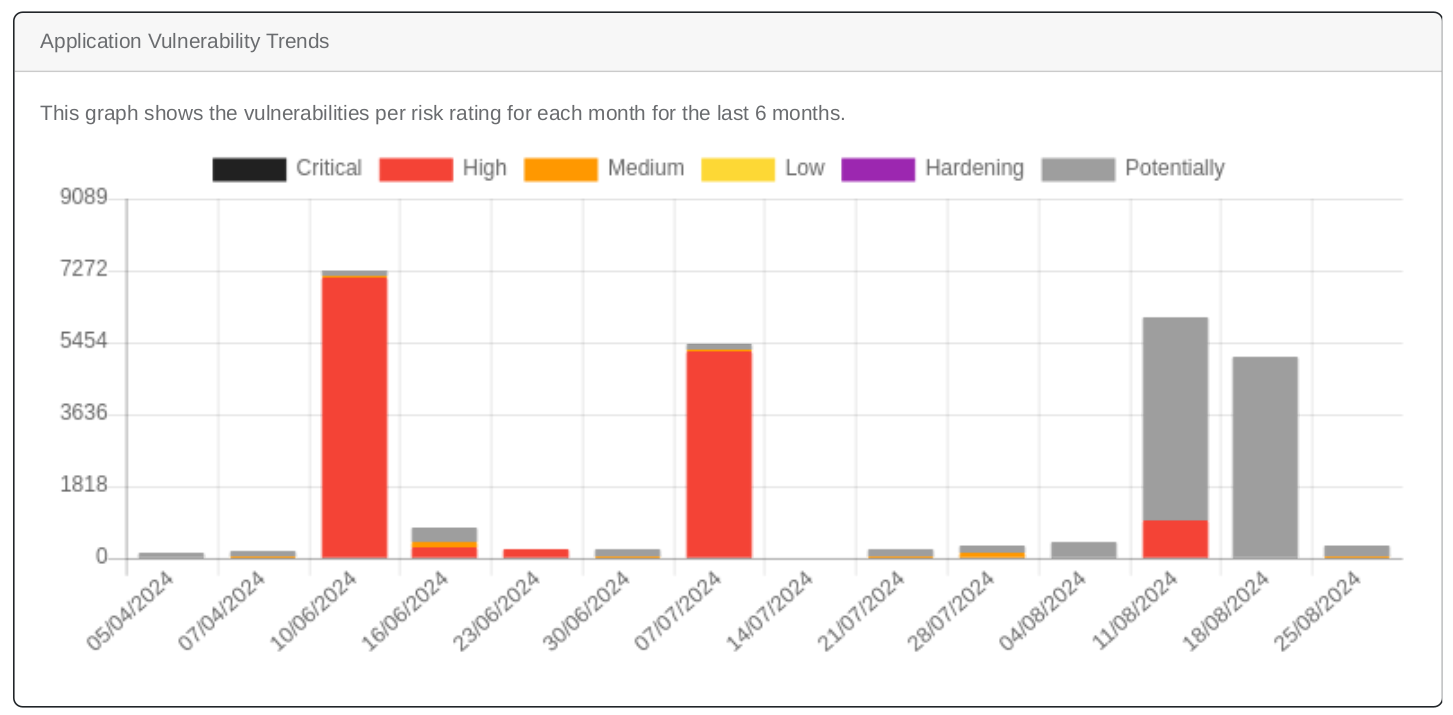
该图表展示过去 6 个月中每个月按风险评级划分的漏洞数量 - 查看未关闭与已关闭的漏洞:借助汇总未关闭和已关闭问题的新图表,快速了解
漏洞状态。
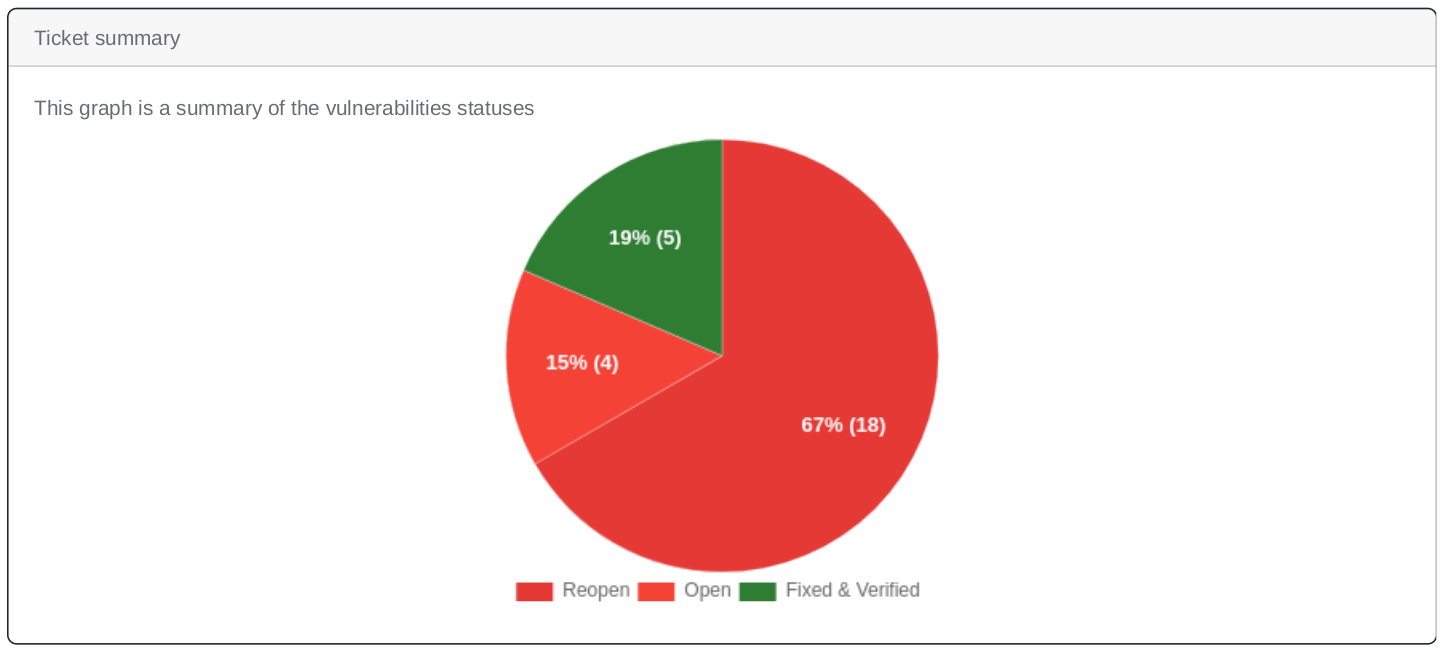
该图表汇总了漏洞的状态 - 更快识别严重问题:新图表会突出显示最严重的 10 个漏洞,帮助您
确定严重问题的优先级。
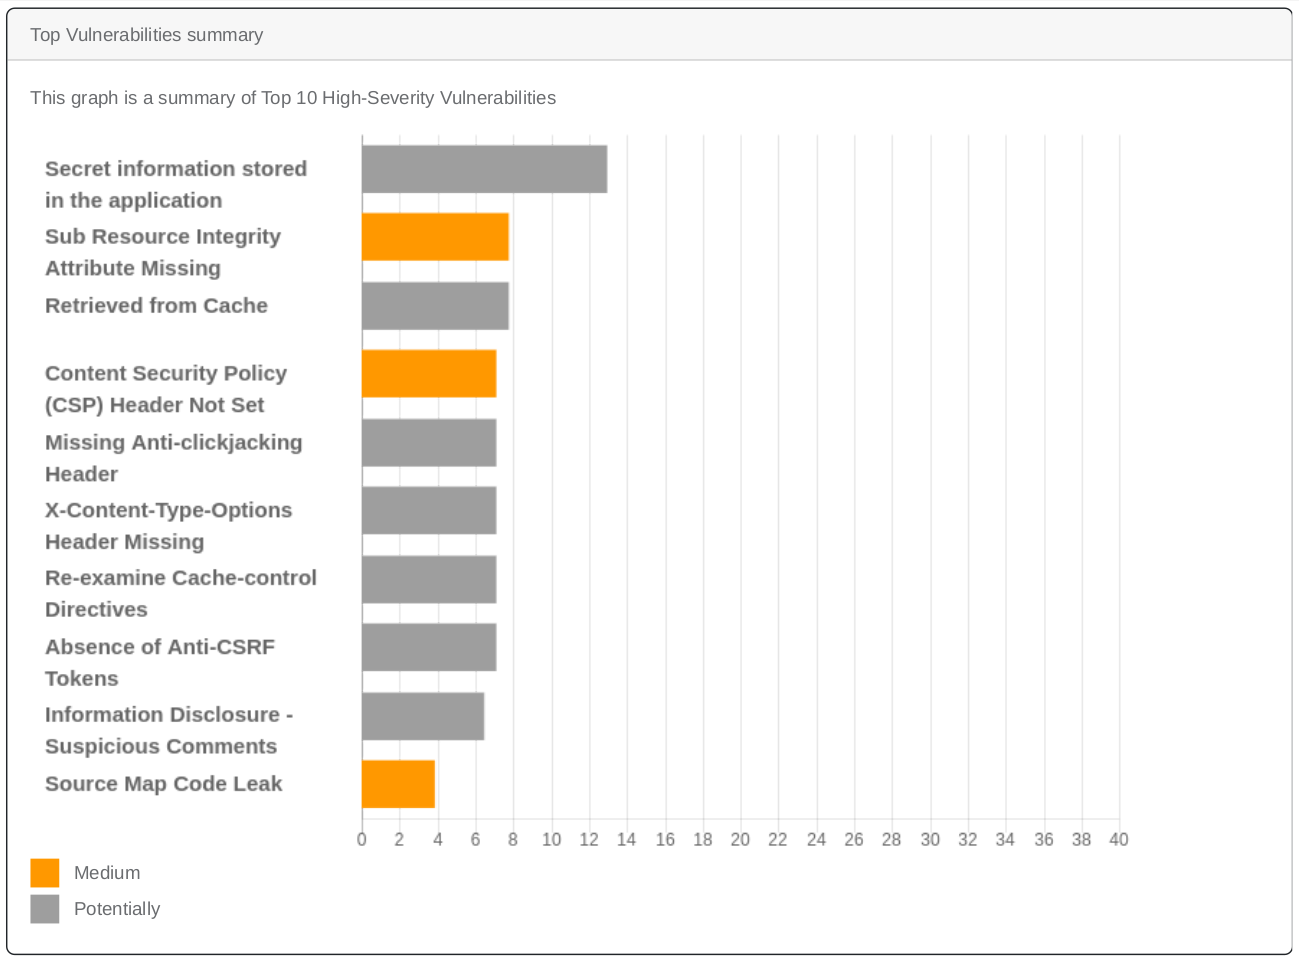
该图表汇总了最严重的 10 个高危漏洞
⚡📡 攻击面
- 新增运行自动发现(autodiscovery)扫描的支持。自动发现可持续监控组织的
基础设施,检测缺失资产和非授权资产。这有助于发现盲点,例如被遗忘或遗漏的
收购所得基础设施、未登记的开发和生产机器,或在内部重组
和人员变动中丢失的资产。要运行自动发现扫描,请前往新建扫描页面并
选择 Attack Surface。
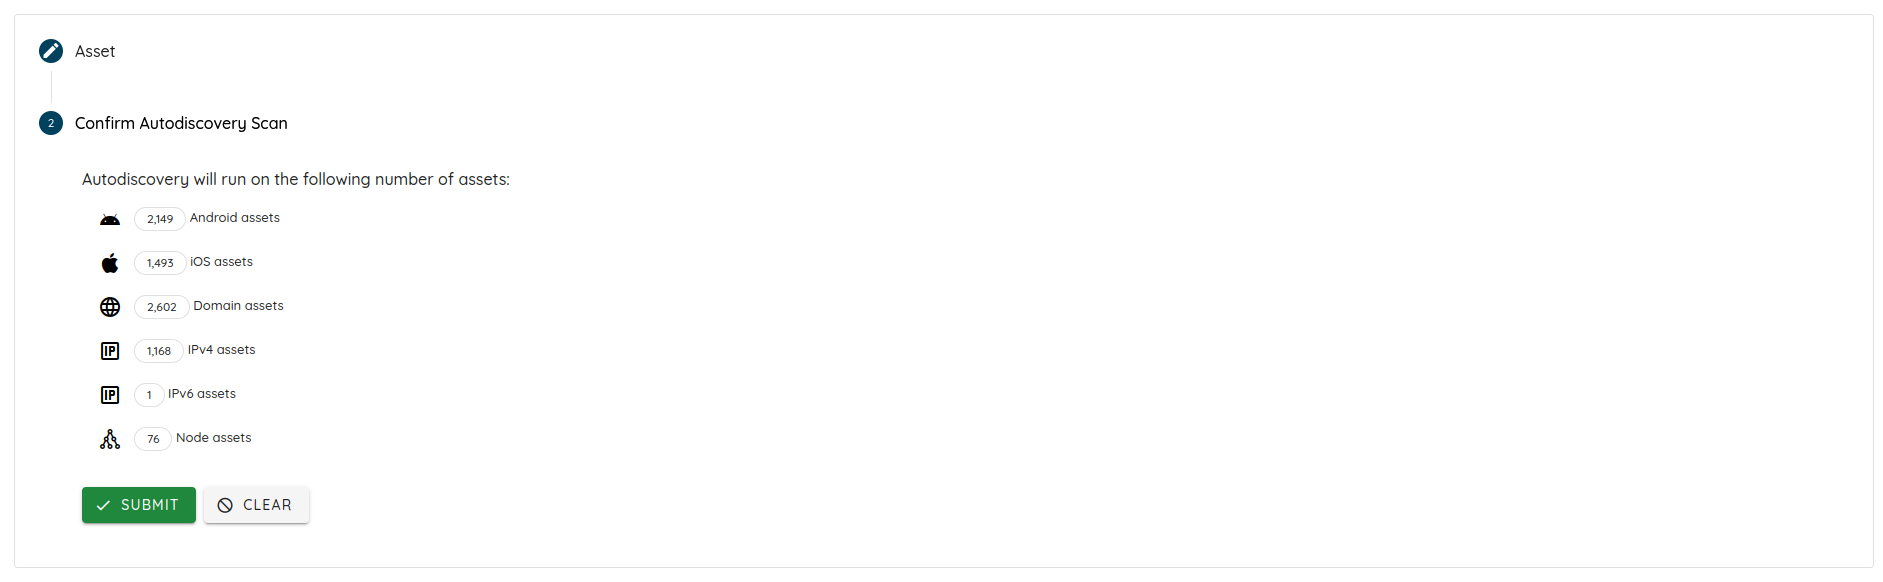
- 改进的资产筛选:可按证书详细信息更有效地筛选资产,包括序列号、主题、 颁发者和有效期。
- 增强的搜索功能:修复了排除搜索功能,搜索更加准确,确保您能找到 真正需要的内容。
🔍 检测
- 增强了漏洞评估,支持通用漏洞评分系统 4.0 版(CVSSv4)。您可以在
漏洞详情页面中查看。
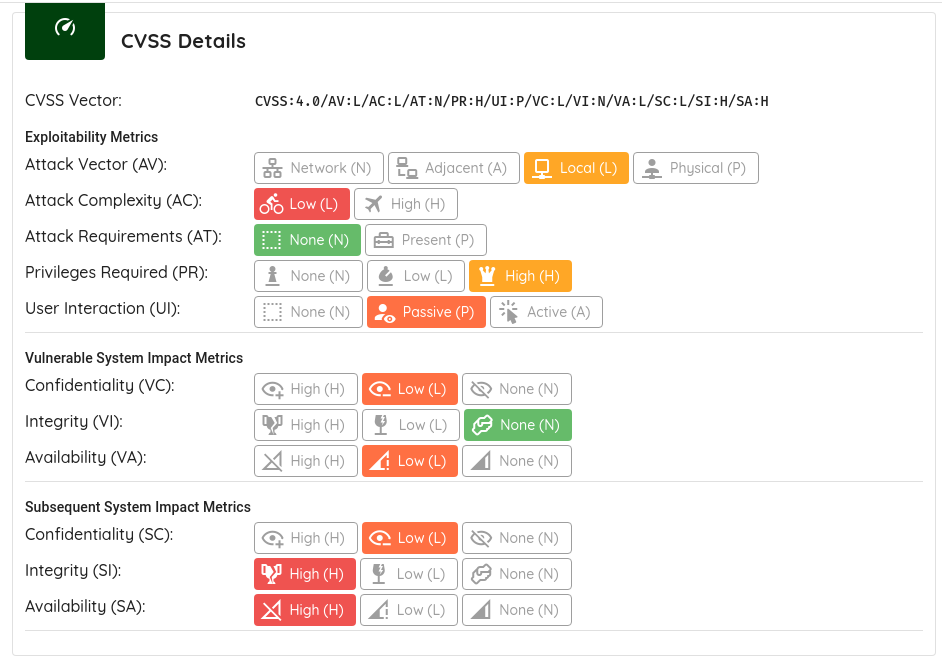
漏洞的 CVSS4 详情 - 已知可被利用的漏洞:新增以下 CVE,增强安全追踪能力:
CVE-2024-38077、CVE-2021-33044、CVE-2024-5932、CVE-2024-28986和CVE-2022-31814。 - 新增对已修补版本的支持,减少误报,确保准确报告您的 漏洞。
- 修复了一个 OpenSSH 误报,确保只报告相关漏洞。
- 修复了因 URL 配置不完整(缺少端口、协议或主机)而扫描无效目标的 缺陷。此修复确保不会报告不准确的结果。
- 新增在扫描中显示操作系统的支持,帮助您获取更精确的指纹识别详情。
- 修复了 Microsoft 身份验证无法正常工作的缺陷,提升了 Web 扫描的调用覆盖率。
⚠️ Threat Center
新增对 Dahua 网络 IP 摄像头、pfSense 开源防火墙和路由器软件以及 Traccar GPS 追踪系统的支持。 加入这些目标将有助于标记受到正遭积极利用的高危威胁影响的资产。
📘 知识库
- 更准确的漏洞评分:我们修正了 Django Debug Mode 的 CVSSv3 向量,以提供更精确的信息。
- 改进的技术细节:修复了 Insecure Register Receiver Flag 的技术 细节,使其能够正确渲染,让您更清楚地了解漏洞详情。