
OXO Titan、CVSS4のサポート、証明書によるアタックサーフェス検索
最新のリリースでは、新しいオンプレミスUI、有用なグラフを備えた改善版PDFレポート、CVSS4のサポートなど、多くの機能を導入しました。
🛡️ オープンソースのOXO
- OXO Titanのリリースをお知らせします。OXO Titanは、OXOの操作性を一新する直感的なユーザーインターフェース(UI)です。OXOは、 ツール同士を自動的に結び付けて迅速なスケールを可能にする脆弱性スキャンオーケストレーターです。 このオンプレミスUIは、OXOの機能を使いやすいインターフェースにまとめ、高度なセキュリティスキャンの手法を 誰でも使えるようにします。数多くの複雑なツールとシンプルなUIとの間のギャップを埋めることで、OXO Titanは 運用を効率化し、ユーザー体験を向上させます。
- OXOのスキャンプロセスが完了時に自動的に終了するようになり、ワークフローが効率化されました。
OXO Titanの詳細は、記事全文をご覧ください。
📊 PDFレポート
- 脆弱性の傾向を追跡:脆弱性をリスクレーティング別に分類する新しいグラフで、過去6か月間のアセットの脆弱性の傾向を
簡単に監視できます。
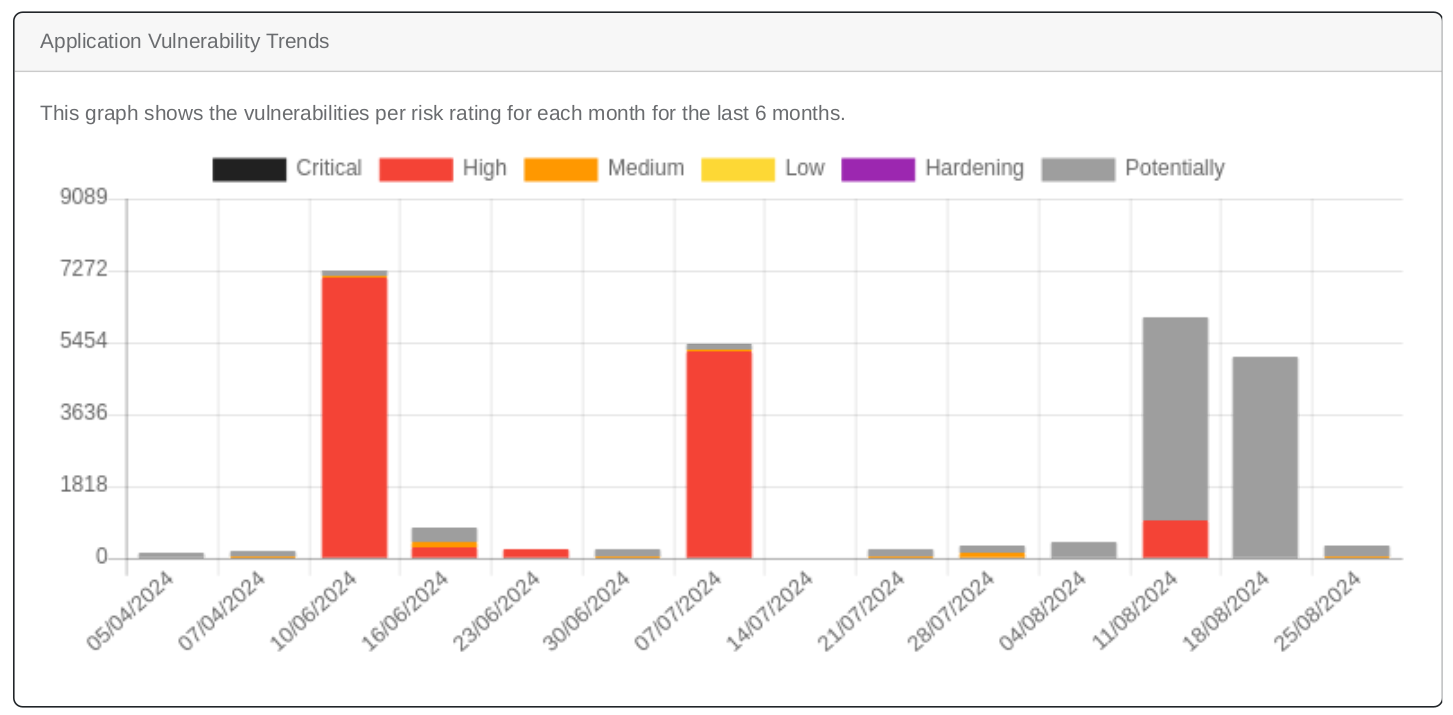
このグラフは、過去6か月間の各月のリスクレーティング別の脆弱性を示します - 未解決とクローズ済みの脆弱性を確認:未解決とクローズ済みの問題をまとめた新しいグラフで、脆弱性の状況を
すばやく把握できます。
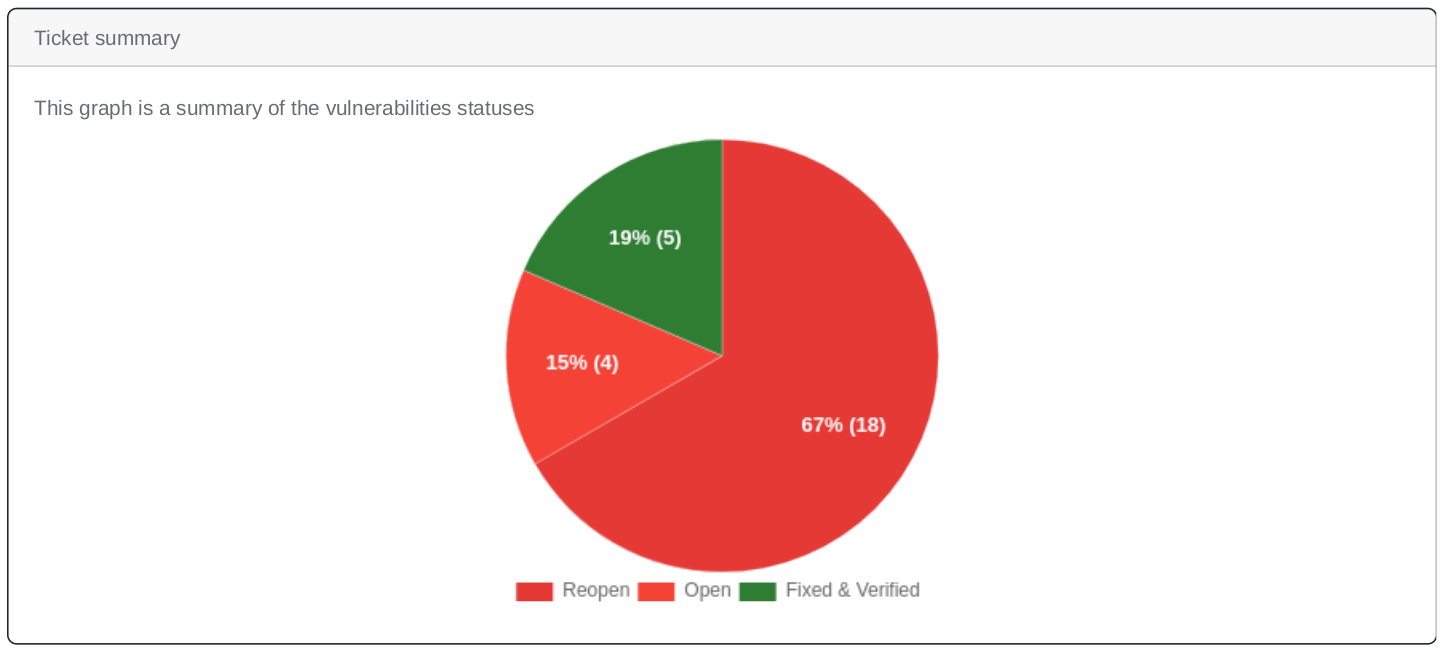
このグラフは脆弱性のステータスの概要です - 重大な問題をより速く特定:新しいグラフで重大度の高い脆弱性の上位10件を強調表示し、
重大な問題の優先順位付けに役立てられます。
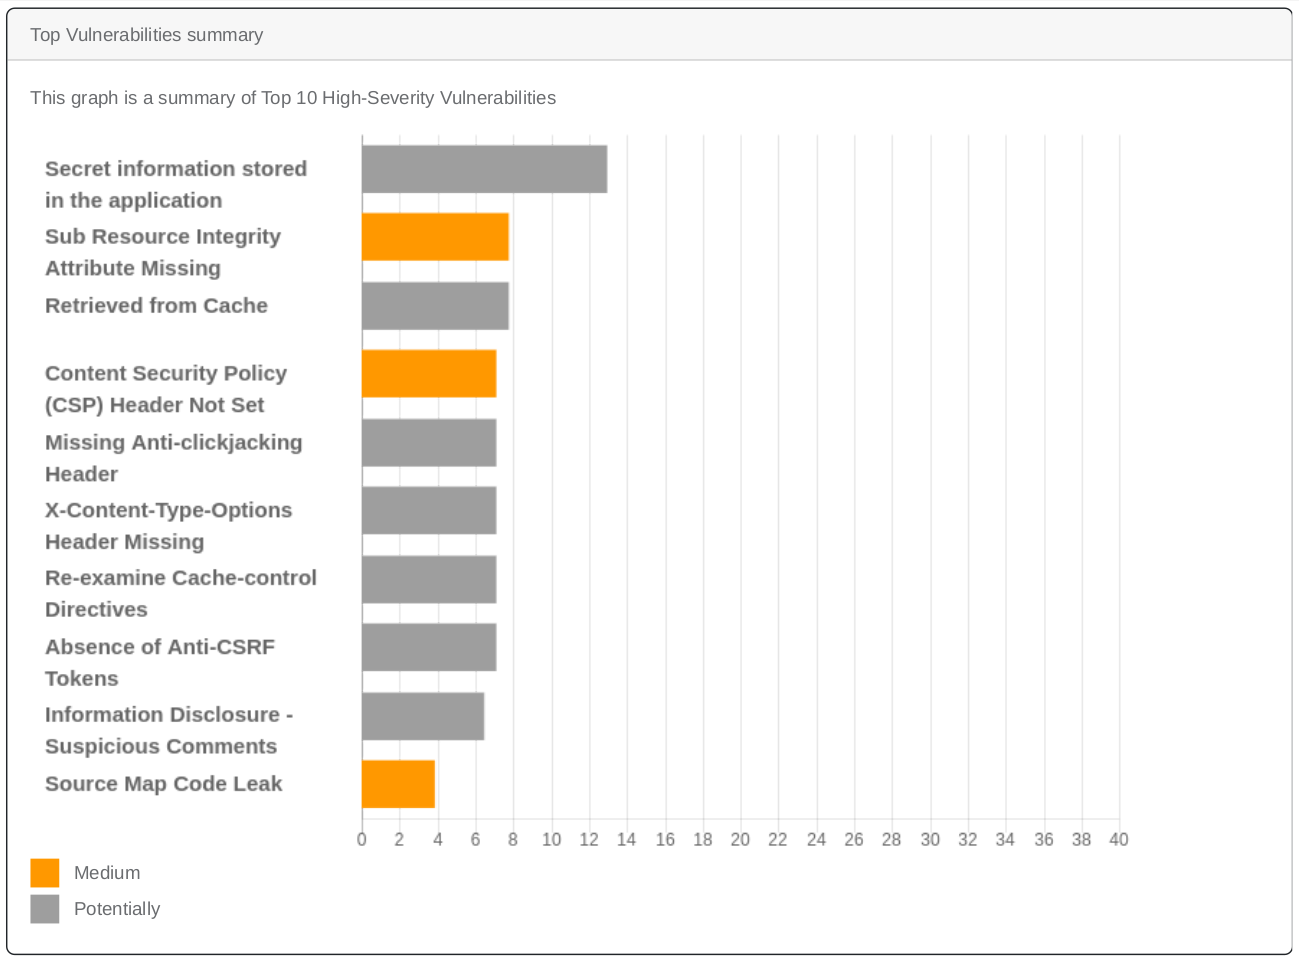
このグラフは重大度の高い脆弱性の上位10件の概要です
⚡📡 アタックサーフェス
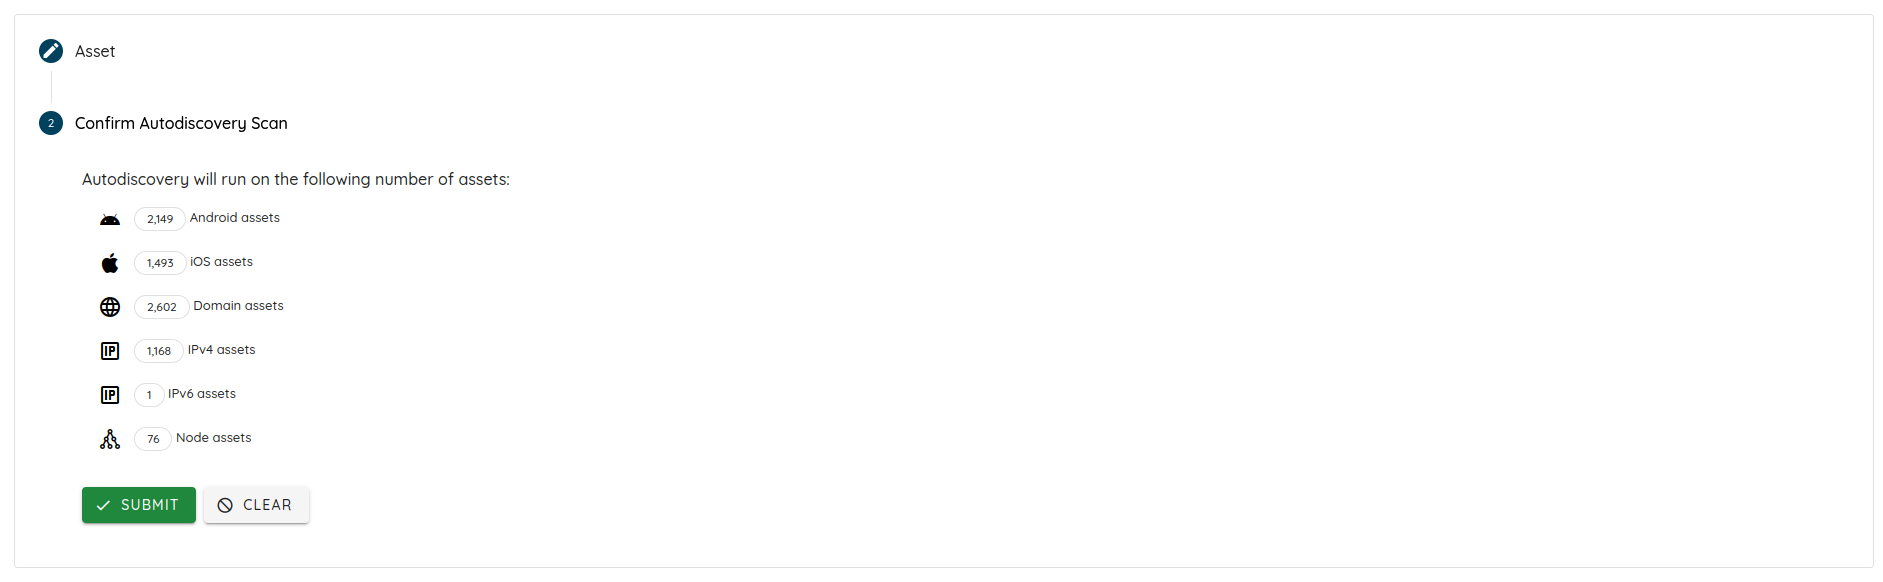
- オートディスカバリースキャンの実行をサポートしました。オートディスカバリーは、組織のインフラストラクチャを継続的に監視し、
見落とされたアセットや不正なアセットを検出します。忘れられた、または把握されていない買収先のインフラストラクチャ、管理対象外の開発用・本番用マシン、
社内の組織再編や人員の異動の際に失われたアセットなど、死角を見つけるのに役立ちます。オートディスカバリースキャンを実行するには、新規スキャンページを開いて
Attack Surfaceを選択します。
- アセットのフィルタリングの改善:シリアル番号、サブジェクト、発行者、有効期間など、証明書の詳細でアセットを より効果的にフィルタリングできます。
- 検索機能の強化:除外検索の機能を修正し、より正確に検索して、必要なものを 的確に見つけられるようにしました。
🔍 検出
- 共通脆弱性評価システム バージョン4.0(CVSSv4)のサポートにより、脆弱性評価を強化しました。
脆弱性の詳細ページで確認できます。
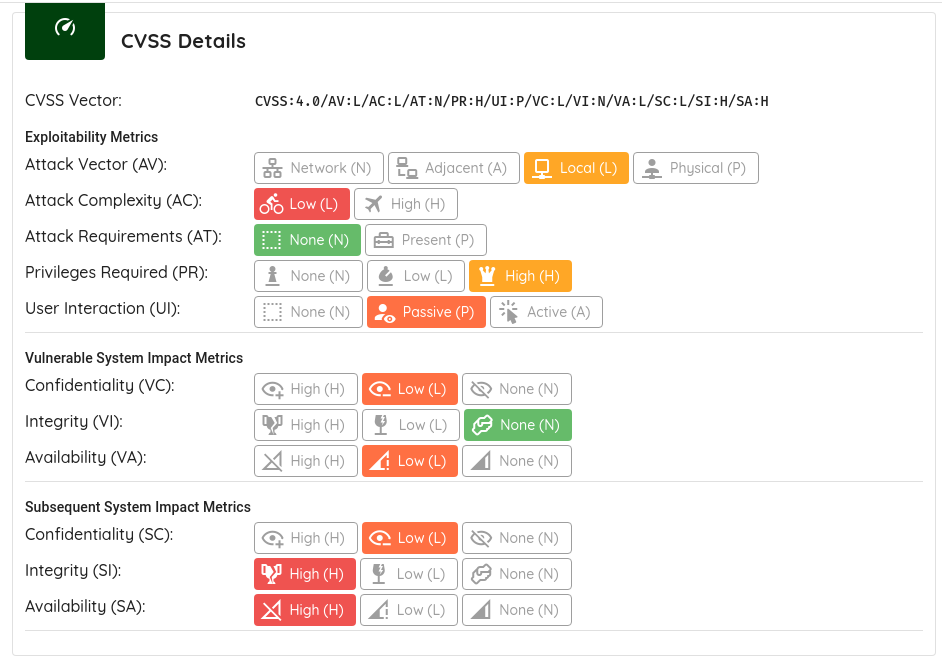
脆弱性のCVSS4の詳細 - 既知の悪用可能な脆弱性:新しいCVE(
CVE-2024-38077、CVE-2021-33044、CVE-2024-5932、CVE-2024-28986、CVE-2022-31814)を追加し、セキュリティの追跡を強化しました。 - パッチ適用済みのバージョンをサポートし、誤検知(フォールスポジティブ)を最小限に抑えて、脆弱性が 正確に報告されるようにしました。
- OpenSSHの誤検知を修正し、関連する脆弱性だけが報告されるようにしました。
- URLの設定が不完全(ポート、スキーム、ホストの欠落)なために無効なターゲットがスキャンされるバグを 修正しました。この修正により、不正確な結果が報告されることはありません。
- スキャンからOSを取得できるようにし、より正確なフィンガープリントの詳細を得られるようにしました。
- Microsoft認証が機能しないバグを修正し、Webスキャンのコールカバレッジを改善しました。
⚠️ Threat Center
DahuaのネットワークIPカメラ、オープンソースのファイアウォール・ルーターソフトウェアpfSense、GPS追跡のTraccarをサポートしました。 これらのターゲットを追加したことで、実際に悪用されている重大度の高い脅威の影響を受けるアセットを特定しやすくなります。
📘 ナレッジベース
- より正確な脆弱性スコア: Django Debug ModeのCVSSv3ベクトルを修正し、より正確な情報を提供します。
- 技術的な詳細の改善: Insecure Register Receiver Flagの技術的な 詳細が正しく表示されるよう修正し、脆弱性の詳細をよりわかりやすくしました。