
OXO Titan, prise en charge de CVSS4 et recherche de la surface d’attaque par certificats
Notre dernière version apporte une nouvelle interface OnPrem, de meilleurs rapports PDF avec des graphiques éclairants, la prise en charge de CVSS4 et bien plus encore.
🛡️ OXO open source
- Nous sommes heureux d’annoncer la sortie de OXO Titan, une interface utilisateur (UI) intuitive qui transforme l’interaction des utilisateurs avec OXO, un orchestrateur de scans de vulnérabilités qui relie automatiquement les outils entre eux pour passer rapidement à l’échelle. Cette UI OnPrem intègre les capacités d’OXO dans une interface accessible, et démocratise les techniques avancées de scan de sécurité. En comblant l’écart entre la multitude d’outils complexes et une interface simple, OXO Titan simplifie les opérations et améliore l’expérience utilisateur.
- Le processus de scan OXO se termine désormais automatiquement une fois le scan terminé, ce qui simplifie votre workflow.
Pour en savoir plus sur OXO Titan, lisez l’article complet.
📊 Rapports PDF
- Suivez les tendances des vulnérabilités : surveillez facilement les tendances des vulnérabilités de votre actif sur les 6 derniers mois grâce à notre nouveau
graphique qui répartit les vulnérabilités par niveau de risque.
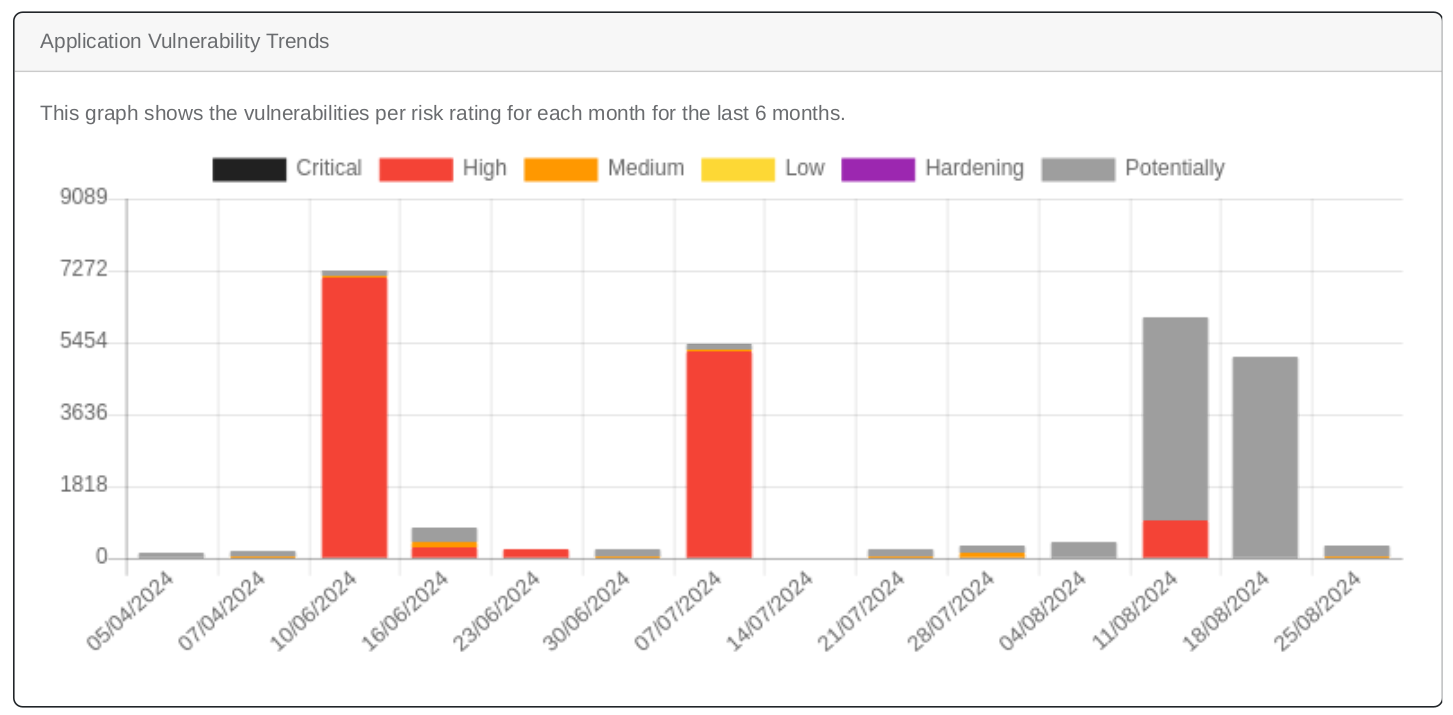
Ce graphique montre les vulnérabilités par niveau de risque pour chacun des 6 derniers mois - Visualisez les vulnérabilités ouvertes et fermées : comprenez rapidement l’état de vos vulnérabilités grâce à un nouveau graphique
qui résume les problèmes ouverts et fermés.
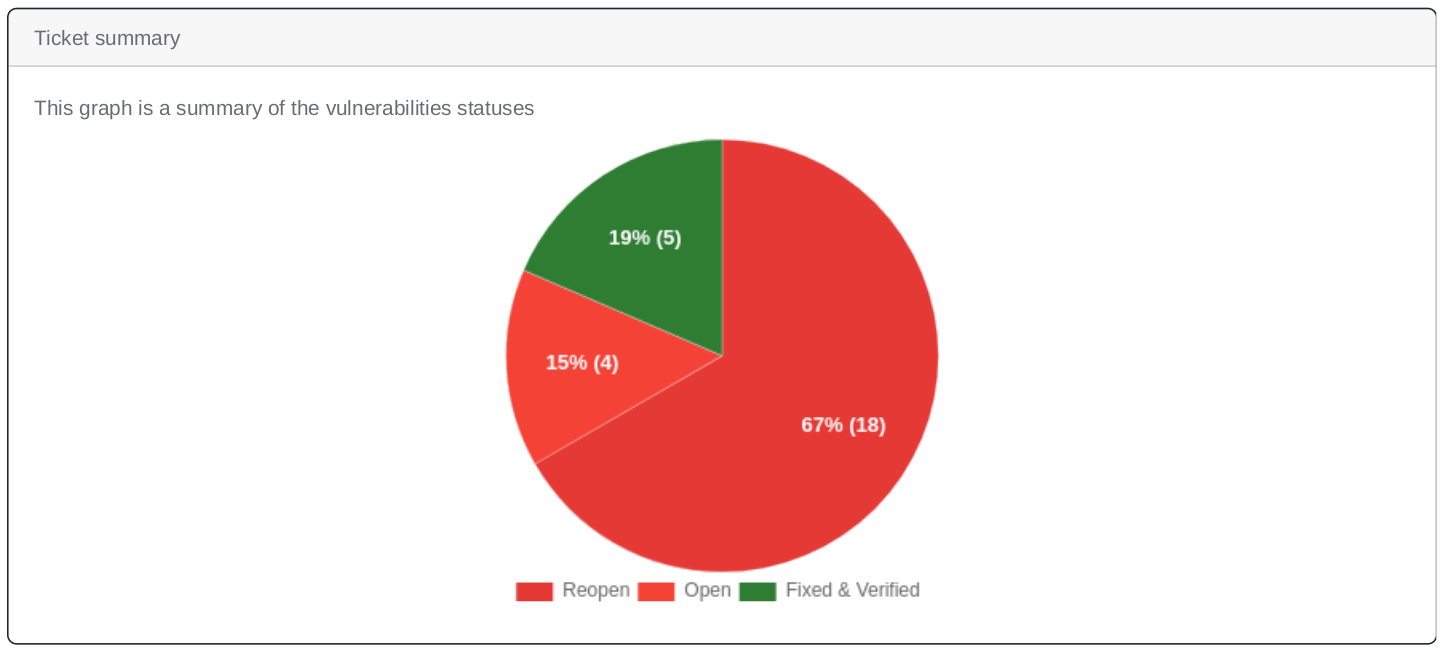
Ce graphique résume les statuts des vulnérabilités - Identifiez plus vite les problèmes critiques : un nouveau graphique met désormais en évidence les 10 vulnérabilités les plus sévères, pour vous aider à
prioriser les problèmes critiques.
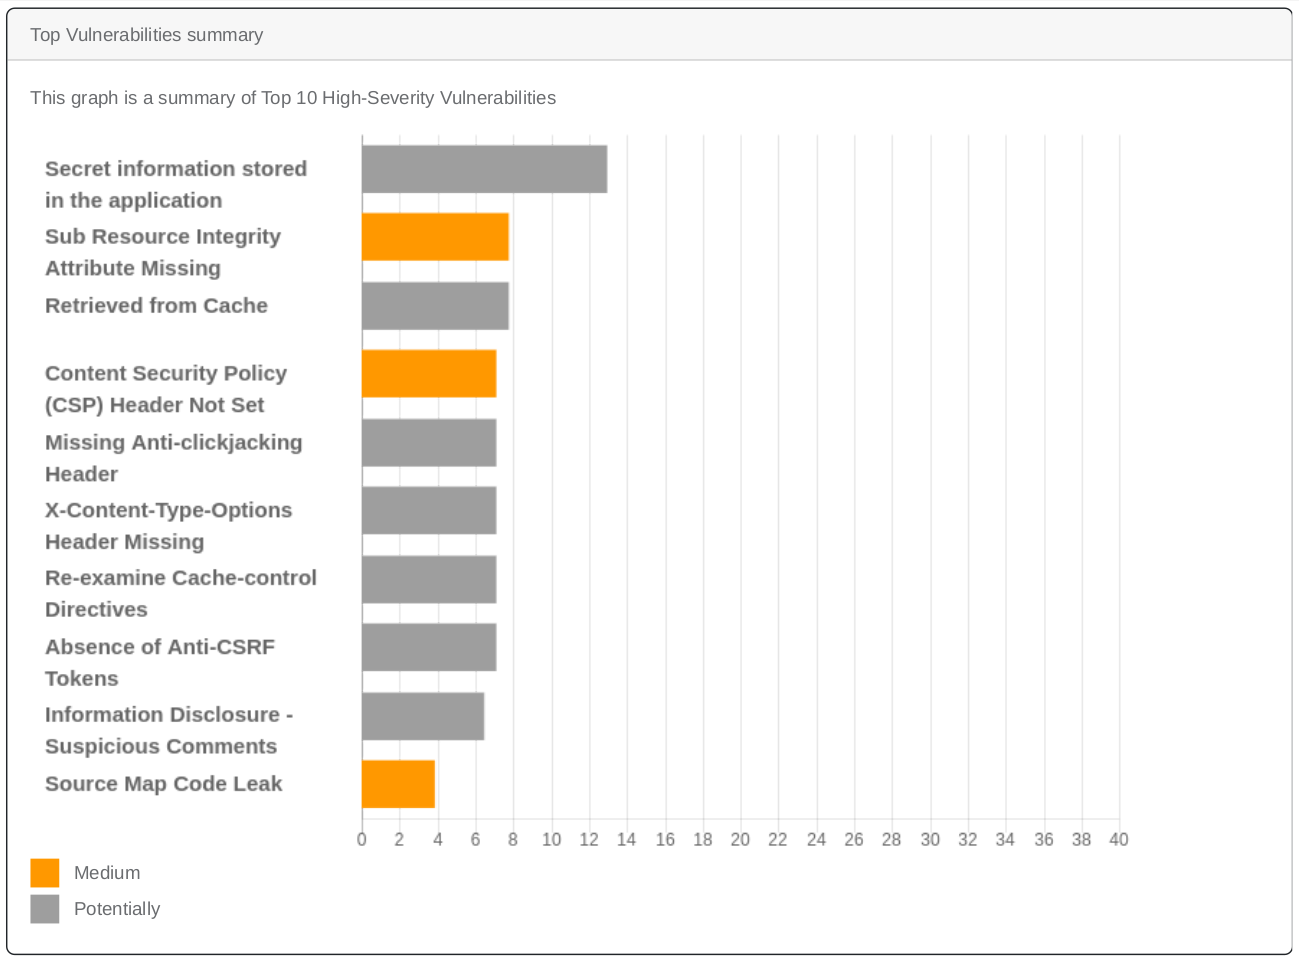
Ce graphique résume les 10 vulnérabilités de sévérité élevée les plus importantes
⚡📡 Surface d’attaque
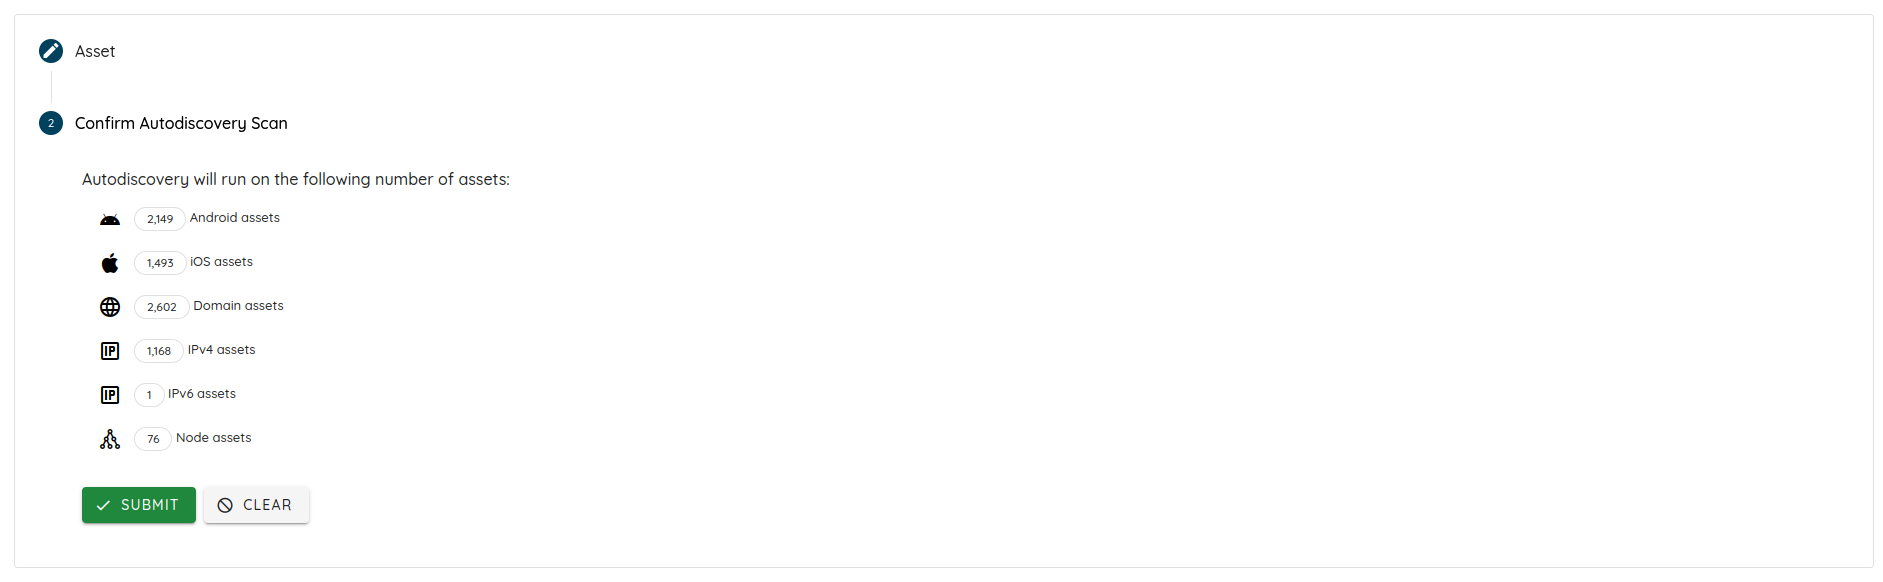
- Ajout de la prise en charge de l’exécution d’un scan de découverte automatique (autodiscovery). L’autodiscovery permet une surveillance continue de l’infrastructure d’une organisation pour détecter les actifs manquants et non autorisés. Cela aide à repérer les angles morts, comme une infrastructure d’acquisition oubliée ou manquante,
des machines de développement et de production non recensées, ou des actifs perdus lors d’une restructuration interne
ou d’un changement de personnel. Pour lancer un scan d’autodiscovery, rendez-vous sur la page de nouveau scan et
sélectionnez Attack Surface.
- Filtrage des actifs amélioré : filtrez les actifs plus efficacement selon les détails des certificats, notamment le numéro de série, le sujet, l’émetteur et les dates de validité.
- Fonction de recherche améliorée : cherchez avec plus de précision grâce à la correction de la recherche par exclusion, pour trouver exactement ce dont vous avez besoin.
🔍 Détection
- Évaluation des vulnérabilités améliorée grâce à la prise en charge du Common Vulnerability Scoring System Version 4.0 (CVSSv4). Elle est
accessible dans la page de détails d’une vulnérabilité.
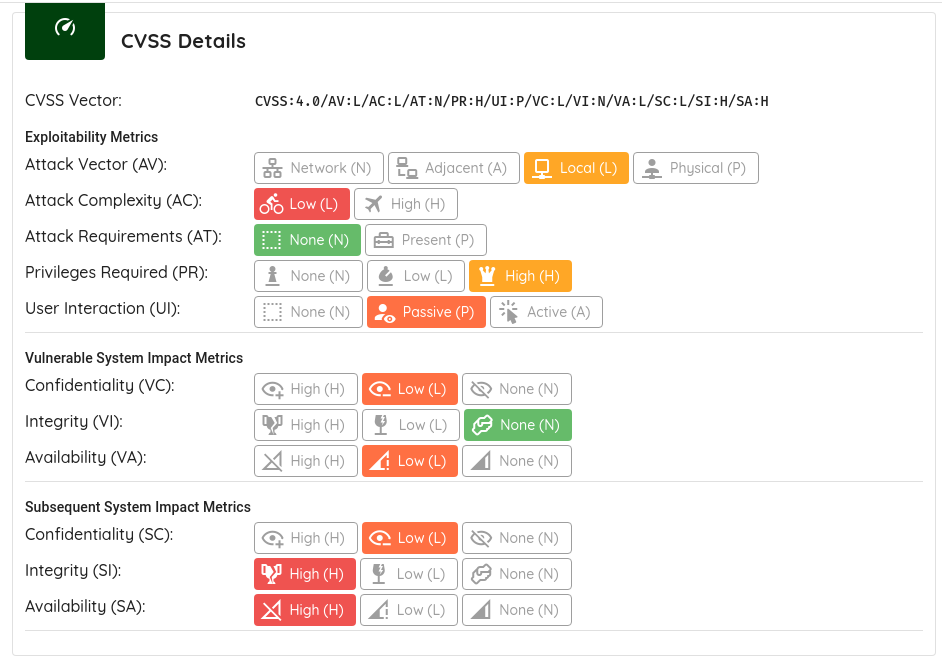
Détails CVSS4 de la vulnérabilité - Vulnérabilités exploitables connues : suivi de sécurité renforcé grâce à l’ajout de nouvelles CVE -
CVE-2024-38077,CVE-2021-33044,CVE-2024-5932,CVE-2024-28986etCVE-2022-31814. - Ajout de la prise en charge des versions corrigées, ce qui réduit les faux positifs et garantit que vos vulnérabilités sont signalées avec exactitude.
- Correction d’un faux positif OpenSSH, pour que seules les vulnérabilités pertinentes soient signalées.
- Correction d’un bug : des cibles invalides étaient scannées à cause d’une configuration d’URL incomplète (port, schéma ou hôte manquant). Cette correction garantit qu’aucun résultat inexact n’est signalé.
- Ajout de la prise en charge de l’exposition de l’OS à partir des scans, pour obtenir des détails d’empreinte plus précis.
- Correction d’un bug qui empêchait l’authentification Microsoft de fonctionner, ce qui améliore la couverture des appels des scans web.
⚠️ Threat Center
Prise en charge des caméras IP réseau Dahua, du logiciel de pare-feu et de routeur open source pfSense et du suivi GPS Traccar. L’ajout de ces cibles permettra de signaler les actifs touchés par des menaces de sévérité élevée faisant l’objet d’une exploitation active.
📘 Knowledge Base
- Scores de vulnérabilité plus précis : nous avons corrigé le vecteur CVSSv3 du Django Debug Mode pour fournir des informations plus précises.
- Détails techniques améliorés : les détails techniques de l’ Insecure Register Receiver Flag ont été corrigés pour s’afficher correctement, ce qui vous donne plus de clarté sur les détails d’une vulnérabilité.