
OXO Titan, compatibilidad con CVSS4 y búsqueda en la superficie de ataque por certificados
Nuestra última versión incorpora una nueva interfaz OnPrem, mejores informes en PDF con gráficos reveladores, compatibilidad con CVSS4 y mucho más.
🛡️ OXO de código abierto
- Nos complace anunciar el lanzamiento de OXO Titan, una interfaz de usuario (UI) intuitiva que transforma la interacción de los usuarios con OXO, un orquestador de escaneo de vulnerabilidades que une automáticamente las herramientas y permite escalar con rapidez. Esta UI OnPrem reúne las capacidades de OXO en una interfaz accesible y democratiza las técnicas avanzadas de escaneo de seguridad. Al cerrar la brecha entre la multitud de herramientas complejas y una UI sencilla, OXO Titan agiliza las operaciones y mejora la experiencia de usuario.
- El proceso de escaneo de OXO ahora finaliza automáticamente al completarse, lo que agiliza su flujo de trabajo.
Para saber más sobre OXO Titan, lea el artículo completo.
📊 Informes en PDF
- Seguimiento de las tendencias de vulnerabilidades: supervise fácilmente las tendencias de vulnerabilidades de su activo durante los últimos 6 meses con nuestro nuevo
gráfico, que desglosa las vulnerabilidades por calificación de riesgo.
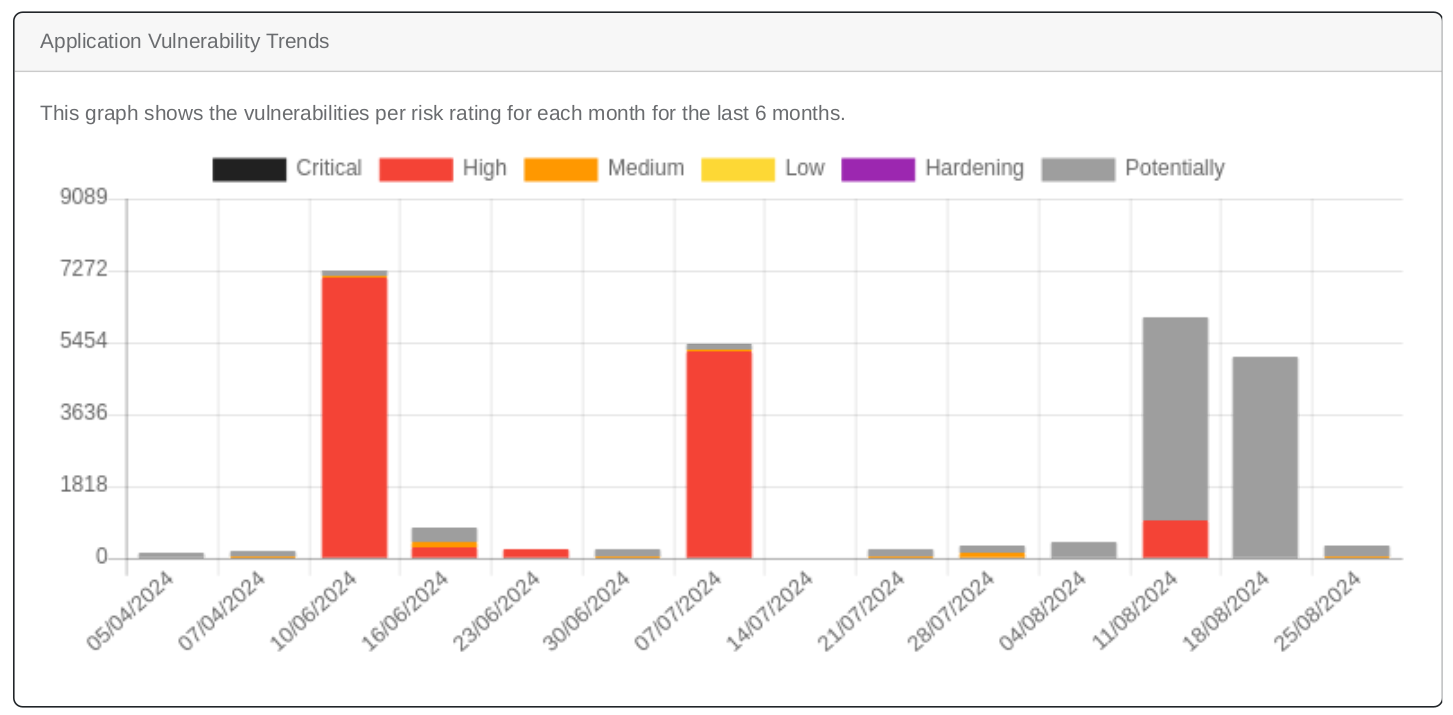
Este gráfico muestra las vulnerabilidades por calificación de riesgo de cada mes durante los últimos 6 meses - Vulnerabilidades abiertas frente a cerradas: conozca rápidamente el estado de sus vulnerabilidades con un nuevo gráfico
que resume los problemas abiertos y cerrados.
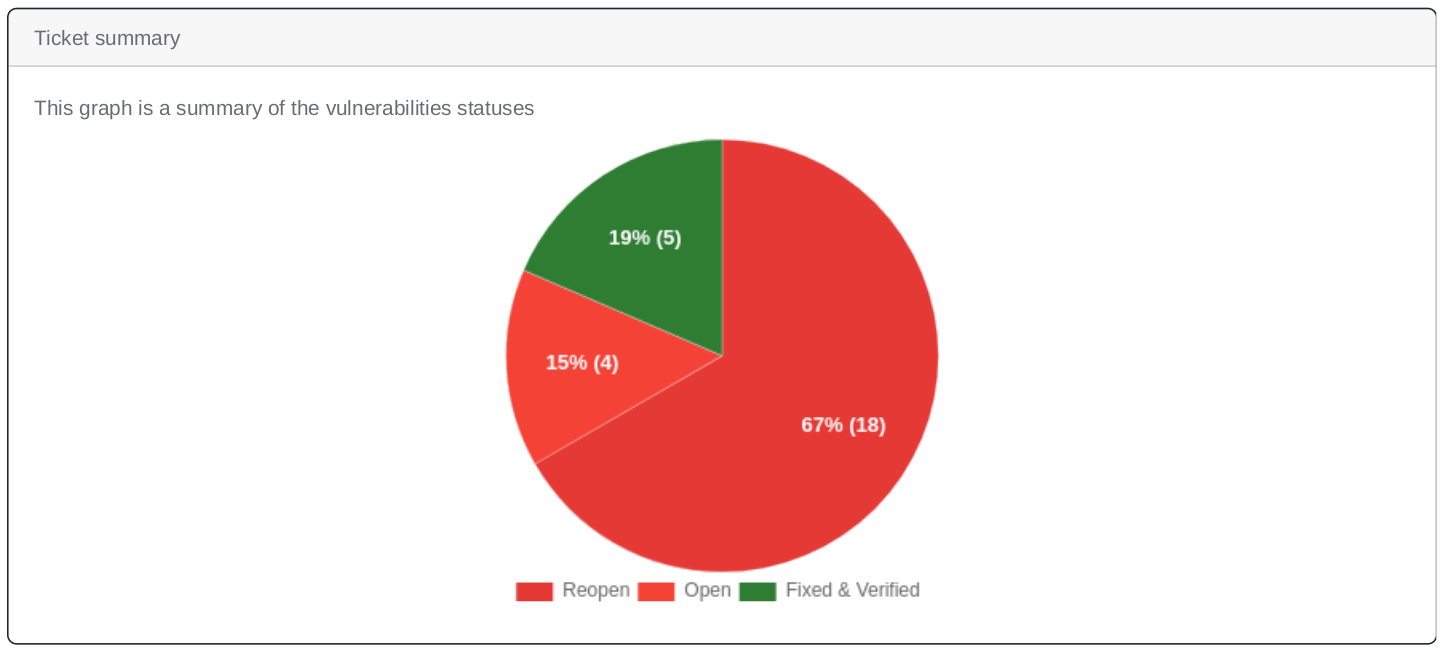
Este gráfico es un resumen de los estados de las vulnerabilidades - Identificación más rápida de los problemas críticos: un nuevo gráfico destaca ahora las 10 vulnerabilidades más graves, lo que le ayuda a
priorizar los problemas críticos.
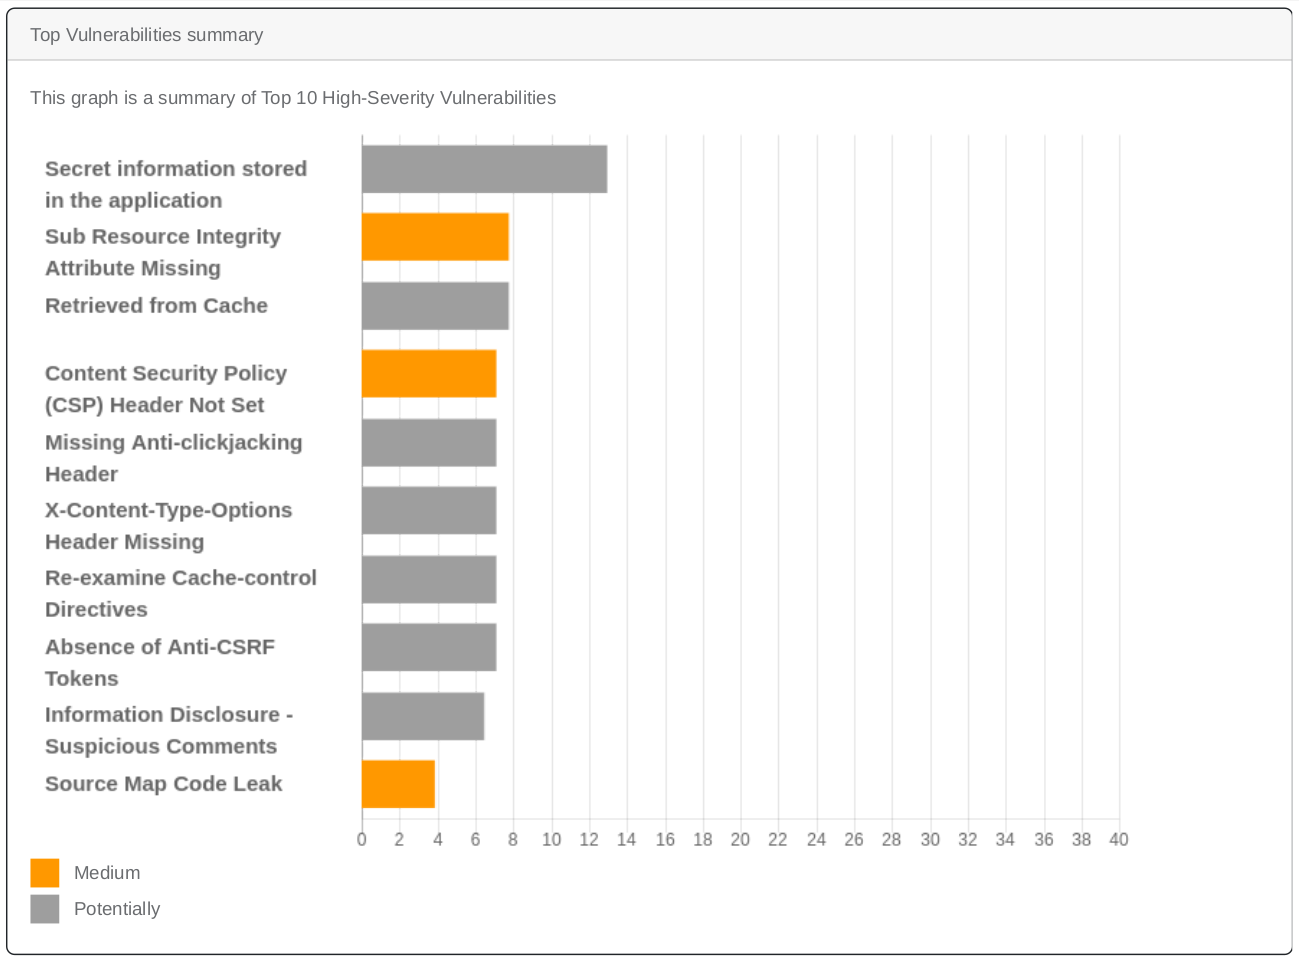
Este gráfico es un resumen de las 10 vulnerabilidades de severidad alta principales
⚡📡 Superficie de ataque
- Se añadió compatibilidad para ejecutar un escaneo de autodescubrimiento. El autodescubrimiento permite el monitoreo continuo de la
infraestructura de una organización para detectar activos faltantes y no autorizados. Esto ayuda a encontrar puntos ciegos, como infraestructura olvidada o perdida
tras adquisiciones, equipos de desarrollo y producción sin contabilizar, o activos perdidos durante reestructuraciones internas
y cambios de personal. Para ejecutar un escaneo de autodescubrimiento, vaya a la página de nuevo escaneo y
seleccione Attack Surface.
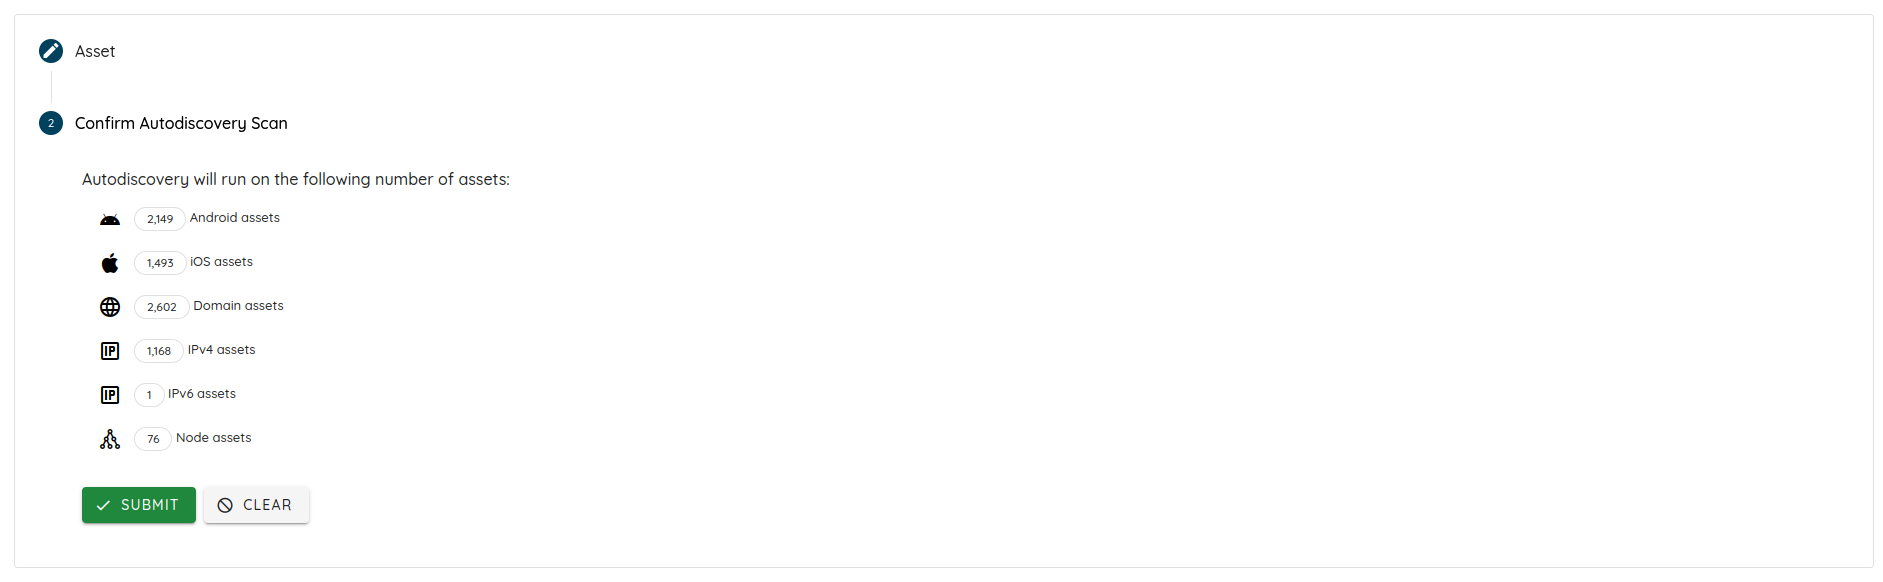
- Filtrado de activos mejorado: filtre los activos con mayor eficacia por los detalles del certificado, incluidos el número de serie, el sujeto, el emisor y las fechas de validez.
- Funcionalidad de búsqueda mejorada: busque con mayor precisión gracias a la corrección de la búsqueda con exclusión, para encontrar exactamente lo que necesita.
🔍 Detección
- Evaluación de vulnerabilidades mejorada con compatibilidad con la versión 4.0 del Common Vulnerability Scoring System (CVSSv4). Se
puede consultar en la página de detalles de una vulnerabilidad.
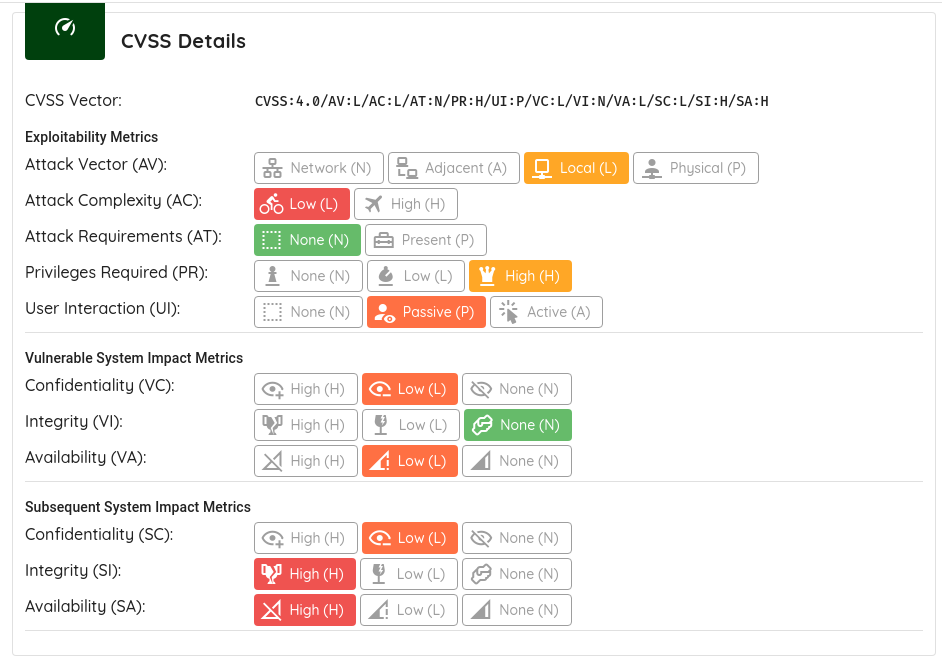
Detalles de CVSS4 de la vulnerabilidad - Known Exploitable Vulnerabilities (vulnerabilidades explotables conocidas): se mejoró el seguimiento de seguridad con la adición de nuevos CVE:
CVE-2024-38077,CVE-2021-33044,CVE-2024-5932,CVE-2024-28986yCVE-2022-31814. - Se añadió compatibilidad con las versiones corregidas, lo que reduce al mínimo los falsos positivos y garantiza que sus vulnerabilidades se notifiquen con exactitud.
- Se corrigió un falso positivo de OpenSSH, de modo que solo se notifiquen las vulnerabilidades relevantes.
- Se corrigió un error por el cual se escaneaban objetivos no válidos debido a una configuración de URL incompleta (sin puerto, esquema o host). Esta corrección garantiza que no se notifiquen resultados inexactos.
- Se añadió compatibilidad para exponer el sistema operativo a partir de los escaneos, lo que le ayuda a obtener datos de huellas digitales más precisos.
- Se corrigió un error por el cual la autenticación de Microsoft no funcionaba, lo que mejora la cobertura de llamadas de los escaneos web.
⚠️ Threat Center
Compatibilidad con las cámaras IP de red Dahua, el software de firewall y router de código abierto pfSense y el rastreo GPS de Traccar. La incorporación de estos objetivos ayudará a señalar los activos afectados por amenazas de severidad alta con explotación activa.
📘 Knowledge Base
- Puntuaciones de vulnerabilidad más precisas: hemos corregido el vector CVSSv3 de Django Debug Mode para ofrecer información más precisa.
- Detalles técnicos mejorados: los detalles técnicos de Insecure Register Receiver Flag se han corregido para que se muestren correctamente, lo que le da mayor claridad sobre los detalles de una vulnerabilidad.