
移动应用基准测试、更可靠的 Monkey Tester 以及更深入的 Web 爬取
此次发布推出了新开发的存在安全缺陷的移动应用,改进了 Monkey Tester,使其在动态扫描中能够可靠地处理基于提示词的输入,并增强了 Web 爬虫,以更快的速度探索更深层的路由。这些改进提升了扫描的覆盖率、准确性和可靠性
📊 面向 PentestAI 的移动应用基准测试
Android 基准测试套件
我们开发了 72 个 Android 应用,其中包含多种多样的真实漏洞,用于对 Mobile PentestAI 的 Android 扫描能力进行基准测试,重点关注 Android 移动应用中常见的严重缺陷。
主要漏洞类别包括:
- 基于 Intent 的漏洞——隐式 Intent 泄露、Intent 重定向、任务劫持、WebView 中不受信任的 Intent scheme 使用,以及基于 Intent 的 XSS/HTML 注入。
- WebView 漏洞利用——恶意 URL 加载、会话令牌泄露、JavaScript 接口滥用,以及不安全的 URL 处理。
- 身份验证与会话管理——OAuth 错误配置、修改密码后会话未失效、2FA 与生物识别绕过,以及通过 adb backup 实现的账户接管。
- 数据暴露与隐私泄露——日志中的敏感数据、明文存储、Firebase 错误配置、IP/位置暴露,以及私密内容被 Google 索引。
- 代码执行与注入——通过
openURL执行 JavaScript、内容提供程序(content provider)中的 SQL 注入、不安全的反序列化,以及 shell 命令注入。 - 组件暴露——未受保护的服务、广播接收器和 Activity;不安全的 PendingIntent;敏感广播泄露。
- 加密缺陷——使用不安全的伪随机数生成器(PRNG)、硬编码密钥、弱密钥生成,以及敏感文件未加密。
- 文件与 IPC 漏洞——通过 ZIP 处理实现的路径遍历、内部文件覆盖、通过
grantUriPermission实现的权限提升,以及从外部存储进行的不安全访问。 - 其他严重问题——通知注入、Parcel 序列化不匹配、OAuth 账户接管、密码锁绕过,以及对 Android 平台功能的误用。
iOS 基准测试套件
我们构建了 21 个 iOS 应用,模拟高影响的安全问题,用于对 Mobile PentestAI 的 iOS 扫描能力进行基准测试,重点关注 iOS 移动应用中常见的严重缺陷。
主要漏洞类别包括:
- 深度链接与 URL 处理缺陷——深度链接 CSRF、深度链接自动触发敏感操作、伪造的 URL 显示,以及深度链接信息泄露。
- 注入与执行问题——HTML 注入、存储型 XSS,以及不受信任的 HTML 通过 WebKit 访问内部文件。
- 身份验证与会话管理——登录暴力破解、PIN 码绕过,以及未加密的会话存储加任意文件访问。
- 加密与数据安全缺陷——硬编码密钥、在安全逻辑中使用弱哈希、持久化跟踪,以及 TLS 证书验证不当。
- 文件与隐私违规——路径遍历攻击以及向第三方泄露信息。
🔐 SAML 身份验证支持
- 基于 SAML 的单点登录(SSO)——新增对 SAML 身份验证的支持,使组织能够与现有的身份提供商(IdP)集成,实现安全、集中的用户管理。
- 可选的密码身份验证——组织现在可以禁用基于密码的登录,强制仅通过其 SAML IdP 进行身份验证,以实现更严格的访问控制。
- 自动账户开通——新增在首次 SAML 登录时自动创建账户的支持。管理员可以选择禁用此功能,改为要求新用户必须获得明确邀请。
🛡️ Threat Center
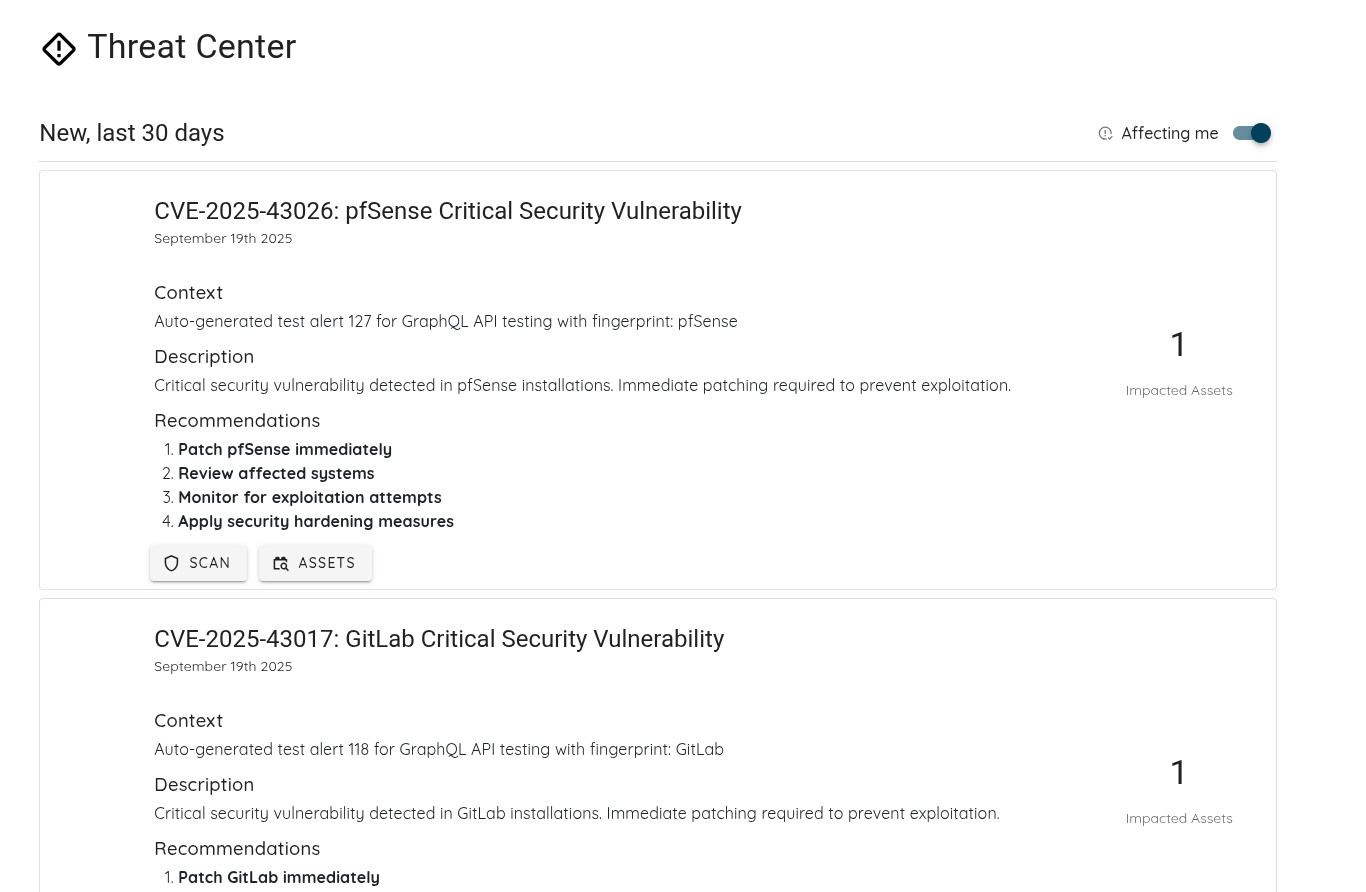
- 按受影响资产筛选 CVE——我们在 Threat Center 中新增了一个开关,可让您仅查看影响您自有资产的 CVE。启用后,该筛选器可帮助您专注于对您的环境最重要的漏洞。
🔔 通知:超出 SLO 的工单
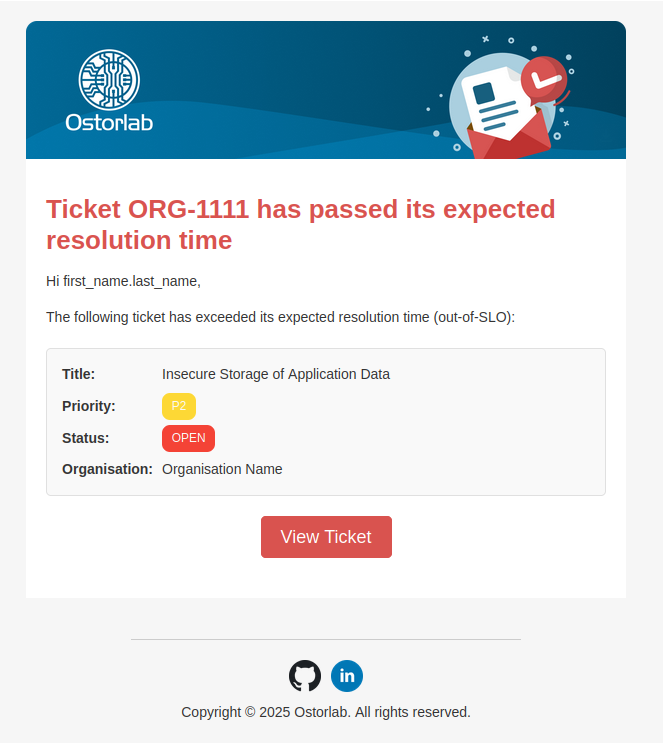
我们为超出 SLO 的工单新增了通知功能,帮助您及时掌握紧急问题。
工作原理:
- 平台通知:每当工单超出其 SLO 时,您都会收到应用内通知。
- 电子邮件通知:如果您已选择接收电子邮件,收件箱中也会收到通知。
- 接收人:通知将发送给被指派的用户和管理员。
🔧 Jira 集成:模板映射
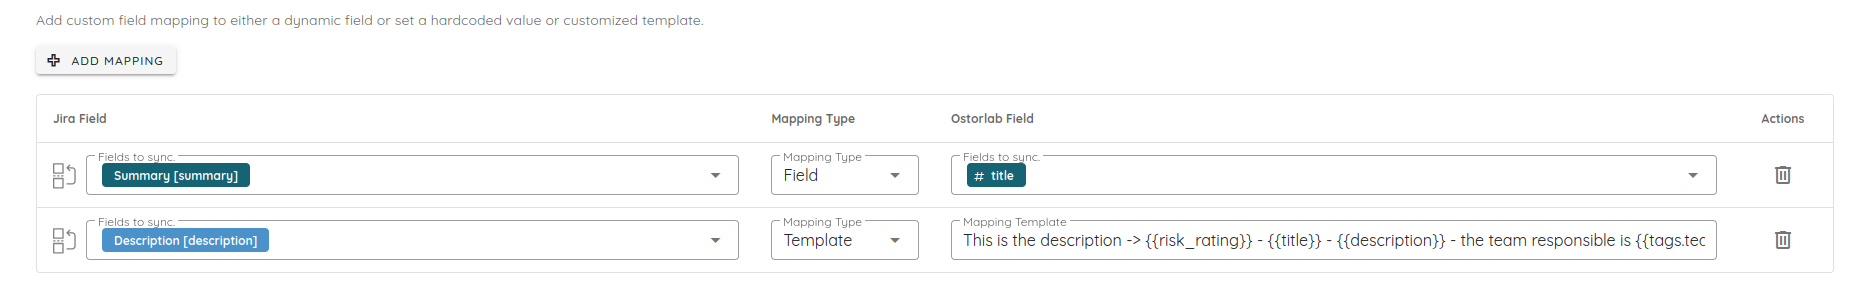
我们在 Jira 集成中新增了对基于模板的字段映射的支持。
- 动态模板:使用
{{title}} - {{risk_rating}} Risk或{{title}} [{{tags.team}}] - {{tags.platform}}之类的表达式,自定义发送到 Jira 的数据。 - 使用方法:在 Jira 集成设置中配置字段时,选择 "Template" 作为映射类型。
🏷️ 组织标签
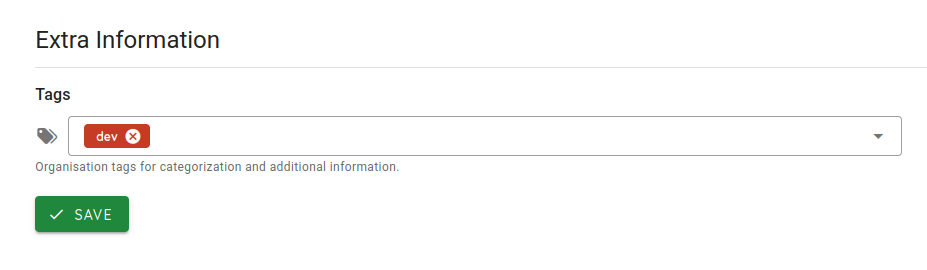
- 组织自定义标签——您现在可以为组织分配标签,以改进整个平台中的分类、筛选和搜索。
这有助于团队根据地区、优先级、用例或任何内部分类体系更好地管理租户。
🕷️ 爬虫改进
- 深入的 Web 爬取——增强了爬虫,使其能够更彻底地探索 Web 目标,提高对深层嵌套路由和动态内容的覆盖率。
- 更快的爬取性能——优化了爬取速度,在不影响准确性的前提下更快地完成扫描。
🪲 缺陷修复与增强
- 自动化规则执行修复——解决了影响自动化规则操作执行的缺陷,确保根据所定义的筛选条件正确执行。
- 工单 SLO 计算修复——修复了工单 SLO 时间计算错误的问题,提高了跟踪修复时间线的准确性。
- Markdown 渲染增强——改进了 Markdown 渲染,提升整个平台的可读性和格式一致性。
- UI 修复与增强——在平台的多个部分进行了少量 UI 缺陷修复和可用性改进。
📂 IDE 改进
- 改进了 Android 扫描的文件持久化,确保所有解码后的文件都能可靠保存。
🐒 Monkey Tester
-
基于提示词的输入修复——解决了 Monkey Tester 在动态扫描期间执行基于提示词的输入时出现的缺陷,提高了可靠性和覆盖率。
-
基于提示词的输入支持 CI/CD——新增通过 OXO CI/CD 工作流定义并传递自定义提示词的功能。这让需要复杂用户交互或身份验证步骤的流程的测试更加简便。
⬇️ 支持在多个国家/地区下载 Android 应用
- 扩大可用范围——新增支持在卡塔尔 🇶🇦、印度尼西亚 🇮🇩 和马来西亚 🇲🇾 下载 Android 应用
📚 文档改进
UI Prompts
新增文档,介绍如何使用 UI Prompts 功能,包括:
-
通过分步说明创建和配置 UI Prompt。
-
在运行扫描时选择并应用 UI Prompts。
-
查看和分析使用 UI Prompts 的扫描结果,以提高测试覆盖率。
移动扫描前提条件
新增文档,说明移动应用的防护机制会如何影响扫描和分析。
- 防护机制概述及其对测试的影响。
- 为确保完整覆盖而推荐的多阶段测试策略。
AI Pentest 扫描
新增教程,介绍如何针对移动和 Web 目标创建 AI Pentest 扫描,并分步指导您选择目标、配置提示词、设置凭据以及自定义扫描选项,以实现更深入、更有针对性的测试。
移动 AI Pentest 扫描 →
Web AI Pentest 扫描 →
使用 IDE:AI Pentest
新增文档,介绍如何在 IDE 中访问和分析 AI Pentest 结果,并分步讲解仪表板、威胁情报、风险以及详细的任务分析。