
Benchmarking móvil, fiabilidad del Monkey Tester y rastreo web más profundo
Esta versión incorpora aplicaciones móviles inseguras de desarrollo reciente, mejora el Monkey Tester para lograr entradas basadas en instrucciones (prompts) fiables durante los escaneos dinámicos y mejora el rastreador web para explorar rutas más profundas con mayor rapidez. Estas mejoras aumentan la cobertura, la precisión y la fiabilidad de los escaneos
📊 Benchmarking móvil para PentestAI
Suite de benchmark de Android
Se desarrollaron 72 aplicaciones Android con un conjunto diverso de vulnerabilidades del mundo real.para evaluar las capacidades de escaneo de Android de Mobile PentestAI, con foco en las debilidades comunes y críticas que se observan en las aplicaciones móviles de Android.
Las principales categorías de vulnerabilidades son:
- Vulnerabilidades basadas en intents – Fugas de intents implícitos, redirección de intents, secuestro de tareas, uso de esquemas de intent no confiables en WebViews e inyección de XSS/HTML basada en intents.
- Exploits de WebView – Carga de URL maliciosas, fuga de tokens de sesión, abuso de interfaces JavaScript y gestión insegura de URL.
- Autenticación y gestión de sesiones – Configuraciones incorrectas de OAuth, sesión no invalidada tras un cambio de contraseña, elusión de 2FA y de la biometría, y apropiación de cuentas mediante adb backup.
- Exposición de datos y fugas de privacidad – Datos sensibles en los registros, almacenamiento en texto claro, configuración incorrecta de Firebase, exposición de IP y ubicación, e indexación en Google de contenido privado.
- Ejecución de código e inyección – Ejecución de JavaScript mediante
openURL, inyección SQL en content providers, deserialización insegura e inyección de comandos de shell. - Exposición de componentes – Servicios, broadcast receivers y activities sin protección; pending intents inseguros; fugas de broadcasts sensibles.
- Debilidades criptográficas – Uso de PRNG inseguros, secretos codificados de forma rígida, generación de claves débiles y falta de cifrado de archivos sensibles.
- Vulnerabilidades de archivos e IPC – Path traversal mediante el procesamiento de ZIP, sobrescritura de archivos internos, escalada mediante
grantUriPermissiony acceso inseguro desde el almacenamiento externo. - Otros problemas críticos – Inyección de notificaciones, parceling no coincidente, apropiación de cuentas mediante OAuth, elusión de códigos de acceso y uso indebido de funcionalidades de la plataforma Android.
Suite de benchmark de iOS
Se crearon 21 aplicaciones iOS que simulan problemas de seguridad de alto impacto para evaluar las capacidades de escaneo de iOS de Mobile PentestAI, con foco en las debilidades comunes y críticas que se observan en las aplicaciones móviles de iOS.
Las principales categorías de vulnerabilidades son:
- Fallos en la gestión de deeplinks y URL – CSRF mediante deeplinks, deeplinks que activan automáticamente acciones sensibles, visualización de URL suplantadas y divulgación de información mediante deeplinks.
- Problemas de inyección y ejecución – Inyección de HTML, XSS almacenado y acceso de WebKit a archivos internos desde HTML no confiable.
- Autenticación y gestión de sesiones – Fuerza bruta en el inicio de sesión, elusión del código PIN y almacenamiento de sesión sin cifrar con acceso a archivos arbitrarios.
- Fallos criptográficos y de seguridad de los datos – Secretos codificados de forma rígida, hashing débil para la lógica de seguridad, seguimiento persistente y validación incorrecta de certificados TLS.
- Violaciones de archivos y de privacidad – Ataques de path traversal y fuga de información a terceros.
🔐 Compatibilidad con la autenticación SAML
- Inicio de sesión único (SSO) basado en SAML – Se introdujo la compatibilidad con la autenticación SAML, que permite a las organizaciones integrarse con sus proveedores de identidad (IdP) existentes para una gestión de usuarios segura y centralizada.
- Autenticación por contraseña opcional – Las organizaciones ahora pueden desactivar el inicio de sesión con contraseña y exigir una autenticación exclusiva mediante su IdP de SAML, para un control de acceso más estricto.
- Aprovisionamiento automático de cuentas – Se añadió la compatibilidad con la creación automática de cuentas en el primer inicio de sesión con SAML. Los administradores pueden optar por desactivarla y exigir invitaciones explícitas para los nuevos usuarios.
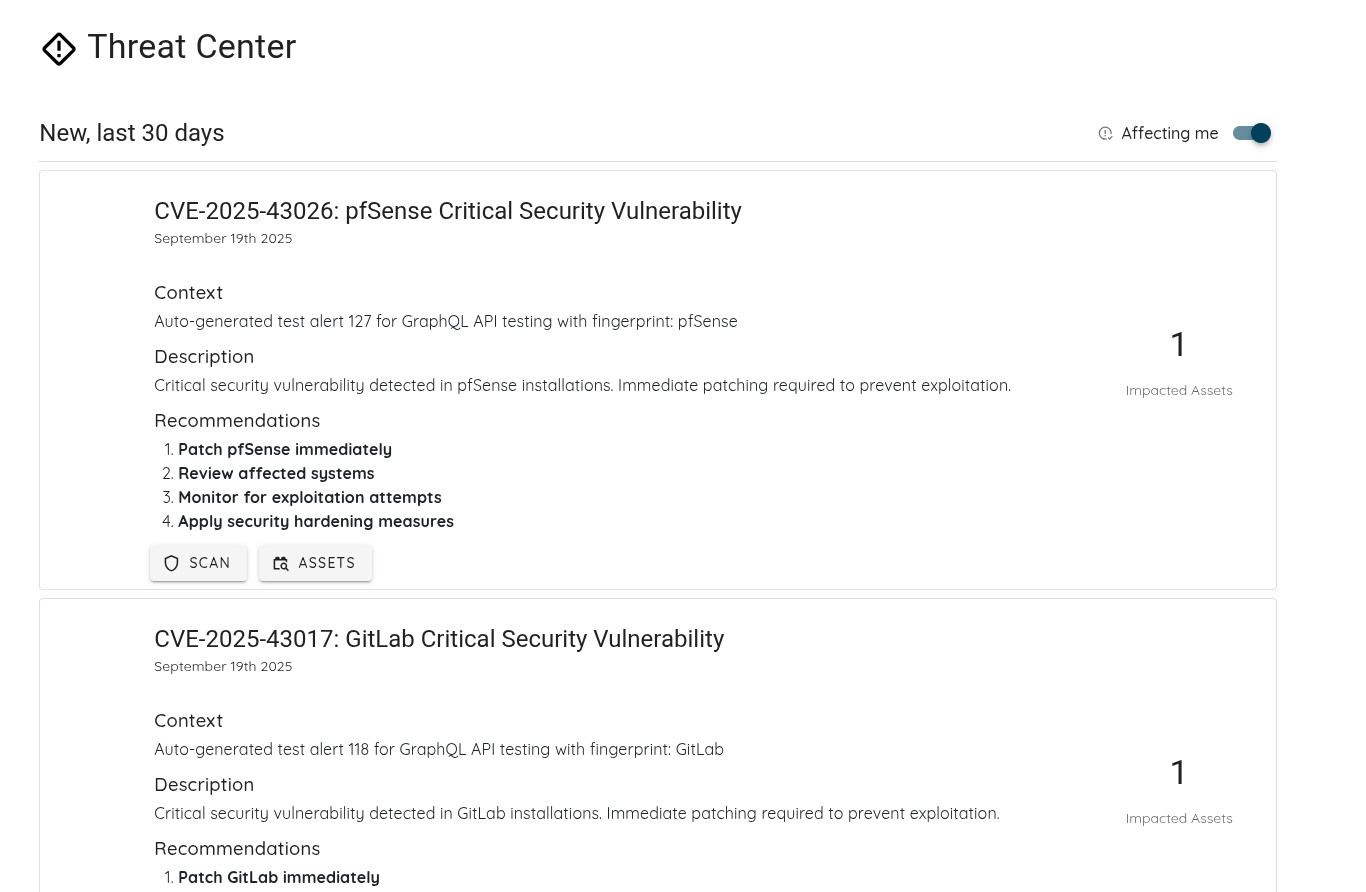
🛡️ Threat Center
- Filtrar los CVE por activos afectados – Hemos añadido un nuevo interruptor en Threat Center que permite ver únicamente los CVE que afectan a sus propios activos. Cuando está activado, este filtro le ayuda a centrarse en las vulnerabilidades que más importan en su entorno.
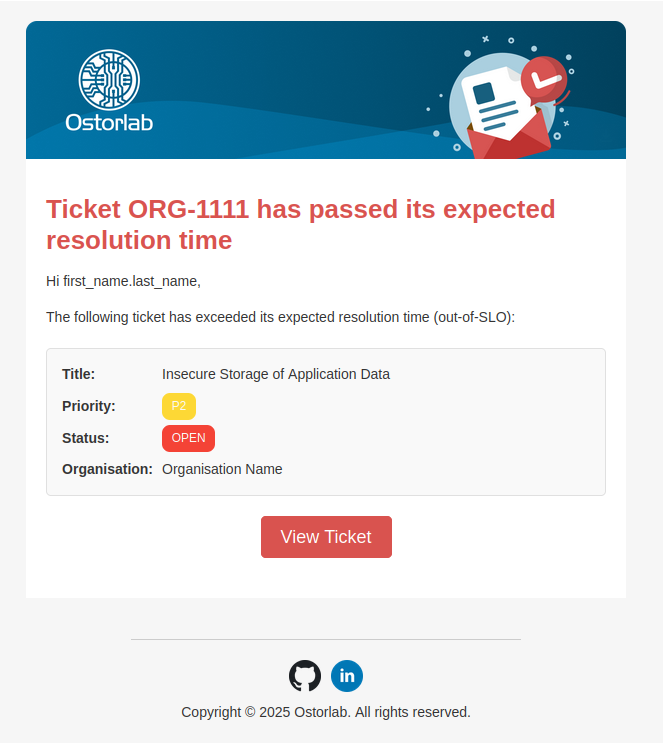
🔔 Notificación: tickets fuera del SLO
Hemos añadido una nueva función de notificación para los tickets fuera del SLO, para ayudarle a estar al tanto de los problemas urgentes.
Cómo funciona:
- Notificación en la plataforma: recibirá una notificación en la aplicación cada vez que un ticket supere su SLO.
- Notificación por correo electrónico: si ha optado por recibir correos electrónicos, también recibirá una notificación en su bandeja de entrada.
- Destinatarios: las notificaciones se enviarán a los usuarios asignados y a los administradores.
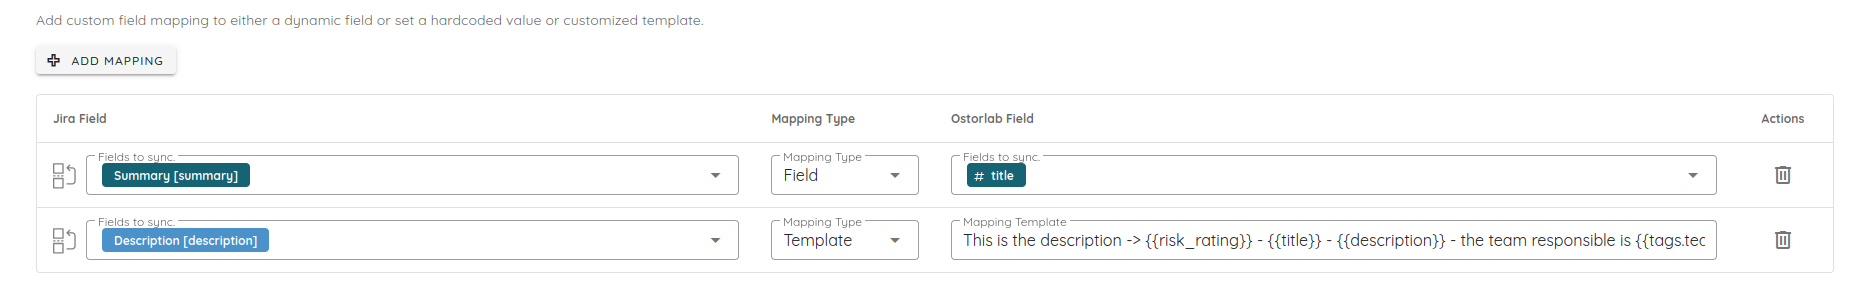
🔧 Integración con Jira: asignación mediante plantillas
Hemos añadido compatibilidad con las asignaciones de campos basadas en plantillas en la integración con Jira.
- Plantillas dinámicas: utilice expresiones como
{{title}} - {{risk_rating}} Risko{{title}} [{{tags.team}}] - {{tags.platform}}para personalizar cómo se envían los datos a Jira. - Cómo usarlas: en la configuración de su integración con Jira, seleccione «Template» como tipo de asignación al configurar un campo.
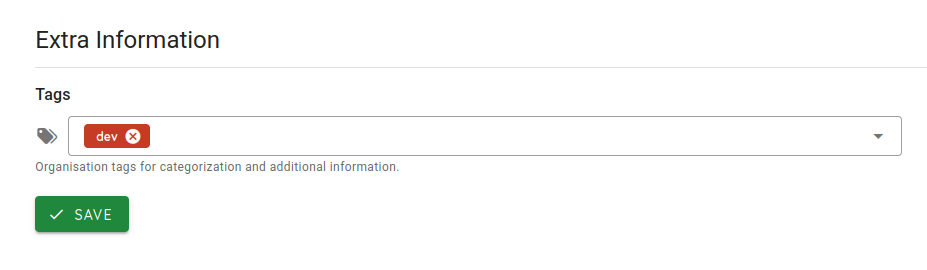
🏷️ Etiquetado de organizaciones
- Etiquetas personalizadas para organizaciones – Ahora puede asignar etiquetas a las organizaciones para mejorar la categorización, el filtrado y la capacidad de búsqueda en toda la plataforma.
Esto ayuda a los equipos a gestionar mejor los tenants según la región, la prioridad, el caso de uso o cualquier taxonomía interna.
🕷️ Mejora del rastreador
- Rastreo web en profundidad – Se mejoró el rastreador para explorar el objetivo web con mayor detalle, lo que aumenta la cobertura de rutas profundamente anidadas y de contenido dinámico.
- Mayor rendimiento del rastreo – Se optimizó la velocidad del rastreo para lograr una ejecución más rápida de los escaneos sin comprometer la precisión.
🪲 Correcciones de errores y mejoras
- Correcciones en la ejecución de las reglas de automatización – Se resolvieron errores que afectaban a la ejecución de las acciones de las reglas de automatización, de modo que el comportamiento sea correcto según los filtros definidos.
- Corrección del cálculo del SLO de los tickets – Se corrigió un problema por el que los tiempos de SLO de los tickets se calculaban de forma incorrecta, lo que mejora la precisión en el seguimiento de los plazos de corrección.
- Mejoras en el renderizado de Markdown – Se mejoró el renderizado de Markdown para lograr una mejor legibilidad y coherencia de formato en toda la plataforma.
- Correcciones y mejoras de la interfaz – Se implementaron pequeñas correcciones de errores de la interfaz y mejoras de usabilidad en varias secciones de la plataforma.
📂 Mejoras del IDE
- Se mejoró la persistencia de archivos en los escaneos de Android para garantizar que todos los archivos decodificados se guarden de forma fiable.
🐒 Monkey Tester
-
Correcciones de las entradas basadas en instrucciones – Se resolvieron errores del Monkey Tester al ejecutar entradas basadas en instrucciones (prompts) durante los escaneos dinámicos, lo que mejora la fiabilidad y la cobertura.
-
Compatibilidad con CI/CD para las entradas basadas en instrucciones – Se añadió la posibilidad de definir y pasar prompts personalizados mediante los flujos de trabajo de CI/CD de OXO. Esto permite agilizar las pruebas de flujos que requieren una interacción compleja del usuario o pasos de autenticación.
⬇️ Compatibilidad con la descarga de aplicaciones Android en varios países
- Disponibilidad ampliada – Se añadió la compatibilidad con la descarga de aplicaciones Android en Catar 🇶🇦, Indonesia 🇮🇩 y Malasia 🇲🇾
📚 Mejoras de la documentación
UI Prompts
Se añadió documentación que describe cómo usar la funcionalidad UI prompts, que incluye:
-
Creación y configuración de un UI Prompt con instrucciones paso a paso.
-
Selección y aplicación de UI Prompts al ejecutar un escaneo.
-
Visualización y análisis de los resultados del escaneo con UI Prompts para mejorar la cobertura de las pruebas.
Requisitos previos del escaneo móvil
Se añadió documentación que explica cómo las protecciones de las aplicaciones móviles pueden afectar al escaneo y al análisis.
- Descripción general de los mecanismos de protección y su impacto en las pruebas.
- Estrategia de pruebas en varias fases recomendada para garantizar una cobertura completa.
AI Pentest Scan
Se añadieron tutoriales para crear escaneos de AI Pentest en objetivos móviles y web, con orientación paso a paso para seleccionar objetivos, configurar prompts, definir credenciales y personalizar las opciones del escaneo para realizar pruebas más profundas y enfocadas.
Mobile AI Pentest Scan →
Web AI Pentest Scan →
Use IDE: AI Pentest
Se añadió documentación que muestra cómo acceder a los resultados de AI Pentest desde el IDE y analizarlos, con un recorrido paso a paso por el panel, la inteligencia de amenazas, los riesgos y el análisis detallado de las tareas.