
Benchmark mobile, fiabilité du Monkey Tester et crawling web plus approfondi
Cette version introduit des applications mobiles volontairement vulnérables nouvellement développées, améliore le Monkey Tester pour une saisie par prompt fiable pendant les scans dynamiques, et renforce le crawler web pour explorer des routes plus profondes avec de meilleures performances. Ces améliorations augmentent la couverture, la précision et la fiabilité des scans
📊 Mobile Benchmarking for PentestAI
Android Benchmark Suite
Développement de 72 applications Android contenant un ensemble varié de vulnérabilités réelles, pour évaluer les capacités d'analyse Android de Mobile PentestAI, en se concentrant sur les faiblesses courantes et critiques observées dans les applications mobiles Android.
Les principales catégories de vulnérabilités incluent :
- Intent-Based Vulnerabilities – Fuites d'intents implicites, redirection d'intents, détournement de tâches, utilisation de schémas d'intent non fiables dans les WebViews, et XSS/injection HTML basées sur les intents.
- WebView Exploits – Chargement d'URL malveillantes, fuite de jetons de session, abus de l'interface JavaScript et gestion non sécurisée des URL.
- Authentication & Session Management – Mauvaises configurations OAuth, session non invalidée après un changement de mot de passe, contournement de la 2FA et de la biométrie, et prise de contrôle de compte via adb backup.
- Data Exposure & Privacy Leaks – Données sensibles dans les logs, stockage en clair, mauvaise configuration de Firebase, exposition de l'IP et de la localisation, et indexation par Google de contenus privés.
- Code Execution & Injection – Exécution de JavaScript via
openURL, injection SQL dans les content providers, désérialisation non sécurisée et injection de commandes shell. - Component Exposure – Services, broadcast receivers et activities non protégés ; pending intents non sécurisés ; fuites de broadcasts sensibles.
- Cryptographic Weaknesses – Utilisation d'un PRNG non sécurisé, secrets codés en dur, génération de clés faibles et absence de chiffrement des fichiers sensibles.
- File & IPC Vulnerabilities – Path traversal via le traitement des ZIP, écrasement de fichiers internes, élévation via
grantUriPermissionet accès non sécurisé depuis le stockage externe. - Other Critical Issues – Injection de notifications, mismatched parceling, prise de contrôle de compte OAuth, contournement de code d'accès et mauvais usage des fonctionnalités de la plateforme Android.
iOS Benchmark Suite
Création de 21 applications iOS qui simulent des problèmes de sécurité à fort impact, pour évaluer les capacités d'analyse iOS de Mobile PentestAI, en se concentrant sur les faiblesses courantes et critiques observées dans les applications mobiles iOS.
Les principales catégories de vulnérabilités incluent :
- Deeplink & URL Handling Flaws – CSRF par deeplink, deeplinks déclenchant automatiquement des actions sensibles, affichage d'URL usurpées et divulgation d'informations par deeplink.
- Injection & Execution Issues – Injection HTML, XSS stockée et accès de WebKit à des fichiers internes depuis du HTML non fiable.
- Authentication & Session Management – Force brute sur la connexion, contournement du code PIN et stockage de session non chiffré avec accès à des fichiers arbitraires.
- Cryptographic & Data Security Flaws – Secrets codés en dur, hachage faible pour la logique de sécurité, suivi persistant et validation incorrecte des certificats TLS.
- File & Privacy Violations – Attaques de path traversal et fuite d'informations vers des tiers.
🔐 SAML Authentication Support
- SAML-Based Single Sign-On (SSO) – Introduction de la prise en charge de l'authentification SAML, qui permet aux organisations de s'intégrer à leurs fournisseurs d'identité (IdP) existants pour une gestion des utilisateurs sécurisée et centralisée.
- Optional Password Authentication – Les organisations peuvent désormais désactiver la connexion par mot de passe et imposer une authentification exclusivement via leur IdP SAML, pour un contrôle d'accès plus strict.
- Automated Account Provisioning – Ajout de la prise en charge de la création automatique de compte lors de la première connexion SAML. Les administrateurs peuvent choisir de la désactiver et d'exiger des invitations explicites pour les nouveaux utilisateurs.
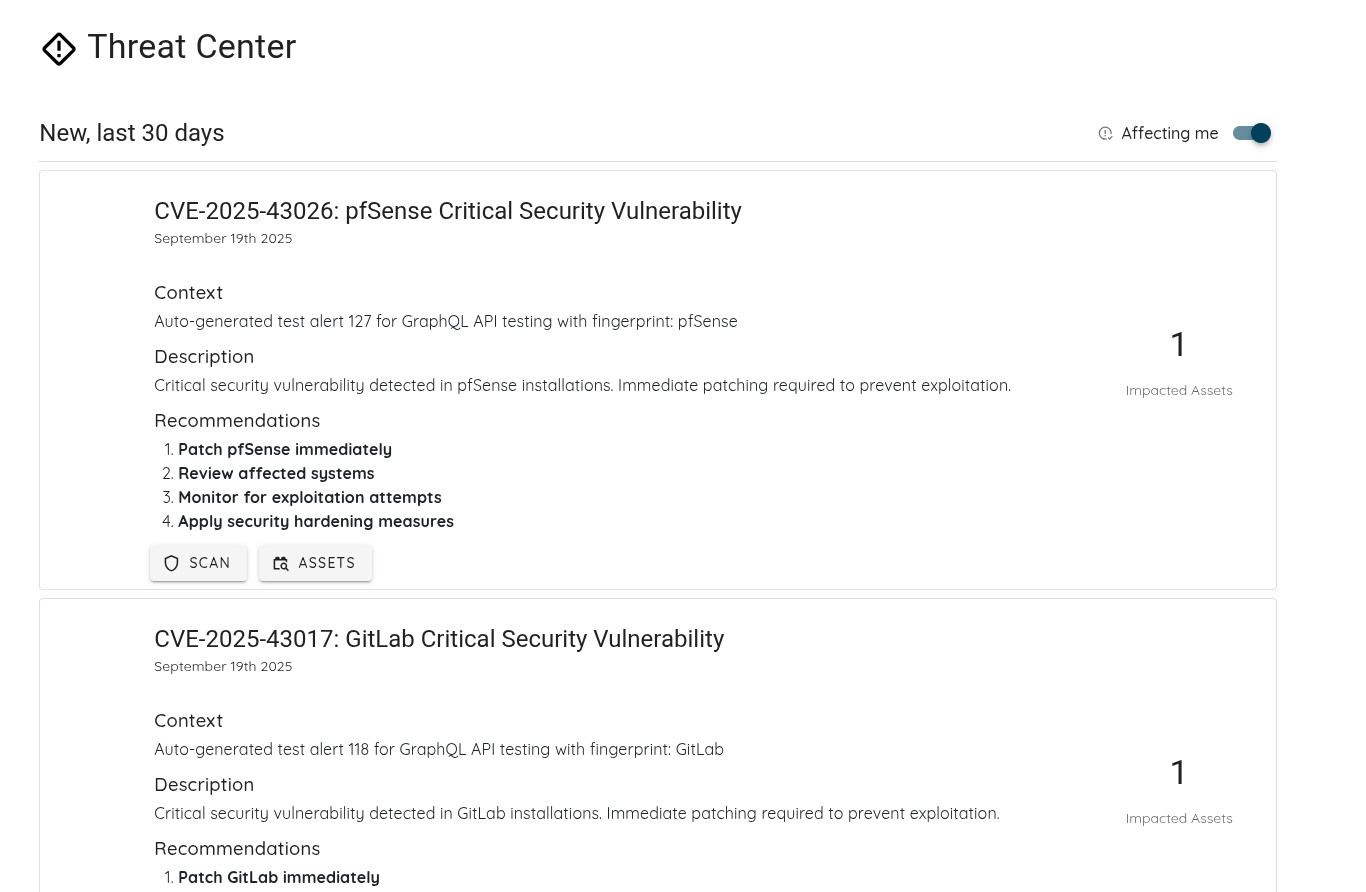
🛡️ Threat Center
- Filter CVEs by Affected Assets – Nous avons ajouté dans le Threat Center un nouveau bouton bascule qui permet d'afficher uniquement les CVE qui touchent vos propres actifs. Lorsqu'il est activé, ce filtre vous aide à vous concentrer sur les vulnérabilités qui comptent le plus pour votre environnement.
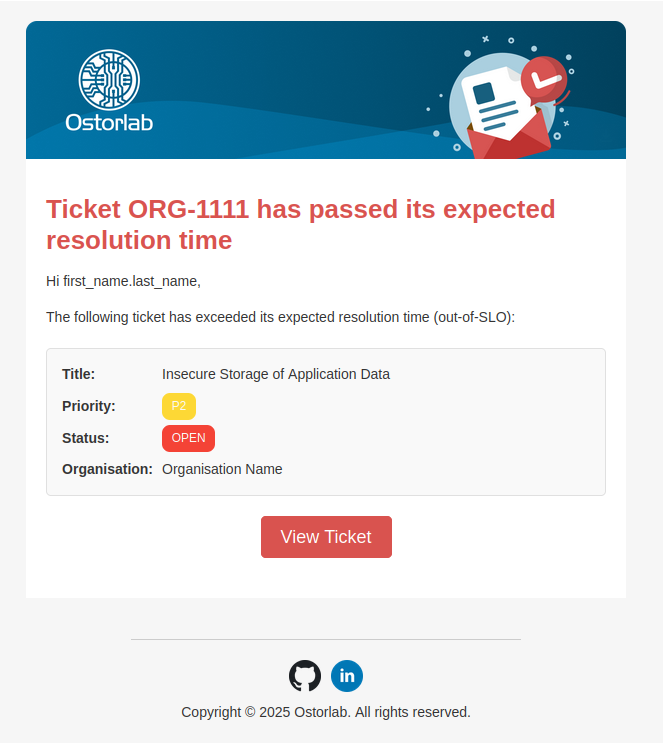
🔔 Notification: Out-of-SLO Tickets
Nous avons ajouté une nouvelle fonctionnalité de notification pour les tickets hors SLO, afin de vous aider à garder la main sur les problèmes urgents.
How it works:
- Platform Notification : vous recevrez une notification dans l'application chaque fois qu'un ticket dépasse son SLO.
- Email Notification : si vous avez choisi de recevoir des e-mails, vous recevrez aussi une notification dans votre boîte de réception.
- Recipients : les notifications seront envoyées aux utilisateurs assignés et aux administrateurs.
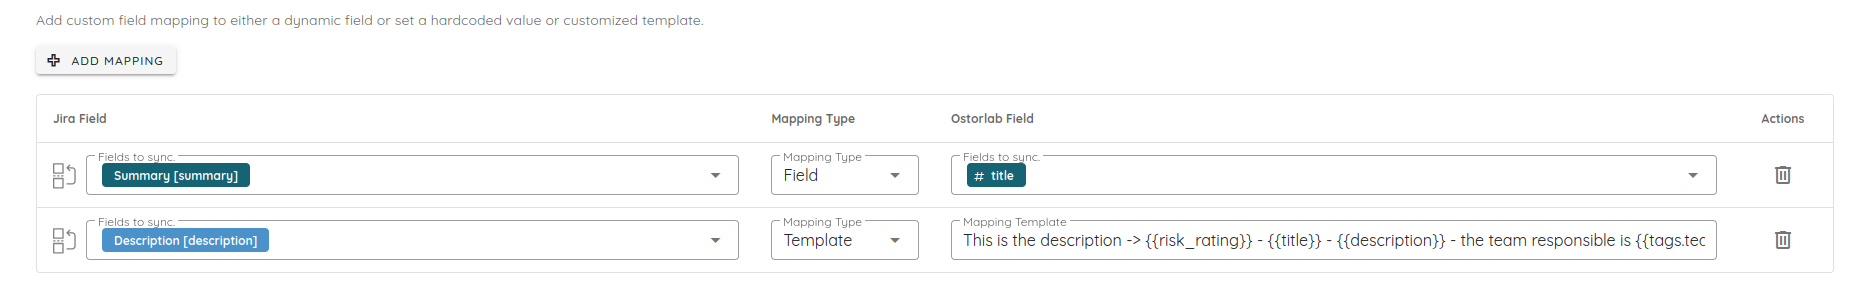
🔧 Jira Integration: Template Mapping
Nous avons ajouté la prise en charge des mappages de champs basés sur des templates dans l'intégration Jira.
- Dynamic templates : utilisez des expressions comme
{{title}} - {{risk_rating}} Riskou{{title}} [{{tags.team}}] - {{tags.platform}}pour personnaliser la façon dont les données sont envoyées à Jira. - How to use : dans les paramètres de votre intégration Jira, sélectionnez « Template » comme type de mappage lors de la configuration d'un champ.
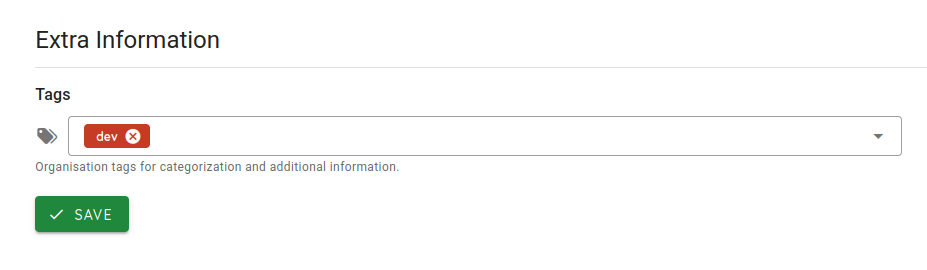
🏷️ Organization Tagging
- Custom Tags for Organizations – Vous pouvez désormais attribuer des tags aux organisations pour améliorer la catégorisation, le filtrage et la recherche dans toute la plateforme.
Cela aide les équipes à mieux gérer les tenants selon la région, la priorité, le cas d'usage ou toute taxonomie interne.
🕷️ Crawler Improvement
- In depth Web Crawling – Amélioration du crawler pour explorer plus en profondeur la cible web, ce qui augmente la couverture des routes profondément imbriquées et du contenu dynamique.
- Faster Crawling Performance – Optimisation de la vitesse de crawling pour une exécution des scans plus rapide sans compromettre la précision.
🪲 Bug Fixes & Enhancements
- Automation Rule Execution Fixes – Correction de bugs qui affectaient l'exécution des actions des règles d'automatisation, pour garantir un comportement conforme aux filtres définis.
- Ticket SLO Calculation Fix – Correction d'un problème où les délais de SLO des tickets étaient mal calculés, ce qui améliore la précision du suivi des délais de remédiation.
- Markdown Rendering Enhancements – Amélioration de l'affichage du Markdown pour une meilleure lisibilité et une mise en forme plus cohérente sur toute la plateforme.
- UI Fixes & Enhancements – Mise en œuvre de corrections de bugs d'interface mineures et d'améliorations d'ergonomie dans différentes sections de la plateforme.
📂 IDE Improvements
- Amélioration de la persistance des fichiers pour les scans Android afin que tous les fichiers décodés soient enregistrés de manière fiable.
🐒 Monkey Tester
-
Prompt-Based Input Fixes – Correction de bugs du Monkey Tester lors de l'exécution d'une saisie par prompt pendant les scans dynamiques, ce qui améliore la fiabilité et la couverture.
-
CI/CD Support for Prompt-Based Input – Ajout de la possibilité de définir et de transmettre des prompts personnalisés via les workflows CI/CD d'OXO. Cela facilite les tests des flux qui nécessitent une interaction utilisateur complexe ou des étapes d'authentification.
⬇️ Multi-Country Android App Download Support
- Expanded Availability – Ajout de la prise en charge du téléchargement d'applications Android au Qatar 🇶🇦, en Indonésie 🇮🇩 et en Malaisie 🇲🇾
📚 Documentation Improvements
UI Prompts
Ajout d'une documentation qui décrit comment utiliser la fonctionnalité UI prompts, notamment :
-
Création et configuration d'un UI Prompt avec des instructions pas à pas.
-
Sélection et application des UI Prompts lors de l'exécution d'un scan.
-
Consultation et analyse des résultats de scan avec les UI Prompts pour améliorer la couverture des tests.
Mobile Scan Prerequisites
Ajout d'une documentation qui explique comment les protections des applications mobiles peuvent affecter le scan et l'analyse.
- Présentation des mécanismes de protection et de leur impact sur les tests.
- Stratégie de test multiphase recommandée pour garantir une couverture complète.
AI Pentest Scan
Ajout de tutoriels pour créer des scans AI Pentest sur des cibles mobiles et web, avec des instructions pas à pas pour sélectionner les cibles, configurer les prompts, définir les identifiants et personnaliser les options de scan pour des tests plus approfondis et ciblés.
Mobile AI Pentest Scan →
Web AI Pentest Scan →
Use IDE: AI Pentest
Ajout d'une documentation qui montre comment accéder aux résultats d'AI Pentest et les analyser depuis l'IDE, avec un pas-à-pas du tableau de bord, du threat intel, des risques et de l'analyse détaillée des tâches.