
モバイルベンチマーク、Monkey Testerの信頼性向上、より深いWebクロール
今回のリリースでは、新たに開発した安全でないモバイルアプリを導入し、動的スキャン中のプロンプトベースの入力が確実に機能するようMonkey Testerを改善し、Webクローラーを強化してより深いルートをより高速に探索できるようにしました。これらの改善により、スキャンのカバレッジ、精度、信頼性が向上します。
📊 PentestAIのためのモバイルベンチマーク
Androidベンチマークスイート
Mobile PentestAIのAndroidスキャン機能をベンチマークするため、多様な実環境の脆弱性を含む72個のAndroidアプリケーションを開発しました。Androidモバイルアプリケーションでよく見られる、一般的かつ重大な弱点に焦点を当てています。
主な脆弱性カテゴリは次のとおりです。
- インテントベースの脆弱性:暗黙的インテントによる漏えい、インテントのリダイレクト、タスクハイジャック、WebViewにおける信頼できないintentスキームの使用、インテントベースのXSS/HTMLインジェクション
- WebViewの悪用:悪意のあるURLの読み込み、セッショントークンの漏えい、JavaScriptインターフェースの悪用、安全でないURL処理
- 認証とセッション管理:OAuthの設定ミス、パスワード変更後に無効化されないセッション、2FAと生体認証のバイパス、adb backupを介したアカウント乗っ取り
- データ露出とプライバシーの漏えい:ログ内の機密データ、平文での保存、Firebaseの設定ミス、IP/位置情報の露出、非公開コンテンツのGoogleへのインデックス登録
- コード実行とインジェクション:
openURLを介したJavaScriptの実行、コンテンツプロバイダーにおけるSQLインジェクション、安全でないデシリアライゼーション、シェルコマンドインジェクション - コンポーネントの露出:保護されていないサービス、ブロードキャストレシーバー、アクティビティ、安全でないペンディングインテント、機密性の高いブロードキャストの漏えい
- 暗号の弱点:安全でないPRNGの使用、ハードコードされたシークレット、脆弱な鍵生成、機密ファイルの暗号化の欠如
- ファイルとIPCの脆弱性:ZIP処理を介したパストラバーサル、内部ファイルの上書き、
grantUriPermissionを介した権限昇格、外部ストレージからの安全でないアクセス - その他の重大な問題:通知インジェクション、parcelingの不一致、OAuthによるアカウント乗っ取り、パスコードのバイパス、Androidプラットフォーム機能の悪用
iOSベンチマークスイート
Mobile PentestAIのiOSスキャン機能をベンチマークするため、影響の大きいセキュリティ問題を再現した21個のiOSアプリケーションを構築しました。iOSモバイルアプリケーションでよく見られる、一般的かつ重大な弱点に焦点を当てています。
主な脆弱性カテゴリは次のとおりです。
- ディープリンクとURL処理の欠陥:ディープリンクCSRF、ディープリンクによる機密性の高いアクションの自動実行、偽装されたURLの表示、ディープリンクによる情報漏えい
- インジェクションと実行の問題:HTMLインジェクション、Stored XSS、信頼できないHTMLからWebKitによる内部ファイルへのアクセス
- 認証とセッション管理:ログインのブルートフォース、PINコードのバイパス、任意のファイルアクセスを伴う暗号化されていないセッションストレージ
- 暗号とデータセキュリティの欠陥:ハードコードされたシークレット、セキュリティロジックにおける脆弱なハッシュ、永続的なトラッキング、TLS証明書の不適切な検証
- ファイルとプライバシーの侵害:パストラバーサル攻撃、第三者への情報漏えい
🔐 SAML認証のサポート
- SAMLベースのシングルサインオン(SSO):SAML認証のサポートを導入しました。組織は既存のアイデンティティプロバイダー(IdP)と連携し、安全で一元的なユーザー管理を実現できます。
- パスワード認証の任意化:組織はパスワードによるサインインを無効化し、SAML IdPによる認証のみに限定して、より厳格なアクセス制御を実施できるようになりました。
- アカウントの自動プロビジョニング:初回のSAMLログイン時にアカウントを自動作成する機能を追加しました。管理者はこれを無効にし、新規ユーザーに明示的な招待を必須とすることもできます。
🛡️ Threat Center
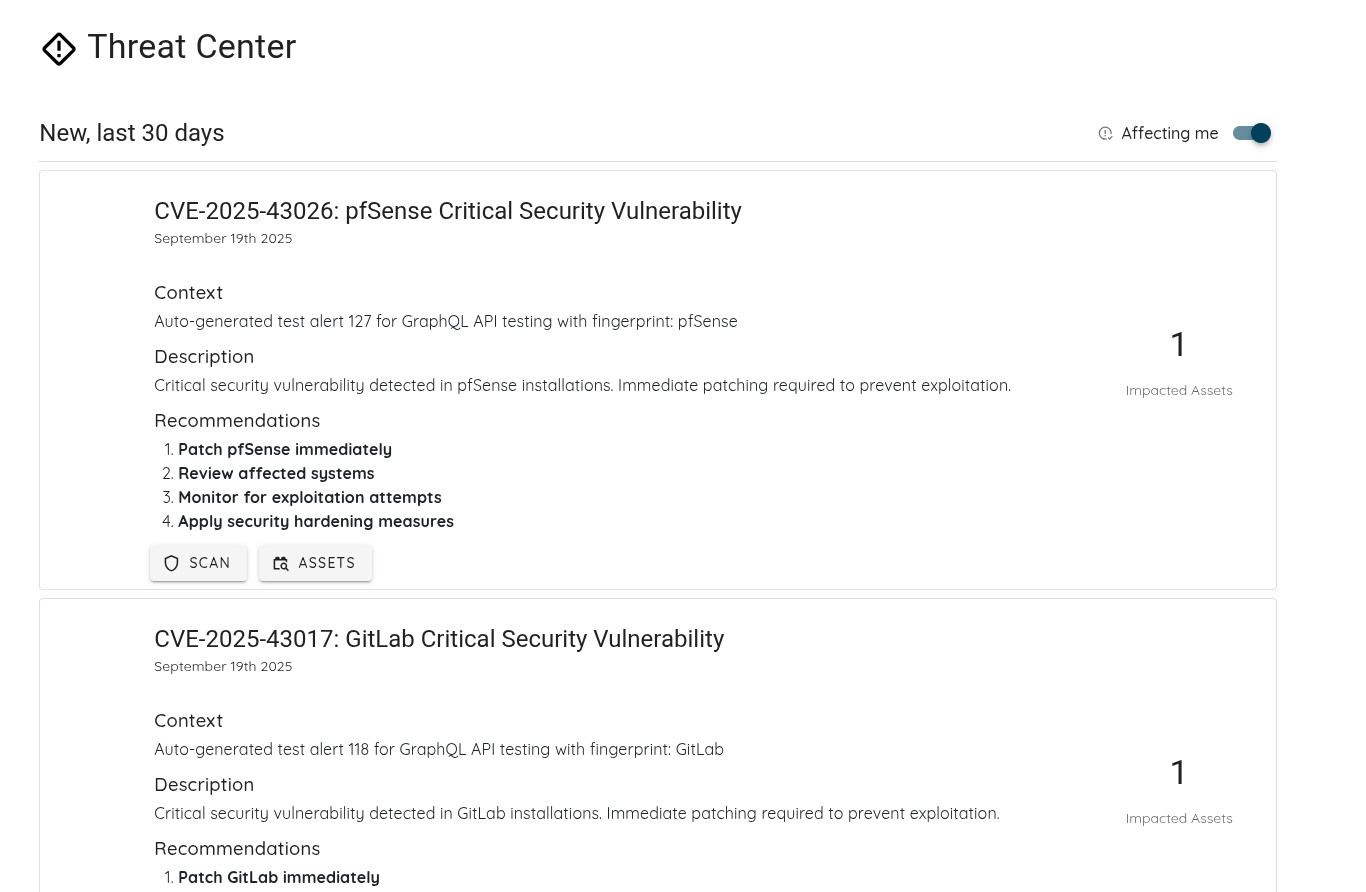
- 影響を受けるアセットによるCVEの絞り込み:Threat Centerに新しいトグルを追加し、自社のアセットに影響するCVEだけを表示できるようにしました。有効にすると、このフィルターにより、自社の環境にとって最も重要な脆弱性に集中できます。
🔔 通知:Out-of-SLOチケット
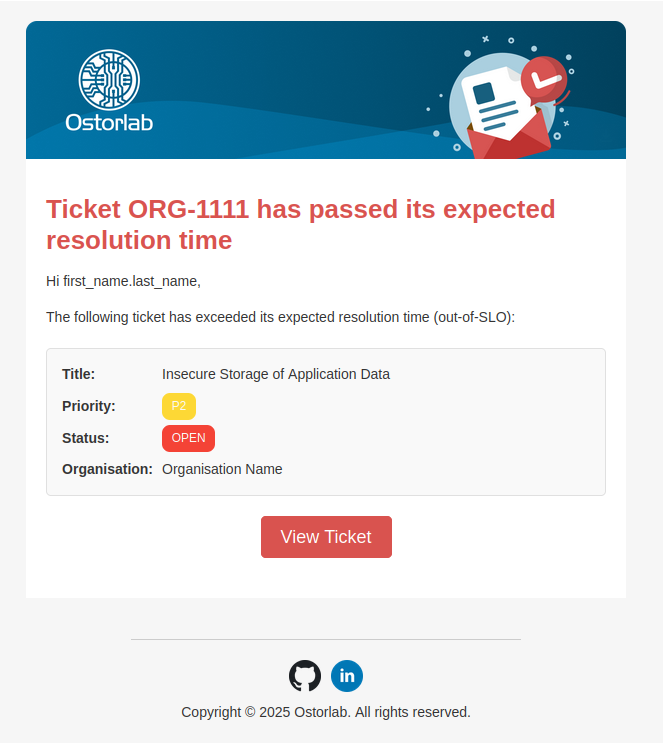
緊急の問題を確実に把握できるよう、Out-of-SLOチケットに関する新しい通知機能を追加しました。
仕組み
- プラットフォーム通知:チケットがSLOを超過すると、アプリ内通知が届きます。
- メール通知:メールの受信をオプトインしている場合は、受信トレイにも通知が届きます。
- 受信者:通知は割り当てられたユーザーと管理者に送信されます。
🔧 Jira連携:テンプレートマッピング
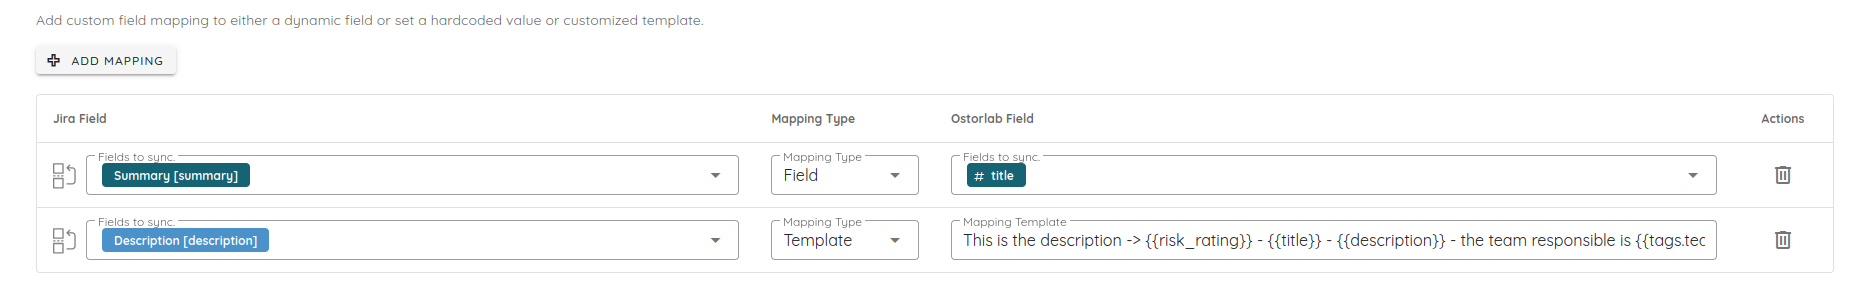
Jira連携でテンプレートベースのフィールドマッピングに対応しました。
- 動的テンプレート:
{{title}} - {{risk_rating}} Riskや{{title}} [{{tags.team}}] - {{tags.platform}}のような式を使って、Jiraに送信するデータをカスタマイズできます。 - 使い方:Jira連携の設定で、フィールドを設定する際にマッピングタイプとして「Template」を選択します。
🏷️ 組織のタグ付け
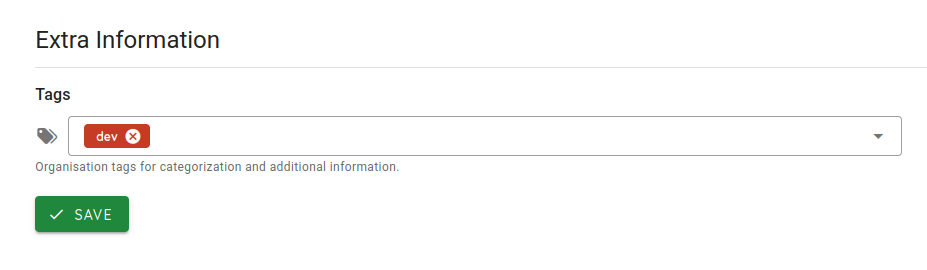
- 組織のカスタムタグ:組織にタグを割り当てられるようになり、プラットフォーム全体で分類、絞り込み、検索がしやすくなりました。
これにより、チームは地域、優先度、ユースケース、その他の社内分類に基づいてテナントをより適切に管理できます。
🕷️ クローラーの改善
- 詳細なWebクロール:クローラーを強化してWebターゲットをより徹底的に探索できるようにし、深くネストされたルートや動的コンテンツのカバレッジを高めました。
- クロールの高速化:精度を損なうことなくスキャンをより速く実行できるよう、クロール速度を最適化しました。
🪲 バグ修正と改善
- 自動化ルールの実行に関する修正:自動化ルールのアクションの実行に影響するバグを解決し、定義したフィルターに基づいて正しく動作するようにしました。
- チケットのSLO計算の修正:チケットのSLO時間が誤って計算される問題を修正し、修復タイムラインの追跡精度を高めました。
- Markdownレンダリングの改善:Markdownのレンダリングを改善し、プラットフォーム全体で読みやすさと書式の一貫性を高めました。
- UIの修正と改善:プラットフォームのさまざまな箇所で、軽微なUIのバグ修正と使い勝手の改善を行いました。
📂 IDEの改善
- Androidスキャンのファイルの永続化を改善し、デコードされたすべてのファイルが確実に保存されるようにしました。
🐒 Monkey Tester
-
プロンプトベースの入力に関する修正:動的スキャン中にプロンプトベースの入力を実行する際のMonkey Testerのバグを解決し、信頼性とカバレッジを向上させました。
-
プロンプトベースの入力のCI/CDサポート:OXOのCI/CDワークフローを通じてカスタムプロンプトを定義し、渡せるようにしました。複雑なユーザー操作や認証ステップが必要なフローのテストを効率化できます。
⬇️ 複数の国でのAndroidアプリのダウンロードに対応
- 対応地域の拡大:カタール🇶🇦、インドネシア🇮🇩、マレーシア🇲🇾でのAndroidアプリケーションのダウンロードに対応しました
📚 ドキュメントの改善
UI Prompts
UI Prompts機能の使い方を説明するドキュメントを追加しました。内容は次のとおりです。
-
UI Promptの作成と設定(手順付き)
-
スキャン実行時のUI Promptsの選択と適用
-
テストカバレッジを高めるための、UI Promptsを使ったスキャン結果の表示と分析
モバイルスキャンの前提条件
モバイルアプリの保護機能がスキャンと分析にどのように影響するかを説明するドキュメントを追加しました。
- 保護メカニズムの概要と、テストへの影響
- 完全なカバレッジを確保するための、推奨されるマルチフェーズのテスト戦略
AI Pentestスキャン
モバイルとWebのターゲットに対してAI Pentestスキャンを作成するためのチュートリアルを追加しました。ターゲットの選択、プロンプトの設定、認証情報の設定、スキャンオプションのカスタマイズについて手順を追って解説し、より深く焦点を絞ったテストを行えるようにします。
モバイルAI Pentestスキャン →
Web AI Pentestスキャン →
IDEの使用:AI Pentest
IDEからAI Pentestの結果にアクセスして分析する方法を説明するドキュメントを追加しました。ダッシュボード、脅威インテリジェンス、リスク、詳細なタスク分析を順を追って解説しています。