
AI Pentest 升级、ServiceNow 集成、全新设计的电子邮件通知以及增强的平台控制
此次发布为 Ostorlab 平台带来了多项重大改进,包括 AI Pentest 的重大升级、增强的 Web 与移动自动化、功能完整的 ServiceNow 集成、全新设计的电子邮件通知、改进的威胁情报能力,以及基于角色和所有者权限的全面访问控制增强。
🚀 AI Pentest 与自动化
- 增强的浏览器自动化:集成了官方的 Chrome DevTools 引擎,大幅提升 Web 应用测试的可靠性,尤其是涉及 iframe 的复杂身份验证流程。
- 经过身份验证的扫描支持 OTP:AI 智能体现在可以读取测试设备上的短信,从而为受 2FA 保护的应用自动处理一次性密码(OTP)。
- 更可靠的移动应用测试:
- 用一项更稳健的新服务替换了旧有的设备交互方式,用于在动态分析期间准备和清理移动设备。
- 改进了 iOS 18+ 的截图能力,增强了浏览器自动化的错误恢复,并为设备分配加入了更好的重试逻辑。
- 高级 iOS 静态分析:AI 智能体现在无需物理设备即可对 iOS(IPA)文件进行深度静态分析,包括检查包内容、解析
Info.plist文件以及分析权利(entitlements)。 - 改进的 iOS 静态分析输出:提升了 UI 中 iOS 静态分析结果的格式和清晰度。
- AI 驱动的 iOS 应用定制:借助 AI 动态定制并构建临时 iOS 应用,从而实现超出标准应用行为的高度针对性测试用例。
- 更简洁的漏洞报告:重构了验证证据的存储和展示方式,消除重复内容,生成更简洁、更易读的 AI Pentest 报告。
🔌 新集成:ServiceNow
我们很高兴推出功能完整的 ServiceNow 集成,可将漏洞从 Ostorlab 无缝同步到 ServiceNow,作为事件(incident)进行处理。
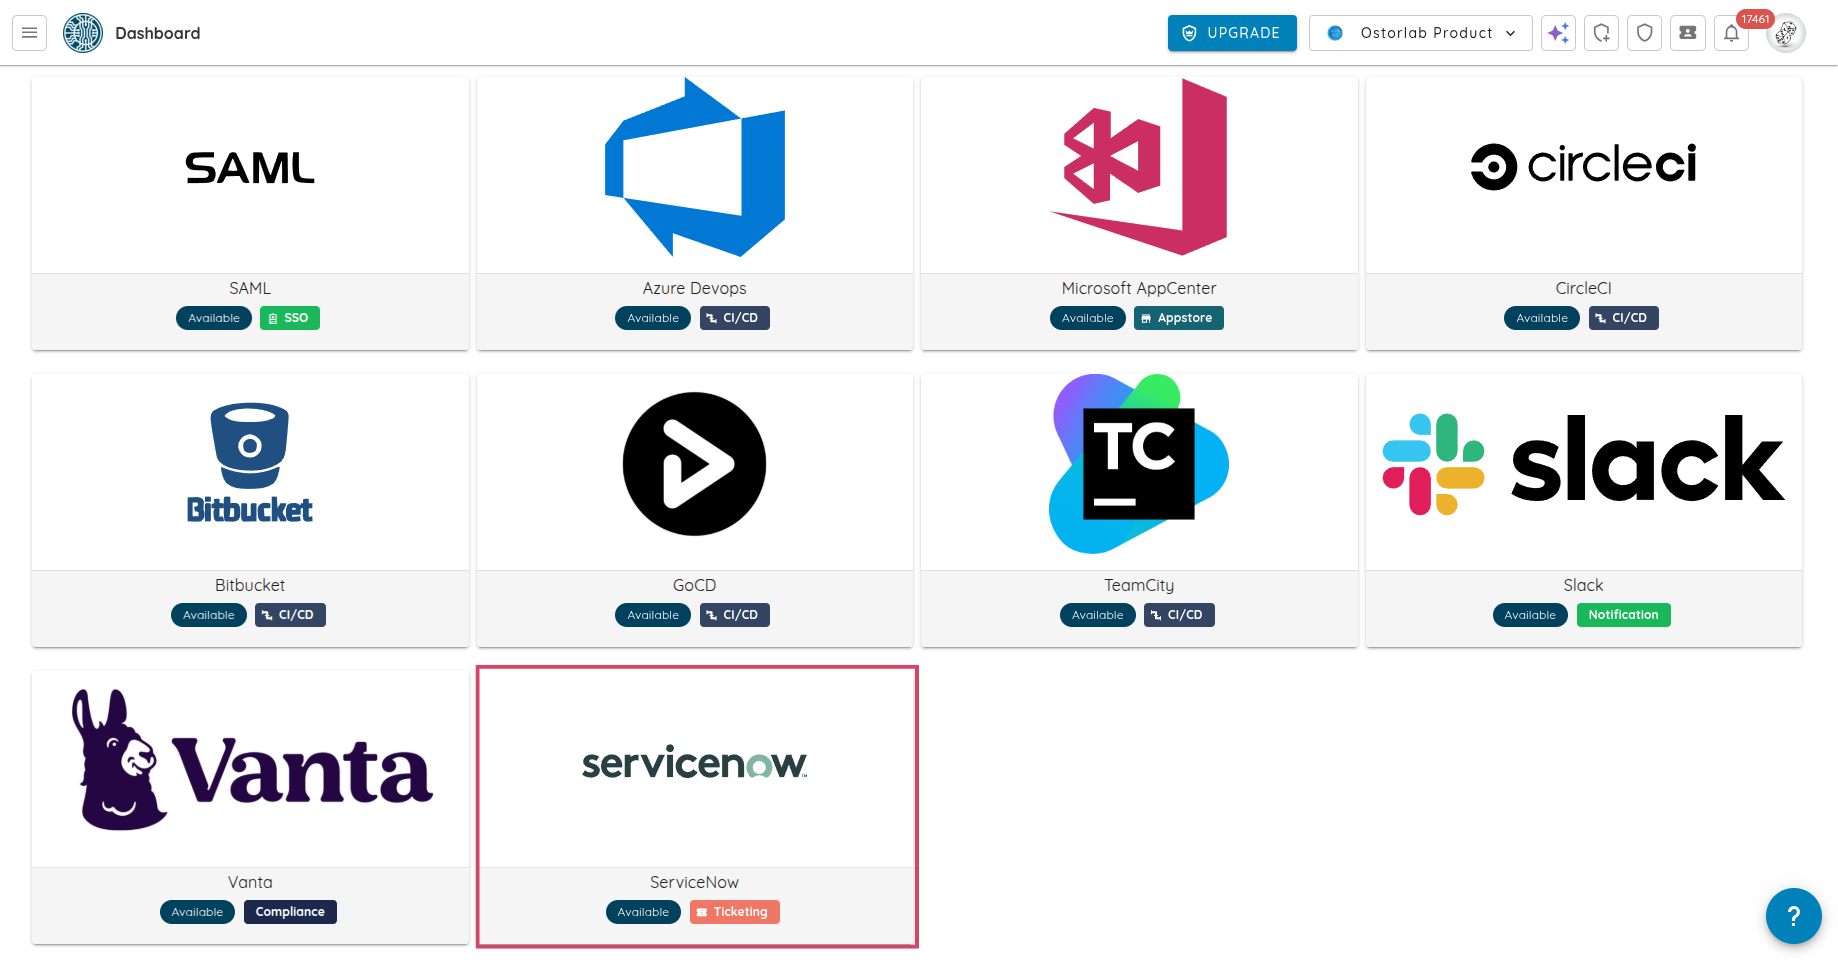
- 自动创建事件:在 Ostorlab 与 ServiceNow 之间自动创建、更新和同步工单。
- 灵活的字段映射:可使用直接字段映射、固定值或动态模板(例如
{{title}} - {{risk_rating}})自定义映射。 - 多配置支持:可同时配置和管理多个 ServiceNow 集成,每个组织可使用不同的表或实例。
- 完整的身份验证支持:同时支持 Basic Authentication 和 OAuth 2.0,实现安全、灵活的连接。
✉️ 全新设计的电子邮件通知
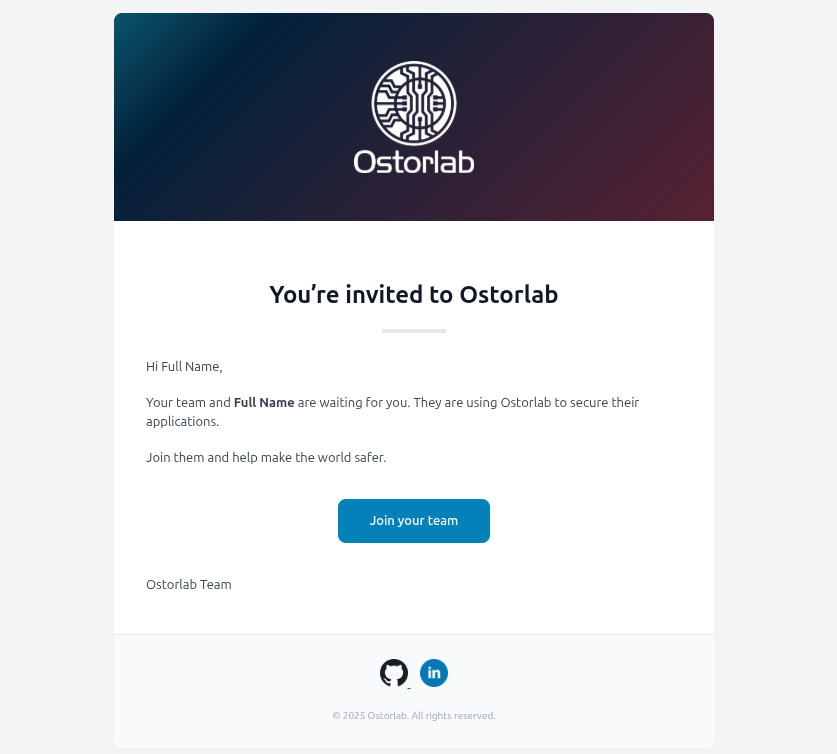
- 视觉全面改版:平台的所有电子邮件通知都经过重新设计,外观现代、简洁且一致,包括欢迎邮件、扫描状态更新、工单分配和安全告警。
- 更好的可读性和布局:改进了布局,修正了格式,图标在所有主流电子邮件客户端中都能正确显示,让邮件更易于阅读和处理。
🧩 基于所有者的访问控制(Owner-Based RBAC)
我们推出了 Owner-Based RBAC,这是一种新的访问控制模型,专为在同一 Ostorlab 环境中有多个团队协作的组织而设计。它在现有角色之上增加了一层基于团队的访问控制,在不增加管理复杂度的情况下,实现精确的可见性和权限边界。
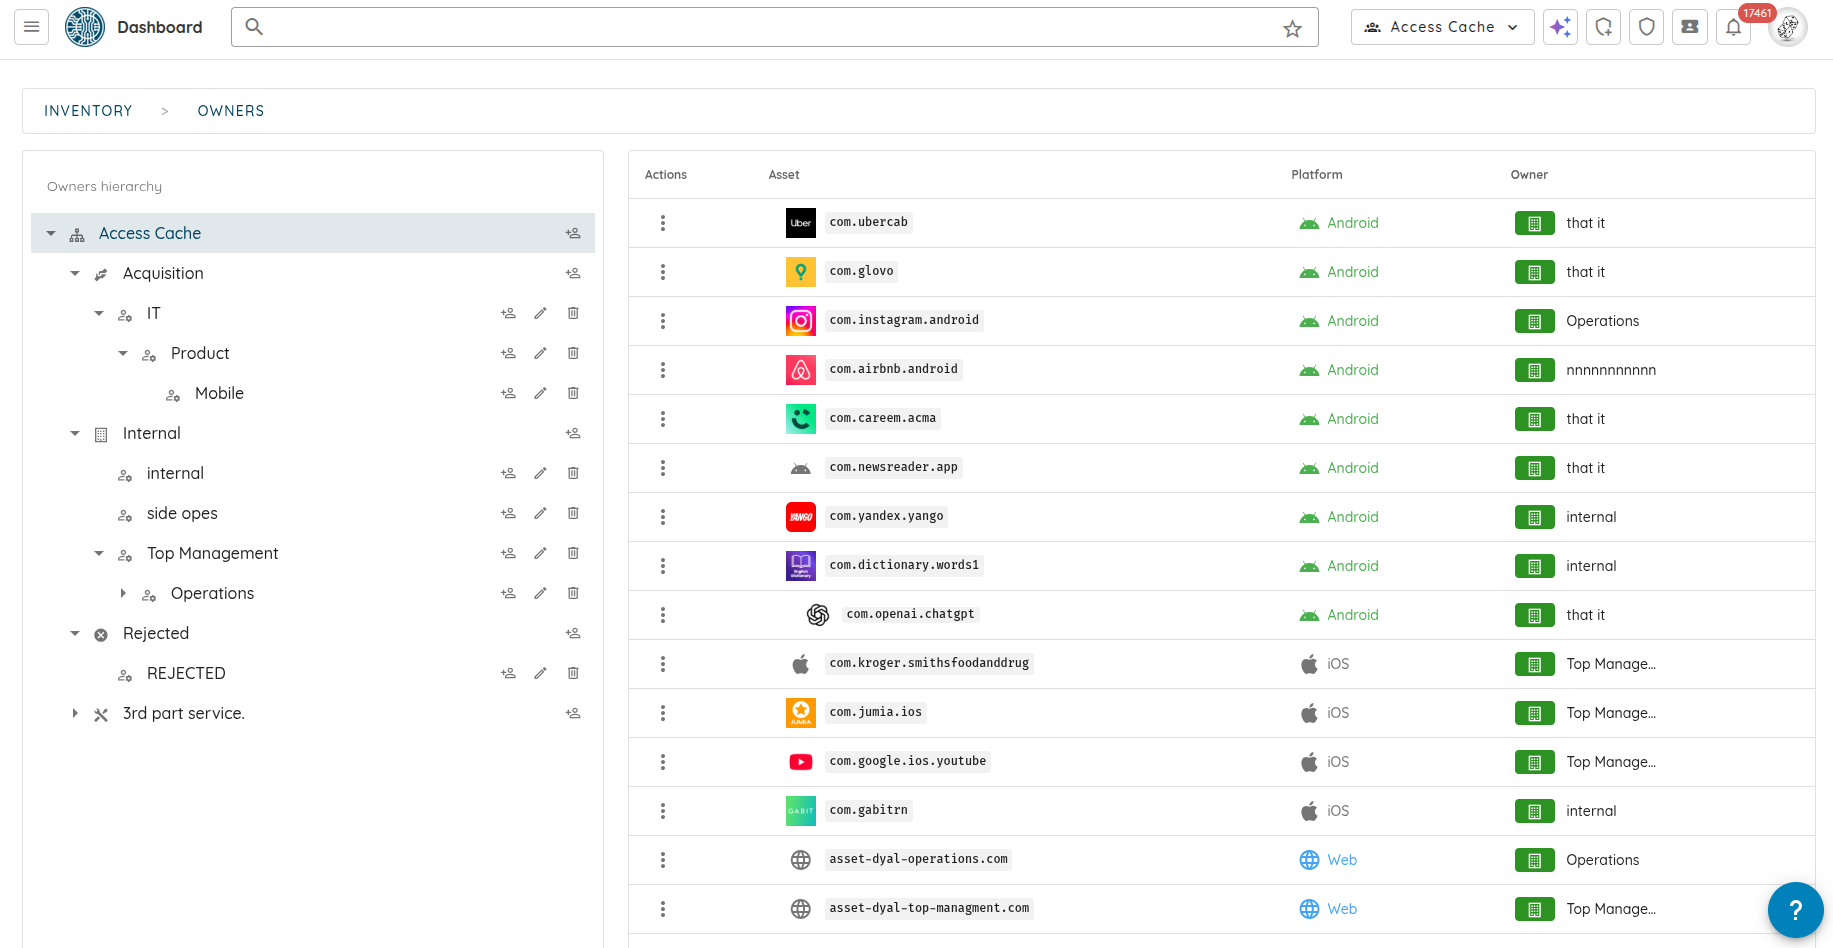
Owners(所有者)代表团队、产品或业务部门等逻辑分组。用户被分配给 Owner,而 Owner 控制资产(应用、域名、IP)。访问权限随后会自动从资产传递到扫描及其生成的工单,无需手动管理权限。
主要优势:
-
团队级隔离与交互:用户只能查看与其所属 Owner 相关的资产、扫描和工单,并与之交互。这包括通过 Copilot 进行的交互,以及对应用内通知和电子邮件通知的细粒度过滤,使团队只会收到与其范围内资产相关的更新。
-
访问权限自动传递:访问权限按 Owners → Assets → Scans → Tickets(所有者 → 资产 → 扫描 → 工单)的顺序传递。
-
层级结构:Owner 之间可以建立父子关系,使管理者能够监管多个团队,同时让各个团队保持在各自的范围内。
-
默认最小权限:减少噪声,并防止意外的跨团队访问。
启用 Owner-Based RBAC 后的角色行为:
-
Admin:不受限制的访问;不受 Owner 限制。
-
User:在所分配的 Owner 范围内拥有读写权限(如未分配任何 Owner,则拥有完全访问权限)。
-
Reader:在所分配的 Owner 范围内拥有只读权限(如未分配任何 Owner,则拥有完全读取权限)。
-
Attack Surface Auditor:旧版角色,已弃用。
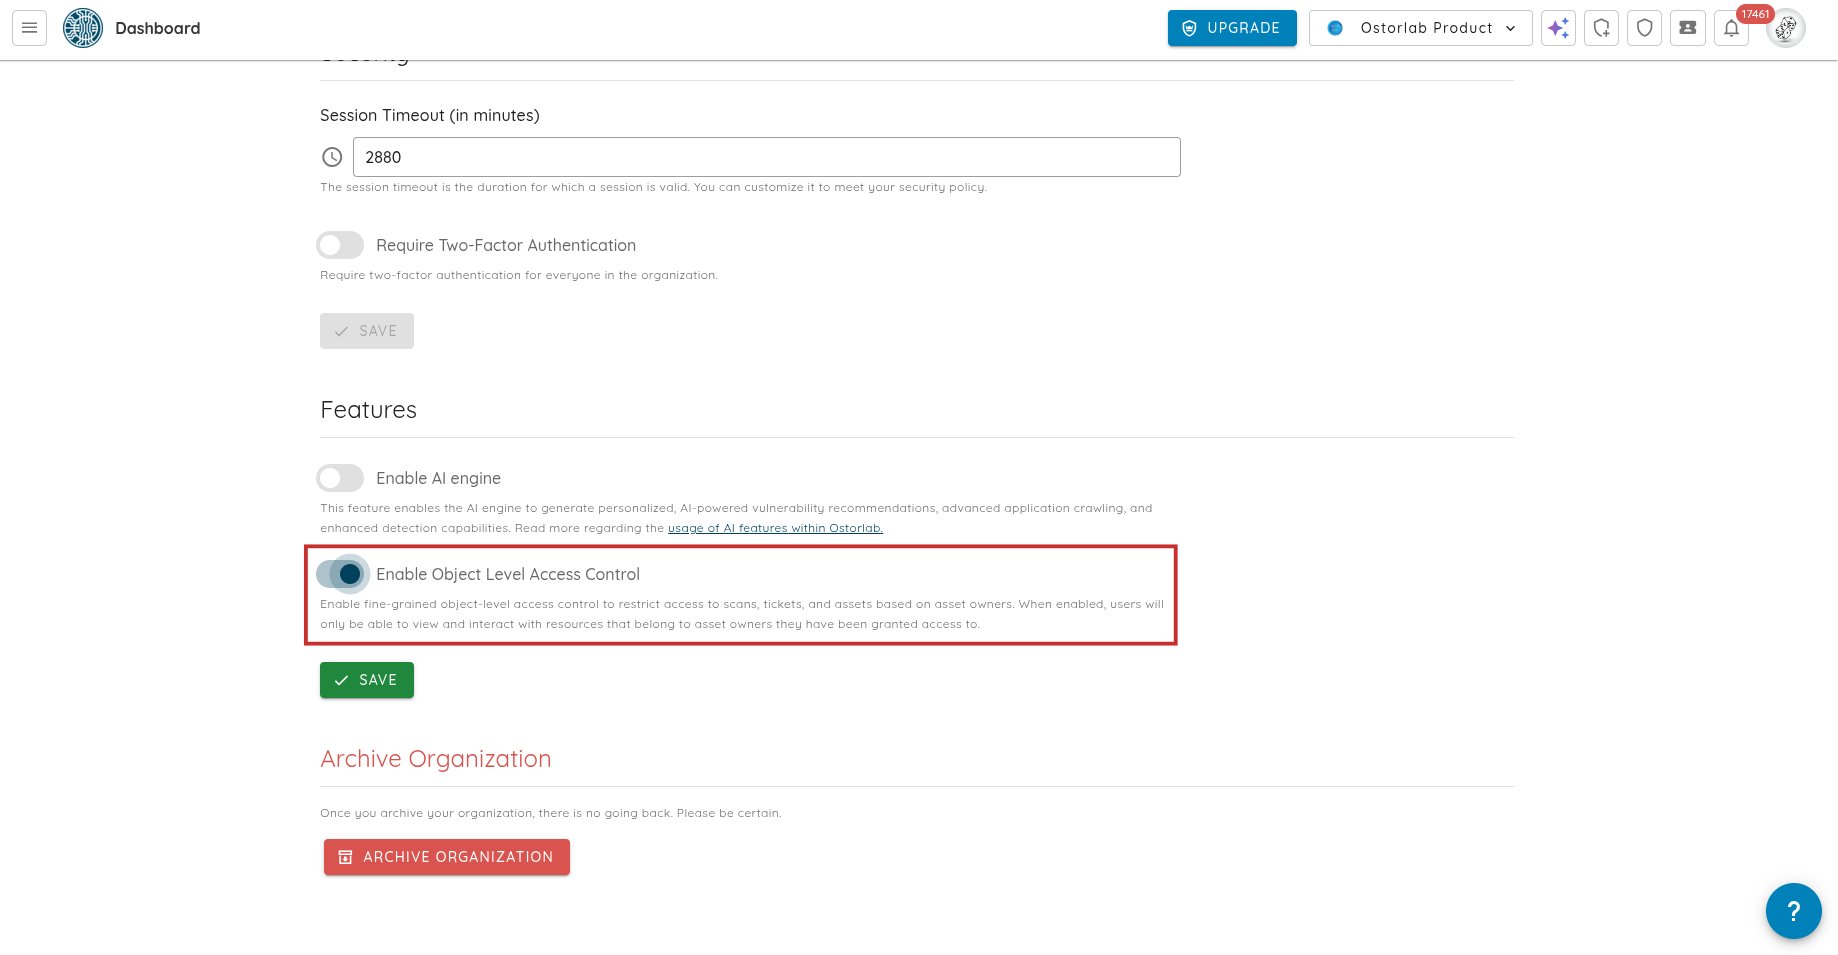
可以在 Settings → Organization → Object-Level Access Control 中启用 Owner-Based RBAC,立即在整个平台上启用基于团队的细粒度访问控制。
🖥️ 平台与计费增强
- 新的渗透测试服务:新增了面向 Web 和移动应用的 AI 驱动及专家主导的渗透测试套餐,可直接通过平台获取。
- 更新付款方式(信用卡):您现在可以直接在计费设置中安全地更新或更换用于订阅的信用卡,确保服务不中断,并让付款管理更加便捷。
- 可编辑的账单信息:现在可以直接在付款方式设置中更新账单详情(名称、电子邮件、地址、税号)。
- 改进的套餐与计费 UI:通过更清晰的布局、工具提示以及针对未激活套餐显示的“Canceled”标签,改进了订阅管理。
- 改进的表格交互:所有数据表格现在都支持鼠标中键点击和 Ctrl/Cmd+点击,以在新标签页中打开条目。
- 更流畅的导航:在 AI Pentest 分析时间线上实现了无限滚动,取代了长分析的分页。
- 更好的弹窗体验:改进了漏洞和风险详情弹窗中的滚动行为,防止背景页面移动并保持焦点。
🪲 缺陷修复与增强
- 可靠的移动扫描:
- 通过改进设备分配期间的错误处理,提高了 Android 动态扫描的可靠性。
- 新增支持在已 Root 的测试设备上运行扫描。
- 准确的 Android Root 检测:修复了 Android 静态分析中 Root 检测检查的误报。
- 扫描完成工作流:解决了 Fast Scans 及其他扫描配置文件无法触发“scan done”工作流的问题。
- 工单创建逻辑:修复了当同一漏洞已存在已关闭工单时无法创建新工单的问题。
- 图标渲染修复:改用本地托管的图标,以解决在第三方 CDN 被屏蔽的地区出现的显示问题。
- UI 一致性与细节打磨:解决了多个小型 UI 问题,包括扫描报告间距、扫描详情布局一致性、调用覆盖率分隔线,并确保即将生成的发票始终正确显示。