
Mejoras de AI Pentest, integración con ServiceNow, notificaciones por correo rediseñadas y controles de plataforma mejorados
Esta versión aporta avances importantes en toda la plataforma de Ostorlab, entre ellos una mejora significativa de AI Pentest, una automatización web y móvil mejorada, una integración completa con ServiceNow, notificaciones por correo electrónico rediseñadas, mayores capacidades de inteligencia de amenazas y mejoras integrales del control de acceso con permisos basados en roles y en propietarios.
🚀 AI Pentest y automatización
- Automatización del navegador mejorada: se integró el motor oficial de Chrome DevTools para mejorar notablemente la fiabilidad de las pruebas de aplicaciones web, en particular en los flujos de autenticación complejos que incluyen iframes.
- Compatibilidad con OTP en escaneos autenticados: los agentes de IA ahora pueden leer los mensajes SMS de los dispositivos de prueba, lo que permite gestionar de forma automática las contraseñas de un solo uso (OTP) en aplicaciones protegidas con 2FA.
- Pruebas móviles más fiables:
- Se sustituyeron los métodos heredados de interacción con los dispositivos por un servicio nuevo y más robusto para preparar y limpiar los dispositivos móviles durante el análisis dinámico.
- Se mejoraron las capturas de pantalla en iOS 18+, la recuperación de errores de la automatización del navegador y la lógica de reintentos en la asignación de dispositivos.
- Análisis estático avanzado de iOS: el agente de IA ahora puede realizar un análisis estático profundo de archivos de iOS (IPA) sin necesidad de un dispositivo físico, incluida la inspección del contenido del paquete, el análisis de archivos
Info.plisty de los entitlements. - Resultados mejorados del análisis estático de iOS: se mejoraron el formato y la claridad de los resultados del análisis estático de iOS en la interfaz.
- Personalización de aplicaciones iOS con IA: se aprovecha la IA para personalizar y compilar de forma dinámica aplicaciones iOS temporales, lo que permite casos de prueba muy específicos que van más allá del comportamiento estándar de la aplicación.
- Informes de vulnerabilidades más claros: se refactorizó la forma en que se almacenan y se muestran las evidencias de validación, lo que elimina el contenido duplicado y genera informes de AI Pentest más concisos y legibles.
🔌 Nueva integración: ServiceNow
Nos complace presentar una integración completa con ServiceNow que permite sincronizar sin fricciones las vulnerabilidades de Ostorlab con ServiceNow como incidentes.
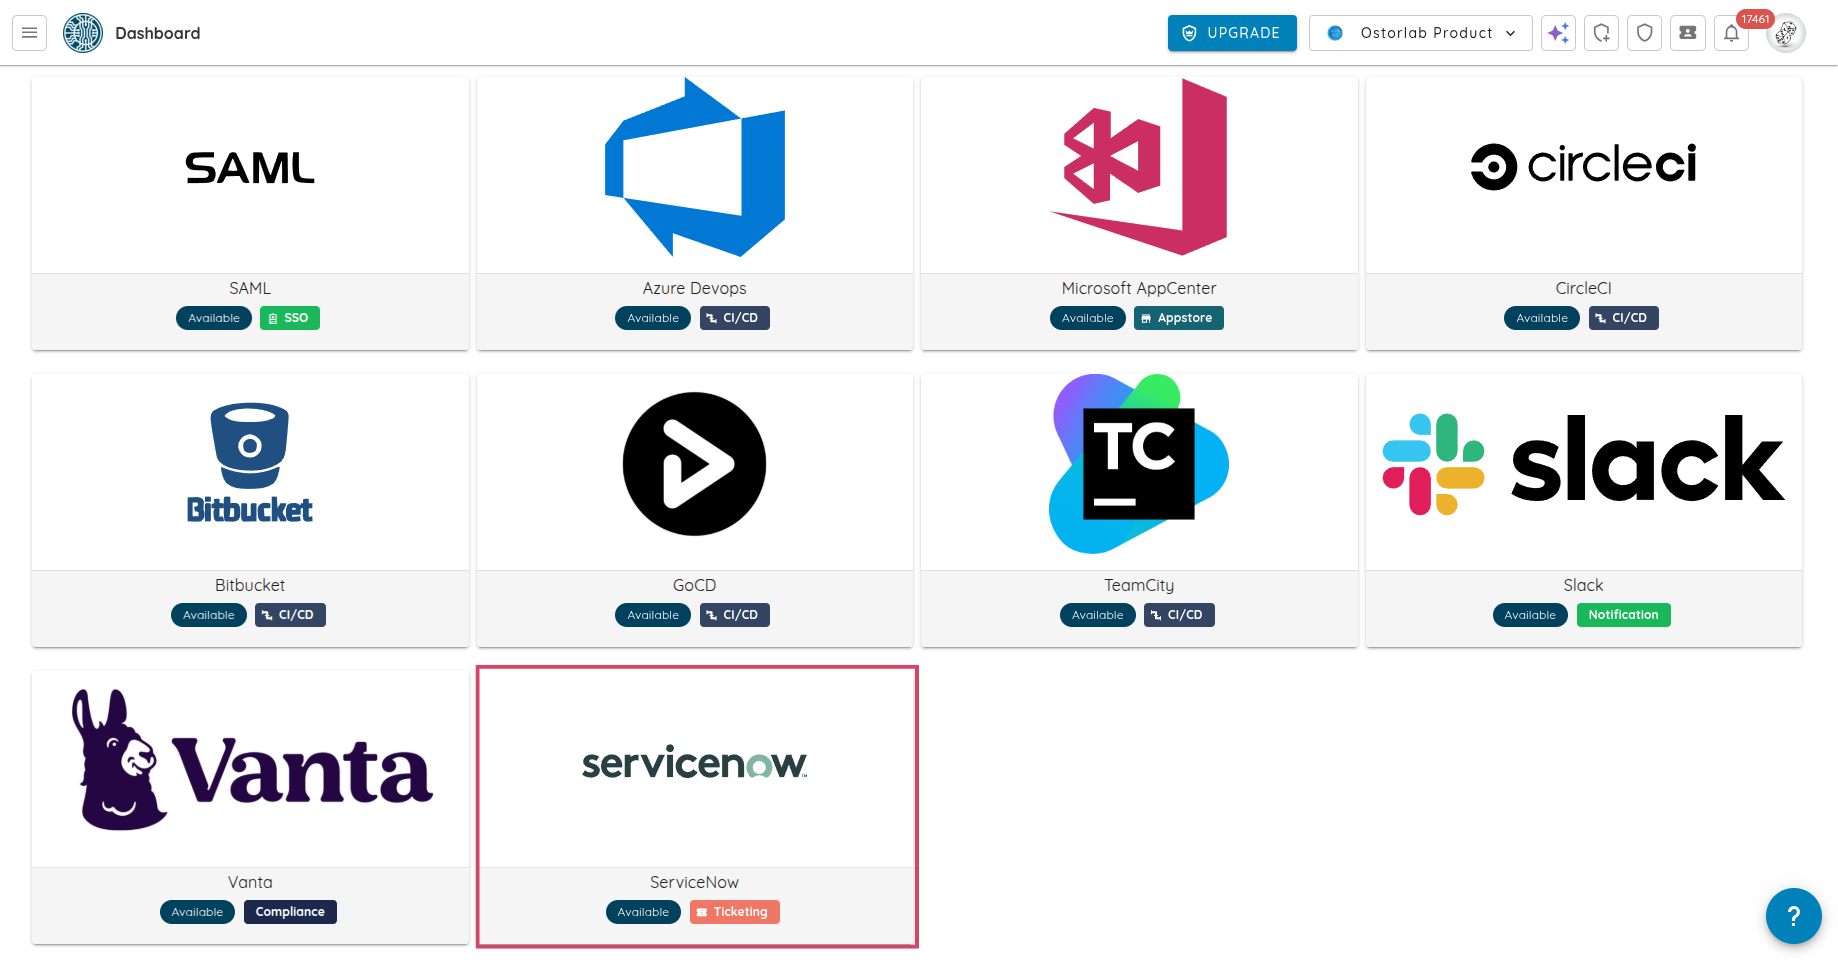
- Creación automática de incidentes: cree, actualice y sincronice tickets de forma automática entre Ostorlab y ServiceNow.
- Asignación flexible de campos: personalice las asignaciones mediante asignación directa de campos, valores fijos o plantillas dinámicas (por ejemplo,
{{title}} - {{risk_rating}}). - Compatibilidad con varias configuraciones: configure y gestione varias integraciones con ServiceNow de forma simultánea, con compatibilidad con distintas tablas o instancias por organización.
- Compatibilidad total con la autenticación: admite tanto Basic Authentication como OAuth 2.0 para una conectividad segura y flexible.
✉️ Notificaciones por correo electrónico rediseñadas
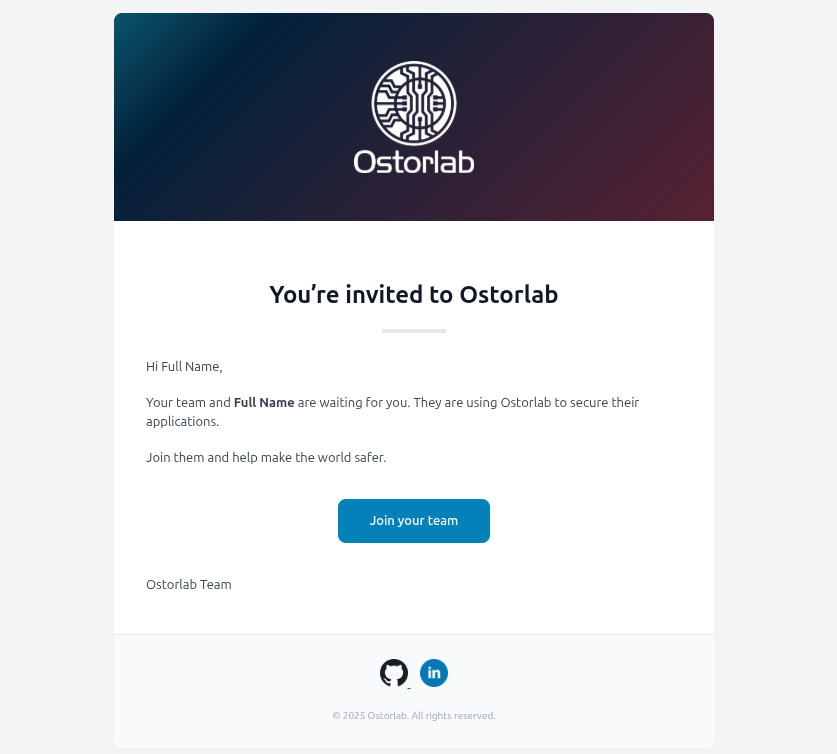
- Renovación visual completa: todas las notificaciones por correo electrónico de la plataforma se han rediseñado con un aspecto moderno, limpio y coherente, incluidos los correos de bienvenida, las actualizaciones del estado de los escaneos, las asignaciones de tickets y las alertas de seguridad.
- Mejor legibilidad y diseño: diseños mejorados, con un formato corregido e iconos que se muestran correctamente en los principales clientes de correo, lo que facilita leer los correos y actuar en consecuencia.
🧩 Control de acceso basado en propietarios (Owner-Based RBAC)
Presentamos Owner-Based RBAC, un nuevo modelo de control de acceso diseñado para organizaciones con varios equipos que trabajan en el mismo entorno de Ostorlab. Añade una capa de acceso basada en equipos sobre los roles existentes, lo que permite establecer límites precisos de visibilidad y de permisos sin aumentar la complejidad de la gestión.
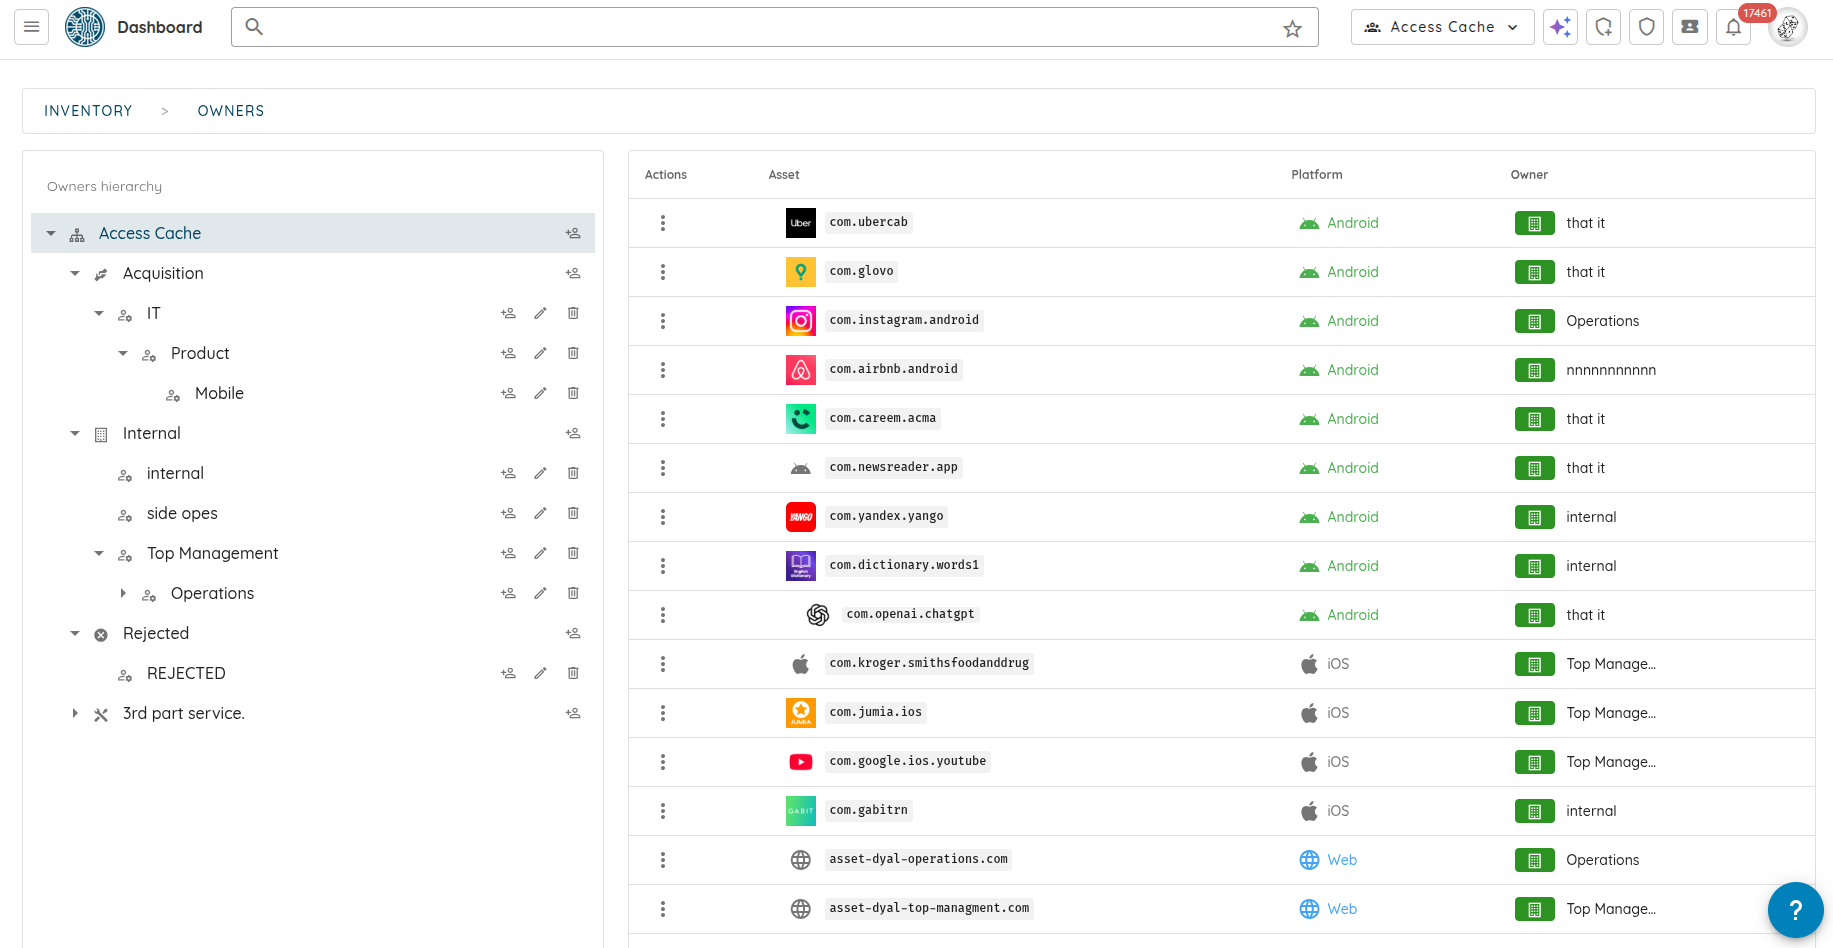
Los Owners representan grupos lógicos, como equipos, productos o unidades de negocio. Los usuarios se asignan a los Owners y los Owners controlan los activos (aplicaciones, dominios, IP). El acceso se propaga entonces automáticamente de los activos a los escaneos y a los tickets generados, sin necesidad de gestionar permisos manualmente.
Ventajas principales:
-
Aislamiento e interacción a nivel de equipo: los usuarios solo ven los activos, los escaneos y los tickets relevantes para sus Owners, e interactúan solo con ellos. Esto incluye las interacciones mediante el copilot, así como el filtrado detallado de las notificaciones, tanto en la aplicación como por correo electrónico, para que los equipos reciban únicamente las actualizaciones relacionadas con sus activos asignados.
-
Propagación automática del acceso: el acceso fluye de Owners → Assets → Scans → Tickets.
-
Estructura jerárquica: los Owners pueden tener relaciones de padre e hijo, lo que permite a los responsables supervisar varios equipos sin perder el alcance individual de cada uno.
-
Mínimo privilegio por defecto: reduce el ruido y evita accesos involuntarios entre equipos.
Comportamiento de los roles con Owner-Based RBAC activado:
-
Admin: acceso sin restricciones; omite las restricciones de los Owners.
-
User: acceso de lectura y escritura dentro de los Owners asignados (acceso completo si no se asigna ningún Owner).
-
Reader: acceso de solo lectura dentro de los Owners asignados (acceso de lectura completo si no se asigna ningún Owner).
-
Attack Surface Auditor: rol heredado, obsoleto.
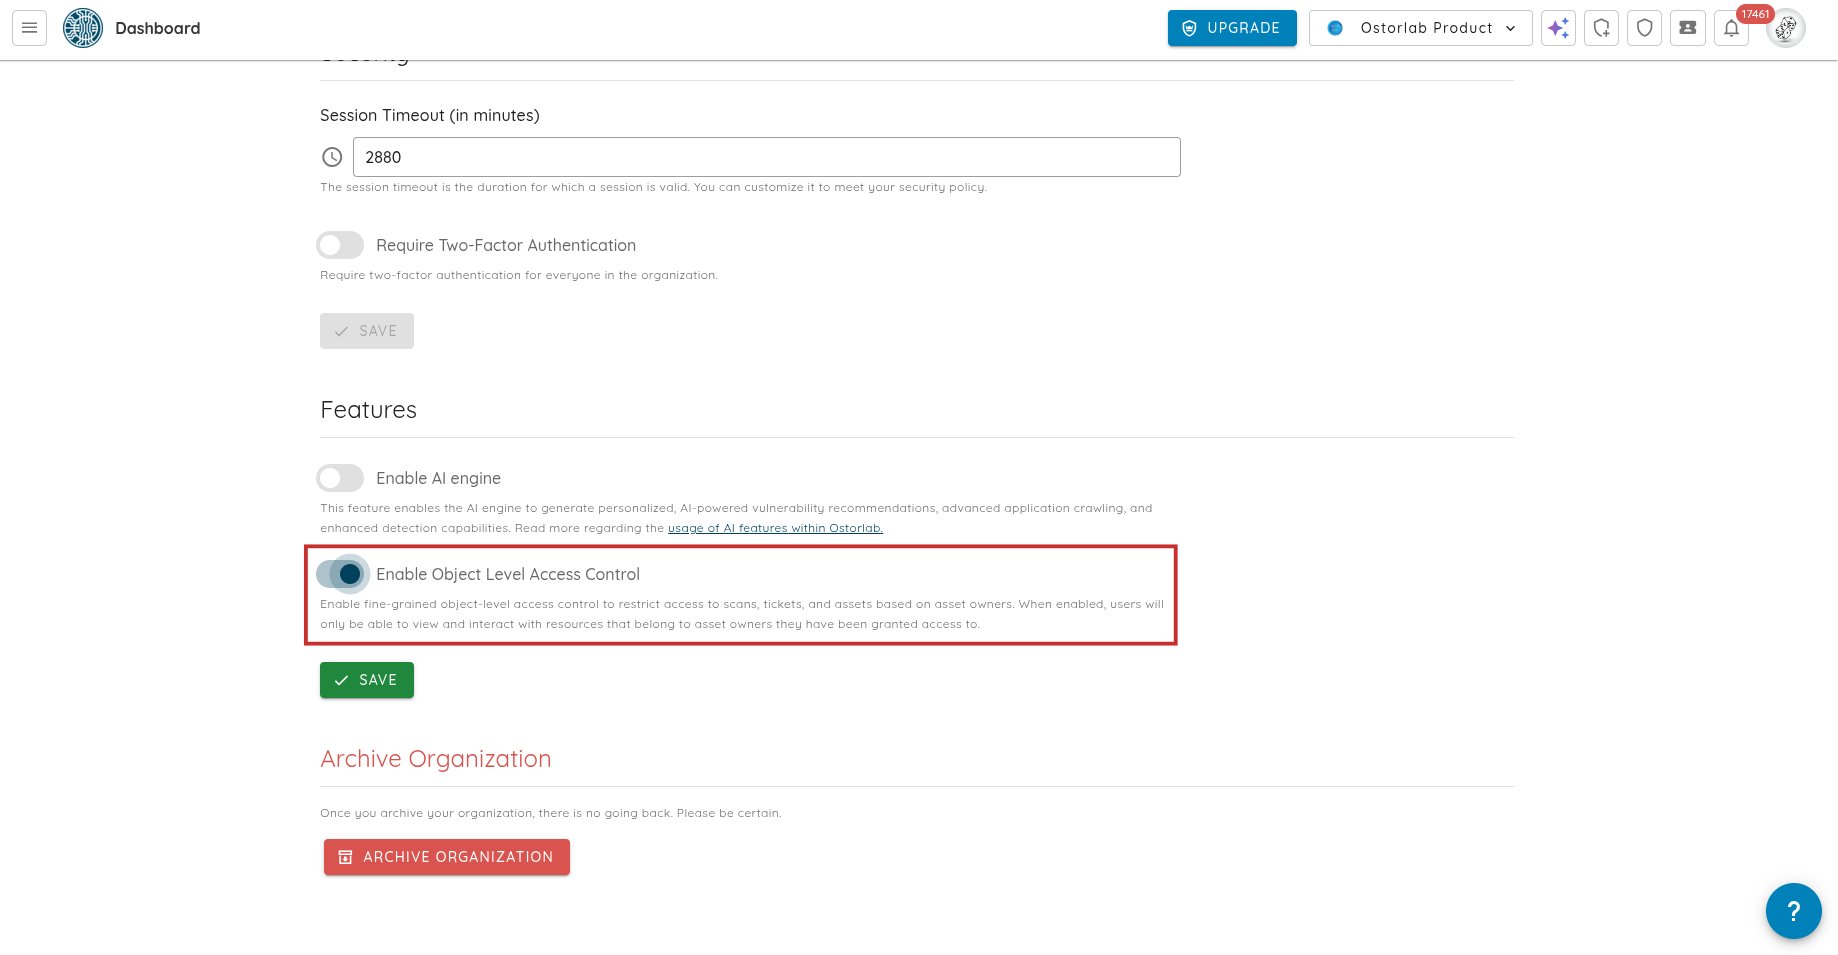
Owner-Based RBAC puede activarse desde Settings → Organization → Object-Level Access Control, lo que activa de inmediato un acceso granular basado en equipos en toda la plataforma.
🖥️ Mejoras de la plataforma y de la facturación
- Nuevas ofertas de pentest: se añadieron nuevos planes de pruebas de penetración con IA y dirigidos por expertos para aplicaciones web y móviles, disponibles directamente a través de la plataforma.
- Actualización del método de pago (tarjeta de crédito): ahora puede actualizar o sustituir de forma segura la tarjeta de crédito que utiliza para su suscripción directamente desde la configuración de facturación, lo que garantiza un servicio ininterrumpido y una gestión de pagos más sencilla.
- Información de facturación editable: los datos de facturación (nombre, correo electrónico, dirección, identificación fiscal) ahora pueden actualizarse directamente desde la configuración del método de pago.
- Interfaz de planes y facturación mejorada: gestión de suscripciones mejorada, con diseños más claros, tooltips y una etiqueta visible «Canceled» para los planes inactivos.
- Interacciones con las tablas mejoradas: todas las tablas de datos ahora admiten el clic con el botón central y Ctrl/Cmd+clic para abrir elementos en pestañas nuevas.
- Navegación más fluida: se implementó el desplazamiento infinito en la línea de tiempo del análisis de AI Pentest, que sustituye la paginación en los análisis largos.
- Mejor experiencia con los modales: se mejoró el comportamiento del desplazamiento en los modales de detalles de vulnerabilidades y de riesgos para evitar que la página de fondo se mueva y mantener el foco.
🪲 Correcciones de errores y mejoras
- Escaneos móviles fiables:
- Se mejoró la fiabilidad de los escaneos dinámicos de Android con una mejor gestión de errores durante la asignación de dispositivos.
- Se añadió la compatibilidad con la ejecución de escaneos en dispositivos de prueba con root.
- Detección de root precisa en Android: se corrigieron los falsos positivos en las comprobaciones de detección de root del análisis estático de Android.
- Flujo de trabajo de finalización de escaneos: se resolvió un problema por el que los Fast Scans y otros perfiles de escaneo no activaban el flujo de trabajo de «scan done».
- Lógica de creación de tickets: se corrigió un problema que impedía crear un ticket nuevo cuando ya existía un ticket cerrado para la misma vulnerabilidad.
- Corrección del renderizado de iconos: se pasó a iconos alojados localmente para resolver problemas de visualización en regiones donde se bloquean las CDN de terceros.
- Coherencia y pulido de la interfaz: se corrigieron varios problemas menores de la interfaz, entre ellos el espaciado de los informes de escaneo, la coherencia del diseño de los detalles del escaneo, los separadores de la cobertura de llamadas y la garantía de que las próximas facturas se muestren siempre correctamente.