Sophos UTM 通过电子邮件远程获取 root(CVE-2026-118633)
向启用扫描的 Sophos UTM 发送电子邮件,可能赢得竞争并以 root 执行命令;Sophos 已发布手动补丁(CVE-2026-118633,9.2 Critical)。
TL;DR
- 向启用电子邮件扫描的 Sophos UTM 发送精心构造的邮件,可以植入 cron 文件并以 root 执行命令。Intruder 于 2026-11-17 公开了分析。
- 当邮件代理扫描入站邮件时,所有 Sophos UTM 版本都受影响,即使管理面板未暴露。
- CVE 记录评分为 CVSS v4.0 9.2 Critical。目前没有已知的实际利用,截至 2026-11-21 也未列入 CISA KEV。
- 安装 Sophos 的手动补丁,或迁移到 Sophos Firewall。若暂时无法执行,请将 UTM 的 SMTP 代理移出入站邮件路径。请参阅“如何修复?”。
我受影响吗?
Sophos UTM 暴露需要同时满足以下所有条件:
- 设备是 Sophos UTM,也以 SG UTM 名称销售。所有版本都受影响,包括 Intruder 测试的 9.724-2。
- 邮件代理启用了扫描,入站 SMTP 能够到达设备。
- 设备接受来自不可信网络的邮件。发件人不需要有效邮箱,收件人地址也不需要存在。
- 设备不是运行 SFOS 的 Sophos Firewall。SFOS 设备不受影响。
管理面板不需要可达。缺陷位于邮件扫描路径中,该路径设计用于接受外部邮件。Intruder 表示 Shodan 能找到许多 UTM 设备,但该计数只覆盖暴露的管理面板,因此低估了受影响的范围。
| 分支 | 受影响版本 | 修复版本 |
|---|---|---|
| Sophos UTM(SG UTM) | 所有版本,包括 9.724-2 | 按 Sophos KBA-000049692 安装手动补丁 |
| Sophos Firewall(SFOS) | 无 | 不受影响 |
Sophos UTM 已于 2026-06-30 停止销售和支持。据 Intruder 称,扩展支持持续到 2026-12-31,Sophos 仍然发布了补丁。补丁必须手动安装。
在 WebAdmin 的 Management 和 System Status 中检查固件版本。在设备控制台上,相同的版本字符串位于 /etc/version:
cat /etc/version
然后确认邮件保护已启用。在 WebAdmin 中打开 Email Protection,确认 SMTP 代理处于活动状态且扫描已开启。如果设备不扫描入站邮件,则无法到达此缺陷。
如何修复?
安装手动补丁,或迁移到受支持的 Sophos Firewall。准备修复期间,让入站邮件通过另一台安全网关,使 UTM 的 SMTP 代理不再处理这些邮件。
- 如果设备可以更换,请迁移到受支持的 Sophos Firewall。Sophos 在 KBA-000003353 中公布了迁移路径。
- 如果设备继续使用,请从 Sophos KBA-000049692 下载并安装补丁。公告称补丁必须手动安装,并将该操作称为紧急。
- 在 WebAdmin 中或使用
cat /etc/version确认新版本。 - 作为临时遏制措施,将入站邮件以及恶意软件和钓鱼检测转移到另一台网关。在 WebAdmin 的 Email Protection > SMTP > Global 中禁用 SMTP 代理,并验证其已不再接受入站邮件。
Sophos 未列出受支持的变通方案。Intruder 建议禁用入站扫描,但仅更改扫描设置时,入站邮件仍可到达代理。依赖此措施前,请确认 UTM 已移出入站邮件路径。 易受攻击的代码在扫描结果产生之前就会运行。
如果在打补丁之前 UTM 必须继续接收邮件,请将 SMTP 访问限制在确有需要的邮件服务器,并监控设备是否出现意外的 cron 文件。
补丁关闭了公告描述的漏洞。Sophos 没有公布补丁级别的细节,因此无法对照源代码检查修复。请将供应商声明作为修复的依据,并在安装后确认版本。
根本原因是什么?
Sophos UTM 使用攻击者提供的 Message-ID 头构造文件路径,并将待扫描邮件写入该路径,而头值可以逃出预期目录。
邮件代理将邮件交给 cssd 守护进程,该进程负责与反恶意软件后端对接。
cssd 读取 Message-ID 头并用开源 libgmime 库解析它。然后它使用头值构造写入邮件正文以供扫描的路径。该值的验证不完整,因此路径可以包含目录穿越字符并离开预期目录。文件内容是邮件正文,同样由攻击者控制。
写入使用 O_EXCL 打开文件,因此攻击者可以创建新文件,但不能覆盖现有文件。该文件是临时扫描文件,通常在一瞬间被删除。这限制了简单的攻击,因为写入配置目录的文件不会替换现有文件,也不会保留。
可利用的目标是 cron。设备的 cron 守护进程每 60 秒读取 /etc/cron.d/,查找新的配置文件。如果攻击者在该窗口内写入 cron 文件,cron 就会执行它。
Intruder 发送了大量邮件并与 cron 守护进程竞争,并表示 shell 能够可靠地获得。在其测试中,10 分钟内大约需要 15,000 封邮件。该公司还表示,武器化的利用程序可能会在分钟边界附近突发发送,从而使用更少的邮件。
路径穿越在认证之前到达,收件人地址也不需要存在。缺陷位于邮件路径中,而不是管理界面中。
如何被利用?
未认证的发件人将邮件投递到设备,通过路径穿越写入 cron 文件,并等待 cron 以 root 执行它。
- 攻击者连接设备的 SMTP 服务,发送带有精心构造的
Message-ID的邮件,其中包含指向/etc/cron.d/的路径穿越。 - 邮件正文包含 cron 条目和攻击者想要执行的命令。
cssd用 libgmime 解析Message-ID,据此构造路径,并使用O_EXCL写入正文。- 文件在其存在的短暂时间内被创建到
/etc/cron.d/。 - cron 守护进程在下一轮读取新文件,时间在 60 秒以内,并以 root 执行该条目。
- 攻击者获得 root shell 或命令结果,然后可以读取或更改设备配置。
攻击者重复步骤 1 到 3 以赢得竞争。Intruder 表示,在其环境中,10 分钟内约 15,000 封邮件可以可靠地获得 shell,并表示没有公布使竞争更可靠的技巧。针对另一台设备所需的确切数量取决于其邮件速率和 cron 时序。
没有公开的利用脚本。Intruder 有意没有发布其概念验证。
攻击如何展开?
邮件头从扫描目录逃逸到 cron,cron 守护进程将攻击者的文件变成 root 代码执行。
发送邮件"] --> B["Message-ID 包含
路径穿越"] B --> C["cssd 从头构造
扫描路径"] C --> D["文件写入超出
扫描目录"] D --> E["cron 文件存在
不到一秒"] E --> F["cron 每 60 秒
读取 /etc/cron.d"] F --> G["条目以 root 执行"]
攻击者能做什么?
赢得竞争的攻击者可以以 root 在 UTM 上执行命令,该设备位于网络边缘。
- 读取和更改防火墙、VPN 和邮件配置。
- 添加在重启后仍然存在的账户、密钥或规则。
- 拦截或重定向经过设备的流量。
- 转向 UTM 保护的内部网络。
- 在其他活动之前禁用日志或安全控制。
该攻击不需要账户、会话或用户交互。它需要邮件代理扫描入站邮件,以及发件人能够到达 SMTP 服务。竞争条件增加了时间和数量,但不需要网络上的特权位置。
已证明的影响是在设备上以 root 执行命令。公告没有描述其后方内部主机遭到入侵,也没有公开的受害者报告。
为什么修复有效?
Sophos 表示补丁阻止了导致 root 命令执行的未认证攻击,但没有公布 diff 或代码级细节。
路径穿越修复通常会规范化构造的路径,并检查它保持在预期目录内。它还可能拒绝让 Message-ID 值逃逸的字符,或停止将头值用作路径组件。公告没有说明 Sophos 做了哪项更改,产品是闭源的,因此本文无法展示修复后的代码。
供应商声明修复可以阻止攻击,补丁必须手动安装。这就是公开修复记录的全部内容。
缺少 diff 意味着无法独立验证修复,也意味着对于显示相同基础版本的设备,扫描器无法仅凭版本字符串确认补丁。请遵循 Sophos 的安装说明,并在打补丁后确认版本。
如何检查是否已遭入侵?
Sophos 和 Intruder 没有公布入侵指标。成功的攻击会留下 cron 条目,但 cron 本身不会删除任何东西,因此已执行的文件可能仍在磁盘上。
- 列出 cron 文件,查找不属于设备配置的文件:
ls -la /etc/cron.d/
- 读取该目录中的每个文件,查找下载或执行脚本的命令:
grep -R -i -E 'curl|wget|python|bash|sh -c' /etc/cron.d/
- 在邮件日志中查找带有格式错误或异常长的
Message-ID值的邮件激增,尤其是发往不存在地址的邮件。 - 检查意外的出站连接、新的本地账户以及防火墙或 VPN 配置的更改。
cron 检查命中是线索,不是证据。合法软件包也会安装 cron 文件,失败的尝试可能不留下任何文件。请将目录与已知良好的基线比较,如果文件包含未知命令,请将设备视为已遭入侵并重建。
时间线
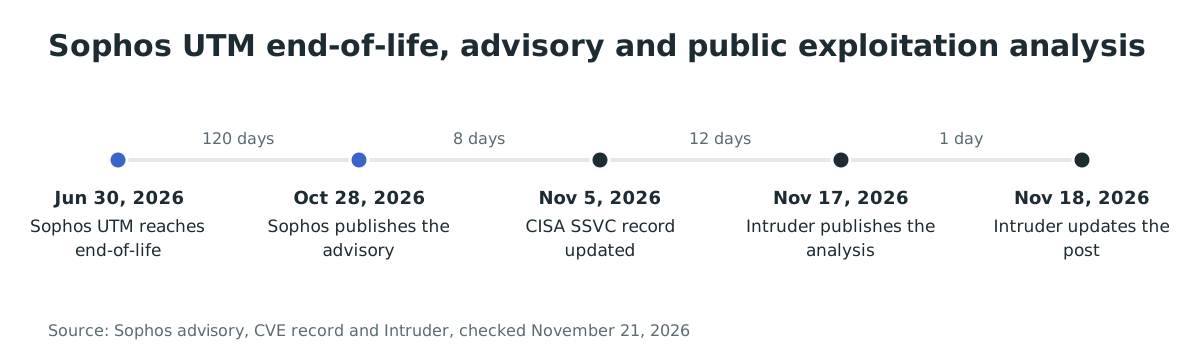
- 2026-06-30:Sophos UTM 停止支持。扩展支持持续到 2026-12-31。
- 2026-10-28:Sophos 发布公告和 CVE-2026-118633。
- 2026-11-05:CISA 的 Vulnrichment 记录更新了 SSVC 评估。
- 2026-11-17:Intruder 发布研究并表示补丁可用。
- 2026-11-18:Intruder 更新文章。
常见问题
是否需要访问管理面板?
不需要。缺陷位于邮件扫描路径中。攻击者只需要向设备扫描的地址发送邮件。管理面板可以对互联网关闭,设备仍然暴露。
设备是否仍受支持?
不受支持。Sophos UTM 已于 2026-06-30 停止支持,据 Intruder 称扩展支持于 2026-12-31 结束。Sophos 仍为该缺陷发布了补丁,并表示客户应手动应用。
是否有公开的利用程序?
没有。Intruder 公布了机制和竞争描述,并有意没有发布概念验证脚本以及使竞争可靠的技巧。公告确认了影响,但没有提供代码。
禁用管理面板会降低风险吗?
不会。攻击使用 SMTP 服务和邮件扫描器,而不是 WebAdmin 界面。限制管理面板是良好的做法,但不会关闭此路径。
攻击需要多少封邮件?
在 Intruder 的测试中,10 分钟内大约需要 15,000 封。该公司表示,武器化的利用程序可能会在 cron 分钟边界附近突发发送,从而使用更少的邮件。数量取决于设备的邮件速率和 cron 时序。
该 CVE 的评分是多少?
CVSS v4.0 9.2 Critical,向量为 CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N,以及 CVSS v3.1 8.1 High。v4.0 评分将竞争视为攻击要求。CISA 的 SSVC 记录将利用标记为 none。
基于 SFOS 的 Sophos Firewall 是否受影响?
不受影响。公告称基于 SFOS 的设备不受影响。缺陷位于 Sophos UTM 的邮件代理中,属于不同的产品线。
为邮件网关打补丁或将其移出互联网
在每台扫描入站邮件的 UTM 上安装 Sophos 补丁,或在扩展支持结束前迁移设备。如果两者都无法做到,请停止在 UTM 上扫描入站邮件,并在其前面放置另一层邮件安全措施。
参考文献
- Sophos,“Resolved Pre-Auth RCE Vulnerability in Sophos UTM (CVE-2026-118633)”:https://www.sophos.com/en-us/security-advisories/sophos-sa-20261028-utm-rce(2026 年 11 月 21 日检查)
- CVE Program,CVE-2026-118633:https://www.cve.org/CVERecord?id=CVE-2026-118633(2026 年 11 月 21 日检查)
- Intruder,“Sophos UTM: Remote root by sending an email (CVE-2026-118633)”:https://www.intruder.io/research/sophos-utm-remote-root-by-email(2026 年 11 月 21 日检查)
- Sophos,补丁安装说明,KBA-000049692:https://support.sophos.com/support/s/article/KBA-000049692?language=en_US(2026 年 11 月 21 日检查)
- Sophos, UTM Administration Guide, SMTP > Global. https://docs.sophos.com/nsg/sophos-utm/utm/9.708/help/en-us/Content/utm/utmAdminGuide/EmailProtSMTPGlobal.htm
- Sophos,迁移到 Sophos Firewall 的路径,KBA-000003353:https://support.sophos.com/support/s/article/KBA-000003353?language=en_US(2026 年 11 月 21 日检查)
- CISA,Known Exploited Vulnerabilities 目录,版本 2026.11.20:https://www.cisa.gov/known-exploited-vulnerabilities-catalog(2026 年 11 月 21 日检查)