Sophos UTM: root remoto por correo electrónico (CVE-2026-118633)
Un correo a un Sophos UTM con análisis activo puede ejecutar comandos como root tras ganar una carrera; hay parche manual (CVE-2026-118633, 9.2).
Resumen
- Un correo manipulado enviado a un Sophos UTM con el análisis de correo activo puede dejar un archivo cron y ejecutar comandos como root. Intruder publicó el análisis el 2026-11-17.
- Todas las versiones de Sophos UTM se ven afectadas cuando el proxy de correo analiza el correo entrante, incluso si el panel de administración no está expuesto.
- El registro CVE le asigna CVSS v4.0 9.2 Crítica. No se conoce explotación en el mundo real y no está en el catálogo KEV de CISA al 2026-11-21.
- Instale el parche manual de Sophos o migre a Sophos Firewall. Si ninguna opción es inmediata, retire el proxy SMTP de UTM de la ruta del correo entrante. Consulte «¿Cómo lo corrijo?».
¿Estoy afectado?
Todas estas condiciones deben cumplirse para que un Sophos UTM esté expuesto:
- El dispositivo es un Sophos UTM, también vendido como SG UTM. Todas las versiones se ven afectadas, incluida 9.724-2, la versión que probó Intruder.
- El proxy de correo se usa con el análisis activo, así que el SMTP entrante llega al dispositivo.
- El dispositivo acepta correo desde una red no confiable. El remitente no necesita un buzón válido, y la dirección del destinatario no necesita existir.
- El dispositivo no es un Sophos Firewall con SFOS. Los dispositivos SFOS no se ven afectados.
No es necesario que el panel de administración sea accesible. El fallo está en la ruta de análisis del correo, que está diseñada para aceptar correo externo. Intruder indica que Shodan encuentra muchos dispositivos UTM, pero ese recuento solo cubre los paneles de administración expuestos, así que subestima la población expuesta.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| Sophos UTM (SG UTM) | Todas las versiones, incluida 9.724-2 | Parche manual según Sophos KBA-000049692 |
| Sophos Firewall (SFOS) | Ninguna | No afectado |
Sophos UTM alcanzó el final de su vida útil el 2026-06-30. El soporte extendido dura hasta el 2026-12-31 según Intruder, y Sophos publicó igualmente un parche. El parche debe instalarse a mano.
Compruebe la versión del firmware en WebAdmin, en Management y System Status. En la consola del dispositivo, la misma cadena de versión está en /etc/version:
cat /etc/version
Después compruebe que la protección de correo está activa. En WebAdmin, abra Email Protection y confirme que el proxy SMTP está activo y que el análisis está encendido. Si el dispositivo no analiza el correo entrante, este fallo no es accesible.
¿Cómo lo corrijo?
Instale el parche manual o migre a un Sophos Firewall compatible. Mientras prepara la corrección, enrute el correo entrante a través de otra pasarela de seguridad para que el proxy SMTP de UTM deje de procesarlo.
- Si el dispositivo se puede sustituir, migre a un Sophos Firewall compatible. Sophos publica la ruta de migración en KBA-000003353.
- Si sigue en servicio, descargue e instale el parche desde Sophos KBA-000049692. El aviso indica que el parche debe instalarse manualmente y califica la acción de urgente.
- Confirme la nueva versión en WebAdmin o con
cat /etc/version. - Como medida temporal de contención, traslade el correo entrante y los controles contra el malware y el phishing a otra pasarela. Desactive el proxy SMTP en Email Protection > SMTP > Global de WebAdmin y compruebe que ya no acepta correo entrante.
Sophos no indica ninguna solución alternativa compatible. Intruder recomienda desactivar el análisis entrante, pero cambiar solo la configuración del análisis deja el proxy accesible para el correo entrante. Compruebe que UTM está fuera de esa ruta antes de confiar en esta medida. El código vulnerable se ejecuta antes de que esté disponible el resultado del análisis.
Si UTM debe seguir recibiendo correo antes de que pueda parchearlo, limite el acceso SMTP a los servidores de correo que lo necesitan y vigile si aparecen archivos cron inesperados.
El parche cierra la vulnerabilidad que describe el aviso. Sophos no publica detalles del parche, así que la corrección no se puede comprobar contra el código. Trate la declaración del proveedor como la fuente de la remediación y verifique la versión después de la instalación.
¿Cuál es la causa raíz?
Sophos UTM construye una ruta de archivo a partir del encabezado Message-ID que aporta el atacante y escribe allí el correo analizado, y el valor del encabezado puede salir del directorio previsto.
El proxy de correo entrega un mensaje al demonio cssd, que sirve de interfaz con los motores antimalware.
cssd lee el encabezado Message-ID y lo analiza con la biblioteca de código abierto libgmime. Después usa el valor del encabezado para construir la ruta donde se escribe el cuerpo del mensaje para el análisis. La validación de ese valor es incompleta, así que la ruta puede contener caracteres de travesía de directorio y salir del directorio previsto.
El contenido del archivo es el cuerpo del correo, que el atacante también controla.
La escritura abre el archivo con O_EXCL, así que el atacante puede crear un archivo nuevo pero no sobrescribir uno existente. El archivo es un archivo temporal de análisis y normalmente se borra en una fracción de segundo. Eso limita el ataque simple, porque un archivo escrito en un directorio de configuración no sustituye al archivo existente y no permanece.
El objetivo explotable es cron. El demonio cron del dispositivo lee /etc/cron.d/ en busca de nuevos archivos de configuración cada 60 segundos. Si el atacante escribe un archivo cron durante esa ventana, cron lo ejecuta.
Intruder envió muchos correos y compitió con el demonio cron, y afirma que el shell llegaba de forma fiable. En su prueba hicieron falta unos 15,000 correos en 10 minutos. También indica que un exploit armado probablemente enviaría en ráfagas alrededor de los límites de minuto y usaría menos mensajes.
La travesía se alcanza antes de la autenticación, y la dirección del destinatario no necesita existir. El fallo está en la ruta del correo, no en la interfaz de administración.
¿Cómo se explota?
Un remitente no autenticado entrega correo al dispositivo, escribe un archivo cron mediante la travesía y espera a que cron lo ejecute como root.
- El atacante se conecta al servicio SMTP del dispositivo y envía un mensaje con un
Message-IDmanipulado que contiene una ruta de travesía hacia/etc/cron.d/. - El cuerpo del mensaje contiene la entrada cron y el comando que el atacante quiere ejecutar.
cssdanaliza elMessage-IDcon libgmime, construye la ruta a partir de él y escribe allí el cuerpo conO_EXCL.- El archivo se crea en
/etc/cron.d/durante el breve tiempo en que existe. - El demonio cron lee el nuevo archivo en su siguiente pasada, en un plazo de 60 segundos, y ejecuta la entrada como root.
- El atacante obtiene un shell root o el resultado del comando, y después puede leer o cambiar la configuración del dispositivo.
El atacante repite los pasos 1 a 3 para ganar la carrera. Intruder afirma que el shell es fiable con unos 15,000 correos en 10 minutos en su entorno, y que no publicó los trucos que hacen más fiable la carrera. El número exacto necesario contra otro dispositivo depende de su tasa de correo y del momento de cron.
No hay un script de explotación público. Intruder no publicó deliberadamente su prueba de concepto.
¿Cómo se desarrolla el ataque?
Un encabezado de correo se escapa del directorio de análisis hacia cron, y el demonio cron convierte el archivo del atacante en ejecución de código root.
a cualquier dirección"] --> B["El Message-ID contiene
una ruta de travesía"] B --> C["cssd construye la ruta
de análisis desde el encabezado"] C --> D["La escritura sale
del directorio de análisis"] D --> E["El archivo cron existe
menos de un segundo"] E --> F["Cron lee /etc/cron.d
cada 60 segundos"] F --> G["La entrada se ejecuta como root"]
¿Qué puede hacer un atacante?
Un atacante que gana la carrera ejecuta comandos como root en el UTM, el dispositivo que está en el borde de la red.
- Leer y cambiar la configuración del cortafuegos, la VPN y el correo.
- Añadir cuentas, claves o reglas que sobreviven a un reinicio.
- Interceptar o redirigir el tráfico que pasa por el dispositivo.
- Pivotar hacia la red interna que protege el UTM.
- Desactivar el registro o los controles de seguridad antes de otras actividades.
El ataque no necesita cuenta, sesión ni interacción del usuario. Necesita que el proxy de correo analice el correo entrante y que un remitente pueda alcanzar el servicio SMTP. La condición de carrera añade tiempo y volumen, pero no exige una posición privilegiada en la red.
El impacto demostrado es la ejecución de comandos como root en el dispositivo. El aviso no describe un compromiso de los hosts internos que hay detrás, y no hay ningún informe de víctima público.
¿Por qué funciona la corrección?
Sophos afirma que el parche impide el ataque no autenticado que lleva a la ejecución de comandos como root, pero no publica un diff ni detalles del código.
Una corrección de travesía de ruta normalmente normaliza la ruta construida y comprueba que permanece dentro del directorio previsto. También puede rechazar los caracteres que permiten que el valor de Message-ID se escape, o dejar de usar el valor del encabezado como componente de ruta.
El aviso no dice qué cambio hizo Sophos, y el producto es de código cerrado, así que este artículo no puede mostrar el código corregido.
El proveedor declara que la remediación impide el ataque, y que el parche debe instalarse manualmente. Ese es todo el registro público de la corrección.
La ausencia de diff significa que la corrección no se puede comprobar de forma independiente. También significa que un escáner no puede confirmar el parche a partir de una cadena de versión sola en un dispositivo que muestra la misma versión base. Siga las instrucciones de instalación de Sophos y confirme la versión después del parche.
¿Cómo compruebo si estuve comprometido?
Sophos e Intruder no publican indicadores de compromiso. Un ataque exitoso deja una entrada cron, pero cron no borra nada por sí mismo, así que un archivo que se ejecutó puede seguir en el disco.
- Enumere los archivos cron y busque uno que no pertenezca a la configuración del dispositivo:
ls -la /etc/cron.d/
- Lea cada archivo de ese directorio y busque un comando que descargue o ejecute un script:
grep -R -i -E 'curl|wget|python|bash|sh -c' /etc/cron.d/
- Busque en los registros de correo una ráfaga de mensajes con valores
Message-IDmalformados o inusualmente largos, sobre todo hacia direcciones que no existen. - Busque conexiones salientes inesperadas, cuentas locales nuevas y cambios en la configuración del cortafuegos o la VPN.
Un resultado en la comprobación de cron es una pista, no una prueba. Los paquetes legítimos instalan archivos cron, y un intento fallido puede no dejar ningún archivo. Compare el directorio con una referencia sana, y si un archivo contiene un comando desconocido, trate el dispositivo como comprometido y reconstrúyalo.
Cronología
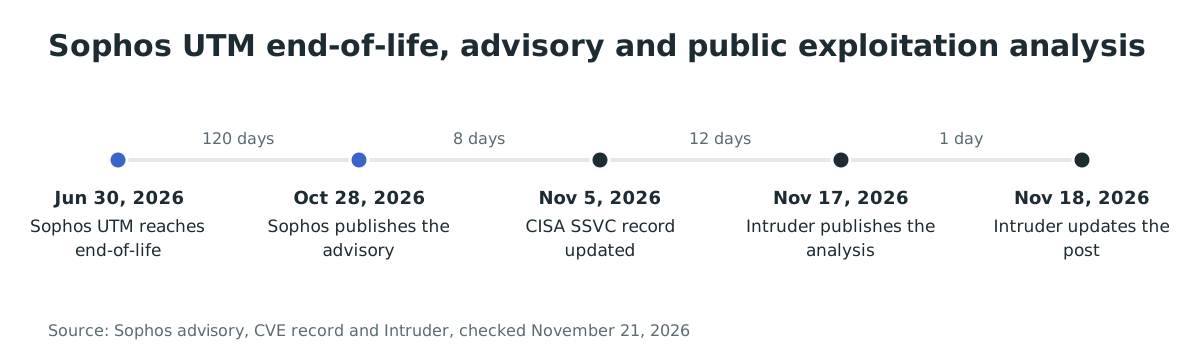
- 2026-06-30: Sophos UTM alcanza el final de su vida útil. El soporte extendido dura hasta el 2026-12-31.
- 2026-10-28: Sophos publica el aviso y CVE-2026-118633.
- 2026-11-05: se actualiza el registro Vulnrichment de CISA con la evaluación SSVC.
- 2026-11-17: Intruder publica su investigación e indica que el parche está disponible.
- 2026-11-18: Intruder actualiza el artículo.
Preguntas frecuentes
¿Hace falta acceso al panel de administración?
No. El fallo está en la ruta de análisis del correo. Un atacante solo necesita enviar correo a una dirección que el dispositivo analice. El panel de administración puede estar cerrado a internet y el dispositivo sigue expuesto.
¿El dispositivo sigue siendo compatible?
No. Sophos UTM alcanzó el final de su vida útil el 2026-06-30, y el soporte extendido termina el 2026-12-31 según Intruder. Sophos publicó igualmente un parche para este fallo e indica que los clientes deben aplicarlo manualmente.
¿Existe un exploit público?
No. Intruder publicó el mecanismo y la descripción de la carrera, y no publicó deliberadamente el script de prueba de concepto ni los trucos que hacen fiable la carrera. El aviso confirma el impacto pero no da código.
¿Desactivar el panel de administración reduce el riesgo?
No. El ataque usa el servicio SMTP y el analizador de correo, no la interfaz WebAdmin. Restringir el panel de administración es una buena práctica, pero no cierra esta ruta.
¿Cuántos correos necesita el ataque?
Unos 15,000 en 10 minutos en la prueba de Intruder. La firma indica que un exploit armado probablemente enviaría en ráfagas alrededor de los límites de minuto de cron y usaría menos mensajes. El número depende de la tasa de correo del dispositivo y del momento de cron.
¿Qué puntuación tiene la CVE?
CVSS v4.0 9.2 Crítica, vector CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N, y CVSS v3.1 8.1 Alta. La puntuación v4.0 trata la carrera como un requisito de ataque. El registro SSVC de CISA marca la explotación como none.
¿Los Sophos Firewall con SFOS se ven afectados?
No. El aviso indica que los dispositivos con SFOS no se ven afectados. El fallo está en el proxy de correo de Sophos UTM, una línea de productos distinta.
Parchee la puerta de correo o retírela de internet
Instale el parche de Sophos en cada UTM que analice correo entrante, o migre el dispositivo antes de que termine el soporte extendido. Si ninguna de las dos opciones es posible, deje de analizar el correo entrante en el UTM y coloque otra capa de seguridad del correo delante.
Referencias
- Sophos, «Resolved Pre-Auth RCE Vulnerability in Sophos UTM (CVE-2026-118633)»: https://www.sophos.com/en-us/security-advisories/sophos-sa-20261028-utm-rce (comprobado el 21 de noviembre de 2026)
- CVE Program, CVE-2026-118633: https://www.cve.org/CVERecord?id=CVE-2026-118633 (comprobado el 21 de noviembre de 2026)
- Intruder, «Sophos UTM: Remote root by sending an email (CVE-2026-118633)»: https://www.intruder.io/research/sophos-utm-remote-root-by-email (comprobado el 21 de noviembre de 2026)
- Sophos, instrucciones de instalación del parche, KBA-000049692: https://support.sophos.com/support/s/article/KBA-000049692?language=en_US (comprobado el 21 de noviembre de 2026)
- Sophos, UTM Administration Guide, SMTP > Global. https://docs.sophos.com/nsg/sophos-utm/utm/9.708/help/en-us/Content/utm/utmAdminGuide/EmailProtSMTPGlobal.htm
- Sophos, ruta de migración a Sophos Firewall, KBA-000003353: https://support.sophos.com/support/s/article/KBA-000003353?language=en_US (comprobado el 21 de noviembre de 2026)
- CISA, catálogo Known Exploited Vulnerabilities, versión 2026.11.20: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (comprobado el 21 de noviembre de 2026)