Sophos UTM : root à distance par courriel (CVE-2026-118633)
Un courriel à un Sophos UTM avec analyse active peut exécuter des commandes en root après une course ; correctif manuel publié (CVE-2026-118633, 9,2 Critique).
En bref
- Un courriel forgé envoyé à un Sophos UTM avec l'analyse des courriels active peut déposer un fichier cron et exécuter des commandes en root. Intruder a publié l'analyse le 2026-11-17.
- Toutes les versions de Sophos UTM sont concernées lorsque le proxy de messagerie analyse le courrier entrant, même si le panneau d'administration n'est pas exposé.
- La fiche CVE lui attribue un score CVSS v4.0 de 9,2 Critique. Aucune exploitation en conditions réelles n'est connue, et la faille n'est pas dans le catalogue KEV de la CISA au 2026-11-21.
- Installez le correctif manuel de Sophos ou migrez vers Sophos Firewall. Si aucune de ces options n’est immédiatement possible, retirez le proxy SMTP de l’UTM du circuit du courrier entrant. Voir « Comment corriger ? ».
Suis-je concerné ?
Toutes ces conditions doivent être réunies pour qu'un Sophos UTM soit exposé :
- L'appliance est un Sophos UTM, aussi vendu sous le nom SG UTM. Toutes les versions sont concernées, y compris 9.724-2, la version testée par Intruder.
- Le proxy de messagerie est utilisé avec l'analyse active, donc le SMTP entrant atteint l'appliance.
- L'appliance accepte du courrier depuis un réseau non fiable. L'expéditeur n'a pas besoin d'une boîte valide, et l'adresse du destinataire n'a pas besoin d'exister.
- L'appliance n'est pas un Sophos Firewall sous SFOS. Les appareils SFOS ne sont pas concernés.
Le panneau d'administration n'a pas besoin d'être joignable. La faille se trouve dans le chemin d'analyse du courrier, qui est conçu pour accepter des courriels externes. Intruder indique que Shodan trouve de nombreuses appliances UTM, mais ce décompte ne couvre que les panneaux d'administration exposés, donc il sous-estime la population exposée.
| Branche | Versions concernées | Version corrigée |
|---|---|---|
| Sophos UTM (SG UTM) | Toutes les versions, y compris 9.724-2 | Correctif manuel selon Sophos KBA-000049692 |
| Sophos Firewall (SFOS) | Aucune | Non concerné |
Sophos UTM a atteint sa fin de vie le 2026-06-30. Le support étendu court jusqu'au 2026-12-31 selon Intruder, et Sophos a tout de même publié un correctif. Le correctif doit être installé à la main.
Vérifiez la version du micrologiciel dans WebAdmin, sous Management et System Status. Sur la console de l'appliance, la même chaîne de version se trouve dans /etc/version :
cat /etc/version
Vérifiez ensuite que la protection des courriels est active. Dans WebAdmin, ouvrez Email Protection et confirmez que le proxy SMTP est actif et que l'analyse est activée. Si l'appliance n'analyse pas le courrier entrant, cette faille n'est pas joignable.
Comment corriger ?
Installez le correctif manuel ou migrez vers un Sophos Firewall pris en charge. En attendant, acheminez le courrier entrant via une autre passerelle de sécurité pour que le proxy SMTP de l’UTM ne le traite plus.
- Si l'appliance peut être remplacée, migrez vers un Sophos Firewall pris en charge. Sophos publie le chemin de migration dans KBA-000003353.
- Si elle reste en service, téléchargez et installez le correctif depuis Sophos KBA-000049692. L'avis indique que le correctif doit être installé manuellement et qualifie l'action d'urgente.
- Confirmez la nouvelle version dans WebAdmin ou avec
cat /etc/version. - Pour limiter temporairement l’exposition, transférez le courrier entrant et les contrôles contre les logiciels malveillants et l’hameçonnage vers une autre passerelle. Désactivez le proxy SMTP dans Email Protection > SMTP > Global de WebAdmin et vérifiez qu’il n’accepte plus de courrier entrant.
Sophos ne propose aucun contournement pris en charge. Intruder conseille de désactiver l’analyse du courrier entrant, mais une modification des seuls paramètres d’analyse laisse le proxy accessible au courrier entrant. Vérifiez que le courrier entrant ne passe plus par l’UTM avant de vous appuyer sur cette mesure. Le code vulnérable s’exécute avant que le résultat de l’analyse soit disponible.
Si l’UTM doit continuer à recevoir du courrier en attendant le correctif, limitez l’accès SMTP aux serveurs de messagerie qui en ont besoin et surveillez l’apparition de fichiers cron inattendus.
Le correctif ferme la vulnérabilité décrite par l'avis. Sophos ne publie aucun détail au niveau du correctif, donc la correction ne peut pas être vérifiée par rapport au code. Considérez la déclaration du fournisseur comme la source de la remédiation et vérifiez la version après l'installation.
Quelle est la cause racine ?
Sophos UTM construit un chemin de fichier à partir de l'en-tête Message-ID fourni par l'attaquant et y écrit le courriel analysé, et la valeur de l'en-tête peut sortir du répertoire prévu.
Le proxy de messagerie confie un message au démon cssd, qui sert d'interface avec les moteurs antimalware.
cssd lit l'en-tête Message-ID et l'analyse avec la bibliothèque open source libgmime. Il utilise ensuite la valeur de l'en-tête pour construire le chemin où le corps du message est écrit pour l'analyse. La validation de cette valeur est incomplète, donc le chemin peut contenir des caractères de traversée de répertoire et quitter le répertoire prévu.
Le contenu du fichier est le corps du courriel, que l'attaquant contrôle aussi.
L'écriture ouvre le fichier avec O_EXCL, donc l'attaquant peut créer un nouveau fichier mais pas écraser un fichier existant. Le fichier est un fichier temporaire d'analyse et il est normalement supprimé en une fraction de seconde. Cela limite l'attaque naïve, car un fichier écrit dans un répertoire de configuration ne remplace pas le fichier existant et ne reste pas.
La cible exploitable est cron. Le démon cron de l'appliance lit /etc/cron.d/ pour trouver de nouveaux fichiers de configuration toutes les 60 secondes. Si l'attaquant écrit un fichier cron pendant cette fenêtre, cron l'exécute.
Intruder a envoyé de nombreux courriels et a couru contre le démon cron, et indique que le shell arrivait de manière fiable. Dans son test, il a fallu environ 15 000 courriels sur 10 minutes. Il indique aussi qu'un exploit armé enverrait probablement par rafales autour des limites de minute et utiliserait moins de messages.
La traversée est atteinte avant l'authentification, et l'adresse du destinataire n'a pas besoin d'exister. La faille est dans le chemin du courrier, pas dans l'interface d'administration.
Comment la faille est-elle exploitée ?
Un expéditeur non authentifié livre du courrier à l'appliance, écrit un fichier cron par la traversée et attend que cron l'exécute en root.
- L'attaquant se connecte au service SMTP de l'appliance et envoie un message avec un
Message-IDforgé qui contient un chemin de traversée vers/etc/cron.d/. - Le corps du message contient l'entrée cron et la commande que l'attaquant veut exécuter.
cssdanalyse leMessage-IDavec libgmime, construit le chemin à partir de celui-ci et y écrit le corps avecO_EXCL.- Le fichier est créé dans
/etc/cron.d/pendant le court instant où il existe. - Le démon cron lit le nouveau fichier à son passage suivant, dans les 60 secondes, et exécute l'entrée en root.
- L'attaquant obtient un shell root ou le résultat de la commande, puis peut lire ou modifier la configuration de l'appliance.
L'attaquant répète les étapes 1 à 3 pour gagner la course. Intruder indique que le shell est fiable avec environ 15 000 courriels sur 10 minutes dans son environnement, et qu'il a gardé secret les astuces qui rendent la course plus fiable. Le nombre exact nécessaire contre une autre appliance dépend de son débit de courrier et du minutage de cron.
Aucun script d'exploitation public n'est disponible. Intruder n'a délibérément pas publié sa preuve de concept.
Comment se déroule l'attaque ?
Un en-tête de courriel s'échappe du répertoire d'analyse vers cron, et le démon cron transforme le fichier de l'attaquant en exécution de code root.
à n'importe quelle adresse"] --> B["Le Message-ID contient
un chemin de traversée"] B --> C["cssd construit le chemin
d'analyse depuis l'en-tête"] C --> D["L’écriture sort
du répertoire d’analyse"] D --> E["Le fichier cron existe
moins d'une seconde"] E --> F["Cron lit /etc/cron.d
toutes les 60 secondes"] F --> G["L'entrée s'exécute en root"]
Que peut faire un attaquant ?
Un attaquant qui gagne la course exécute des commandes en root sur l'UTM, l'appliance qui se trouve à la périphérie du réseau.
- Lire et modifier la configuration du pare-feu, du VPN et de la messagerie.
- Ajouter des comptes, des clés ou des règles qui survivent à un redémarrage.
- Intercepter ou rediriger le trafic qui traverse l'appliance.
- Pivoter vers le réseau interne que l'UTM protège.
- Désactiver la journalisation ou les contrôles de sécurité avant d'autres activités.
L'attaque ne nécessite aucun compte, aucune session et aucune interaction de l'utilisateur. Elle nécessite que le proxy de messagerie analyse le courrier entrant et qu'un expéditeur puisse atteindre le service SMTP. La condition de course ajoute du temps et du volume, mais elle n'exige pas de position privilégiée sur le réseau.
L'impact démontré est l'exécution de commandes en root sur l'appliance. L'avis ne décrit pas de compromission des hôtes internes derrière elle, et aucun rapport de victime n'est public.
Pourquoi le correctif fonctionne-t-il ?
Sophos indique que le correctif empêche l'attaque non authentifiée qui mène à l'exécution de commandes en root, mais ne publie aucun diff ni détail au niveau du code.
Un correctif de traversée de chemin normalise normalement le chemin construit et vérifie qu'il reste dans le répertoire prévu. Il peut aussi rejeter les caractères qui permettent à la valeur de Message-ID de s'échapper, ou cesser d'utiliser la valeur de l'en-tête comme composant de chemin.
L'avis ne dit pas quel changement Sophos a fait, et le produit est closed source, donc cet article ne peut pas montrer le code corrigé.
Le fournisseur déclare que la remédiation empêche l'attaque, et que le correctif doit être installé manuellement. C'est tout le dossier public du correctif.
L'absence de diff signifie que la correction ne peut pas être vérifiée indépendamment. Un scanner ne peut pas non plus confirmer le correctif à partir d'une chaîne de version seule pour une appliance qui affiche la même version de base. Suivez les instructions d'installation de Sophos et confirmez la version après le correctif.
Comment vérifier si j'ai été compromis ?
Sophos et Intruder ne publient aucun indicateur de compromission. Une attaque réussie laisse une entrée cron, mais cron ne supprime rien de lui-même, donc un fichier qui a été exécuté peut encore être sur le disque.
- Listez les fichiers cron et cherchez-en un qui n'appartient pas à la configuration de l'appliance :
ls -la /etc/cron.d/
- Lisez chaque fichier de ce répertoire et cherchez une commande qui télécharge ou exécute un script :
grep -R -i -E 'curl|wget|python|bash|sh -c' /etc/cron.d/
- Cherchez dans les journaux de messagerie une rafale de messages avec des valeurs
Message-IDmalformées ou anormalement longues, surtout vers des adresses qui n'existent pas. - Cherchez des connexions sortantes inattendues, de nouveaux comptes locaux et des changements dans la configuration du pare-feu ou du VPN.
Un résultat sur la vérification cron est une piste, pas une preuve. Des paquets légitimes installent des fichiers cron, et une tentative échouée peut ne laisser aucun fichier. Comparez le répertoire à une référence saine, et si un fichier contient une commande inconnue, traitez l'appliance comme compromise et reconstruisez-la.
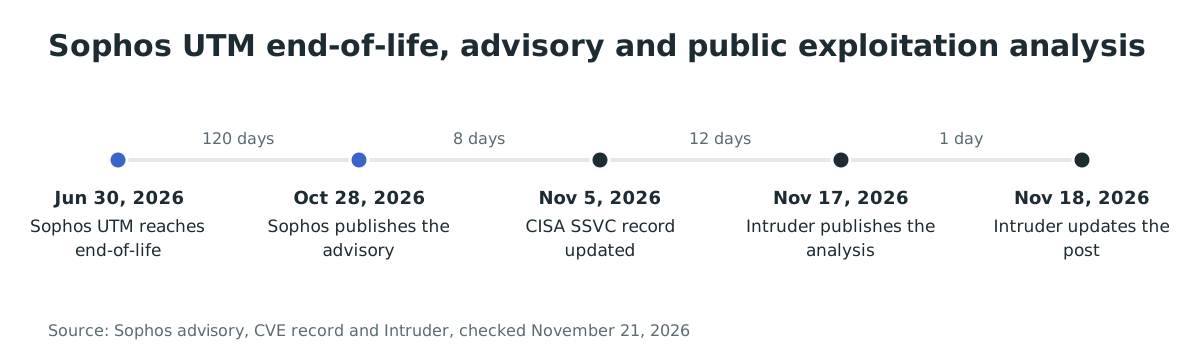
Chronologie
- 2026-06-30 : Sophos UTM atteint sa fin de vie. Le support étendu court jusqu'au 2026-12-31.
- 2026-10-28 : Sophos publie l'avis et CVE-2026-118633.
- 2026-11-05 : le dossier Vulnrichment de la CISA est mis à jour avec l'évaluation SSVC.
- 2026-11-17 : Intruder publie sa recherche et indique que le correctif est disponible.
- 2026-11-18 : Intruder met à jour l'article.
FAQ
Faut-il accéder au panneau d'administration ?
Non. La faille est dans le chemin d'analyse du courrier. Un attaquant a seulement besoin d'envoyer du courrier à une adresse que l'appliance analyse. Le panneau d'administration peut être fermé à internet et l'appliance reste exposée.
L'appliance est-elle encore prise en charge ?
Non. Sophos UTM a atteint sa fin de vie le 2026-06-30, et le support étendu se termine le 2026-12-31 selon Intruder. Sophos a tout de même publié un correctif pour cette faille et indique que les clients doivent l'appliquer manuellement.
Existe-t-il un exploit public ?
Non. Intruder a publié le mécanisme et la description de la course, et a délibérément gardé secret le script de preuve de concept et les astuces qui rendent la course fiable. L'avis confirme l'impact mais ne donne aucun code.
Désactiver le panneau d'administration réduit-il le risque ?
Non. L'attaque utilise le service SMTP et l'analyseur de courrier, pas l'interface WebAdmin. Restreindre le panneau d'administration est une bonne hygiène, mais cela ne ferme pas ce chemin.
Combien de courriels l'attaque nécessite-t-elle ?
Environ 15 000 sur 10 minutes dans le test d'Intruder. Le cabinet indique qu'un exploit armé enverrait probablement par rafales autour des limites de minute de cron et utiliserait moins de messages. Le nombre dépend du débit de courrier de l'appliance et du minutage de cron.
Quel score porte la CVE ?
CVSS v4.0 9,2 Critique, vecteur CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N, et CVSS v3.1 8,1 Élevée. Le score v4.0 traite la course comme une condition d'attaque. Le dossier SSVC de la CISA marque l'exploitation comme none.
Les Sophos Firewall sous SFOS sont-ils concernés ?
Non. L'avis indique que les appareils sous SFOS ne sont pas concernés. La faille se trouve dans le proxy de messagerie de Sophos UTM, une gamme de produits différente.
Corrigez la passerelle de messagerie ou retirez-la d'internet
Installez le correctif Sophos sur chaque UTM qui analyse le courrier entrant, ou migrez l'appliance avant la fin du support étendu. Si aucune des deux options n'est possible, arrêtez l'analyse du courrier entrant sur l'UTM et placez une autre couche de sécurité de la messagerie devant elle.
Références
- Sophos, « Resolved Pre-Auth RCE Vulnerability in Sophos UTM (CVE-2026-118633) » : https://www.sophos.com/en-us/security-advisories/sophos-sa-20261028-utm-rce (vérifié le 21 novembre 2026)
- CVE Program, CVE-2026-118633 : https://www.cve.org/CVERecord?id=CVE-2026-118633 (vérifié le 21 novembre 2026)
- Intruder, « Sophos UTM: Remote root by sending an email (CVE-2026-118633) » : https://www.intruder.io/research/sophos-utm-remote-root-by-email (vérifié le 21 novembre 2026)
- Sophos, instructions d'installation du correctif, KBA-000049692 : https://support.sophos.com/support/s/article/KBA-000049692?language=en_US (vérifié le 21 novembre 2026)
- Sophos, UTM Administration Guide, SMTP > Global. https://docs.sophos.com/nsg/sophos-utm/utm/9.708/help/en-us/Content/utm/utmAdminGuide/EmailProtSMTPGlobal.htm
- Sophos, chemin de migration vers Sophos Firewall, KBA-000003353 : https://support.sophos.com/support/s/article/KBA-000003353?language=en_US (vérifié le 21 novembre 2026)
- CISA, catalogue Known Exploited Vulnerabilities, version 2026.11.20 : https://www.cisa.gov/known-exploited-vulnerabilities-catalog (vérifié le 21 novembre 2026)