Sophos UTM、電子メール経由のリモート root(CVE-2026-118633)
スキャンが有効な Sophos UTM への電子メールが競合に勝ち、root としてコマンドを実行する可能性があります。Sophos は手動パッチを公開しました(CVE-2026-118633、9.2 Critical)。
要点
- 電子メールスキャンが有効な Sophos UTM に細工したメールを送ると、cron ファイルを設置し、root としてコマンドを実行できます。Intruder は 2026-11-17 に分析を公開しました。
- すべての Sophos UTM バージョンが、メールプロキシが受信メールをスキャンする場合に影響を受けます。管理パネルが公開されていなくても同様です。
- CVE レコードは CVSS v4.0 9.2 Critical と評価しています。実際の悪用は知られておらず、2026-11-21 時点で CISA の KEV には登録されていません。
- Sophos の手動パッチを適用するか、Sophos Firewall に移行してください。どちらもすぐに実施できない場合は、受信メールの経路から UTM の SMTP プロキシを外してください。「修正方法」を参照してください。
影響を受けますか?
Sophos UTM が影響を受けるには、次の条件がすべて満たされる必要があります。
- アプライアンスが Sophos UTM(SG UTM としても販売)です。すべてのバージョンが影響を受け、Intruder がテストした 9.724-2 も含まれます。
- メールプロキシがスキャン有効で使用され、受信 SMTP がアプライアンスに到達します。
- アプライアンスが信頼できないネットワークからメールを受け入れます。送信者に有効なメールボックスは不要で、受信者のアドレスが存在する必要もありません。
- アプライアンスが SFOS を実行する Sophos Firewall ではありません。SFOS デバイスは影響を受けません。
管理パネルに到達できる必要はありません。欠陥は、外部メールを受け入れるように設計されたメールスキャンの経路にあります。Intruder は、Shodan が多くの UTM アプライアンスを検出すると述べていますが、その数は公開された管理パネルのみを対象とするため、影響を受ける母集団を過小評価しています。
| ブランチ | 影響を受けるバージョン | 修正バージョン |
|---|---|---|
| Sophos UTM(SG UTM) | すべてのバージョン(9.724-2 を含む) | Sophos KBA-000049692 に従った手動パッチ |
| Sophos Firewall(SFOS) | なし | 影響なし |
Sophos UTM は 2026-06-30 にサポート終了となりました。Intruder によると拡張サポートは 2026-12-31 まで続き、Sophos はそれでもパッチを公開しました。パッチは手動でインストールする必要があります。
WebAdmin の Management と System Status でファームウェアのバージョンを確認してください。アプライアンスのコンソールでは、同じバージョン文字列が /etc/version にあります。
cat /etc/version
次に、メール保護が有効であることを確認します。WebAdmin で Email Protection を開き、SMTP プロキシが有効でスキャンがオンであることを確認します。アプライアンスが受信メールをスキャンしない場合、この欠陥には到達できません。
修正方法
手動パッチを適用するか、サポート対象の Sophos Firewall に移行してください。対応を準備する間は、受信メールを別のセキュリティゲートウェイに転送し、UTM の SMTP プロキシで処理しないようにしてください。
- アプライアンスを交換できる場合は、サポート対象の Sophos Firewall に移行します。Sophos は移行経路を KBA-000003353 で公開しています。
- 運用を続ける場合は、Sophos KBA-000049692 からパッチをダウンロードしてインストールします。アドバイザリはパッチを手動でインストールする必要があると述べ、対応を緊急としています。
- WebAdmin または
cat /etc/versionで新しいバージョンを確認します。 - 一時的な封じ込めとして、受信メールとマルウェア・フィッシングの検査を別のゲートウェイへ移します。WebAdmin の Email Protection > SMTP > Global で SMTP プロキシを無効にし、受信メールを受け付けなくなったことを確認します。
Sophos はサポート対象の回避策を示していません。Intruder は受信メールのスキャン停止を勧めていますが、スキャン設定だけを変更しても受信メールはプロキシに届きます。この措置に頼る前に、受信経路から UTM が外れていることを確認してください。 脆弱なコードはスキャン結果が出る前に実行されます。
パッチの適用まで UTM がメールを受信し続ける必要がある場合は、SMTP アクセスを必要なメールサーバーに限定し、想定外の cron ファイルがないか監視してください。
パッチはアドバイザリが説明する脆弱性を閉じます。Sophos はパッチレベルの詳細を公開していないため、修正をソースと照合することはできません。ベンダーの声明を修復の情報源として扱い、インストール後にバージョンを確認してください。
根本原因は何ですか?
Sophos UTM は攻撃者が提供する Message-ID ヘッダーからファイルパスを構築し、スキャン対象のメールをそこに書き込みます。ヘッダー値は意図したディレクトリの外に出ることができます。
メールプロキシはメッセージを cssd デーモンに渡し、このデーモンがアンチマルウェアバックエンドとのインターフェースを担います。
cssd は Message-ID ヘッダーを読み取り、オープンソースの libgmime ライブラリで解析します。その後、ヘッダー値を使って、スキャンのためにメッセージ本文を書き込むパスを構築します。この値の検証が不完全なため、パスにディレクトリトラバーサル文字を含めることができ、意図したディレクトリの外に出られます。ファイルの内容はメール本文であり、これも攻撃者が制御します。
書き込みは O_EXCL でファイルを開くため、攻撃者は新しいファイルを作成できますが、既存のファイルを上書きできません。ファイルは一時的なスキャンファイルであり、通常は一瞬で削除されます。そのため単純な攻撃は制限されます。設定ディレクトリに書き込んだファイルは既存ファイルを置き換えず、残らないからです。
悪用可能な対象は cron です。アプライアンスの cron デーモンは 60 秒ごとに /etc/cron.d/ を読み、新しい設定ファイルを探します。攻撃者がその時間内に cron ファイルを書き込めば、cron がそれを実行します。
Intruder は多数のメールを送り、cron デーモンと競合しました。同社によるとシェルは確実に取得できました。テストでは 10 分間に約 15,000 通のメールが必要でした。また、兵器化されたエクスプロイトは分の境界付近でバースト送信し、より少ないメッセージで済む可能性が高いと述べています。
トラバーサルは認証前に到達し、受信者アドレスが存在する必要もありません。欠陥はメール経路にあり、管理インターフェースにはありません。
どのように悪用されますか?
未認証の送信者がアプライアンスにメールを配信し、トラバーサルを通じて cron ファイルを書き込み、cron が root として実行するのを待ちます。
- 攻撃者はアプライアンスの SMTP サービスに接続し、
/etc/cron.d/へのトラバーサルパスを含む細工したMessage-IDを持つメッセージを送ります。 - メッセージ本文には、cron エントリと攻撃者が実行したいコマンドが含まれます。
cssdは libgmime でMessage-IDを解析し、そこからパスを構築し、O_EXCLで本文を書き込みます。- ファイルは存在する短い時間の間に
/etc/cron.d/に作成されます。 - cron デーモンは次の実行時に 60 秒以内に新しいファイルを読み、エントリを root として実行します。
- 攻撃者は root シェルまたはコマンドの結果を取得し、その後アプライアンスの設定を読んだり変更したりできます。
攻撃者は手順 1 から 3 を繰り返して競合に勝ちます。Intruder は、自社環境では 10 分間に約 15,000 通でシェルが確実に取得できたと述べ、競合をより確実にするコツは公開していないとしています。別のアプライアンスに対して必要な正確な数は、そのメールレートと cron のタイミングによって変わります。
公開されたエクスプロイトスクリプトはありません。Intruder は概念実証を意図的に公開していません。
攻撃の流れは?
メールヘッダーがスキャンディレクトリから cron に抜け出し、cron デーモンが攻撃者のファイルを root のコード実行に変えます。
メールを送信"] --> B["Message-ID に
トラバーサルパスを含む"] B --> C["cssd がヘッダーから
スキャンパスを構築"] C --> D["ファイル書き込みが
スキャン用ディレクトリの外に出る"] D --> E["cron ファイルは
1 秒未満存在"] E --> F["cron が 60 秒ごとに
/etc/cron.d を読む"] F --> G["エントリが root として実行"]
攻撃者に何ができますか?
競合に勝った攻撃者は、ネットワークの境界にあるアプライアンスである UTM 上で root としてコマンドを実行できます。
- ファイアウォール、VPN、メールの設定を読み取り、変更できます。
- 再起動後も残るアカウント、鍵、ルールを追加できます。
- アプライアンスを通過するトラフィックを傍受またはリダイレクトできます。
- UTM が保護する内部ネットワークへ pivot できます。
- 他の活動の前にログやセキュリティ制御を無効にできます。
攻撃にはアカウント、セッション、ユーザー操作は不要です。メールプロキシが受信メールをスキャンし、送信者が SMTP サービスに到達できる必要があります。競合条件は時間と量を追加しますが、ネットワーク上の特権的な位置を必要としません。
実証された影響はアプライアンス上の root コマンド実行です。アドバイザリはその背後の内部ホストの侵害を説明しておらず、被害者の報告も公開されていません。
修正が機能する理由
Sophos は、パッチが root コマンド実行につながる未認証の攻撃を防ぐと述べていますが、diff やコードレベルの詳細は公開していません。
パストラバーサルの修正は通常、構築したパスを正規化し、意図したディレクトリ内に留まることを確認します。また、Message-ID の値が抜け出すことを可能にする文字を拒否するか、ヘッダー値をパス構成要素として使うのをやめる場合もあります。アドバイザリは Sophos がどの変更を行ったかを述べておらず、製品はクローズドソースであるため、この記事は修正後のコードを示せません。
ベンダーは、修復が攻撃を防ぎ、パッチを手動でインストールする必要があると述べています。公開された修正記録はそれだけです。
diff がないため、修正を独立に検証できず、同じベースバージョンを表示するアプライアンスではバージョン文字列だけからスキャナーがパッチを確認することもできません。Sophos のインストール手順に従い、パッチ後にバージョンを確認してください。
侵害されたかどうかを確認するには?
Sophos と Intruder は侵害の指標を公開していません。成功した攻撃は cron エントリを残しますが、cron 自体は何も削除しないため、実行されたファイルがディスクに残っている可能性があります。
- cron ファイルを一覧にし、アプライアンスの設定に属さないものを探します。
ls -la /etc/cron.d/
- そのディレクトリの各ファイルを読み、スクリプトをダウンロードまたは実行するコマンドを探します。
grep -R -i -E 'curl|wget|python|bash|sh -c' /etc/cron.d/
- メールログで、不正な形式または異常に長い
Message-ID値を持つメッセージの集中、特に存在しないアドレスへの送信を探します。 - 予期しない外向き接続、新しいローカルアカウント、ファイアウォールや VPN 設定の変更を確認します。
cron チェックのヒットは手がかりであり、証明ではありません。正規のパッケージも cron ファイルをインストールし、失敗した試行はファイルを残さない場合があります。ディレクトリを正常な基準と比較し、ファイルに未知のコマンドが含まれている場合は、アプライアンスを侵害されたものとして扱い、再構築してください。
年表
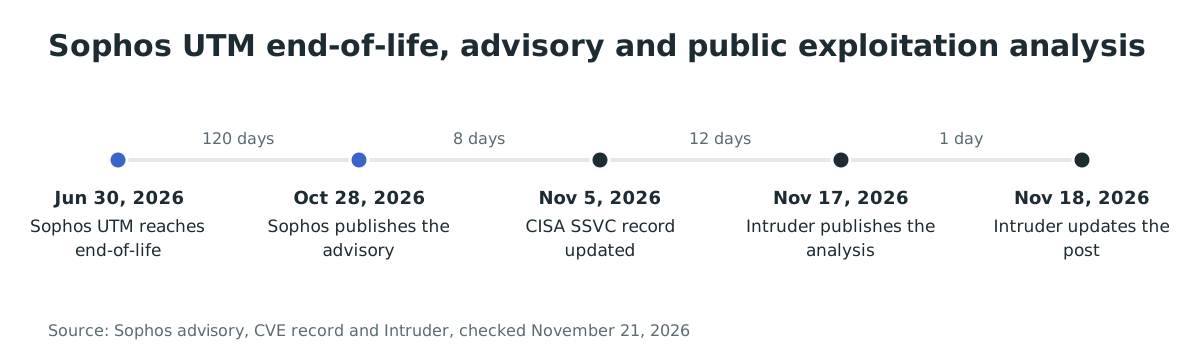
- 2026-06-30: Sophos UTM がサポート終了。拡張サポートは 2026-12-31 まで続きます。
- 2026-10-28: Sophos がアドバイザリと CVE-2026-118633 を公開しました。
- 2026-11-05: CISA の Vulnrichment レコードが SSVC 評価で更新されました。
- 2026-11-17: Intruder が調査を公開し、パッチが利用可能だと述べました。
- 2026-11-18: Intruder が記事を更新しました。
よくある質問
管理パネルへのアクセスが必要ですか?
いいえ。欠陥はメールスキャンの経路にあります。攻撃者は、アプライアンスがスキャンするアドレスにメールを送るだけで十分です。管理パネルをインターネットから閉じても、アプライアンスは影響を受けます。
アプライアンスはまだサポートされていますか?
いいえ。Sophos UTM は 2026-06-30 にサポート終了となり、Intruder によると拡張サポートは 2026-12-31 に終了します。Sophos はこの欠陥のパッチを公開し、顧客は手動で適用すべきだと述べています。
公開されたエクスプロイトはありますか?
いいえ。Intruder は仕組みと競合の説明を公開し、概念実証スクリプトと競合を確実にするコツを意図的に公開しませんでした。アドバイザリは影響を確認していますが、コードは示していません。
管理パネルを無効にするとリスクは下がりますか?
いいえ。攻撃は SMTP サービスとメールスキャナーを使い、WebAdmin インターフェースは使いません。管理パネルの制限は良い習慣ですが、この経路は閉じません。
攻撃には何通のメールが必要ですか?
Intruder のテストでは 10 分間に約 15,000 通でした。同社は、兵器化されたエクスプロイトは cron の分の境界付近でバースト送信し、より少ないメッセージで済む可能性が高いと述べています。数はアプライアンスのメールレートと cron のタイミングによって変わります。
CVE のスコアはいくつですか?
CVSS v4.0 9.2 Critical、ベクトルは CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N、および CVSS v3.1 8.1 High です。v4.0 のスコアは競合を攻撃要件として扱います。CISA の SSVC レコードは悪用を none としています。
SFOS ベースの Sophos Firewall は影響を受けますか?
いいえ。アドバイザリは SFOS ベースのデバイスは影響を受けないと述べています。欠陥は Sophos UTM のメールプロキシにあり、別の製品ラインです。
メールゲートウェイにパッチを適用するか、インターネットから外してください
受信メールをスキャンするすべての UTM に Sophos のパッチをインストールするか、拡張サポートが終了する前にアプライアンスを移行してください。どちらも不可能な場合は、UTM での受信メールのスキャンを停止し、別のメールセキュリティ層を前に置いてください。
参考資料
- Sophos、「Resolved Pre-Auth RCE Vulnerability in Sophos UTM (CVE-2026-118633)」: https://www.sophos.com/en-us/security-advisories/sophos-sa-20261028-utm-rce (2026 年 11 月 21 日確認)
- CVE Program、CVE-2026-118633: https://www.cve.org/CVERecord?id=CVE-2026-118633 (2026 年 11 月 21 日確認)
- Intruder、「Sophos UTM: Remote root by sending an email (CVE-2026-118633)」: https://www.intruder.io/research/sophos-utm-remote-root-by-email (2026 年 11 月 21 日確認)
- Sophos、パッチインストール手順、KBA-000049692: https://support.sophos.com/support/s/article/KBA-000049692?language=en_US (2026 年 11 月 21 日確認)
- Sophos, UTM Administration Guide, SMTP > Global. https://docs.sophos.com/nsg/sophos-utm/utm/9.708/help/en-us/Content/utm/utmAdminGuide/EmailProtSMTPGlobal.htm
- Sophos、Sophos Firewall への移行経路、KBA-000003353: https://support.sophos.com/support/s/article/KBA-000003353?language=en_US (2026 年 11 月 21 日確認)
- CISA、Known Exploited Vulnerabilities カタログ、バージョン 2026.11.20: https://www.cisa.gov/known-exploited-vulnerabilities-catalog (2026 年 11 月 21 日確認)