
Agentic Deep Scan(BYOK)、新的 CI 集成、扫描筛选与性能提升
本次发布重点推出支持 BYOK(Bring Your Own AI Key,自带 AI 密钥)的 Agentic Deep Scan,新增 Harness + Bitrise CI 文档,支持按标签和负责人筛选扫描,并在工单和扫描方面带来重大性能提升。
亮点
- 支持 BYOK 的 Agentic Deep Scan(新)
- Harness + Bitrise CI 集成(新)
- 按 Tags 和 Owners 筛选扫描(新)
- Tickets 和 Scans 的重大性能提升
1- 支持 BYOK(Bring Your Own AI Key,自带 AI 密钥)的 Agentic Deep Scan
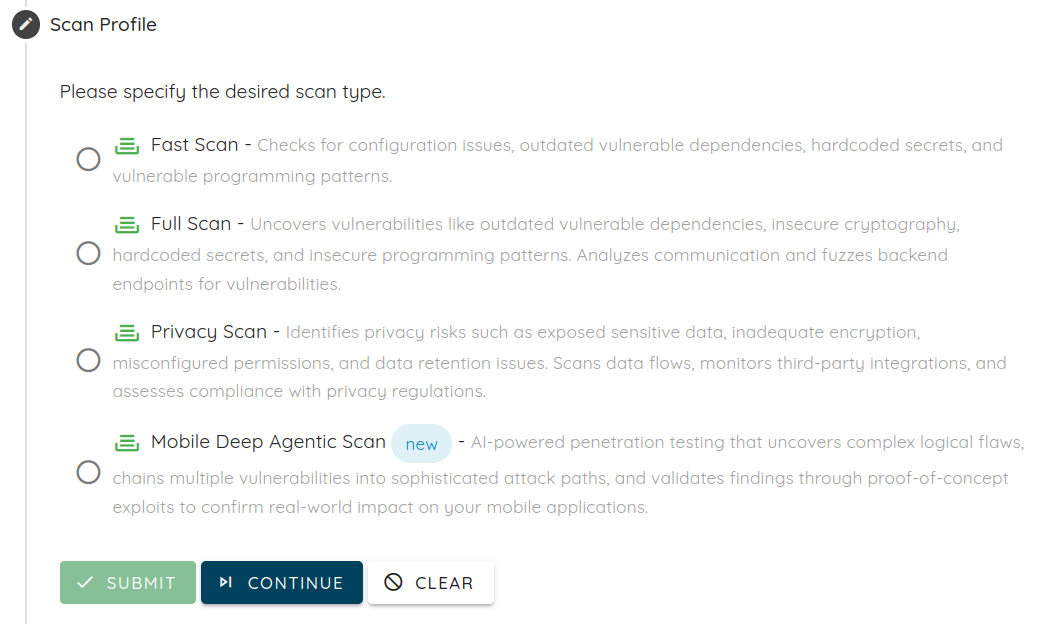
Agentic Deep Scan 是我们的新一代漏洞扫描器,旨在模拟真实世界的攻击,发现真正可被利用的漏洞(而不仅仅是表层信号)。它专门覆盖那些可利用性取决于工作流逻辑和运行时行为的场景,并提供证明级证据和验证性复测,让修复工作既真实可靠又快速高效。
Agentic Deep Scan 的覆盖范围
Agentic Deep Scan 评估贯穿整个系统的真实攻击路径,而不是只看单一层面:
- 移动目标: iOS + Android 应用(在正确配置的情况下,包括带有 2FA/OTP 的身份验证流程),以及应用背后的 API 和内嵌的第三方 SDK。
- Web 目标: Web 应用及其背后的 API 和关键的第三方集成,在完成配置后还包括带有 SSO/MFA 的身份验证流程。
它为何与众不同(以及为何信号更强)
针对复杂漏洞类别的高级检测: 发现传统技术经常遗漏的问题,尤其是在注册/新用户引导/结账/退款/账户工作流、授权模式(例如 BOLA/BFLA、IDOR 类)、会话/令牌处理、运行时篡改/滥用场景,以及跨组件提升影响的攻击链中。
以可利用性为先的输出: 检测结果在到达您的团队之前已经过验证和去重,并附带证明级证据(截图、请求/响应日志、复现步骤),让工程团队能够快速核实风险。
低误报: 混合方法(静态 + 深度动态验证,并在适当时进行利用检查)使报告聚焦于能够在真实条件下得到证明的问题。
BYOK(新)
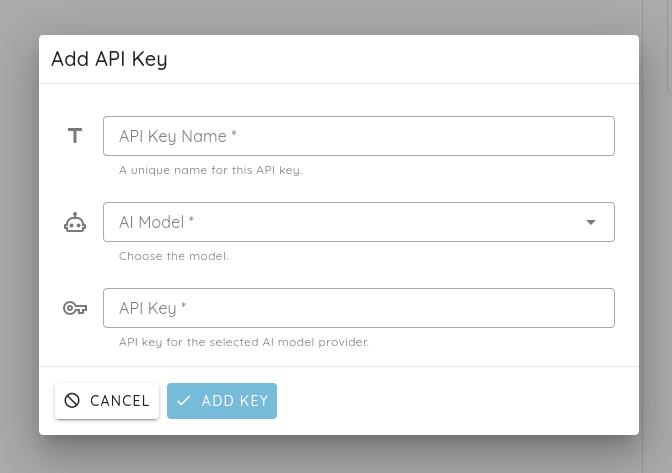
BYOK 让您可以使用您自己的 AI 提供商密钥运行 Agentic Deep Scan,使用量和支出都符合您组织的政策。您可以选择偏好的模型/提供商凭据,让深度探索保持可预测、可控制。
您将获得什么
- 证明级证据: 截图、请求/响应日志以及分步复现说明。
- 风险上下文与优先级排序: 严重程度、影响和攻击路径(相关时包括漏洞串联的上下文)。
- 面向开发人员的修复指导: 切实可行的修复方法和防御建议。
- 验证性复测: 修复上线后,复测会确认根本问题已解决、风险确实降低。
了解更多:
2- 新的集成
Harness CI 集成
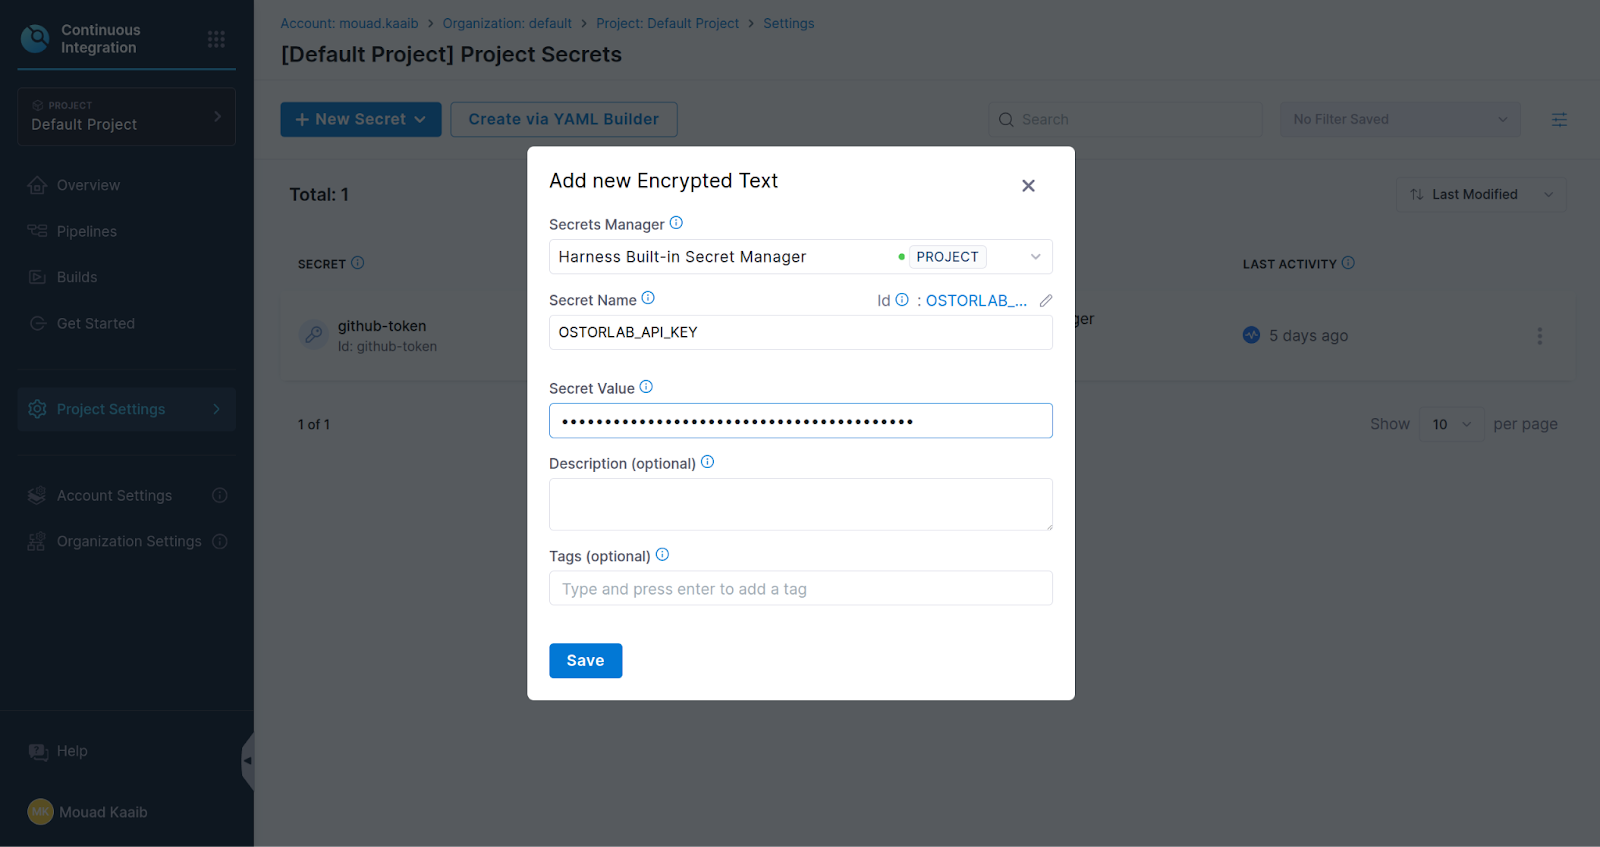
新增将 Ostorlab 自动化扫描集成到 Harness CI 流水线的分步文档,包括 API 密钥配置、环境变量以及运行 ci-scan 命令。
阅读完整文档
Bitrise CI 集成
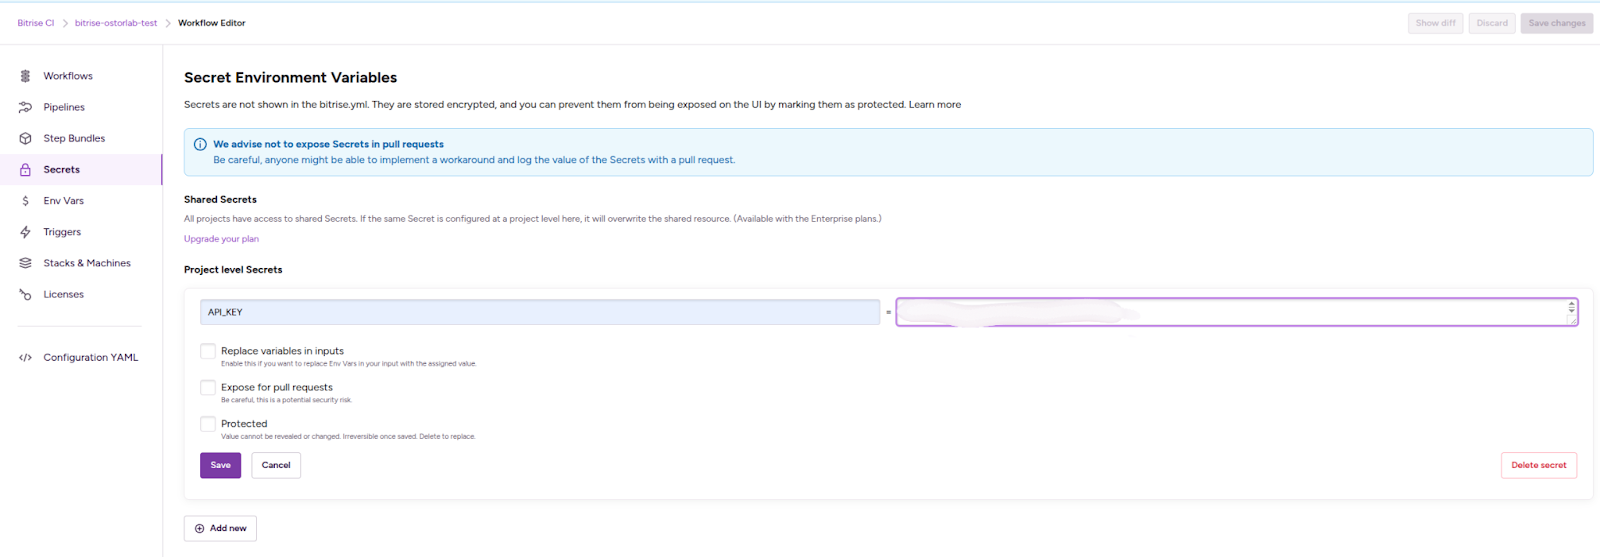
新增将移动安全扫描集成到 Bitrise 工作流的完整文档:生成 API 密钥、配置密钥变量(secrets)、添加 Script 步骤以及运行 Ostorlab CLI。
Bitrise 现已列为适用套餐中受支持的集成。
阅读完整文档
3- 扫描筛选功能增强
按标签筛选扫描
现在可以按扫描所关联资产上附加的全局标签来筛选扫描。在 Scans 搜索中新增了 Tags 筛选面板,可按标签名称和/或标签值进行筛选。
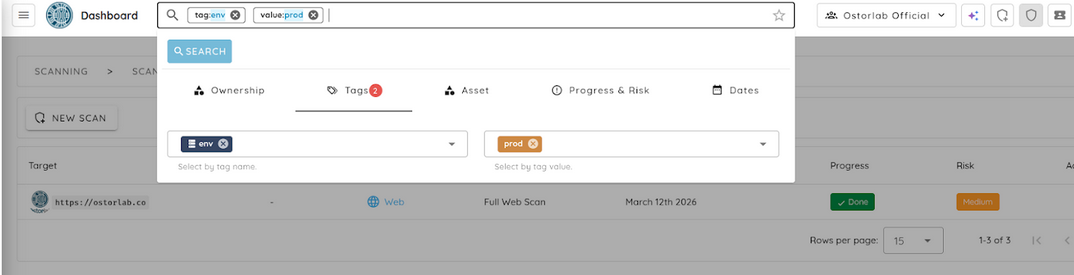
按负责人筛选扫描
列出扫描时新增按负责人 ID 筛选,帮助团队快速找出属于特定负责人的扫描。
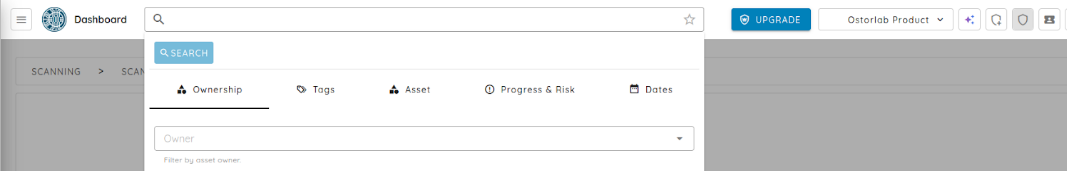
4- 扫描报告改进
扫描报告数据选项卡
扫描详情页现在包含 Scope(范围)、Methodology(方法)和 Conclusion(结论)专用选项卡,其内容来自 AI 生成的报告数据。Summary 选项卡也会显示报告的 AI 生成摘要(如有)。只有在有内容时才会显示这些选项卡。
查看示例报告?
5- SSO 改进
基于电子邮件的 SSO 登录
用户现在可以使用电子邮件地址发起 SSO 登录。平台会提取域名,将其与对应的 SAML 配置匹配,并生成重定向 URL。SSO 登录表单的界面也得到了改进。
SAML 配置体验
SAML 域名字段现在会根据已登录用户的电子邮件自动填充(或在 SSO 配置期间根据组织用户自动填充)。当域名已存在时,创建 SAML 配置会返回明确的错误,并包含显式的唯一性检查以防止重复。
6- UI/UX 与性能改进
工单页面性能
修复工单页面经过大幅优化,性能更好、交互更流畅,在处理大型数据集时尤为明显。标题输入框被重构为独立组件,仅在失去焦点或按下 Enter 时提交更改,避免了每次按键都触发代价高昂的重新渲染。移除了一个此前在每次响应式更新时都会遍历标签数组的不必要深度监听器,进一步提升了效率;同时禁用了动画,以减少渲染大型表格时的视觉抖动。此外,分组标签(chips)现在会在查看模式下显示,更加清晰;搜索和筛选行为也已修复:按优先级、状态或标签分组时,筛选器能正确隐藏不匹配的分组,而移除筛选器会可靠地触发刷新,确保结果准确。
修复与工单问题修复
修复与工单工作流中的多个问题已得到解决,提升了可靠性和用户体验。修复一处 emit 不匹配问题后,工单标签现在可以正确保存,取消分配用户的流程也已更正。“Assign Me”操作现在会正确更新界面,确保更改即时反映。显示问题也已解决,\<pre> 块不再溢出工单详情容器。解决一处 v-model 事件不匹配问题后,Jira 自定义字段映射现在会按预期填充。此外,修复页面的筛选器在首次进入时即可正确生效,分组选择器也不再显示 [object Object],行为更加清晰一致。
导航与布局
整个应用实施了多项导航和布局改进。导航抽屉的折叠面板现在会关闭之前展开的分组,确保每次只展开一个部分。修复了缺失的告警状态标签,并更正了告警筛选徽标的行为。登录时 OTP 输入框现在会自动获得焦点,用户注销后会被重定向到登录页面。“Switch Plan?”确认对话框的问题已解决,现在会按预期显示;同时为风险导航路径中被截断的检测结果标题添加了工具提示,以提高可读性。此外,基于滚动的应用栏阴影高度现在会随用户浏览正确更新。
共享报告
共享的扫描报告现在只显示可处理的漏洞(Open 或 Reopen)。当数据已可用时,漏洞详情对话框中的冗余网络请求已被消除。
扫描创建
扫描创建方面的问题已得到解决,提升了稳定性和易用性。修复了扫描创建加载对话框不显示的问题,以及清空扫描创建表单时出现的栈溢出错误。移除了导致 Web API 扫描表单运行时崩溃的残留界面代码,并解决了在新建资产对话框中选择应用商店应用后“Add”按钮仍处于禁用状态的问题。
7- Agentic Deep Scan / Auto-Exploit 改进
Agentic Deep Scan 和 Auto-Exploit 获得了多项改进,以增强可靠性和性能。修复了 NVD API 密钥的处理,解决了 CVE 查询失败的问题;更正了 GitHub 代码搜索令牌的接线,以防止授权错误。提高了执行限制,避免过早终止。使用基于熵的分析增强了密钥检测,减少了误报。系统现在通过分配不同的 Docker 服务名称,支持同一 Agent 的多个实例同时运行,并应用了多项崩溃修复来解决依赖不兼容问题。
8- 缺陷修复与功能增强
我们应用了多项缺陷修复和功能增强,以提升稳定性和易用性。修复了扫描分布图表的渲染问题,扫描列表表格中的列排序现在可以正常工作。解决了组织标签组合框无限加载的问题。资产清单搜索面板已迁移,不再使用已弃用的 API,负责人下拉列表重复的问题也已修复。更正了资产表格选择复选框的状态以及编辑弹窗中取消选择的行为。告警表格的复选框不再触发意外跳转,鼠标中键点击和 Ctrl/Cmd+点击现在会按预期在新标签页中打开项目。最后,修复了 iOS AnyConnect Agent 的行为,使 Cisco AnyConnect 在动态分析期间保持在前台。