
Agentic Deep Scan (BYOK), nouvelles intégrations CI, filtres de scans et performances
Cette version met en avant Agentic Deep Scan avec BYOK (Bring Your Own AI Key), ajoute la documentation CI pour Harness + Bitrise, introduit le filtrage des scans par tags et par propriétaires, et apporte des améliorations de performance majeures sur les tickets et les scans.
Points clés
- Agentic Deep Scan avec BYOK (nouveau)
- Intégration CI Harness + Bitrise (nouveau)
- Filtrage des scans par Tags et Owners (nouveau)
- Améliorations de performance majeures sur les Tickets et les Scans
1- Agentic Deep Scan avec BYOK (Bring Your Own AI Key)
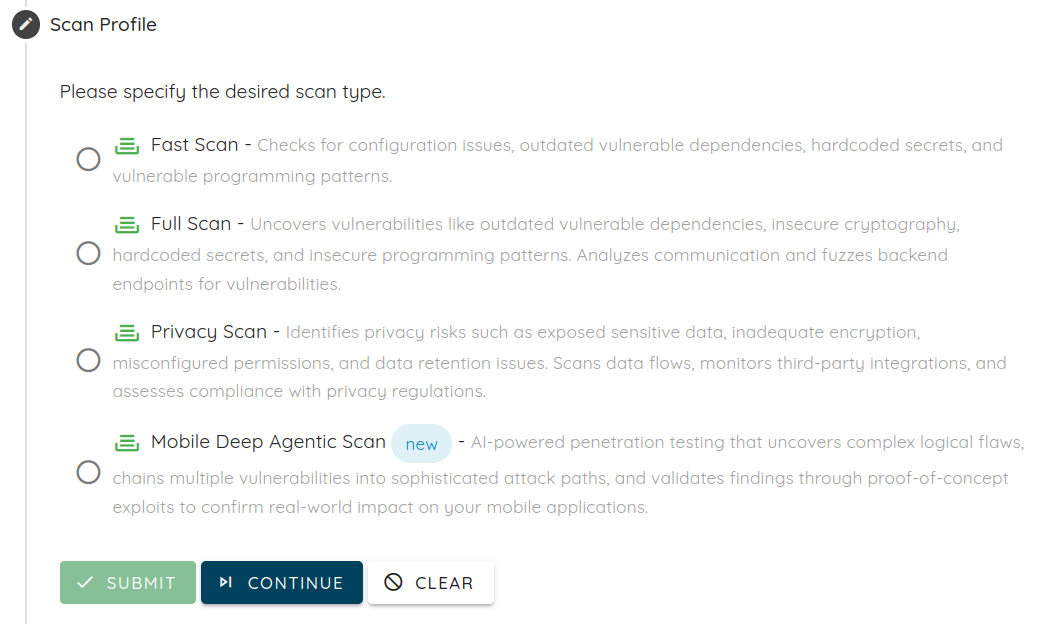
Agentic Deep Scan est notre scanner de vulnérabilités de nouvelle génération, conçu pour simuler des attaques réelles et mettre au jour des vulnérabilités réellement exploitables (et pas seulement des signaux superficiels). Il est conçu pour couvrir les cas où l’exploitabilité dépend de la logique des workflows et du comportement à l’exécution, et il fournit des preuves de niveau probant ainsi qu’un nouveau test de vérification pour que la remédiation reste honnête et rapide.
Ce que couvre Agentic Deep Scan
Agentic Deep Scan évalue les chemins d’attaque réels sur l’ensemble du système, et non sur une seule couche :
- Cibles mobiles : applications iOS + Android (y compris les flux authentifiés avec 2FA/OTP moyennant la bonne configuration), ainsi que les API derrière l’application et les SDK tiers embarqués.
- Cibles web : applications web ainsi que les API derrière elles et les intégrations tierces critiques, y compris les flux authentifiés avec SSO/MFA moyennant une configuration.
Ce qui le distingue (et pourquoi le signal est de meilleure qualité)
Détection avancée des classes de vulnérabilités complexes : il trouve des problèmes que les techniques classiques manquent souvent, notamment dans les workflows d’inscription/onboarding/paiement/remboursement/compte, les schémas d’autorisation (par ex. BOLA/BFLA, de type IDOR), la gestion des sessions et des tokens, les scénarios de falsification et d’abus à l’exécution, et les chaînes d’attaque qui aggravent l’impact d’un composant à l’autre.
Des résultats centrés sur l’exploitabilité : les vulnérabilités sont validées et dédupliquées avant d’atteindre votre équipe, et incluent des preuves de niveau probant (captures d’écran, journaux de requêtes/réponses, étapes de reproduction) pour que les équipes d’ingénierie puissent vérifier rapidement le risque.
Peu de faux positifs : une approche hybride (statique + validation dynamique approfondie, et contrôles d’exploitation lorsque c’est pertinent) concentre les rapports sur les problèmes qui peuvent être démontrés dans des conditions réalistes.
BYOK (nouveau)
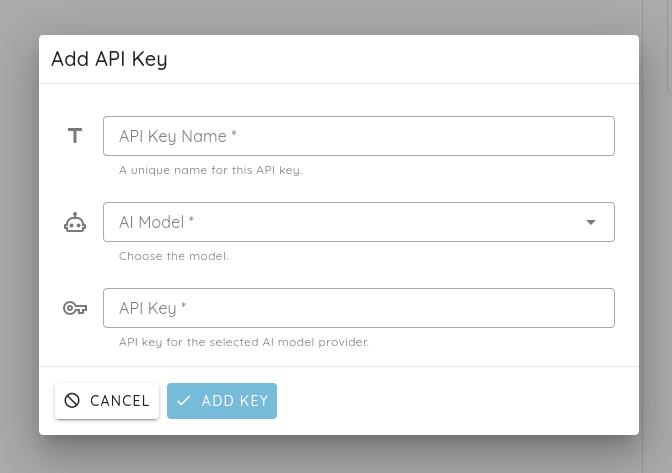
BYOK vous permet d’exécuter Agentic Deep Scan avec votre propre clé de fournisseur d’IA, afin que l’utilisation et les dépenses restent alignées sur les politiques de votre organisation. Vous pouvez sélectionner les identifiants de votre modèle/fournisseur préféré, pour que l’exploration approfondie reste prévisible et maîtrisable.
Ce que vous recevez
- Preuves de niveau probant : captures d’écran, journaux de requêtes/réponses et reproduction pas à pas.
- Contexte de risque et priorisation : sévérité, impact et chemin d’attaque (y compris le contexte d’enchaînement lorsque c’est pertinent).
- Recommandations de remédiation prêtes pour les développeurs : correctifs concrets et recommandations défensives.
- Nouveau test de vérification : une fois les correctifs livrés, le nouveau test confirme que le problème sous-jacent est résolu et que le risque est réellement réduit.
En savoir plus :
2- Nouvelles intégrations
Intégration Harness CI
Ajout d’une documentation pas à pas pour intégrer le scan automatisé d’Ostorlab dans les pipelines Harness CI, avec la configuration de la clé d’API, les variables d’environnement et l’exécution des commandes ci-scan.
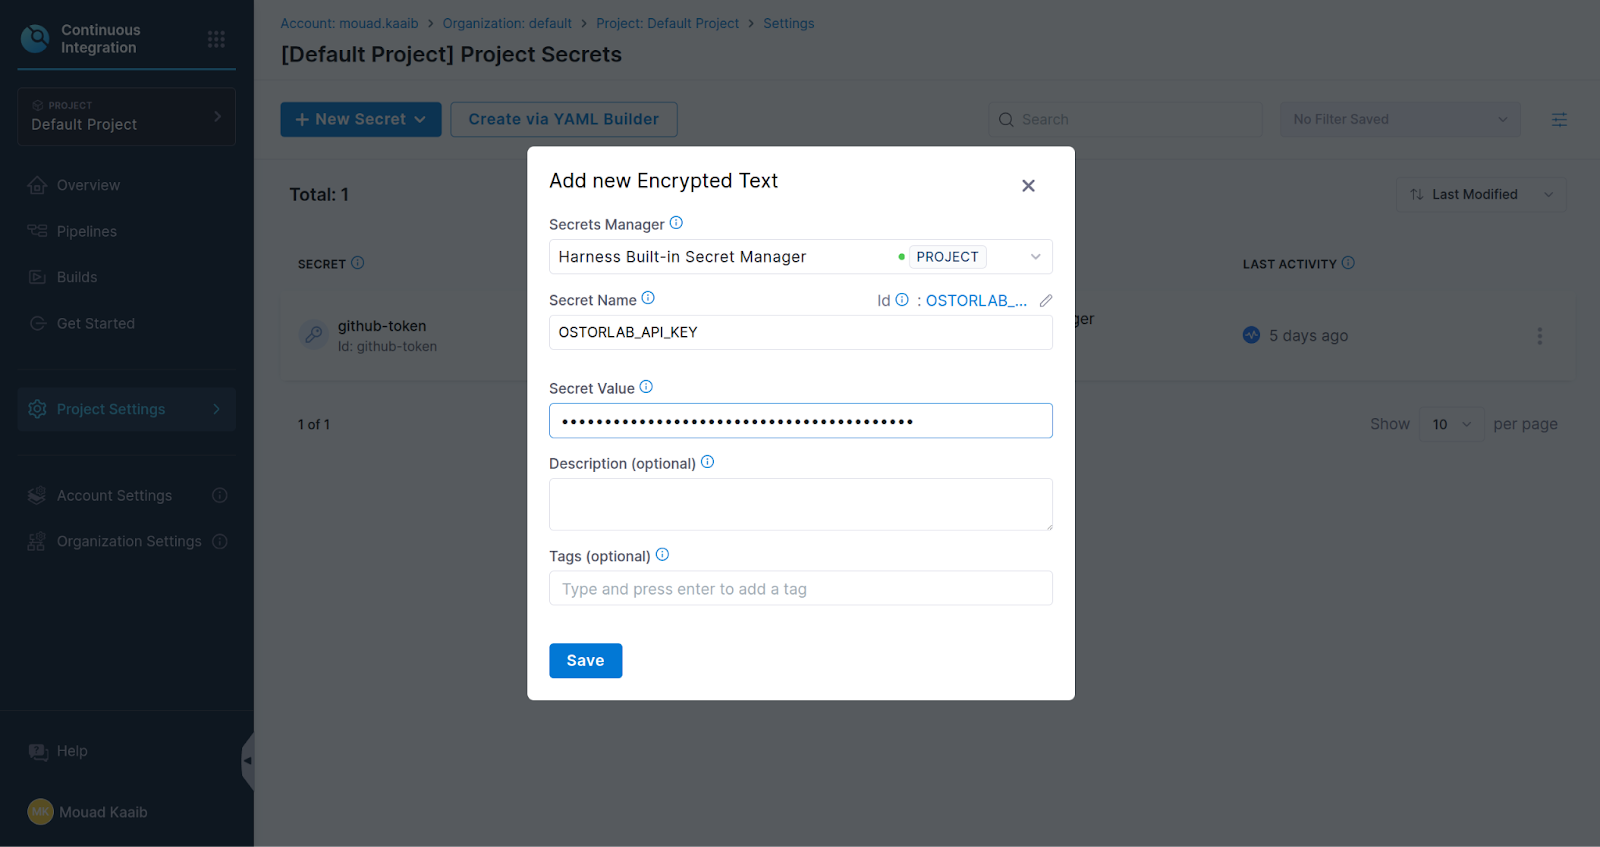
Lire la documentation complète
Intégration Bitrise CI
Ajout d’une documentation complète pour intégrer le scan de sécurité mobile dans les workflows Bitrise : génération des clés d’API, configuration des secrets, ajout d’une étape Script et exécution de la CLI Ostorlab.
Bitrise figure désormais parmi les intégrations prises en charge dans les offres concernées.
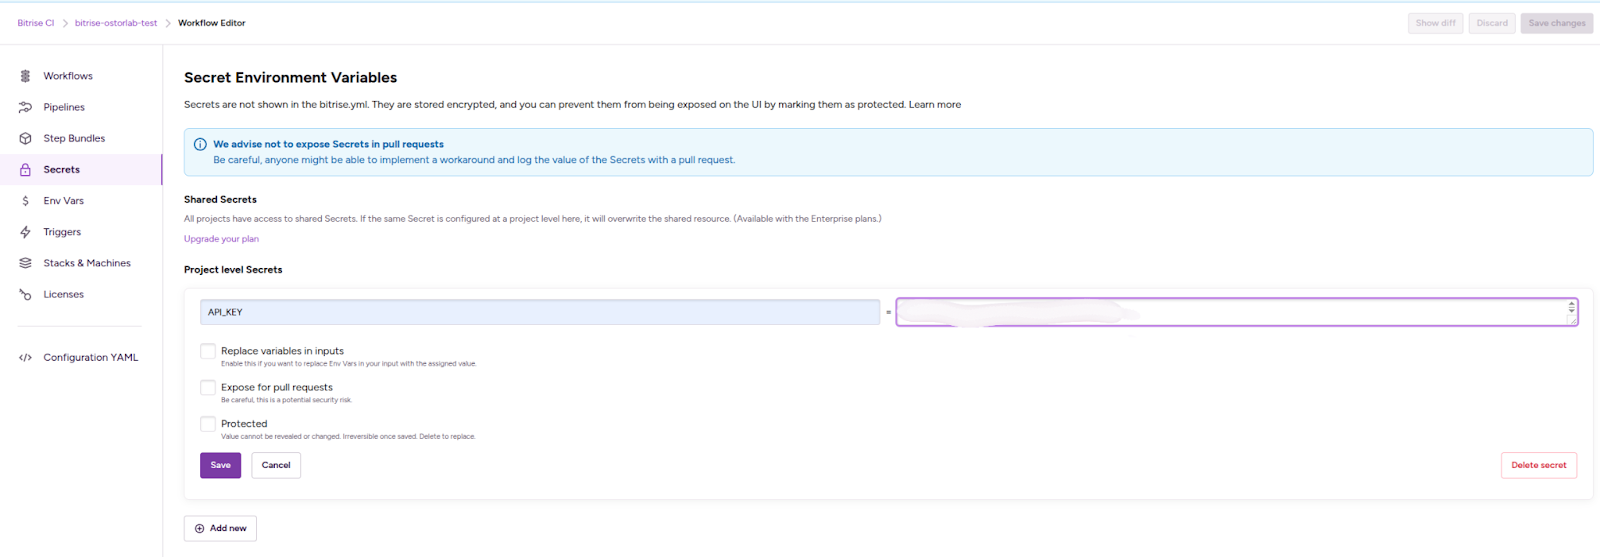
Lire la documentation complète
3- Améliorations du filtrage des scans
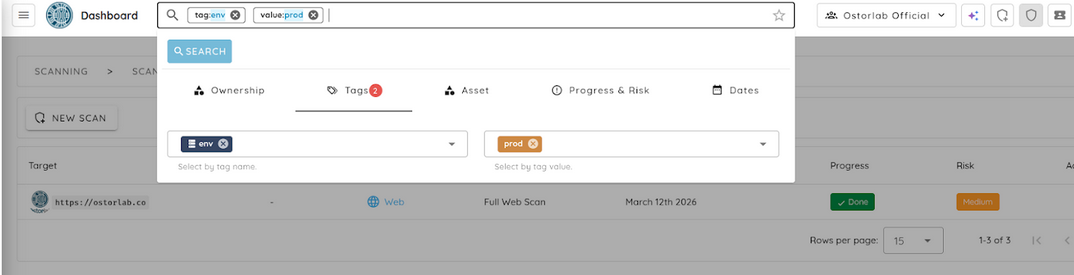
Filtrer les scans par tags
Les scans peuvent désormais être filtrés selon les tags globaux rattachés à leurs actifs liés. Ajout d’un panneau de filtre Tags dans la recherche des Scans pour filtrer par nom de tag et/ou valeur de tag.
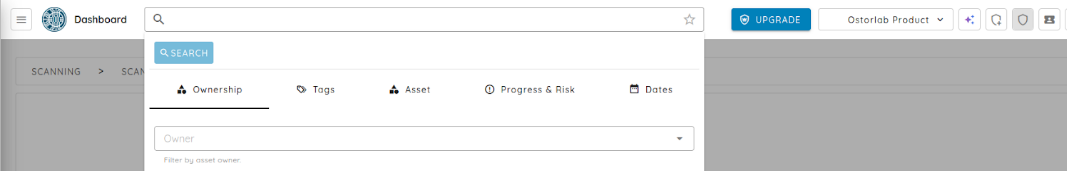
Filtrer les scans par propriétaires
Ajout du filtrage par identifiants de propriétaires lors de l’affichage de la liste des scans, ce qui permet aux équipes de retrouver rapidement les scans appartenant à des propriétaires précis.
4- Améliorations des rapports de scan
Onglets de données du rapport de scan
La page de détail d’un scan comprend désormais des onglets dédiés pour Scope, Methodology et Conclusion, alimentés par les données du rapport générées par l’IA. L’onglet Summary affiche également le résumé du rapport généré par l’IA (lorsqu’il est disponible). Les onglets ne s’affichent que lorsque du contenu est disponible.
Voir un exemple de rapport ?
5- Améliorations du SSO
Connexion SSO par e-mail
Les utilisateurs peuvent désormais lancer la connexion SSO avec leur adresse e-mail. La plateforme en extrait le domaine, le fait correspondre à la configuration SAML associée et génère l’URL de redirection. L’interface du formulaire de connexion SSO a également été améliorée.
UX de la configuration SAML
Le champ de domaine SAML est désormais prérempli à partir de l’e-mail de l’utilisateur authentifié (ou à partir des utilisateurs de l’organisation lors de la configuration du SSO). La création d’une configuration SAML renvoie maintenant une erreur claire lorsqu’un domaine existe déjà, et inclut une vérification d’unicité explicite pour éviter les doublons.
6- Améliorations de l’UI/UX et des performances
Performances de la page Tickets
La page des tickets de remédiation a été considérablement optimisée pour de meilleures performances et une interaction plus fluide, en particulier avec de grands volumes de données. Le champ de titre a été refactorisé en un composant dédié qui n’enregistre les modifications qu’à la perte du focus ou à l’appui sur Entrée, ce qui évite des rendus coûteux à chaque frappe. Un observateur profond inutile, qui parcourait auparavant le tableau de tags à chaque mise à jour réactive, a été supprimé, ce qui améliore encore l’efficacité, et les animations ont également été désactivées pour réduire les saccades visuelles lors du rendu de grands tableaux. De plus, les puces de regroupement s’affichent désormais en mode lecture pour une meilleure clarté, et le comportement de la recherche et du filtrage a été corrigé : les filtres masquent correctement les groupes non correspondants lors d’un regroupement par priorité, statut ou tag, tandis que la suppression des filtres déclenche systématiquement une actualisation pour garantir des résultats exacts.
Correctifs de remédiation et de tickets
Plusieurs problèmes touchant les workflows de remédiation et de tickets ont été résolus pour améliorer la fiabilité et l’expérience utilisateur. Les tags des tickets s’enregistrent désormais correctement après la correction d’une incohérence d’émission d’événement, et le flux de désassignation d’un utilisateur a été corrigé. L’action « Assign Me » met maintenant correctement à jour l’interface, ce qui garantit que les changements sont reflétés immédiatement. Des problèmes d’affichage ont également été traités : les blocs \<pre> ne débordent plus du conteneur de détails du ticket. Les mappings des champs personnalisés Jira se remplissent désormais comme prévu après la résolution d’une incohérence d’événement v-model. En outre, les filtres de la page de remédiation s’appliquent correctement dès la première navigation, et les sélecteurs de regroupement n’affichent plus [object Object], pour un comportement plus clair et plus cohérent.
Navigation et mise en page
Des améliorations de navigation et de mise en page ont été apportées à l’ensemble de l’application. L’accordéon du panneau de navigation ferme désormais tout groupe précédemment ouvert, de sorte qu’une seule section soit déployée à la fois. Les puces de statut d’alerte manquantes ont été corrigées, ainsi que le comportement des badges de filtre des alertes. Le champ OTP prend maintenant automatiquement le focus lors de la connexion, et les utilisateurs sont redirigés vers la page de connexion après la déconnexion. Le problème de la boîte de dialogue de confirmation « Switch Plan? » a été résolu : elle s’affiche désormais comme prévu, et des info-bulles ont été ajoutées pour les titres de vulnérabilités tronqués dans le fil d’Ariane des risques afin d’améliorer la lisibilité. En outre, l’élévation de la barre d’application liée au défilement se met désormais correctement à jour lorsque les utilisateurs naviguent.
Rapports partagés
Les rapports de scan partagés n’affichent désormais que les vulnérabilités exploitables (Open ou Reopen). Les requêtes réseau redondantes dans la boîte de dialogue de détails d’une vulnérabilité ont été supprimées lorsque les données sont déjà disponibles.
Création de scan
Des problèmes de création de scan ont été corrigés pour améliorer la stabilité et la facilité d’utilisation. L’absence d’affichage de la boîte de dialogue de chargement lors de la création d’un scan a été corrigée, ainsi qu’une erreur de dépassement de pile lors de l’effacement du formulaire de création de scan. Du code d’interface résiduel qui provoquait un plantage à l’exécution dans le formulaire de scan d’API web a été supprimé, et le problème du bouton « Add » qui restait désactivé après la sélection d’une application de store dans la boîte de dialogue de nouvel actif a été résolu.
7- Améliorations d’Agentic Deep Scan / Auto-Exploit
Agentic Deep Scan et Auto-Exploit ont reçu plusieurs améliorations pour renforcer leur fiabilité et leurs performances. La gestion de la clé d’API NVD a été corrigée pour résoudre les échecs de recherche de CVE, et le câblage du token de recherche de code GitHub a été corrigé pour éviter les erreurs d’autorisation. Les limites d’exécution ont été augmentées pour éviter les arrêts prématurés. La détection des clés secrètes a été améliorée grâce à une analyse fondée sur l’entropie, ce qui réduit les faux positifs. Le système prend désormais en charge l’exécution simultanée de plusieurs instances d’un même agent en attribuant des noms de service Docker distincts, et plusieurs correctifs de plantage ont été appliqués pour traiter des incompatibilités de dépendances.
8- Corrections de bugs et améliorations
Diverses corrections de bugs et améliorations ont été appliquées pour renforcer la stabilité et la facilité d’utilisation. Les problèmes de rendu du graphique de répartition des scans ont été corrigés, et le tri des colonnes dans le tableau de la liste des scans fonctionne désormais correctement. Le problème de chargement infini de la liste déroulante des tags de l’organisation a été résolu. Les panneaux de recherche de l’inventaire ont été migrés hors des API dépréciées, et le doublon dans la liste déroulante des propriétaires a été corrigé. L’état des cases de sélection du tableau des actifs et le comportement de désélection dans la fenêtre de modification ont été corrigés. Les cases à cocher du tableau des alertes ne déclenchent plus de navigation involontaire, et le clic central ainsi que Ctrl/Cmd+clic ouvrent désormais les éléments dans un nouvel onglet comme attendu. Enfin, le comportement de l’agent iOS AnyConnect a été corrigé afin de maintenir Cisco AnyConnect au premier plan pendant l’analyse dynamique.