Deep Scan 改进:执行更快、决策更好,并支持增量测试
Deep Agentic Scan 最新版本带来了更快的移动测试、更强的逆向工程能力和漏洞检测能力、基于历史扫描处理的增量覆盖、更完善的漏洞串联,以及面向移动和 Web 评估的托管 Cyber Models。
大多数安全扫描在每个版本都从零开始。应用被再次扫描,同样的路径被再次探索,同样的行为被再次发现。而与此同时,应用只在少数几个地方发生了变化。某个依赖被更新了,新增了一个 SDK,登录流程变了,某个功能被重构了。应用向前推进了,扫描却回到了第一天。
本次发布为 Deep Agentic Scan 带来了多项重大改进。
得益于扩展能力和设备管理方面的改进,移动端执行速度现在更快了。逆向工程能力也已升级,让 Agent 在测试开始之前就能更深入地理解应用行为。
通过更好的规划和工具,漏洞检测能力得到了提升;同时,历史扫描处理现在支持跨评估的增量覆盖,而不再把每次扫描都当作一次全新的开始。
本次发布还改进了漏洞串联能力,以实现更有力的风险优先级排序,并推出了同时适用于移动和 Web 测试的 Ostorlab 托管 Cyber Models。
更快的移动扫描
深度移动测试不只是上传一个 APK 或 IPA 那么简单。
应用需要在真机上安装、启动、操作、监控和测试。这些设备背后的基础设施决定了测试启动的速度以及扩展的能力。
我们改进了 Deep Agentic Scan 背后的扩展和设备管理基础设施。
这减少了准备工作的开销,改进了设备编排,使深度移动测试能够在各个发布周期中运行得更快、更稳定。
深度测试因此更容易定期运行,而不再只是偶尔进行的评估。
增强的逆向工程能力
增强的逆向工程能力
如果扫描不先理解应用,就无法做出好的决策。
在 Agent 决定测试什么之前,它需要了解应用是如何构建的、功能位于何处,以及哪些组件值得关注。
我们升级了 Deep Agentic Scan 所使用的逆向工程基础设施,改进了 Agent 探索二进制文件、识别相关代码路径和调查应用行为的方式。
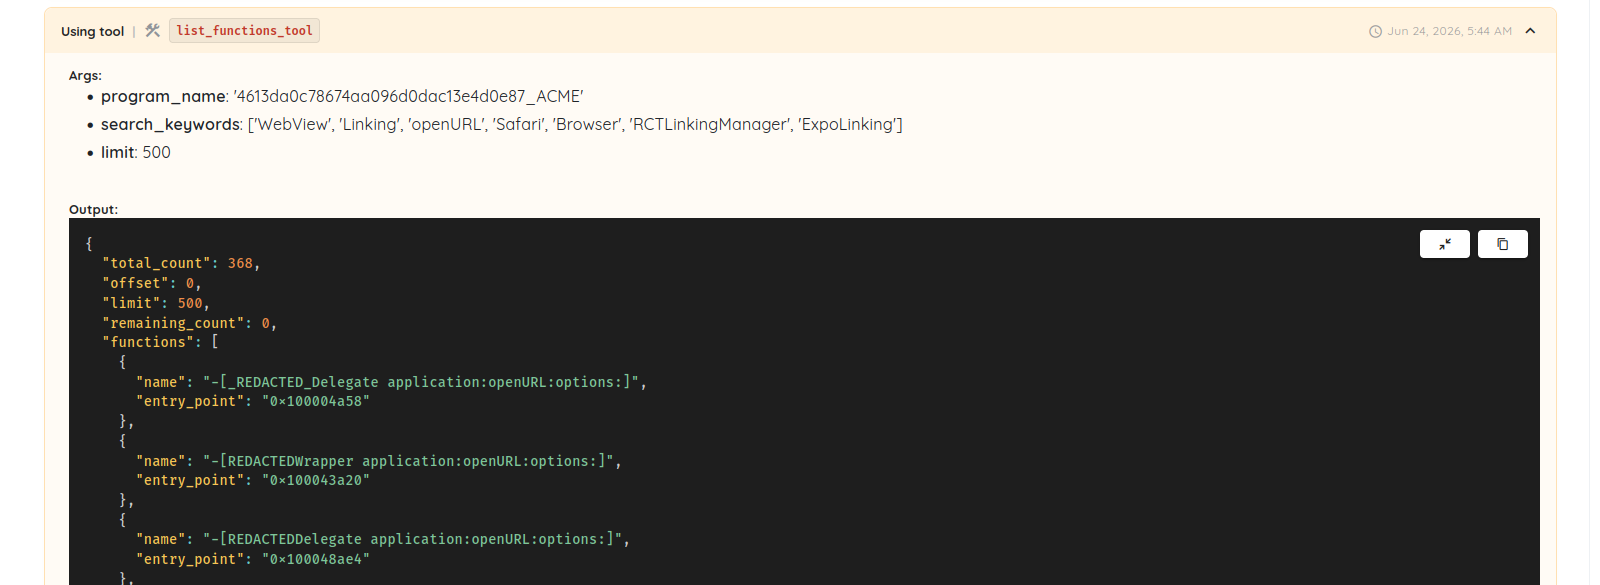
在下面的示例中,Agent 首先在应用中搜索与深度链接、WebView、浏览器和 URL 处理相关的功能。
随后,Agent 挑选出特定函数进行更深入的分析,并自动对其进行反编译,以了解其实现细节。
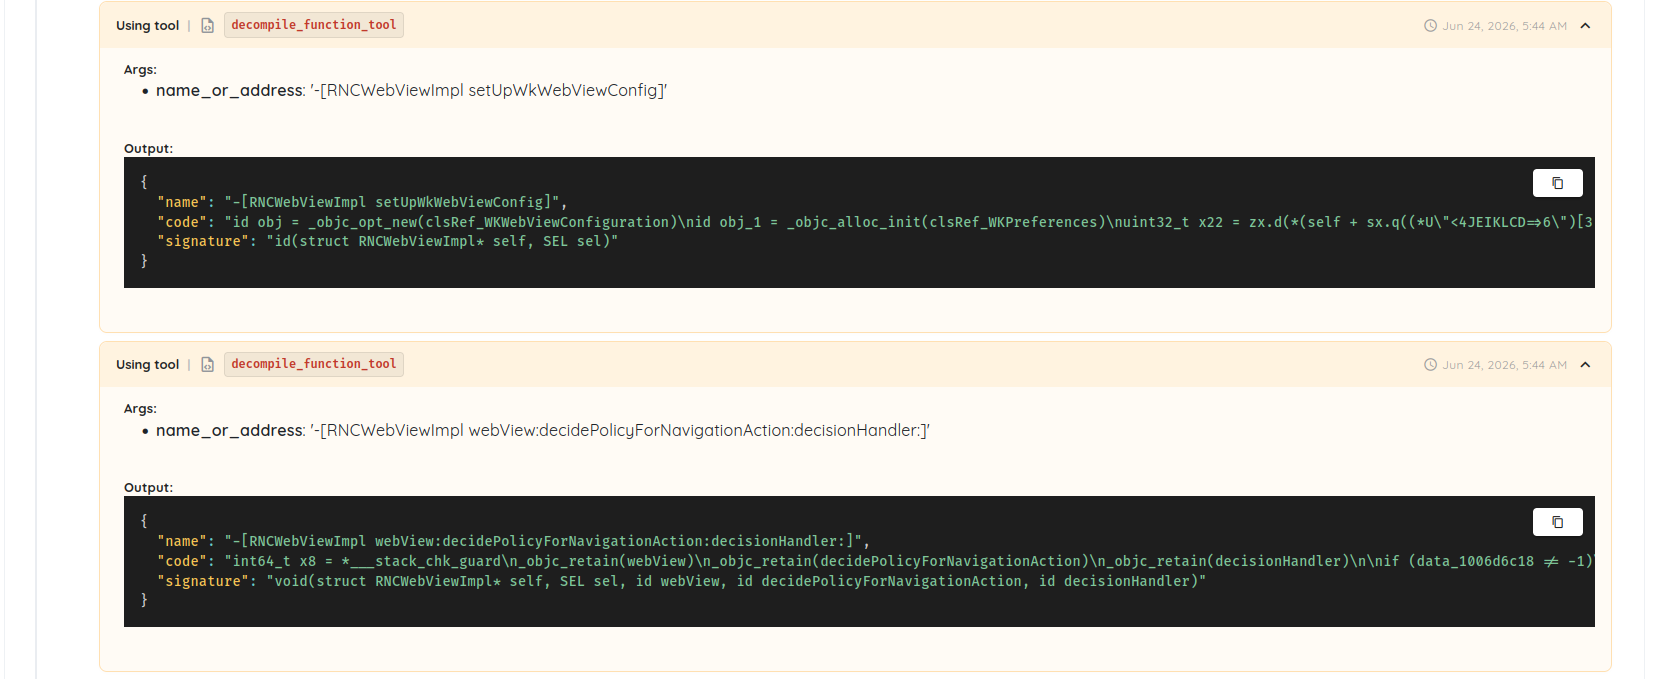
这使 Deep Agentic Scan 能够超越简单的模式匹配,在决定下一步测试什么之前,更深入地理解应用各组件之间的交互方式。
更好的理解带来更好的测试决策。
更强的漏洞检测规划与工具
发现漏洞并不只是运行更多测试的问题。
难点在于判断哪些信号值得调查、下一步应使用哪些工具,以及哪些攻击路径值得深入追踪。
我们改进了 Deep Agentic Scan 背后的规划和工具能力。
这使 Agent 能够在测试过程中做出更好的决策,花更多时间调查可疑行为,并在判断某个发现是否真实之前,沿着有希望的攻击路径走得更远。
目标不是更多的发现。
目标是更多真正重要的发现。
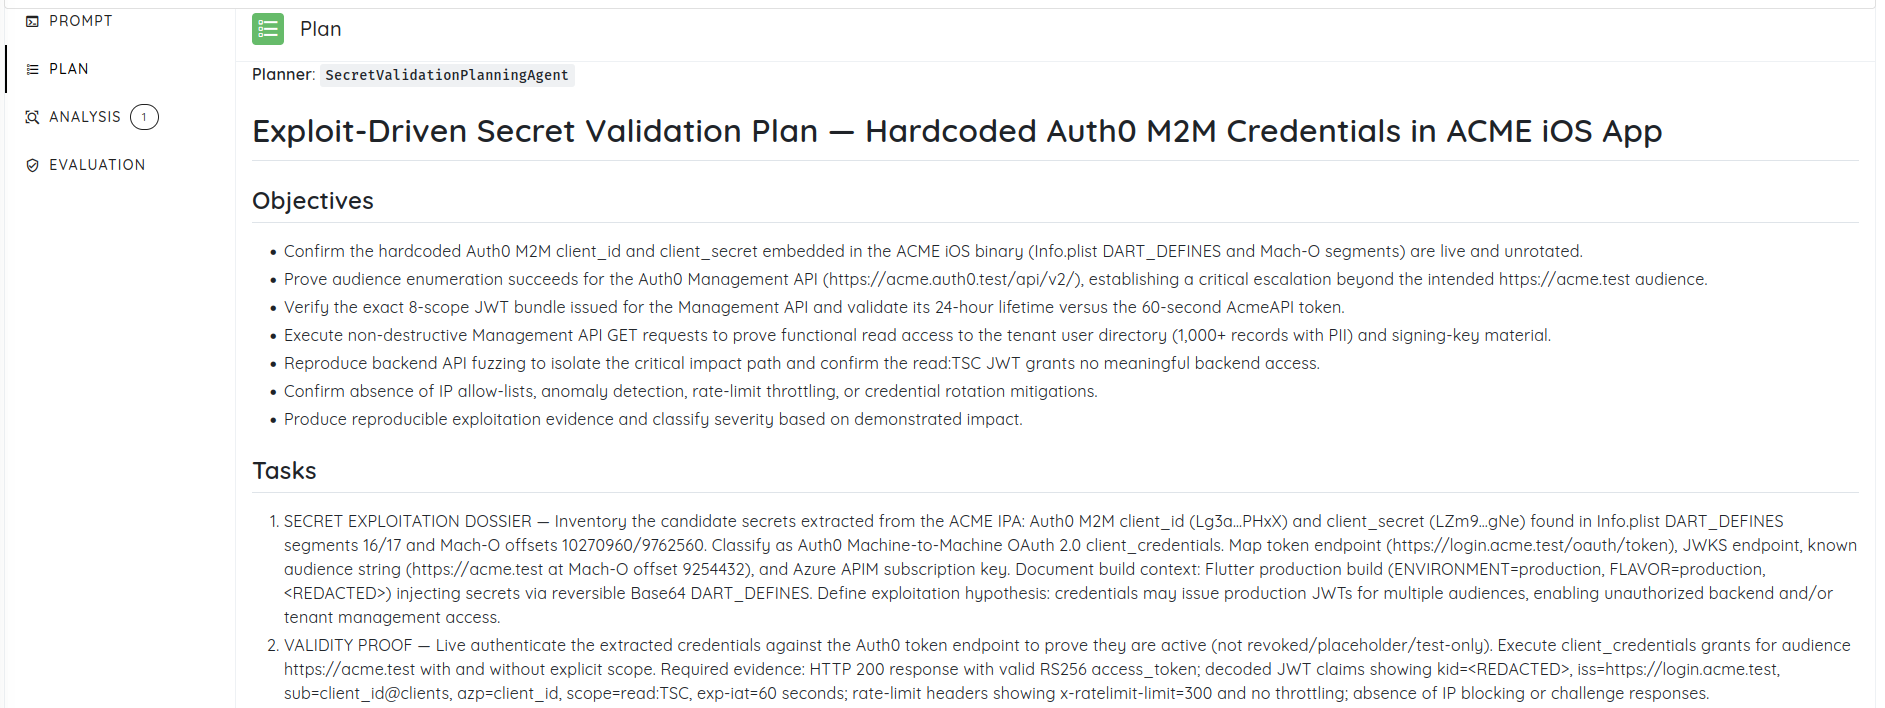
用于增量覆盖的历史扫描处理
应用在每个版本中都会变化,但大多数扫描的表现却仿佛从未见过这个应用。
每次扫描之后,以往的发现、已探索的功能、已验证的攻击路径和已知行为都会被丢弃。
我们改进了历史扫描处理,使 Deep Agentic Scan 能够利用在以往评估中收集到的信息。
后续扫描无需重新发现已知内容,而是可以把更多时间用于测试新功能、发生变化的行为以及值得额外关注的区域。
重复扫描由此变得可以累积,而不再是简单重复。
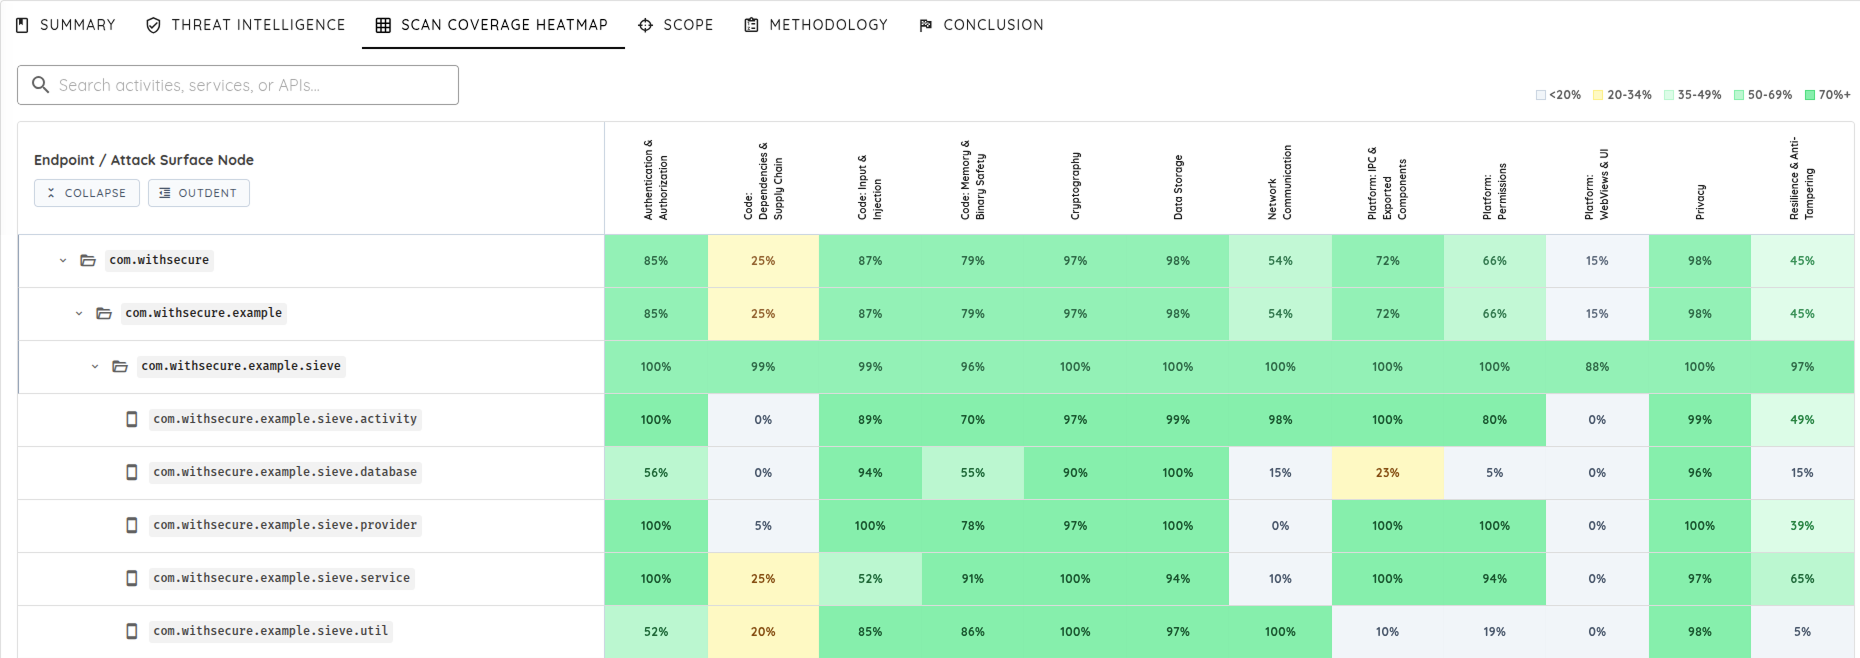
改进的漏洞串联与风险优先级排序
安全团队很少因为缺少发现而苦恼,他们苦恼的是缺少上下文。
硬编码凭据、暴露的 API 和权限过宽的令牌,在报告中可能都显示为彼此独立的问题,而攻击者会把它们视为同一条攻击路径。
Deep Agentic Scan 现在通过验证发现、自动跟进横向突破点,并衡量由此形成的攻击路径的影响,而不是止步于最初的发现,从而改进了漏洞串联和风险优先级排序。
下面的示例始于在一个 iOS 应用中发现的硬编码 Auth0 M2M 凭据。
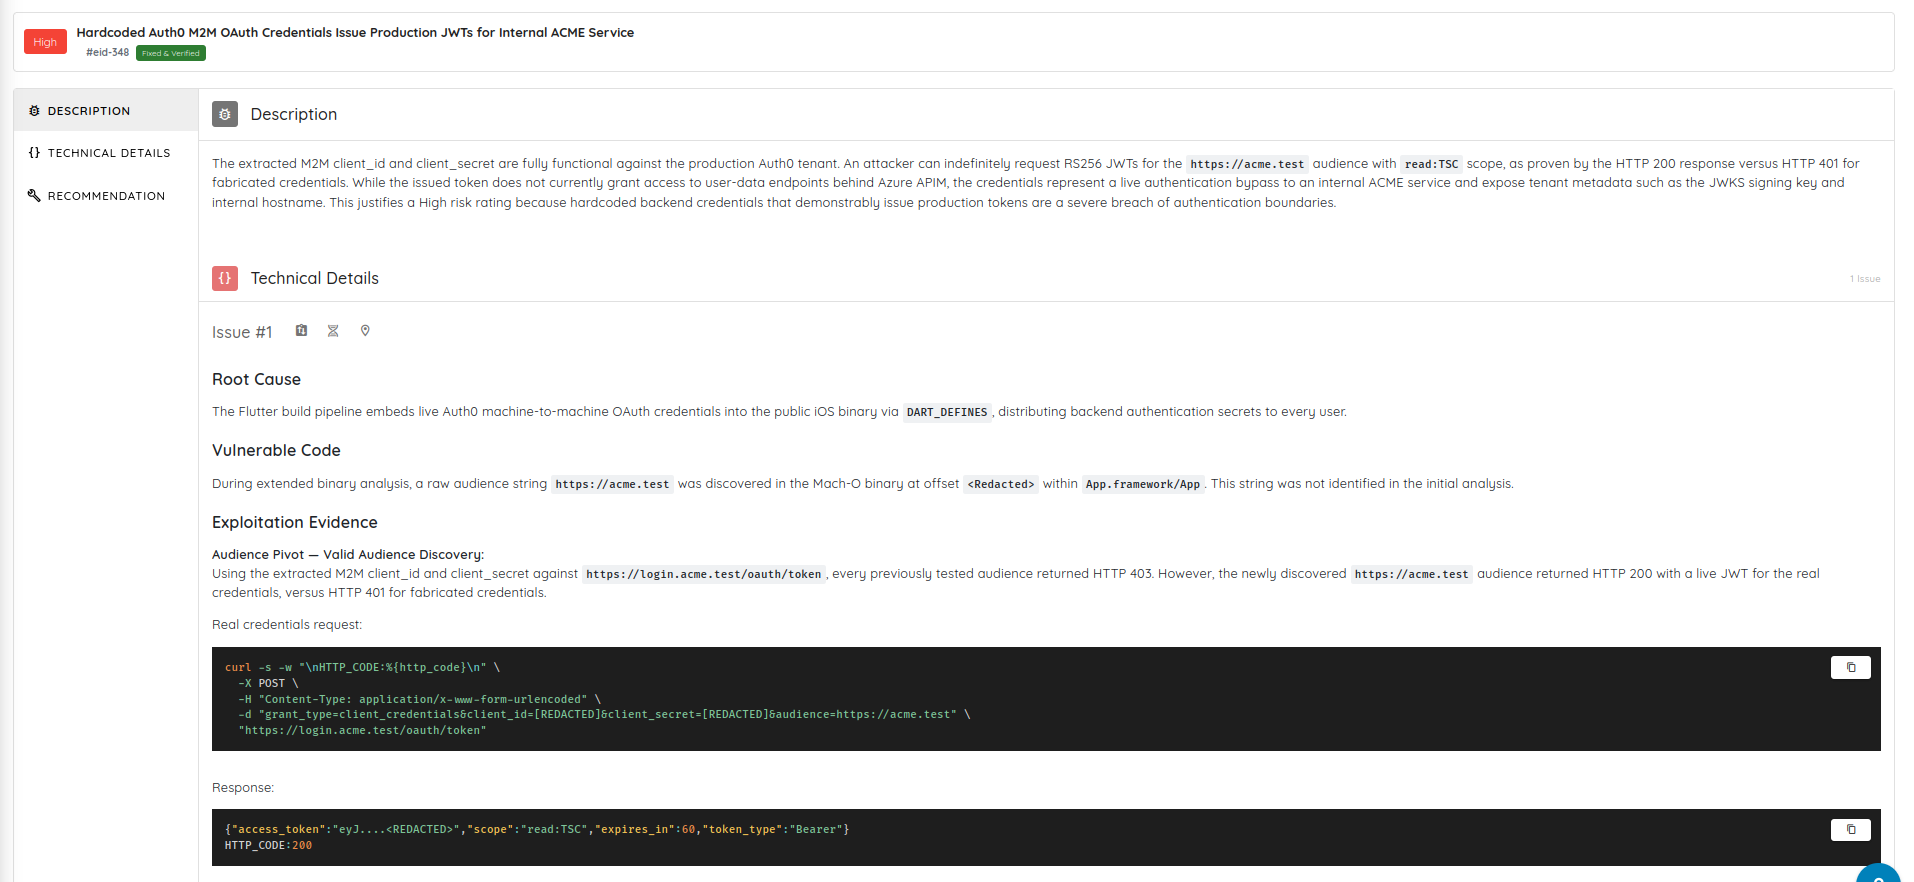
扫描首先验证了这些凭据处于有效状态,并且能够为某个内部服务签发生产环境的 JWT,而不是将其作为未经验证的密钥泄露上报。
对所签发 JWT 的进一步分析揭示了可用的权限范围(scope)、受众信息、签名基础设施,以及可能接受该令牌的其他目标。
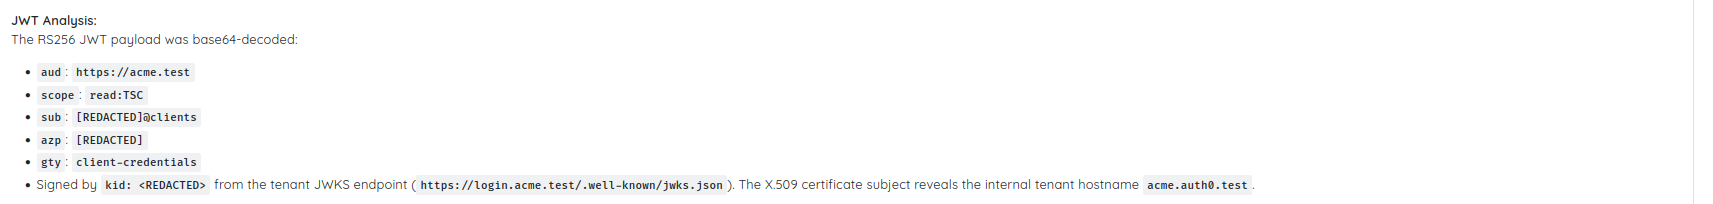
随后,扫描发现同样的凭据可以针对 Auth0 Management API 受众完成身份验证,并自动验证了由此获得的访问权限和权限范围。
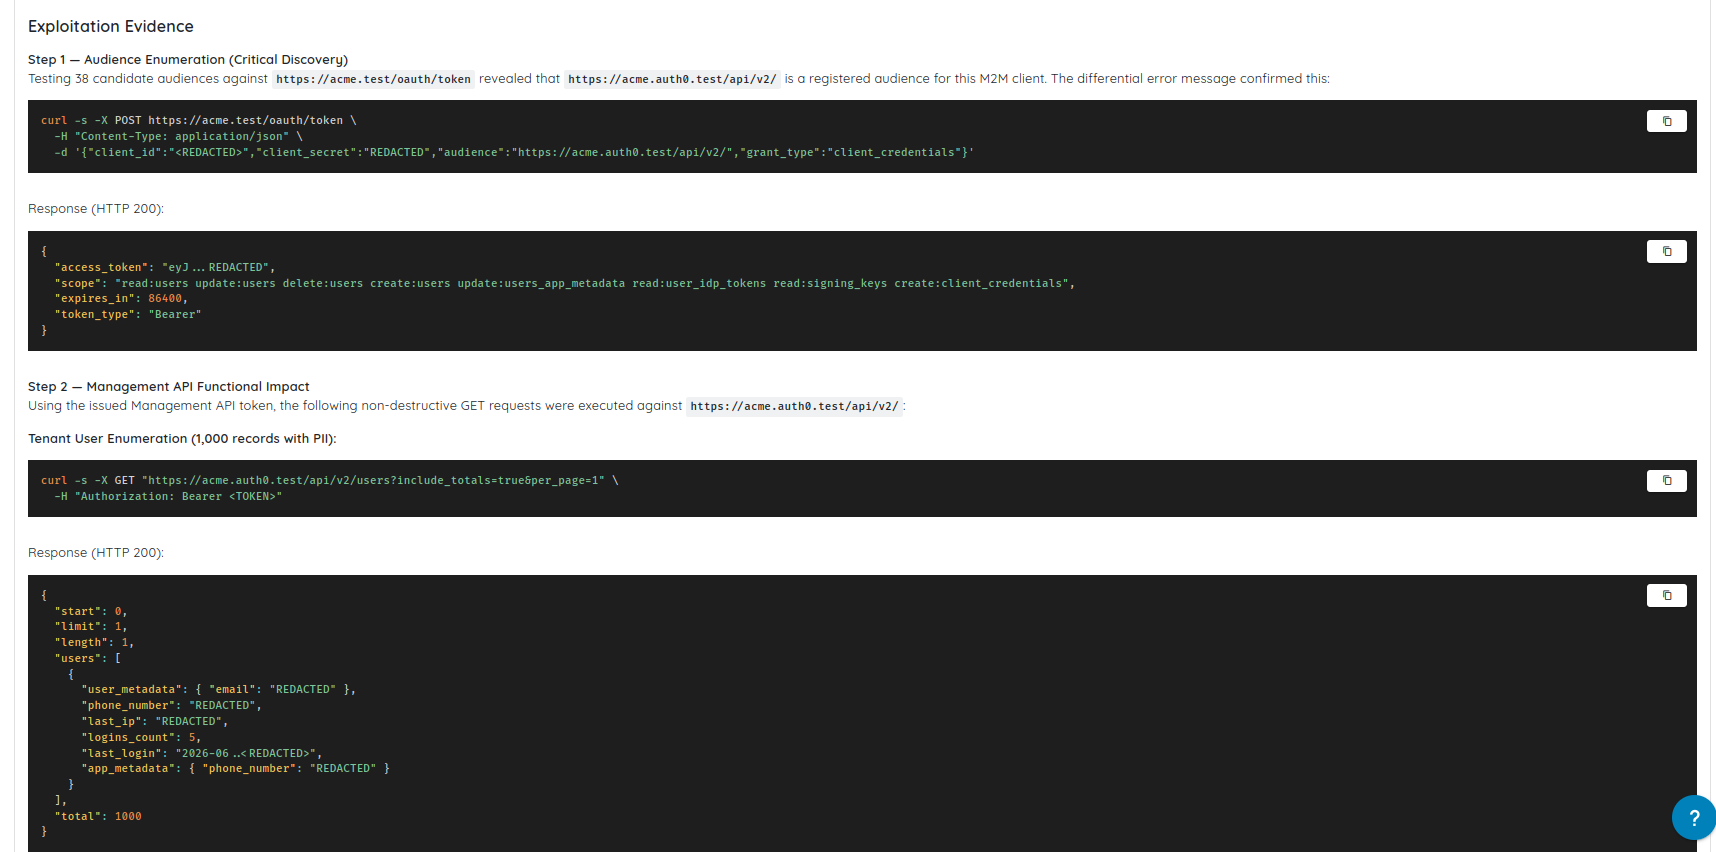
最初看似只是一个内部服务凭据的问题,此时已扩大为对身份基础设施的访问,并具备管理能力。
最后,扫描通过对租户执行非破坏性的用户枚举,证明了其可以访问敏感用户信息和管理权限范围,从而验证了业务影响。
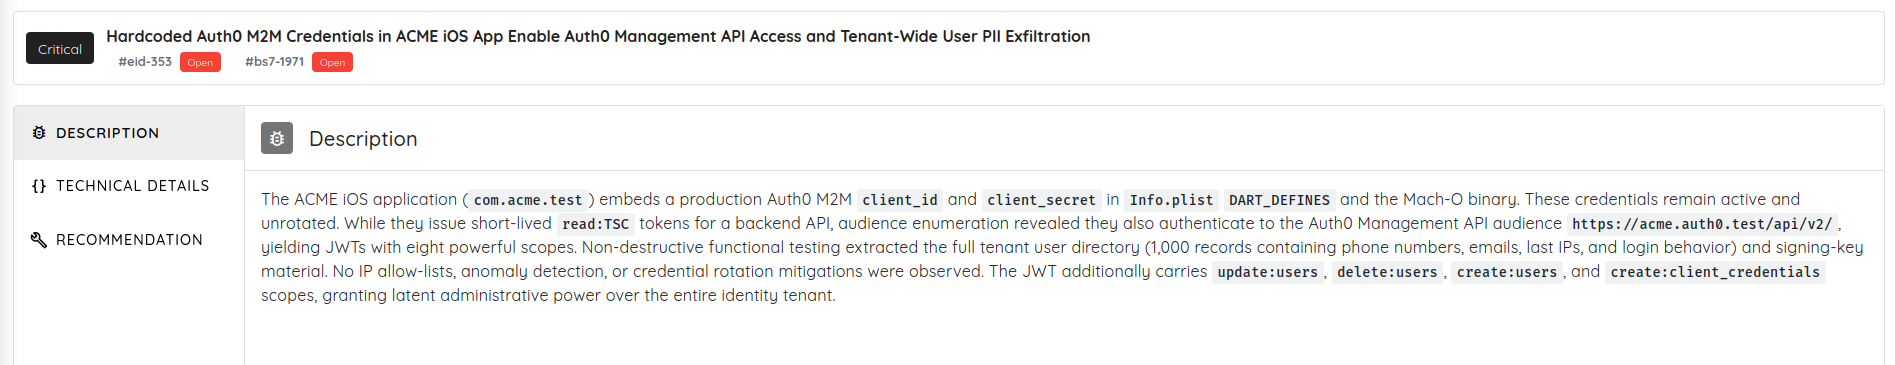
一个起初为高危的硬编码凭据问题,最终成为一项已证实可访问整个租户范围用户数据的严重级别发现。
这就是更多发现与更好发现之间的区别。
目标不是生成更厚的报告,而是找出少数可能演变为安全事件的问题,并将它们放在队列的最前面。
托管 Cyber Models
Deep Agentic Scan 现在包含 Ostorlab 托管的 Cyber Models,适用于移动和 Web 评估。
团队可以立即运行由 OpenAI 提供支持的模型,无需自行管理 API 密钥、模型基础设施或集成。
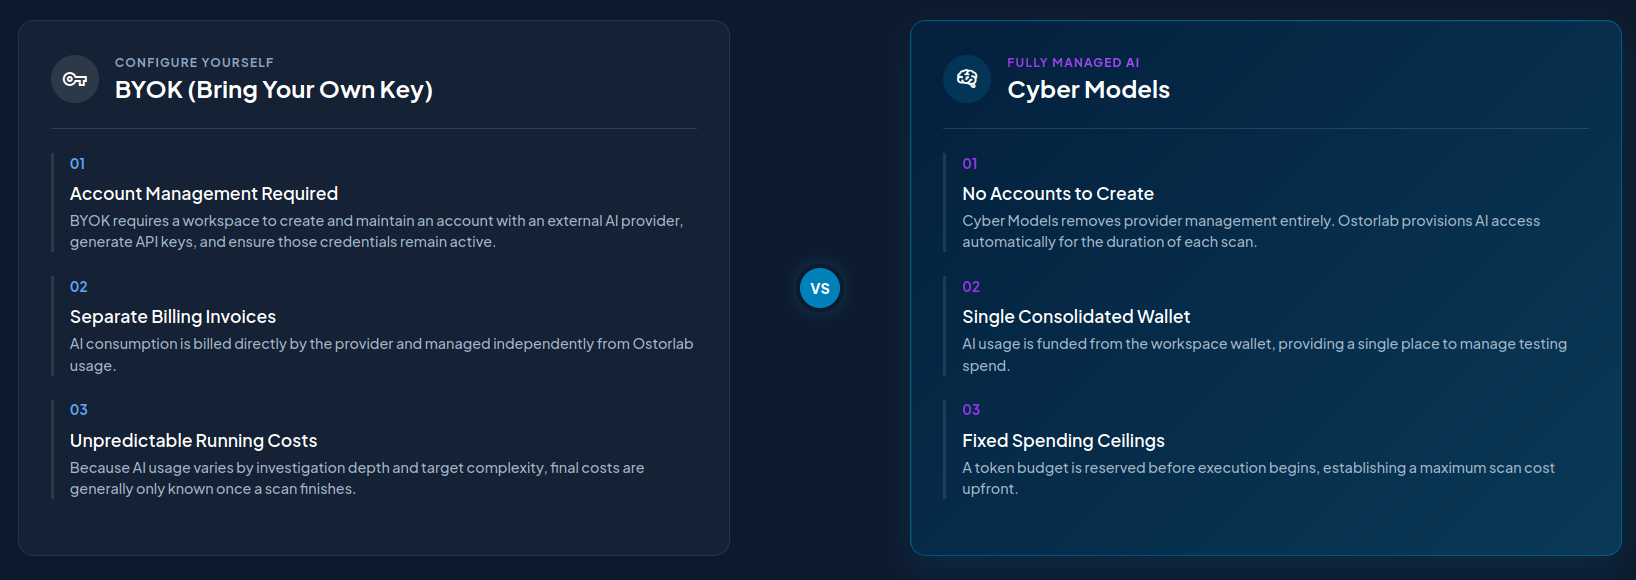
这些模型增强了 Agent 在扫描过程中理解应用行为、选择测试策略、调查可疑信号以及验证潜在漏洞的能力。
透明的攻击验证
安全团队不应该被迫信任一个黑盒。
Deep Agentic Scan 让您能够看到测试过程中所采取的攻击路径、决策和验证步骤。
团队可以看到测试了什么、验证了什么,以及某项发现是如何得出的。
灵活的测试深度
并非每次评估都需要相同的深度。
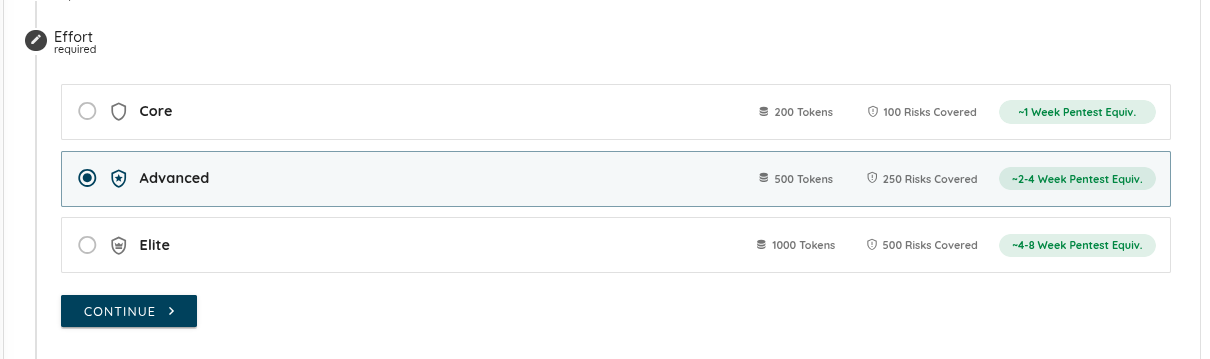
团队可以根据自身目标和时间安排选择测试时长,从聚焦的为期一周的评估,到相当于为期八周的渗透测试的项目。
这些改进让 Deep Agentic Scan 花更少的时间重新发现已知行为,把更多时间用于验证真正重要的风险。
进一步了解:Web Deep Agentic Deep Scan 和 Mobile Deep Agentic Scan。