
Agentic Deep Scan (BYOK), nuevas integraciones de CI, filtros de escaneos y rendimiento
Esta versión destaca Agentic Deep Scan con BYOK (Bring Your Own AI Key), añade documentación de CI para Harness + Bitrise, incorpora el filtrado de escaneos por tags y propietarios, y ofrece mejoras de rendimiento importantes en los tickets y los escaneos.
Aspectos destacados
- Agentic Deep Scan con BYOK (nuevo)
- Integración de CI con Harness + Bitrise (nuevo)
- Filtrado de escaneos por Tags y Owners (nuevo)
- Mejoras de rendimiento importantes en Tickets y Scans
1- Agentic Deep Scan con BYOK (Bring Your Own AI Key)
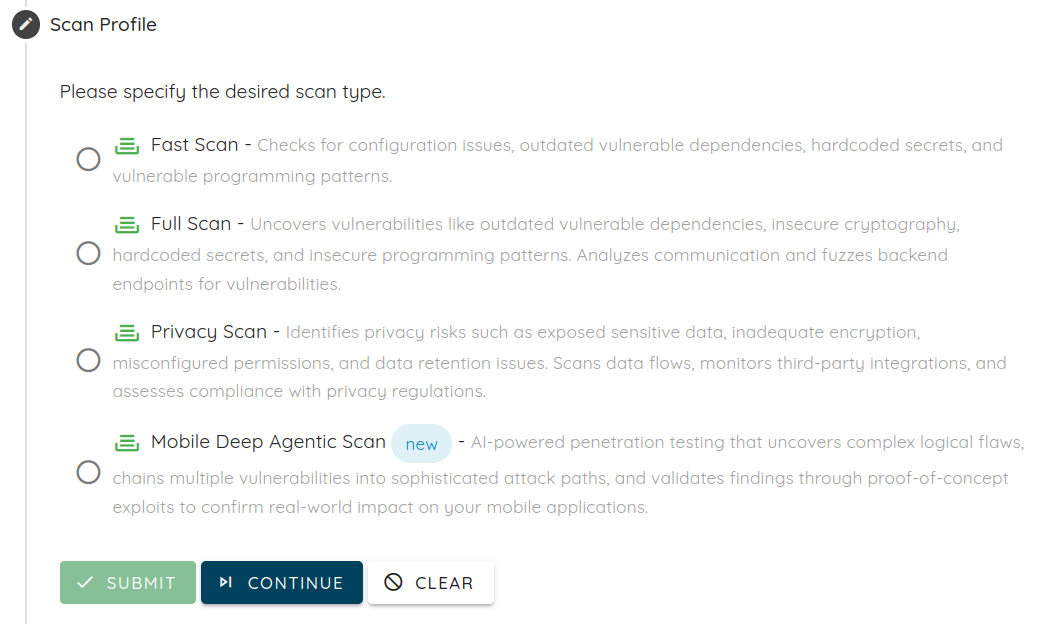
Agentic Deep Scan es nuestro escáner de vulnerabilidades de nueva generación, diseñado para simular ataques del mundo real y descubrir vulnerabilidades realmente explotables (no solo señales superficiales). Está pensado para cubrir los casos en los que la explotabilidad depende de la lógica del flujo de trabajo y del comportamiento en tiempo de ejecución, e incluye evidencias de nivel probatorio y reevaluaciones de verificación para que la corrección sea rigurosa y rápida.
Qué cubre Agentic Deep Scan
Agentic Deep Scan evalúa rutas de ataque reales en todo el sistema, no en una sola capa:
- Objetivos móviles: aplicaciones iOS + Android (incluidos los flujos autenticados con 2FA/OTP con la configuración adecuada), además de las API que hay detrás de la aplicación y los SDK de terceros integrados.
- Objetivos web: aplicaciones web además de las API que hay detrás de ellas y las integraciones de terceros críticas, incluidos los flujos autenticados con SSO/MFA con la configuración correspondiente.
Por qué es diferente (y por qué ofrece una señal de mayor calidad)
Detección avanzada de clases de vulnerabilidades complejas: encuentra problemas que las técnicas tradicionales suelen pasar por alto, especialmente en los flujos de registro, incorporación, pago, reembolsos y cuentas, en los patrones de autorización (p. ej., BOLA/BFLA, de tipo IDOR), en la gestión de sesiones y tokens, en los escenarios de manipulación y abuso en tiempo de ejecución, y en las cadenas de ataque que amplían el impacto entre componentes.
Resultados centrados en la explotabilidad: los hallazgos se validan y se deduplican antes de llegar a su equipo e incluyen evidencias de nivel probatorio (capturas de pantalla, registros de solicitudes y respuestas, pasos de reproducción) para que ingeniería pueda verificar el riesgo con rapidez.
Pocos falsos positivos: un enfoque híbrido (estático + validación dinámica profunda, y comprobaciones de explotación cuando procede) centra los informes en los problemas que pueden demostrarse en condiciones realistas.
BYOK (nuevo)
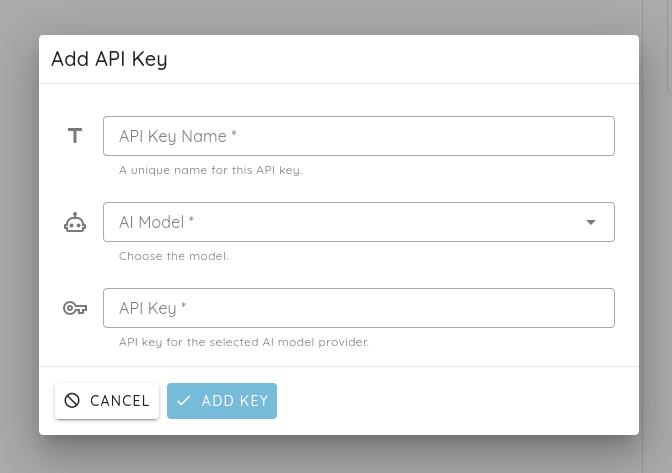
BYOK le permite ejecutar Agentic Deep Scan con su propia clave de proveedor de IA, de modo que el uso y el gasto se ajusten a las políticas de su organización. Puede seleccionar las credenciales del modelo o proveedor que prefiera, de forma que la exploración profunda sea predecible y controlable.
Qué recibe
- Evidencias de nivel probatorio: capturas de pantalla, registros de solicitudes y respuestas, y reproducción paso a paso.
- Contexto de riesgo y priorización: severidad, impacto y ruta del atacante (incluido el contexto de encadenamiento cuando es relevante).
- Guía de corrección lista para los desarrolladores: correcciones prácticas y recomendaciones defensivas.
- Reevaluación de verificación: una vez publicadas las correcciones, la reevaluación confirma que el problema de fondo está resuelto y que el riesgo se ha reducido de verdad.
Más información:
2- Nuevas integraciones
Integración con Harness CI
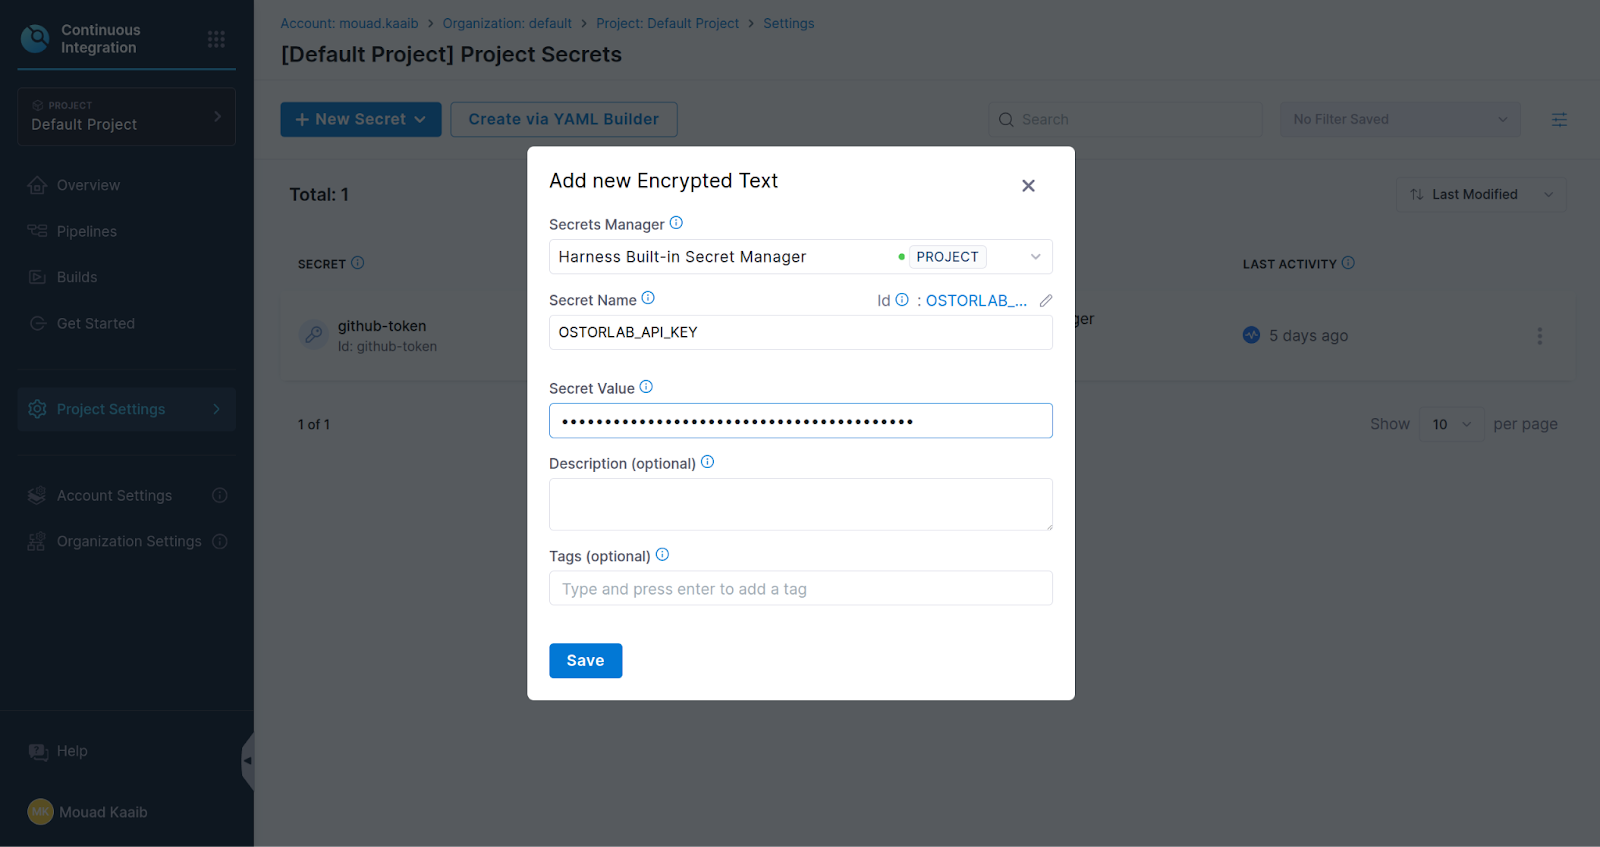
Se ha añadido documentación paso a paso para integrar el escaneo automatizado de Ostorlab en los pipelines de Harness CI, que incluye la configuración de la clave de API, las variables de entorno y la ejecución de los comandos ci-scan.
Lea la documentación completa
Integración con Bitrise CI
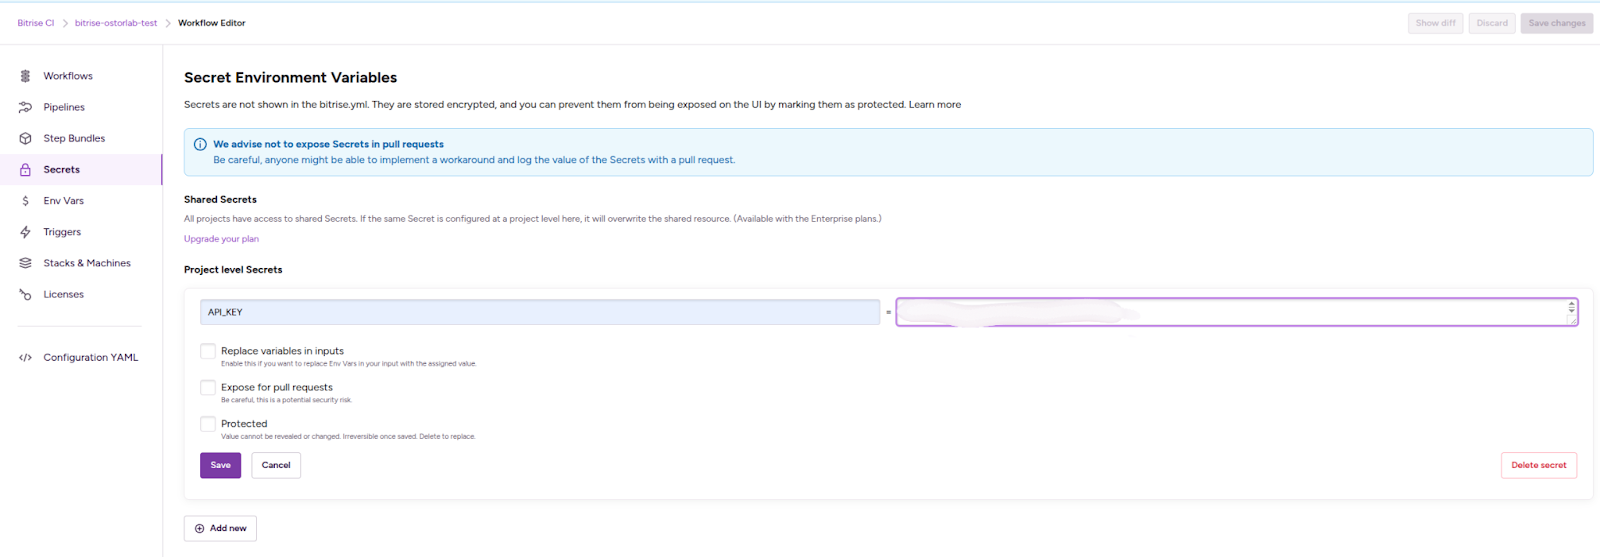
Se ha añadido documentación completa para integrar el escaneo de seguridad móvil en los flujos de trabajo de Bitrise: generación de claves de API, configuración de secretos, incorporación de un paso Script y ejecución de la CLI de Ostorlab.
Bitrise figura ahora como integración compatible en los planes aplicables.
Lea la documentación completa
3- Mejoras en el filtrado de escaneos
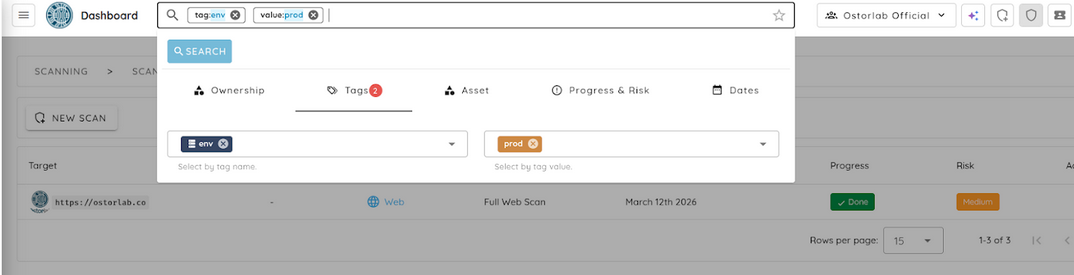
Filtrar escaneos por Tags
Ahora los escaneos pueden filtrarse por los tags globales asociados a sus activos vinculados. Se ha añadido un panel de filtro Tags en la búsqueda de Scans para filtrar por nombre de tag o por valor de tag, o por ambos.
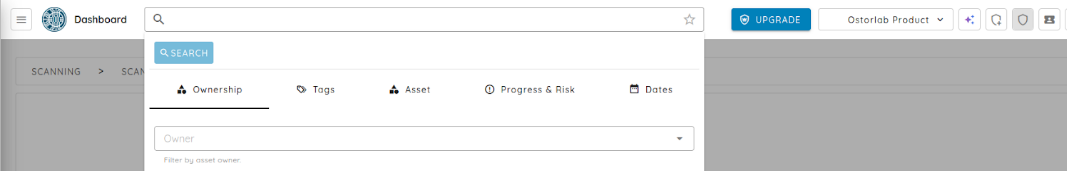
Filtrar escaneos por Owners
Se ha añadido el filtrado por ID de propietario al listar escaneos, lo que permite a los equipos localizar rápidamente los escaneos de propietarios concretos.
4- Mejoras en los informes de escaneo
Pestañas de datos del informe de escaneo
La página de detalle del escaneo incluye ahora pestañas específicas de Scope, Methodology y Conclusion, alimentadas con los datos del informe generados por IA. La pestaña Summary muestra también el resumen del informe generado por IA (cuando está disponible). Las pestañas solo se muestran cuando hay contenido disponible.
¿Ver un informe de muestra?
5- Mejoras en SSO
Inicio de sesión SSO mediante correo electrónico
Los usuarios ya pueden iniciar sesión con SSO usando su dirección de correo electrónico. La plataforma extrae el dominio, lo asocia con la configuración SAML correspondiente y genera la URL de redirección. También se ha mejorado la interfaz del formulario de inicio de sesión SSO.
Experiencia de usuario de la configuración SAML
El campo de dominio SAML se rellena ahora automáticamente a partir del correo electrónico del usuario autenticado (o de los usuarios de la organización durante la configuración de SSO). La creación de SAML devuelve ahora un error claro cuando el dominio ya existe e incluye una comprobación explícita de unicidad para evitar duplicados.
6- Mejoras de interfaz, experiencia de usuario y rendimiento
Rendimiento de la página de tickets
La página de tickets de corrección se ha optimizado de forma significativa para mejorar el rendimiento y la fluidez de la interacción, sobre todo con grandes volúmenes de datos. El campo del título se ha refactorizado en un componente específico que solo confirma los cambios al perder el foco o al pulsar Enter, lo que evita renderizados costosos en cada pulsación de tecla. Se ha eliminado un observador profundo innecesario que antes recorría el array de tags en cada actualización reactiva, lo que mejora aún más la eficiencia, y también se han desactivado las animaciones para reducir el parpadeo visual al renderizar tablas grandes. Además, los chips de agrupación se muestran ahora en el modo de vista para mayor claridad, y se ha corregido el comportamiento de la búsqueda y el filtrado para que los filtros oculten correctamente los grupos que no coinciden al agrupar por prioridad, estado o tag, mientras que al quitar los filtros se activa de forma fiable una actualización para garantizar resultados precisos.
Correcciones de corrección y tickets
Se han resuelto varios problemas en los flujos de corrección y de tickets para mejorar la fiabilidad y la experiencia de usuario. Los tags de los tickets ahora se guardan correctamente tras corregir una discrepancia en un evento emit, y se ha corregido el flujo de desasignación de usuarios. La acción «Assign Me» actualiza ahora correctamente la interfaz, de modo que los cambios se reflejan de inmediato. También se han resuelto problemas de visualización: los bloques \<pre> ya no desbordan el contenedor de detalles del ticket. Las asignaciones de campos personalizados de Jira se rellenan ahora como se espera tras resolver una discrepancia en un evento v-model. Además, los filtros de la página de corrección se aplican ahora correctamente en la primera navegación, y los selectores de agrupación ya no muestran [object Object], lo que da un comportamiento más claro y coherente.
Navegación y diseño
Se han implementado mejoras de navegación y de diseño en toda la aplicación. El acordeón del panel de navegación cierra ahora cualquier grupo abierto previamente, de modo que solo hay una sección expandida a la vez. Se han corregido los chips de estado de alertas que faltaban, así como el comportamiento de las insignias de filtro de alertas. El campo de OTP recibe ahora el foco automáticamente durante el inicio de sesión, y los usuarios son redirigidos a la página de inicio de sesión después de cerrar sesión. Se ha resuelto el problema del cuadro de diálogo de confirmación «Switch Plan?», que ahora aparece como se espera, y se han añadido tooltips para los títulos de hallazgos truncados en las rutas de navegación de riesgos para mejorar la legibilidad. Además, la elevación de la barra de aplicación según el desplazamiento se actualiza ahora correctamente a medida que los usuarios navegan.
Informes compartidos
Los informes de escaneo compartidos muestran ahora solo las vulnerabilidades accionables (Open o Reopen). Se han eliminado las solicitudes de red redundantes en el cuadro de diálogo de detalles de la vulnerabilidad cuando los datos ya están disponibles.
Creación de escaneos
Se han abordado varios problemas de la creación de escaneos para mejorar la estabilidad y la facilidad de uso. Se ha corregido que no se mostrara el cuadro de diálogo de carga de la creación de escaneos, así como un error de desbordamiento de pila al vaciar el formulario de creación de escaneos. Se ha eliminado código de interfaz residual que causaba un fallo en tiempo de ejecución en el formulario de escaneo de Web API, y se ha resuelto el problema por el cual el botón «Add» seguía deshabilitado tras seleccionar una aplicación de la tienda en el cuadro de diálogo de nuevo activo.
7- Mejoras de Agentic Deep Scan / Auto-Exploit
Agentic Deep Scan y Auto-Exploit han recibido varias mejoras para aumentar su fiabilidad y rendimiento. Se ha corregido la gestión de la clave de API de NVD para resolver los fallos en la consulta de CVE, y se ha corregido la conexión del token de búsqueda de código de GitHub para evitar errores de autorización. Se han aumentado los límites de ejecución para evitar terminaciones prematuras. La detección de claves secretas se ha mejorado con un análisis basado en entropía, lo que reduce los falsos positivos. El sistema admite ahora varias instancias del mismo agente ejecutándose simultáneamente al asignar nombres de servicio de Docker distintos, y se han aplicado varias correcciones de fallos para resolver incompatibilidades de dependencias.
8- Correcciones de errores y mejoras
Se han aplicado diversas correcciones de errores y mejoras para aumentar la estabilidad y la facilidad de uso. Se han corregido los problemas de renderizado del gráfico de distribución de escaneos, y la ordenación por columnas en la tabla de la lista de escaneos funciona ahora correctamente. Se ha resuelto el problema de carga infinita del combobox de tags de la organización. Los paneles de búsqueda del inventario se han migrado desde API obsoletas, y se ha corregido la duplicación en el desplegable de propietarios. Se han corregido los estados de las casillas de selección de la tabla de activos y el comportamiento de anular la selección en el modal de edición. Las casillas de la tabla de alertas ya no provocan navegación no deseada, y el clic con el botón central y Ctrl/Cmd+clic abren ahora los elementos en una pestaña nueva, como se espera. Por último, se ha corregido el comportamiento del agente iOS AnyConnect para mantener Cisco AnyConnect en primer plano durante el análisis dinámico.