
Agentic Deep Scan(BYOK)、新しいCI連携、スキャンフィルター、パフォーマンス改善
今回のリリースでは、BYOK(Bring Your Own AI Key)に対応したAgentic Deep Scanを中心に、Harness + BitriseのCIドキュメントを追加し、タグとオーナーによるスキャンのフィルタリングを導入し、チケットとスキャン全体で大幅なパフォーマンス改善を実現しました。
ハイライト
- BYOKに対応したAgentic Deep Scan(新機能)
- Harness + BitriseのCI連携(新機能)
- TagsとOwnersによるスキャンのフィルタリング(新機能)
- TicketsとScans全体での大幅なパフォーマンス改善
1- BYOK(Bring Your Own AI Key)に対応したAgentic Deep Scan
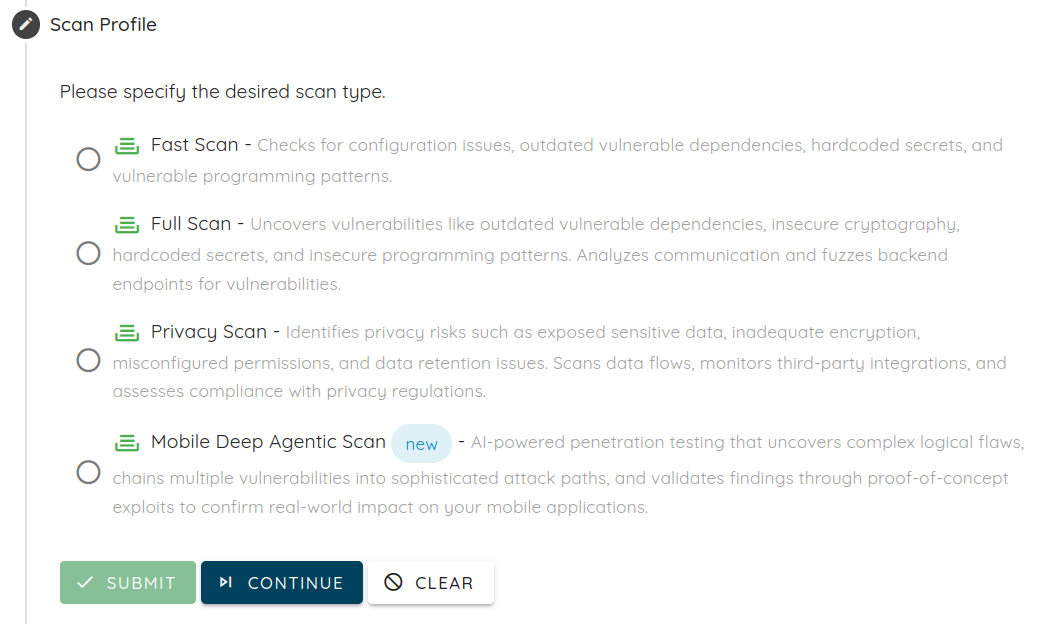
Agentic Deep Scanは、現実の攻撃をシミュレートし、(表面的なシグナルだけでなく)実際に悪用可能な脆弱性を明らかにするよう設計された、当社の次世代脆弱性スキャナーです。悪用可能性がワークフローのロジックや実行時の挙動に左右される領域をカバーするように作られており、実証レベルのエビデンスと検証のための再テストを備えているため、修復を確実かつ迅速に進められます。
Agentic Deep Scanのカバー範囲
Agentic Deep Scanは、単一のレイヤーではなくシステム全体にわたって、攻撃者が実際にたどる経路を評価します。
- モバイルのターゲット:iOS + Androidアプリ(適切な設定を行えば2FA/OTPを伴う認証済みフローも含む)に加え、アプリの背後にあるAPIと組み込まれたサードパーティSDK
- Webのターゲット:Webアプリに加え、その背後にあるAPIと重要なサードパーティ連携。設定を行えばSSO/MFAを伴う認証済みフローも含む
何が違うのか(そして、なぜシグナルの精度が高いのか)
複雑な脆弱性クラスに対する高度な検出:従来の手法では見逃されがちな問題を発見します。特に、サインアップ、オンボーディング、チェックアウト、返金、アカウントのワークフロー、認可のパターン(例:BOLA/BFLA、IDOR型)、セッションやトークンの扱い、実行時の改ざんや悪用のシナリオ、そしてコンポーネントをまたいで影響を拡大させる攻撃チェーンが対象です。
悪用可能性を最優先した出力:検出結果はチームに届く前に検証と重複排除が行われ、実証レベルのエビデンス(スクリーンショット、リクエスト/レスポンスのログ、再現手順)が含まれるため、エンジニアリングチームはリスクをすばやく確認できます。
誤検知(フォールスポジティブ)の少なさ:ハイブリッドなアプローチ(静的解析 + 深い動的検証、さらに適切な場合には悪用チェック)により、現実的な条件下で実証できる問題にレポートを絞り込みます。
BYOK(新機能)
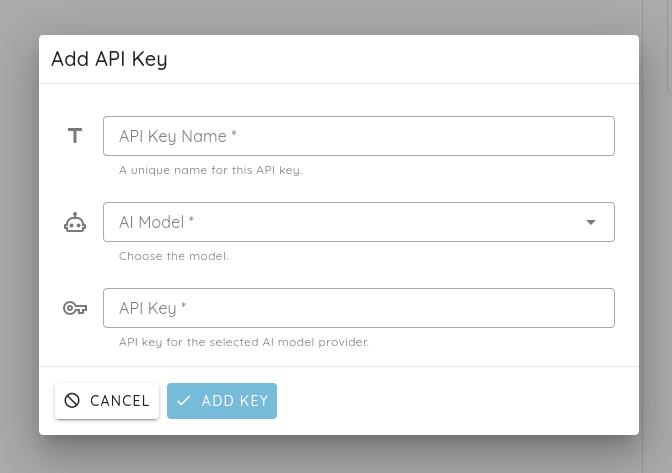
BYOKを使うと、自社のAIプロバイダーのキーでAgentic Deep Scanを実行でき、利用量と支出を組織のポリシーに沿った形に保てます。希望するモデルやプロバイダーの認証情報を選択できるため、深い探索を予測可能かつ制御可能な状態に保てます。
提供される内容
- 実証レベルのエビデンス:スクリーンショット、リクエスト/レスポンスのログ、ステップごとの再現手順
- リスクのコンテキストと優先順位付け:重大度、影響、攻撃者の経路(関連する場合はチェーンのコンテキストも含む)
- 開発者がすぐに使える修復ガイダンス:実践的な修正と防御のための推奨事項
- 検証のための再テスト:修正のリリース後、再テストによって根本的な問題が解消され、リスクが実際に低減したことを確認
詳細はこちら:
2- 新しい連携
Harness CIとの連携
Ostorlabの自動スキャンをHarness CIパイプラインに組み込むためのステップごとのドキュメントを追加しました。APIキーの設定、環境変数、ci-scanコマンドの実行方法を説明しています。
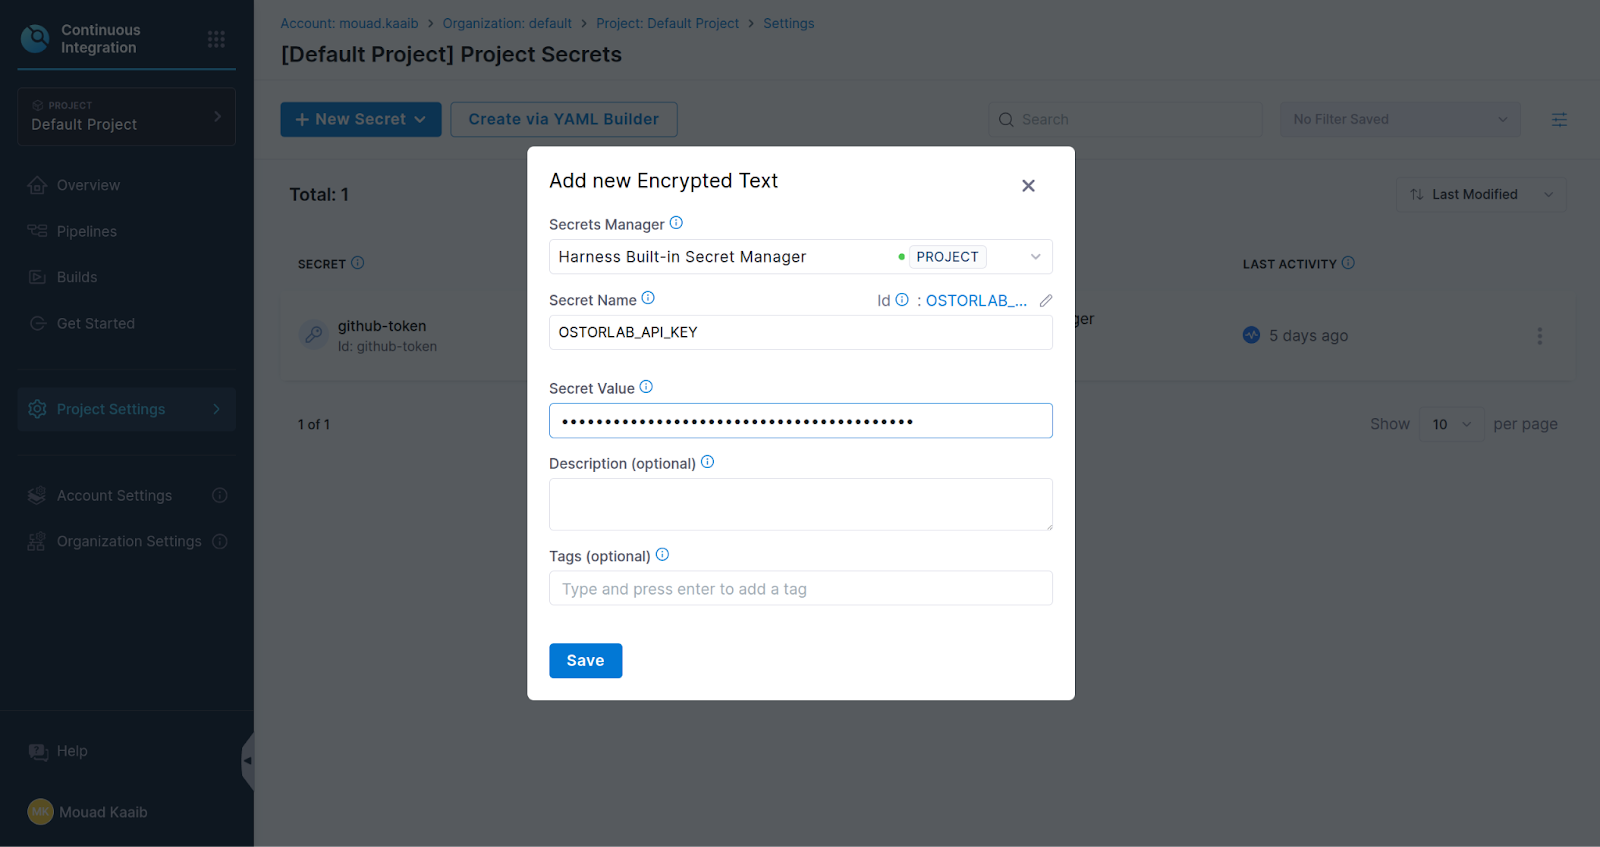
ドキュメントの全文をご覧ください。
Bitrise CIとの連携
モバイルのセキュリティスキャンをBitriseのワークフローに組み込むための完全なドキュメントを追加しました。APIキーの生成、シークレットの設定、Scriptステップの追加、Ostorlab CLIの実行方法を説明しています。
Bitriseは、対象となるプランでサポートされる連携として掲載されるようになりました。
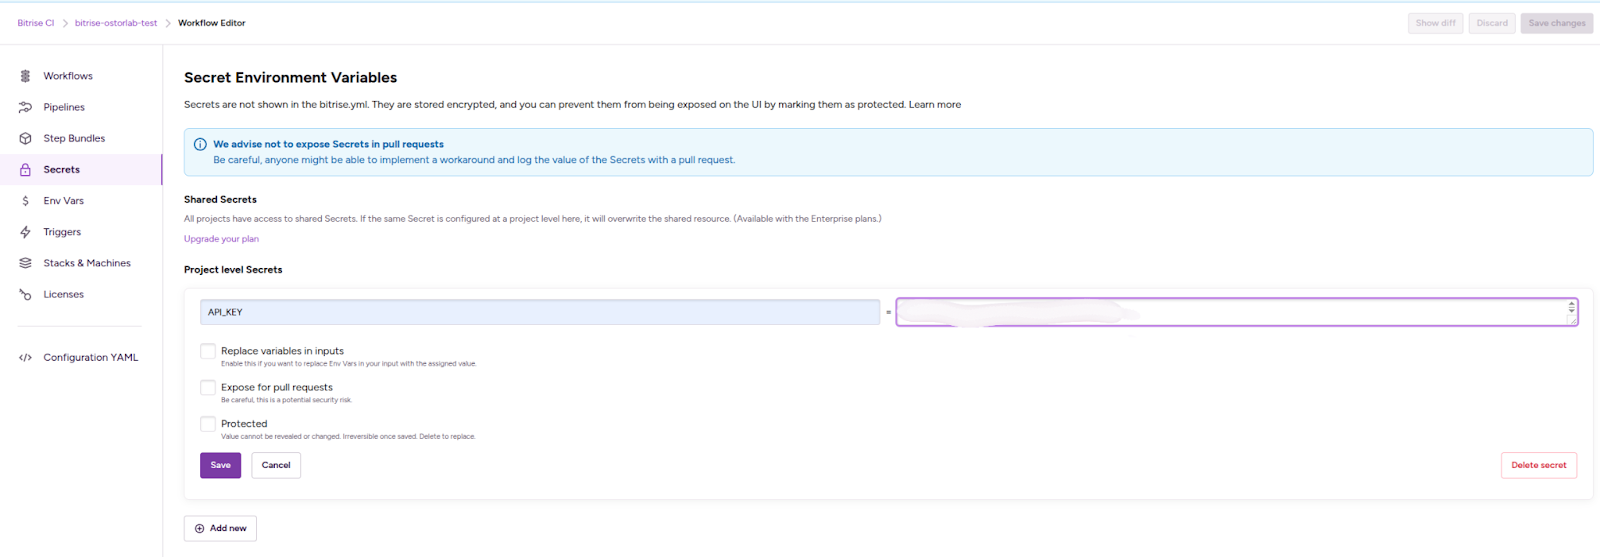
ドキュメントの全文をご覧ください。
3- スキャンのフィルタリング機能の強化
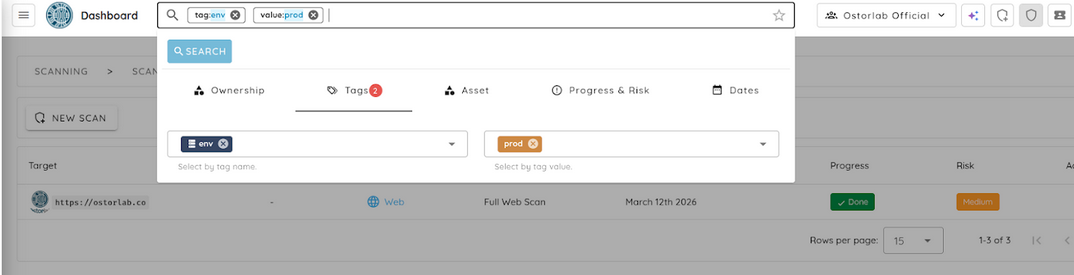
タグによるスキャンのフィルタリング
スキャンを、リンクされたアセットに付けられたグローバルタグでフィルタリングできるようになりました。Scansの検索にTagsフィルターパネルを追加し、タグ名とタグの値のいずれか、または両方で絞り込めるようにしました。
オーナーによるスキャンのフィルタリング
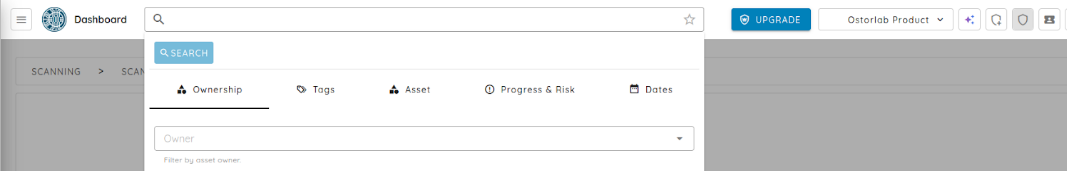
スキャンの一覧表示でオーナーIDによるフィルタリングを追加しました。チームは特定のオーナーに属するスキャンをすばやく表示できます。
4- スキャンレポートの改善
スキャンレポートのデータタブ
スキャンの詳細ページに、AIが生成したレポートデータをもとにしたScope、Methodology、Conclusionの専用タブが追加されました。Summaryタブには、AIが生成したレポートの要約も表示されます(利用可能な場合)。タブはコンテンツがある場合にのみ表示されます。
サンプルレポートを表示しますか?
5- SSOの改善
メールアドレスによるSSOログイン
ユーザーはメールアドレスを使ってSSOログインを開始できるようになりました。プラットフォームがドメインを抽出し、対応するSAML設定と照合して、リダイレクトURLを生成します。SSOログインフォームのUIも改善されました。
SAML設定のUX
SAMLのドメインフィールドは、認証済みユーザーのメールアドレス(またはSSO設定時には組織のユーザー)から自動入力されるようになりました。SAMLの作成時には、ドメインがすでに存在する場合に明確なエラーが返され、重複を防ぐための一意性チェックも明示的に行われます。
6- UI/UXとパフォーマンスの改善
Ticketsページのパフォーマンス
修復チケットのページを大幅に最適化し、特に大量のデータを扱う際のパフォーマンスと操作の滑らかさを向上させました。タイトル入力は専用コンポーネントにリファクタリングされ、フォーカスが外れたときかEnterキーを押したときにのみ変更を確定するため、キー入力のたびに発生していた負荷の高い再レンダリングを防ぎます。リアクティブな更新のたびにタグ配列を走査していた不要なディープウォッチャーを削除してさらに効率を高め、大きなテーブルの描画時の表示のちらつきを抑えるためにアニメーションも無効にしました。さらに、グループ化のチップが表示モードで表示されるようになって見やすくなりました。また、検索とフィルタリングの動作を修正し、優先度、ステータス、タグでグループ化した際にフィルターが一致しないグループを正しく非表示にするようにしたほか、フィルターを解除すると確実に再読み込みが行われ、正確な結果が表示されるようになりました。
修復とチケットの修正
修復とチケットのワークフロー全体でいくつかの問題を解決し、信頼性とユーザー体験を向上させました。emitの不一致を修正したことでチケットのタグが正しく保存されるようになり、ユーザーの割り当て解除フローも修正されました。「Assign Me」アクションでUIが正しく更新されるようになり、変更が即座に反映されます。表示上の問題にも対処し、\<pre>ブロックがチケット詳細のコンテナからはみ出さなくなりました。v-modelのイベントの不一致を解消したことで、Jiraのカスタムフィールドのマッピングが想定どおりに入力されるようになりました。さらに、修復ページのフィルターが最初の遷移時から正しく適用されるようになり、グループ化のセレクターに[object Object]が表示されなくなったことで、動作がより明確で一貫したものになりました。
ナビゲーションとレイアウト
アプリケーション全体でナビゲーションとレイアウトを改善しました。ナビゲーションドロワーのアコーディオンは、以前に開いていたグループを閉じるようになり、一度に展開されるセクションは一つだけになります。欠けていたアラートのステータスチップを修正し、アラートのフィルターバッジの動作も修正しました。ログイン時にはOTP入力欄に自動でフォーカスが当たり、ログアウト後にはログインページにリダイレクトされます。「Switch Plan?」の確認ダイアログの問題を解決して想定どおりに表示されるようにし、リスクのパンくずリストで切り詰められた検出結果のタイトルにはツールチップを追加して読みやすくしました。さらに、スクロールに応じたアプリバーのエレベーションが、ユーザーの操作に合わせて正しく更新されるようになりました。
共有レポート
共有されたスキャンレポートには、対応が必要な脆弱性(OpenまたはReopen)のみが表示されるようになりました。脆弱性の詳細ダイアログでは、データがすでにある場合の冗長なネットワークリクエストを排除しました。
スキャンの作成
スキャン作成時の問題に対処し、安定性と使いやすさを向上させました。スキャン作成中の読み込みダイアログが表示されない問題を修正し、スキャン作成フォームをクリアした際のスタックオーバーフローエラーも修正しました。Web APIのスキャンフォームで実行時のクラッシュを引き起こしていた残存UIコードを削除し、新規アセットのダイアログでストアのアプリを選択した後も「Add」ボタンが無効のままになる問題を解決しました。
7- Agentic Deep Scan / Auto-Exploitの改善
Agentic Deep ScanとAuto-Exploitには、信頼性とパフォーマンスを高めるための改善がいくつか加えられました。NVDのAPIキーの扱いを修正してCVEの検索失敗を解消し、GitHubのコード検索トークンの受け渡しを修正して認可エラーを防ぎました。実行の上限を引き上げ、途中で終了してしまうことを避けています。シークレットキーの検出をエントロピーに基づく解析で強化し、誤検知を減らしました。システムは、個別のDockerサービス名を割り当てることで同じエージェントの複数インスタンスの同時実行に対応し、依存関係の非互換性に対処するために複数のクラッシュ修正を適用しました。
8- バグ修正と機能強化
安定性と使いやすさを高めるため、さまざまなバグ修正と機能強化を行いました。スキャン分布チャートの描画の問題を修正し、スキャン一覧テーブルの列の並べ替えが正しく動作するようになりました。組織タグのコンボボックスが読み込みを続ける問題を解決しました。インベントリの検索パネルを非推奨のAPIから移行し、オーナーのドロップダウンの重複も修正しました。アセットテーブルの選択チェックボックスの状態と、編集モーダルでの選択解除の動作を修正しました。アラートテーブルのチェックボックスが意図しない画面遷移を引き起こさなくなり、中クリックとCtrl/Cmd+クリックで想定どおりに新しいタブで項目が開くようになりました。最後に、iOSのAnyConnectエージェントの動作を修正し、動的解析の間はCisco AnyConnectがフォアグラウンドに保たれるようにしました。