Ostorlab face au pentest manuel : davantage de vulnérabilités critiques, moins de temps et de coûts
Ostorlab rapporte davantage de vulnérabilités critiques, des tests plus courts et des coûts d’évaluation entre un dixième et un quarantième de ceux des pentests manuels dans les PoC comparatifs achevés. Examinez les preuves techniques et les limites de la comparaison.
Dans une évaluation d’application d’entreprise, Ostorlab a obtenu un jeton administratif sans secret client, l’a utilisé pour accéder à une fonctionnalité d’intégration, puis a exécuté du code fourni dans un processus serveur doté de droits administrateur locaux. Chaque étape a ouvert la suivante : une mauvaise configuration du service d’identité a conduit à une exécution serveur privilégiée. C’est cette profondeur d’investigation que les équipes AppSec doivent comparer lorsqu’elles évaluent Ostorlab face à un pentest manuel.
Notre équipe rapporte qu’Ostorlab a trouvé davantage de vulnérabilités critiques, terminé les tests plus tôt et coûté entre un dixième et un quarantième du prix des pentests manuels menés en parallèle, dans chaque preuve de concept comparative achevée. Ces comparaisons ont porté sur des applications mobiles, des applications web, du code source et des tests Active Directory.
Ostorlab face au pentest manuel : résultats rapportés des PoC
| Mesure | Résultat rapporté par l’équipe Ostorlab |
|---|---|
| Vulnérabilités critiques | Davantage de vulnérabilités critiques que l’évaluation manuelle parallèle dans chaque comparaison achevée. |
| Durée des tests | Tests terminés plus tôt dans chaque comparaison achevée ; les durées des missions et une plage d’accélération mesurée ne sont pas publiées ici. |
| Coût de l’évaluation | Entre un dixième et un quarantième du coût de l’évaluation manuelle parallèle dans les comparaisons achevées. |
Il s’agit des résultats des missions de notre équipe, pour les périmètres et conditions d’accès évalués. Ce n’est ni un benchmark indépendant ni une garantie pour une autre application. Cet article ne publie pas la taille de la cohorte, les nombres de vulnérabilités appariées, les durées des missions ou la ventilation détaillée des coûts. La plage de coûts rapportée ne constitue donc pas une prévision de vos économies totales ; une comparaison sur votre périmètre doit inclure la préparation, la revue humaine, les contre-tests et l’effort d’ingénierie.
Trois chaînes d’attaque, du point d’entrée à l’impact
Les exemples anonymisés suivants proviennent des fiches de vulnérabilités et des historiques d’exécution d’Ostorlab. Ils montrent ce que la plateforme a examiné et confirmé. Ils n’identifient pas les vulnérabilités manquées par un pentesteur humain donné et n’étayent pas indépendamment les résultats comparatifs agrégés ; les tableaux de résultats par client et les rapports d’audit ne sont pas publiés ici.
| Investigation | Résultat démontré | Limite des preuves |
|---|---|---|
| Jeton sans secret → exécution serveur | Accès à une API protégée, exécution du code fourni, identité de processus privilégiée et connectivité sortante | Les résultats s’appliquent à la configuration et au chemin d’accès évalués. |
| Utilisateur de domaine ordinaire → compte CA → certificat → réplication du domaine | La chaîne enregistrée en laboratoire a atteint la réplication de krbtgt et la création d’un golden ticket |
Laboratoire distinct ; le certificat administrateur émis restait non révoqué. |
| Identifiants mobiles → Management API | Émission d’un jeton pour une seconde audience et lecture d’une page de l’annuaire | Les scopes d’écriture de gestion des utilisateurs étaient présents, mais n’ont pas été exercés. |
Les cas entreprise et mobile ci-dessous proviennent d’évaluations clients. Le cas Active Directory est une évaluation distincte en laboratoire, et non une preuve comparative client. Chaque chaîne montre comment une faiblesse a permis l’étape suivante et où la validation s’est arrêtée. Les extraits de code utilisent des valeurs synthétiques pour illustrer les mécanismes rapportés.
Pour examiner le livrable avant de convenir d’un appel, ouvrez le rapport exemple web ou le rapport exemple mobile.
Cas 1 : aucun secret client → jeton admin → exécution serveur privilégiée
Chaîne d’attaque : Identifiant client sans secret → jeton administratif → fonctionnalité d’intégration authentifiée → exécution du C# fourni dans le worker IIS → droits administrateur locaux et connectivité sortante confirmés.
Étape 1 : obtenir un jeton administratif utilisable. Ostorlab a envoyé une demande de jeton avec un identifiant client et un scope administratif, sans secret client. Le service d’identité a renvoyé un jeton bearer. Ostorlab a ensuite examiné les claims du jeton retourné et l’a utilisé sur une opération protégée de l’annuaire, qui a renvoyé des profils de l’organisation.
Étape 2 : utiliser ce jeton pour exécuter du code côté serveur. Dans la même évaluation d’application d’entreprise, Ostorlab a utilisé le jeton d’administration obtenu sans secret client pour accéder à une fonctionnalité d’intégration authentifiée dans un module IAM fourni par un éditeur. Cette fonctionnalité acceptait du C# personnalisé et le compilait dans le processus du serveur applicatif. Des tests de temporisation contrôlés, l’exécution de sous-processus, des diagnostics de l’hôte et des contrôles réseau sortants ont démontré une exécution sous l’identité du pool d’applications IIS, un compte membre de BUILTIN\Administrators disposant de SeDebugPrivilege et de SeImpersonatePrivilege.
L’agent a utilisé l’interface attendue par la fonctionnalité. Il a écrit une sonde implémentant cette interface, de sorte que le payload a passé la compilation et les contrôles de type avant l’exécution de son constructeur. L’application utilisait Roslyn pour compiler le code source dans son processus, chargeait l’assembly produit avec AssemblyLoadContext.Default.LoadFromStream() et créait l’instance avec Activator.CreateInstance().
Étape 3 : confirmer l’exécution, les privilèges et l’accès sortant. Une requête normale a établi la référence. Les payloads des constructeurs ont introduit des délais contrôlés. Les temps de réponse enregistrés ont suivi la progression demandée : une référence d’environ 122 ms, puis environ 2,13 s, 5,14 s et 10,15 s pour les sondes de deux, cinq et dix secondes, les répétitions suivant le même schéma. Des tests supplémentaires ont enregistré l’exécution de sous-processus, l’identité exécutant le code et des connexions DNS et TCP sortantes vers un hôte contrôlé par le testeur.
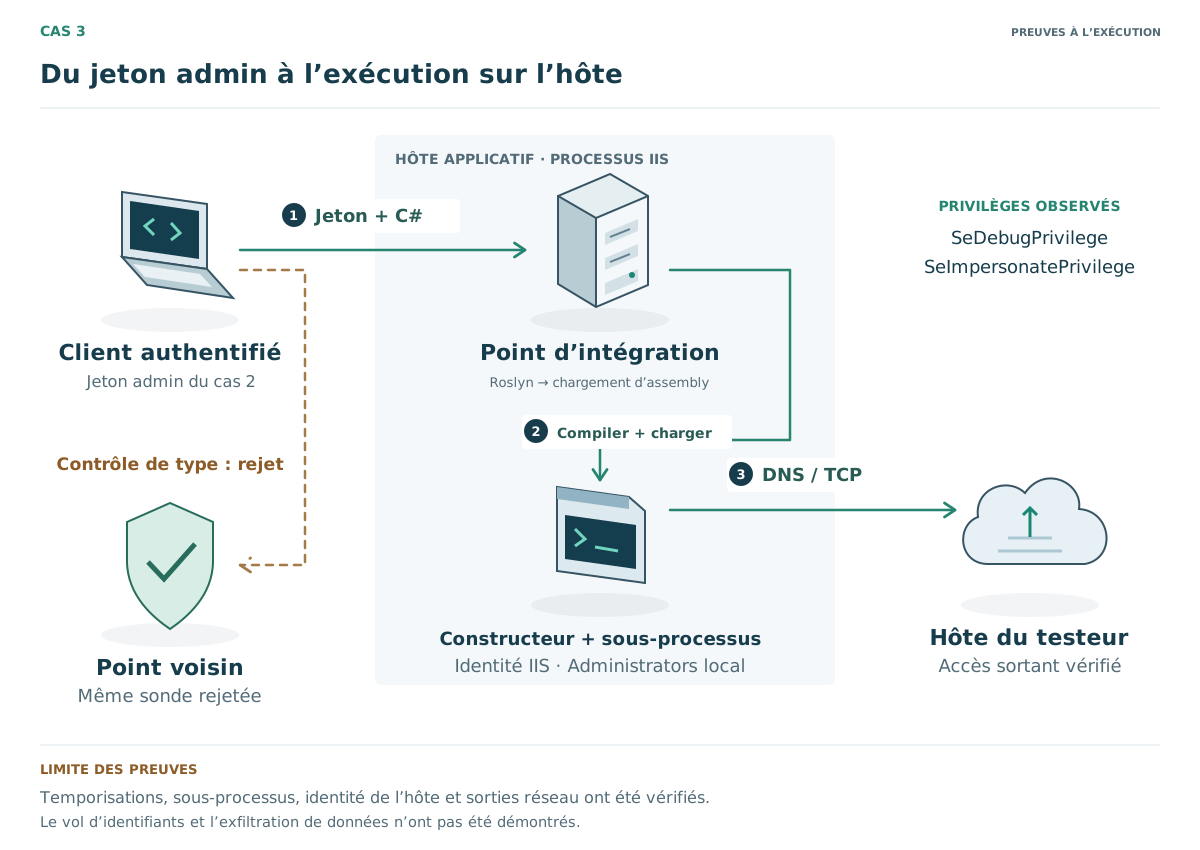
La fonctionnalité d’intégration compilait et instançait le C# fourni dans son processus serveur. La progression des délais demandés étayait l’exécution du constructeur ; des tests de sous-processus, des diagnostics de l’hôte et des contrôles de sortie réseau distincts ont établi un impact supplémentaire.
| Étape du test | Observation enregistrée | Conclusion étayée |
|---|---|---|
| Entrée d’intégration de référence | Temps de réponse normal, environ 122 ms | Une référence pour les mesures suivantes. |
| Délais de constructeur de deux, cinq et dix secondes | Temps de réponse d’environ 2,13 s, 5,14 s et 10,15 s ; les sondes répétées ont suivi le même schéma | Le comportement du constructeur fourni s’exécutait de façon synchrone. |
| Test de sous-processus | Preuve d’exécution de processus | L’exécution allait au-delà de la simple analyse ou compilation d’un fichier. |
| Diagnostics de l’hôte | Le processus de travail utilisait l’identité du pool d’applications IIS, était membre de BUILTIN\Administrators et disposait de SeDebugPrivilege et de SeImpersonatePrivilege |
Le code héritait de droits administratifs et de primitives de vol d’identifiants, au-delà d’une simple exécution applicative. |
| Test réseau sortant | La résolution DNS et les connexions TCP vers un hôte contrôlé par le testeur ont réussi | Le même processus pouvait joindre une infrastructure externe pour exfiltrer des données ou récupérer des payloads. |
Le contrôle négatif. L’agent a également testé un point de terminaison d’intégration voisin qui imposait un contrôle de type préalable à l’instanciation. La même sonde a été rejetée avant compilation ou instanciation, sans effet sur la temporisation. Ce contrôle a montré que les deux points de terminaison d’intégration appliquaient des validations différentes avant d’exécuter du code fourni.
Résultat de l’évaluation. Les tests de temporisation ont démontré l’exécution du constructeur. Des tests distincts de sous-processus, d’identité et de sortie réseau ont établi les privilèges d’exécution et l’accès réseau. Le point de terminaison d’intégration exigeait une authentification, fournie par le jeton obtenu au début de cette chaîne. La séquence démontrée était l’émission d’un jeton sans secret, l’accès administratif à l’API et l’exécution authentifiée de code côté serveur.
Orientation de la remédiation. Examinez les exigences d’authentification du client et les types de grant autorisés ; restreignez ses scopes et audiences ; réduisez la durée de validité selon son usage ; et invalidez, selon les besoins, les identifiants émis sous la configuration vulnérable. Le contre-test doit couvrir les nouvelles tentatives d’émission et le traitement des identifiants déjà émis.
Maintenez les intégrations non fiables hors du processus applicatif privilégié :
- Utilisez un processus de travail distinct avec une frontière de sécurité adaptée, imposée par le système d’exploitation. Un
AssemblyLoadContextdéchargeable permet de décharger des assemblies ; ce n’est pas un bac à sable de sécurité. Microsoft décrit la distinction entre l’isolation du chargement et les frontières de sécurité des processus. - Attribuez au processus de travail une identité peu privilégiée, un accès restreint aux secrets et une liste d’autorisation des sorties réseau.
- Restreignez les personnes autorisées à créer ou modifier des intégrations.
- Retestez l’autorisation, l’identité du processus, l’accès aux ressources protégées et les sorties réseau interdites. Si l’exécution d’intégrations est une fonctionnalité prévue, une compilation réussie ne signifie pas, à elle seule, que le correctif a échoué.
Ce qu’Ostorlab a automatisé. Cette chaîne a demandé à l’agent de réutiliser les identifiants issus d’une vulnérabilité dans un autre test, de construire une sonde compatible avec l’interface d’intégration, de comparer les temps mesurés et d’établir les privilèges du processus et l’accès réseau. Il s’agit d’une investigation de chaîne d’attaque et d’une validation d’impact dans le cadre de l’évaluation. La comparaison avec un pentest manuel doit examiner si chaque prestataire a trouvé et démontré le chemin complet, ainsi que le temps et le coût nécessaires.
Cas 2 : utilisateur de domaine ordinaire → prise de contrôle du compte CA → certificat administrateur → réplication du domaine (laboratoire)
Chaîne d’attaque (laboratoire) : Utilisateur de domaine ordinaire → propriété du compte de service CA → contrôle de son modèle de certificat → certificat administrateur → réplication de krbtgt → golden ticket.
Dans une évaluation Active Directory en laboratoire, l’agent a commencé avec un utilisateur de domaine peu privilégié et a énuméré la surface de contrôle d’accès de l’annuaire. La revue a couvert 3 002 lignes d’ACL réparties entre utilisateurs, groupes, ordinateurs et racine du domaine. Elle a identifié une ACE WriteOwner non héritée permettant à un utilisateur ordinaire de devenir propriétaire du compte de service de l’autorité de certification. C’était la seule ACE du corpus qui donnait à un principal hors Tier-0 le contrôle d’un objet Tier-0.
Le compte de service de l’autorité de certification était membre de Cert Publishers, disposait de GenericAll sur un modèle de certificat et était exposé au Kerberoasting avec RC4.
Le droit GenericAll sur le modèle de certificat constituait la condition ESC4 : il permettait à l’agent de modifier les paramètres de sécurité du modèle avant de demander un certificat au nom d’un autre principal. L’ACE WriteOwner sur le compte de service était le point d’entrée distinct vers ce chemin de contrôle du modèle. L’appartenance à Cert Publishers et l’exposition au Kerberoasting RC4 constituaient des expositions supplémentaires, et non des prérequis de l’étape ESC4.
La frontière de sécurité attendue. Un compte de service d’autorité de certification et ses modèles de certificat sont des objets Tier-0. Les utilisateurs ordinaires ne doivent pas en être propriétaires, les ACL des modèles doivent être réservées aux administrateurs de l’autorité de certification et de l’annuaire, et chaque émission doit être journalisée et révocable. Une ACE WriteOwner sur le compte de l’autorité de certification n’est pas une délégation ordinaire.
L’investigation. L’agent a pris possession du compte de service, réécrit la DACL pour s’accorder GenericAll et pris le contrôle du compte. Il a modifié le modèle pour autoriser l’inscription, demandé un certificat en tant qu’administrateur, utilisé ce certificat pour s’authentifier et répliqué krbtgt. Il a ensuite forgé un golden ticket. Le certificat administrateur indûment émis est resté non révoqué.
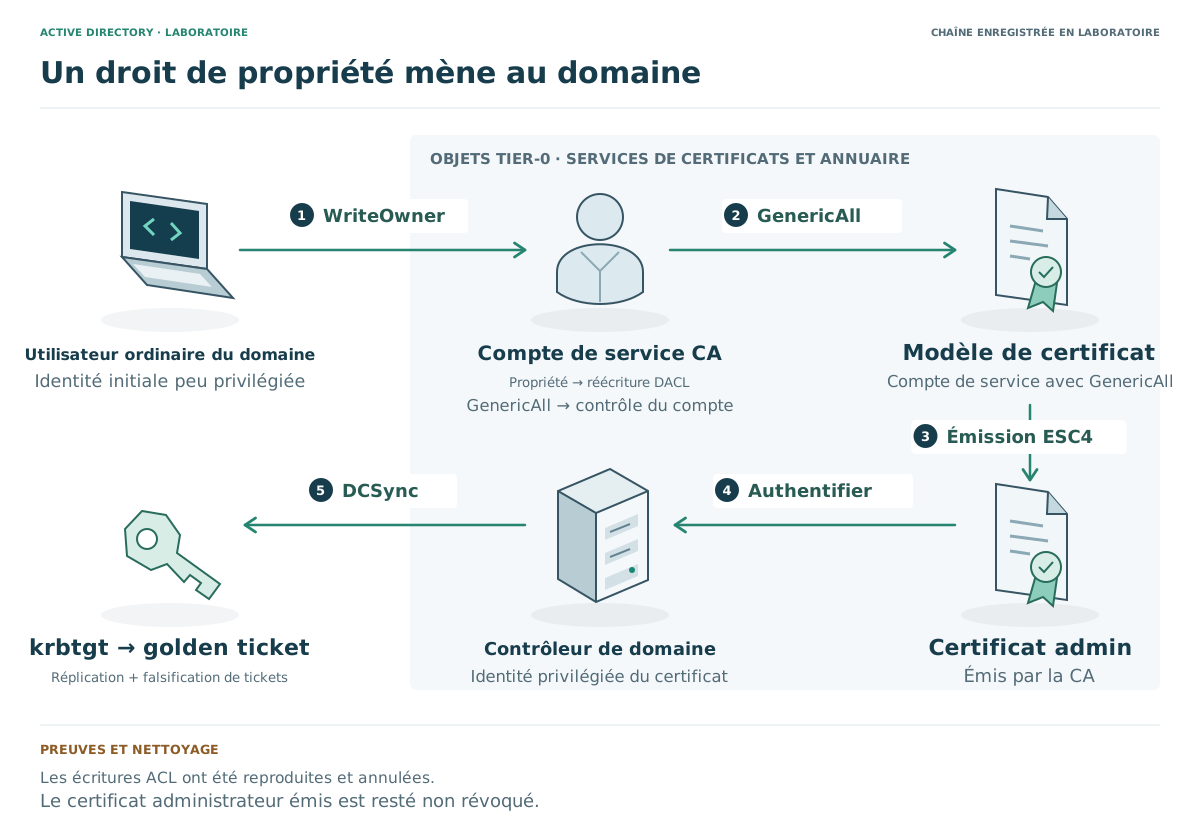
Une ACE non héritée a donné à un utilisateur ordinaire la propriété du compte de service de l’autorité de certification. L’agent a enchaîné cette propriété, un modèle ESC4, un certificat et la réplication du domaine.
Pseudocode d’exécution illustratif · noms synthétiques ; syntaxe non réelle des outils.
# Lab: ordinary user -> CA service account -> template -> certificate -> DCSync.
# Names and values are synthetic.

ace = read_ace(target="svc-ca", trustee="user-a")
# One non-inherited WriteOwner ACE in 3,002 ACL rows.

seize_owner(target="svc-ca", as="user-a")
grant_generic_all(target="svc-ca", to="user-a")
reset_secret(target="svc-ca")

template = modify_template("CorpAuthTemplate", enroll="svc-ca")
cert = request_certificate(template, subject="Administrator")
session = authenticate_with(cert)
replicate_krbtgt(session)
forge_golden_ticket()

# The misissued administrator certificate was not revoked.
| Étape | Preuve | Frontière évaluée |
|---|---|---|
| Énumérer les ACL dans tout l’annuaire | 3 002 lignes ; une ACE WriteOwner non héritée pour un utilisateur ordinaire sur le compte de service de l’autorité de certification |
Isolation des objets Tier-0 vis-à-vis des utilisateurs ordinaires. |
| Prendre possession du compte et réécrire la DACL | Prise de propriété et octroi de GenericAll reproduits en conditions réelles ; écritures annulées à l’octet près |
Exploitabilité réelle de l’ACE, au-delà de sa seule présence. |
| Contrôler le compte de service de l’autorité de certification | Le compte était membre de Cert Publishers et disposait de GenericAll sur le modèle |
Extension des droits du compte de service jusqu’à l’émission de certificats. |
| Modifier le modèle et demander un certificat | Condition ESC4 ; un certificat administrateur a été émis | Capacité des ACL du modèle à empêcher une inscription en tant que principal privilégié. |
S’authentifier avec le certificat et répliquer krbtgt |
Réplication du domaine et golden ticket | Accès de l’authentification par certificat à l’autorité du contrôleur de domaine. |
| Vérifier la révocation | Le certificat administrateur indûment émis restait non révoqué | Capacité de l’organisation à retirer l’identifiant d’accès. |
Ce que prouvent les éléments recueillis. La prise de contrôle par ACL a été reproduite en conditions réelles, et les droits du compte atteignaient un modèle utilisé par l’autorité de certification. L’étape du certificat et de la réplication est consignée comme chaîne critique de l’agent ; le certificat indûment émis n’était toujours pas révoqué à la fin de l’évaluation. Il s’agit d’une évaluation en laboratoire, et non d’un résultat client ou d’un benchmark comparatif. Le certificat non révoqué est un point de nettoyage non résolu, et non une preuve de restauration achevée. Une mission équivalente exige un responsable désigné pour le révoquer et vérifier le résultat avant d’accepter le nettoyage comme terminé.
Résultat de l’évaluation. Le contrôle du compte de service de l’autorité de certification donnait accès à un modèle de certificat modifiable pour demander un certificat administrateur. La séquence enregistrée reliait la mauvaise configuration initiale des ACL à l’authentification par certificat et à la réplication du domaine. Le laboratoire ne comparait pas les performances des évaluations automatisée et manuelle.
Orientation de la remédiation. Supprimez l’ACE et examinez chaque droit non hérité sur les objets Tier-0. Séparez le compte de service de l’autorité de certification de l’administration ordinaire, restreignez les ACL des modèles aux administrateurs de l’autorité de certification et de l’annuaire, désactivez RC4 pour les comptes de service, exigez une approbation et une journalisation des modifications de modèles et des émissions de certificats, révoquez les certificats indûment émis et effectuez deux rotations de krbtgt. Le contre-test doit vérifier qu’un utilisateur peu privilégié ne peut ni devenir propriétaire du compte de l’autorité de certification ni modifier le modèle, que DCSync échoue et que les tickets forgés sont rejetés après rotation.
Un rapport de tests internes doit documenter l’identité de départ, les ACL affectées, les permissions obtenues, les résultats de validation, les tests infructueux et les artefacts restants. Les administrateurs ont besoin de ces informations pour reproduire la vulnérabilité, corriger la délégation et vérifier le nettoyage dans le périmètre autorisé.
Cas 3 : binaire mobile → identifiants valides → audience API élargie → accès à l’annuaire du tenant
Chaîne d’attaque : Binaire Flutter iOS distribué → extraction des identifiants client → jeton valide pour l’API de l’application → réutilisation sur 38 audiences candidates → jeton Management API → lecture confirmée des fiches utilisateurs du tenant.
Ostorlab a évalué une application iOS développée avec Flutter qui utilisait des identifiants machine-to-machine Auth0 pour obtenir des jetons d’accès API. Le binaire compilé de l’application contenait le client_id et le client_secret, fournis au moment du build par le mécanisme DART_DEFINES de Flutter. L’évaluation a testé la validité de ces identifiants et les API auxquelles ils donnaient accès.
La frontière de sécurité attendue. Les identifiants machine-to-machine doivent être limités à l’audience et aux opérations nécessaires à leur service. Des identifiants embarqués dans un client distribué ne sont pas secrets ; ils sont accessibles à quiconque peut obtenir le build. L’évaluation a donc examiné à la fois leur validité et les autres services auprès desquels ils permettaient de s’authentifier.
L’investigation. L’agent a extrait les identifiants du binaire Mach-O et demandé un jeton au point de terminaison /oauth/token du tenant. La requête a réussi avec une réponse HTTP 200 et un JWT signé ; des identifiants inventés ont renvoyé HTTP 401. Le jeton portait un scope read:TSC, un grant client-credentials et une clé de signature rattachable au point de terminaison JWKS du tenant.
Pour évaluer l’accès au-delà de l’API utilisée par l’application, Ostorlab a envoyé des demandes de jeton pour 38 audiences candidates au même point de terminaison. Dans ces requêtes, l’audience identifie l’API à laquelle l’accès est demandé. Une demande visant l’audience Management API du tenant a renvoyé HTTP 200 avec un jeton portant huit scopes, dont update:users, delete:users, create:users et create:client_credentials. Une seule requête GET non destructive vers Management API a renvoyé la première page d’un annuaire de 1 000 utilisateurs contenant des adresses e-mail, numéros de téléphone, dernières adresses IP et comportements de connexion. L’évaluation a démontré cette lecture ; elle n’a pas exercé les permissions de création, modification ou suppression d’utilisateurs du jeton.
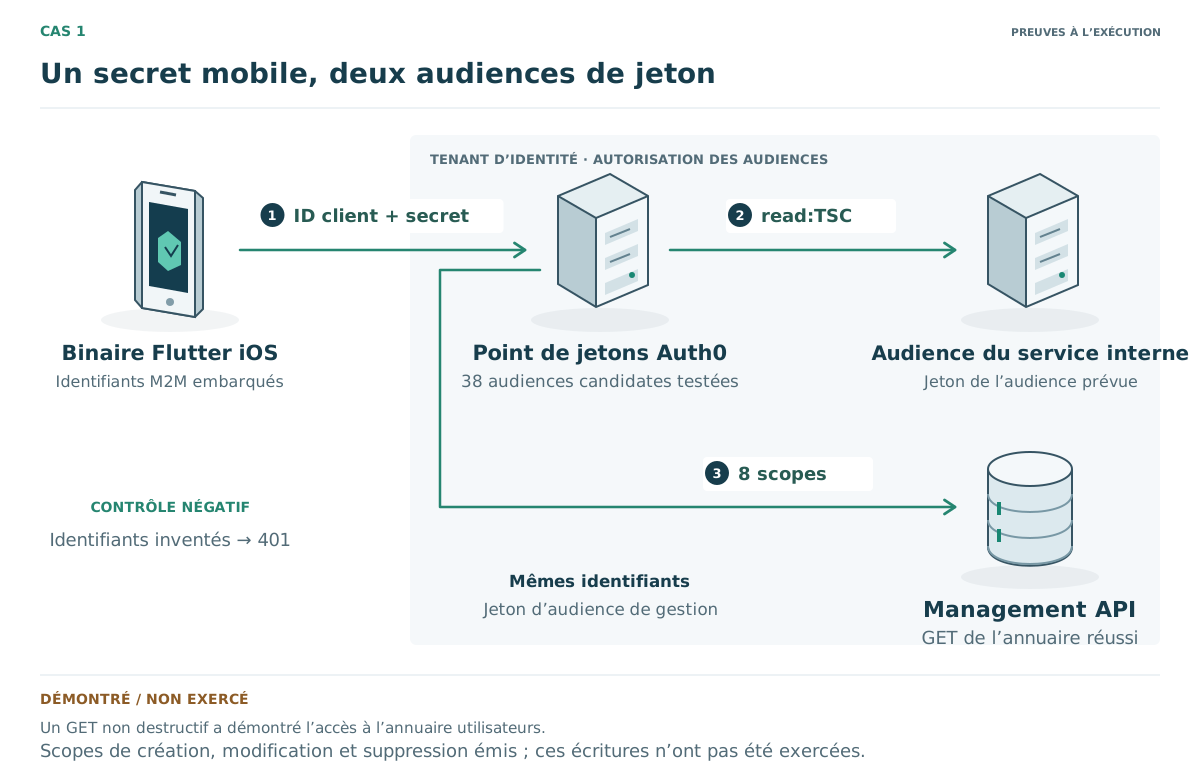
Le point de terminaison de jetons a accepté les identifiants client extraits pour l’audience du service interne comme pour celle de Management API. Une requête ultérieure à l’annuaire a confirmé l’accès en lecture via Management API.
Séquence HTTP illustrative · valeurs synthétiques d’hôte, de client et de jeton.
# The credential is extracted from the mobile binary.
POST /oauth/token HTTP/1.1
Host: tenant.example.invalid
Content-Type: application/x-www-form-urlencoded

grant_type=client_credentials&client_id=MOBILE_CLIENT&client_secret=EXTRACTED_SECRET&audience=AUDIENCE_A
# Article outcome: a read:TSC token for the internal service.

POST /oauth/token HTTP/1.1
Host: tenant.example.invalid
Content-Type: application/x-www-form-urlencoded

grant_type=client_credentials&client_id=MOBILE_CLIENT&client_secret=EXTRACTED_SECRET&audience=MANAGEMENT_API
# Article outcome: a token with eight management scopes.

GET /api/v2/users?per_page=100 HTTP/1.1
Host: tenant.example.invalid
Authorization: Bearer FAKE_MANAGEMENT_TOKEN

# Article outcome: the first page of a 1,000-record directory.
| Preuve recueillie | Ce qu’elle établit |
|---|---|
| Identifiants extraits du binaire iOS distribué | Le secret était distribué à chaque installation, et non conservé côté serveur. |
| La demande de jeton avec les identifiants extraits a renvoyé HTTP 200 ; des identifiants inventés ont renvoyé HTTP 401 | Les identifiants étaient valides, et non des artefacts périmés du build. |
Scope read:TSC et grant client-credentials dans le premier jeton |
L’audience prévue de l’application était un service interne. |
| 38 audiences candidates testées sur le même point de terminaison de jetons | La surface d’autorisation des identifiants dépassait l’usage de l’application. |
| La demande pour l’audience Management API a renvoyé un jeton portant huit scopes, dont la création, la modification et la suppression d’utilisateurs | Le jeton portait des permissions d’écriture de gestion ; ces opérations n’ont pas été exercées. |
| Une seule requête GET non destructive a renvoyé la première page d’un annuaire de 1 000 utilisateurs | L’impact s’étendait à des données personnelles à l’échelle du tenant, au-delà d’un simple libellé de scope. |
Ce qu’Ostorlab a automatisé. Cette évaluation a combiné analyse binaire, validation réelle des identifiants, énumération des audiences et lecture contrôlée d’une API. Un pentesteur menant manuellement cette investigation devrait exécuter et relier les mêmes étapes. Ostorlab a établi les accès utilisables des identifiants au-delà de l’API appelée par l’application, donnant à l’équipe AppSec une exposition validée à prioriser et une exigence de contre-test plus large.
Orientation de la remédiation. Retirez le secret du client et procédez à sa rotation. Examinez les audiences et scopes autorisés du client, et séparez les identifiants de gestion du tenant des identifiants des services accessibles aux clients. Invalidez les jetons émis sous la configuration vulnérable. Le contre-test doit énumérer toute la surface d’autorisation du client, et pas seulement l’audience appelée par l’application.
Une analyse plus détaillée de ce cas est disponible dans l’étude de cas Agentic Deep Scan.
Exécuter Ostorlab en parallèle d’un pentest manuel
Fournissez à Ostorlab et au prestataire de pentest manuel des cibles, comptes, accès et actions autorisées équivalents. Votre équipe pourra ainsi comparer l’investigation et les vulnérabilités validées dans les mêmes conditions. Commencez, si possible, par un environnement de préproduction représentatif et des comptes de test dédiés. Si des tests en production sont nécessaires, convenez avec le responsable de l’application des actions permises, de l’accès aux données, des limites de trafic et de l’escalade des incidents avant l’exécution. Une connexion découverte dans une application n’autorise pas automatiquement à tester son fournisseur d’identité ou son service d’analytique.
Utilisez ce plan opérationnel pour cadrer l’évaluation :
| Décision | Ce qu’il faut convenir avant l’exécution |
|---|---|
| Actifs et accès | Le responsable de l’application côté client identifie les builds, points de terminaison, comptes, rôles, services associés et exclusions ; les deux prestataires reçoivent des accès équivalents pour la comparaison. |
| Restrictions imposées | L’opérateur de l’évaluation configure et vérifie les exclusions du pare-feu et les limites de trafic, et consigne quelles restrictions de périmètre sont des consignes plutôt que des frontières réseau imposées. |
| Supervision et arrêt | Désignez un opérateur et un contact incident côté client. Convenez de la procédure pour arrêter le scan, confirmer la cessation des tests, révoquer l’accès de test si nécessaire et faire remonter les effets inattendus. Vérifiez la procédure d’arrêt avant les tests en production. |
| Calendrier | Consignez le fuseau horaire, les fenêtres autorisées, le comportement de mise en pause du scan et les conditions d’arrêt final. Choisissez un type de scan et une procédure compatibles avec toute heure limite stricte. |
| Modifications et nettoyage | Attribuez un responsable à chaque compte de test, session, fichier, identifiant et changement de configuration. Consignez les preuves de restauration ou de révocation et faites accepter le transfert par le responsable côté client. |
Ce sont des décisions de mission à confirmer avec l’équipe d’évaluation, et non la promesse que chaque action est automatiquement approuvée ou annulée.
Contrôles du périmètre et des actions
La mise à jour de la plateforme d’octobre décrit les consignes de périmètre, les exclusions du pare-feu, les contrôles du trafic, la surveillance et les approbations des actions demandées. La liste d’autorisation du périmètre guide l’agent ; ce n’est pas une frontière réseau stricte. Les exclusions du pare-feu bloquent les adresses et réseaux configurés. La surveillance ajoute la détection des écarts et un arrêt facultatif.
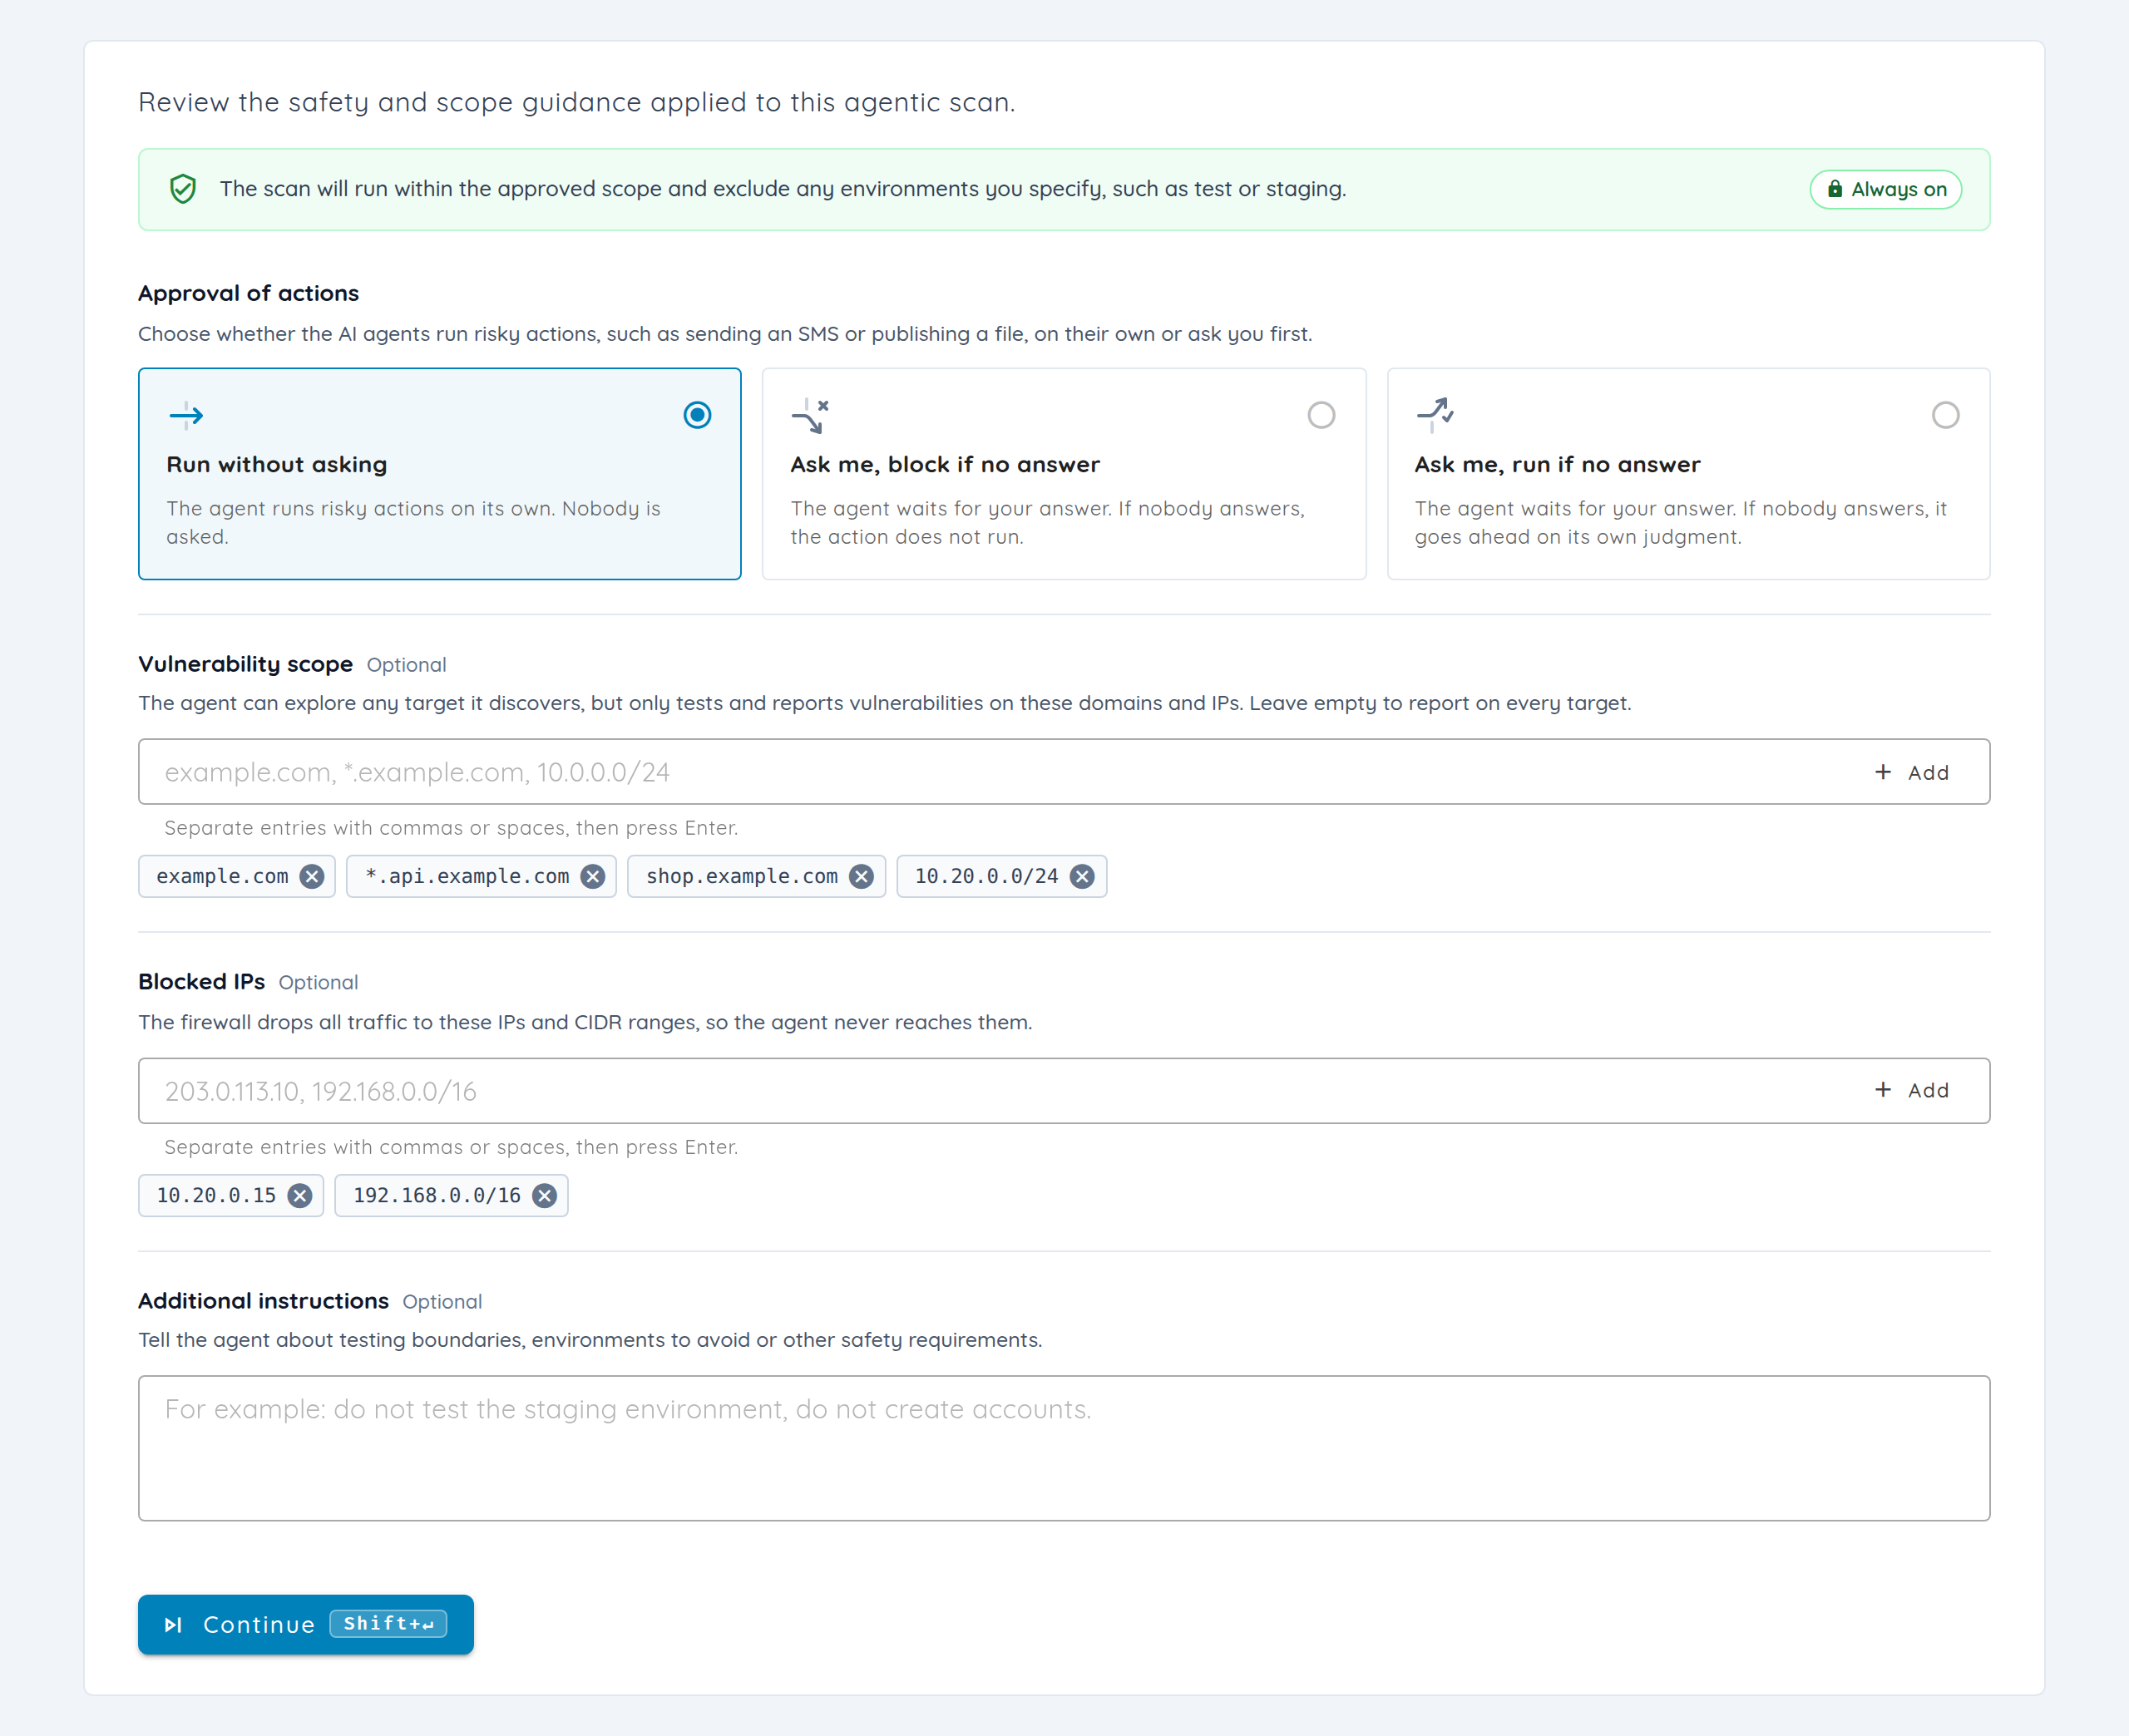
Les paramètres d’approbation régissent les décisions demandées par l’agent. « Me demander, bloquer sans réponse » laisse une action demandée en attente de décision ; ce mode n’exige pas une revue humaine avant chaque appel d’outil. L’opérateur doit configurer ces paramètres pour la mission.
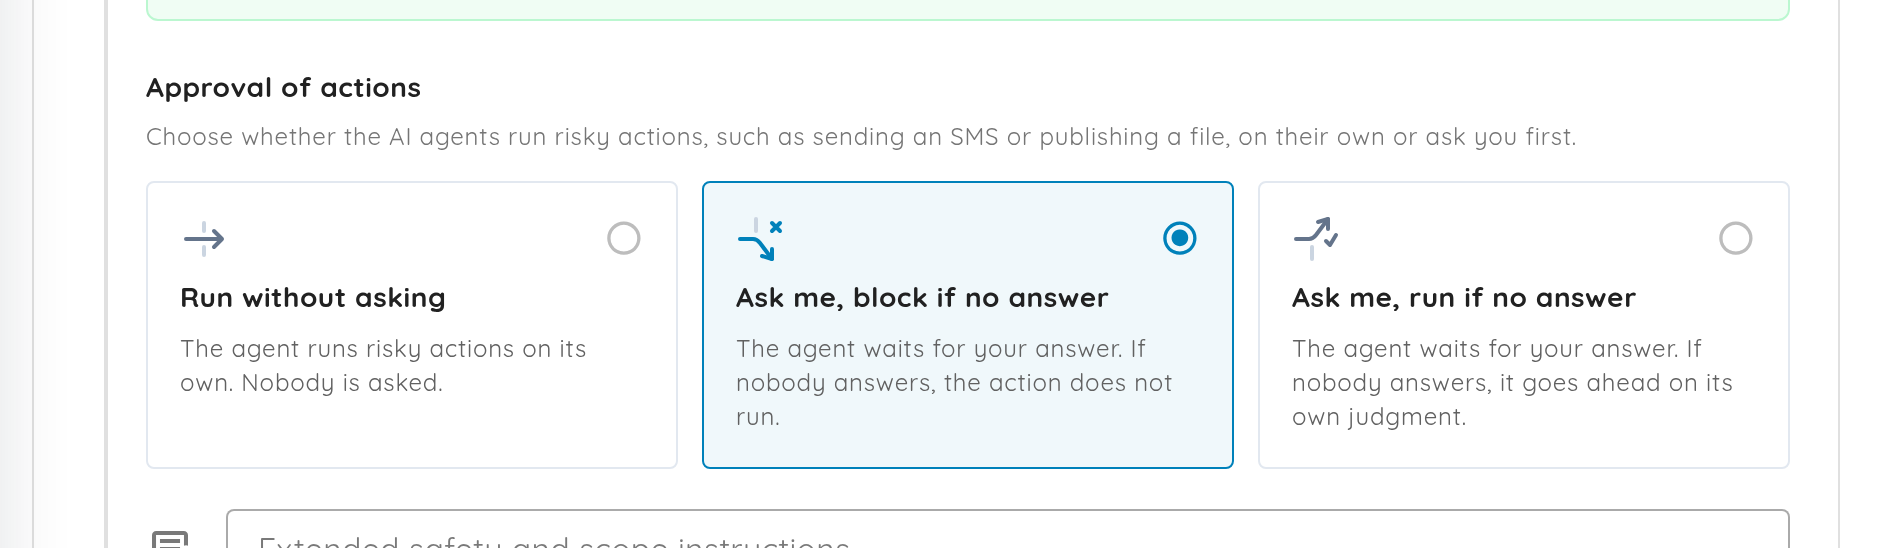
Fenêtres d’exécution et conditions d’arrêt
Les fenêtres d’exécution définissent les jours, heures et fuseau horaire. Un scan créé hors de sa fenêtre attend ; un scan pouvant être mis en pause s’interrompt à la fermeture et reprend dans la fenêtre suivante. Les scans ne pouvant pas être mis en pause continuent jusqu’à leur terme après la fermeture. Confirmez le comportement du type de scan choisi avant de considérer l’heure de fermeture comme une limite opérationnelle. Un calendrier récurrent nécessite aussi une condition d’arrêt final distincte.
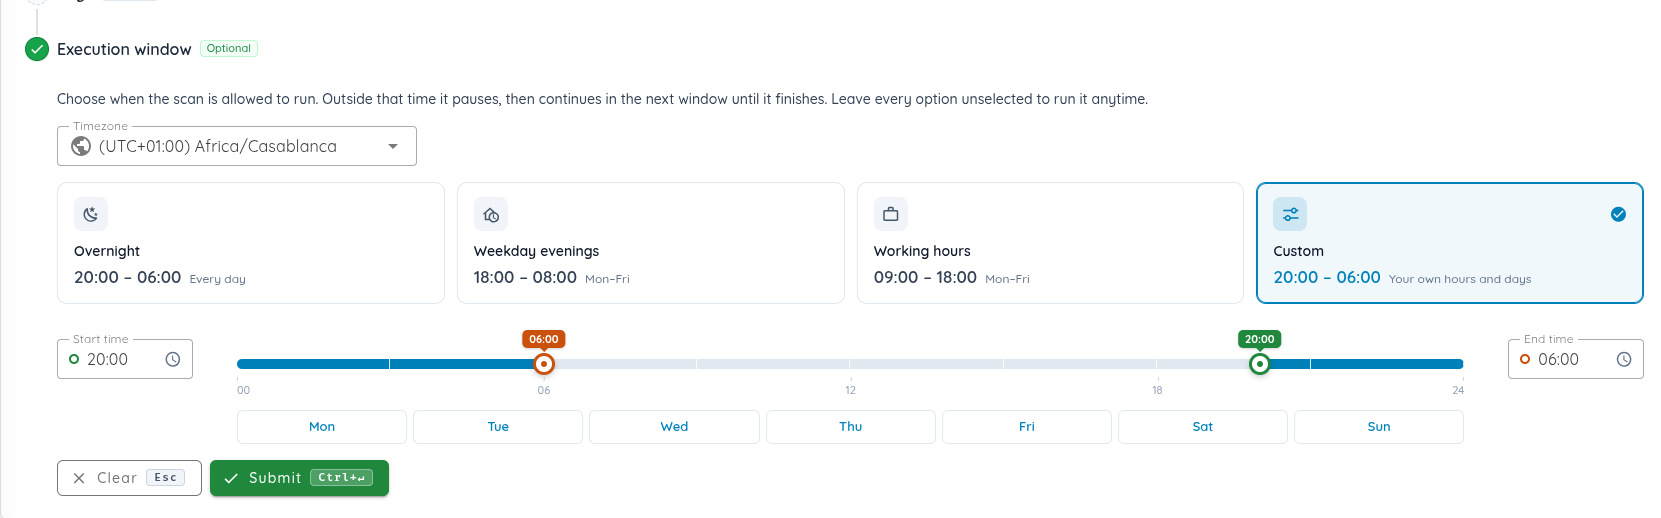
Consultez la documentation des fenêtres d’exécution pour les comportements de planification pris en charge. Ces captures d’écran sont des exemples de la plateforme provenant de la documentation publique, et non des preuves capturées lors des évaluations anonymisées.
Comparer les preuves d’investigation et le transfert aux équipes
Un nombre de vulnérabilités n’est utile que si votre équipe peut les vérifier. Comparez les preuves du prestataire manuel au dossier d’investigation d’Ostorlab, notamment la façon dont chacun a établi l’exploitabilité et l’impact. La vue d’analyse AI Pentest d’Ostorlab relie les plans et les tâches aux noms d’outils, arguments, sorties et horodatages enregistrés. Examinez une vulnérabilité importante depuis l’hypothèse initiale jusqu’à la réponse établissant l’impact. Le rapport doit distinguer une trace dans le code source, un test d’exécution réussi et une étape d’attaque bloquée.
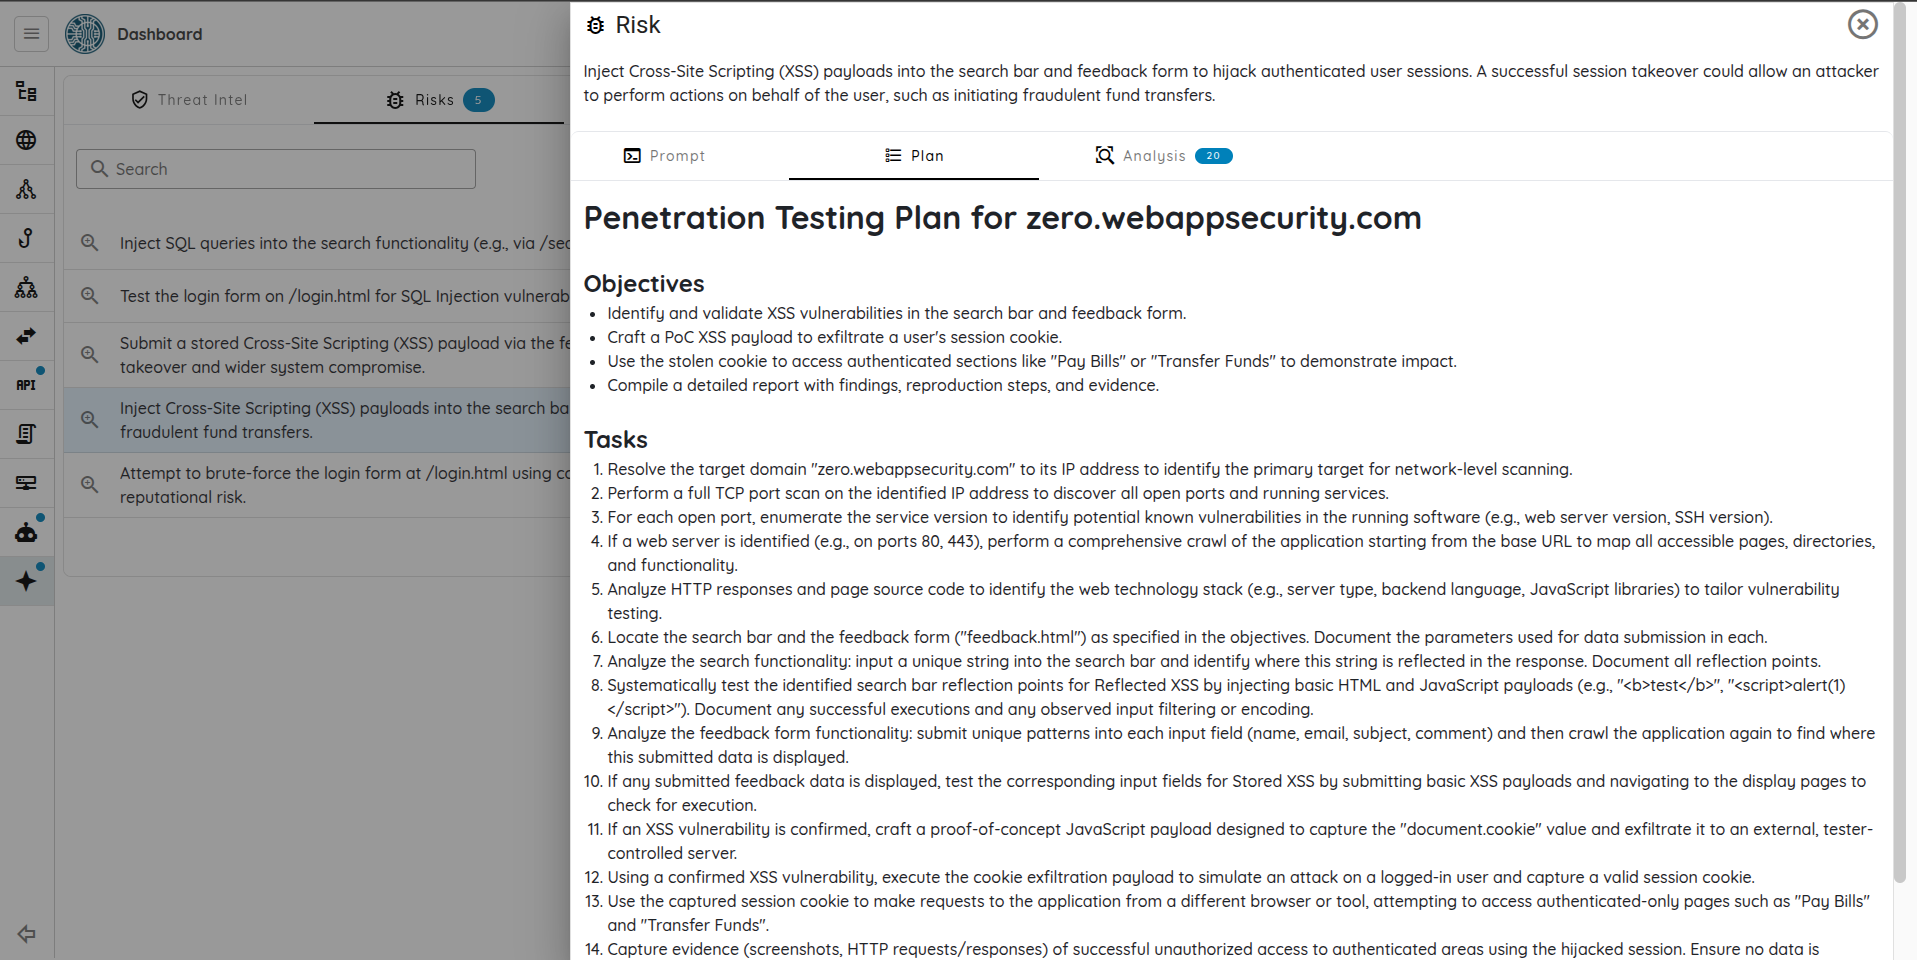
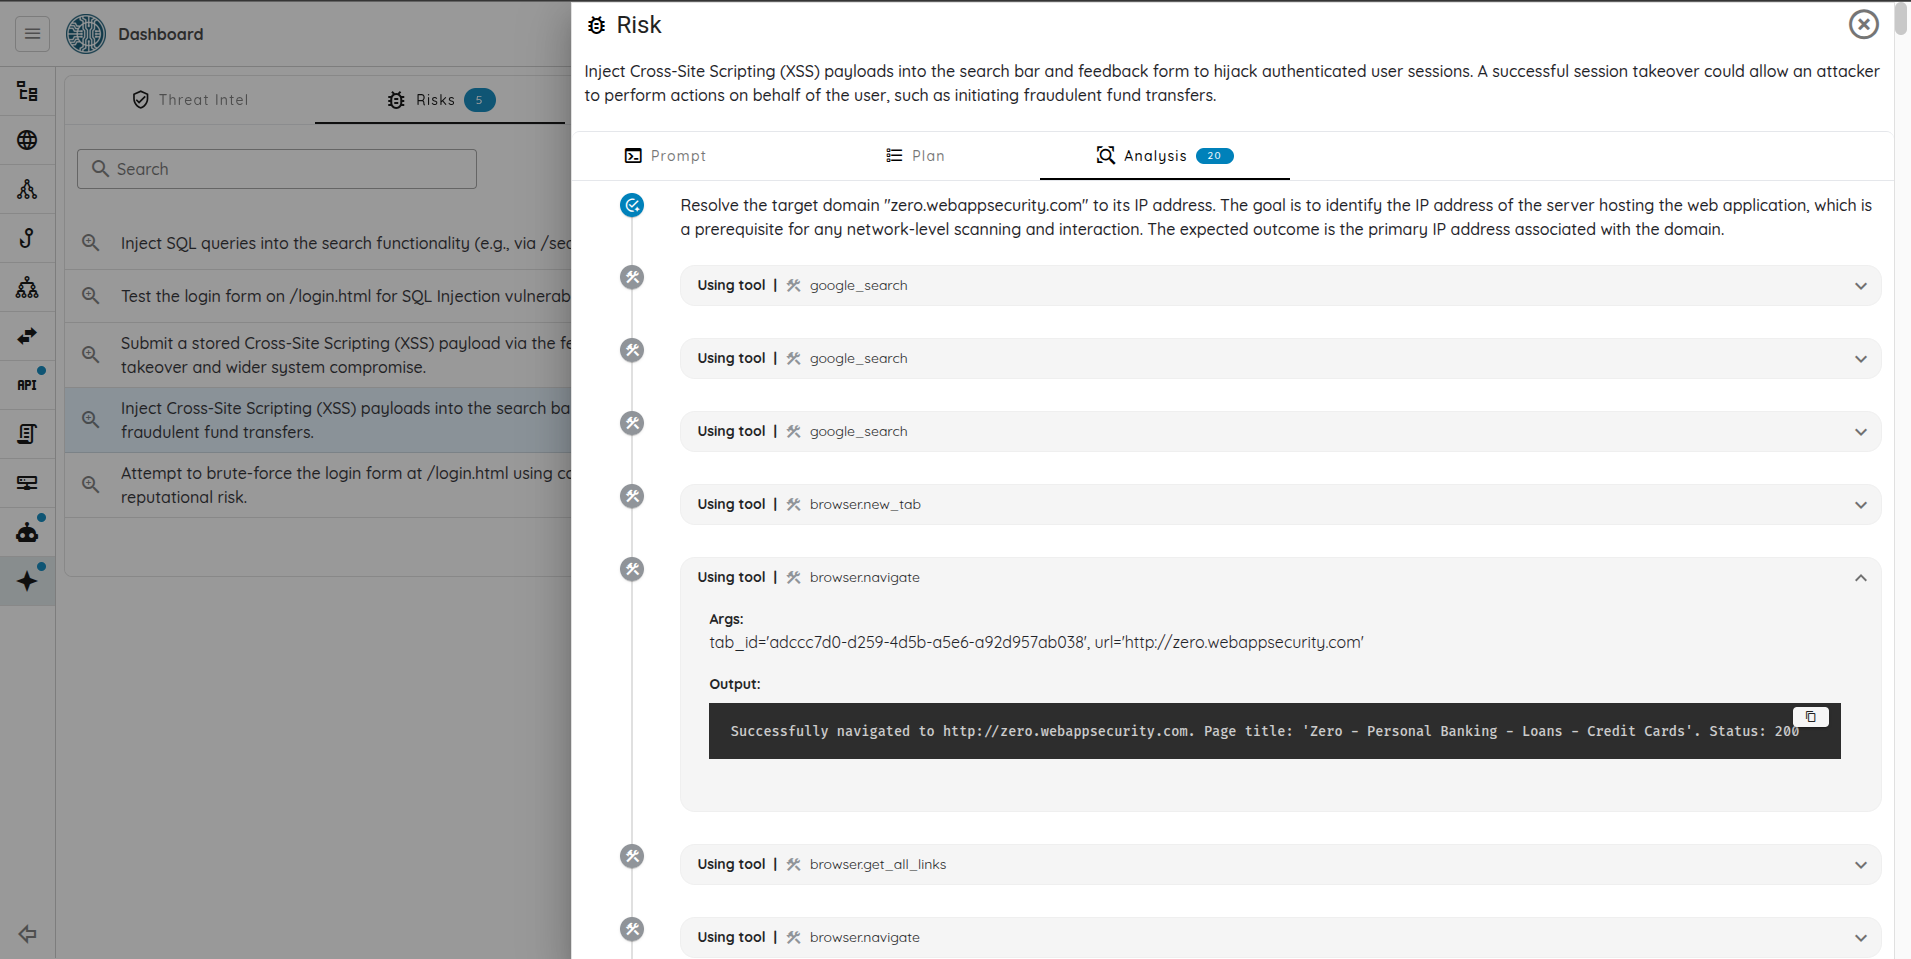
Le transfert doit identifier les privilèges initiaux, l’impact reproduit, les branches infructueuses, les vérifications restantes et la correction proposée. Comptez les vulnérabilités validées distinctes en rapprochant les causes racines en doublon et les chaînes d’attaque. Ne comptez pas une hypothèse non testée comme une vulnérabilité critique confirmée.
Les journaux d’exécution aident aussi l’opérateur à vérifier le nettoyage. Une évaluation web examinée consignait la création d’une session de support, sa vérification, sa révocation, puis une nouvelle vérification confirmant la déconnexion. Appliquez la même rigueur aux configurations modifiées, fichiers téléversés et identifiants émis. Consignez explicitement les artefacts non résolus et désignez un responsable ; journaliser une action ne revient pas à l’annuler.
Étendre la comparaison jusqu’à la remédiation
La comparaison doit inclure le travail nécessaire pour transformer une vulnérabilité en correction vérifiée. Ostorlab peut accompagner une vulnérabilité jusqu’à la remédiation avec des recommandations personnalisées et des propositions de modifications de code livrées via les intégrations de dépôts prises en charge. Les développeurs examinent le diff résultant dans leur workflow habituel de pull request, exécutent les vérifications pertinentes et utilisent des tests de suivi pour déterminer si l’application modifiée résout le problème initial.
Après correction, retestez la chaîne complète. Corriger l’émission des jetons doit aussi bloquer l’accès en aval avec les identifiants déjà émis. Retirer un secret embarqué dans une application mobile doit également supprimer son accès à Management API.
Le tableau présente les critères de remédiation et de contre-test dérivés des cas ; il n’affirme pas qu’un correctif particulier a été créé ou fusionné :
| Vulnérabilité | Orientation de correction proposée | Contre-test pertinent |
|---|---|---|
| Émission de jetons d’administration sans secret | Corriger l’authentification client, les grants, scopes, audiences et le cycle de vie des identifiants. | L’émission non autorisée échoue ; l’accès en aval respecte la politique corrigée. |
| Exécution de code authentifiée dans une fonctionnalité d’intégration | Isoler l’exécution non fiable dans un processus de travail distinct et restreint ; imposer l’autorisation, le moindre privilège et une politique de sortie réseau. | L’exécution non autorisée échoue ; les intégrations permises ne peuvent pas accéder aux ressources protégées ou aux destinations réseau interdites. |
| Chaîne de propriété AD et de modèle de certificat (laboratoire) | Supprimer le droit de propriété, restreindre le contrôle du modèle, révoquer le certificat émis et renouveler les identifiants du domaine. | Un utilisateur peu privilégié ne peut contrôler ni le compte CA ni le modèle ; les identifiants émis et les tickets forgés ne fonctionnent plus. |
| Identifiants M2M avec une audience de gestion du tenant | Retirer le secret du client ; effectuer sa rotation ; restreindre audiences et scopes ; séparer les identifiants de gestion. | Le client ne peut pas obtenir de jeton Management API ; les jetons précédemment émis sont invalides. |
- Ostorlab Autofix prend en charge les recommandations de correction personnalisées, les modifications via pull requests et les workflows de vérification de suivi.
- Les tests de code source maintiennent le lien entre les chemins affectés, les révisions du code et la remédiation.
Un correctif généré passe toujours par une revue d’ingénierie et des tests adaptés. Les preuves de l’évaluation de suivi éclairent la clôture ; un diff proposé ou un build réussi ne suffit pas à établir qu’un chemin exploitable a été éliminé.
Comparez ce workflow au service de remédiation et de contre-test inclus dans votre pentest manuel. Consignez si les développeurs peuvent reproduire la vulnérabilité, mettre en œuvre la correction proposée et vérifier que le chemin d’accès ou d’exécution initial est bloqué, ainsi que l’effort demandé à votre équipe.
Évaluer Ostorlab face à votre prestataire de pentest manuel
Utilisez les résultats rapportés des PoC comme proposition à tester : davantage de vulnérabilités critiques validées, des tests plus courts et un coût d’évaluation réduit. Une comparaison utile commence avec le même build, les mêmes cibles, comptes, accès au code source, permissions et exclusions. Convenez de la fenêtre d’évaluation et du traitement des modifications effectuées pendant les tests. Consignez les missions incomplètes et les limites au lieu de les retirer des résultats.
| Mesure | Ce qu’il faut consigner pour chaque prestataire |
|---|---|
| Vulnérabilités validées | Nombres selon une grille de sévérité convenue, preuves, recoupements, vulnérabilités uniques et résultats en doublon ou contestés. Faites arbitrer les désaccords par le responsable sécurité du client. |
| Délai de livraison | Commencez lorsque les accès équivalents sont prêts ; arrêtez à la livraison du rapport exploitable. Consignez séparément le temps de préparation, les blocages et le délai des contre-tests. |
| Coût total de l’évaluation | Honoraires du prestataire ou de la plateforme, usage des modèles s’il est facturé séparément, préparation, validation humaine, rédaction du rapport, contre-tests et effort d’ingénierie du client. Utilisez les mêmes hypothèses de coût du travail pour les deux parties. |
| Utilité pour la remédiation | Capacité de l’ingénierie à reproduire la vulnérabilité, identifier le contrôle défaillant et vérifier la correction ; consignez le temps consacré à ce transfert. |
Avant d’autoriser un PoC, demandez un devis détaillé précisant les prestations incluses, limites d’usage, conditions de dépassement, contre-tests inclus et travail préparatoire du client. Convenez des dates de livraison après confirmation du périmètre et des accès. Utilisez ces conditions et l’effort réel pour déterminer si l’avantage de coût d’évaluation rapporté dans nos PoC achevés se traduit par un coût total réduit pour votre équipe.
Questions à régler avant de remplacer un pentest existant
Quelle place donner à Ostorlab dans notre programme de tests ? Utilisez une première évaluation parallèle pour décider quelles activités de test applicatif il peut prendre en charge sur votre périmètre : tests de workflows authentifiés, investigations entre applications et API et répétition des tests après modification. Maintenez une responsabilité humaine sur le périmètre, les intentions métier, les vulnérabilités contestées, les décisions opérationnelles et l’acceptation des corrections. Conservez des tests spécialisés pour les activités hors de la couverture convenue. Utilisez les vulnérabilités, les délais, les coûts et les exigences d’assurance pour décider quelle part de votre mission manuelle actuelle Ostorlab peut remplacer.
Faut-il fournir le code source ? Ostorlab prend en charge les builds mobiles, les applications web, les API et les tests de code source. La chaîne mobile est partie d’un binaire distribué ; la chaîne entreprise a utilisé des tests à l’exécution. Convenez explicitement du mode d’évaluation et des accès pour une comparaison équitable.
Que doit préparer notre équipe ? Fournissez le build ou les URL cibles, les services autorisés, des comptes de test séparés par rôle, des données de test représentatives et la documentation pertinente des API ou workflows. Pour les parcours connectés, organisez avec l’équipe d’évaluation la configuration de test MFA ou OTP requise. Identifiez un responsable de l’application, un opérateur et un contact d’ingénierie pour la reproduction et les contre-tests. Confirmez l’effort préparatoire lors du cadrage.
Où iront notre code, nos identifiants et nos preuves ? Examinez le Trust Center et les options de scan sur site avec vos équipes sécurité et achats. Confirmez le déploiement choisi, le fournisseur de modèles, les flux de données, la conservation et les contrôles d’accès avant de fournir des éléments sensibles ; ne supposez pas que tous les déploiements ont les mêmes dispositions.
Le rapport répondra-t-il à une exigence d’assurance externe ? Examinez un rapport exemple avec la partie qui demande l’évaluation. Confirmez le périmètre requis, la méthodologie, les qualifications ou l’indépendance des pentesteurs, la revue humaine, le rapport et les preuves de contre-test avant de modifier une mission existante. Demandez à Ostorlab de préciser la validation humaine et l’approbation incluses dans le service proposé. Une vulnérabilité technique seule n’établit pas l’acceptation pour toutes les exigences d’assurance.
Comparer Ostorlab à votre prochain pentest manuel
L’avantage rapporté d’Ostorlab sur le pentest manuel est un plus grand nombre de vulnérabilités critiques, une durée de test réduite et un coût d’évaluation inférieur. Les cas montrent le travail technique que la plateforme peut réaliser : examiner des identifiants sur plusieurs API, chaîner des faiblesses d’identité et d’exécution et valider l’impact par des tests enregistrés. Une comparaison sur votre application doit établir si ces capacités améliorent les résultats et les coûts de votre pentest actuel.
Apportez une application représentative, ses API connectées et votre périmètre actuel de pentest manuel. Utilisez la discussion de cadrage pour convenir des éléments suivants :
- Entrées : build ou URL, comptes et rôles de test, accès au code source s’il est inclus, documentation, permissions et exclusions.
- Livrables : rapport avec vulnérabilités reproduites et limites des preuves, accès au dossier d’investigation, remédiation proposée et transfert convenu pour le nettoyage et les contre-tests.
- Critères de réussite : vulnérabilités validées et recoupements, délai de livraison exploitable, coût total et effort d’ingénierie, avec les mêmes définitions pour les deux prestataires.
- Engagement : périmètre écrit, plan opérationnel, dates de livraison, devis détaillé et responsables désignés avant le début des tests.
Réservez un PoC Ostorlab face au pentest manuel pour convenir d’un périmètre équivalent, de critères de réussite et de conditions commerciales pour votre application. Commencez par le rapport exemple web ou le rapport exemple mobile si vous souhaitez d’abord examiner le format des preuves.