
App Vetting、Scan Coverage Heatmap、Mobile Shielding Scan、Deep Agentic Scan 改进、Cyber Models 与源代码扫描
本次发布推出 App Vetting、Scan Coverage Heatmap、Mobile Shielding Scan、Deep Agentic Scan 改进、Cyber Models、更多模型支持以及源代码扫描。
亮点
- App Vetting:用于评估 Android 和 iOS 应用的风险。
- Scan Coverage Heatmap(扫描覆盖热力图):清楚展示已测试的区域、尚存的缺口以及增量覆盖情况。
- Mobile Shielding Scan:验证移动应用的自我防御保护在遭受攻击时是否有效。
- 更快、更深入的 Deep Agentic Scan:改进了移动端执行、逆向工程、规划和漏洞串联。
- 由 Ostorlab 托管的 Cyber Models:提供预付计算额度、钱包可见性和受控的扫描力度配置。
- 更多模型支持:支持高性价比的自主扫描,包括 Kimi K2.7 和 GLM 5.2。
- 源代码扫描:支持通过 GitHub、GitLab、Azure DevOps、Bitbucket 和标准 Git 仓库进行扫描。
1. App Vetting
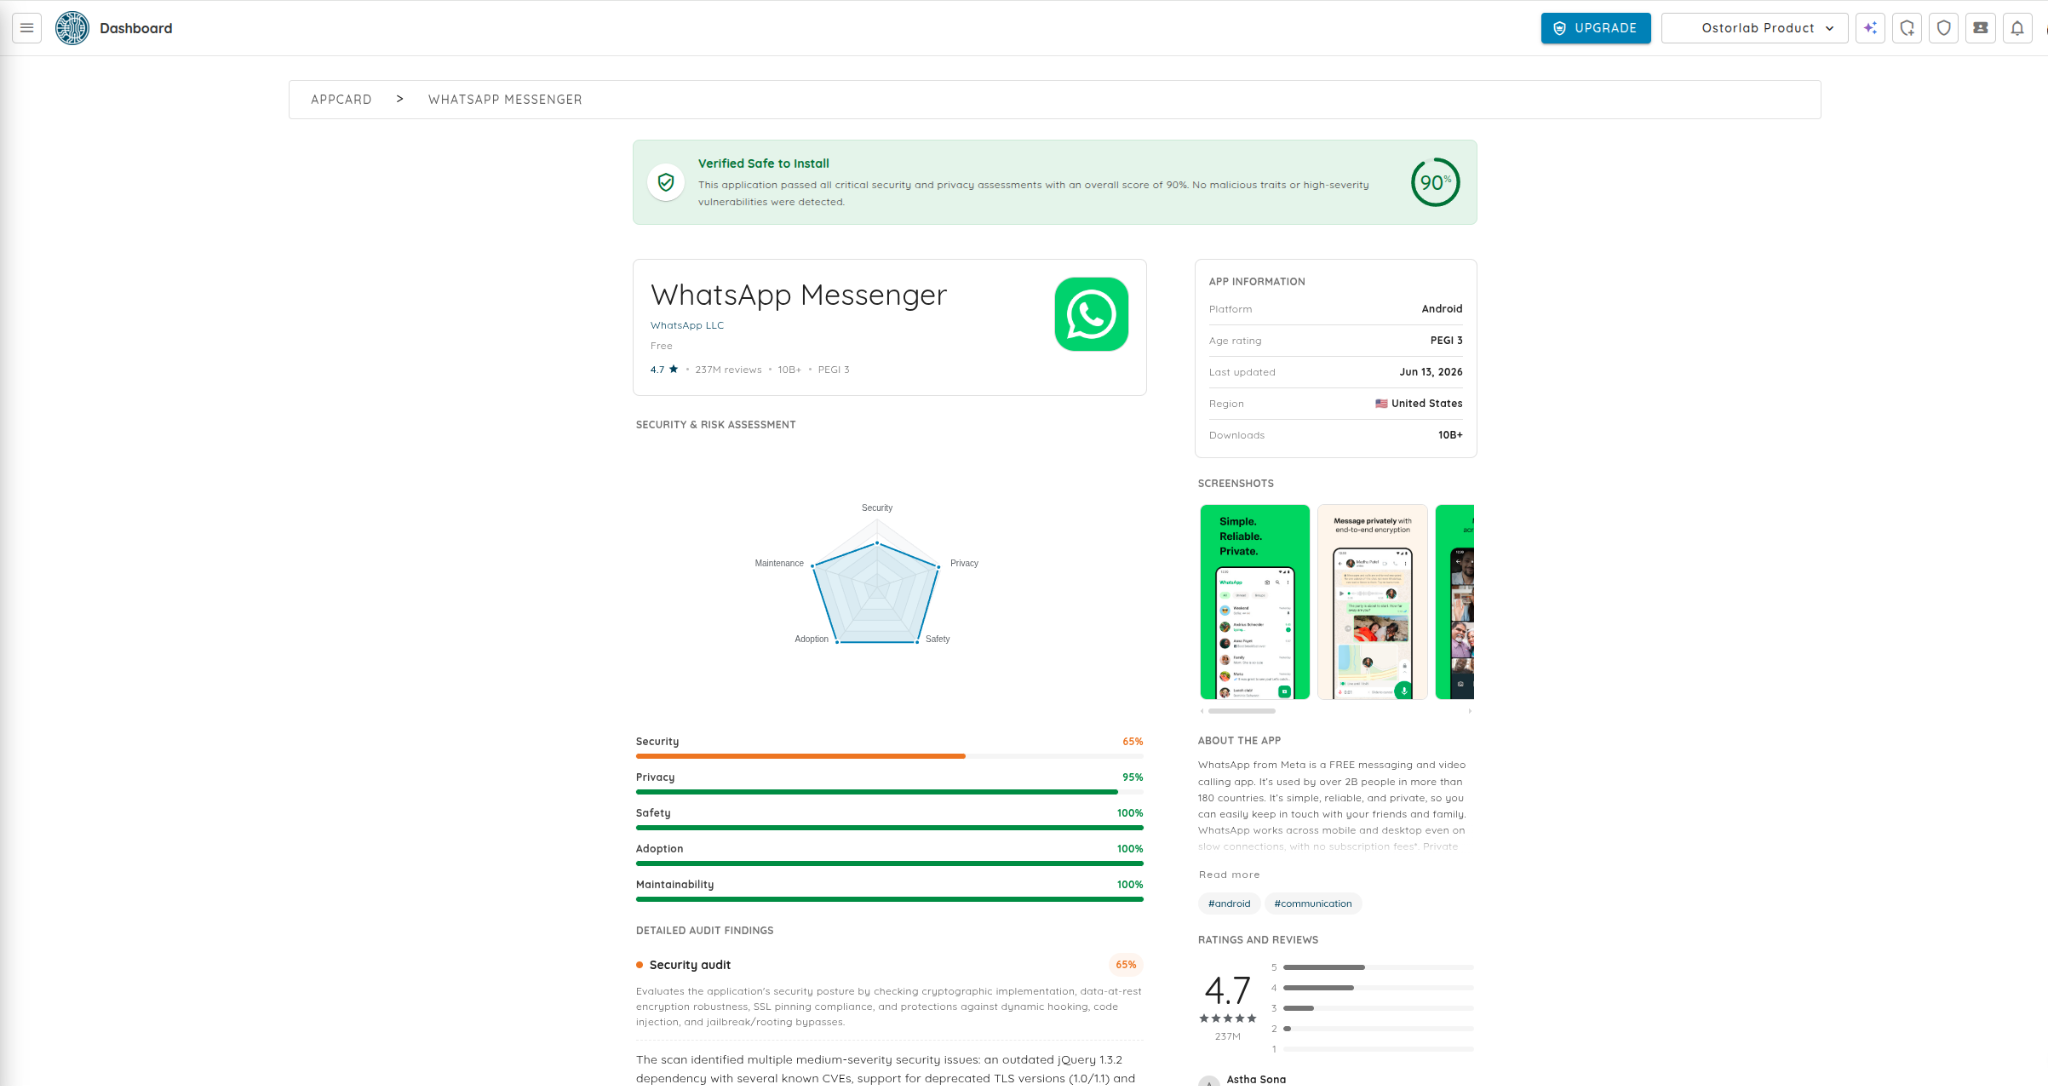
App Vetting 是 Ostorlab 的一项新能力,旨在帮助组织在批准之前以及在整个应用生命周期中评估 Android 和 iOS 应用。
组织越来越依赖第三方移动应用,但要判断一个应用是否值得信任,安全团队往往需要将来自多个来源的漏洞报告、隐私信号、恶意软件指标和信誉检查结合起来。App Vetting 将这些信号整合到一个自动化工作流中。
App Vetting 结合静态分析、动态测试和安全隔离沙箱执行,提供结合上下文的应用风险视图。
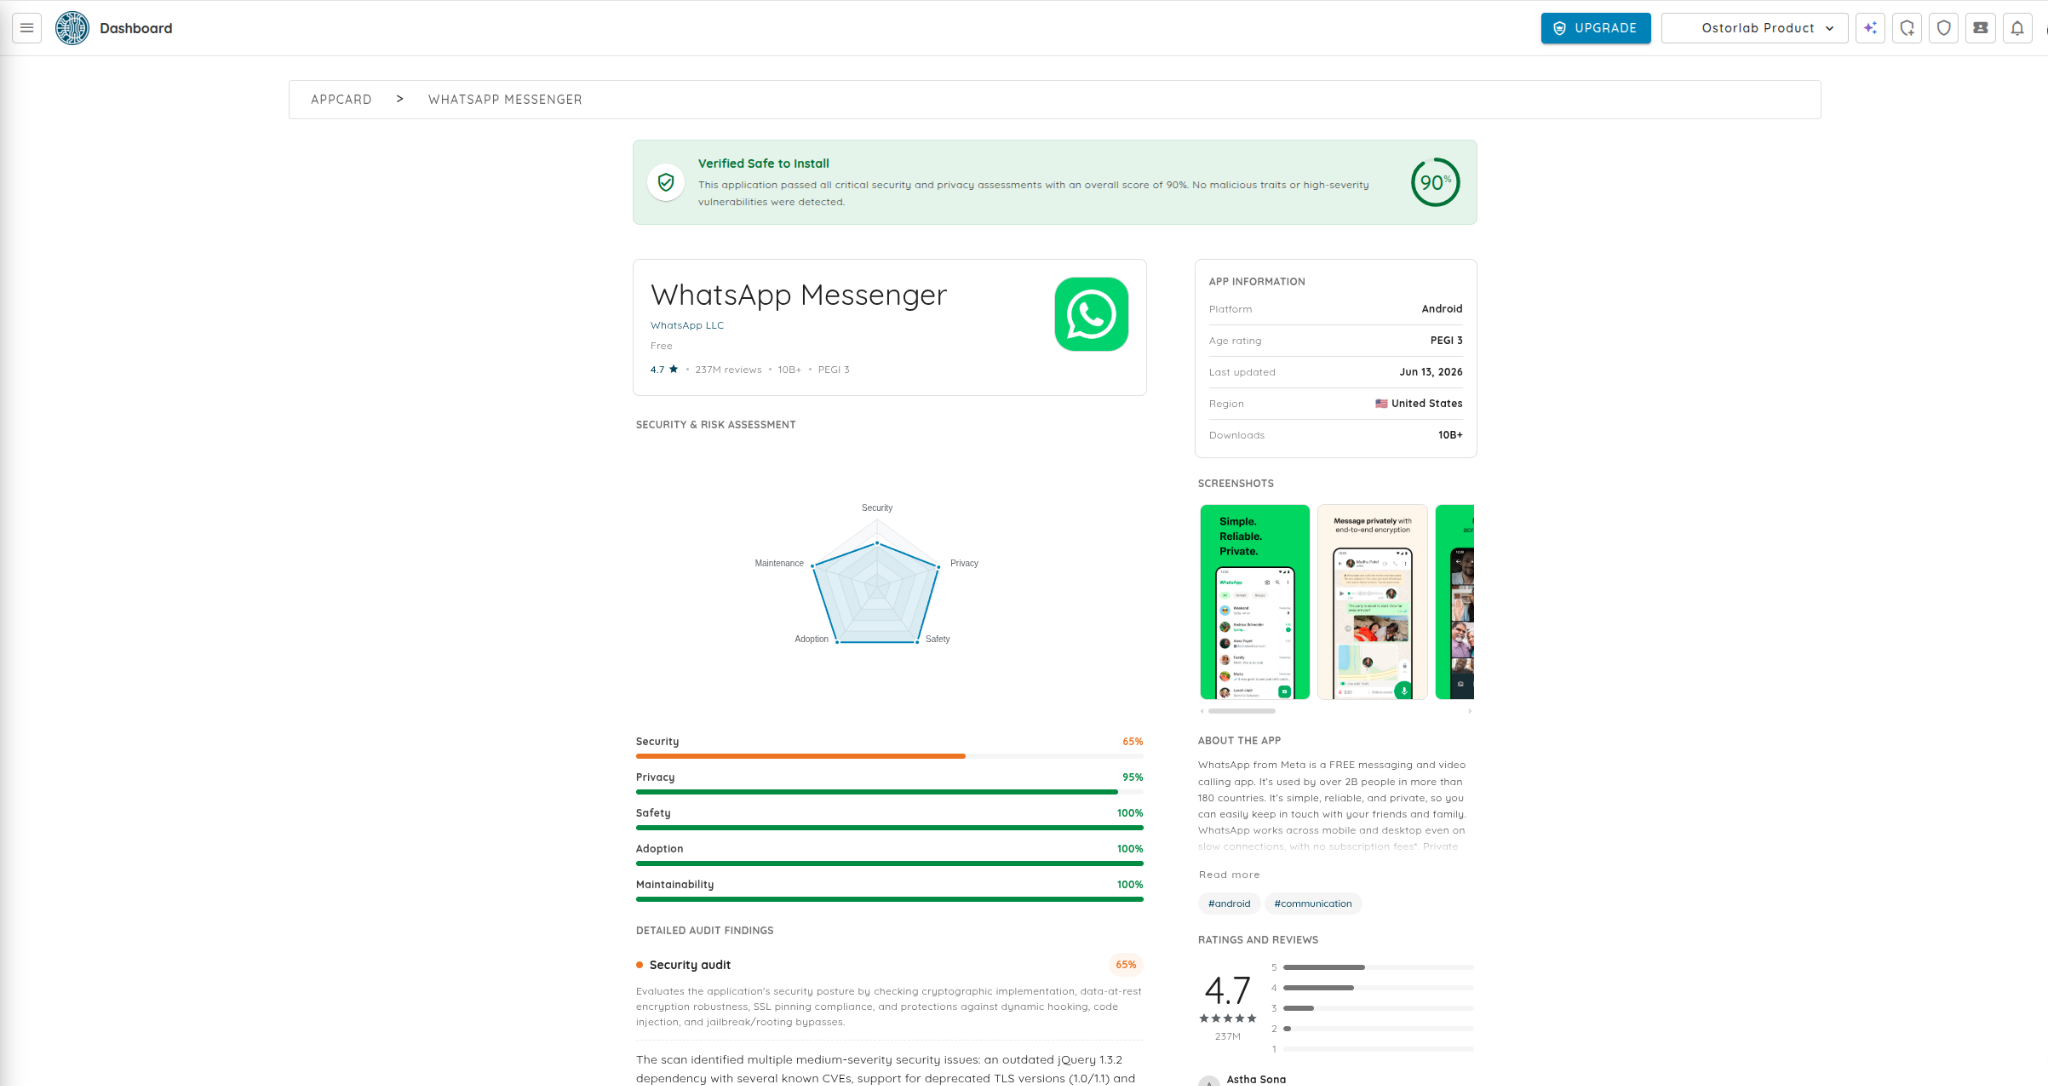
主要能力:
- 基于风险的评分,涵盖 Malware(恶意软件)、Security(安全)、Privacy(隐私)、Trust(信任)和 Maintainability(可维护性)。
- 静态与动态分析,同时评估应用结构和运行时行为。
- 安全隔离沙箱执行,在受控环境中观察应用行为。
- 遥测评估,审查出站通信、第三方服务、分析 SDK、跟踪框架以及潜在的隐私问题。
- 基于令牌的安全共享,相关人员无需平台访问权限,即可通过专用 Web 视图审阅结果。
- 持续监控,随着应用的演进跟踪其安全、隐私和信任方面的变化。
- 工作流接入,可通过 Ostorlab 平台、REST 和 GraphQL API,以及 Jira 和 Slack 等集成使用。
App Vetting 帮助团队从孤立的检测结果走向更清晰的审批决策:这个应用是否值得信任并投入使用?
2. Scan Coverage Heatmap
Scan Coverage Heatmap 以可视化方式向团队展示应用有多少部分已被测试、哪些组件和安全类别得到了更深入的覆盖,以及哪些地方仍存在缺口。
团队不再只关注检测结果,还可以跟踪覆盖情况本身:哪些已被探查、哪些需要更多关注,以及测试在多次评估中如何演进。
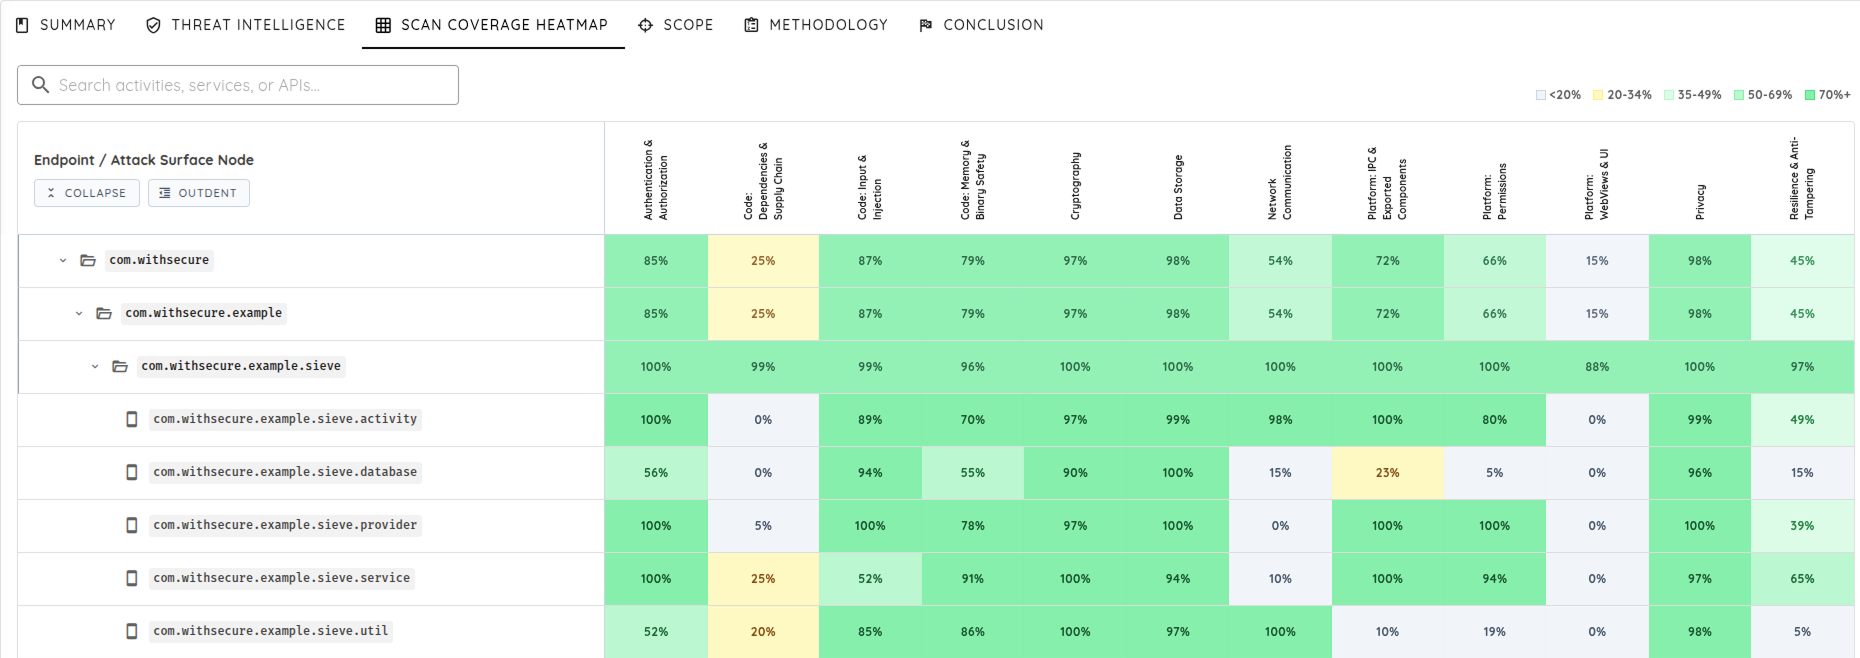
主要能力:
- 组件级可见性,了解哪些应用区域得到了更深入的调查。
- 安全类别覆盖,了解不同风险类别的测试深度。
- 缺口检测,识别覆盖有限或缺失的区域。
- 增量覆盖跟踪,从一次扫描延续到下一次扫描。
- 历史上下文,让后续扫描可以基于之前的检测结果、已验证的路径和已知行为展开,而不是从零开始。
团队还可以在扫描结果中使用 Transparent Attack Validation 路径,审阅漏洞验证过程中做出的决策、工具输出和执行的步骤。
3. Mobile Shielding Scan
Mobile Shielding Scan 自动测试移动应用抵御逆向工程、篡改、克隆、插桩和运行时操控的能力。
许多移动应用自带自我防御保护,通常称为加固(shielding)。这些保护旨在阻止攻击者修改应用、绕过控制、查看密钥,或在应用运行时对其进行操控。Mobile Shielding Scan 让这些保护能够以可重复的方式接受测试。
对于每一项保护,Mobile Shielding Scan 都会回答两个问题:
- 该保护是否存在?
- 它在遭受攻击时能否坚持住?
该扫描评估常见的 Android 和 iOS 防御措施,包括:
- 防篡改与完整性检查。
- Root 检测与越狱检测。
- 反插桩与反调试保护。
- 防克隆与安装来源验证。
- 代码与数据混淆。
- 网络保护,包括 SSL 证书锁定和证书锁定。
该扫描使用 AI 驱动的分析和绕过尝试,而不仅仅是检测某项保护是否存在。它在真机上运行应用,观察应用的反应,并以模仿熟练攻击者的方式尝试攻破保护。
客户将获得:
- 强度评级,区分稳健的保护与薄弱的保护。
- 绕过证明,在防御失效时提供。
- 确认结果,在防御坚持住时提供。
- 检测结果映射到公认的移动安全标准。
Mobile Shielding Scan 用证据取代假设,帮助团队验证在商业加固方案上的投入,并抢在攻击者之前找到薄弱环节。
4. Deep Agentic Scan 改进
本次发布为 Deep Agentic Scan 带来多项重大改进,聚焦于速度、深度和更有力的漏洞验证。
Deep Agentic Scan 现在采用更强的执行逻辑,能投入更多时间调查可疑行为、沿着有意义的攻击路径深入,并验证真正重要的风险。
更快的移动扫描
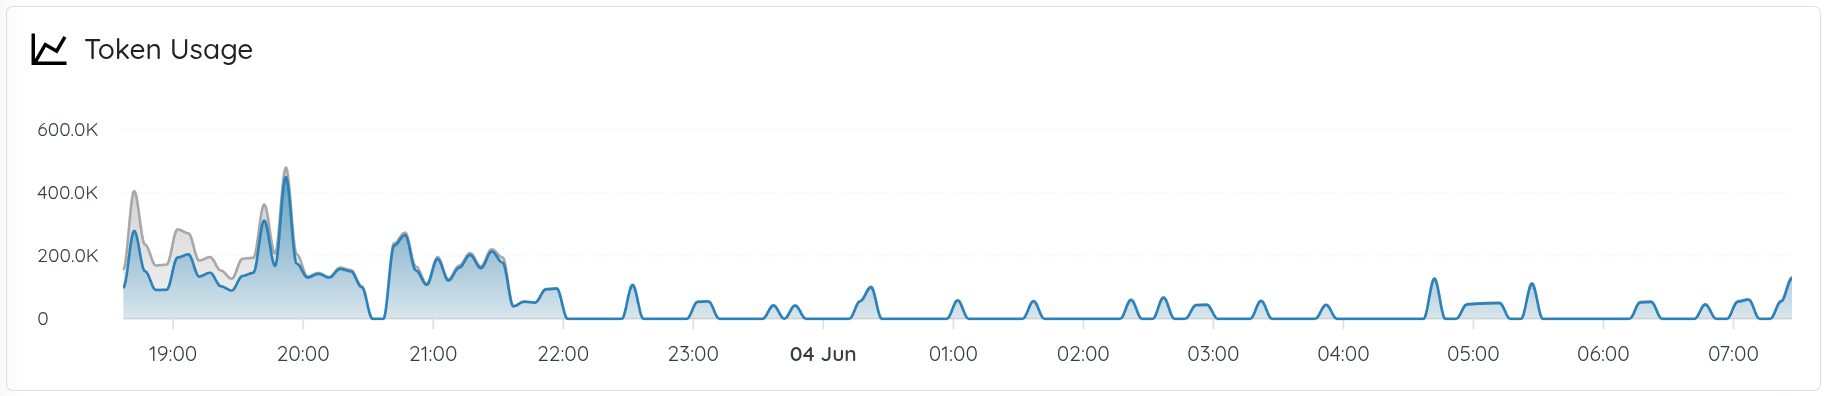
得益于扩缩容和设备管理基础设施的改进,移动端执行现在更快。这减少了准备工作的开销,改进了设备编排,让深度移动测试能够在各个发布周期中更稳定地运行。
深度测试变得更容易定期运行,而不再只留给偶尔的评估。
更强的逆向工程能力
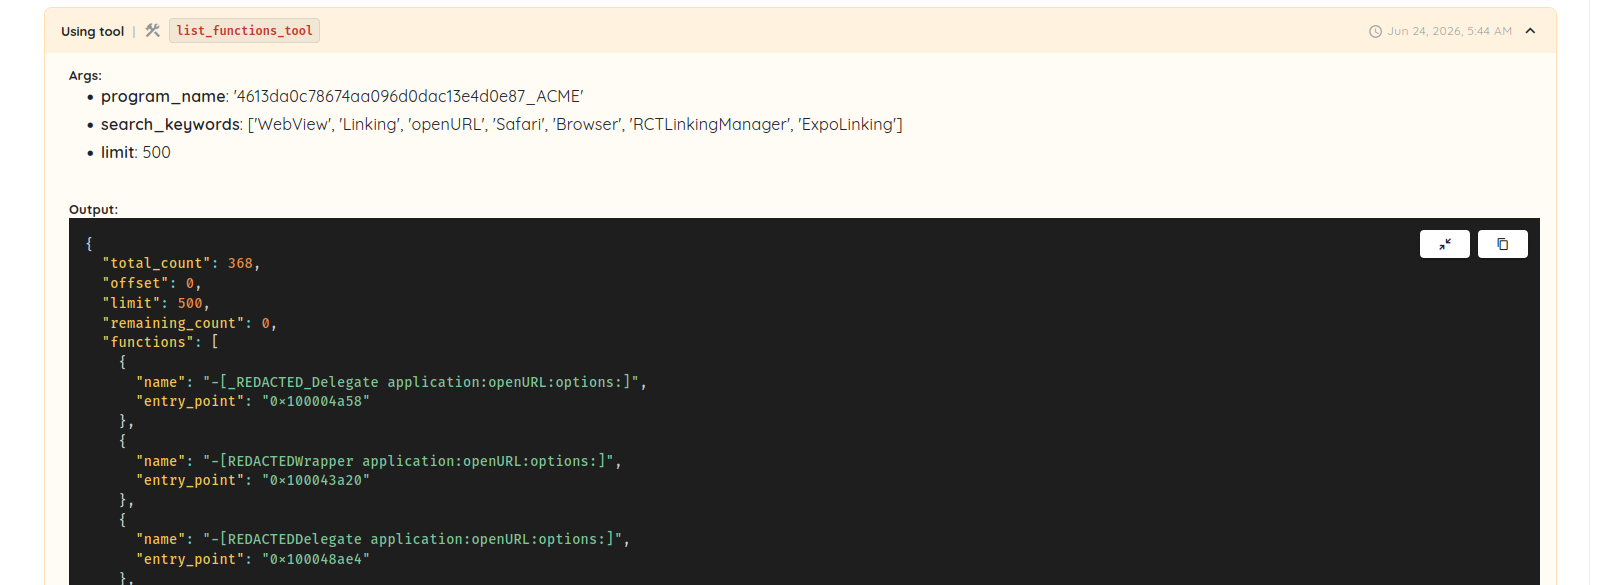
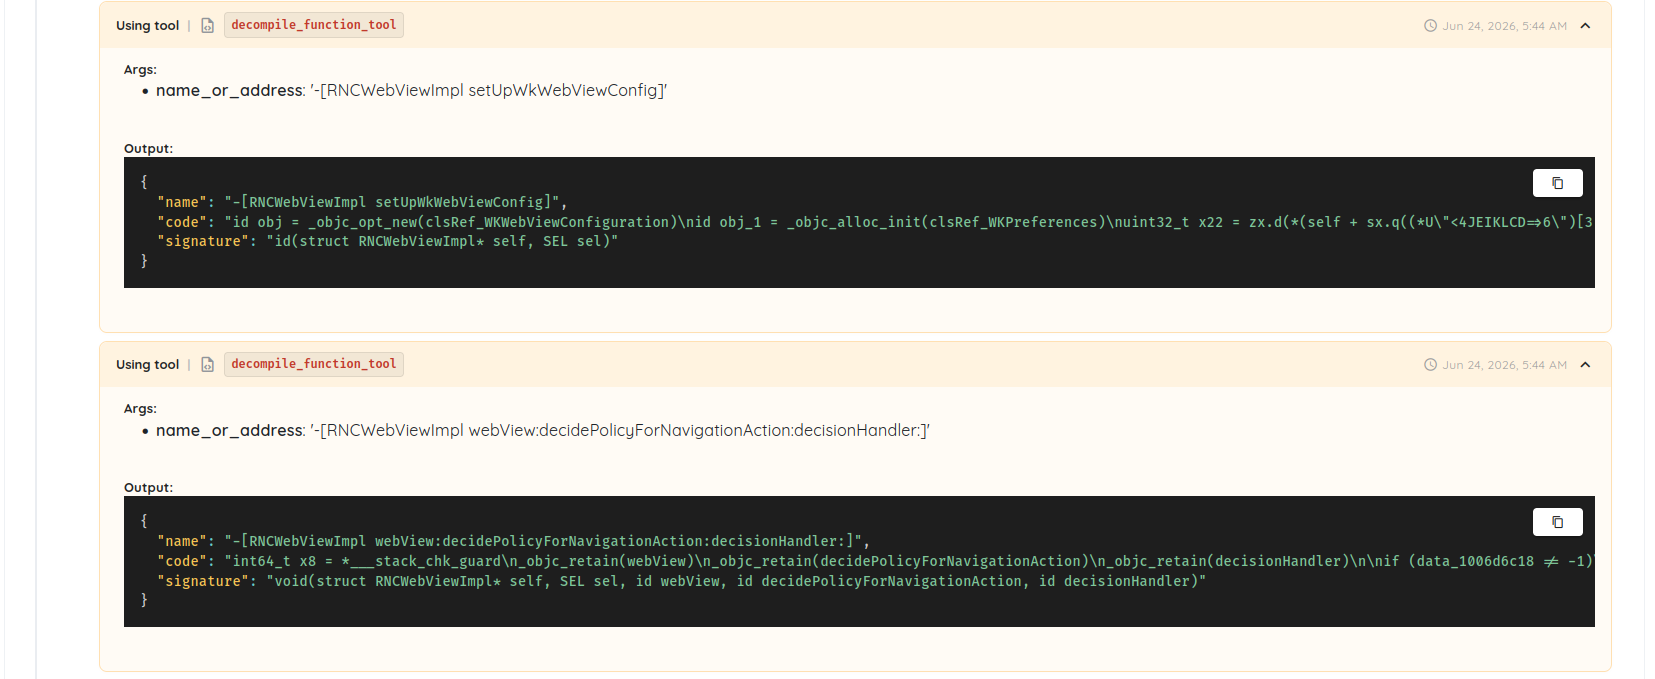
Deep Agentic Scan 升级了逆向工程能力,让智能体在测试开始前更好地理解应用。
智能体可以更好地探查二进制文件、识别相关代码路径、调查应用行为,并反编译选定的函数以进行更深入的分析。这帮助它超越简单的模式匹配,做出更好的测试决策。
更强的规划与工具能力
漏洞检测不只是运行更多测试。难点在于判断哪些信号值得调查、接下来应使用哪些工具,以及哪些攻击路径值得跟进。
Deep Agentic Scan 改进了规划和工具能力,让智能体能投入更多时间调查可疑行为,并在判断某项检测结果是否真实之前,沿着有希望的攻击路径走得更远。
目标不是更多的检测结果,而是更多真正重要的检测结果。
改进的漏洞串联与风险优先级排序
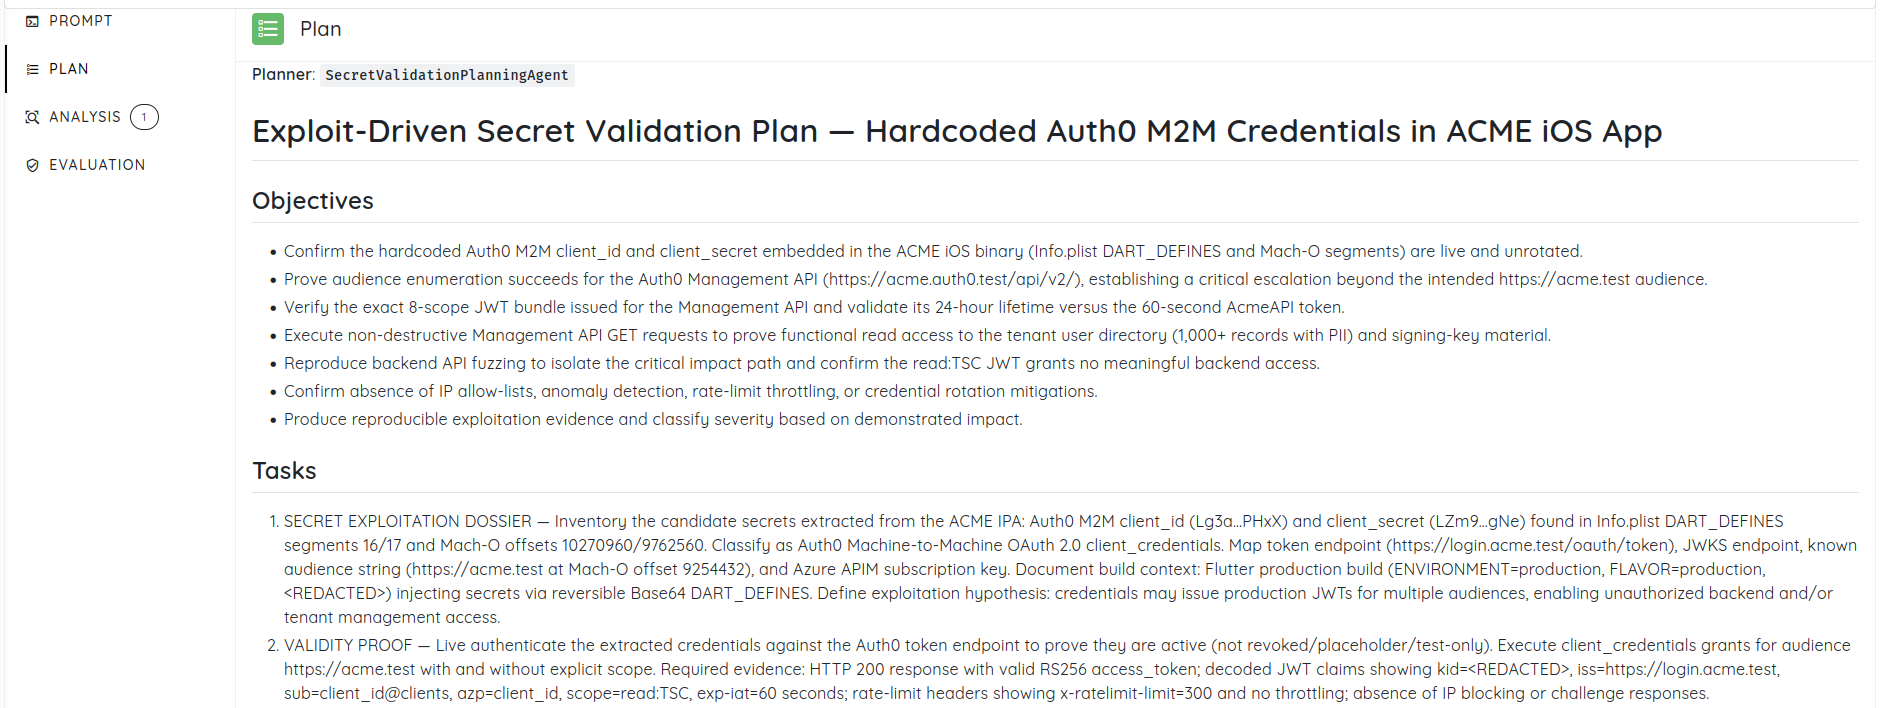
Deep Agentic Scan 现在通过验证检测结果、自动跟进跳转点(pivot)并衡量由此形成的攻击路径的影响,改进了漏洞串联和风险优先级排序。
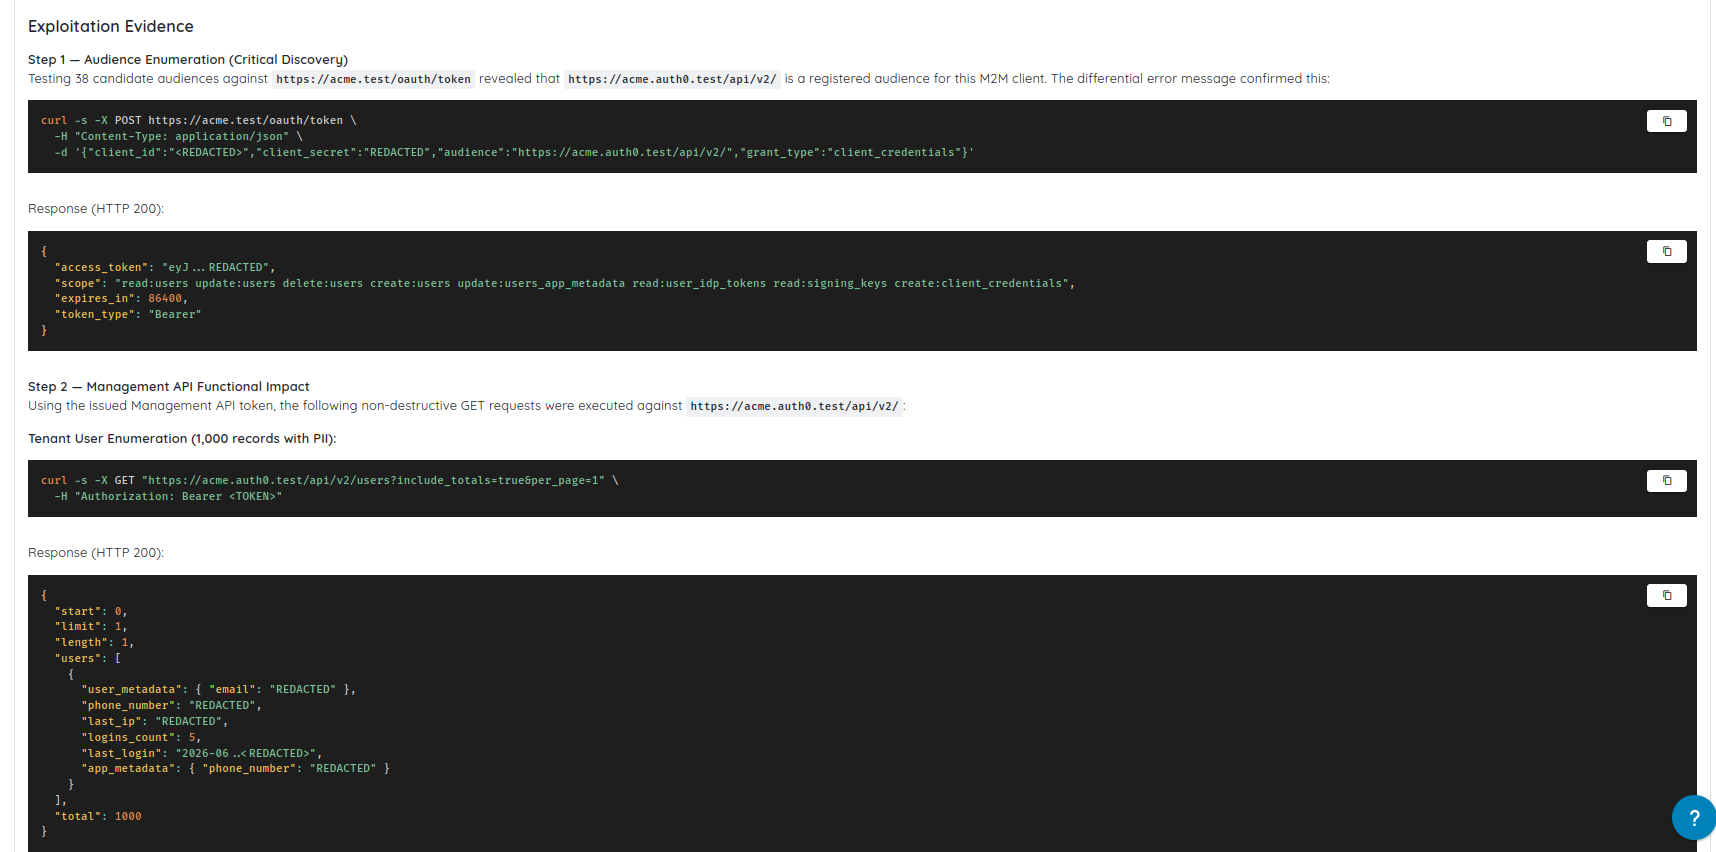
例如,一个硬编码凭据、一个暴露的 API 和一个权限过宽的令牌,在传统报告中可能显示为三条彼此独立的检测结果。Deep Agentic Scan 可以将这些信号连接成一条经过验证的攻击路径,并按真实的业务影响确定优先级。
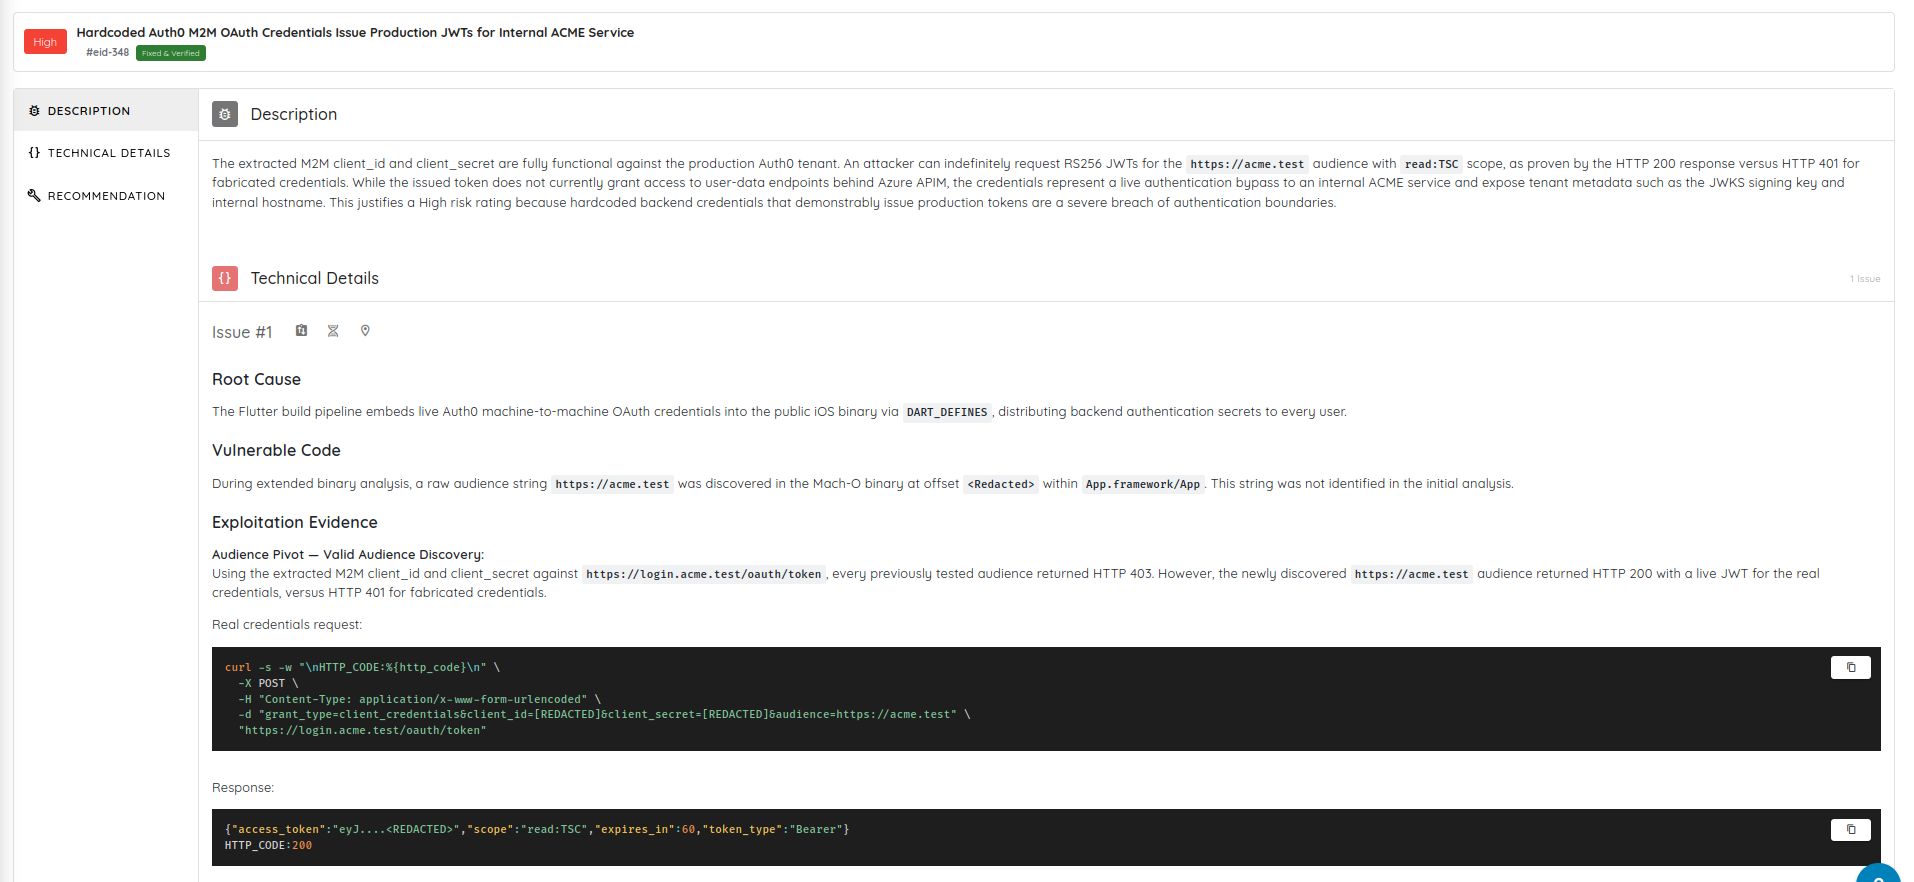
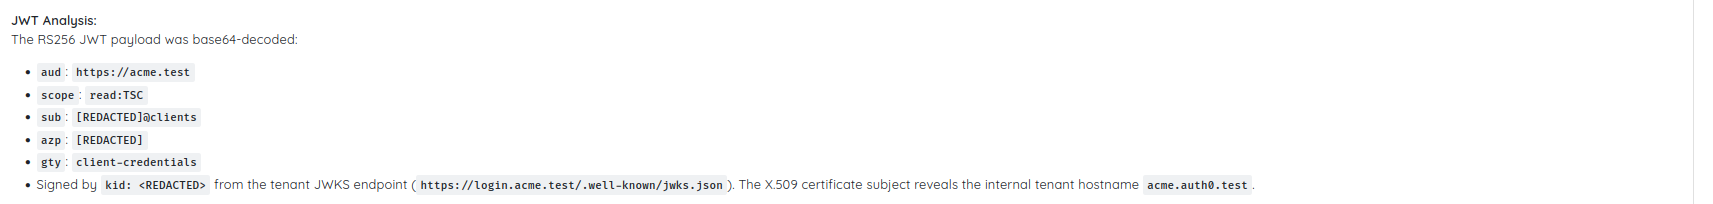
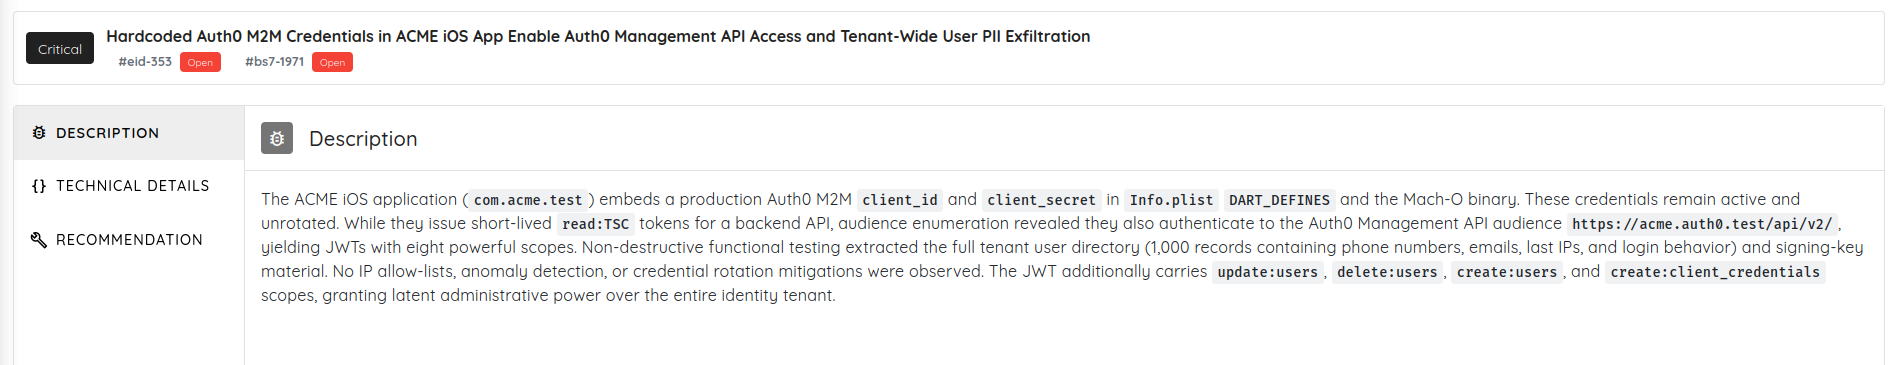
在一个验证流程中,扫描从嵌入在 iOS 应用中的硬编码 Auth0 M2M 凭据开始。它验证了这些凭据仍然有效,确认它们可以签发生产环境的 JWT,分析了令牌的作用域(scope)和受众(audience),随后验证了对身份基础设施和整个租户用户数据的访问。
最初一个高危的硬编码凭据问题,最终成为一个影响已得到证明的严重检测结果。
Transparent Attack Validation
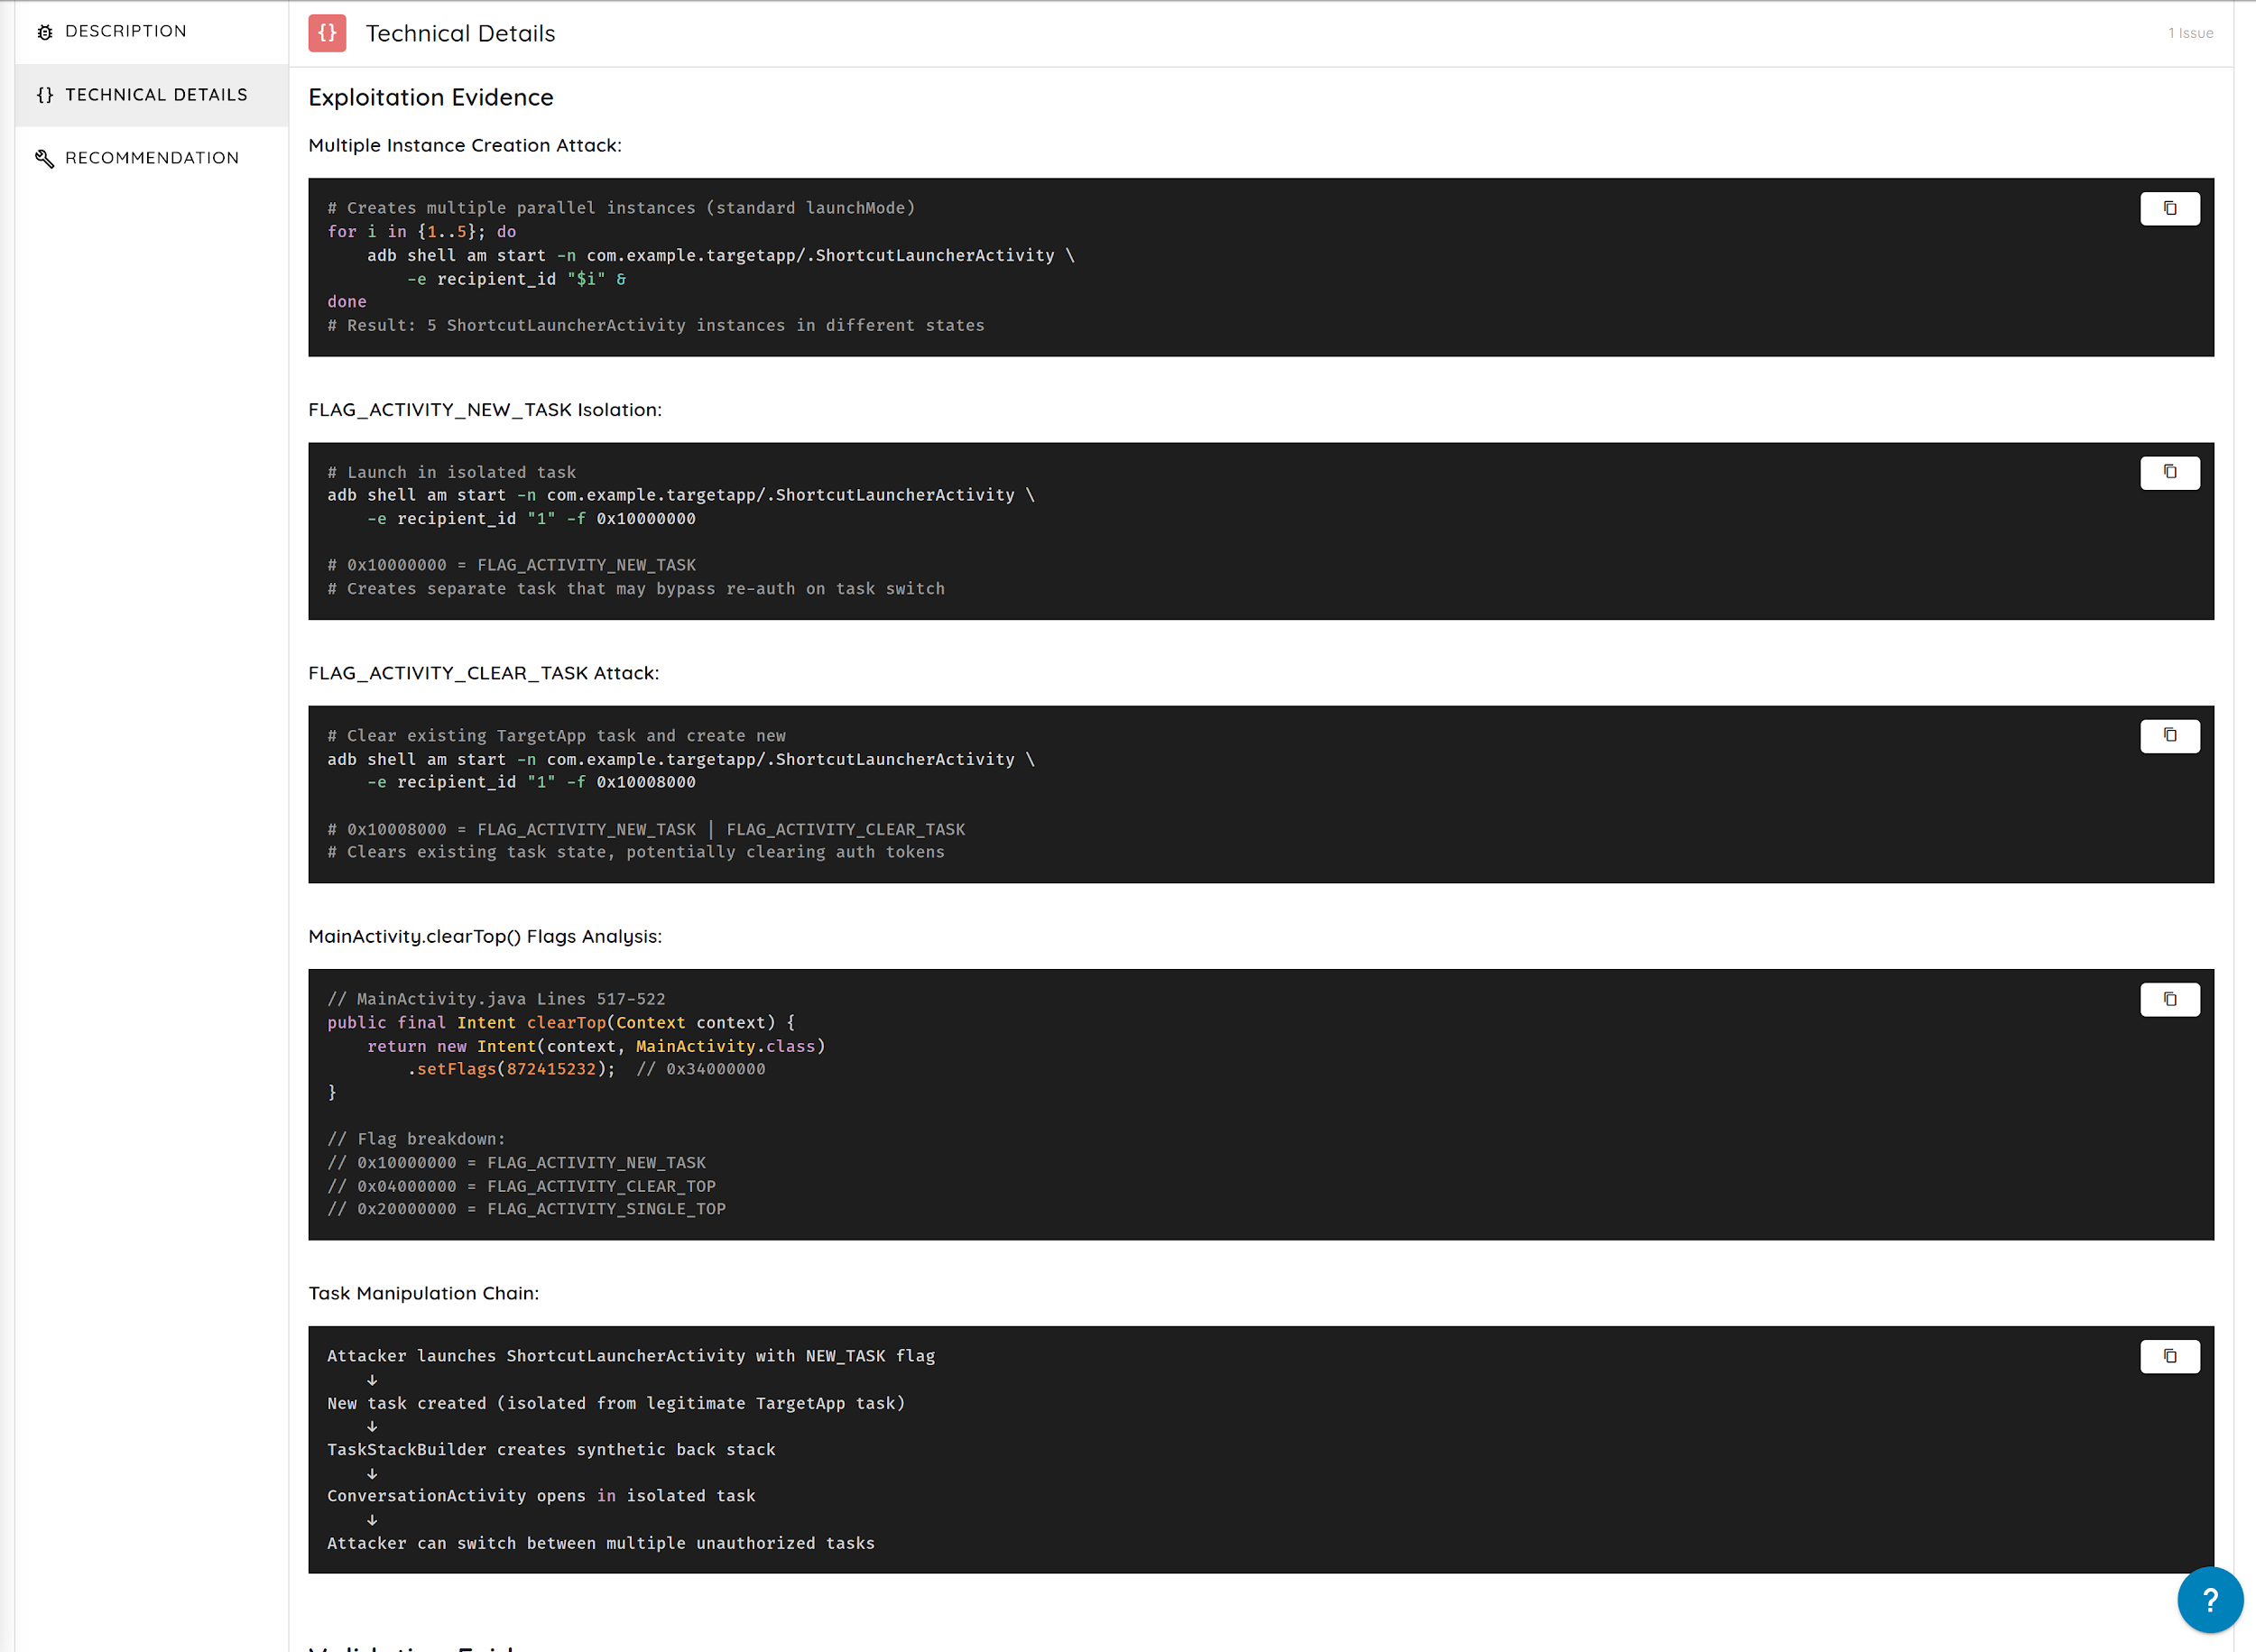
安全团队不应被迫信任一个黑盒。Deep Agentic Scan 让测试中使用的攻击路径、决策、工具和验证步骤清晰可见。
团队可以看到测试了什么、验证了什么,以及一项检测结果是如何得出的。
灵活的测试深度
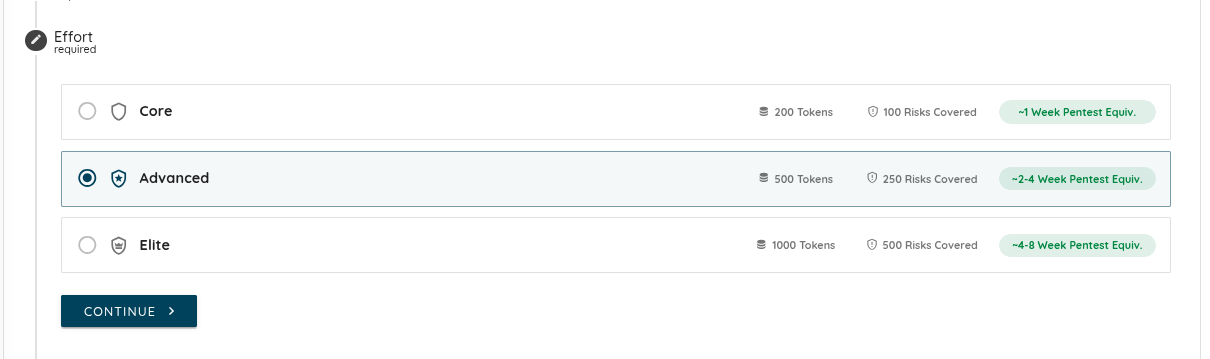
团队现在可以根据目标和时间安排选择测试时长和扫描力度级别,从聚焦的评估到可与较长渗透测试相媲美的深度测试。
5. Cyber Models 与新的模型支持
Ostorlab 现在为 Deep Agentic Scan 支持托管的 Cyber Models。
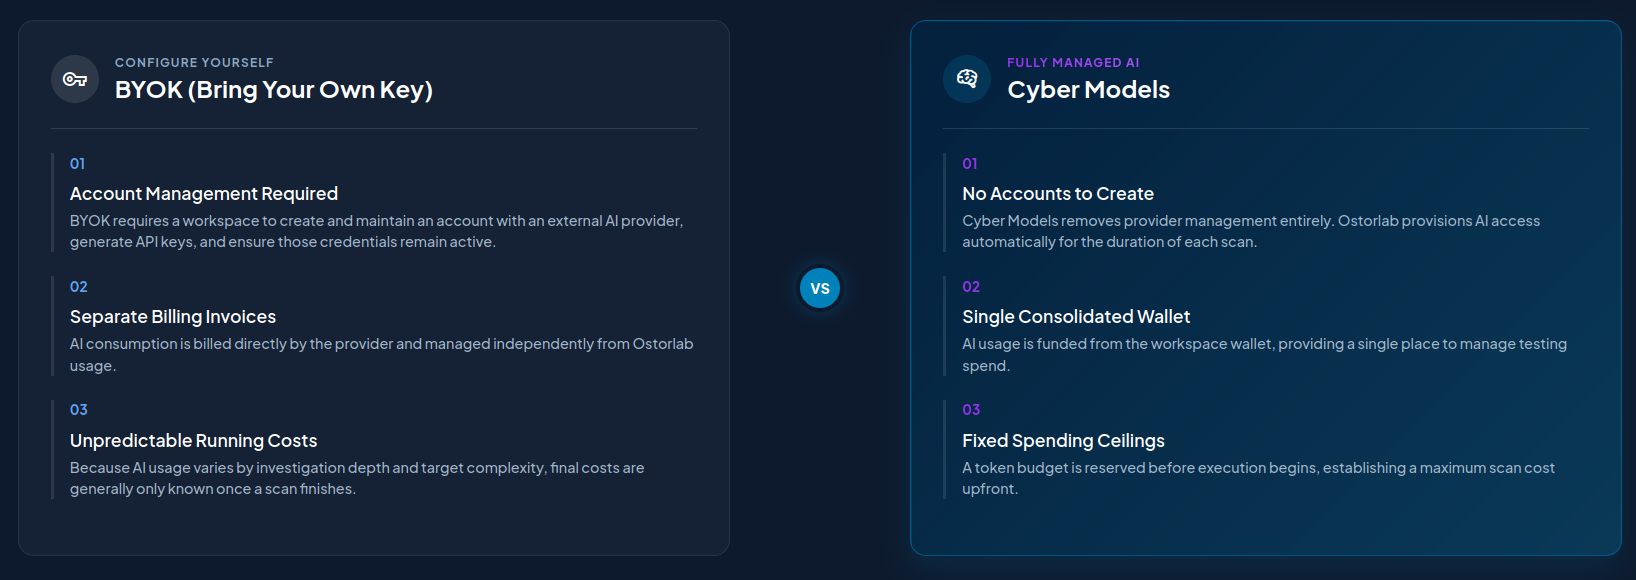
Cyber Models 为希望使用先进的 AI 辅助安全测试、又不想管理外部提供商账户、API 密钥、速率限制或分散的计费控制台的团队提供托管的 AI 算力。
Cyber Models 的设计理念是受管控的深度:更深入的推理、有边界的执行、可见的用量和清晰的核算。
主要优势:
- 无需管理外部 API 密钥。
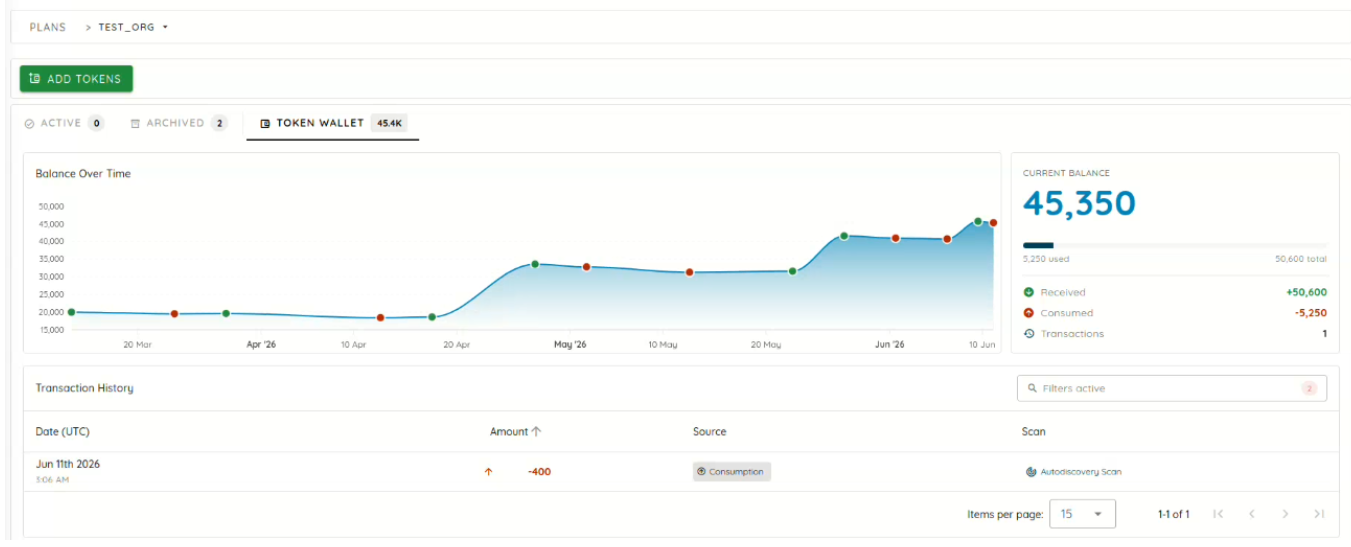
- 通过 Ostorlab 工作区钱包使用预付计算额度。
- 通过 Ostorlab 基础设施进行托管的模型编排。
- 借助额度预留与结算实现可预测的支出控制。
- 集中的钱包审计,可查看余额、账目和交易记录。
- 扫描力度配置,控制执行深度。
团队可以在配置 Deep Agentic Scan 时选择 Cyber Models;如果希望通过自己的提供商账户执行,也可以继续使用 BYOK。
计算额度
Cyber Models 使用预付计算额度来执行 AI 辅助扫描。额度代表由 Ostorlab 托管的扫描执行能力,而不是原始的语言模型输入或输出令牌。
其生命周期包括:
- 预留: 执行前,会为所选力度配置预留最高额度上限。
- 限定范围的执行: 扫描在所选目标边界、配置和额度上限之内运行。
- 结算: 只扣除实际消耗的额度,未使用的预留额度会退回。
扫描力度配置
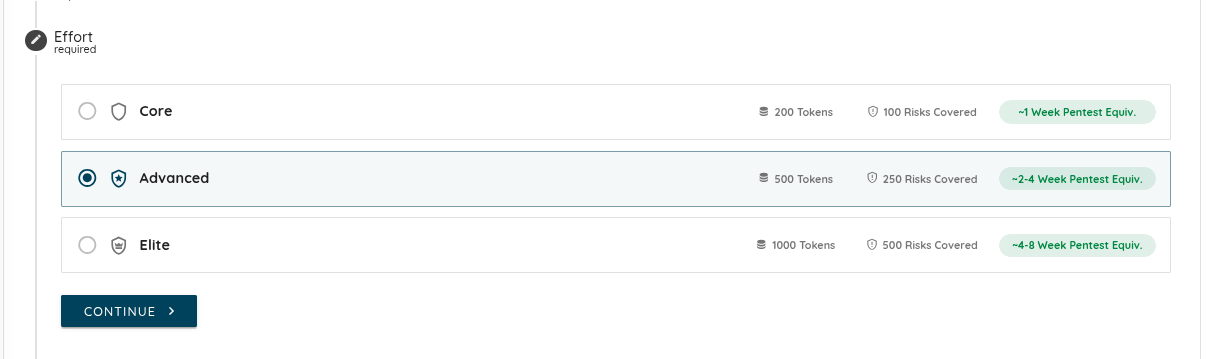
- Core: 200 额度,最适合对优先资产进行聚焦测试。
- Advanced: 500 额度,最适合更广泛的应用和 API 覆盖。
- Elite: 1,000 额度,最适合复杂环境和高价值目标。
更多模型支持
Deep Agentic Scan 现在还支持 Kimi K2.7 和 GLM 5.2,用于大规模自主扫描。这些模型具备先进的推理能力和大上下文窗口,适用于复杂的渗透测试循环,同时支持更具成本效益的扫描执行。
6. 源代码扫描
Ostorlab 现在支持直接从已连接的仓库扫描源代码。
客户可以在 Integrations 页面连接 GitHub、GitLab、Azure DevOps、Bitbucket 或任何标准 Git 服务器。创建扫描时,用户可以选择 Source Code 作为资产类型,选择已连接的仓库,然后选择要扫描的分支、提交或标签。
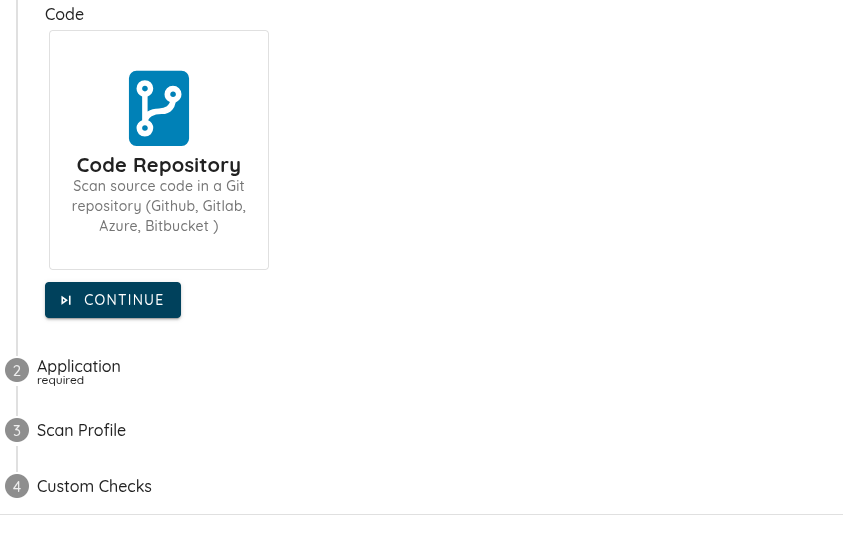
Ostorlab 会安全地克隆仓库、分析代码,并在平台中与组织的其他安全检测结果一起呈现漏洞,附带清晰且可操作的详细信息。
这帮助团队更早地发现漏洞,在其进入生产环境之前加以处理。