
App Vetting、Scan Coverage Heatmap、Mobile Shielding Scan、Deep Agentic Scanの改善、Cyber Models、ソースコードスキャン
今回のリリースでは、App Vetting、Scan Coverage Heatmap、Mobile Shielding Scan、Deep Agentic Scanの改善、Cyber Models、追加のモデル対応、そしてソースコードスキャンを導入しました。
ハイライト
- AndroidおよびiOSアプリケーションのリスク評価のためのApp Vetting
- テスト済みの領域、残っているギャップ、段階的なカバレッジを可視化するScan Coverage Heatmap
- 攻撃を受けた状況でモバイルアプリの自己防御機能を検証するMobile Shielding Scan
- モバイルでの実行、リバースエンジニアリング、計画立案、脆弱性のチェーン化が改善された、より高速で深いDeep Agentic Scan
- 前払いの計算クレジット、ウォレットの可視化、制御されたスキャン負荷プロファイルを備えた、Ostorlabが管理するCyber Models
- Kimi K2.7やGLM 5.2をはじめとする、コスト効率の高い自律スキャンのための追加のモデル対応
- GitHub、GitLab、Azure DevOps、Bitbucket、標準的なGitリポジトリを通じたソースコードスキャン
1. App Vetting
App Vettingは、組織が承認前およびアプリケーションのライフサイクル全体を通じてAndroidとiOSのアプリケーションを評価できるよう設計された、Ostorlabの新機能です。
組織はサードパーティのモバイルアプリケーションへの依存を強めていますが、あるアプリを信頼できるかどうかを評価するには、セキュリティチームが脆弱性レポート、プライバシーのシグナル、マルウェアの指標、評判のチェックを複数の情報源から組み合わせる必要があることが少なくありません。App Vettingは、こうしたシグナルを一つの自動化されたワークフローにまとめます。
App Vettingは、静的解析、動的テスト、安全な隔離サンドボックスでの実行を組み合わせ、アプリケーションのリスクをコンテキストに沿って把握できるようにします。
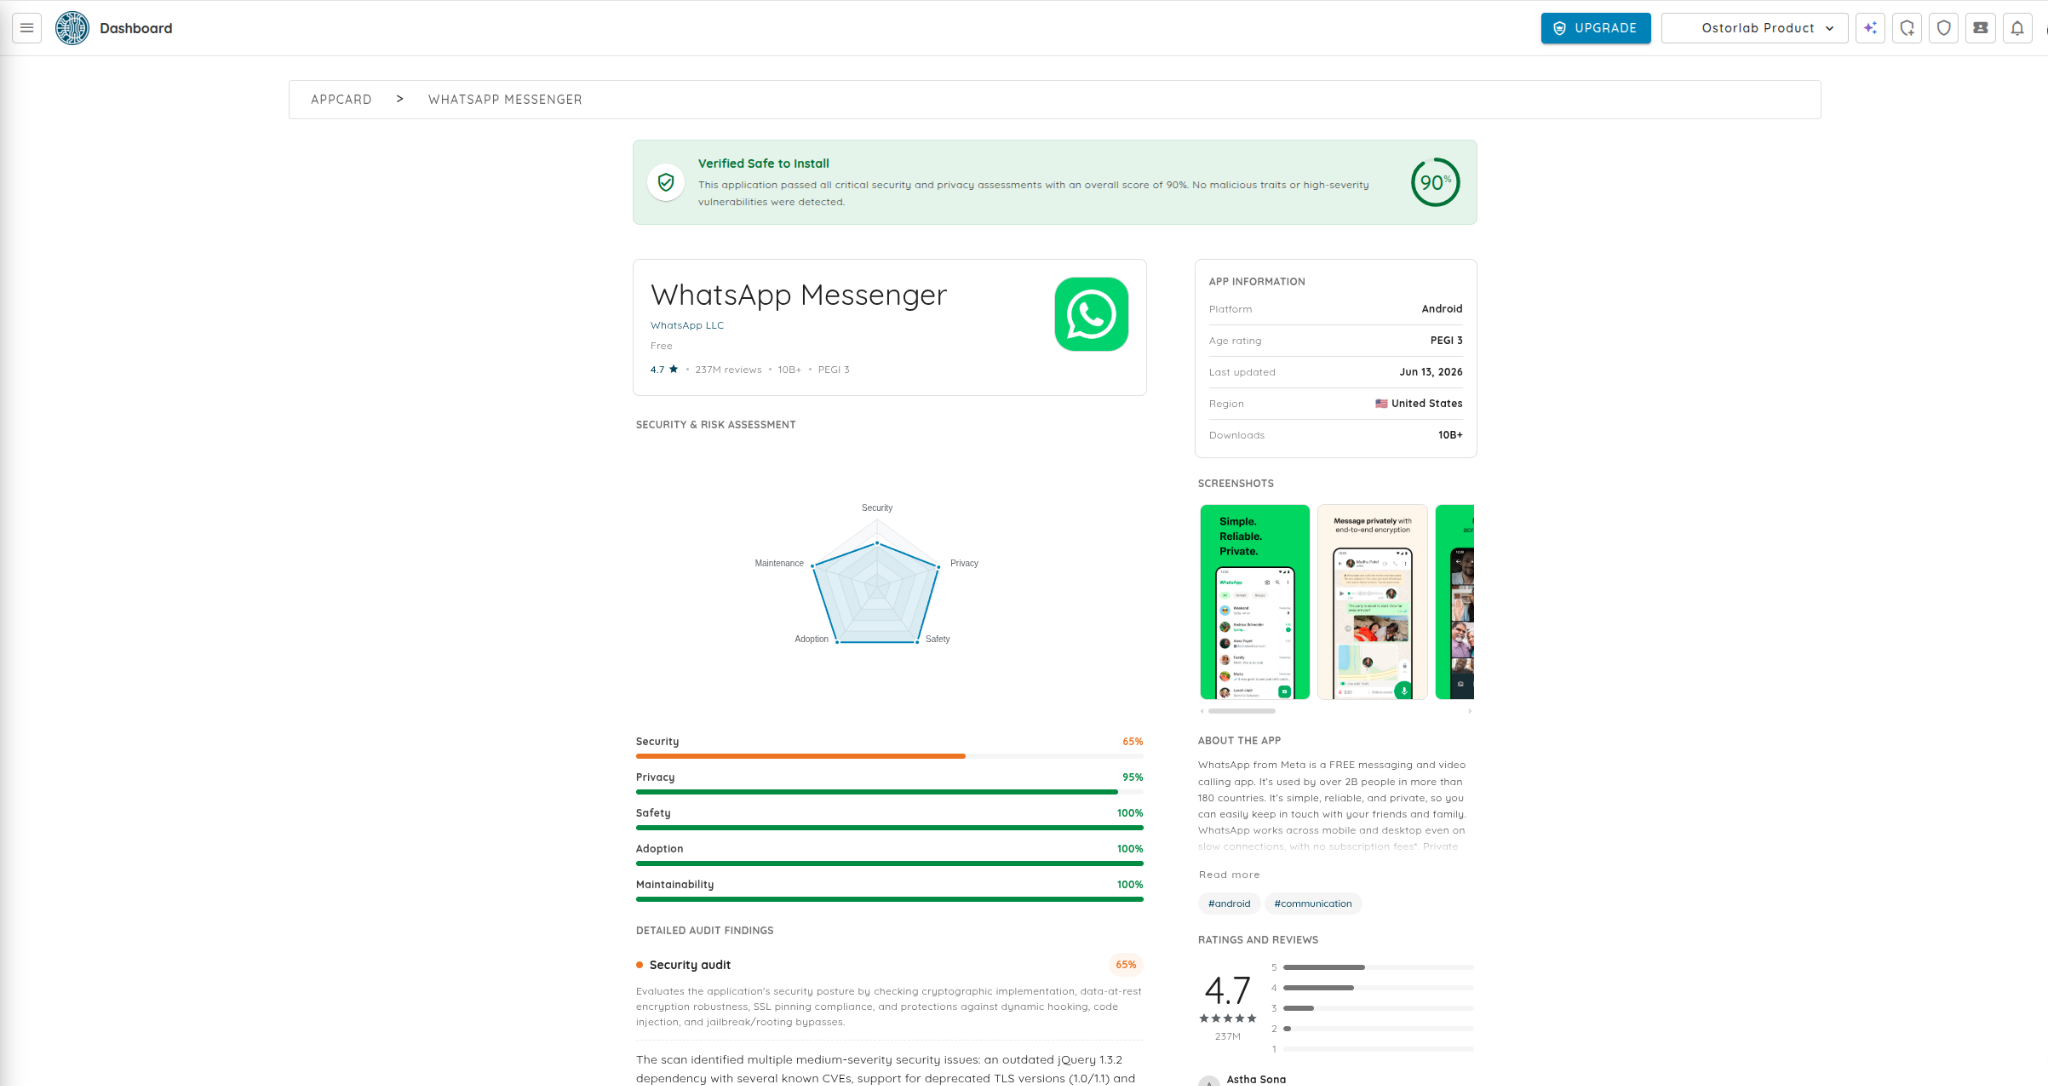
主な機能:
- Malware、Security、Privacy、Trust、Maintainabilityにわたるリスクに基づくスコアリング
- アプリケーションの構造と実行時の挙動の両方を評価する静的解析と動的解析
- 制御された環境でアプリケーションの挙動を観察するための安全な隔離サンドボックスでの実行
- 外部への通信、サードパーティサービス、分析SDK、トラッキングフレームワーク、潜在的なプライバシー上の懸念を確認するテレメトリ評価
- 関係者がプラットフォームへのアクセス権なしに専用のWebビューで結果を確認できる、安全なトークンベースの共有
- アプリケーションの進化に合わせてセキュリティ、プライバシー、信頼性の変化を追跡する継続的な監視
- Ostorlabプラットフォーム、RESTおよびGraphQLのAPI、JiraやSlackなどの連携を通じたワークフローへのアクセス
App Vettingは、チームが個別の検出結果から、より明確な承認の判断、つまり「このアプリケーションを利用してよいと信頼できるか」という判断へと進むのを助けます。
2. Scan Coverage Heatmap
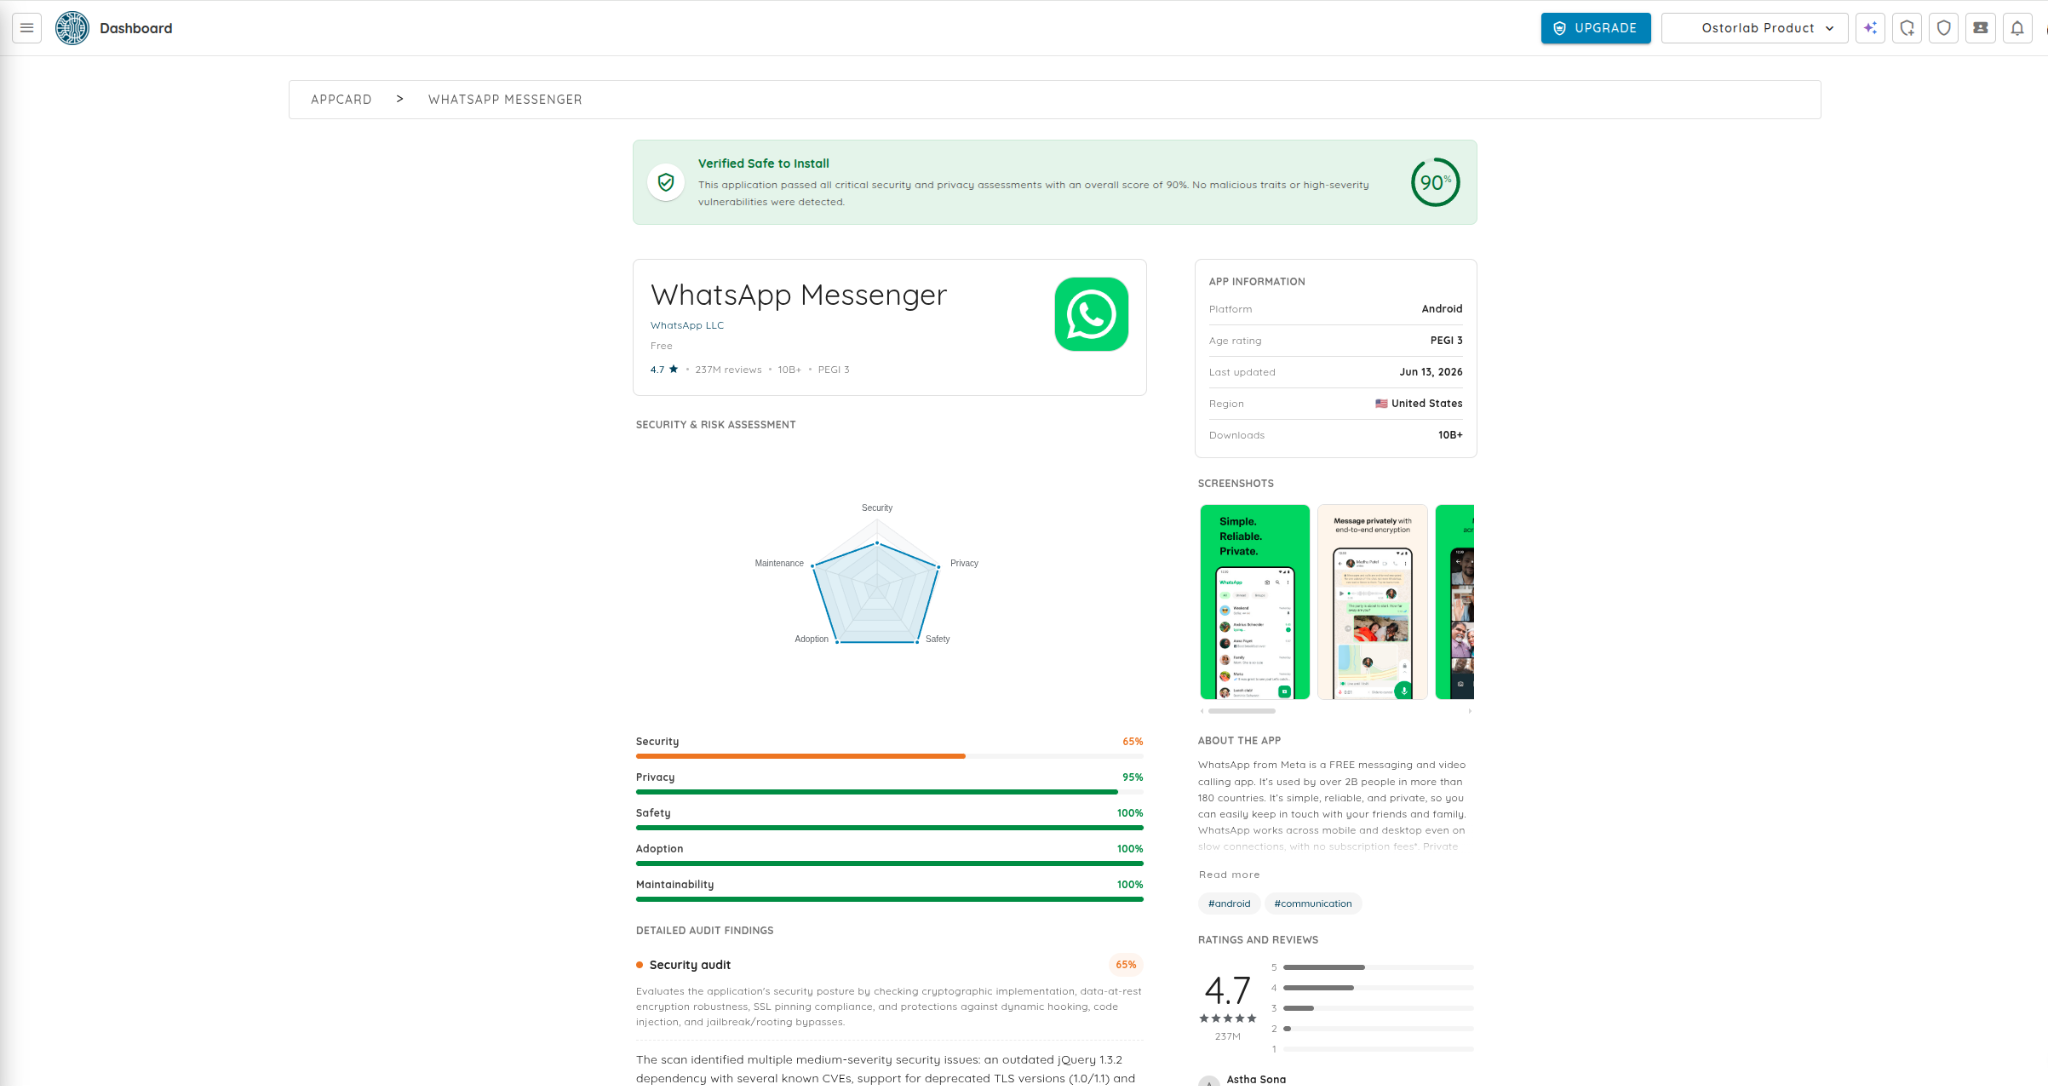
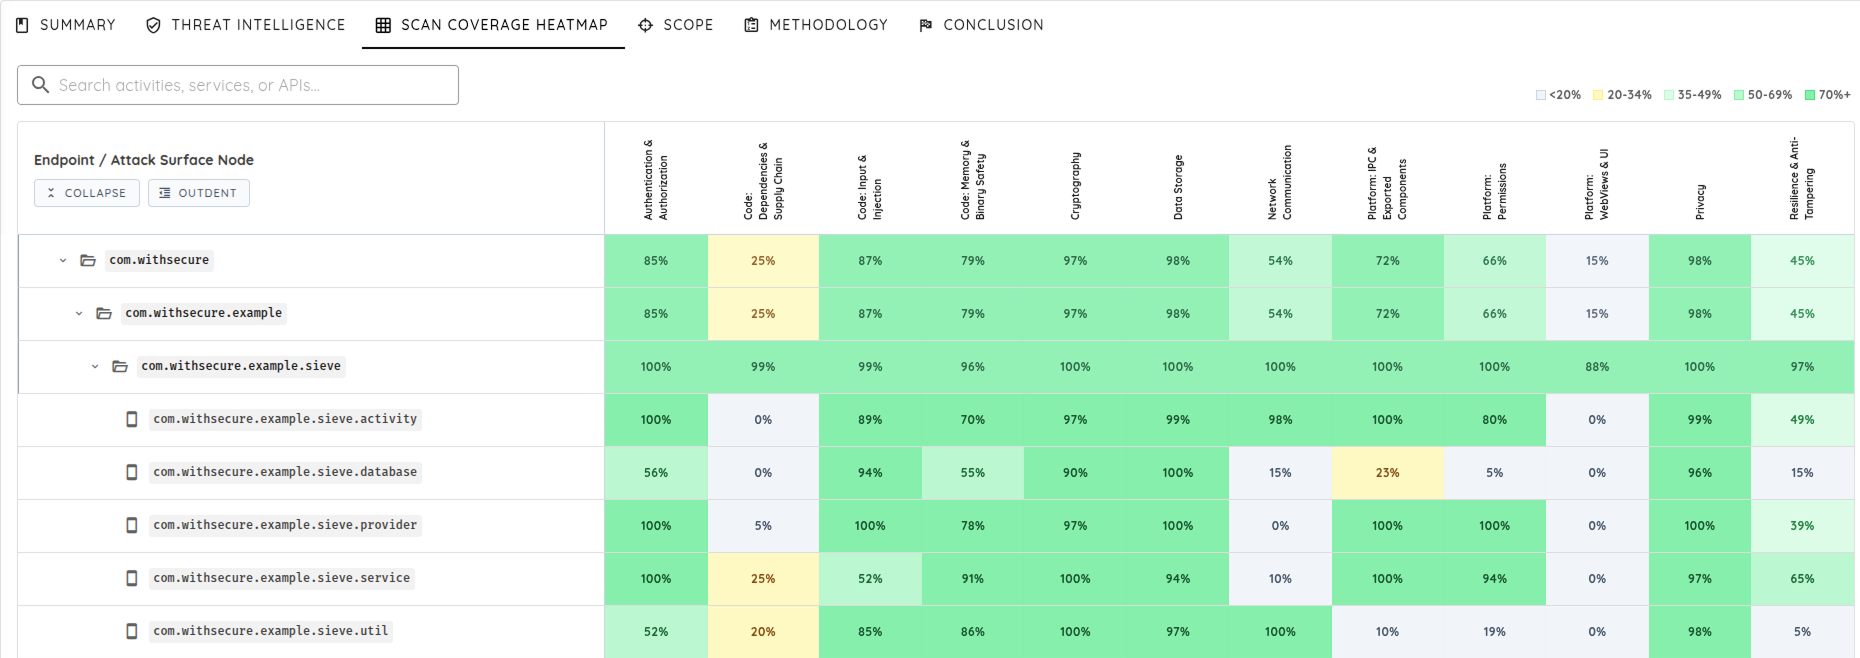
Scan Coverage Heatmapは、アプリケーションのどの程度がテストされたか、どのコンポーネントとセキュリティカテゴリがより深くカバーされたか、そしてどこにまだギャップが残っているかを、チームが視覚的に把握できるようにします。
検出結果だけを見るのではなく、チームはカバレッジそのもの、つまり何が探索されたか、何にさらに注意が必要か、評価を重ねるごとにテストがどう進化しているかを追跡できます。
主な機能:
- アプリケーションのどの領域がより深く調査されたかを把握できる、コンポーネント単位の可視性
- さまざまなリスクカテゴリにわたるテストの深さを理解するためのセキュリティカテゴリ別のカバレッジ
- カバレッジが限られていた、または欠けていた領域を特定するギャップの検出
- スキャンごとの段階的なカバレッジの追跡
- 今後のスキャンがゼロから始めるのではなく、過去の検出結果、検証済みの経路、既知の挙動を土台にできるようにする履歴のコンテキスト
チームはスキャン結果の中でTransparent Attack Validationの経路を使い、脆弱性の検証中に行われた判断、ツールの出力、たどった手順を確認することもできます。
3. Mobile Shielding Scan
Mobile Shielding Scanは、モバイルアプリケーションがリバースエンジニアリング、改ざん、クローン作成、計装、実行時の操作に対してどれだけうまく自己防御できるかを自動的にテストします。
多くのモバイルアプリは、シールディングと呼ばれることの多い自己防御機能を組み込んだ状態で提供されています。これらの保護機能は、攻撃者によるアプリの改変、制御のバイパス、シークレットの調査、実行中のアプリの操作を阻止するよう設計されています。Mobile Shielding Scanは、こうした保護機能を再現可能な方法でテストできるようにします。
Mobile Shielding Scanは、保護機能ごとに次の2つの問いに答えます。
- 保護機能は存在するか
- 攻撃を受けても持ちこたえるか
スキャンは、AndroidとiOSの一般的な防御機能を評価します。たとえば次のようなものです。
- 改ざん防止と完全性チェック
- rootおよびジェイルブレイクの検知
- 計装防止とアンチデバッグの保護機能
- クローン防止とインストール元の検証
- コードとデータの難読化
- SSLピンニングや証明書ピンニングを含むネットワーク保護
スキャンはAIによる解析とバイパスの試行を用いて、保護機能が存在するかどうかの検出にとどまらない評価を行います。実機の端末上でアプリを実行し、アプリの反応を観察し、熟練した攻撃者と同じやり方で保護機能の突破を試みます。
お客様に提供される内容:
- 堅牢な保護機能と脆弱な保護機能を区別する強度の評価
- 防御が破られた場合のバイパスの証明
- 防御が持ちこたえた場合の確認
- 認知されたモバイルセキュリティ標準にマッピングされた検出結果
Mobile Shielding Scanは推測をエビデンスに置き換え、チームが商用のシールディングへの投資を検証し、攻撃者よりも先に弱点を見つけられるよう支援します。
4. Deep Agentic Scanの改善
今回のリリースでは、速度、深さ、より強力な脆弱性の検証に焦点を当てた、Deep Agentic Scanのいくつかの大きな改善をお届けします。
Deep Agentic Scanはより強力な実行ロジックを採用し、疑わしい挙動の調査、意味のある攻撃経路の追跡、重要なリスクの検証により多くの時間を費やすようになりました。
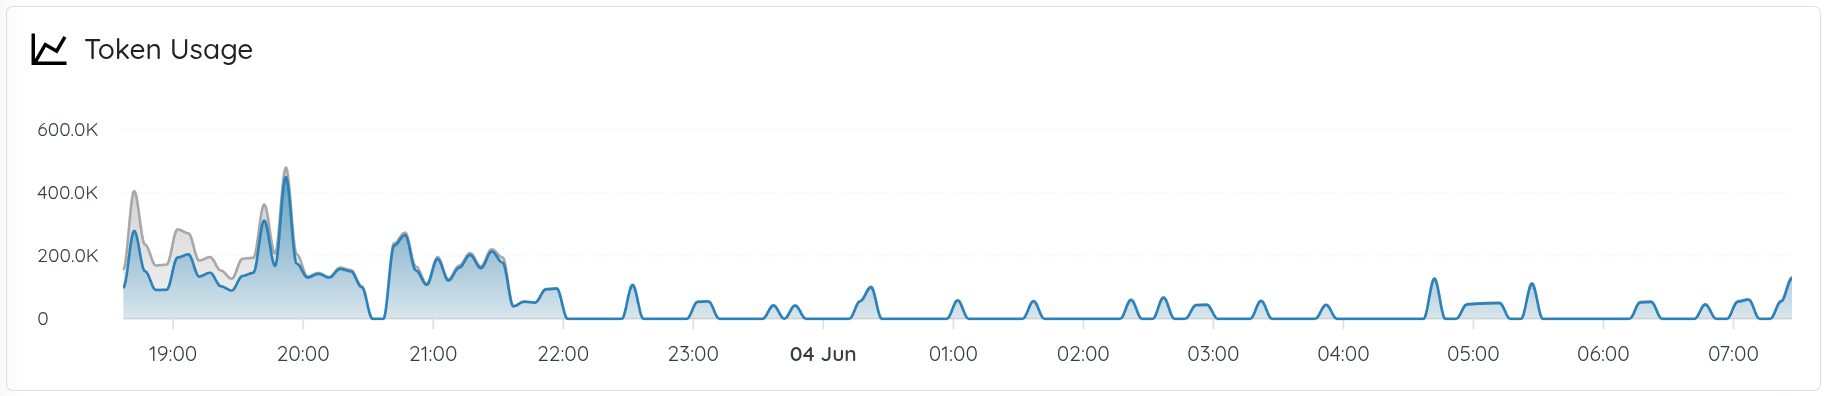
モバイルスキャンの高速化
スケーリングと端末管理のインフラを改善したことで、モバイルでの実行が高速になりました。これによりセットアップのオーバーヘッドが減り、端末のオーケストレーションが改善され、リリースサイクルをまたいで深いモバイルテストをより安定して実行できるようになります。
深いテストは、たまに行う評価のためだけのものではなく、定期的に実行しやすいものになります。
リバースエンジニアリング機能の向上
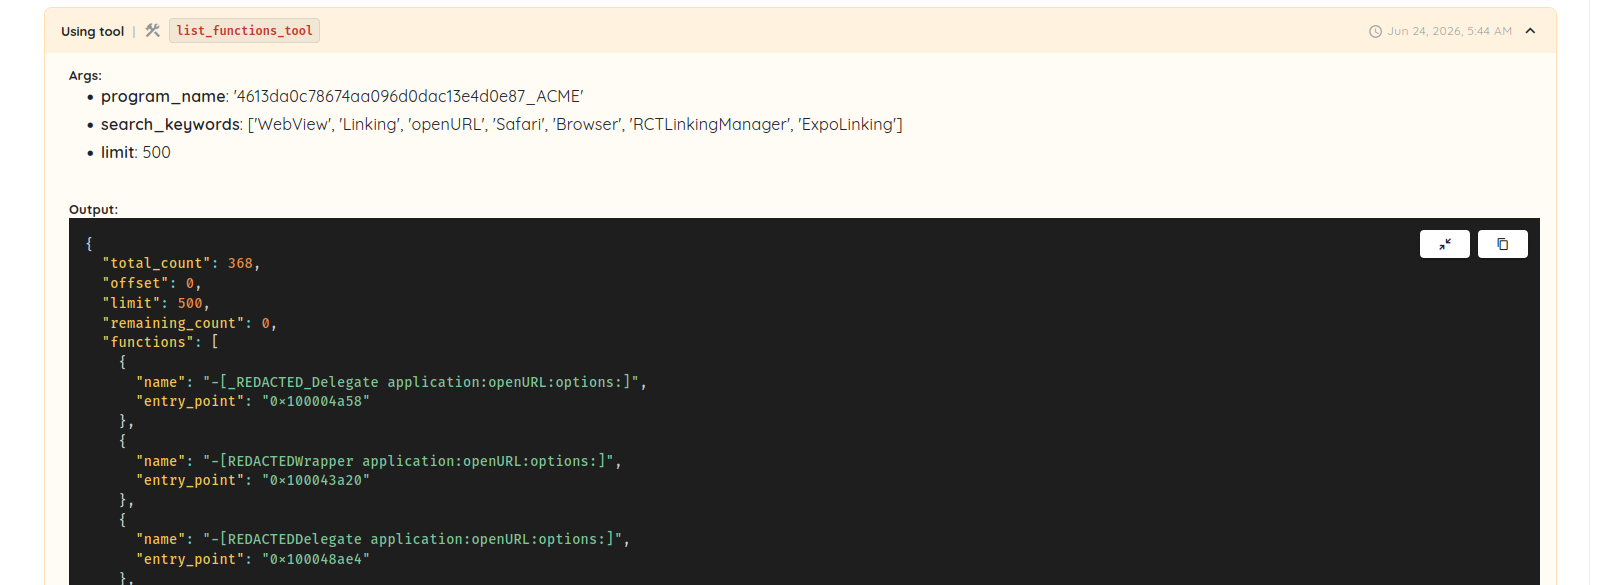
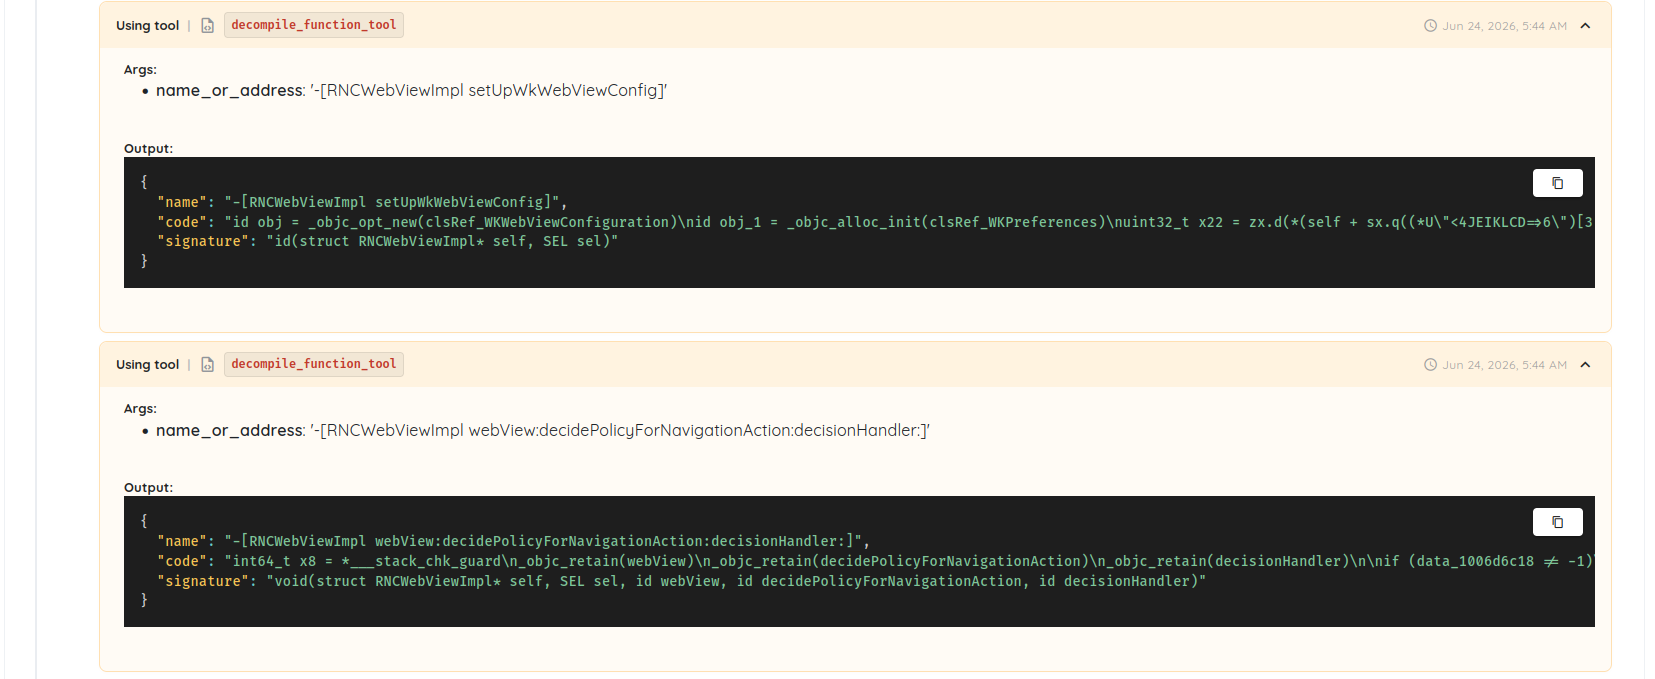
Deep Agentic Scanのリバースエンジニアリング機能をアップグレードし、テスト開始前にエージェントがアプリケーションを理解する方法を改善しました。
エージェントは、バイナリの探索、関連するコードパスの特定、アプリケーションの挙動の調査、選択した関数の逆コンパイルによる深い解析を、よりうまく行えるようになりました。これにより、単純なパターンマッチングを超えて、より的確なテストの判断を下せるようになります。
計画立案とツールの強化
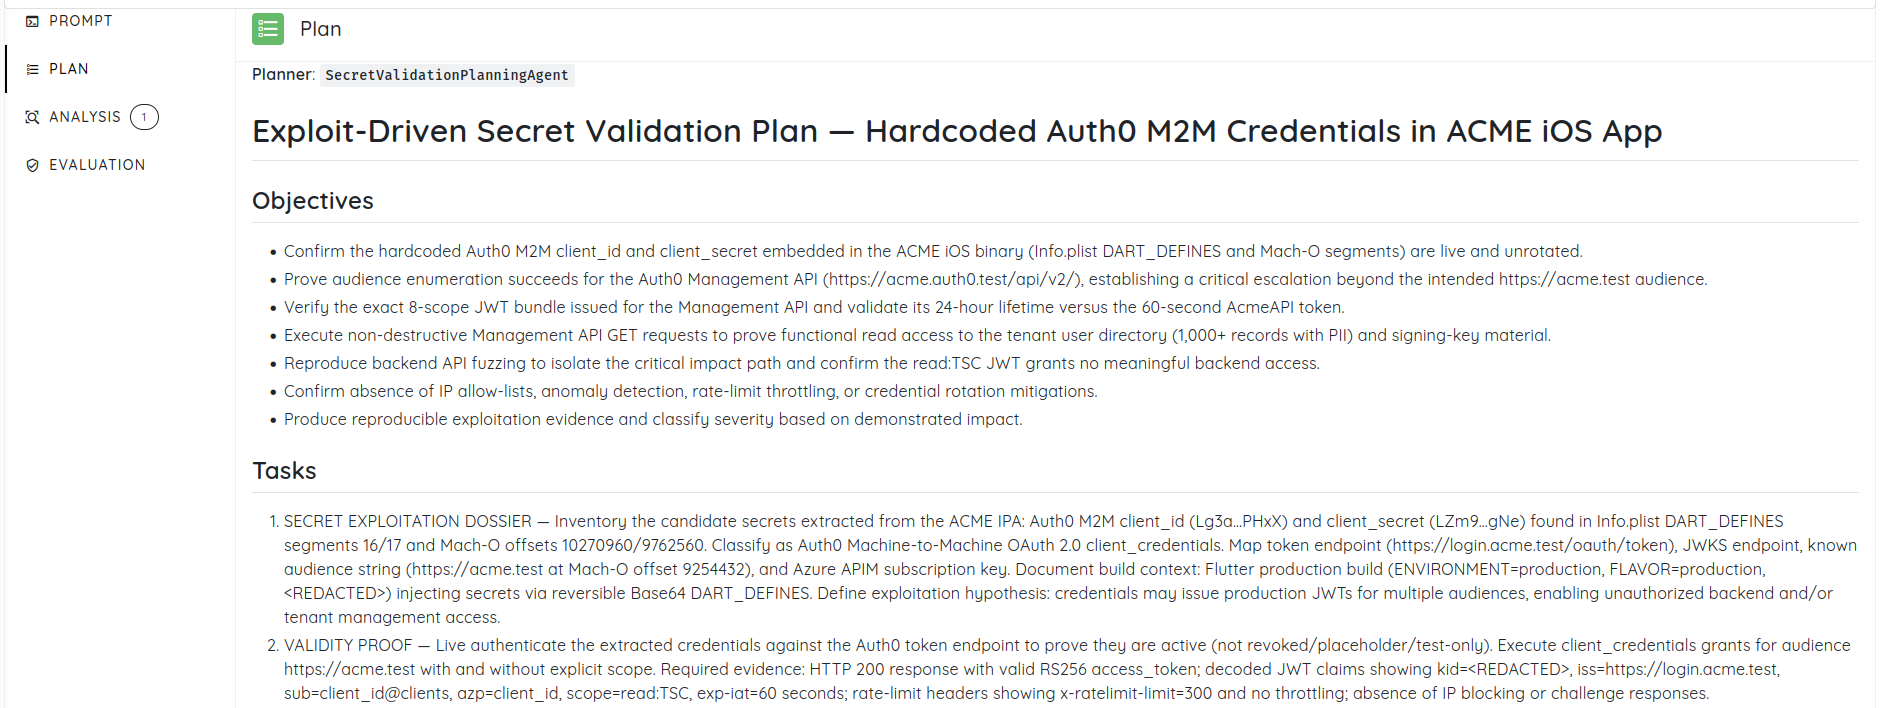
脆弱性の検出は、単にテストを増やせばよいというものではありません。難しいのは、どのシグナルを調査すべきか、次にどのツールを使うべきか、どの攻撃経路を追う価値があるかを判断することです。
Deep Agentic Scanの計画立案とツールの機能が向上し、エージェントは疑わしい挙動の調査により多くの時間をかけ、有望な攻撃経路をさらに深く追ってから、検出結果が本物かどうかを判断できるようになりました。
目標は検出結果を増やすことではありません。重要な検出結果を増やすことです。
脆弱性のチェーン化とリスクの優先順位付けの改善
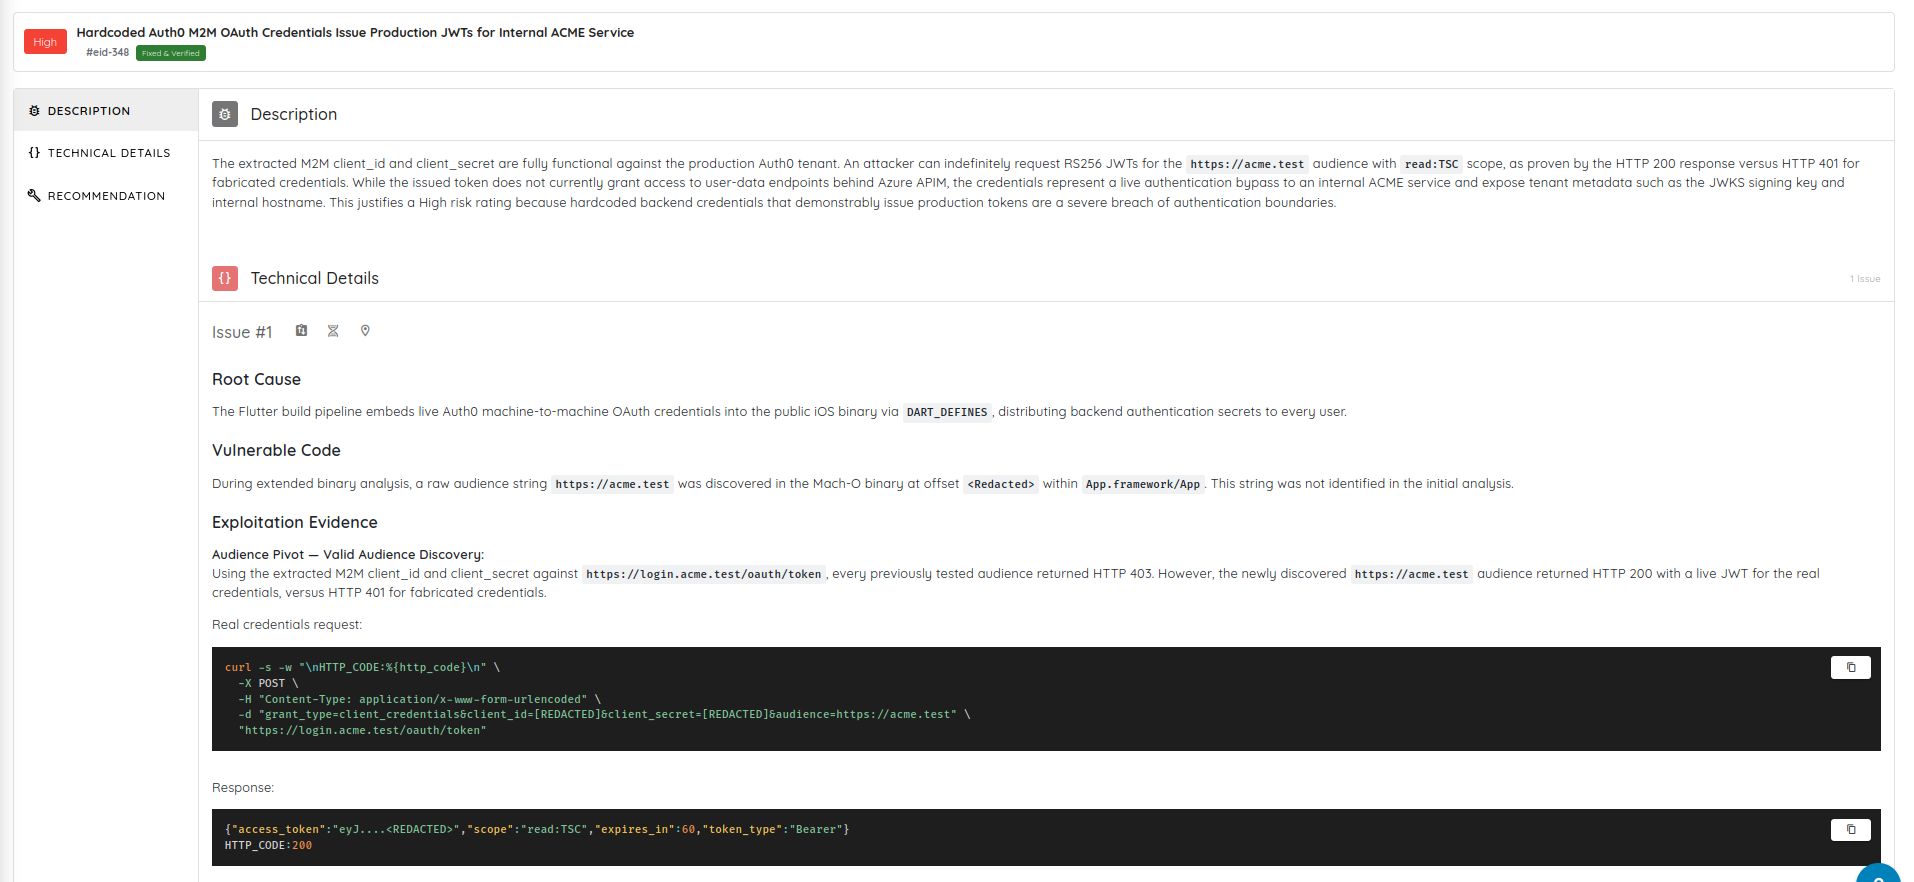
Deep Agentic Scanは、検出結果を検証し、ピボットを自動的に追跡し、その結果として生じる攻撃経路の影響を測定することで、脆弱性のチェーン化とリスクの優先順位付けを改善しました。
たとえば、ハードコードされた認証情報、公開されたAPI、過剰な権限を持つトークンは、従来のレポートでは別々の検出結果として表示されるかもしれません。Deep Agentic Scanは、これらのシグナルを検証済みの攻撃経路として結び付け、実際のビジネスへの影響に基づいて優先順位を付けられます。
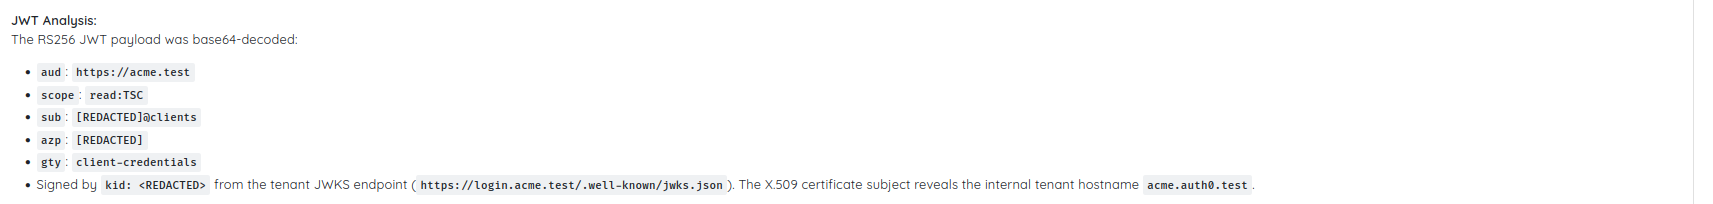
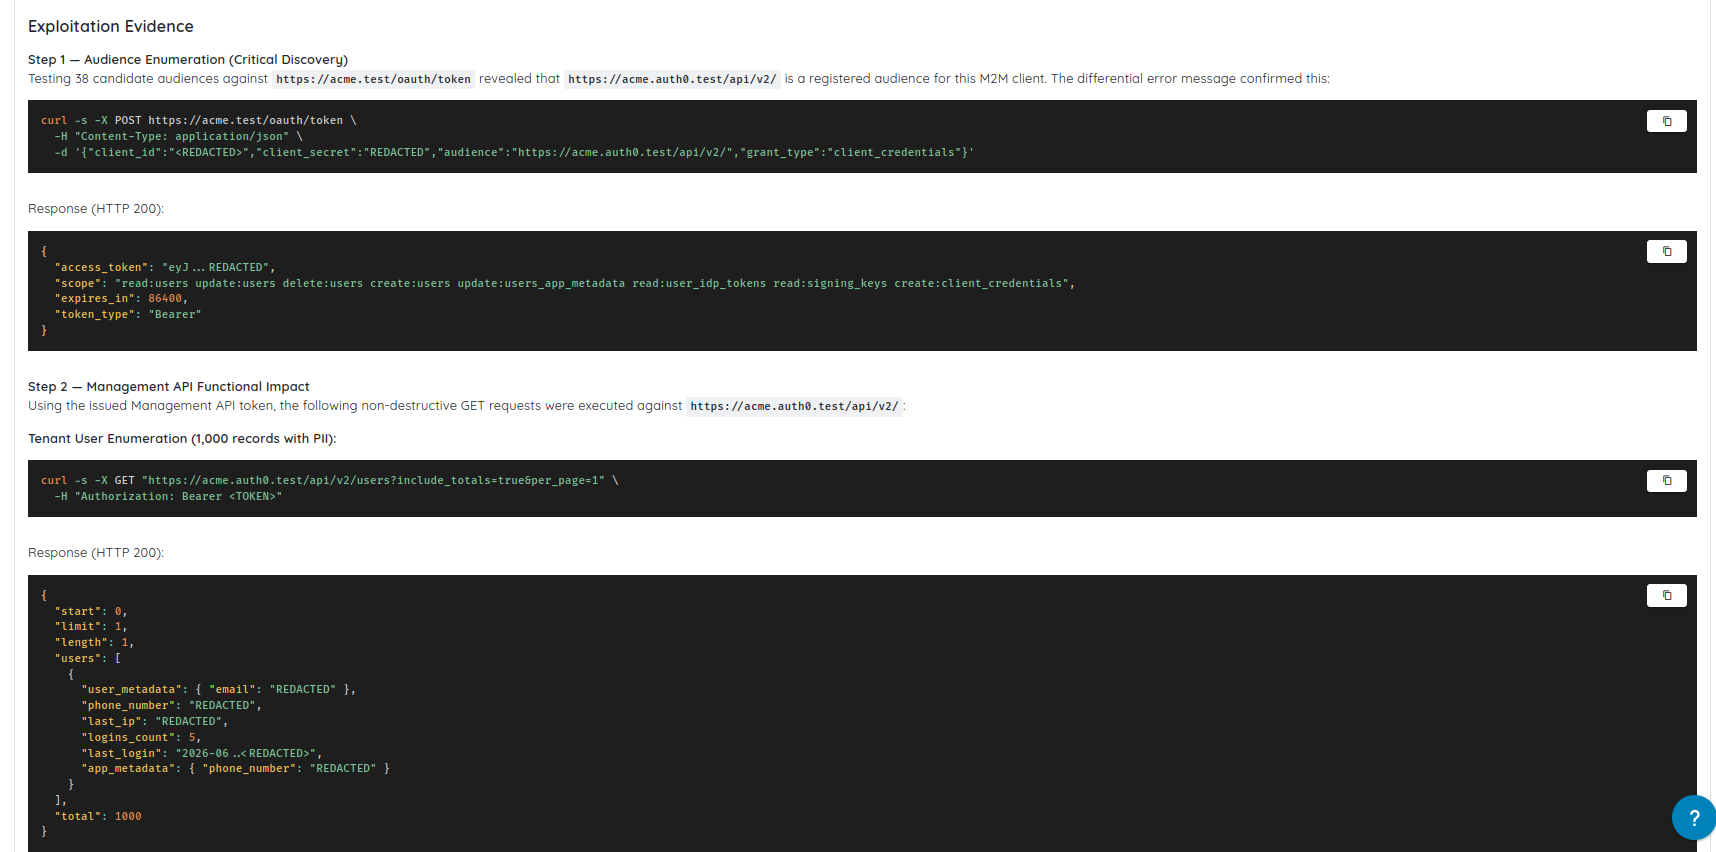
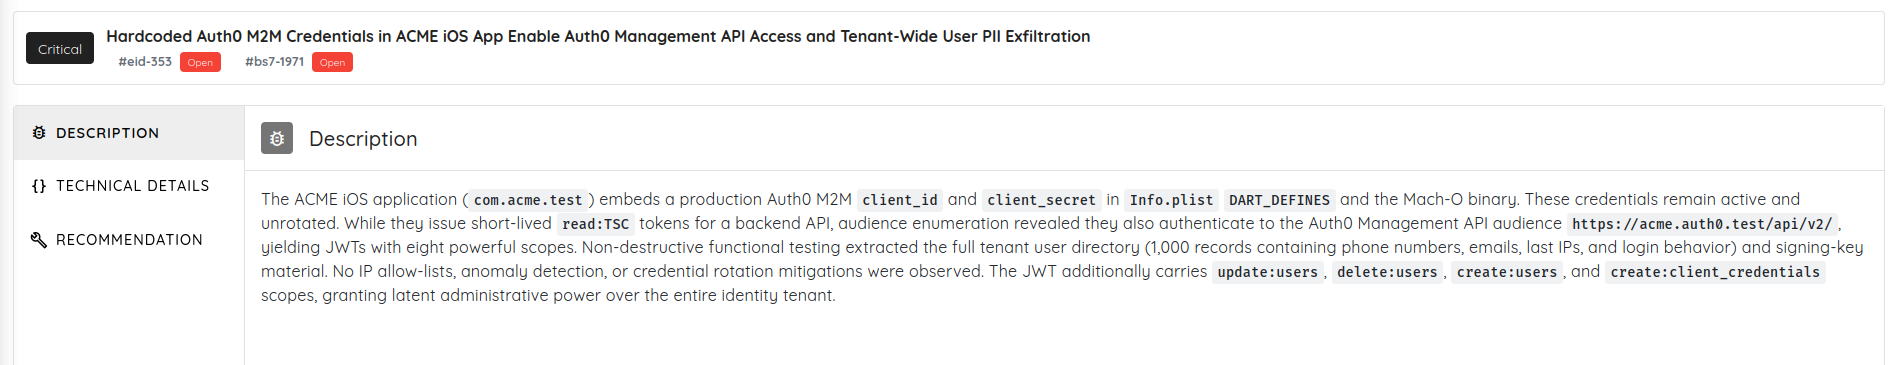
ある検証フローでは、スキャンはiOSアプリケーションに埋め込まれた、ハードコードされたAuth0のM2M認証情報から始まりました。認証情報が有効であることを検証し、本番環境のJWTを発行できることを確認し、トークンのスコープとオーディエンスを解析したうえで、ID基盤とテナント全体のユーザーデータへのアクセスを検証しました。
重大度「高」のハードコードされた認証情報の問題として始まったものが、影響が実証された「クリティカル」の検出結果になったのです。
Transparent Attack Validation
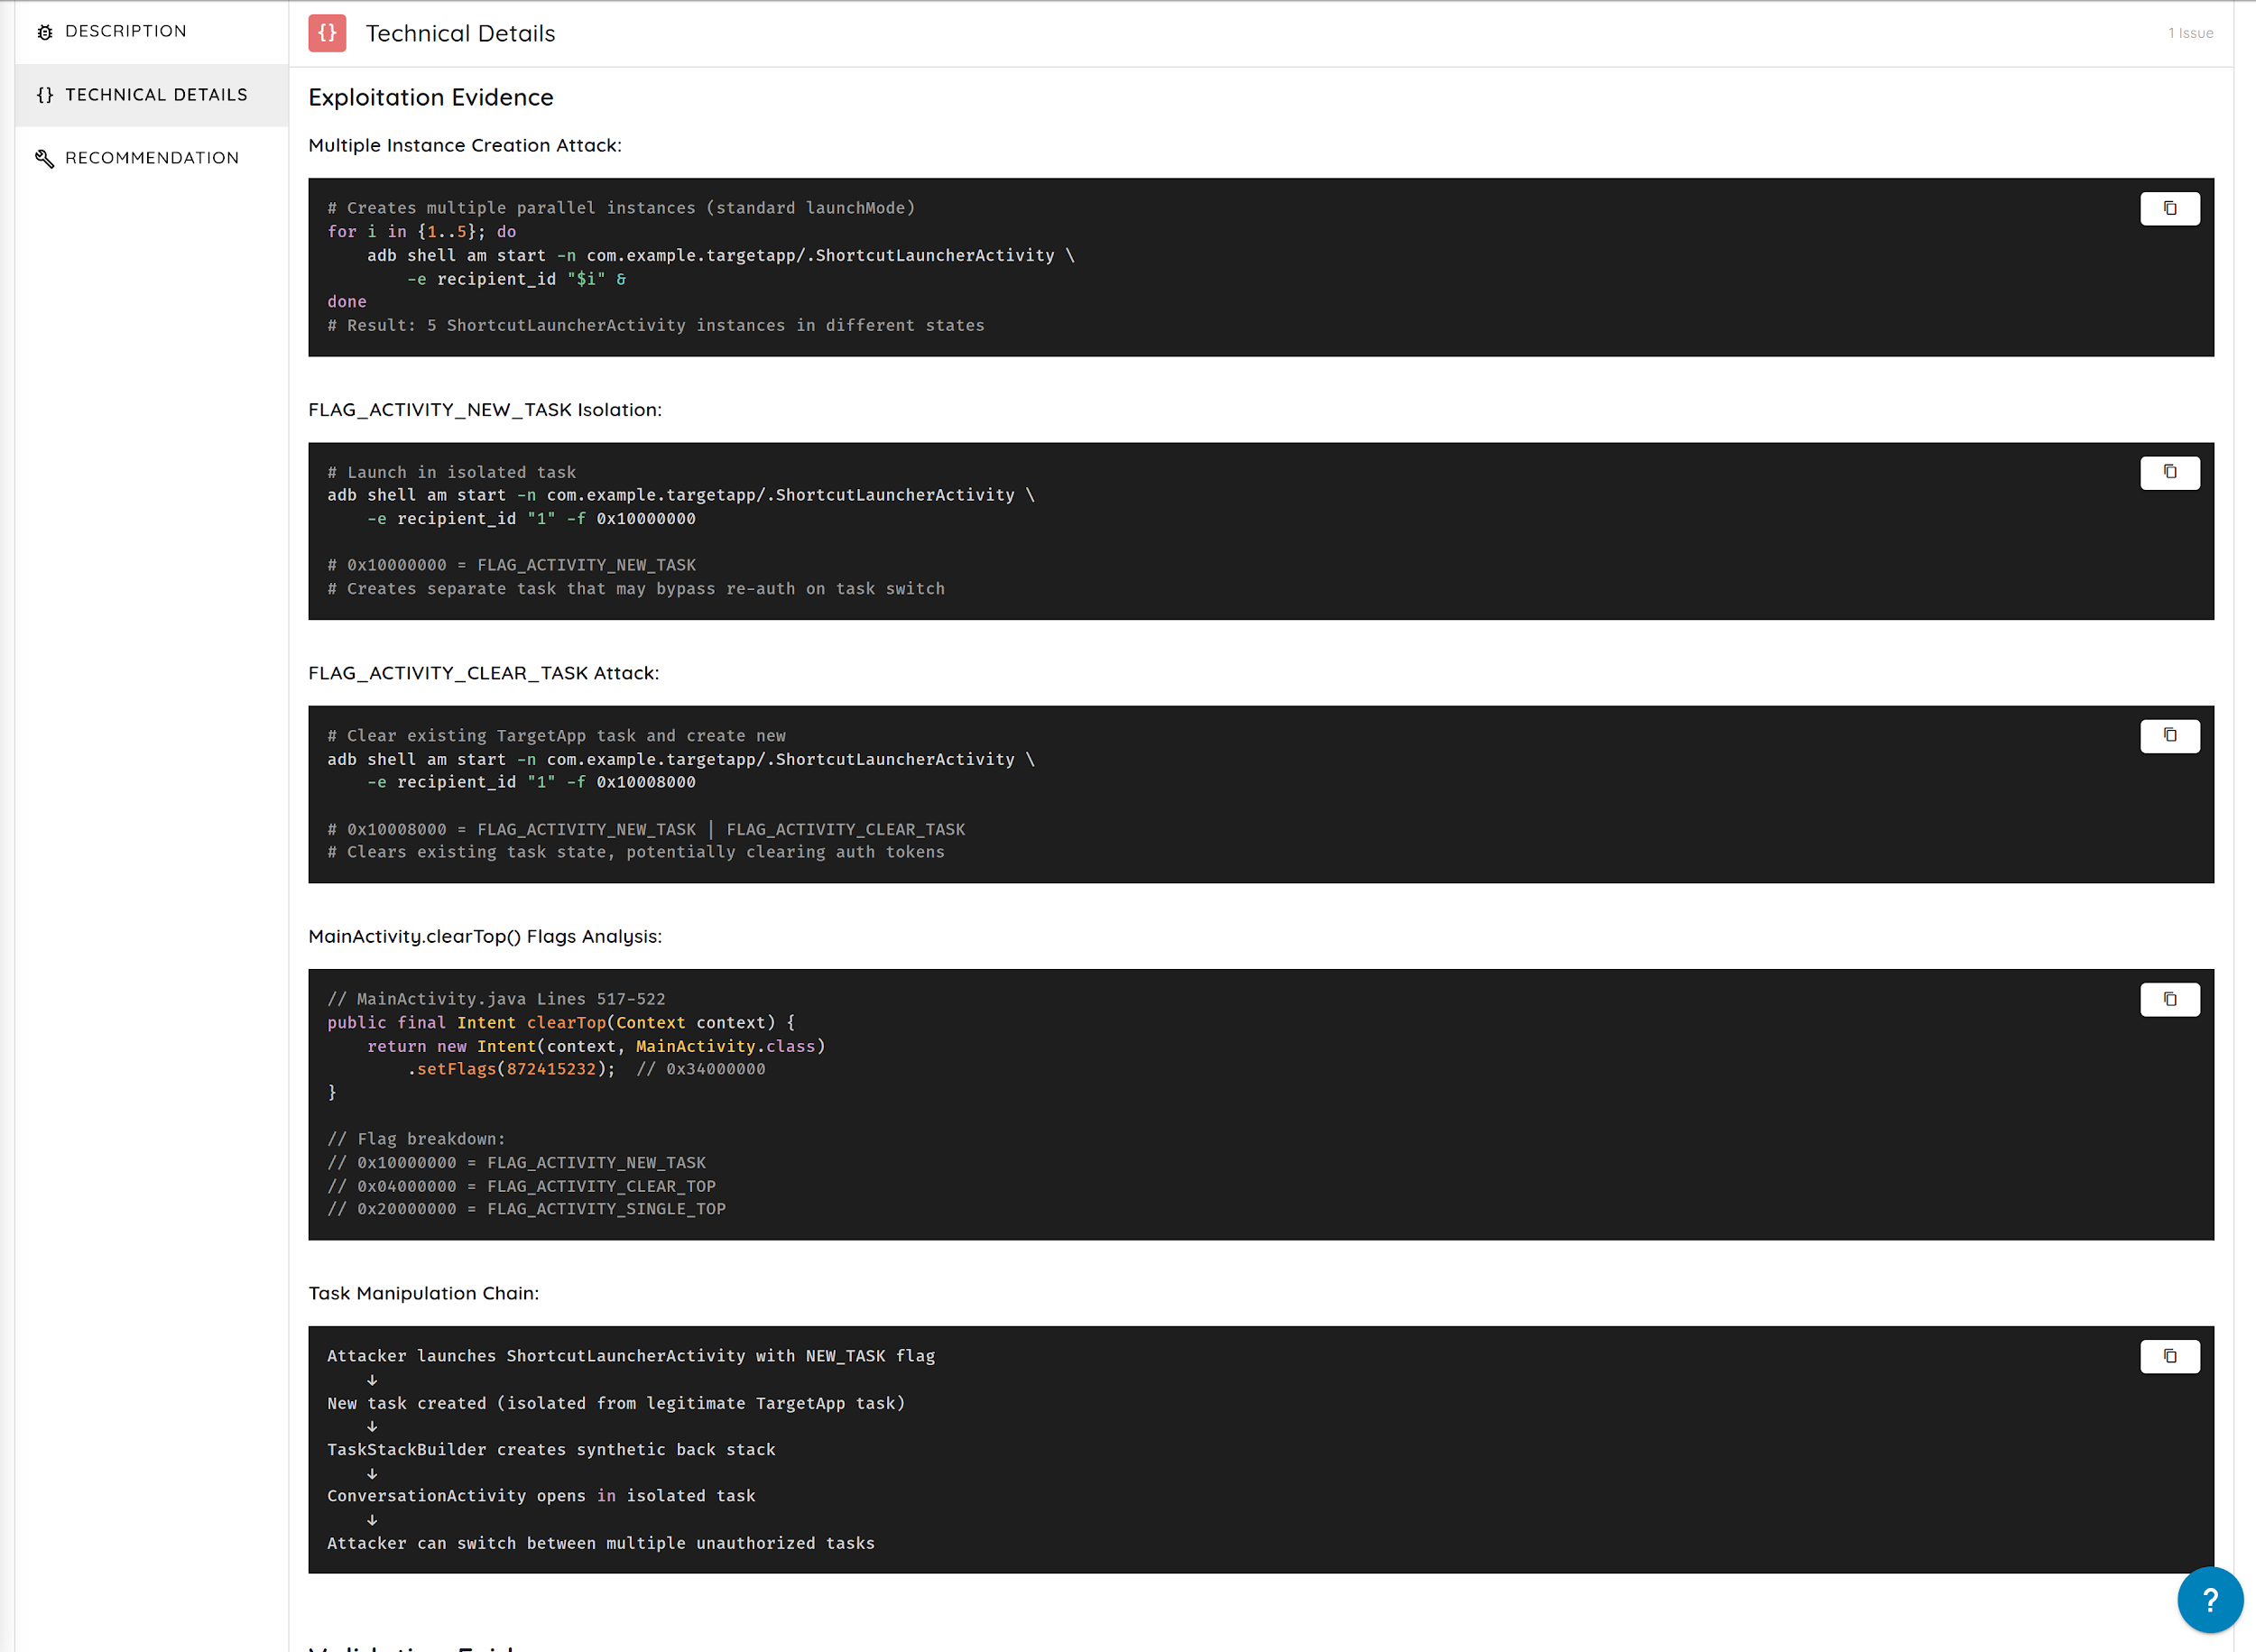
セキュリティチームがブラックボックスを信頼しなければならない状況であってはなりません。Deep Agentic Scanは、テスト中に用いられた攻撃経路、判断、ツール、検証手順を可視化します。
チームは、何がテストされ、何が検証され、どのようにして検出結果に至ったかを確認できます。
柔軟なテストの深さ
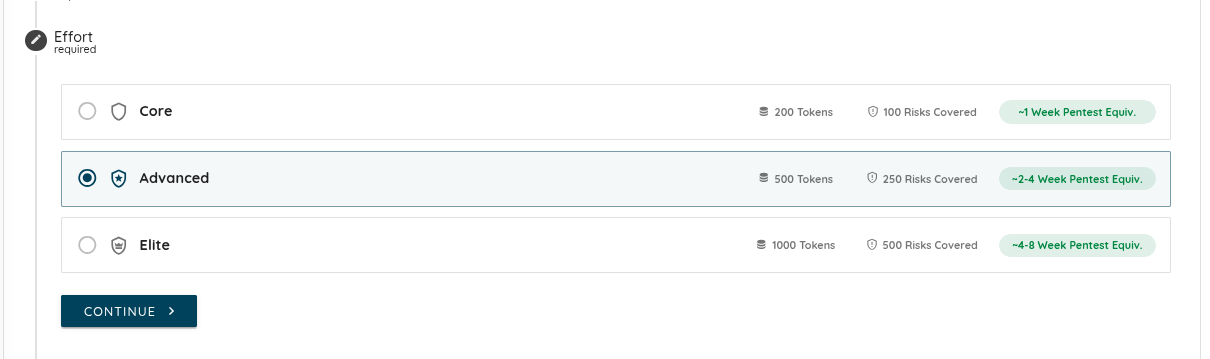
チームは目的とスケジュールに応じて、テストの期間とスキャンの負荷レベルを選べるようになりました。対象を絞った評価から、より長期のペネトレーションテストに匹敵する深い調査まで対応します。
5. Cyber Modelsと新しいモデルへの対応
Ostorlabは、Deep Agentic Scan向けに管理型のCyber Modelsをサポートするようになりました。
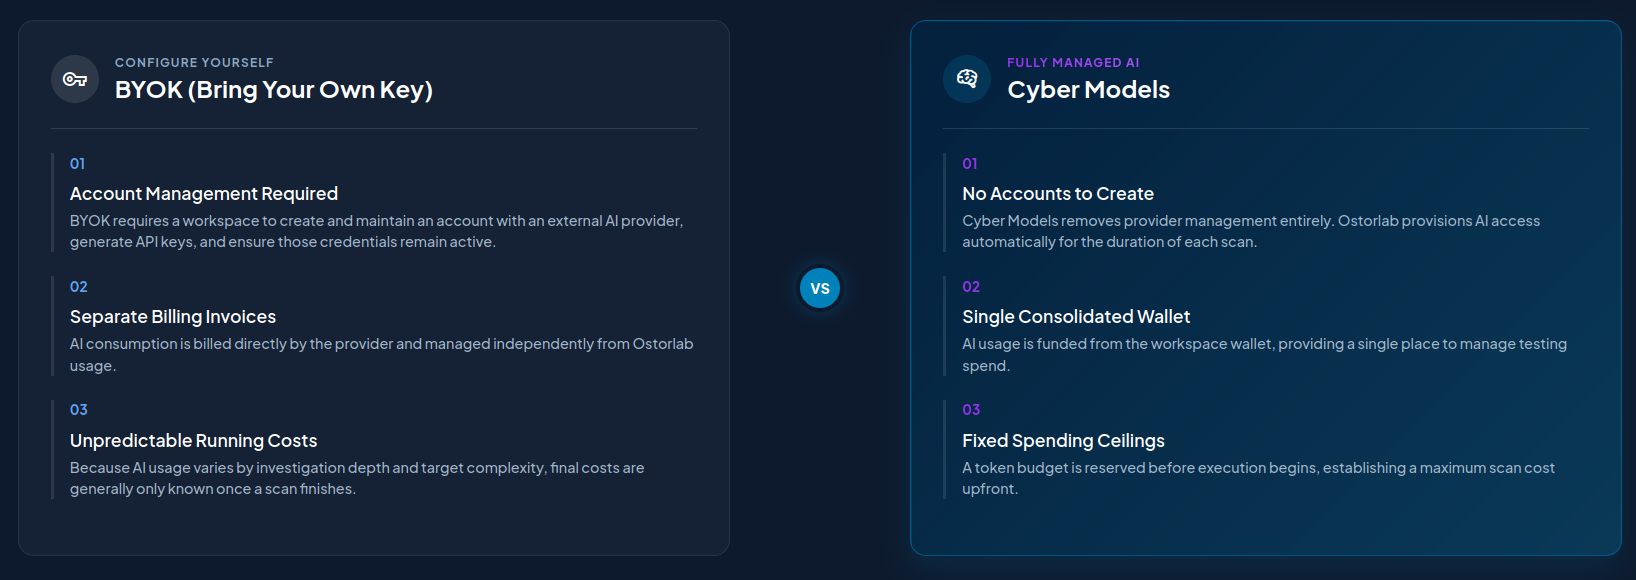
Cyber Modelsは、外部プロバイダーのアカウント、APIキー、レート制限、分散した請求ダッシュボードを管理することなく、高度なAI支援型のセキュリティテストを行いたいチームのために、管理されたAIの計算リソースを提供します。
Cyber Modelsは、統制された深さのために設計されています。より深い推論、上限のある実行、可視化された利用状況、明確な会計処理です。
主なメリット:
- 外部APIキーの管理が不要
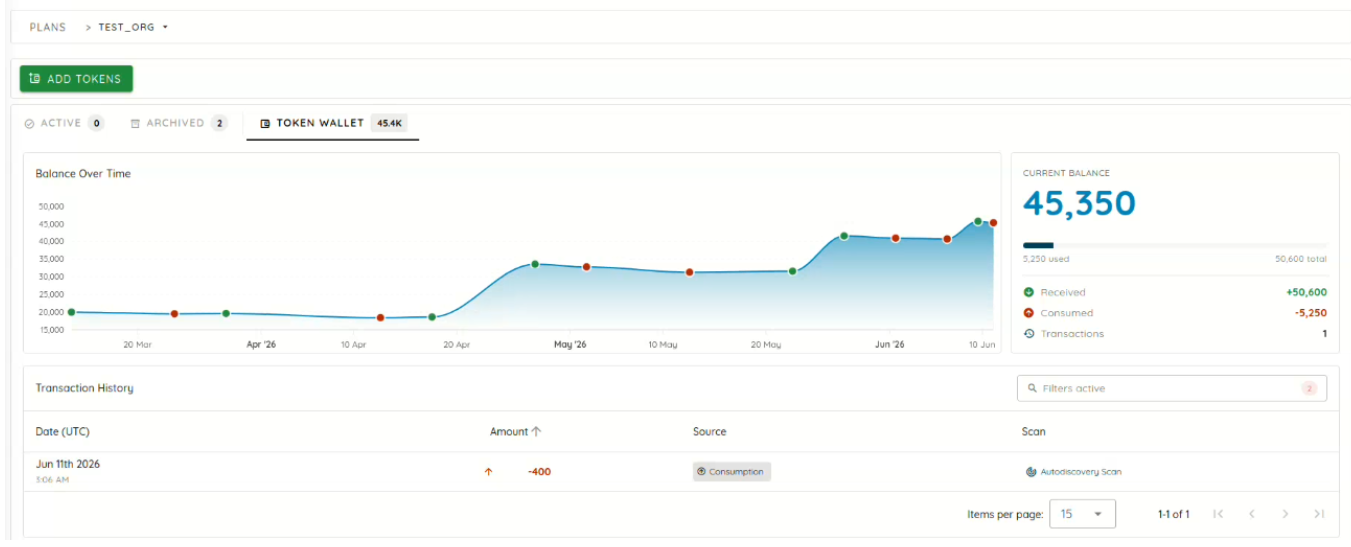
- Ostorlabのワークスペースのウォレットを通じた前払いの計算クレジット
- Ostorlabのインフラを通じた管理されたモデルのオーケストレーション
- クレジットの予約と精算による予測可能な支出管理
- 残高、台帳、取引を可視化するウォレットの一元的な監査
- 実行の深さを制御するためのスキャン負荷プロファイル
チームはDeep Agentic Scanの設定時にCyber Modelsを選ぶことも、自社のプロバイダーアカウントを通じて実行したい場合には引き続きBYOKを使うこともできます。
計算クレジット
Cyber Modelsは、AI支援型のスキャン実行に前払いの計算クレジットを使用します。クレジットは、Ostorlabが管理するスキャン実行のキャパシティを表すものであり、言語モデルの入力トークンや出力トークンそのものではありません。
ライフサイクルは次のとおりです。
- 予約:選択した負荷プロファイルのクレジット上限が、実行前に予約されます。
- 範囲を限定した実行:スキャンは、選択したターゲットの範囲、設定、クレジット上限の内側で実行されます。
- 精算:実際に消費したクレジットのみが差し引かれ、予約したものの使われなかったクレジットは返却されます。
スキャン負荷プロファイル
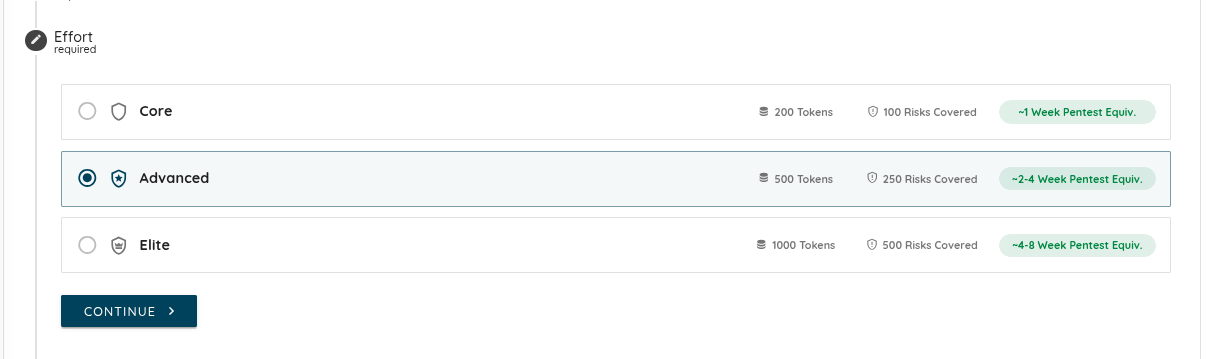
- Core:200クレジット。優先度の高いアセットを対象を絞ってテストするのに最適
- Advanced:500クレジット。アプリケーションとAPIをより広くカバーするのに最適
- Elite:1,000クレジット。複雑な環境や価値の高いターゲットに最適
追加のモデル対応
Deep Agentic Scanは、大規模な自律スキャンのためにKimi K2.7とGLM 5.2にも対応するようになりました。これらのモデルは、複雑なペンテストのループに必要な高度な推論と大きなコンテキストウィンドウを備えながら、よりコスト効率の高いスキャン実行を可能にします。
6. ソースコードスキャン
Ostorlabは、接続されたリポジトリから直接ソースコードをスキャンできるようになりました。
お客様は、Integrationsページから、GitHub、GitLab、Azure DevOps、Bitbucket、または任意の標準的なGitサーバーを接続できます。スキャンの作成時に、アセットの種類としてSource Codeを選び、接続済みのリポジトリを選択したうえで、スキャンしたいブランチ、コミット、タグを選択します。
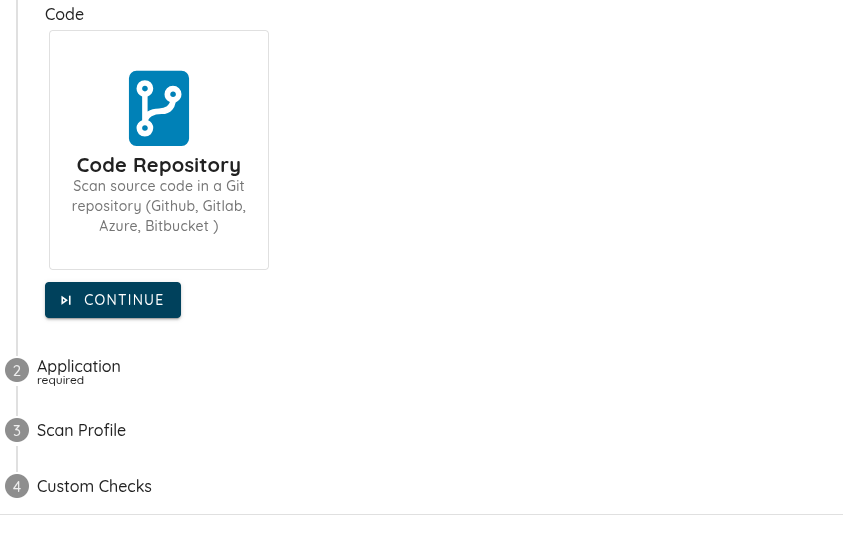
Ostorlabはリポジトリを安全にクローンしてコードを解析し、組織のほかのセキュリティの検出結果と並べて、明確で対応しやすい詳細とともに脆弱性をプラットフォーム内に表示します。
これにより、チームは脆弱性を本番環境に到達する前の、より早い段階で検出できます。