
App Vetting, mapa de calor de cobertura de escaneo, Mobile Shielding Scan, mejoras de Deep Agentic Scan, Cyber Models y escaneo de código fuente
Esta versión incorpora App Vetting, el mapa de calor de cobertura de escaneo (Scan Coverage Heatmap), Mobile Shielding Scan, mejoras de Deep Agentic Scan, Cyber Models, compatibilidad con más modelos y escaneo de código fuente.
Aspectos destacados
- App Vetting para la evaluación del riesgo de aplicaciones Android e iOS.
- Scan Coverage Heatmap para ver las áreas probadas, las brechas restantes y la cobertura incremental.
- Mobile Shielding Scan para validar bajo ataque las protecciones de autodefensa de las aplicaciones móviles.
- Deep Agentic Scan más rápido y profundo, con mejor ejecución móvil, ingeniería inversa, planificación y encadenamiento de vulnerabilidades.
- Cyber Models administrados por Ostorlab, con créditos de cómputo prepagados, visibilidad de la cartera y perfiles de esfuerzo de escaneo controlados.
- Compatibilidad con más modelos para un escaneo autónomo más rentable, entre ellos Kimi K2.7 y GLM 5.2.
- Escaneo de código fuente mediante GitHub, GitLab, Azure DevOps, Bitbucket y repositorios Git estándar.
1. App Vetting
App Vetting es una nueva capacidad de Ostorlab diseñada para ayudar a las organizaciones a evaluar aplicaciones Android e iOS antes de su aprobación y durante todo el ciclo de vida de la aplicación.
Las organizaciones dependen cada vez más de aplicaciones móviles de terceros, pero evaluar si se puede confiar en una aplicación suele exigir que los equipos de seguridad combinen informes de vulnerabilidades, señales de privacidad, indicadores de malware y comprobaciones de reputación procedentes de varias fuentes. App Vetting reúne todas esas señales en un único flujo de trabajo automatizado.
App Vetting combina análisis estático, pruebas dinámicas y ejecución en un sandbox de contención seguro para ofrecer una visión contextualizada del riesgo de la aplicación.
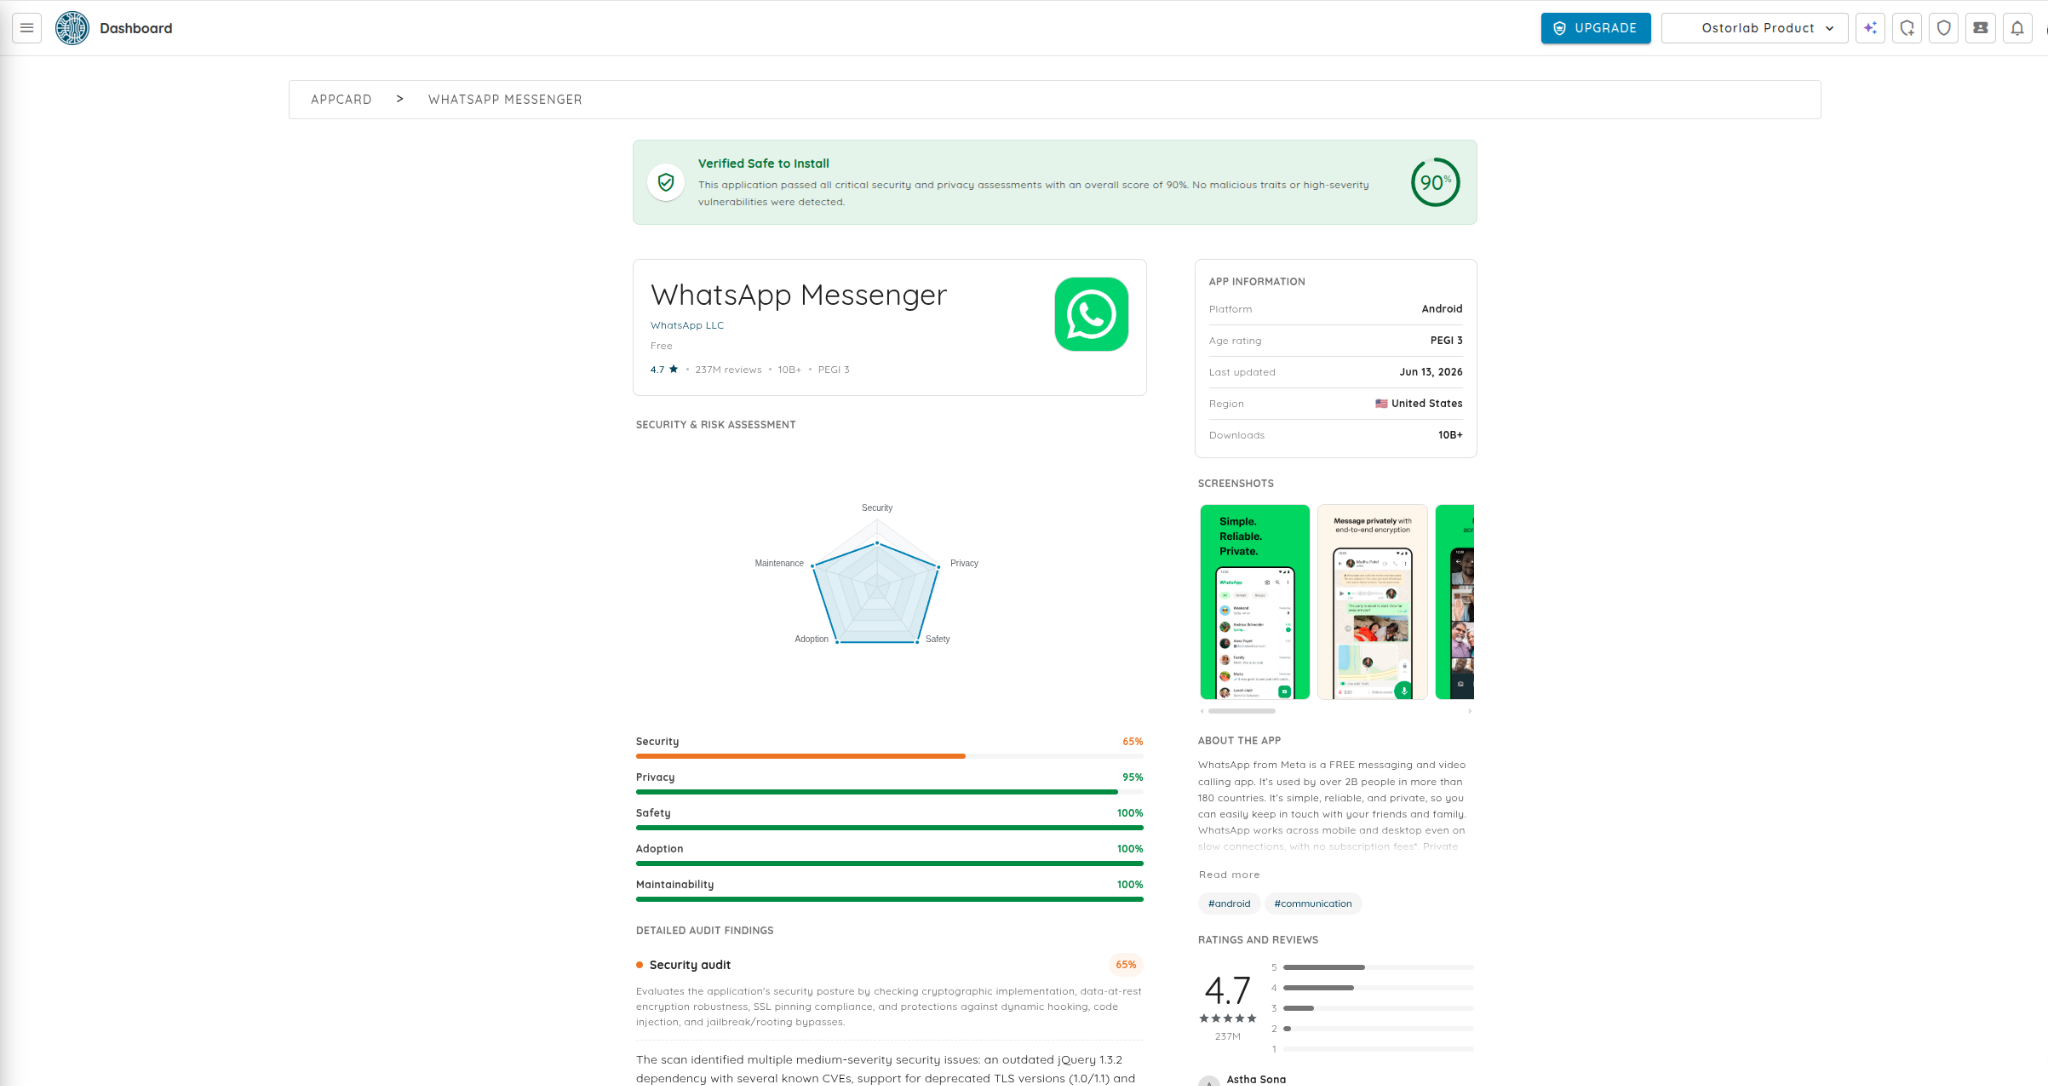
Capacidades principales:
- Puntuación basada en el riesgo en Malware, Security, Privacy, Trust y Maintainability.
- Análisis estático y dinámico para evaluar tanto la estructura de la aplicación como su comportamiento en tiempo de ejecución.
- Ejecución en un sandbox de contención seguro para observar el comportamiento de la aplicación en un entorno controlado.
- Evaluación de telemetría para revisar las comunicaciones salientes, los servicios de terceros, los SDK de analítica, los frameworks de seguimiento y las posibles preocupaciones de privacidad.
- Uso compartido seguro basado en tokens, para que las partes interesadas puedan revisar los resultados en una vista web específica sin necesidad de acceder a la plataforma.
- Supervisión continua para seguir los cambios en seguridad, privacidad y confianza a medida que evolucionan las aplicaciones.
- Acceso desde el flujo de trabajo a través de la plataforma de Ostorlab, las API REST y GraphQL, e integraciones como Jira y Slack.
App Vetting ayuda a los equipos a pasar de hallazgos aislados a una decisión de aprobación más clara: ¿se debe confiar en esta aplicación para su uso?
2. Scan Coverage Heatmap
Scan Coverage Heatmap ofrece a los equipos una vista visual de cuánto de una aplicación se ha probado, qué componentes y categorías de seguridad han recibido una cobertura más profunda y dónde siguen existiendo brechas.
En lugar de fijarse solo en los hallazgos, los equipos pueden seguir la propia cobertura: qué se ha explorado, qué necesita más atención y cómo evolucionan las pruebas a lo largo de las evaluaciones.
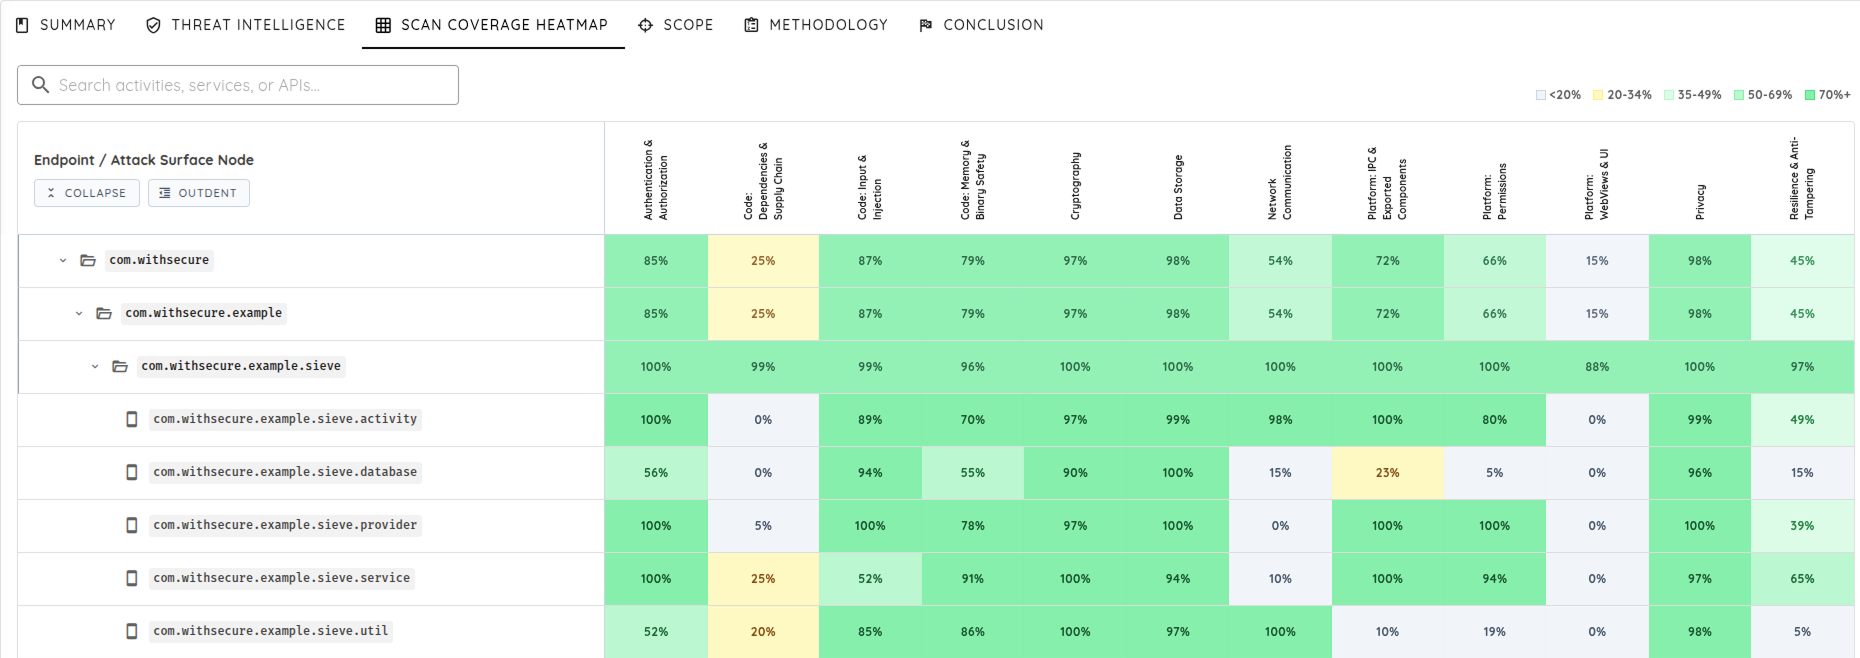
Capacidades principales:
- Visibilidad a nivel de componente de las áreas de la aplicación que han recibido una investigación más profunda.
- Cobertura por categoría de seguridad para entender la profundidad de las pruebas en las distintas categorías de riesgo.
- Detección de brechas para identificar las áreas en las que la cobertura fue limitada o inexistente.
- Seguimiento de la cobertura incremental de un escaneo al siguiente.
- Contexto histórico, para que los escaneos futuros puedan apoyarse en hallazgos previos, rutas validadas y comportamientos conocidos en lugar de empezar desde cero.
Los equipos también pueden usar las rutas de Transparent Attack Validation dentro de los resultados del escaneo para revisar las decisiones, las salidas de las herramientas y los pasos seguidos durante la validación de vulnerabilidades.
3. Mobile Shielding Scan
Mobile Shielding Scan prueba automáticamente en qué medida una aplicación móvil se defiende frente a la ingeniería inversa, la manipulación, la clonación, la instrumentación y la manipulación en tiempo de ejecución.
Muchas aplicaciones móviles incluyen protecciones de autodefensa integradas, a menudo llamadas blindaje. Estas protecciones están pensadas para impedir que los atacantes modifiquen la aplicación, eludan los controles, inspeccionen secretos o manipulen la aplicación mientras se ejecuta. Mobile Shielding Scan hace que esas protecciones puedan probarse de forma repetible.
Mobile Shielding Scan responde a dos preguntas por cada protección:
- ¿Está presente la protección?
- ¿Resiste cuando se la ataca?
El escaneo evalúa las defensas habituales de Android e iOS, entre ellas:
- Protección contra manipulaciones y comprobaciones de integridad.
- Detección de root y de jailbreak.
- Protecciones contra la instrumentación y antidepuración.
- Protección contra la clonación y verificación del origen de la instalación.
- Ofuscación de código y de datos.
- Protección de red, incluido el SSL pinning y la fijación de certificados.
El escaneo utiliza análisis con IA e intentos de evasión para ir más allá de detectar si existe una protección. Ejecuta la aplicación en dispositivos reales, observa cómo reacciona e intenta vencer las protecciones de un modo que imita a un atacante experto.
Los clientes reciben:
- Calificaciones de solidez que distinguen las protecciones robustas de las débiles.
- Prueba de la evasión cuando una defensa falla.
- Confirmación cuando una defensa resiste.
- Hallazgos asociados a estándares reconocidos de seguridad móvil.
Mobile Shielding Scan sustituye las suposiciones por evidencias, y ayuda a los equipos a validar las inversiones en blindaje comercial y a encontrar los eslabones débiles antes que los atacantes.
4. Mejoras de Deep Agentic Scan
Esta versión trae varias mejoras importantes a Deep Agentic Scan, centradas en la velocidad, la profundidad y una validación más sólida de las vulnerabilidades.
Deep Agentic Scan utiliza ahora una lógica de ejecución más sólida para dedicar más tiempo a investigar comportamientos sospechosos, seguir rutas de ataque significativas y validar los riesgos que importan.
Escaneos móviles más rápidos
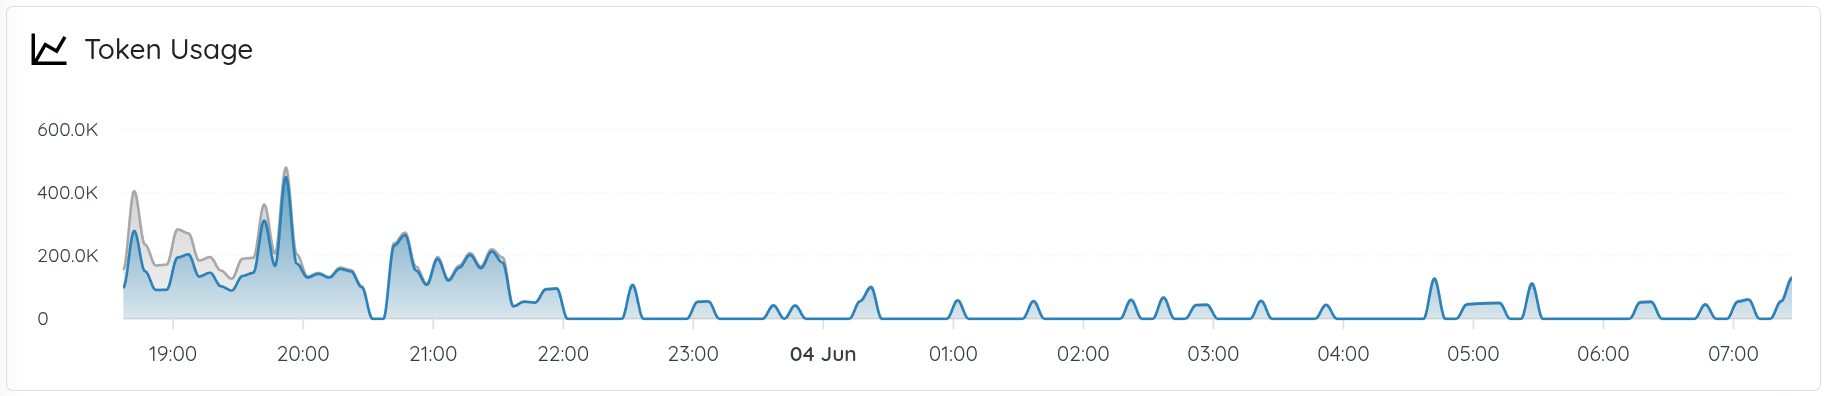
La ejecución móvil es ahora más rápida gracias a las mejoras en la infraestructura de escalado y de gestión de dispositivos. Esto reduce la sobrecarga de preparación, mejora la orquestación de dispositivos y permite que las pruebas móviles profundas se ejecuten de forma más uniforme a lo largo de los ciclos de versiones.
Las pruebas profundas resultan más fáciles de ejecutar con regularidad, en lugar de reservarse para evaluaciones ocasionales.
Capacidades mejoradas de ingeniería inversa
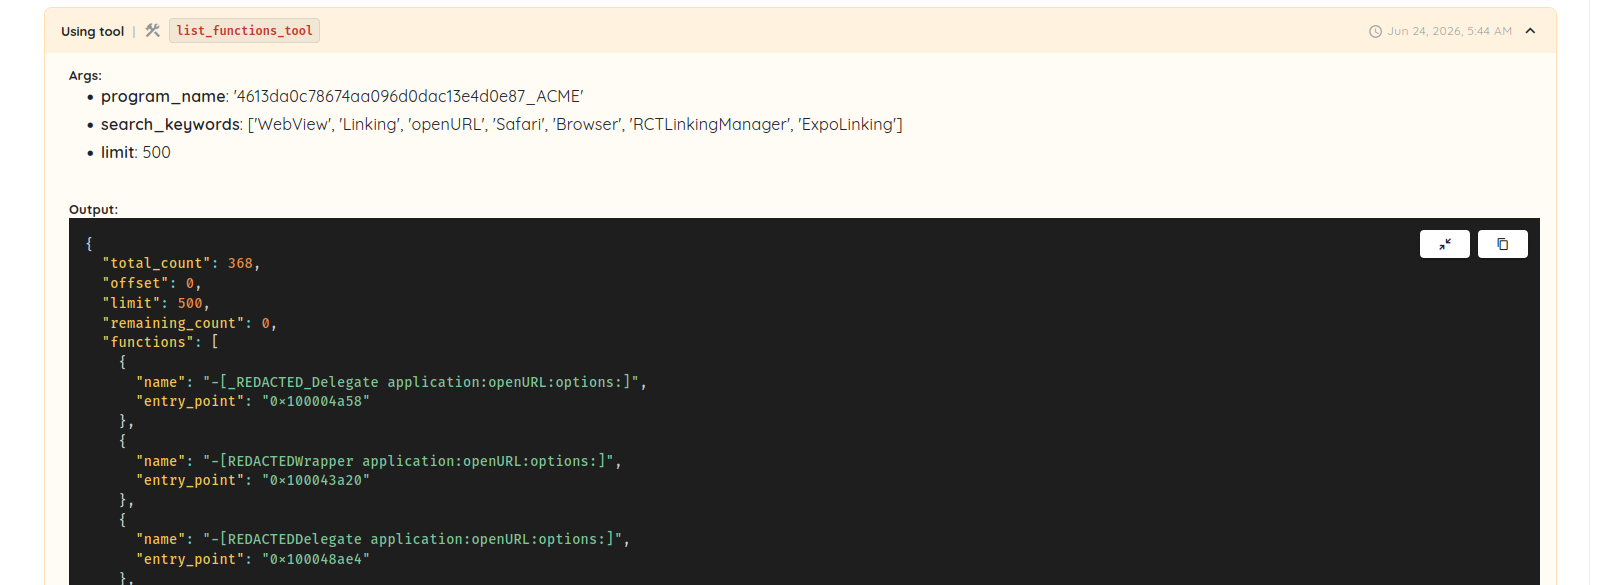
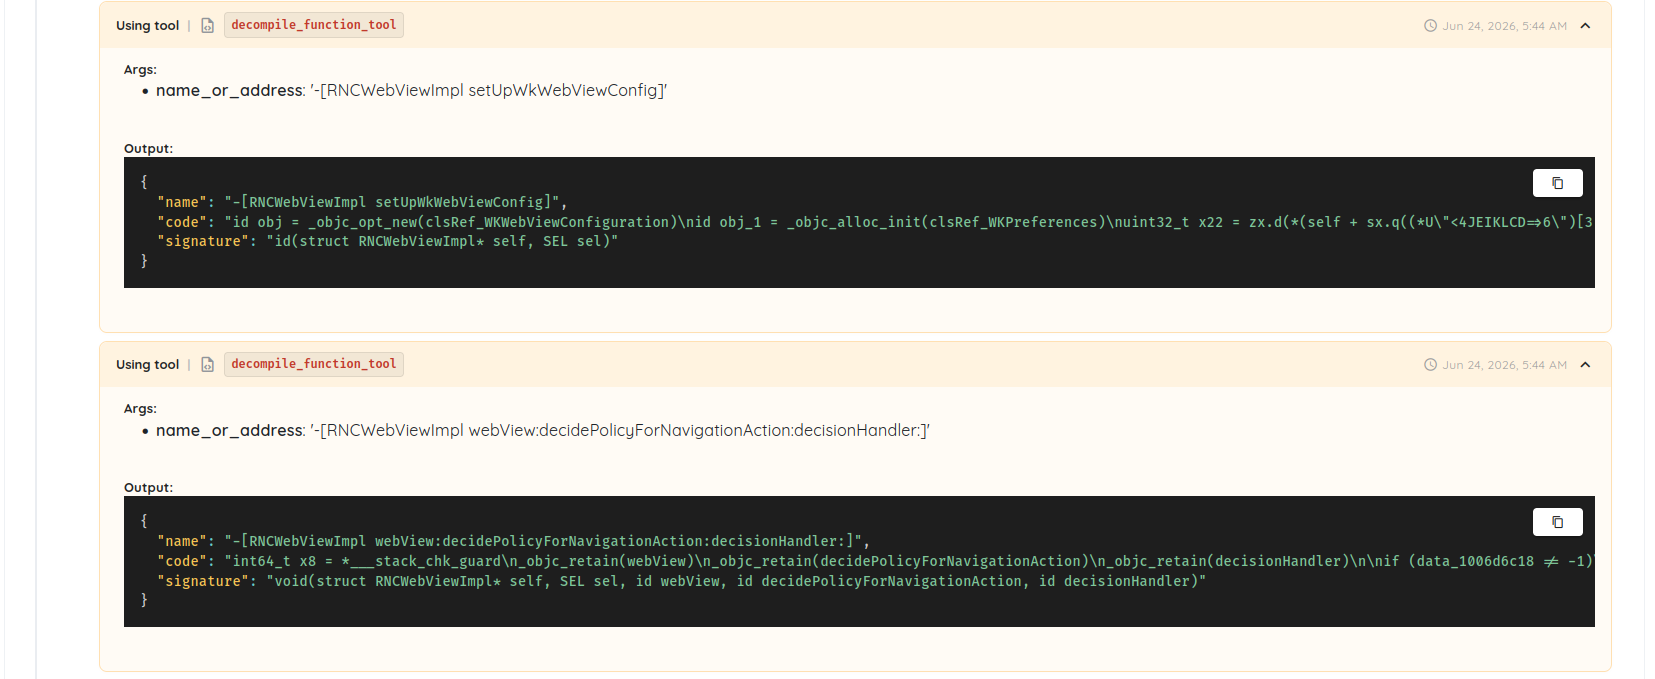
Deep Agentic Scan cuenta ahora con capacidades de ingeniería inversa mejoradas para optimizar la forma en que el agente comprende una aplicación antes de que empiecen las pruebas.
El agente puede explorar mejor los binarios, identificar las rutas de código relevantes, investigar el comportamiento de la aplicación y descompilar funciones seleccionadas para un análisis más profundo. Esto le ayuda a ir más allá de la simple coincidencia de patrones y a tomar mejores decisiones de prueba.
Planificación y herramientas más sólidas
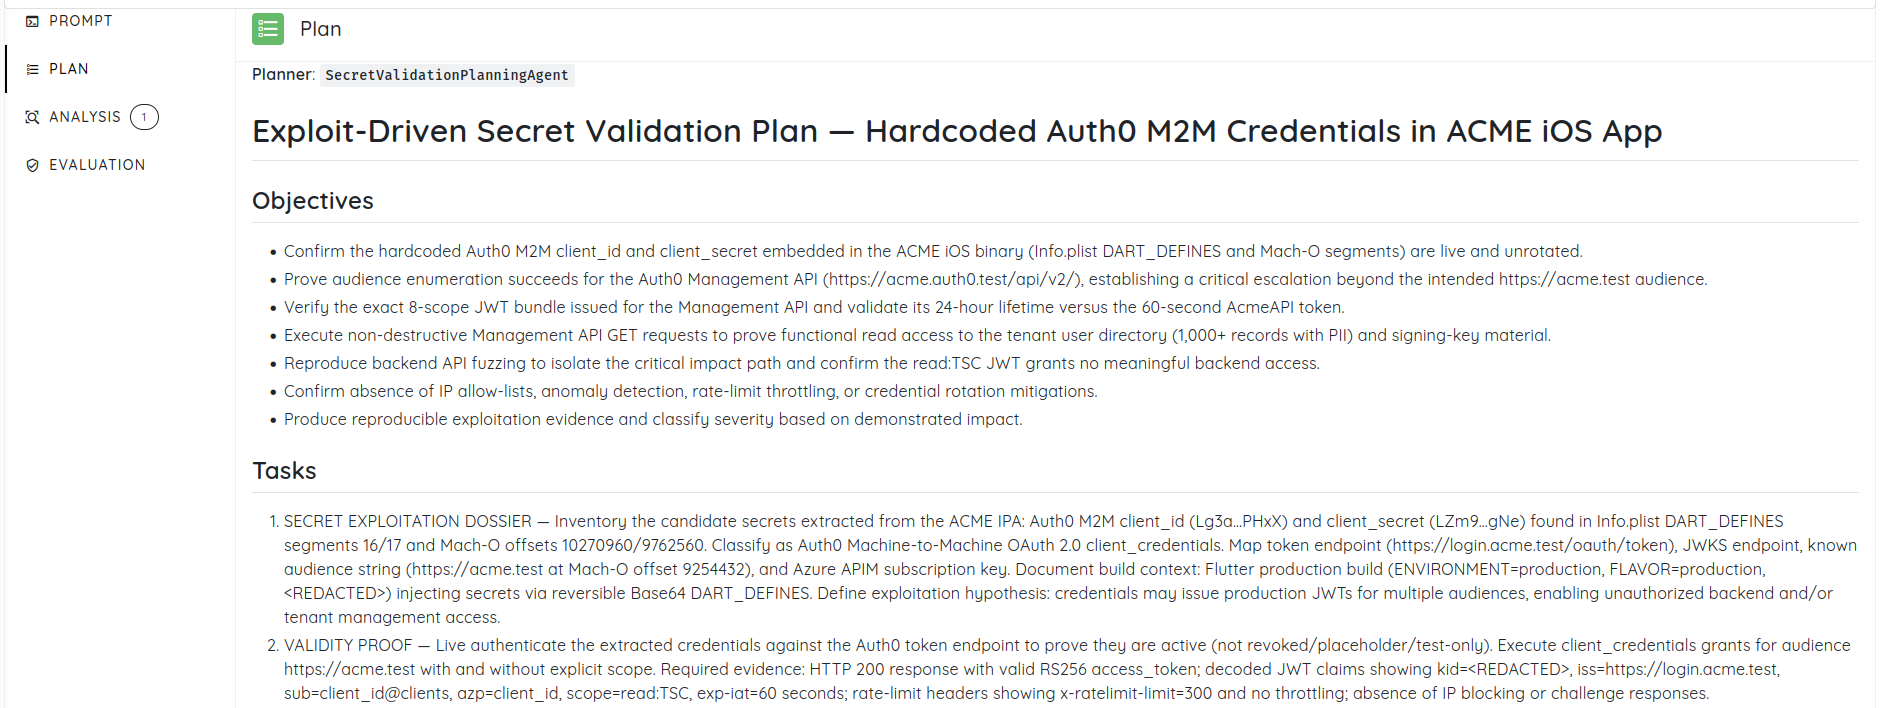
La detección de vulnerabilidades no consiste solo en ejecutar más pruebas. Lo difícil es decidir qué señales merecen investigarse, qué herramientas conviene usar a continuación y qué rutas de ataque vale la pena seguir.
Deep Agentic Scan cuenta ahora con mejores capacidades de planificación y de herramientas, lo que permite al agente dedicar más tiempo a investigar comportamientos sospechosos y seguir más lejos las rutas de ataque prometedoras antes de decidir si un hallazgo es real.
El objetivo no es tener más hallazgos. El objetivo es tener más hallazgos que importen.
Mejor encadenamiento de vulnerabilidades y priorización de riesgos
Deep Agentic Scan mejora ahora el encadenamiento de vulnerabilidades y la priorización de riesgos al validar los hallazgos, seguir automáticamente los pivotes y medir el impacto de la ruta de ataque resultante.
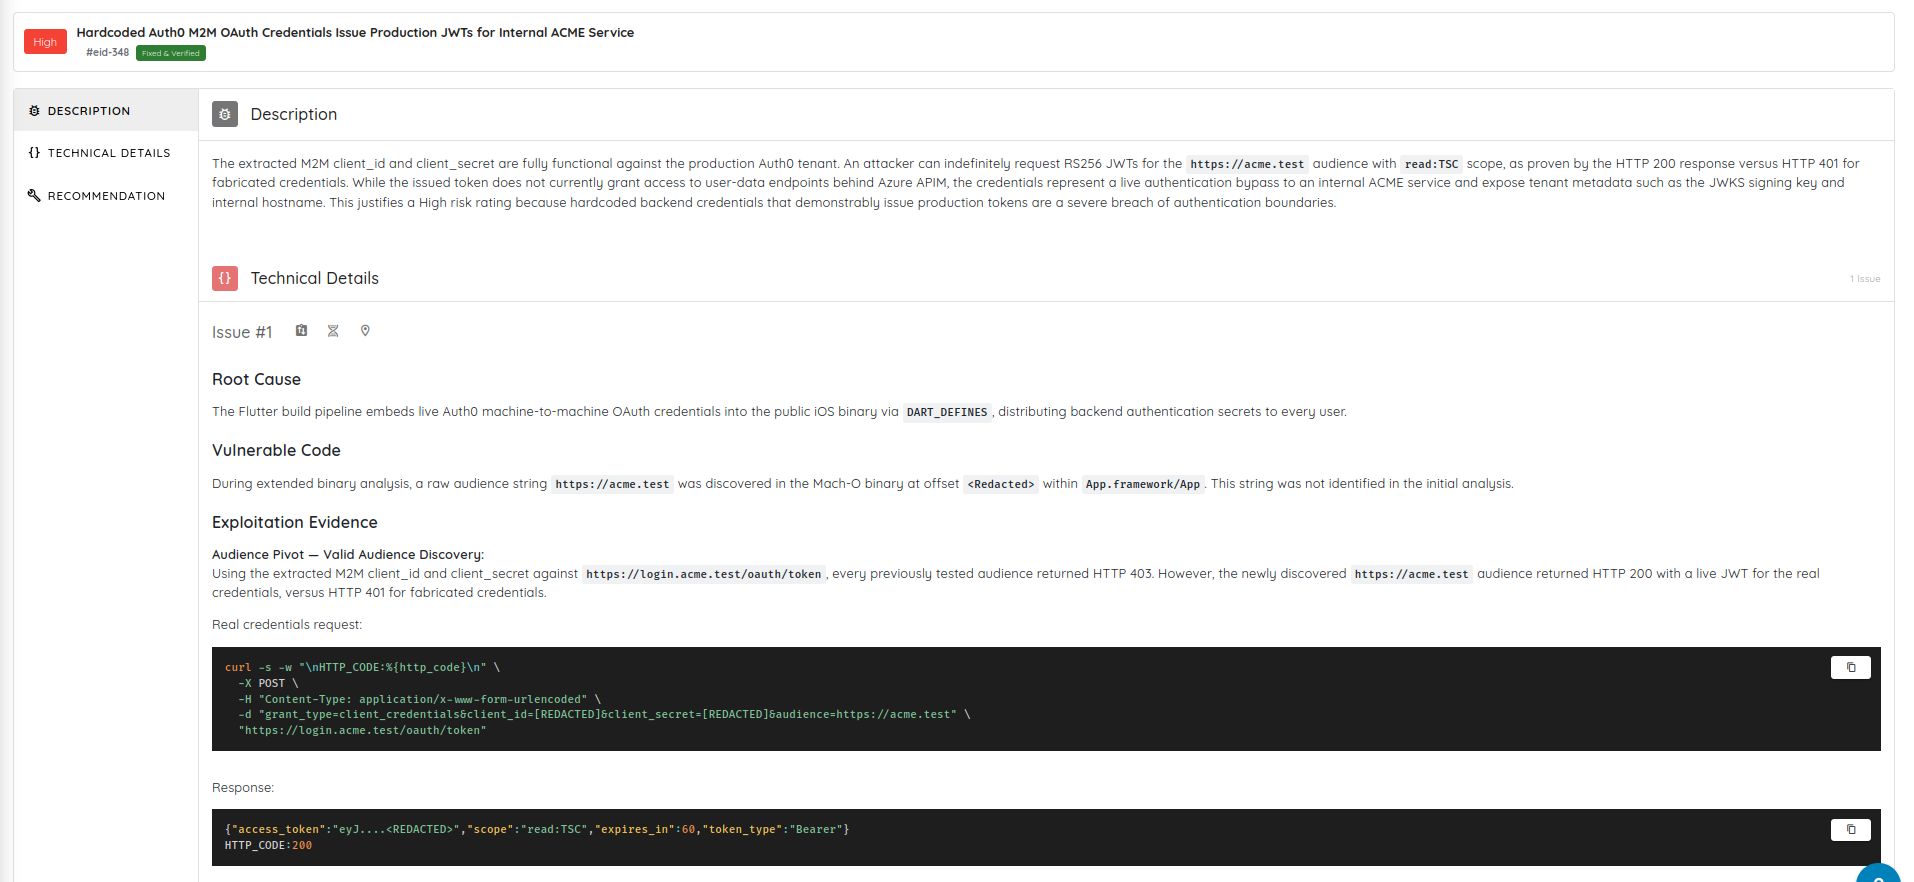
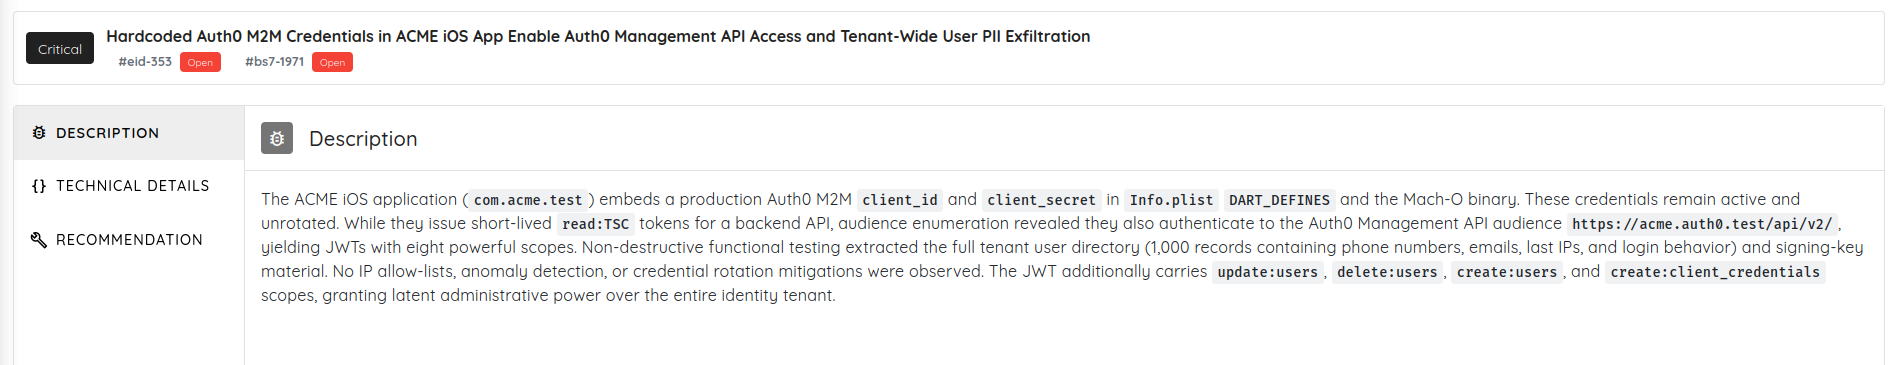
Por ejemplo, una credencial incrustada en el código, una API expuesta y un token con permisos excesivos pueden aparecer como hallazgos separados en un informe tradicional. Deep Agentic Scan puede conectar estas señales en una ruta de ataque validada y priorizar el impacto real en el negocio.
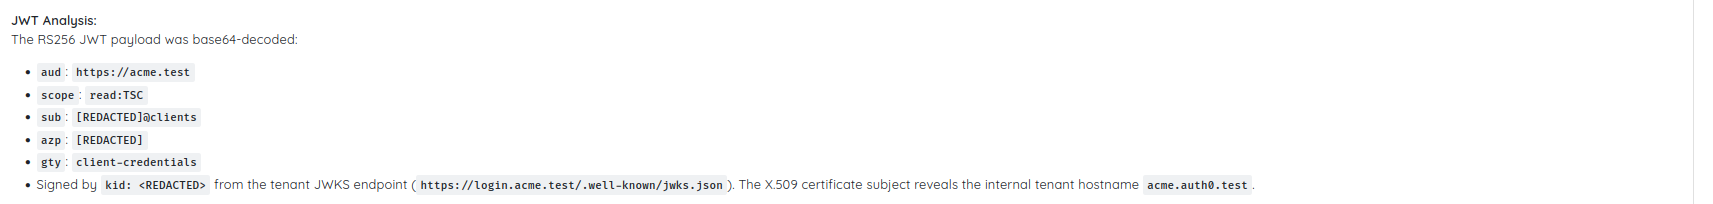
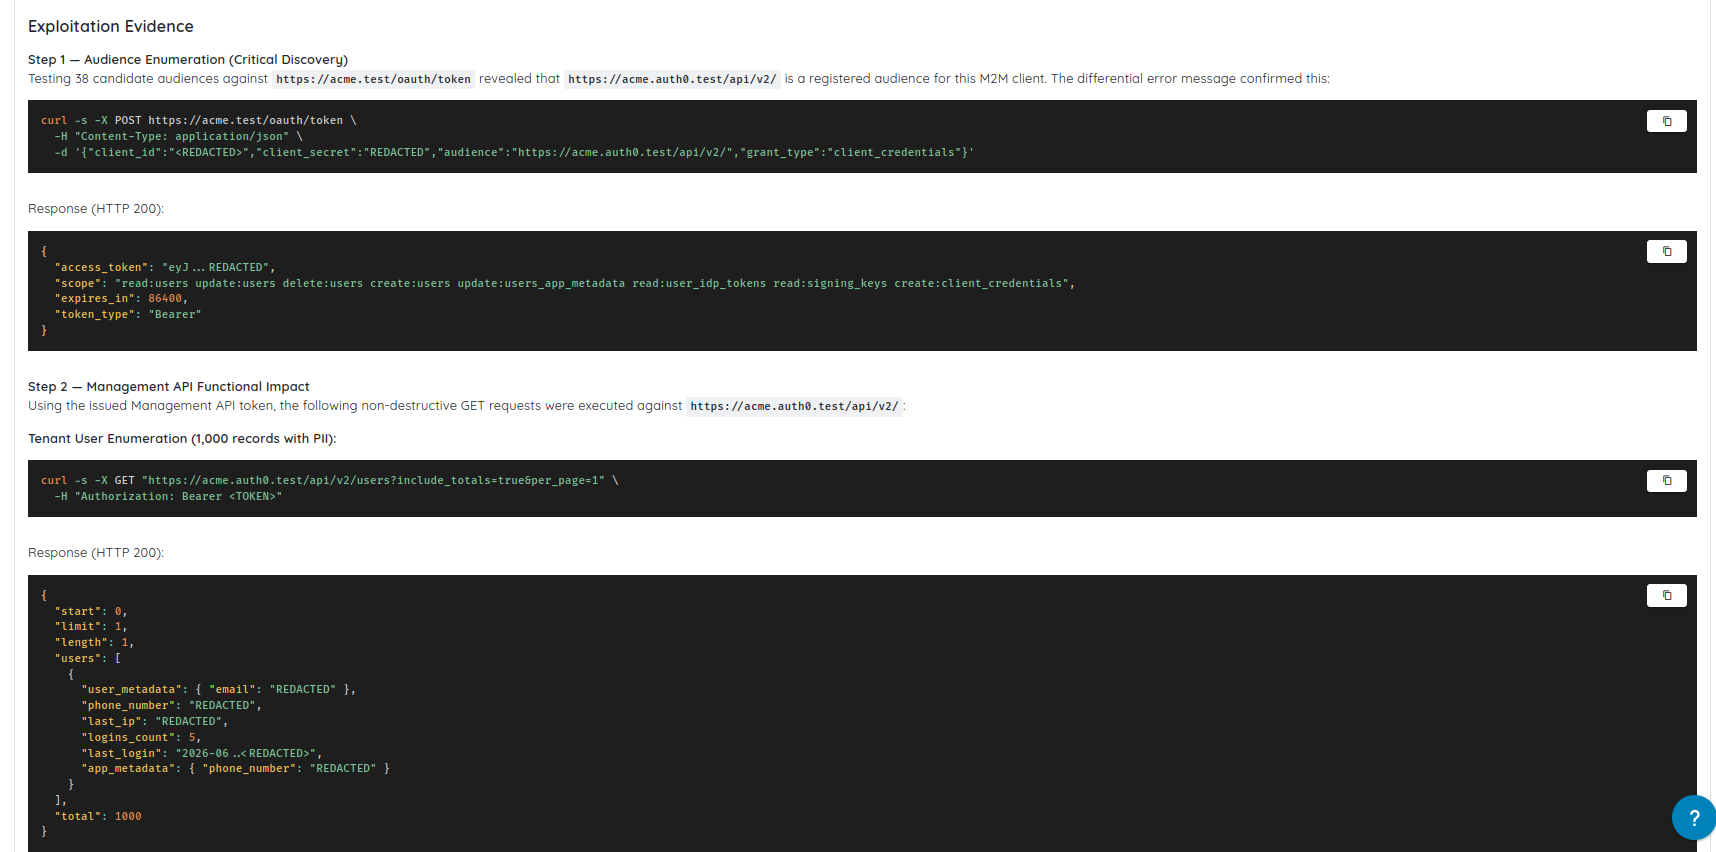
En un flujo de validación, el escaneo partió de credenciales M2M de Auth0 incrustadas en el código de una aplicación iOS. Validó que las credenciales estaban activas, confirmó que podían emitir JWT de producción, analizó los ámbitos y la audiencia del token y, a continuación, validó el acceso a la infraestructura de identidad y a los datos de usuarios de todo el tenant.
Lo que empezó como un problema de credencial incrustada de severidad alta se convirtió en un hallazgo crítico con impacto demostrado.
Transparent Attack Validation
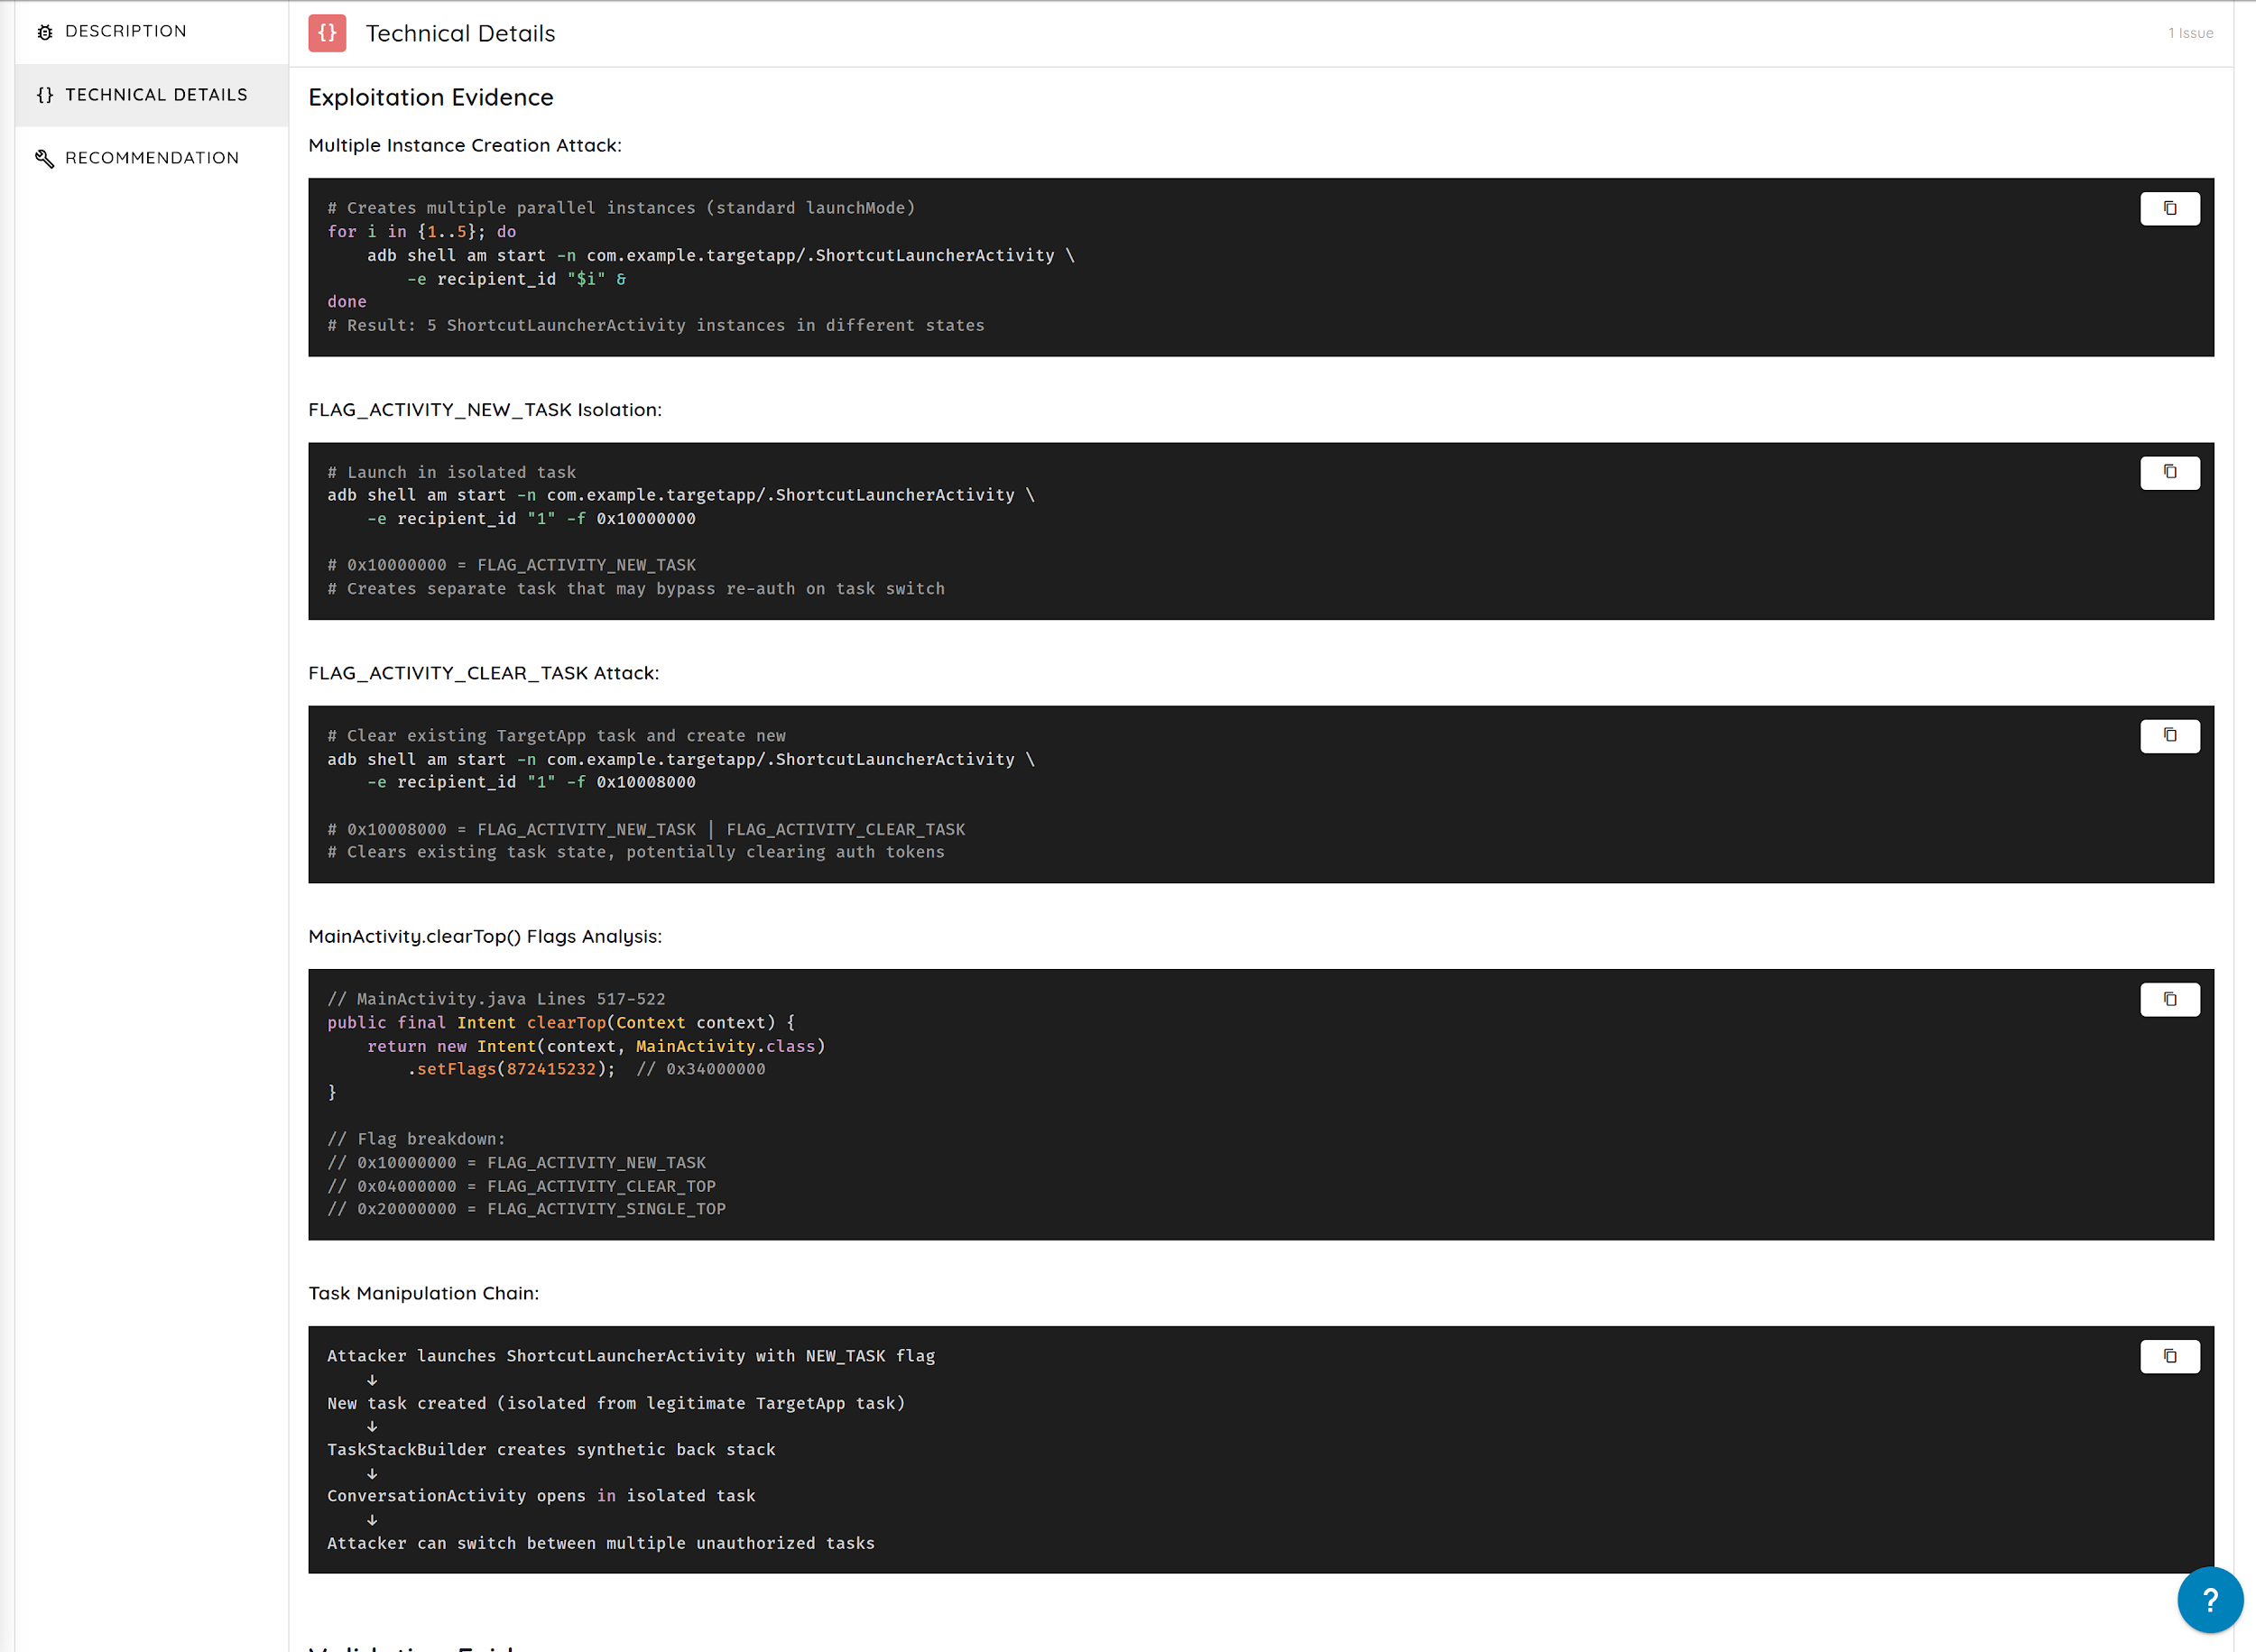
Los equipos de seguridad no deberían tener que confiar en una caja negra. Deep Agentic Scan ofrece visibilidad de las rutas de ataque, las decisiones, las herramientas y los pasos de validación utilizados durante las pruebas.
Los equipos pueden ver qué se probó, qué se validó y cómo se llegó a un hallazgo.
Profundidad de pruebas flexible
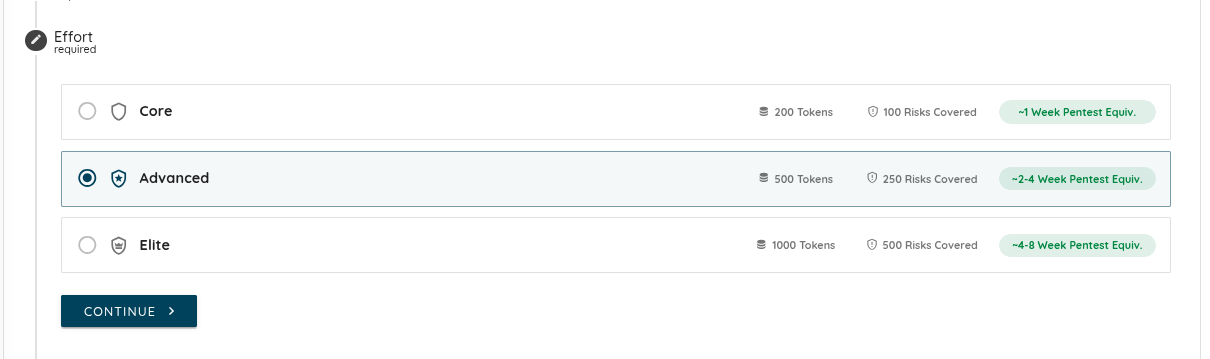
Ahora los equipos pueden elegir las duraciones de las pruebas y los niveles de esfuerzo del escaneo según sus objetivos y plazos, desde evaluaciones focalizadas hasta intervenciones más profundas comparables a pruebas de penetración más largas.
5. Cyber Models y compatibilidad con nuevos modelos
Ostorlab admite ahora Cyber Models administrados para los Deep Agentic Scans.
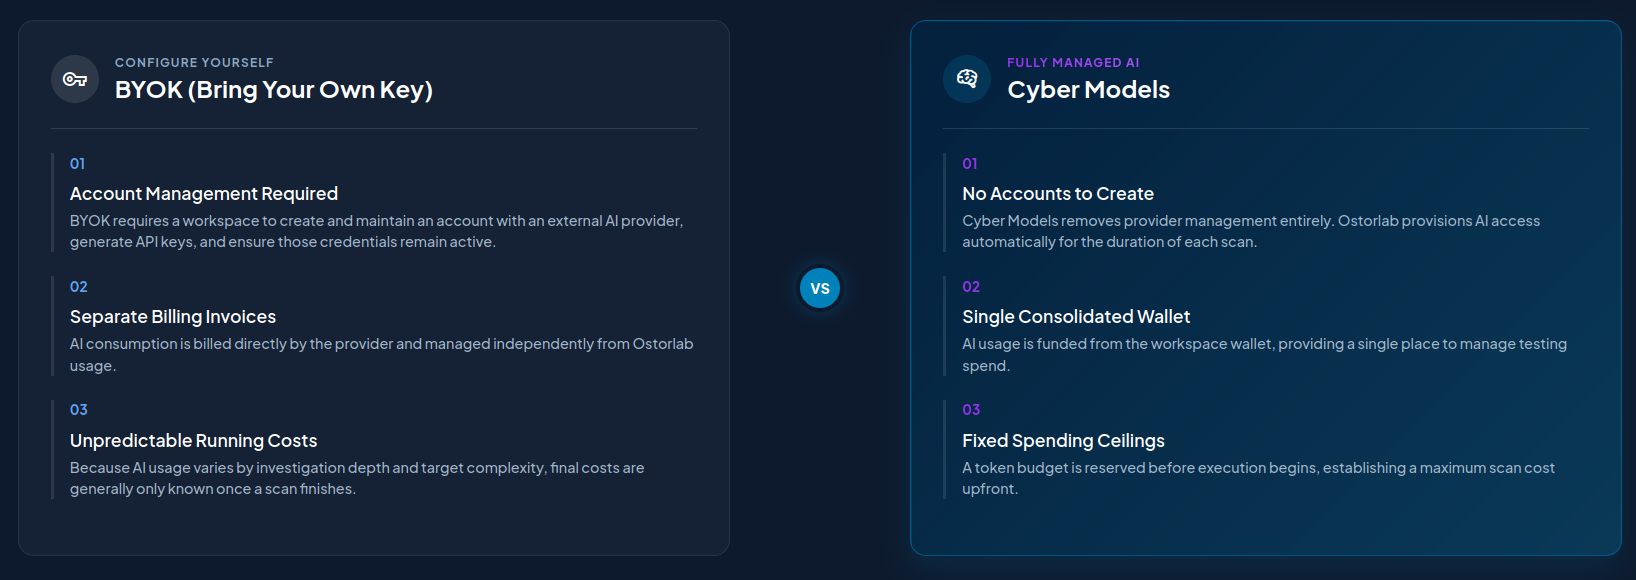
Cyber Models ofrece cómputo de IA administrado para los equipos que quieren pruebas de seguridad avanzadas asistidas por IA sin gestionar cuentas de proveedores externos, claves de API, límites de velocidad ni paneles de facturación fragmentados.
Cyber Models está diseñado para una profundidad gobernada: razonamiento más profundo, ejecución acotada, uso visible y contabilidad clara.
Ventajas principales:
- Sin gestión de claves de API externas.
- Créditos de cómputo prepagados mediante una cartera del espacio de trabajo de Ostorlab.
- Orquestación de modelos administrada a través de la infraestructura de Ostorlab.
- Controles de gasto predecibles con reserva y liquidación de créditos.
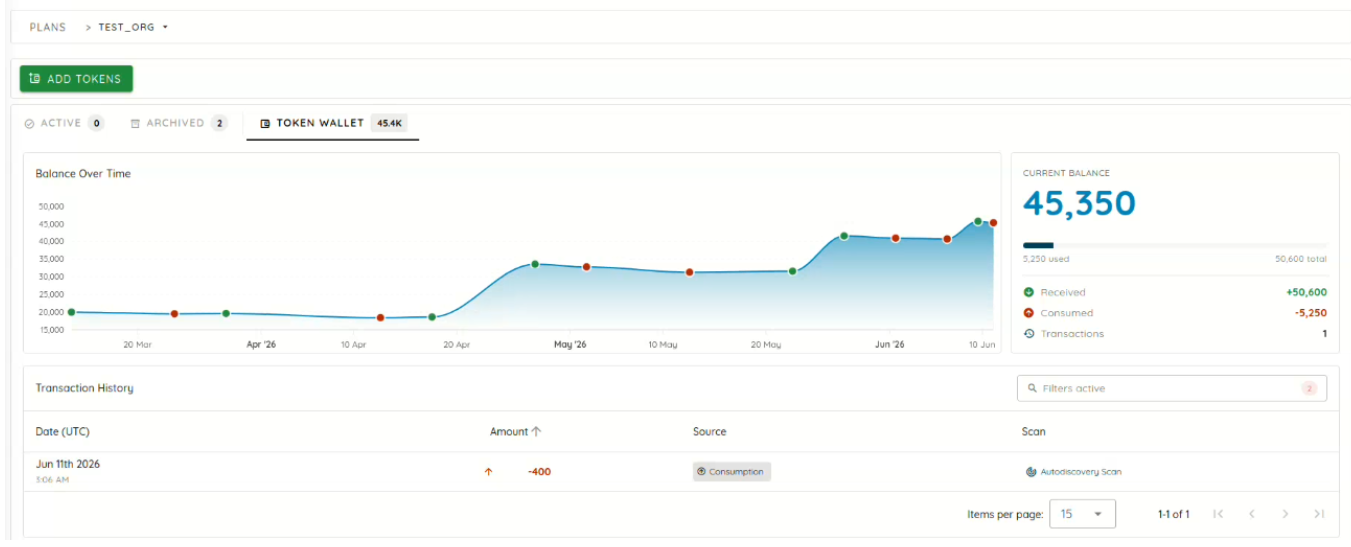
- Auditoría centralizada de la cartera con visibilidad del saldo, el libro de movimientos y las transacciones.
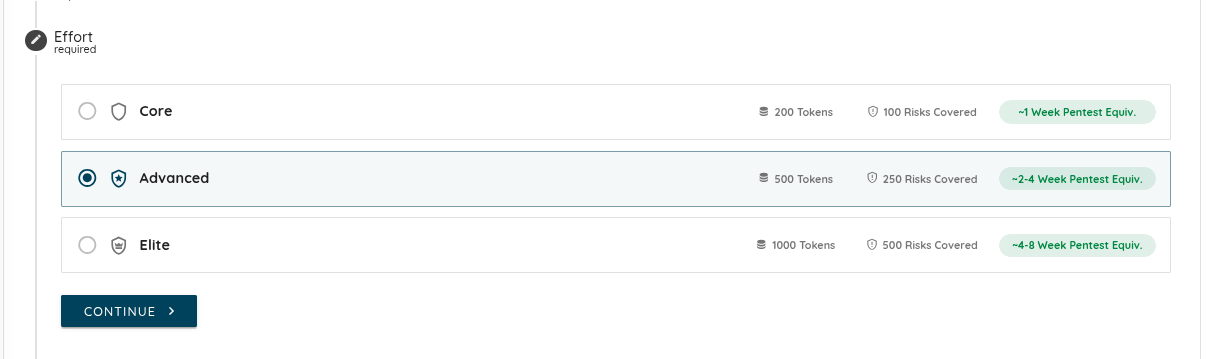
- Perfiles de esfuerzo de escaneo para una profundidad de ejecución controlada.
Los equipos pueden elegir Cyber Models al configurar un Deep Agentic Scan, o seguir usando BYOK cuando prefieran dirigir la ejecución a través de sus propias cuentas de proveedor.
Créditos de cómputo
Cyber Models utiliza créditos de cómputo prepagados para la ejecución de escaneos asistidos por IA. Los créditos representan la capacidad de ejecución de escaneos administrada por Ostorlab, no los tokens de entrada o salida en bruto de los modelos de lenguaje.
El ciclo de vida incluye:
- Reserva: antes de la ejecución se reserva el límite máximo de créditos del perfil de esfuerzo seleccionado.
- Ejecución acotada: el escaneo se ejecuta dentro de los límites del objetivo seleccionado, la configuración y el límite de créditos.
- Liquidación: solo se descuentan los créditos consumidos, y los créditos reservados que no se usan se devuelven.
Perfiles de esfuerzo de escaneo
- Core: 200 créditos, ideal para pruebas focalizadas de activos prioritarios.
- Advanced: 500 créditos, ideal para una cobertura más amplia de aplicaciones y API.
- Elite: 1,000 créditos, ideal para entornos complejos y objetivos de gran valor.
Compatibilidad con modelos adicionales
Deep Agentic Scan admite ahora también Kimi K2.7 y GLM 5.2 para el escaneo autónomo a gran escala. Estos modelos ofrecen un razonamiento avanzado y grandes ventanas de contexto para bucles de pentesting complejos, a la vez que permiten una ejecución de escaneos más rentable.
6. Escaneo de código fuente
Ostorlab admite ahora el escaneo de código fuente directamente desde los repositorios conectados.
Los clientes pueden conectar GitHub, GitLab, Azure DevOps, Bitbucket o cualquier servidor Git estándar desde la página Integrations. Al crear un escaneo, los usuarios pueden seleccionar Source Code como tipo de activo, elegir el repositorio conectado y, a continuación, seleccionar la rama, el commit o la etiqueta que quieren escanear.
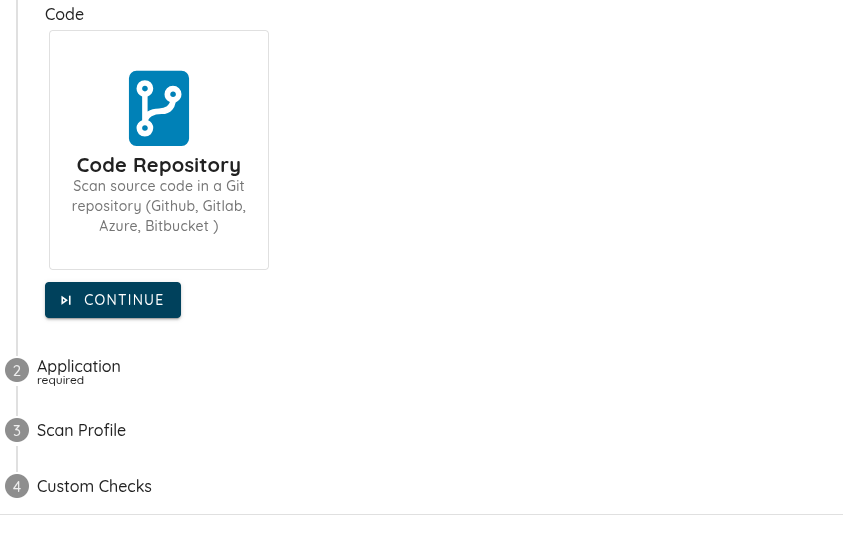
Ostorlab clona el repositorio de forma segura, analiza el código y muestra las vulnerabilidades con detalles claros y accionables dentro de la plataforma, junto con el resto de los hallazgos de seguridad de la organización.
Esto ayuda a los equipos a detectar las vulnerabilidades antes, antes de que lleguen a producción.