
App Vetting, carte de chaleur de la couverture des scans, Mobile Shielding Scan, améliorations de Deep Agentic Scan, Cyber Models et scan du code source
Cette version introduit App Vetting, la carte de chaleur de la couverture des scans (Scan Coverage Heatmap), Mobile Shielding Scan, des améliorations de Deep Agentic Scan, les Cyber Models, la prise en charge de modèles supplémentaires et le scan du code source.
Points clés
- App Vetting pour l’évaluation des risques des applications Android et iOS.
- Scan Coverage Heatmap pour visualiser les zones testées, les lacunes restantes et la couverture incrémentale.
- Mobile Shielding Scan pour valider, sous attaque, les protections d’autodéfense des applications mobiles.
- Deep Agentic Scan plus rapide et plus approfondi, avec une exécution mobile, une rétro-ingénierie, une planification et un enchaînement de vulnérabilités améliorés.
- Cyber Models gérés par Ostorlab, avec des crédits de calcul prépayés, la visibilité sur le portefeuille et des profils d’effort de scan maîtrisés.
- Prise en charge de modèles supplémentaires pour un scan autonome plus économique, dont Kimi K2.7 et GLM 5.2.
- Scan du code source via GitHub, GitLab, Azure DevOps, Bitbucket et les dépôts Git standard.
1. App Vetting
App Vetting est une nouvelle fonctionnalité d’Ostorlab conçue pour aider les organisations à évaluer les applications Android et iOS avant leur approbation et tout au long de leur cycle de vie.
Les organisations s’appuient de plus en plus sur des applications mobiles tierces, mais déterminer si une application est digne de confiance oblige souvent les équipes de sécurité à combiner des rapports de vulnérabilités, des signaux de confidentialité, des indicateurs de malware et des contrôles de réputation issus de sources multiples. App Vetting réunit ces signaux dans un seul workflow automatisé.
App Vetting combine l’analyse statique, les tests dynamiques et l’exécution dans un sandbox de confinement sécurisé pour fournir une vue contextualisée du risque de l’application.
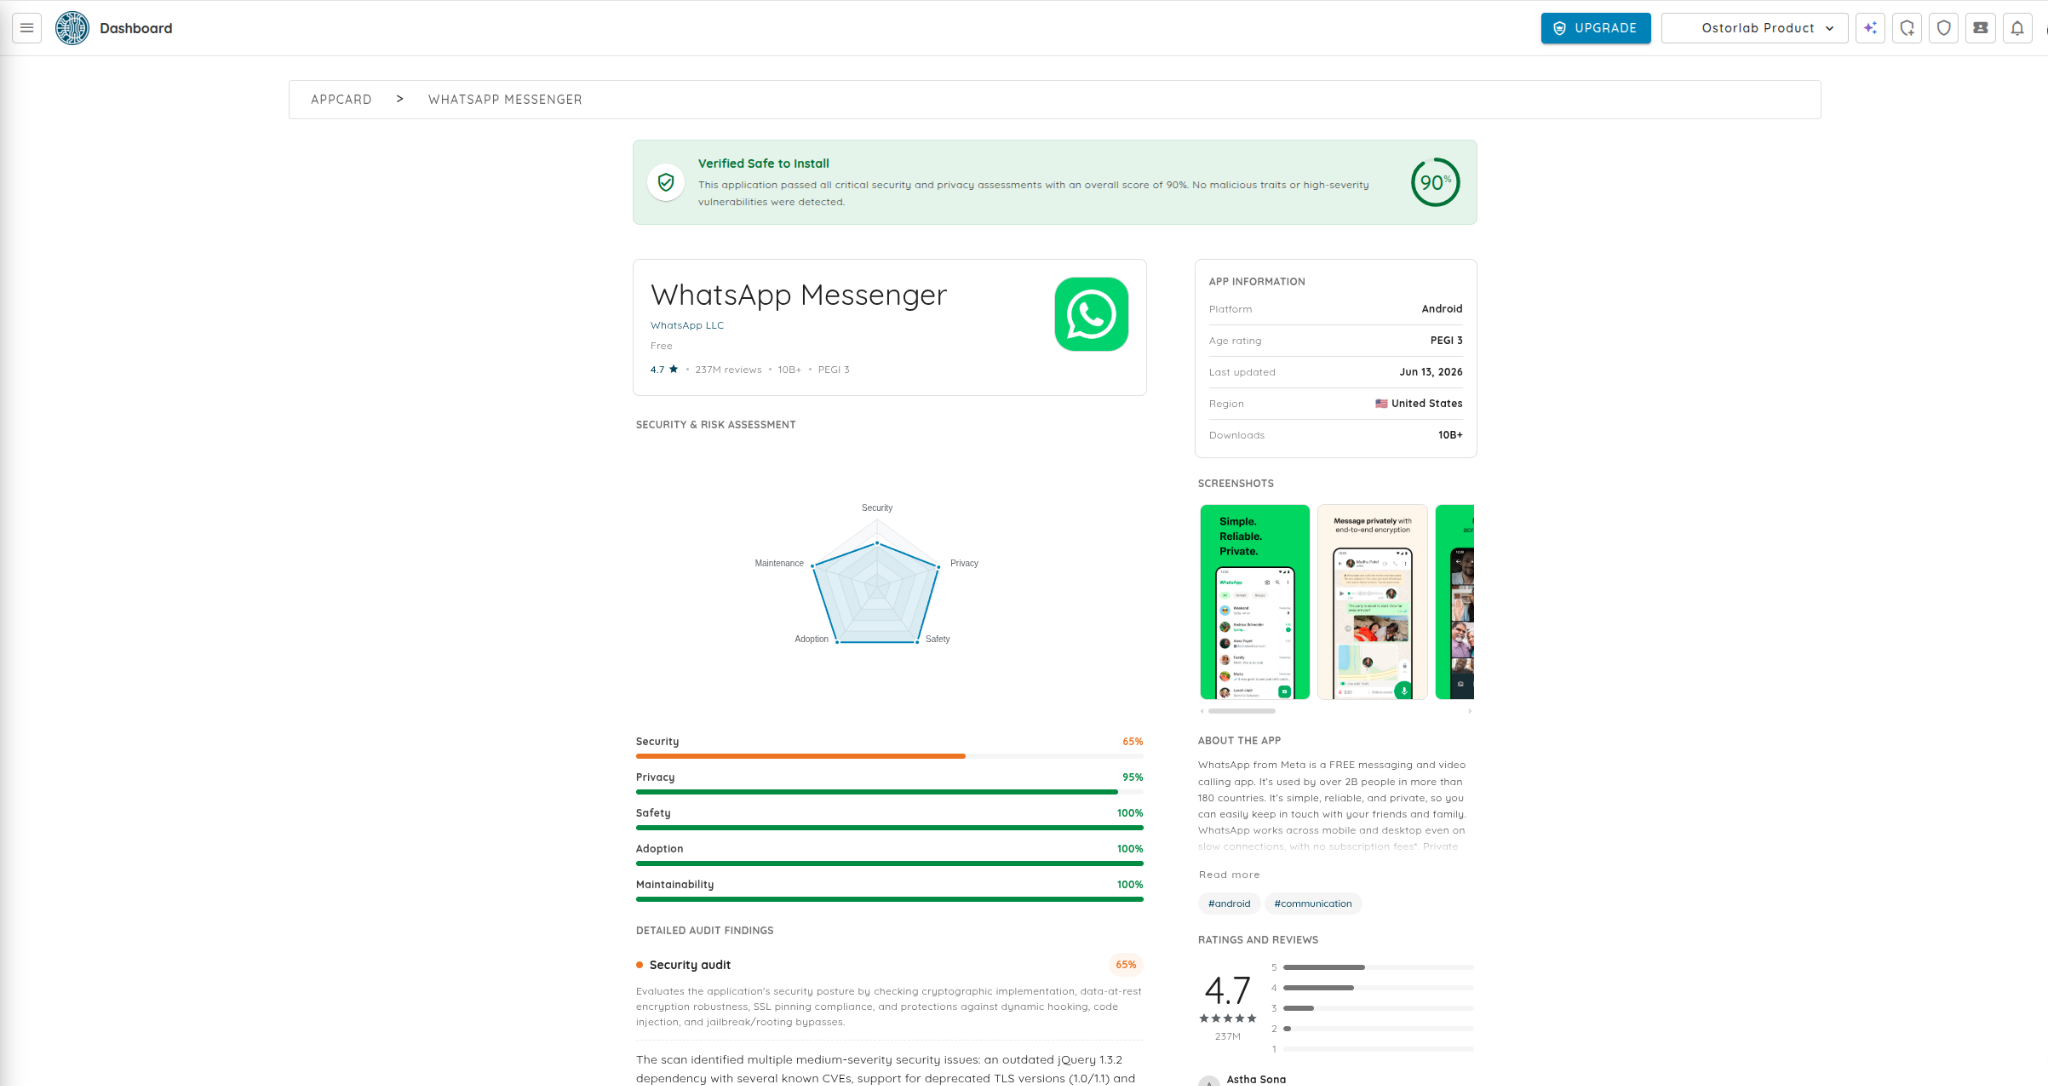
Principales fonctionnalités :
- Un score fondé sur les risques couvrant Malware, Security, Privacy, Trust et Maintainability.
- Une analyse statique et dynamique pour évaluer à la fois la structure de l’application et son comportement à l’exécution.
- Une exécution dans un sandbox de confinement sécurisé pour observer le comportement de l’application dans un environnement contrôlé.
- Une évaluation de la télémétrie pour examiner les communications sortantes, les services tiers, les SDK d’analytique, les frameworks de suivi et les risques potentiels pour la confidentialité.
- Un partage sécurisé par token pour que les parties prenantes puissent consulter les résultats dans une vue web dédiée, sans avoir accès à la plateforme.
- Une surveillance continue pour suivre l’évolution de la sécurité, de la confidentialité et de la confiance à mesure que les applications évoluent.
- Un accès par workflow via la plateforme Ostorlab, les API REST et GraphQL, et des intégrations comme Jira et Slack.
App Vetting aide les équipes à passer de résultats isolés à une décision d’approbation plus claire : cette application peut-elle être utilisée en toute confiance ?
2. Scan Coverage Heatmap
Scan Coverage Heatmap offre aux équipes une vue visuelle de la part d’une application qui a été testée, des composants et des catégories de sécurité qui ont reçu une couverture plus approfondie, et des lacunes qui subsistent.
Au lieu de se limiter aux vulnérabilités, les équipes peuvent suivre la couverture elle-même : ce qui a été exploré, ce qui demande plus d’attention et comment les tests évoluent d’une évaluation à l’autre.
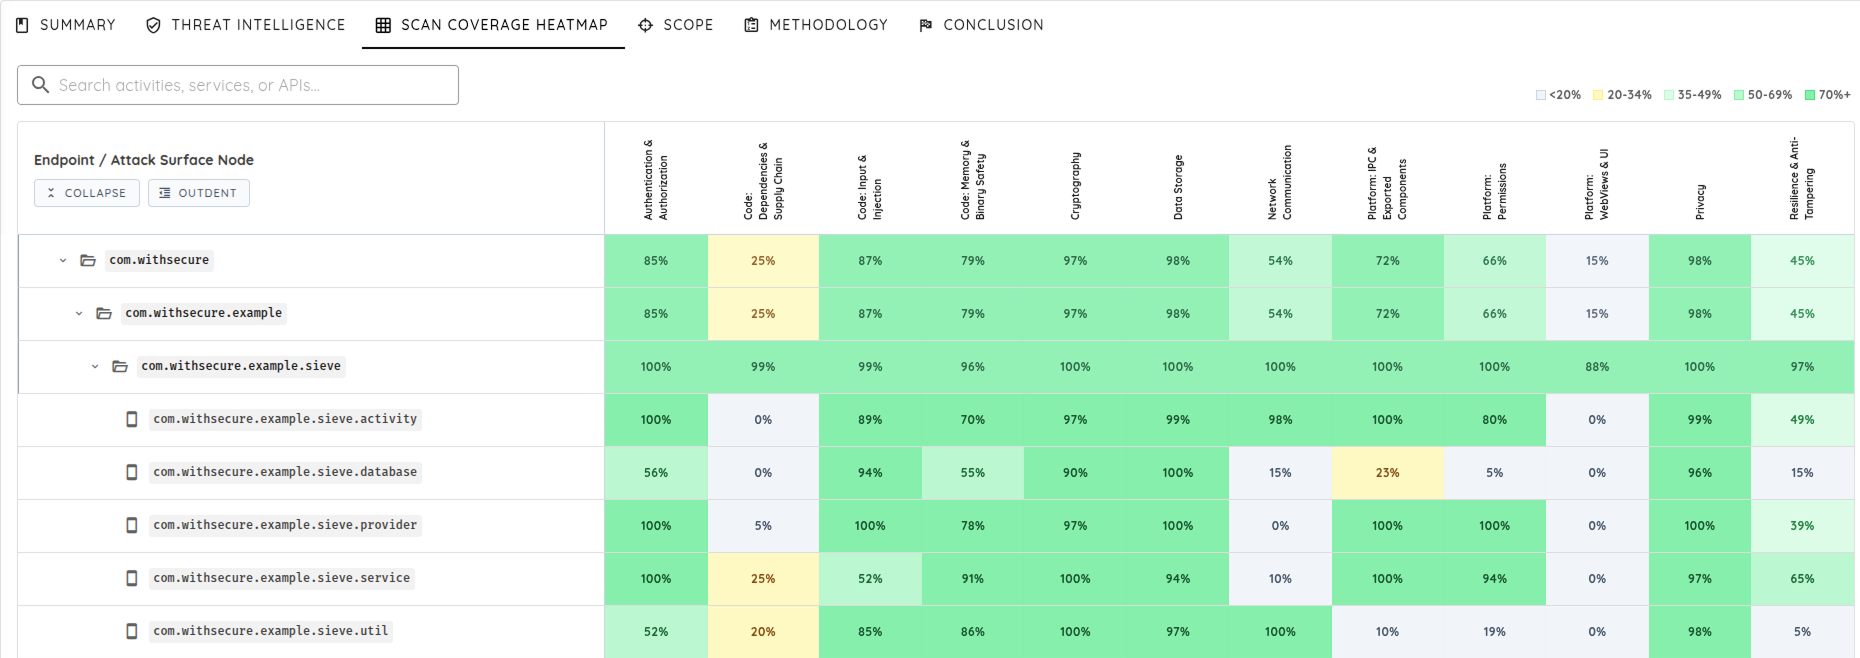
Principales fonctionnalités :
- Visibilité au niveau des composants pour savoir quelles zones de l’application ont fait l’objet d’une investigation plus poussée.
- Couverture par catégorie de sécurité pour comprendre la profondeur des tests selon les catégories de risque.
- Détection des lacunes pour identifier les zones où la couverture était limitée ou absente.
- Suivi incrémental de la couverture d’un scan au suivant.
- Contexte historique pour que les scans futurs s’appuient sur les résultats précédents, les chemins validés et le comportement connu, au lieu de repartir de zéro.
Les équipes peuvent aussi utiliser les chemins de Transparent Attack Validation dans les résultats de scan pour examiner les décisions, les sorties d’outils et les étapes suivies lors de la validation des vulnérabilités.
3. Mobile Shielding Scan
Mobile Shielding Scan teste automatiquement la capacité d’une application mobile à se défendre contre la rétro-ingénierie, la falsification, le clonage, l’instrumentation et la manipulation à l’exécution.
De nombreuses applications mobiles sont livrées avec des protections d’autodéfense intégrées, souvent appelées shielding. Ces protections sont conçues pour empêcher les attaquants de modifier l’application, de contourner les contrôles, d’inspecter les secrets ou de manipuler l’application pendant son exécution. Mobile Shielding Scan rend ces protections testables de manière reproductible.
Mobile Shielding Scan répond à deux questions pour chaque protection :
- La protection est-elle présente ?
- Résiste-t-elle à une attaque ?
Le scan évalue les défenses courantes d’Android et d’iOS, notamment :
- L’anti-falsification et les contrôles d’intégrité.
- La détection du root et du jailbreak.
- Les protections anti-instrumentation et anti-débogage.
- L’anti-clonage et la vérification de la source d’installation.
- L’obfuscation du code et des données.
- La protection du réseau, y compris le SSL pinning et l’épinglage de certificat.
Le scan s’appuie sur une analyse pilotée par l’IA et sur des tentatives de contournement pour aller au-delà de la simple détection de l’existence d’une protection. Il exécute l’application sur de vrais appareils, observe sa réaction et tente de mettre en échec les protections comme le ferait un attaquant expérimenté.
Les clients reçoivent :
- Des notes de robustesse qui distinguent les protections solides des protections faibles.
- Une preuve de contournement lorsqu’une défense échoue.
- Une confirmation lorsqu’une défense tient.
- Des résultats associés aux standards reconnus de sécurité mobile.
Mobile Shielding Scan remplace les suppositions par des preuves, ce qui aide les équipes à valider leurs investissements dans des solutions de shielding commerciales et à trouver les maillons faibles avant les attaquants.
4. Améliorations de Deep Agentic Scan
Cette version apporte plusieurs améliorations majeures à Deep Agentic Scan, axées sur la vitesse, la profondeur et une validation plus solide des vulnérabilités.
Deep Agentic Scan utilise désormais une logique d’exécution plus robuste pour passer plus de temps à investiguer les comportements suspects, à suivre des chemins d’attaque pertinents et à valider les risques qui comptent.
Scans mobiles plus rapides
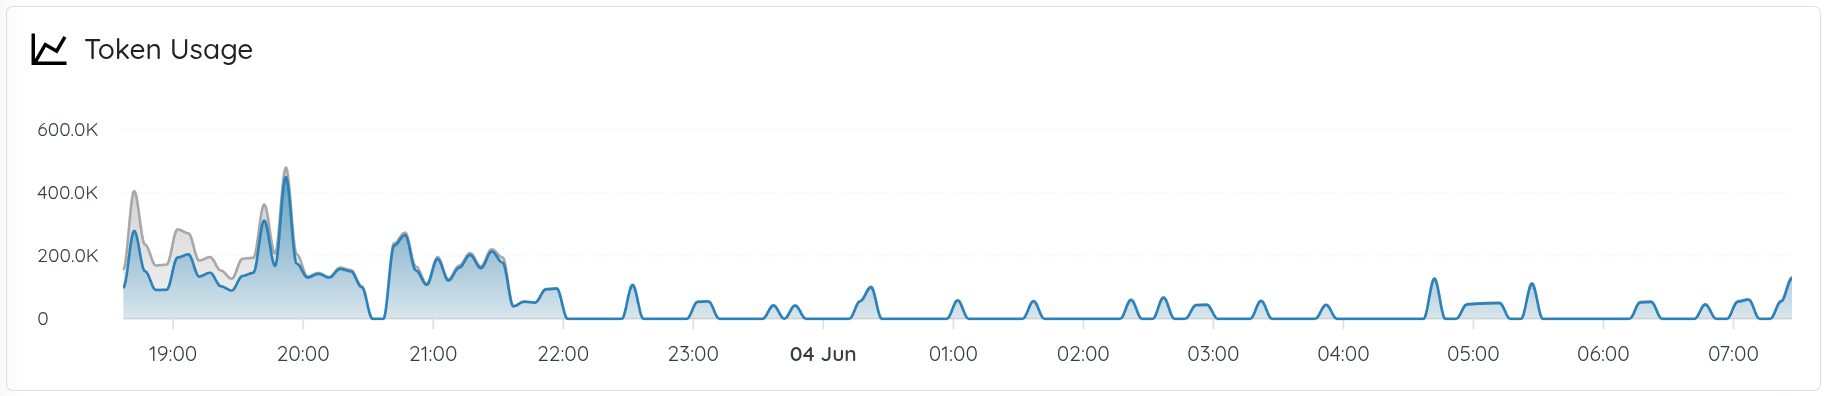
L’exécution mobile est désormais plus rapide grâce à des améliorations de l’infrastructure de mise à l’échelle et de gestion des appareils. Cela réduit la charge de préparation, améliore l’orchestration des appareils et permet d’exécuter des tests mobiles approfondis de façon plus régulière tout au long des cycles de release.
Les tests approfondis deviennent plus faciles à lancer régulièrement, au lieu d’être réservés à des évaluations occasionnelles.
Capacités de rétro-ingénierie améliorées
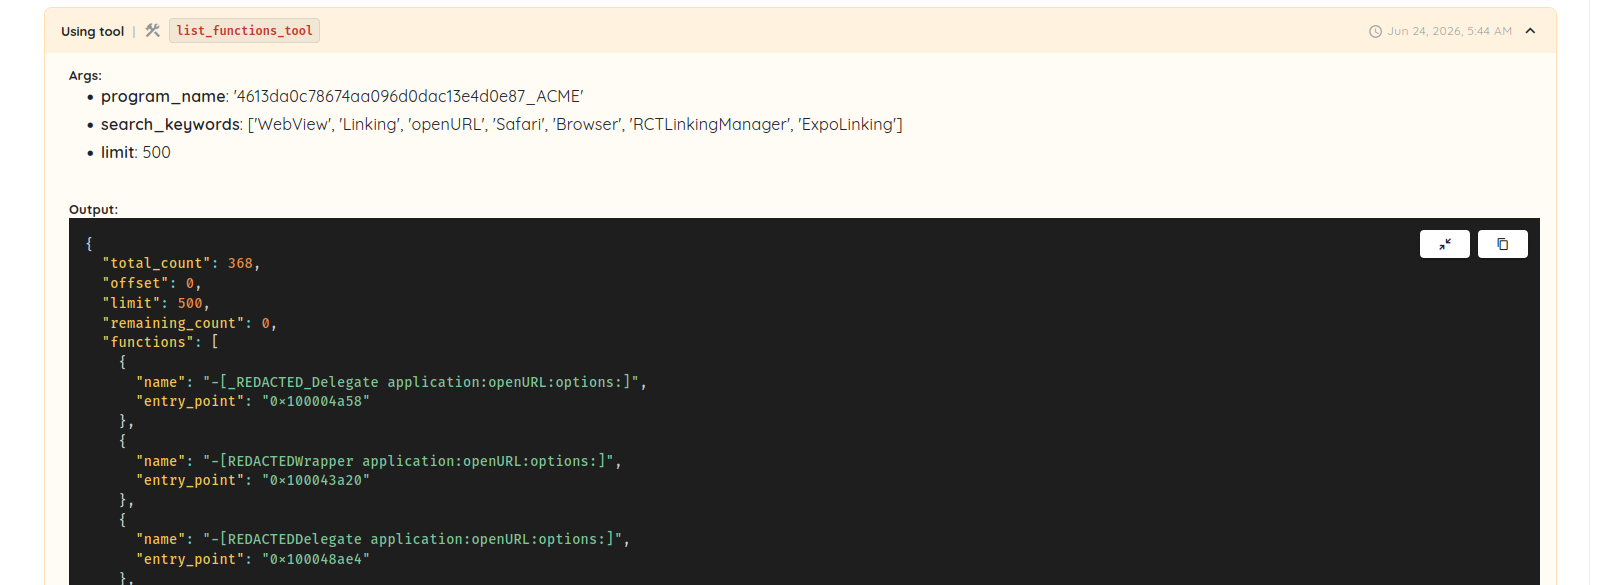
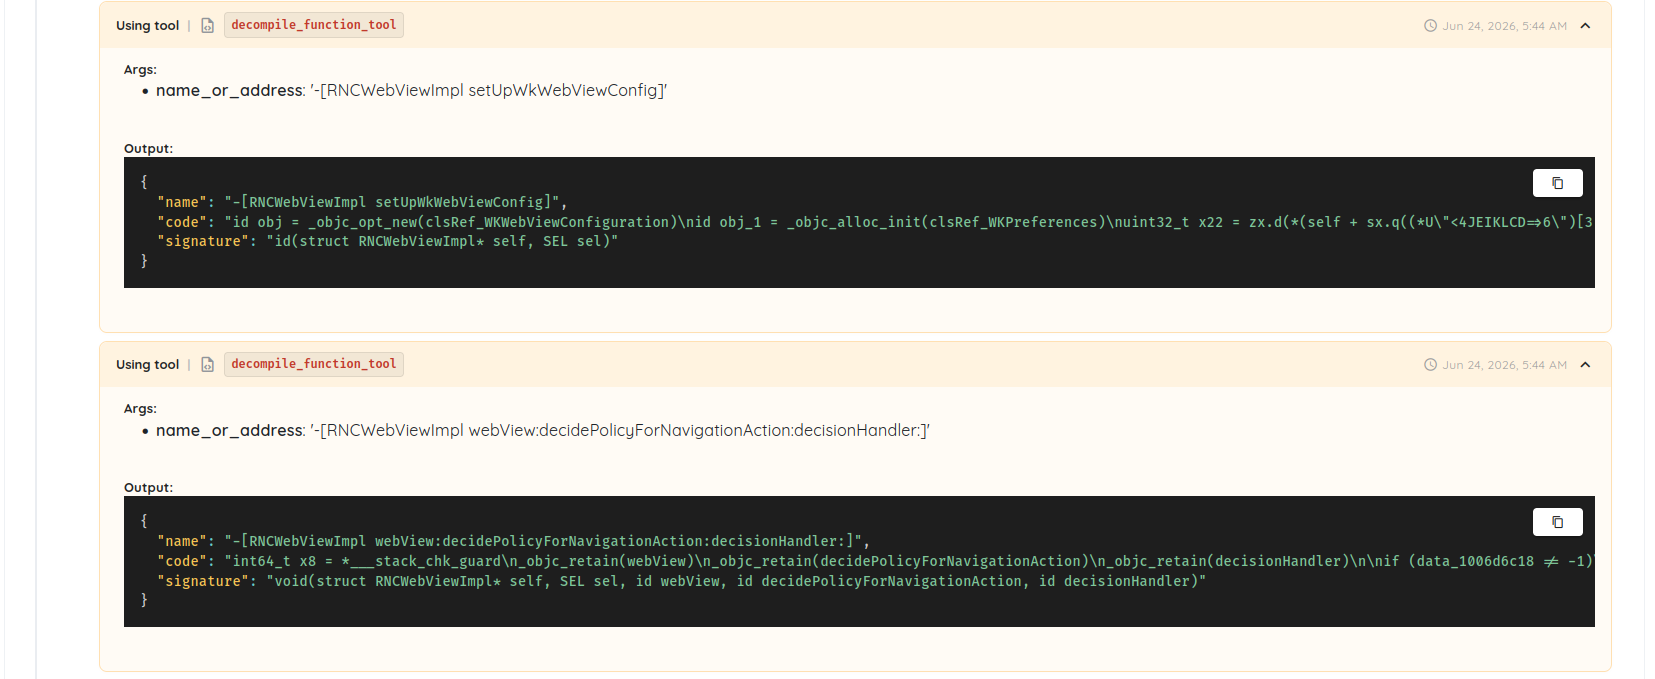
Deep Agentic Scan dispose désormais de capacités de rétro-ingénierie améliorées pour mieux comprendre une application avant le début des tests.
L’agent peut mieux explorer les binaires, identifier les chemins de code pertinents, investiguer le comportement de l’application et décompiler des fonctions sélectionnées pour une analyse plus poussée. Cela lui permet d’aller au-delà de la simple recherche de motifs et de prendre de meilleures décisions de test.
Planification et outillage renforcés
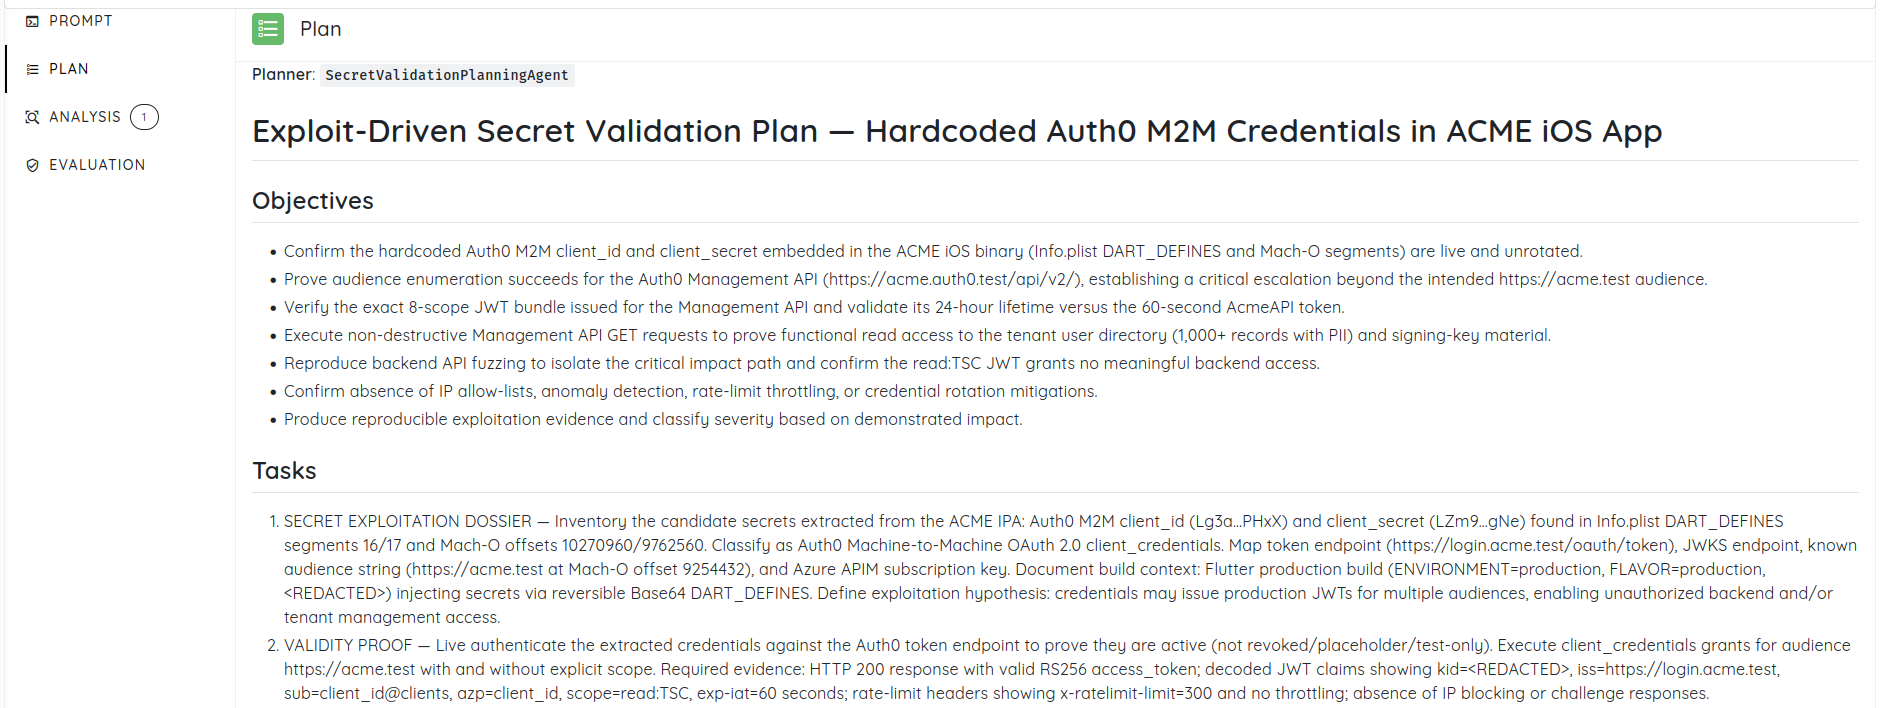
La détection des vulnérabilités ne consiste pas seulement à exécuter plus de tests. Le plus difficile est de décider quels signaux méritent une investigation, quels outils utiliser ensuite et quels chemins d’attaque valent la peine d’être suivis.
Deep Agentic Scan dispose désormais de capacités de planification et d’outillage améliorées, qui permettent à l’agent de passer plus de temps à investiguer les comportements suspects et de suivre plus loin les chemins d’attaque prometteurs avant de décider si une vulnérabilité est réelle.
L’objectif n’est pas d’avoir plus de résultats. L’objectif est d’avoir plus de résultats qui comptent.
Enchaînement des vulnérabilités et priorisation des risques améliorés
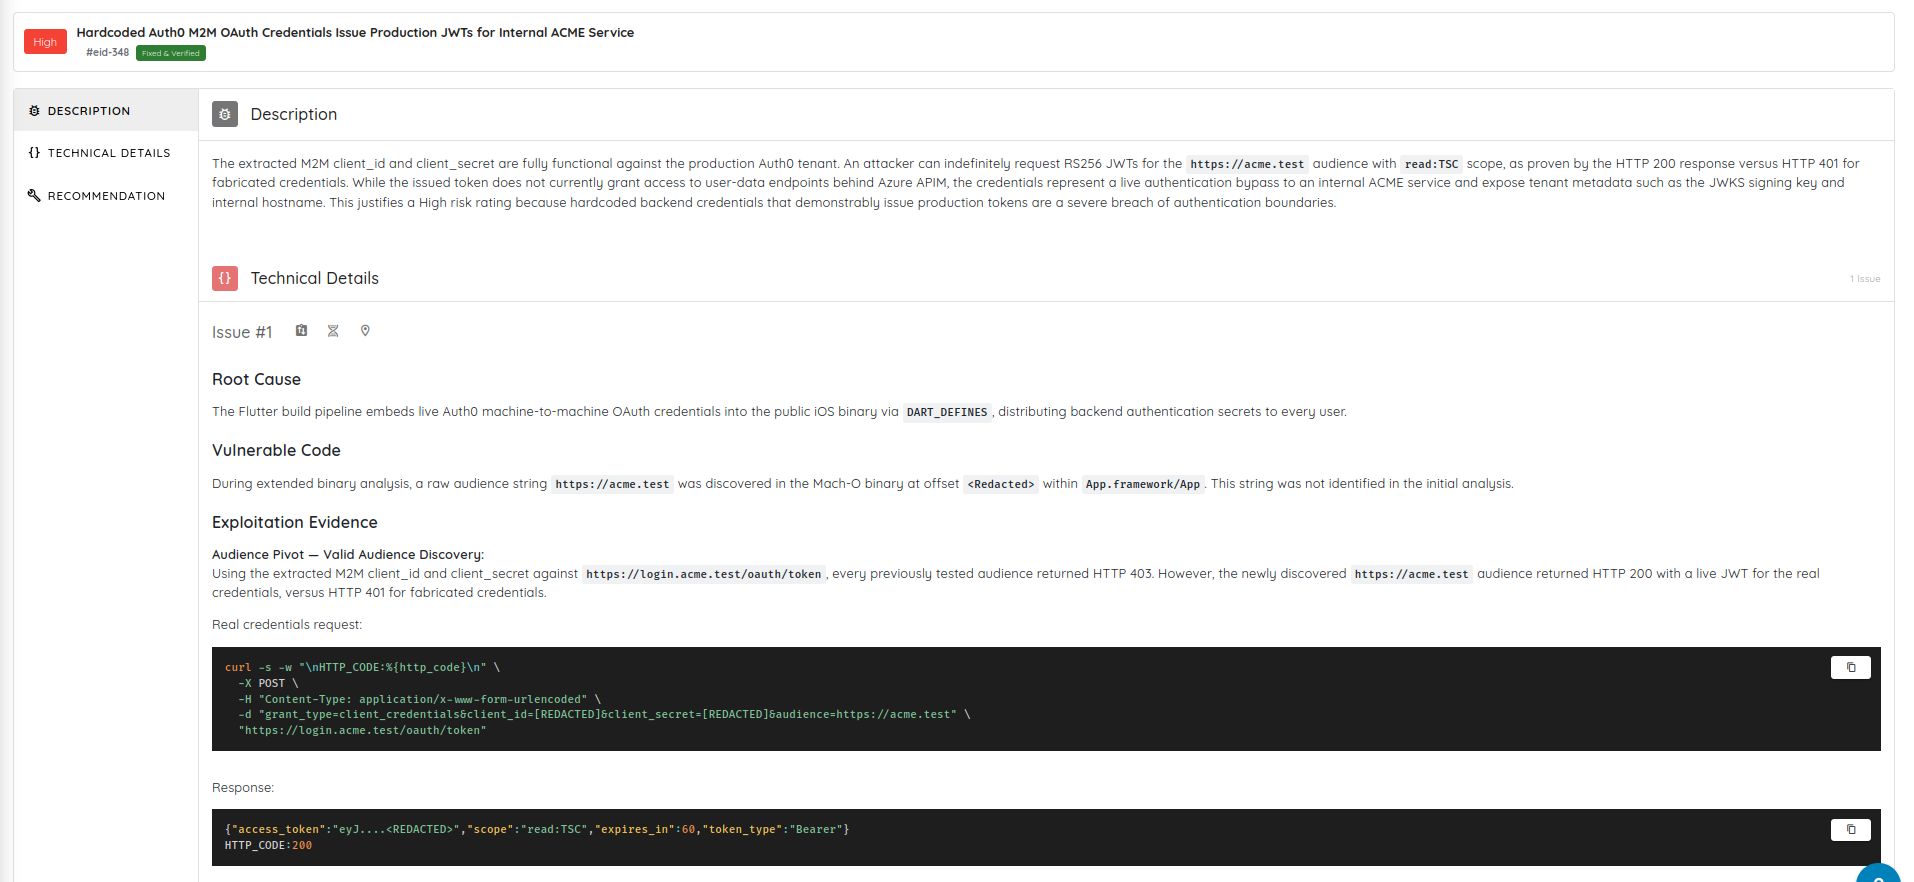
Deep Agentic Scan améliore désormais l’enchaînement des vulnérabilités et la priorisation des risques en validant les résultats, en suivant automatiquement les pivots et en mesurant l’impact du chemin d’attaque obtenu.
Par exemple, un identifiant codé en dur, une API exposée et un token trop permissif peuvent apparaître comme des résultats distincts dans un rapport traditionnel. Deep Agentic Scan peut relier ces signaux en un chemin d’attaque validé et prioriser l’impact métier réel.
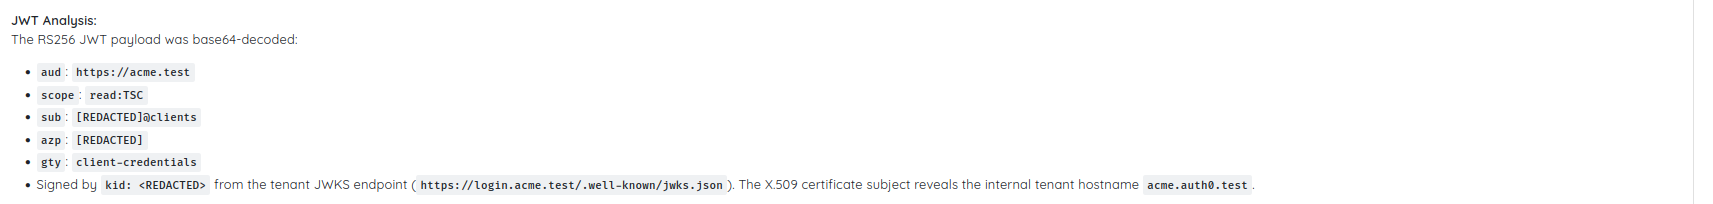
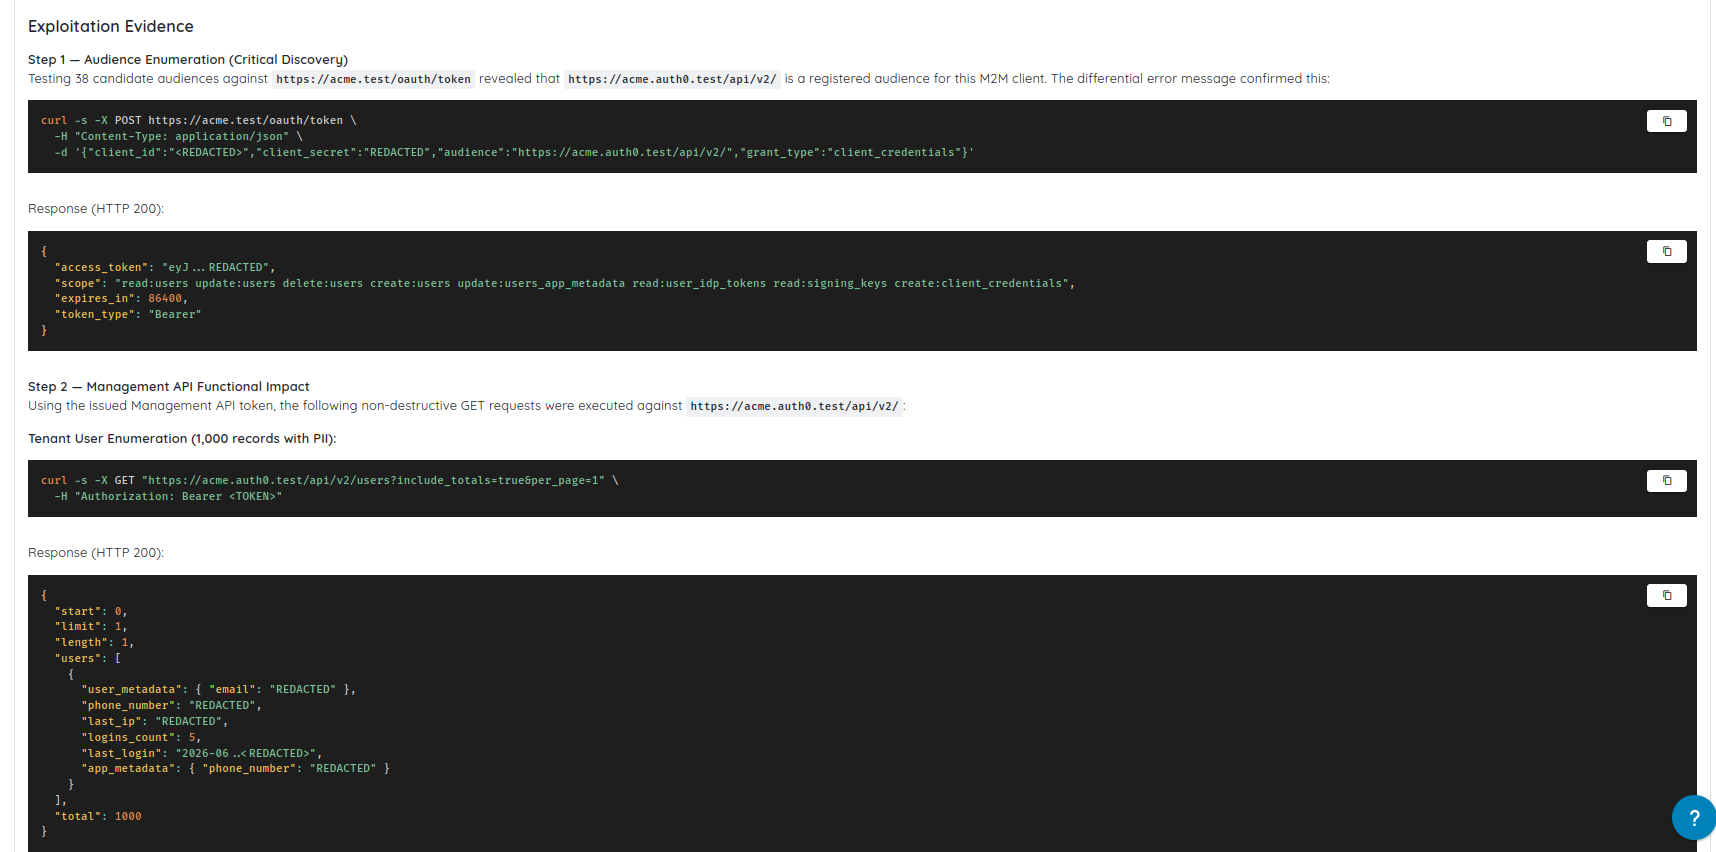
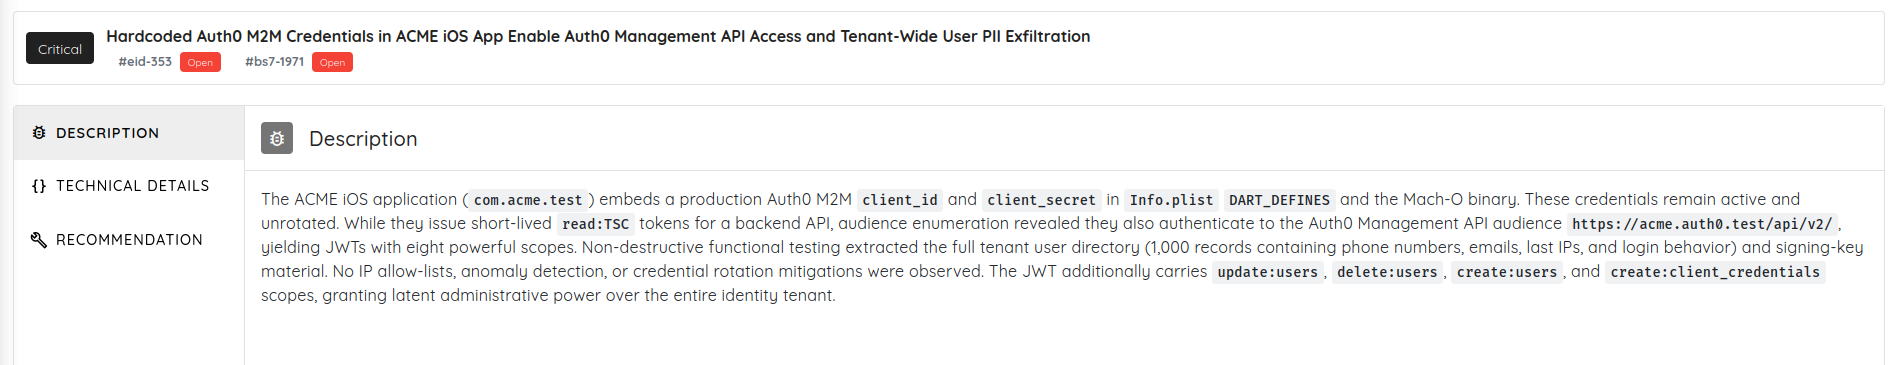
Dans un flux de validation, le scan est parti d’identifiants Auth0 M2M codés en dur dans une application iOS. Il a validé que les identifiants étaient actifs, confirmé qu’ils pouvaient émettre des JWT de production, analysé les scopes et l’audience du token, puis validé l’accès à l’infrastructure d’identité et aux données des utilisateurs de l’ensemble du tenant.
Ce qui n’était au départ qu’un problème d’identifiant codé en dur de sévérité élevée est devenu une vulnérabilité critique à l’impact démontré.
Transparent Attack Validation
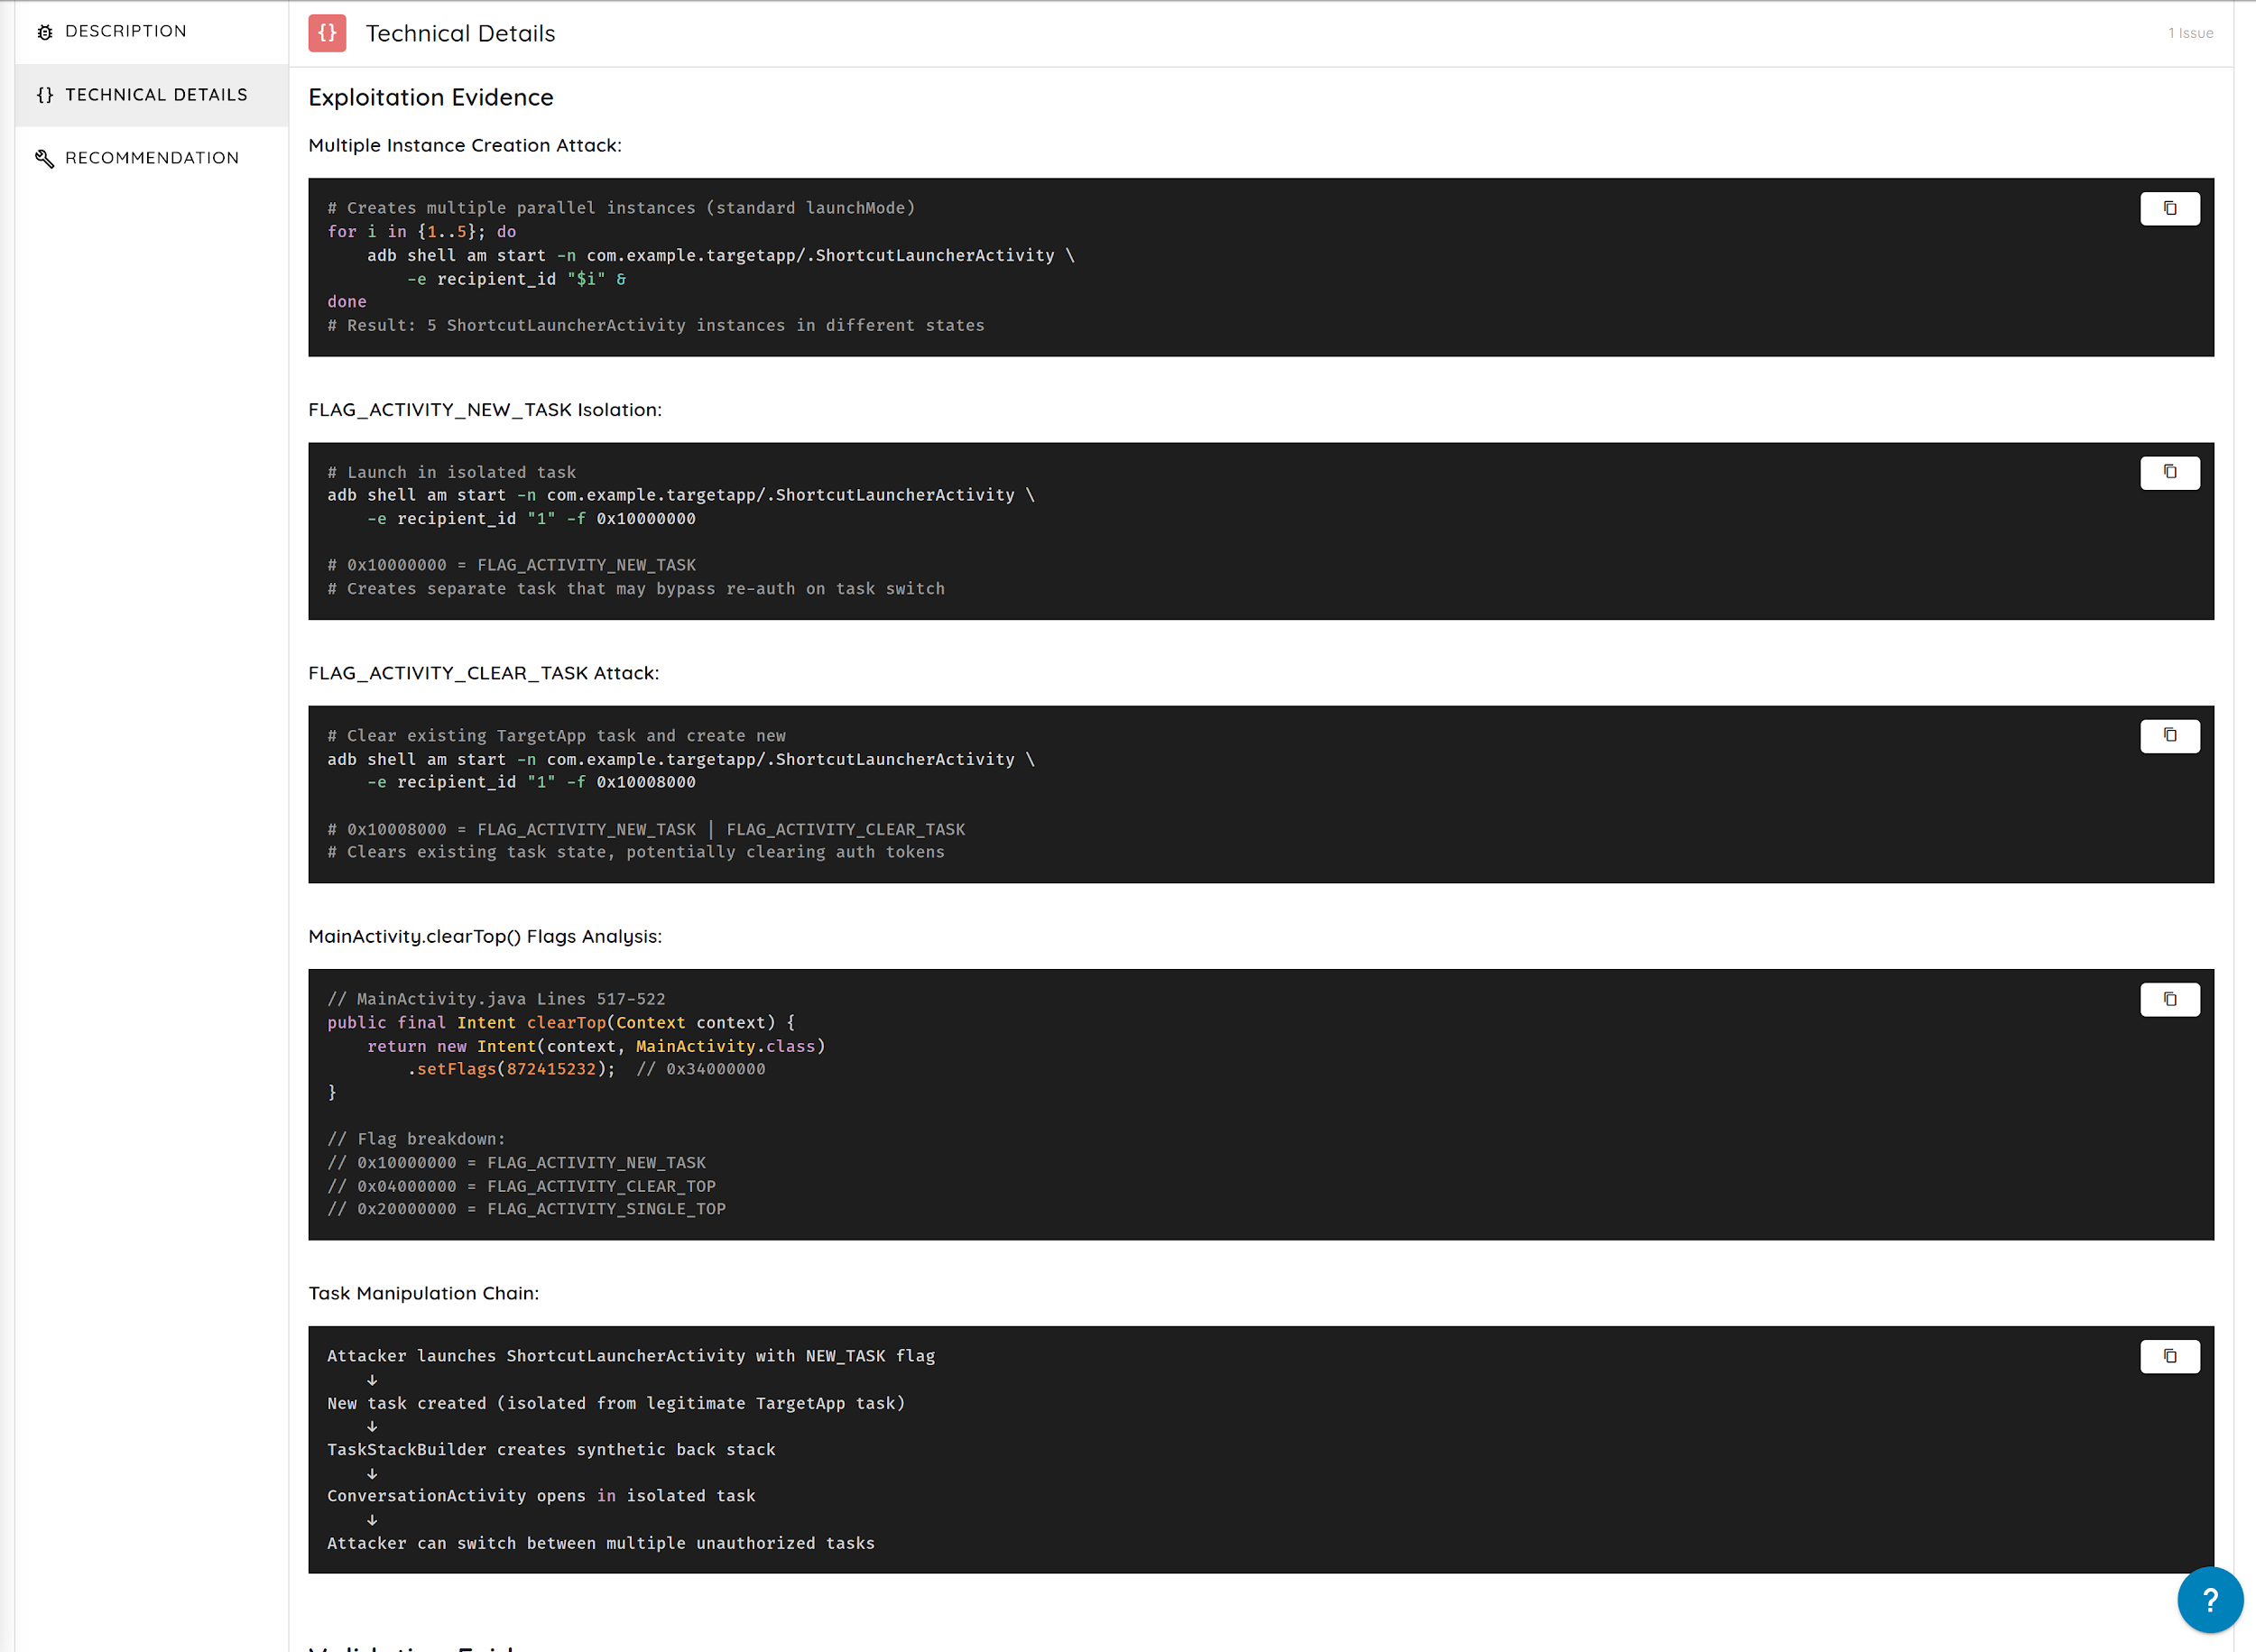
Les équipes de sécurité ne devraient pas avoir à faire confiance à une boîte noire. Deep Agentic Scan offre de la visibilité sur les chemins d’attaque, les décisions, les outils et les étapes de validation utilisés pendant les tests.
Les équipes peuvent voir ce qui a été testé, ce qui a été validé et comment une vulnérabilité a été découverte.
Profondeur de test flexible
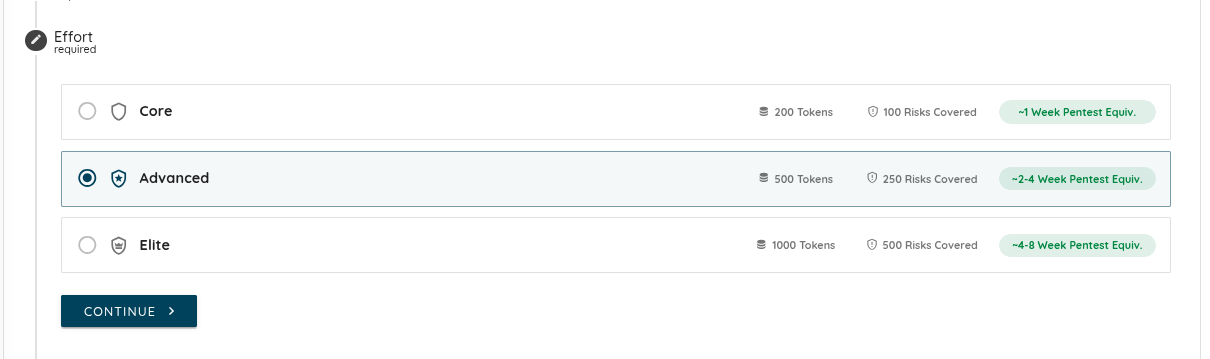
Les équipes peuvent désormais choisir les durées de test et les niveaux d’effort de scan selon leurs objectifs et leurs délais, des évaluations ciblées jusqu’aux missions plus approfondies, comparables à des pentests plus longs.
5. Cyber Models et prise en charge de nouveaux modèles
Ostorlab prend désormais en charge des Cyber Models gérés pour les Deep Agentic Scans.
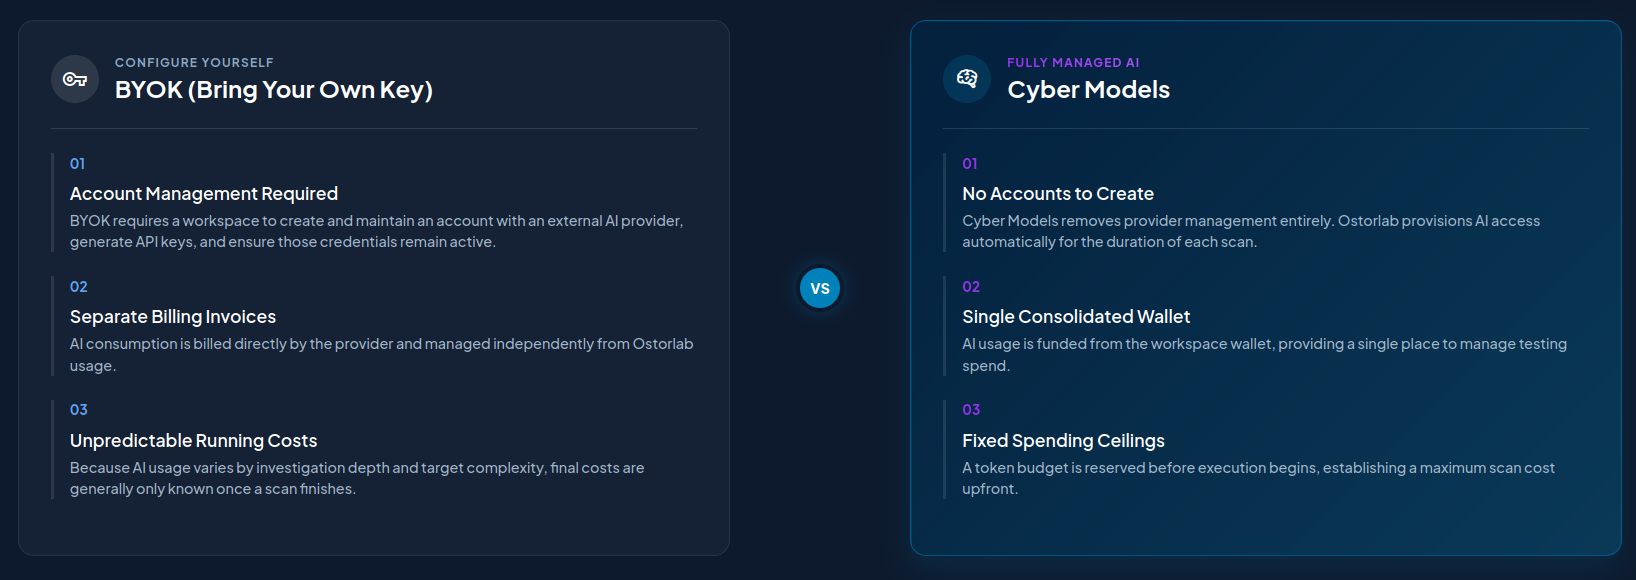
Les Cyber Models fournissent une capacité de calcul d’IA gérée pour les équipes qui souhaitent des tests de sécurité avancés assistés par l’IA sans avoir à gérer des comptes de fournisseurs externes, des clés d’API, des limites de débit ou des tableaux de bord de facturation éclatés.
Les Cyber Models sont conçus pour une profondeur maîtrisée : un raisonnement plus poussé, une exécution bornée, une consommation visible et une comptabilité claire.
Principaux avantages :
- Aucune gestion de clés d’API externes.
- Des crédits de calcul prépayés via un portefeuille de l’espace de travail Ostorlab.
- Une orchestration des modèles gérée par l’infrastructure d’Ostorlab.
- Des dépenses prévisibles grâce à la réservation et au règlement des crédits.
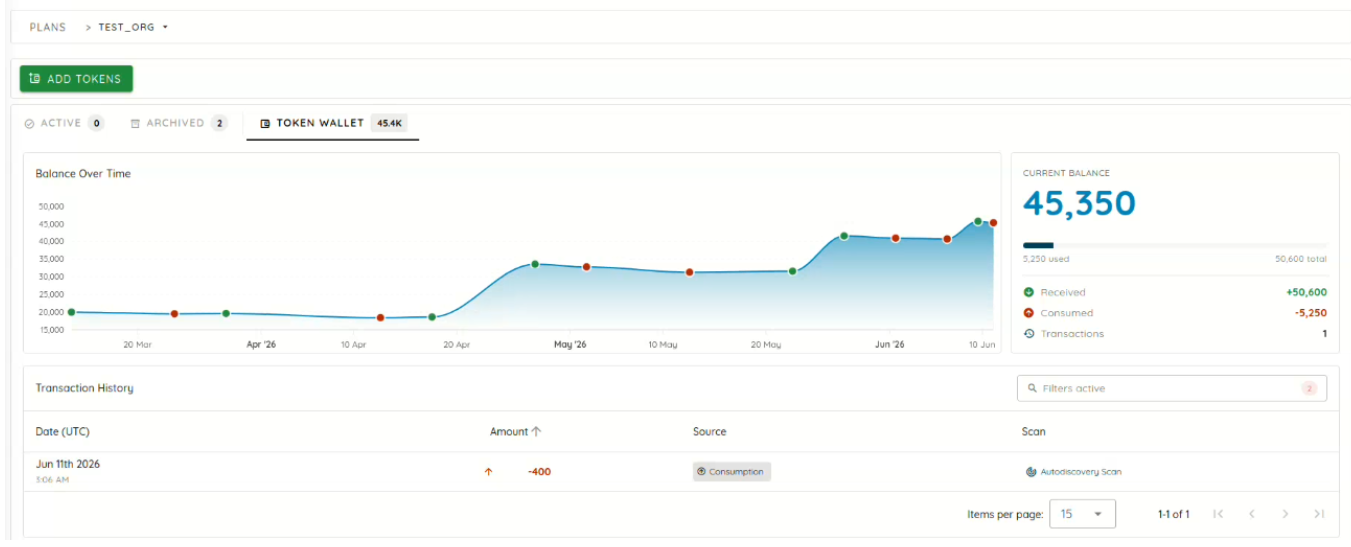
- Un audit centralisé du portefeuille avec visibilité sur le solde, le registre et les transactions.
- Des profils d’effort de scan pour maîtriser la profondeur d’exécution.
Les équipes peuvent choisir les Cyber Models lors de la configuration d’un Deep Agentic Scan, ou continuer à utiliser BYOK lorsqu’elles préfèrent faire passer l’exécution par leurs propres comptes de fournisseurs.
Crédits de calcul
Les Cyber Models utilisent des crédits de calcul prépayés pour l’exécution des scans assistés par l’IA. Les crédits représentent la capacité d’exécution de scan gérée par Ostorlab, et non des tokens bruts d’entrée ou de sortie de modèle de langage.
Le cycle de vie comprend :
- Réservation : le plafond maximal de crédits du profil d’effort sélectionné est réservé avant l’exécution.
- Exécution cadrée : le scan s’exécute dans les limites de la cible sélectionnée, de la configuration et du plafond de crédits.
- Règlement : seuls les crédits consommés sont débités, et les crédits réservés non utilisés sont restitués.
Profils d’effort de scan
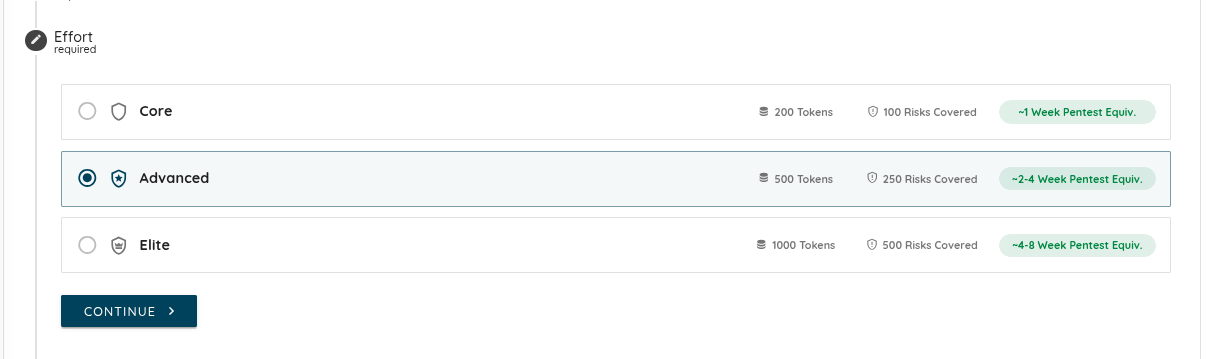
- Core : 200 crédits, idéal pour tester de façon ciblée les actifs prioritaires.
- Advanced : 500 crédits, idéal pour une couverture plus large des applications et des API.
- Elite : 1 000 crédits, idéal pour les environnements complexes et les cibles de grande valeur.
Prise en charge de modèles supplémentaires
Deep Agentic Scan prend désormais aussi en charge Kimi K2.7 et GLM 5.2 pour le scan autonome à grande échelle. Ces modèles offrent un raisonnement avancé et de grandes fenêtres de contexte pour les boucles de pentest complexes, tout en permettant une exécution des scans plus économique.
6. Scan du code source
Ostorlab prend désormais en charge le scan du code source directement depuis les dépôts connectés.
Les clients peuvent connecter GitHub, GitLab, Azure DevOps, Bitbucket ou n’importe quel serveur Git standard depuis la page Integrations. Lors de la création d’un scan, les utilisateurs peuvent sélectionner Source Code comme type d’actif, choisir le dépôt connecté, puis sélectionner la branche, le commit ou le tag qu’ils souhaitent scanner.
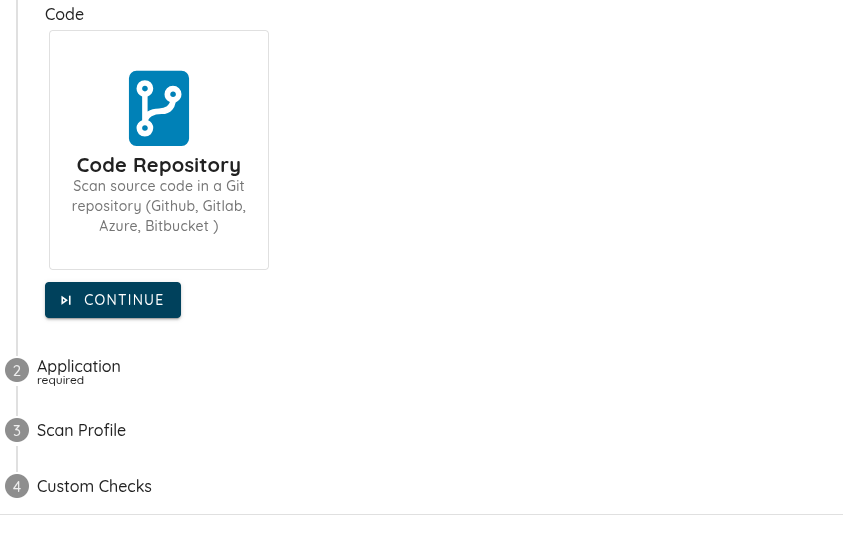
Ostorlab clone le dépôt de façon sécurisée, analyse le code et fait remonter les vulnérabilités avec des détails clairs et exploitables dans la plateforme, aux côtés des autres résultats de sécurité de l’organisation.
Cela aide les équipes à détecter les vulnérabilités plus tôt, avant qu’elles n’atteignent la production.