2026年のおすすめSASTツール:ソースコードスキャンツールを比較
2026年のおすすめSASTおよびソースコードスキャンツールであるOstorlab、GitHub Code Security(CodeQL)、Semgrep、Snyk Code、Checkmarx One、SonarQube、Veracode、Black Duck Coverity、OpenText Fortifyを、対応言語、CI/CD、誤検知、AIによる修正、価格の観点から比較します。
結論から言うと:2026年のおすすめSASTツールは、Ostorlab、GitHub Code Security(CodeQL)、Semgrep、Snyk Code、Checkmarx One、SonarQube、Veracode、Black Duck Coverity、OpenText Fortifyです。それぞれ適したチームが異なります。
- Ostorlab:悪用可能であることが実証された検出結果を求め、コード、Webアプリ、API、モバイルアプリをまとめてテストしたいチーム向け
- GitHub Code Security(CodeQL):GitHubを利用しているチーム向け
- Semgrep:高速なスキャンとカスタムルールを求めるチーム向け
- Snyk Code:コードエディターやプルリクエスト上で作業する開発者向け
- Checkmarx One:エンタープライズ向けのガバナンスと幅広い言語カバレッジを求める場合
- SonarQube:コード品質ゲートの中にセキュリティを組み込みたい場合
- Veracode:バイナリもスキャンしたい企業向け
- Black Duck Coverity:大規模なCおよびC++のコードベース向け
- OpenText Fortify:オンプレミスを必要とする確立されたAppSecプログラム向け
実証されていない検出結果が多すぎることが課題なら、選ぶべきSASTツールはOstorlabです。OstorlabのAIエージェントはソースコードをレビューして脆弱性やロジックの欠陥を探し、稼働中のWebアプリ、API、モバイルアプリが同じスキャンに含まれている場合は、実際に動作するエクスプロイトによって検出結果を確定します。開発者のワークフローにはGitHub Code Security、Semgrep、Snyk Codeが、エンタープライズのガバナンスにはCheckmarx One、Veracode、OpenText Fortifyが最も有力な選択肢です。
Ostorlabの概要
- 製品概要:Ostorlabは、ソースコード、Webアプリ、API、モバイルアプリ(Android、iOS、HarmonyOS)を対象とするアプリケーションセキュリティテストプラットフォームです。
- SASTのアプローチ:固定のルールセットではなく、AIエージェントがコードをレビューし、脆弱性、ロジックの欠陥、複数のステップにまたがるバグを探します。
- 主な差別化要素:稼働中のアプリがスコープに含まれている場合、AIエージェントが確定したすべての検出結果に、実際に動作するエクスプロイト、重大度、影響、エビデンスが付きます。リポジトリ単体でスキャンした場合は、コードのコンテキストとエビデンスを伴う検出結果が得られます。
- 対応言語:ソースコードのページに53言語が掲載されており、Python、Java、GoからCOBOL、ABAP、Solidityまで対応しています。
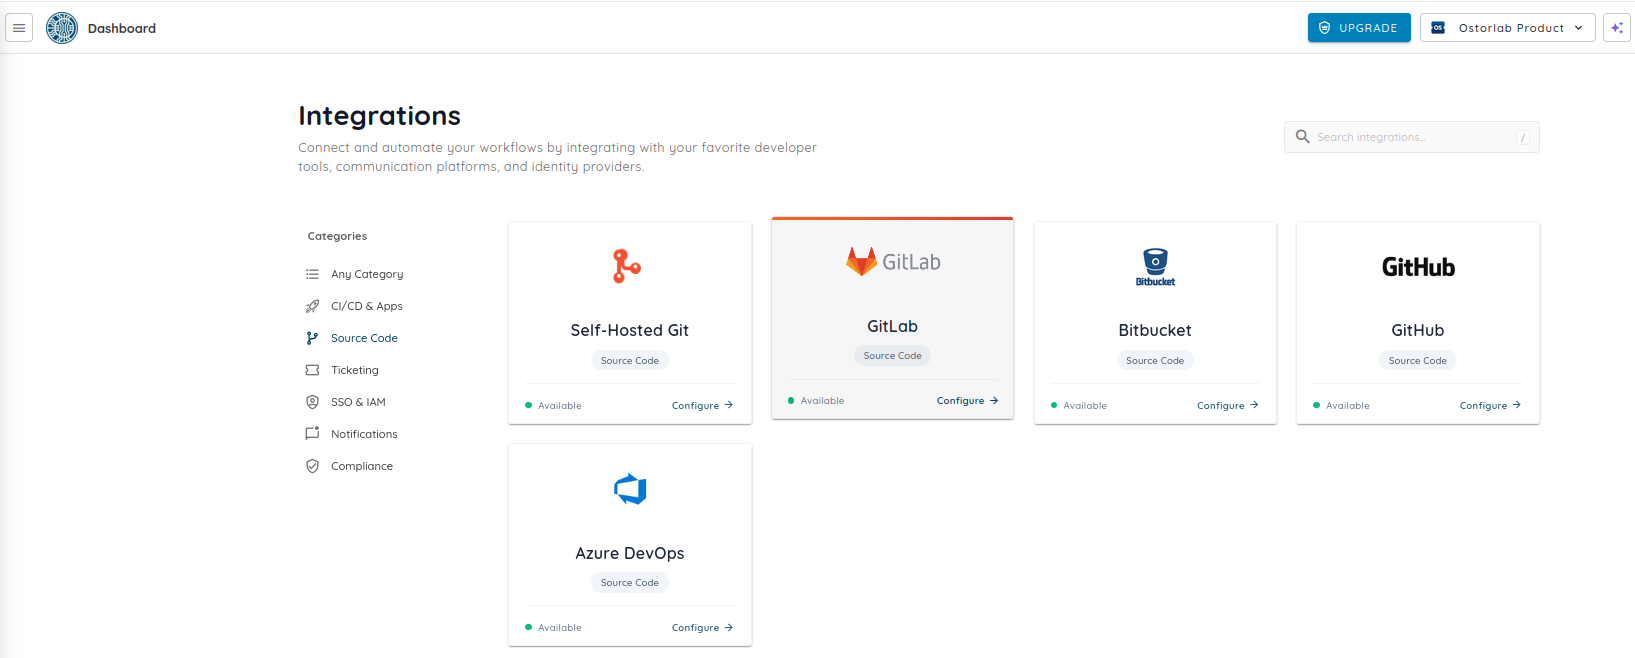
- ワークフロー:GitHub、GitLab、Bitbucket、Azure DevOps、セルフホストのGitに対応し、修正はプルリクエストにプッシュされます。
- デプロイ:SaaS、ハイブリッド、またはオンプレミスのスキャナーノードに対応し、Ostorlab Cyber Modelsまたは自社のAIプロバイダーのキーを利用できます。
- 価格:公開されている料金プラン。
本ガイドについて
本ガイドは、比較対象のツールの一つを開発しているOstorlabが公開しています。他のツールに関する記述は、各ベンダー自身のWebサイトとドキュメントに基づいており、2026年10月7日に確認し、出典に掲載しています。Ostorlabに関する記述は、Ostorlabの製品ページとドキュメントに基づいています。ベンダーごとに製品の説明に用いる用語が異なるため、数値を直接比較できない場合はその旨を明記しています。
評価基準:対応言語、CI/CDおよびリポジトリとの連携、スキャンのカバレッジ、誤検知(フォールスポジティブ)の扱い方、検出結果が悪用可能であると実証されるかどうか、AI支援型の修正、デプロイ形態、価格。
SASTとは
静的アプリケーションセキュリティテスト(SAST)は、アプリケーションのソースコードを解析し、リリース前にセキュリティ上の脆弱性を見つけるものです。ソースコードスキャンツールは通常、SASTに加えて、オープンソースの依存関係を対象とするソフトウェア構成分析(SCA)と、漏えいしたキーやトークンを対象とするシークレット検出を組み合わせています。
問題を見つけることは仕事の一部にすぎません。CrowdStrike 2024 State of Application Security Reportによると、AppSecチームの60%が、脆弱性の優先順位付けを最大の課題の一つに挙げています。チームにとって最適なSASTツールとは、自社の言語とワークフローに合い、重要な検出結果の修正を支援してくれるツールです。
ソースコードスキャンの仕組みについて詳しくは、ソースコードセキュリティ:シグナルから検証済みのリスクへをお読みください。
おすすめSASTツールの比較一覧
| プラットフォーム | 対応言語 | CI/CD | スキャンのカバレッジ | ノイズの削減 | AI支援型の修正 | 価格 |
|---|---|---|---|---|---|---|
| Ostorlab | 53言語を掲載(Python、Java、GoからCOBOL、ABAP、Solidityまで) | GitHub、GitLab、Jenkins、Azure DevOps、Bitbucket、CircleCI、Harness | SAST、SCA、シークレットに加え、同じスキャン内でWeb、API、モバイルのテスト | 稼働中のアプリがスコープに含まれる場合、実際に動作するエクスプロイトで検出結果を確定 | 修正をプルリクエストにプッシュ | 公開されている料金プラン |
| GitHub Code Security(CodeQL) | 10の言語グループ(C/C++、C#、Go、JavaとKotlin、JavaScriptとTypeScript、Python、Ruby、Rust、Swiftなど) | GitHub Actions。その他のCIにはCodeQL CLI | SAST。シークレットはSecret Protection、依存関係はDependabotで対応 | セマンティックなデータフロー解析 | Copilot Autofix | コミッターごとに月額でCode Securityが$30、Secret Protectionが$19 |
| Semgrep | 35+言語 | GitHub Actions、GitLab CI/CD、Jenkins、Bitbucket、CircleCI、Buildkite、Azure Pipelines、Semaphore | SAST、SCA、シークレット | Semgrep Multimodalが検出結果をトリアージし、誤検知の可能性が高いものにフラグを付ける | プルリクエスト内での段階的な修正ガイダンス | コントリビューター10人まで無料。Teamsはコントリビューターごとに月額$30から |
| Snyk Code | 16の言語グループ(JavaとKotlin、JavaScript、TypeScript、Python、Go、.NET、Swiftなど) | GitHub Actions、GitLab CI、Jenkins、CircleCI、Azure Pipelines | SAST。SnykプラットフォームでSCA、コンテナ、IaCにも対応 | シンボリック解析と機械学習による解析 | Snyk Agent Fix | 無料プランあり。Teamは月額$25から |
| Checkmarx One | 幅広く対応。COBOLやPL/SQLなどのレガシー言語も含む | GitHub Actions、GitLab、Jenkins、Azure DevOps | SAST、SCA、シークレット、IaC、コンテナ、APIセキュリティ | AIによる検出結果の分析とトリアージ | AIによる修復とDeveloper Assist | 要見積もり |
| SonarQube | セキュリティ解析は35+言語、全体では40+言語 | Server:GitHub Actions、GitLab CI/CD、Bitbucket Pipelines、Azure Pipelines、Jenkins。CloudではCircleCIとTravis CIにも対応 | テイント解析を伴うSAST(有償エディション)、シークレット、IaC | ファイル横断および関数横断の解析 | AI CodeFix(CloudのTeamとEnterprise、ServerのEnterpriseとData Center) | Cloudは無料枠あり、Teamは月額$34から。Serverは要見積もり |
| Veracode | 100+の言語とフレームワーク、ソースとバイナリ | Jenkins、Maven、Gradle、GitHub、GitLab、Azure DevOps | SAST、SCA、DAST、IaC、コンテナ | 誤検知率は1.1%未満と公表 | Veracode Fix | 要見積もり |
| Black Duck Coverity | 21〜22言語、200+のフレームワーク(C/C++、CUDA、Fortranを含む) | Jenkins、GitLab、Bitbucket、GitHub、Azure DevOps向けのBridge CLI | SAST。Black DuckプラットフォームでSCAにも対応 | 真の検出結果を浮かび上がらせるよう設計された深い静的解析 | Polaris Assist | 要見積もり。オープンソースプロジェクト向けに無料のCoverity Scan |
| OpenText Fortify | 44+言語、350+のフレームワーク | Jenkins、GitHub、GitLab、Azure DevOps | SAST。Fortify製品群でDASTとSCAにも対応 | 誤検知の可能性が高いものをAI支援で抑制 | Fortify Remediation Aviator | 要見積もり |
SASTツールの比較
対応言語
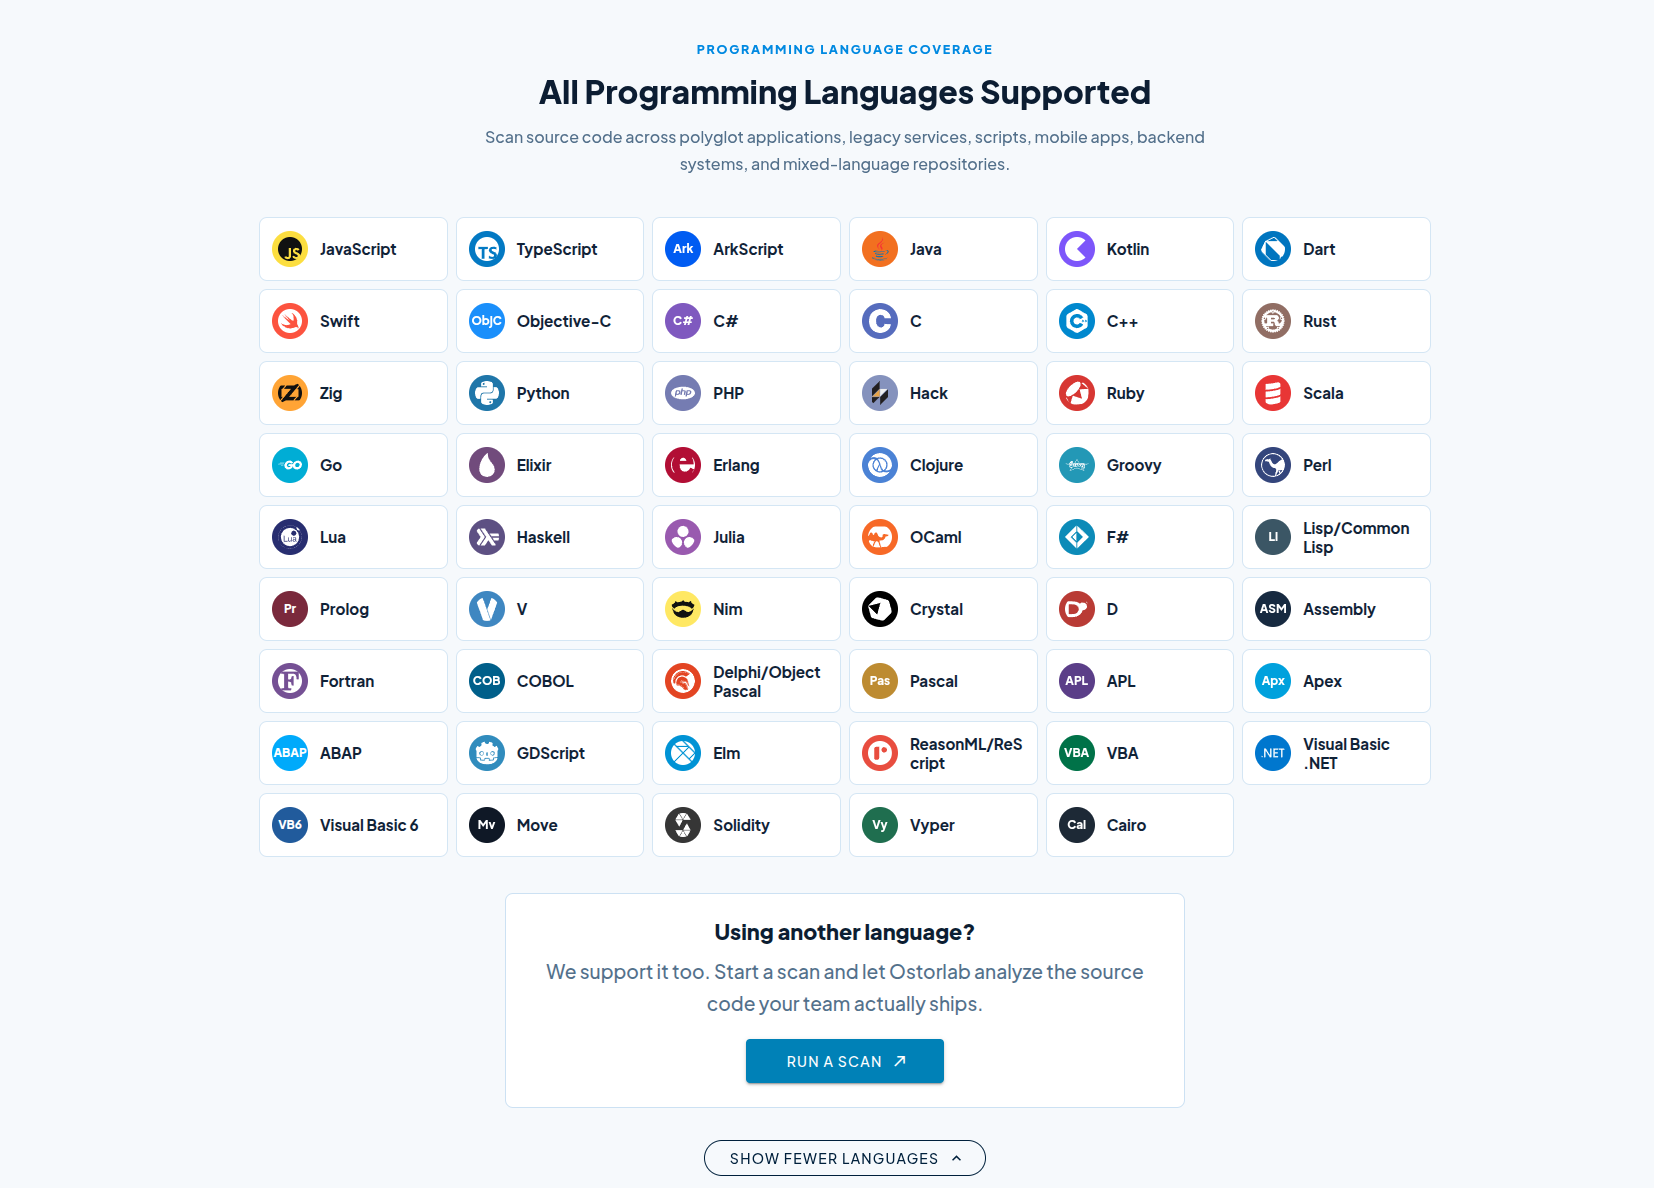
対応言語によって、一つのツールで自社のすべてのアプリケーションをカバーできるかどうかが決まります。Veracodeは100+の言語とフレームワーク、OpenText Fortifyは44+言語、SonarQubeはセキュリティ解析で35+言語、Semgrepは35+言語を掲載しています。Ostorlabのソースコードのページには53言語が掲載されており、COBOL、ABAP、Solidity、Moveといった比較的珍しい言語も含まれます。Snyk Codeは16の言語グループ、CodeQLは10の言語グループに対応しており、最も広く使われている言語をカバーしています。
ほとんどのチームにとって、対応言語が選択の決め手になることはありません。多くの技術スタックにまたがって開発している場合や、レガシー言語やニッチな言語を使っている場合に重要になります。
CI/CDおよびリポジトリとの連携
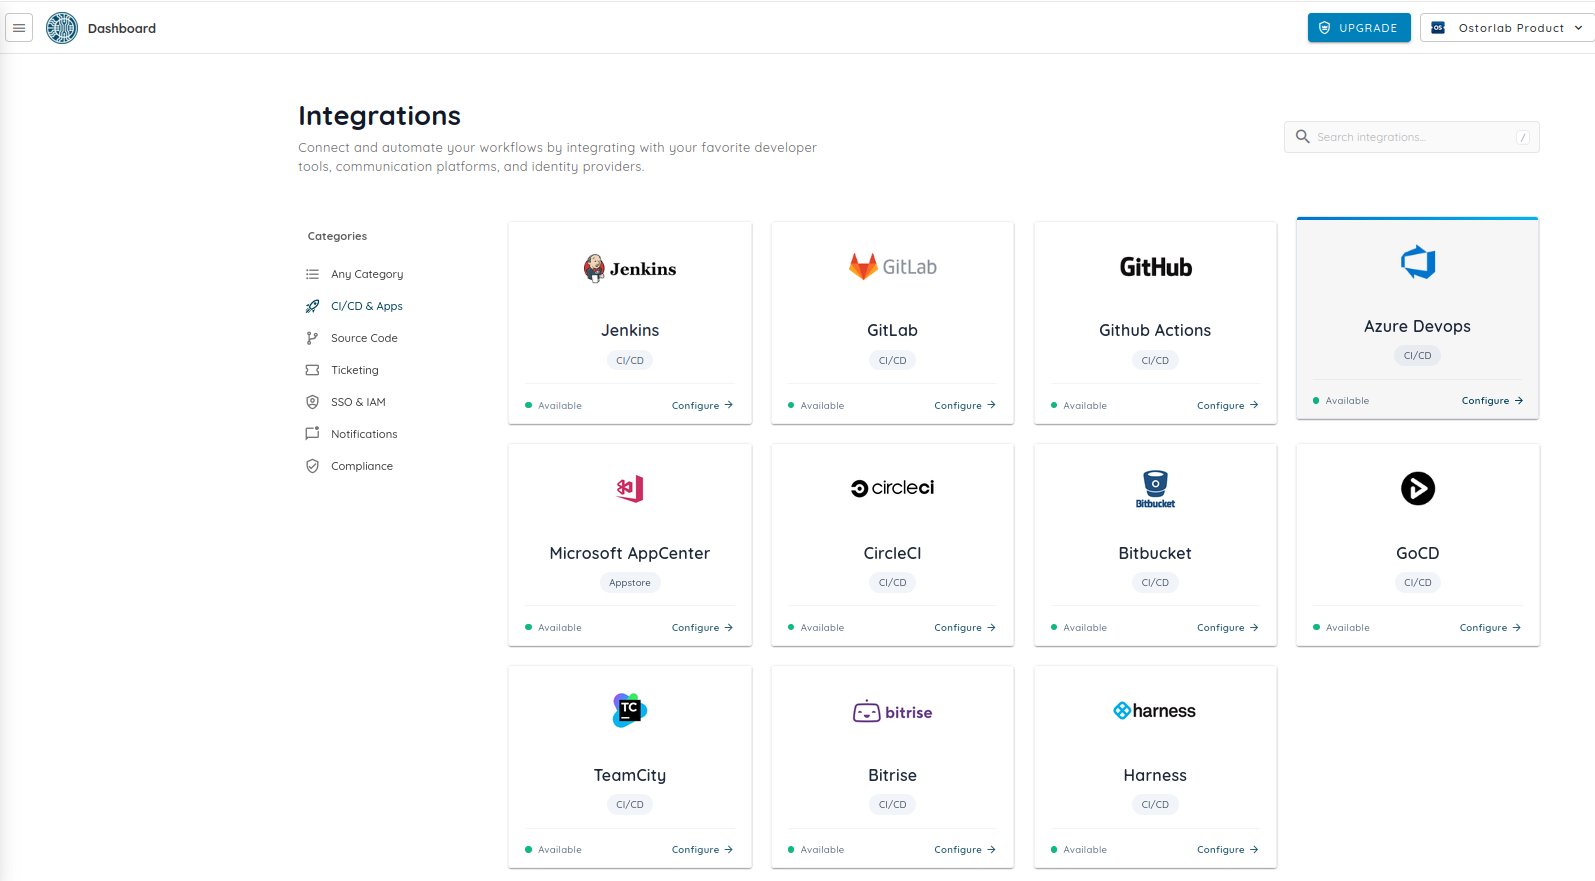
ここで取り上げるツールはいずれも主要なCIシステムやGitプロバイダーと連携できるため、問題は自社の環境に対応しているかどうかです。GitHub Code SecurityはGitHubにネイティブに組み込まれています。Ostorlab、Semgrep、Snyk CodeはセルフホストのGitサーバーに接続でき、SnykはSnyk Brokerを介して接続します。SonarQubeのネイティブなCI連携は、ServerとCloudで異なります。
スキャンのカバレッジとエクスプロイトによる実証
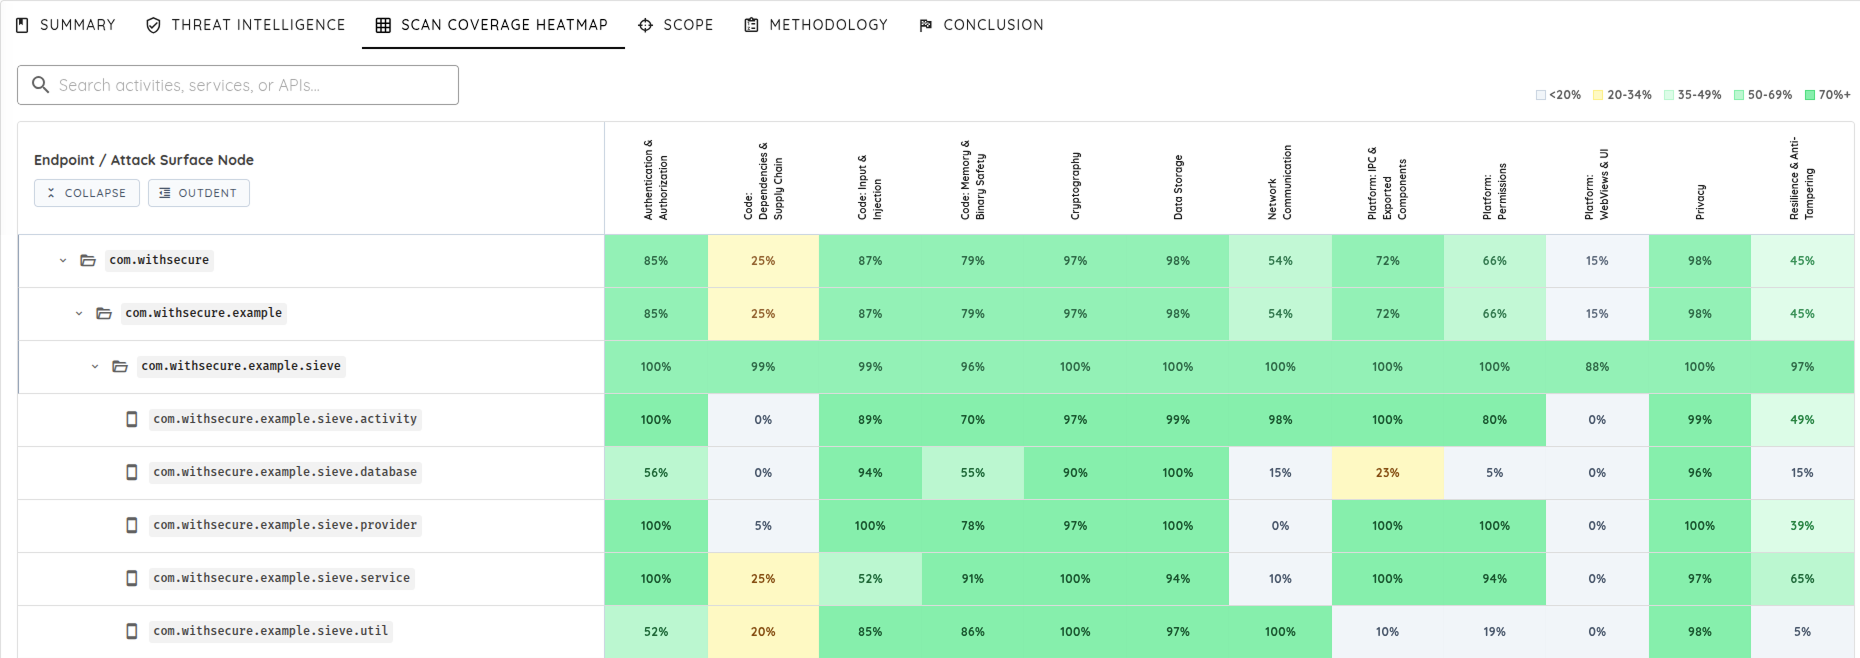
ほとんどのツールはSASTにSCAとシークレット検出を組み合わせており、エンタープライズ向けプラットフォームはさらにIaC、コンテナ、API、動的テストを加えています。違いが出るのは、検出結果が報告された後に何が起きるかです。ルールベースやデータフローベースのスキャナーは脆弱性の可能性を報告し、実証は自社のチームに委ねます。
Ostorlabはそこにステップを一つ加えます。マルチアセットスキャンでは、エージェントがコード上の各検出結果について、稼働中のWebアプリ、API、モバイルアプリに対する悪用を試み、リクエスト、レスポンス、影響を記録します。実際に動作するエクスプロイトを伴う検出結果であれば、その是非を議論する必要はありません。
誤検知
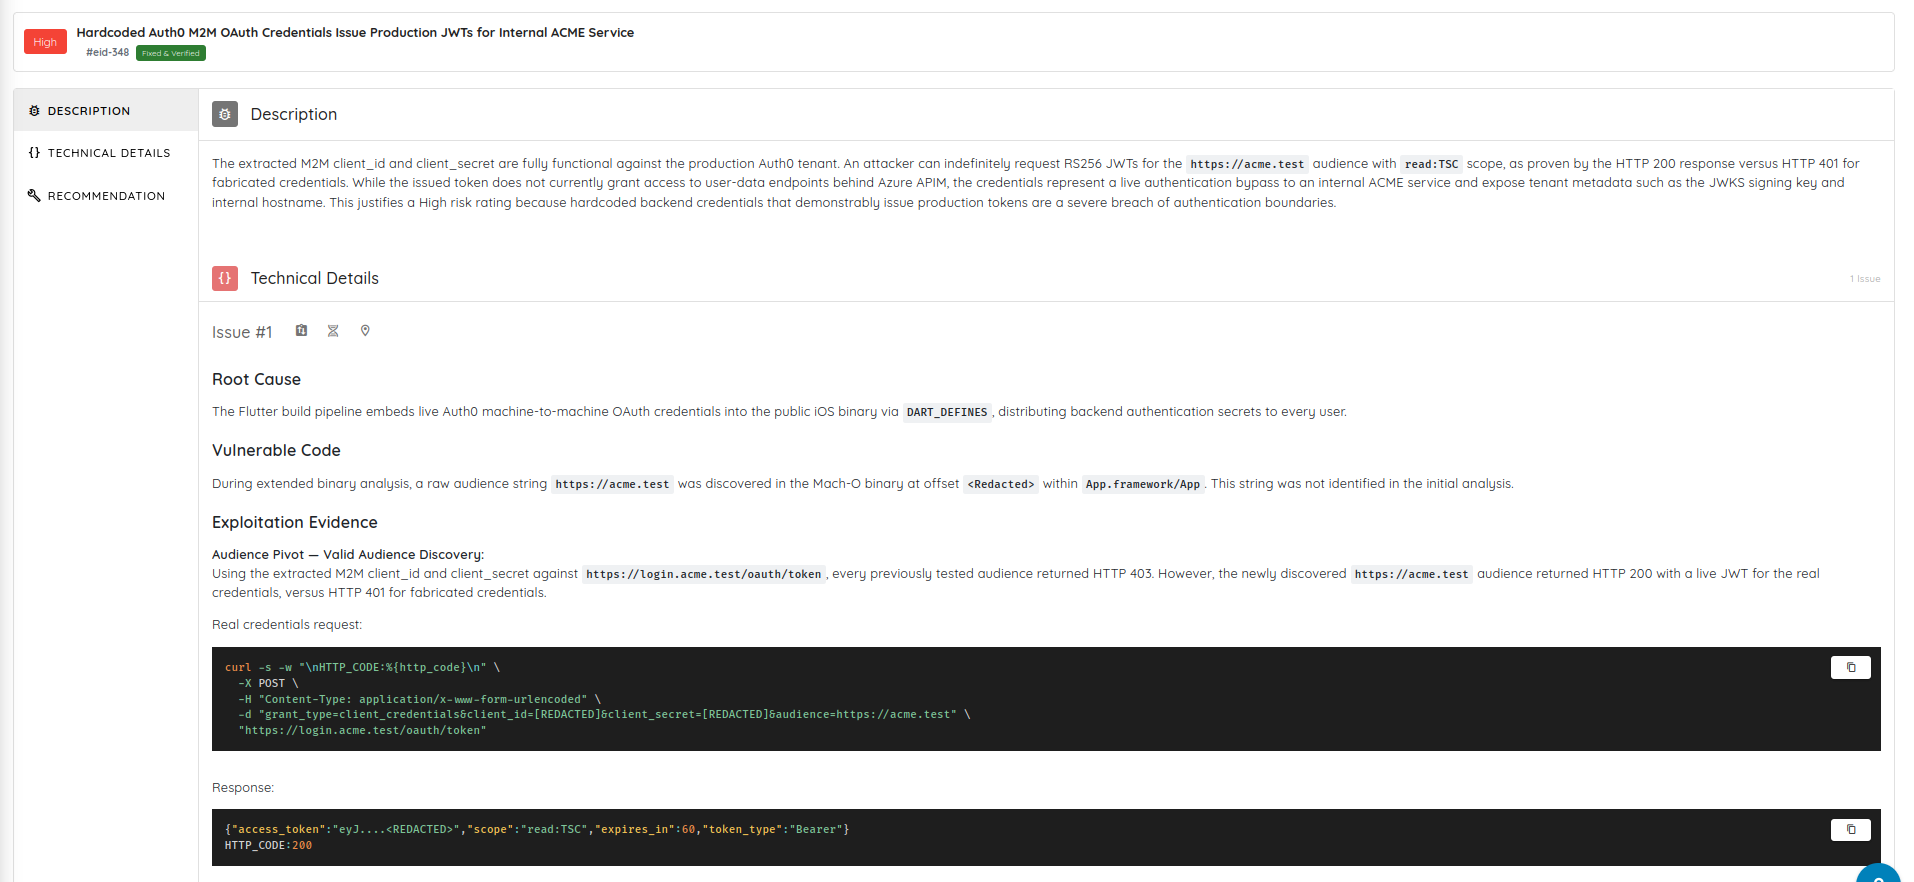
誤検知とは、存在しない欠陥や到達できない欠陥に対するアラートです。各ベンダーはそれぞれ異なる方法で誤検知を減らしています。CodeQLはセマンティックなデータフロー解析、SonarQubeはファイル横断の解析、SemgrepとOpenText Fortifyは誤検知の可能性が高いものにフラグを付けるAIトリアージ、Checkmarx OneはAIによる検出結果の分析を用いています。Veracodeは誤検知率が1.1%未満であると公表しています。これらの数値は測定方法が異なるため、直接比較することはできません。
Ostorlabは、フィルタリングではなく実証によってノイズを減らします。稼働中のアプリがスコープに含まれている場合、確定した検出結果には実際に動作するエクスプロイトが付きます。
AI支援型の修正と修正の追跡
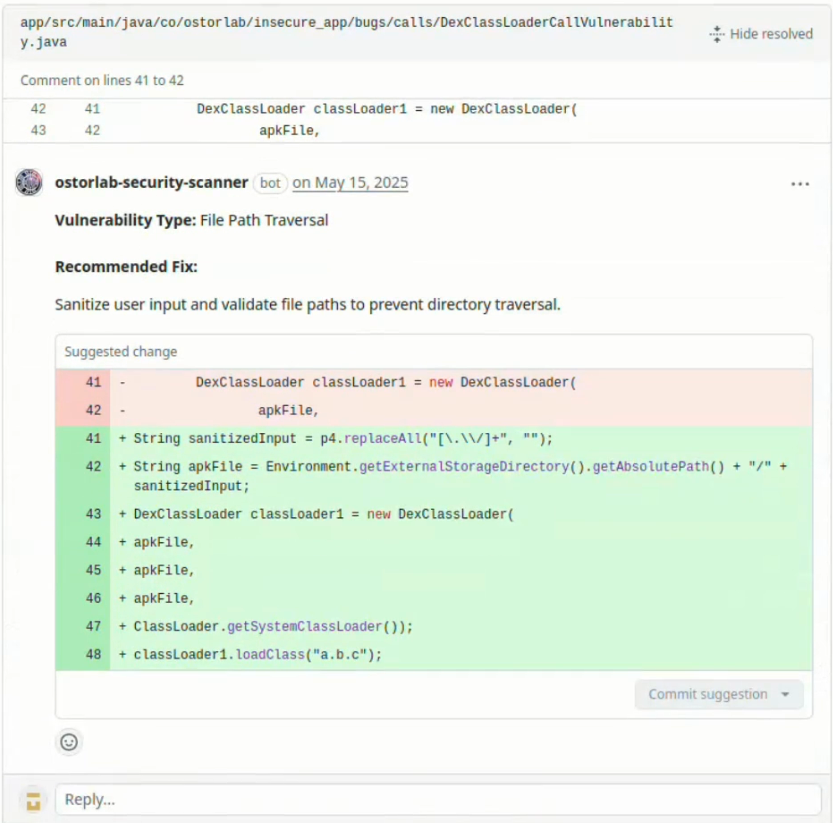
9つのツールはいずれも、AIを用いて修正を提案または生成します。Copilot Autofix、Snyk Agent Fix、Semgrep Multimodal、SonarQube AI CodeFix、Veracode Fix、Polaris Assist、Fortify Remediation Aviator、Checkmarx Developer Assist、そしてプルリクエストに修正をプッシュするOstorlabです。
修正が機能したかを確認することは、修正を書くことと同じくらい重要です。Ostorlabでは、各検出結果がチケットで追跡されます。チケットが修正済みとしてマークされると、以降のスキャンでそれを確認し、問題が解消されていれば検証済みとしてマークし、問題が再発すればチケットを再オープンします。
自社に合ったSASTツールはどれか
ここで取り上げるツールには、いずれも確かな強みがあります。最適なツールは、自社のセキュリティプログラム、開発ワークフロー、デプロイ要件によって決まります。
Ostorlab
Ostorlabは、悪用可能であることが実証された検出結果を求めるチームのためのSASTツールです。AIエージェントがソースコードをレビューして脆弱性やロジックの欠陥を探し、稼働中のWebアプリ、API、モバイルアプリが同じスキャンに含まれている場合は、実際に動作するエクスプロイトによって検出結果を確定します。
最適な利用者:悪用可能であることが実証された検出結果を修正したいチーム、そしてリスクがコード、API、Webアプリ、モバイルアプリにまたがるチーム。
Ostorlabは固定のルールセットではなくAIエージェントでソースコードをスキャンするため、既知の脆弱性パターンに加えて、ロジックの欠陥や複数のステップにまたがるバグも探します。ソースコードのページには53言語が掲載されています。マルチアセットスキャンでは、リポジトリが、そこからビルドされたWebアプリ、API、モバイルアプリとともにスキャンされ、エージェントはコード上の各検出結果について、稼働中の対象に対する悪用を試みます。リポジトリ単体でスキャンした場合は、コードのコンテキストとエビデンスを伴う検出結果が得られます。
強み
- 稼働中のアプリに対してAIエージェントが確定した各検出結果に、実際に動作するエクスプロイト、重大度、影響、エビデンスが付きます。
- コード、Webアプリ、API、Android・iOS・HarmonyOSアプリを、一つのスキャンと一つのレポートで扱えます。
- 修正はプルリクエストにプッシュされます。各検出結果はチケットで追跡され、修正済みの問題が再発した場合は以降のスキャンでチケットが再オープンされます。
- SaaS、ハイブリッド、またはオンプレミスのスキャナーノードに対応し、Ostorlab Cyber Modelsまたは自社のAIプロバイダーのキーを利用できます。
考慮点
- コードエディター向けのプラグインはありません。開発者はプルリクエストから、またMCPクライアントを通じて作業します。
- ルールの作成ではなく、エージェント型の解析を中心に設計されています。カスタムルールを数多く書くチームには、Semgrepの方が適している場合があります。
価格:公開されている料金プラン。
GitHub Code Security(CodeQL)
GitHub Code Security(CodeQL)は、コードとプルリクエストをGitHubで管理しているチームのためのSASTツールで、CodeQLによるコードスキャンとCopilot Autofixがプルリクエストに組み込まれています。
最適な利用者:コードとプルリクエストをGitHubで管理している組織。
GitHub Advanced Securityは現在、GitHub Code SecurityとGitHub Secret Protectionの2つの製品として販売されています。Code Securityには、CodeQLによるコードスキャンと、プルリクエスト内で修正を提案するCopilot Autofixが含まれます。GitHub以外での主な選択肢は、GitHub Advanced Security for Azure DevOpsです。
強み
- ファイルをまたいだセマンティックなデータフロー解析。
- GitHubにネイティブに組み込まれており、リポジトリの設定からコードスキャンを有効にでき、アラートはプルリクエスト上に表示されます。
- プルリクエスト内でのCopilot Autofix。
考慮点
- Checkmarx OneやVeracodeといったエンタープライズ向けプラットフォームと比べると、対応言語が少なめです。
- 最良の体験が得られるのはGitHub内に限られます。
価格:GitHub TeamまたはEnterpriseプランで、アクティブなコミッターごとに月額、Code Securityが$30、Secret Protectionが$19。
Semgrep
Semgrepは、高速なスキャンと自分たちで書くカスタムルールを求めるチームのためのSASTツールで、オープンソースのCommunity Editionも提供されています。
最適な利用者:高速なスキャンとカスタムルールを求める、開発者主導のチーム。
Semgrep Codeは、SASTで35+言語に対応しています。AIレイヤーであるSemgrep Multimodalは、自社のコードとトリアージの履歴を用いて検出結果をトリアージし、検出結果を無視してよいかどうかを提案します。Semgrepは、Semgrep Codeの検出結果における誤検知の見極めについて95%を超える精度があるとしています。Community Editionは、LGPL 2.1のもとでオープンソースとして公開されています。
強み
- 高速なスキャンと、書きやすいカスタムルール。
- スキャンはローカルでもCIでも実行できるため、ソースコードを自社の環境の外に出す必要がありません。
- 無料枠とオープンソースのCommunity Edition。
考慮点
- カスタムルールには継続的なメンテナンスが必要です。
- コードに特化しており、稼働中のWebアプリ、API、モバイルアプリはテストしません。
価格:コントリビューター10人、リポジトリ10個まで無料。Teamsはコントリビューターごとに月額$30から。Enterpriseは要見積もり。
Snyk Code
Snyk Codeは、コードエディターとプルリクエストでセキュリティに関するフィードバックを得たいチームのための、開発者ファーストのSASTツールです。
最適な利用者:コードを書きながらセキュリティに関するフィードバックを得たい開発チーム。
Snyk Codeは16の言語グループに対応しており、VS Code、JetBrains IDE、Visual Studio、Eclipse向けのプラグインを提供しています。Snyk Agent Fixは修正候補を生成し、検証します。SnykはSaaSであり、セルフホストのGitサーバーを利用するチームはSnyk Brokerを介して接続します。
強み
- コードエディターおよびプルリクエストとの連携。
- SCA、コンテナ、IaCのスキャンを含む、より広いプラットフォームの一部。
- 無料プランから始められます。
考慮点
- 開発者中心のワークフロー向けに作られています。
- ガバナンスの要件が厳しいチームやオンプレミスが必要なチームには、エンタープライズ向けプラットフォームの方が適している場合があります。
価格:無料プランあり。Teamは月額$25から。Enterpriseは要見積もり。
Checkmarx One
Checkmarx Oneは、幅広い言語カバレッジ、一元的なガバナンス、監査レポートを必要とするAppSecチームのための、エンタープライズ向けSASTプラットフォームです。
最適な利用者:成熟したAppSecプログラムとコンプライアンスプログラムを持つ大企業。
Checkmarx Oneは、SASTにSCA、シークレット、IaC、コンテナ、APIセキュリティを組み合わせており、COBOLやPL/SQLといったレガシー言語を含む幅広い言語をカバーしています。Developer Assistは、検出結果と修正を開発者のツールに届けます。Checkmarxは現在も、従来のルールベースのエンジンを搭載したオンプレミス向けのCxSASTを販売しています。
強み
- レガシー言語を含む幅広い言語カバレッジ。
- ガバナンス、ポリシー、監査レポート。
- AI支援型のトリアージと修復。
考慮点
- 専任のAppSecチームを持つ組織に最も適しています。
- AIエンジンはクラウド製品に搭載されており、オンプレミスのCxSASTはルールベースです。
価格:要見積もり。
SonarQube
SonarQubeは、コード品質ゲートの中でセキュリティチェックを行いたいチームのためのSASTツールで、セルフホストのServerエディションとSaaSのCloudエディションがあります。
最適な利用者:コード品質と同じツールでセキュリティも扱いたいチーム。
SonarQubeは、セキュリティ解析で35+言語、全体では40+言語をカバーしています。AI CodeFixは、Java、JavaScript、TypeScript、Python、C#、C++の一部のルールについて、ワンクリックでの修正を提案します。SonarQube CloudはSaaS、SonarQube Serverはセルフマネージドであり、無料のCommunity Buildにはテイント解析を伴うSASTは含まれていません。
強み
- コード品質とセキュリティを一つの品質ゲートで扱えます。
- セルフホストとSaaSの両方に対応。
- CloudとServerの両方に無料枠があります。
考慮点
- セキュリティは、より広いコード品質プラットフォームの一部にすぎません。
- テイント解析とAI CodeFixは有償エディションで提供されます。
価格:Cloudは無料枠あり、Teamは月額$34から。Serverはインスタンスごとにコード行数に応じた価格。
Veracode
Veracodeは、100+の言語とフレームワークにわたるソースとバイナリのスキャンを、強力なガバナンスとともに必要とする組織のための、エンタープライズ向けSASTプラットフォームです。
最適な利用者:幅広い言語とバイナリのカバレッジを、強力なガバナンスとともに必要とする大規模な組織。
Veracode Static Analysisは100+の言語とフレームワークをカバーし、ソースだけでなくバイナリもスキャンできます。Veracode Fixは、自社開発のコードとオープンソースの依存関係に対する修正を生成し、IDE、CLI、CI/CDパイプラインでプルリクエストを作成します。Veracodeは誤検知率が1.1%未満であると公表しています。
強み
- 言語、フレームワーク、バイナリにわたる非常に幅広いカバレッジ。
- 大規模なプログラム向けのガバナンスとレポート。
- AI支援型の修復。
考慮点
- 成熟したAppSecプログラムを持つ組織向けに設計されています。
- 小規模な開発チームにとっては機能が過剰な場合があります。
価格:要見積もり。
Black Duck Coverity
Black Duck Coverityは、大規模なネイティブコードベース、特にCとC++のためのSASTツールで、エアギャップ環境を含め完全にオンプレミスで実行できます。
最適な利用者:大規模なネイティブアプリケーション、特にCやC++のアプリケーションを開発している組織。
Coverityは、C/C++、CUDA、Fortranを含む21〜22言語と200+のフレームワークに対応しています。エアギャップ環境やKubernetes上を含めてオンプレミスで動作し、SaaSの選択肢としてはPolarisがあります。Polaris Assistは、検出結果を要約し、コードの修正を推奨します。
強み
- ネイティブコードの深い解析。
- エアギャップ環境を含め、完全にオンプレミスで運用可能。
- オープンソースプロジェクト向けの無料のCoverity Scan。
考慮点
- 最も力を発揮するのはネイティブのコードベースです。
- クラウドネイティブなチームには、開発者のワークフローを中心に作られたツールの方が適している場合があります。
価格:要見積もり。
OpenText Fortify
OpenText Fortifyは、SaaS、プライベートホスト、完全なオンプレミスの中からデプロイ形態を選ぶ必要がある、確立されたAppSecプログラムのためのエンタープライズ向けSASTプラットフォームです。
最適な利用者:確立されたアプリケーションセキュリティプログラムを持つ企業。
Fortify Static Code Analyzerは、44+言語と350+のフレームワークに対応しています。SaaS、プライベートホスト、または完全なオンプレミスで利用できます。Fortify Remediation Aviatorは、SASTの検出結果を監査し、誤検知の可能性が高いものを抑制し、コードの修正を提案します。
強み
- 成熟したエンタープライズ向けAppSecプラットフォーム。
- SaaS、プライベートホスト、オンプレミスから選択可能。
- AI支援型の監査と修正。
考慮点
- 専任のAppSecチームを持つ組織に最も適しています。
- 軽量な開発者向けツールと比べて、セットアップと管理の手間が多くかかります。
価格:要見積もり。
Snyk CodeとCheckmarxの代替となるおすすめツール
Snyk Codeの主な代替ツールは、Ostorlab、GitHub Advanced Security(CodeQL)、Checkmarx One、Semgrep、SonarQubeです。Checkmarx Oneの主な代替ツールは、Ostorlab、Snyk Code、GitHub Advanced Security、Veracode、OpenText Fortifyです。詳しい比較は、SnykとCheckmarxの代替ツール:Ostorlab、Snyk Code、Checkmarx One、GitHub Advanced Securityの比較をご覧ください。
よくある質問
2026年のおすすめSASTツールは
2026年のおすすめSASTツールは、Ostorlab、GitHub Code Security(CodeQL)、Semgrep、Snyk Code、Checkmarx One、SonarQube、Veracode、Black Duck Coverity、OpenText Fortifyです。Ostorlabは悪用可能であることが実証された検出結果を求めるチームに、GitHub Code SecurityはGitHubを利用するチームに、Semgrepはカスタムルールを書くチームに、Snyk Codeはコードエディターで作業する開発者に、そしてCheckmarx One、Veracode、OpenText Fortifyは成熟したAppSecプログラムを持つ企業に適しています。
OstorlabはSASTツールか
はい。Ostorlabは、固定のルールセットではなくAIエージェントを用いて、SASTツールと同様にソースコードの脆弱性をスキャンします。さらにWebアプリ、API、モバイルアプリもテストするため、稼働中のアプリに対して実際に動作するエクスプロイトによってコード上の検出結果を確定できます。
SAST、SCA、ソースコードスキャンの違いは
SAST(静的アプリケーションセキュリティテスト)は、自社のソースコードを解析して脆弱性を探します。SCA(ソフトウェア構成分析)は、オープンソースの依存関係に既知の脆弱性がないかを確認します。ソースコードスキャンのプラットフォームは通常、SAST、SCA、シークレット検出を組み合わせており、Ostorlabのように稼働中のアプリもテストするものもあります。
誤検知が最も少ないSASTツールは
ベンダーごとに誤検知の測定方法が異なるため、公表されている数値を直接比較することはできません。Veracodeは誤検知率が1.1%未満であると公表しており、SemgrepはAIトリアージによる誤検知の見極めの精度が95%を超えるとしています。Ostorlabは別の方法でノイズを減らします。稼働中のアプリがスコープに含まれている場合、エージェントが実際に動作するエクスプロイトによって各検出結果を確定します。最も公平なテストは、同じコードベースで2つのツールを実行することです。
GitHubに最適なSASTツールは
GitHub上のコードに対しては、GitHub Code Security(CodeQL)が最も統合された選択肢です。Ostorlab、Semgrep、Snyk Code、Checkmarx One、SonarQubeも、GitHubのリポジトリをスキャンし、プルリクエスト上で結果を報告します。
無料のSASTツールはあるか
はい。SemgrepにはオープンソースのCommunity Editionと、コントリビューター10人までの無料枠があります。SonarQubeには無料のCommunity Buildと無料のCloud枠があり、Snyk Codeには無料プランがあり、Black Duckはオープンソースプロジェクト向けに無料のCoverity Scanを提供しています。
Snyk CodeとCheckmarxの代替となるおすすめツールは
Snyk Codeの主な代替ツールは、Ostorlab、GitHub Advanced Security(CodeQL)、Checkmarx One、Semgrep、SonarQubeです。Checkmarx Oneの主な代替ツールは、Ostorlab、Snyk Code、GitHub Advanced Security、Veracode、OpenText Fortifyです。
SASTの修正が機能したかを確認するには
修正後にコードを再スキャンします。Ostorlabでは、各検出結果がチケットで追跡されます。チケットが修正済みとしてマークされると、以降のスキャンでそれを確認し、問題が解消されていれば検証済みとしてマークし、問題が再発すればチケットを再オープンします。
出典
2026年10月7日に確認。
- Ostorlab:ソースコードスキャン、マルチアセットスキャン、オンプレミスのソースコードスキャン、料金プラン、スキャン結果と修正の追跡について
- GitHub:GitHub Securityのプラン、CodeQLによるコードスキャンについて
- Semgrep:対応言語、Semgrep Multimodal、SemgrepをCIに追加する、価格
- Snyk:対応言語、IDEプラグイン、料金プラン
- Checkmarx:Checkmarx One、SASTの対応言語、CxSAST
- SonarQube:SonarQube、セキュリティ、AI CodeFix、プランと価格
- Veracode:Static Analysis、Veracode Fix、誤検知率、CI/CD連携
- Black Duck:Coverity、言語とフレームワーク、Polaris Assist
- OpenText:Fortify Static Code Analyzer、SASTのデプロイの選択肢、Fortify Remediation Aviator
自社のコードで確かめる
SASTツールを比較する最善の方法は、同じコードベースでそれらを実行することです。ソースコードスキャンを実行して、現在お使いのツールと検出結果を比較するか、同じアプリでOstorlabと現在のツールを比較してください。