2026 年最佳 SAST 工具:源代码扫描工具对比
2026 年最佳 SAST 与源代码扫描工具:Ostorlab、GitHub Code Security(CodeQL)、Semgrep、Snyk Code、Checkmarx One、SonarQube、Veracode、Black Duck Coverity 和 OpenText Fortify,从语言、CI/CD、误报、AI 修复和定价等方面进行对比。
快速解答: 2026 年最佳的 SAST 工具是 Ostorlab、GitHub Code Security(CodeQL)、Semgrep、Snyk Code、Checkmarx One、SonarQube、Veracode、Black Duck Coverity 和 OpenText Fortify。每款工具适合不同的团队:
- Ostorlab:适合需要已证明可被利用的发现,并希望对代码、Web 应用、API 和移动应用一并测试的团队。
- GitHub Code Security(CodeQL):适合使用 GitHub 的团队。
- Semgrep:适合需要快速扫描和自定义规则的团队。
- Snyk Code:适合在代码编辑器和拉取请求中工作的开发人员。
- Checkmarx One:适合需要企业级治理和广泛语言覆盖的团队。
- SonarQube:适合将安全纳入代码质量门禁的团队。
- Veracode:适合同时需要扫描二进制文件的企业。
- Black Duck Coverity:适合大型 C 和 C++ 代码库。
- OpenText Fortify:适合需要本地部署的成熟 AppSec 项目。
当问题在于未经证实的发现过多时,Ostorlab 就是应选择的 SAST 工具:其 AI 智能体会审查源代码中的漏洞和逻辑缺陷,并在运行中的 Web 应用、API 或移动应用处于同一次扫描中时,用可行的漏洞利用来确认发现。在开发者工作流方面,GitHub Code Security、Semgrep 和 Snyk Code 是最有力的选择;在企业级治理方面,则是 Checkmarx One、Veracode 和 OpenText Fortify。
Ostorlab 概览
- 是什么: Ostorlab 是一个应用安全测试平台,覆盖源代码、Web 应用、API 和移动应用(Android、iOS 和 HarmonyOS)。
- SAST 方法: 由 AI 智能体审查代码中的漏洞、逻辑缺陷和多步骤缺陷,而不是依赖固定的规则集。
- 关键差异: 当运行中的应用在范围内时,AI 智能体确认的每一项发现都附带可行的漏洞利用、严重程度、影响和证据。单独扫描的代码仓库所得到的发现附带代码上下文和证据。
- 语言: 源代码页面列出了 53 种语言,从 Python、Java 和 Go 到 COBOL、ABAP 和 Solidity。
- 工作流: GitHub、GitLab、Bitbucket、Azure DevOps 和自托管 Git;修复推送到拉取请求。
- 部署: SaaS、混合部署或本地扫描节点,可使用 Ostorlab Cyber Models 或您自己的 AI 服务商密钥。
- 定价: 公开的套餐。
关于本指南
本指南由 Ostorlab 发布,Ostorlab 开发了参与对比的其中一款工具。关于其他工具的陈述来自各厂商自己的网站和文档,核查日期为 2026 年 10 月 7 日,并列于资料来源中。关于 Ostorlab 的陈述来自 Ostorlab 的产品页面和文档。各厂商描述自家产品的方式不同,因此在数据无法直接比较的地方,我们会加以说明。
评估标准: 语言支持、CI/CD 与代码仓库集成、扫描覆盖范围、误报的处理方式、发现是否被证明可被利用、AI 辅助修复、部署方式和定价。
什么是 SAST?
静态应用安全测试(SAST)通过分析应用的源代码,在应用发布之前发现安全漏洞。源代码扫描工具通常会将 SAST 与针对开源依赖的软件成分分析(SCA),以及针对泄露的密钥和令牌的密钥检测结合在一起。
发现问题只是工作的一部分。根据 CrowdStrike 2024 State of Application Security Report,60% 的 AppSec 团队将漏洞优先级排序列为其首要挑战之一。对一个团队而言,最好的 SAST 工具是契合其语言和工作流、并帮助其修复真正重要的发现的工具。
如需更深入地了解源代码扫描的工作原理,请阅读 源代码安全:从信号到经验证的风险。
最佳 SAST 工具一览
| 平台 | 语言 | CI/CD | 扫描覆盖范围 | 降噪 | AI 辅助修复 | 定价 |
|---|---|---|---|---|---|---|
| Ostorlab | 列出 53 种语言,从 Python、Java 和 Go 到 COBOL、ABAP 和 Solidity | GitHub、GitLab、Jenkins、Azure DevOps、Bitbucket、CircleCI、Harness | SAST、SCA 和密钥检测,并可在同一次扫描中进行 Web、API 和移动应用测试 | 当运行中的应用在范围内时,发现通过可行的漏洞利用得到确认 | 修复推送到拉取请求 | 公开的套餐 |
| GitHub Code Security(CodeQL) | 10 个语言组,包括 C/C++、C#、Go、Java 和 Kotlin、JavaScript 和 TypeScript、Python、Ruby、Rust 以及 Swift | GitHub Actions;其他 CI 使用 CodeQL CLI | SAST;通过 Secret Protection 检测密钥;通过 Dependabot 检查依赖 | 语义数据流分析 | Copilot Autofix | Code Security $30,Secret Protection $19,按每位提交者每月计费 |
| Semgrep | 35+ 种语言 | GitHub Actions、GitLab CI/CD、Jenkins、Bitbucket、CircleCI、Buildkite、Azure Pipelines、Semaphore | SAST、SCA、密钥检测 | Semgrep Multimodal 对发现进行分诊,并标记可能的误报 | 在拉取请求中提供分步修复指导 | 最多 10 名贡献者免费;Teams 每位贡献者每月 $30 起 |
| Snyk Code | 16 个语言组,包括 Java 和 Kotlin、JavaScript、TypeScript、Python、Go、.NET 以及 Swift | GitHub Actions、GitLab CI、Jenkins、CircleCI、Azure Pipelines | SAST,Snyk 平台中另有 SCA、容器和 IaC 扫描 | 符号分析与机器学习分析 | Snyk Agent Fix | 免费套餐;Team 每月 $25 起 |
| Checkmarx One | 覆盖广泛,包括 COBOL 和 PL/SQL 等传统语言 | GitHub Actions、GitLab、Jenkins、Azure DevOps | SAST、SCA、密钥检测、IaC、容器和 API 安全 | AI 发现分析与分诊 | AI 修复与 Developer Assist | 按报价 |
| SonarQube | 安全分析支持 35+ 种语言,总计 40+ 种 | Server:GitHub Actions、GitLab CI/CD、Bitbucket Pipelines、Azure Pipelines、Jenkins。Cloud 另支持 CircleCI 和 Travis CI | 带污点分析的 SAST(付费版本)、密钥检测、IaC | 跨文件、跨函数分析 | AI CodeFix(Cloud Team 和 Enterprise,Server Enterprise 和 Data Center) | Cloud 免费层;Team 每月 $34 起;Server 按报价 |
| Veracode | 100+ 种语言和框架,支持源代码和二进制文件 | Jenkins、Maven、Gradle、GitHub、GitLab、Azure DevOps | SAST、SCA、DAST、IaC、容器 | 报告的误报率低于 1.1% | Veracode Fix | 按报价 |
| Black Duck Coverity | 21 到 22 种语言,200+ 个框架,包括 C/C++、CUDA 和 Fortran | 通过 Bridge CLI 支持 Jenkins、GitLab、Bitbucket、GitHub 和 Azure DevOps | SAST,Black Duck 平台中另有 SCA | 为呈现真阳性而构建的深度静态分析 | Polaris Assist | 按报价;开源项目可免费使用 Coverity Scan |
| OpenText Fortify | 44+ 种语言,350+ 个框架 | Jenkins、GitHub、GitLab、Azure DevOps | SAST,Fortify 产品组合中另有 DAST 和 SCA | AI 辅助抑制可能的误报 | Fortify Remediation Aviator | 按报价 |
SAST 工具对比
语言支持
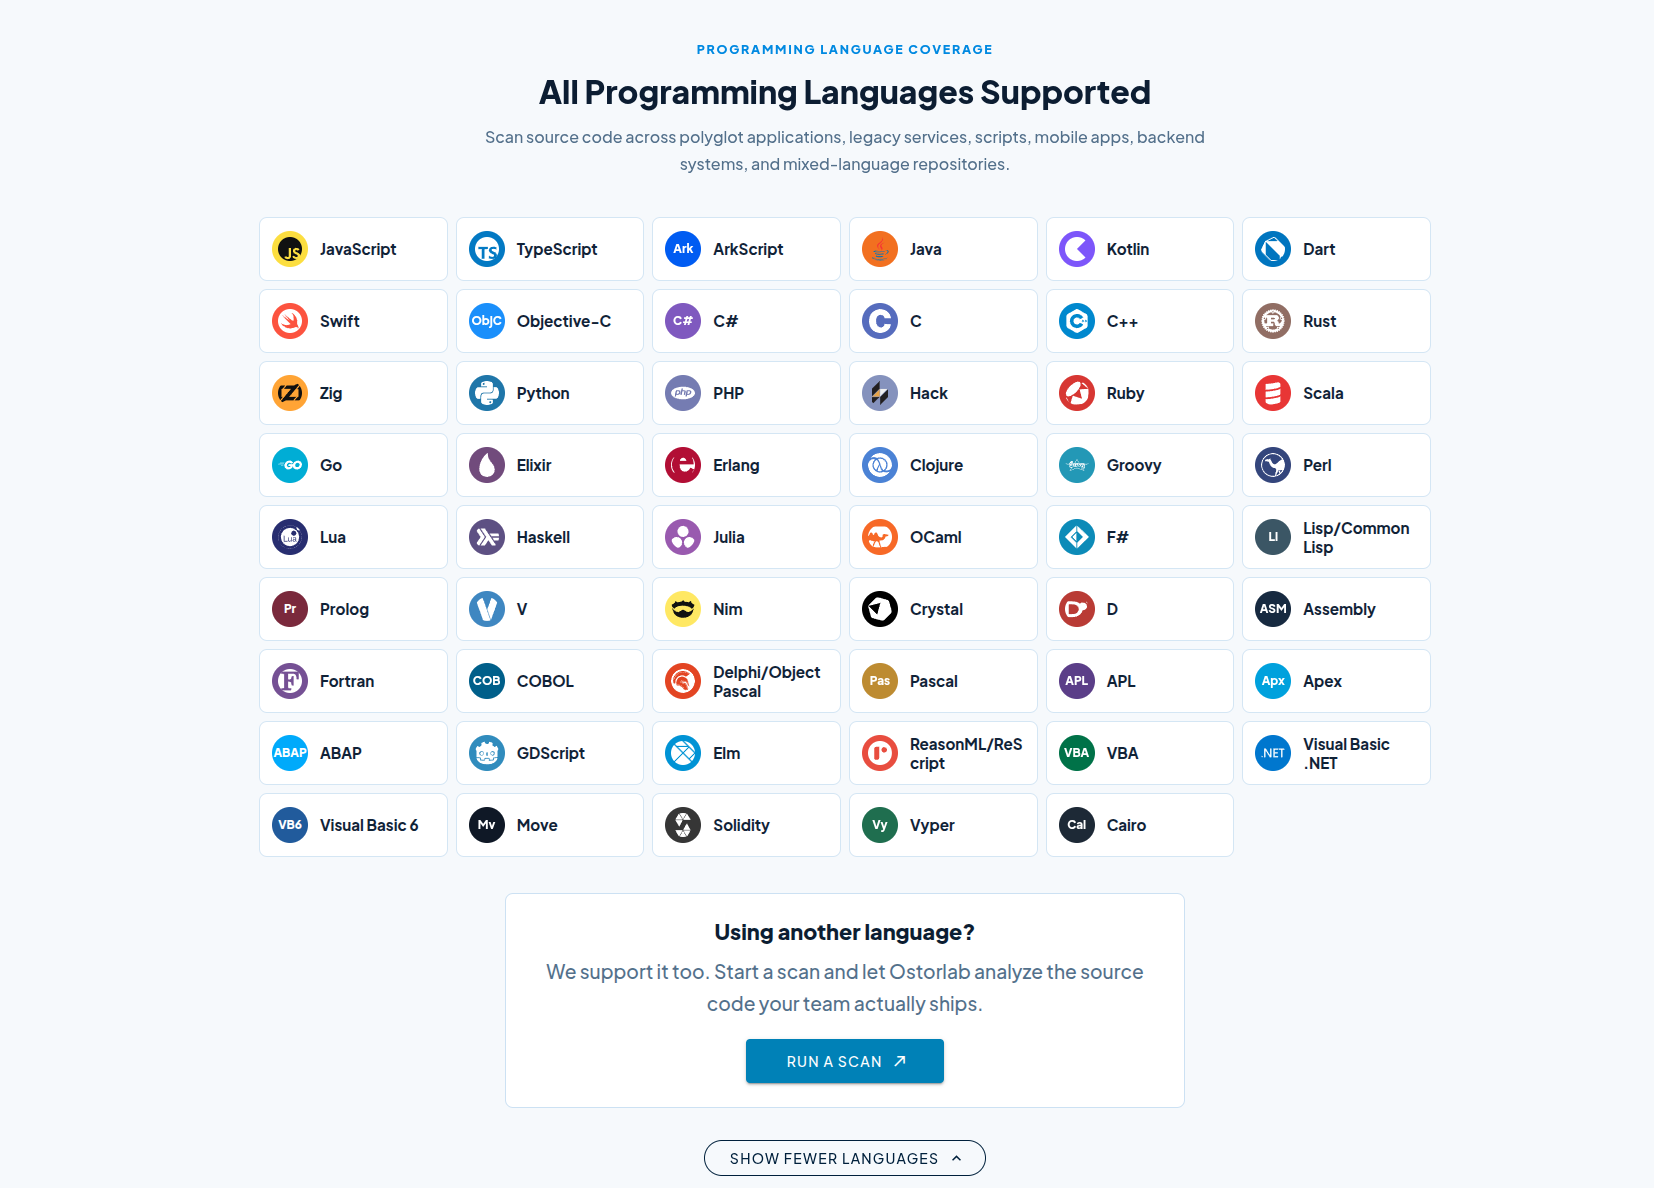
语言支持决定了一款工具能否覆盖您的全部应用。Veracode 列出了 100+ 种语言和框架,OpenText Fortify 为 44+ 种,SonarQube 的安全分析支持 35+ 种,Semgrep 为 35+ 种。Ostorlab 的源代码页面列出了 53 种,包括 COBOL、ABAP、Solidity 和 Move 等较少见的语言。Snyk Code 支持 16 个语言组,CodeQL 支持 10 个,涵盖了最常用的语言。
对大多数团队来说,语言支持不会成为决定性因素。只有当您需要跨越多个技术栈,或使用传统语言、小众语言时,它才显得重要。
CI/CD 与代码仓库集成
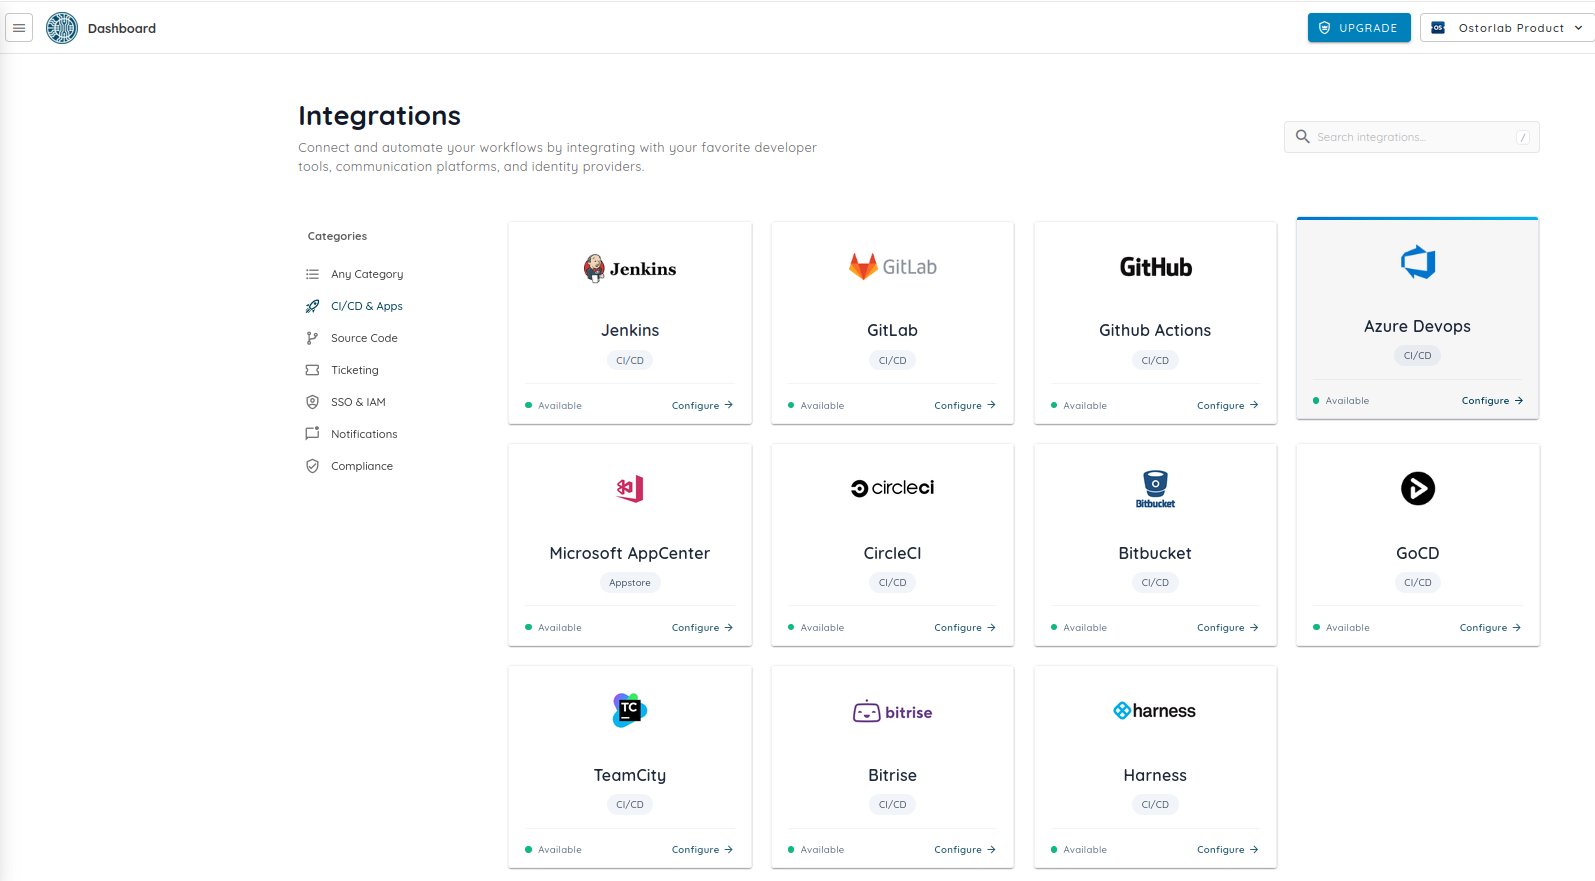
这里的每款工具都能与主流 CI 系统和 Git 服务商集成,因此问题在于它是否支持您所用的那一个。GitHub Code Security 是 GitHub 原生的。Ostorlab、Semgrep 和 Snyk Code 可以连接自托管的 Git 服务器,其中 Snyk 通过 Snyk Broker 实现。SonarQube 的原生 CI 集成在 Server 和 Cloud 之间有所不同。
扫描覆盖范围与漏洞利用证明
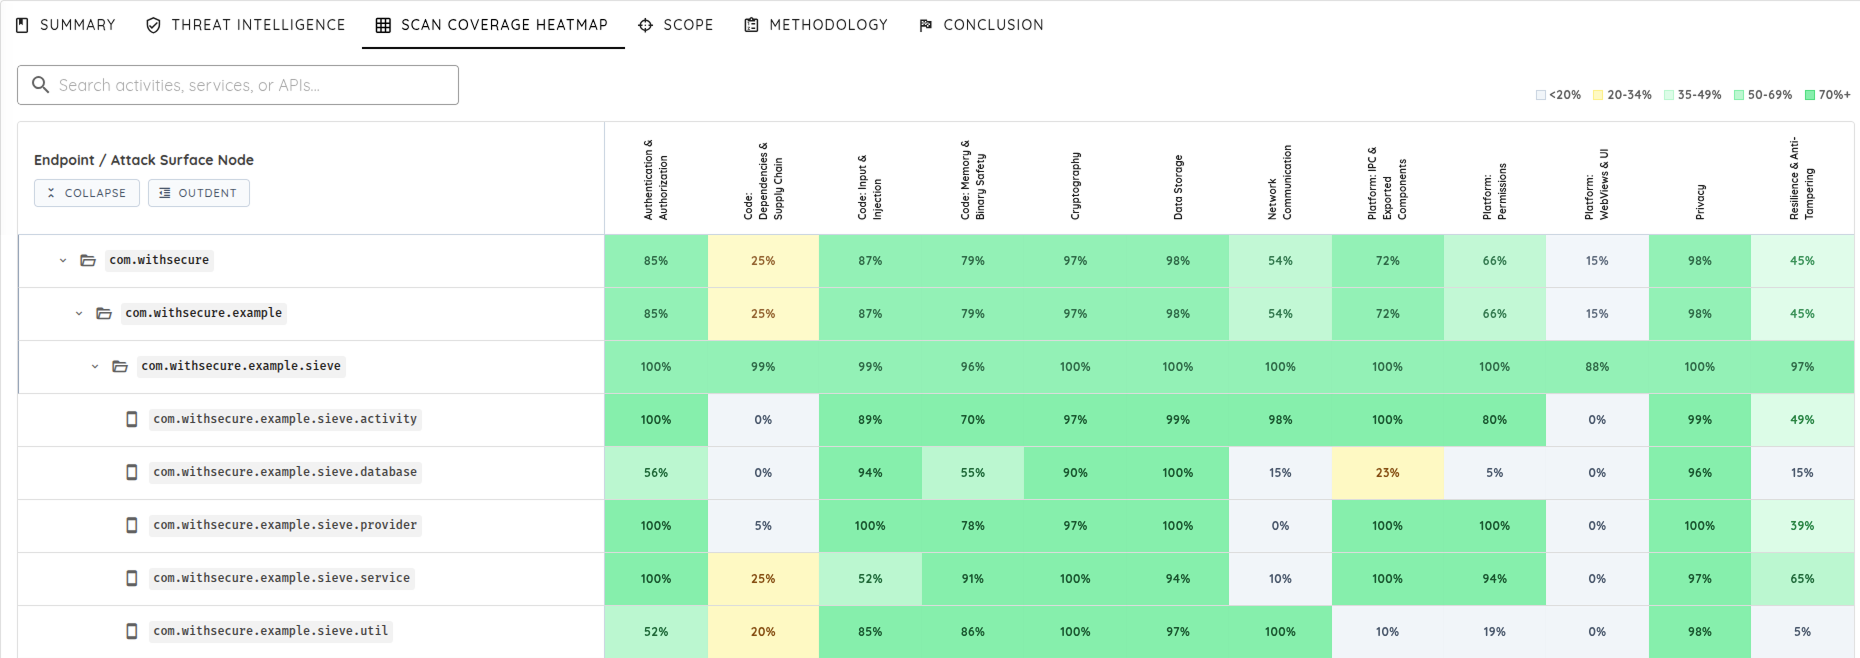
大多数工具都将 SAST 与 SCA 和密钥检测结合在一起,企业级平台还会加入 IaC、容器、API 和动态测试。它们的区别在于报告发现之后会发生什么。基于规则和基于数据流的扫描器会报告一个可能存在的漏洞,把证明工作留给您的团队。
Ostorlab 多了一个步骤:在多资产扫描中,其智能体会尝试针对运行中的 Web 应用、API 或移动应用利用每一项代码发现,并记录请求、响应和影响。附带可行漏洞利用的发现无需再争论。
误报
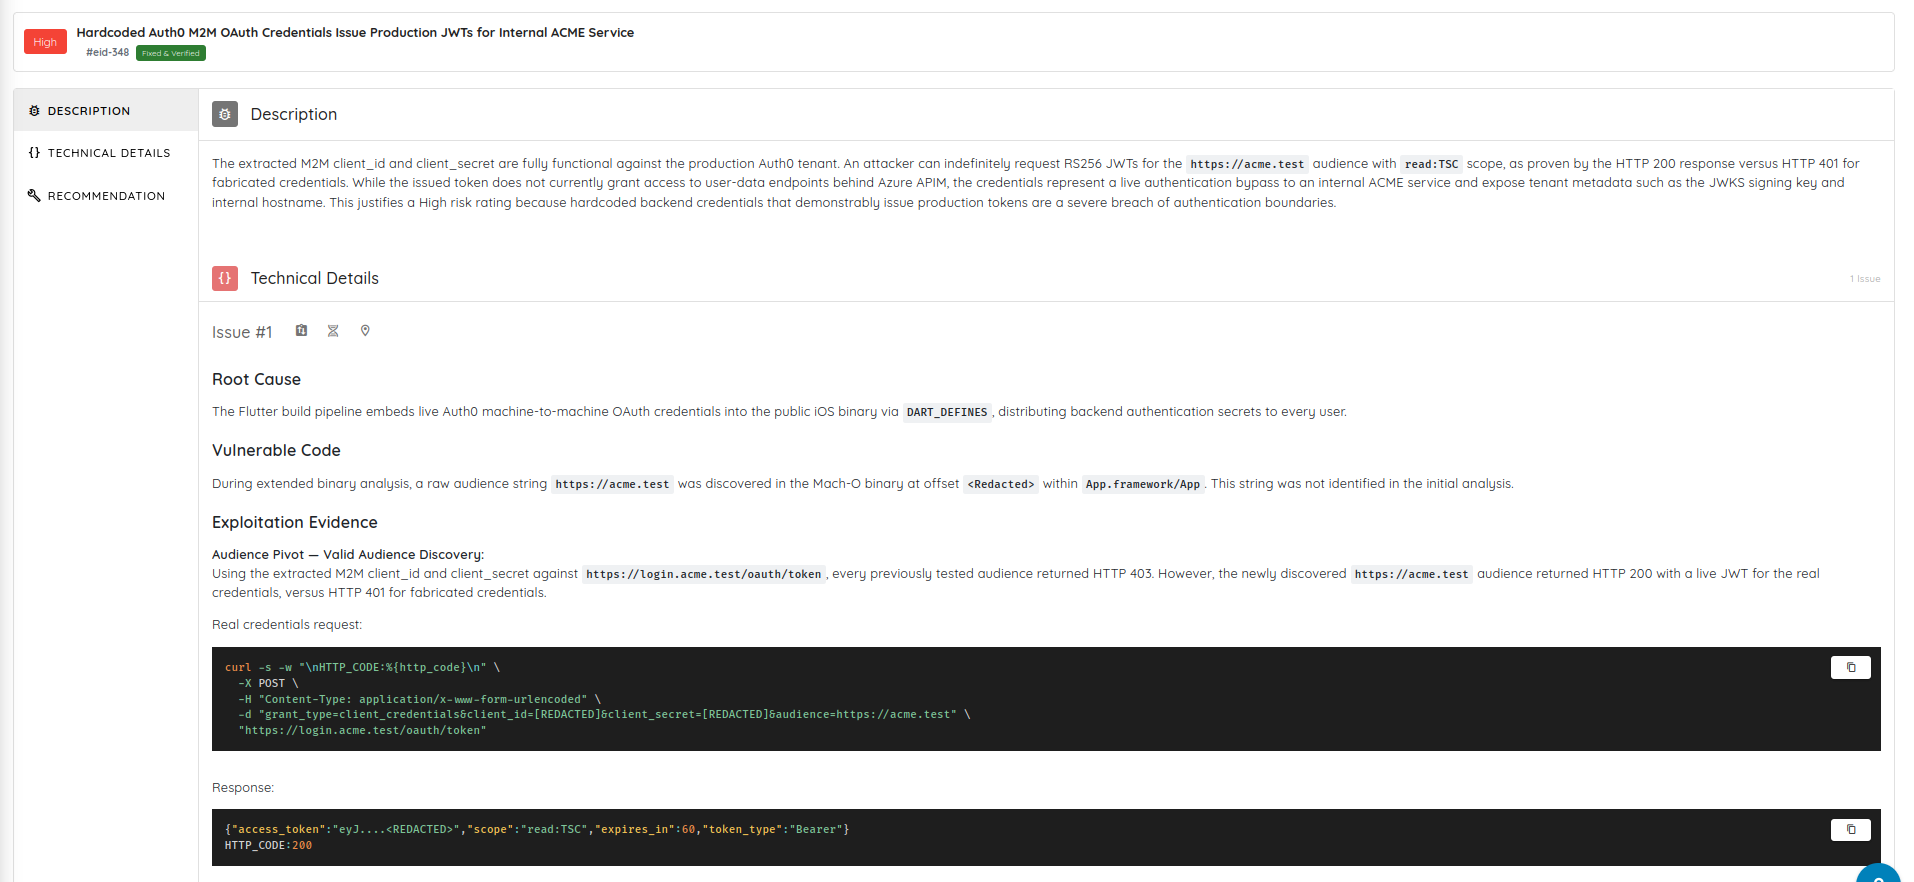
误报是指针对一个并不存在或无法触达的缺陷发出的告警。各厂商减少误报的方式各不相同:CodeQL 采用语义数据流分析,SonarQube 采用跨文件分析,Semgrep 和 OpenText Fortify 采用标记可能误报的 AI 分诊,Checkmarx One 采用 AI 发现分析。Veracode 报告其误报率低于 1.1%。这些数据的衡量方式不同,因此无法直接比较。
Ostorlab 通过证明而不是过滤来减少噪声:当运行中的应用在范围内时,经确认的发现会附带可行的漏洞利用。
AI 辅助修复与修复跟踪
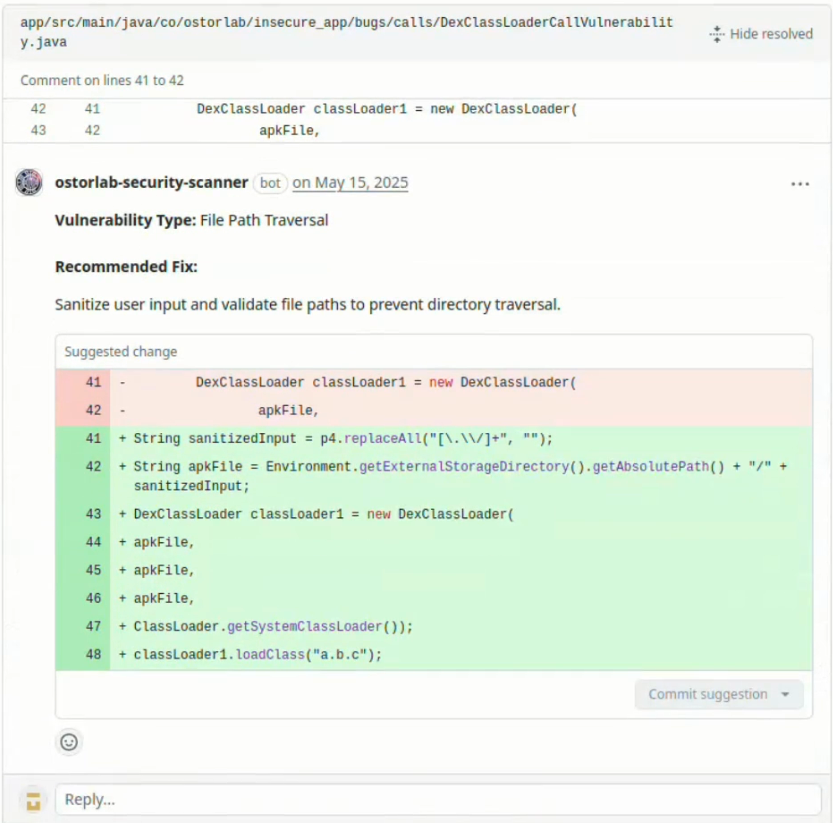
这九款工具都能借助 AI 建议或生成修复:Copilot Autofix、Snyk Agent Fix、Semgrep Multimodal、SonarQube AI CodeFix、Veracode Fix、Polaris Assist、Fortify Remediation Aviator、Checkmarx Developer Assist,以及 Ostorlab 推送到拉取请求的修复。
确认修复是否生效与编写修复同样重要。在 Ostorlab 中,每一项发现都在工单中跟踪:当工单被标记为已修复时,后续扫描会进行检查,如果问题已消失则将其标记为已验证,如果问题再次出现则重新打开工单。
哪款 SAST 工具适合您?
这里的每款工具都有实实在在的优势。合适的选择取决于您的安全项目、开发工作流和部署要求。
Ostorlab
Ostorlab 是一款面向需要已证明可被利用的发现的团队的 SAST 工具:其 AI 智能体会审查源代码中的漏洞和逻辑缺陷,并在运行中的 Web 应用、API 或移动应用处于同一次扫描中时,用可行的漏洞利用来确认发现。
最适合: 希望修复已被证明可被利用的发现的团队,以及风险横跨代码、API、Web 应用和移动应用的团队。
Ostorlab 使用 AI 智能体而不是固定规则集来扫描源代码,因此它在查找已知漏洞模式的同时,也会查找逻辑缺陷和多步骤缺陷。其源代码页面列出了 53 种语言。在多资产扫描中,代码仓库会与由其构建的 Web 应用、API 和移动应用一起扫描,智能体会尝试针对运行中的目标利用每一项代码发现。单独扫描的代码仓库所得到的发现附带代码上下文和证据。
优势
- AI 智能体针对运行中的应用确认的每一项发现,都附带可行的漏洞利用、严重程度、影响和证据。
- 代码、Web 应用、API 以及 Android、iOS 和 HarmonyOS 应用,集中在一次扫描和一份报告中。
- 修复推送回拉取请求;每一项发现都在工单中跟踪,如果已修复的问题再次出现,后续扫描会重新打开工单。
- SaaS、混合部署或本地扫描节点,可使用 Ostorlab Cyber Models 或您自己的 AI 服务商密钥。
注意事项
- 没有代码编辑器插件;开发人员通过拉取请求和 MCP 客户端开展工作。
- 围绕智能体式分析而非规则编写构建。需要编写大量自定义规则的团队可能更倾向于 Semgrep。
定价: 公开的套餐。
GitHub Code Security(CodeQL)
GitHub Code Security(CodeQL)是面向代码和拉取请求都在 GitHub 上的团队的 SAST 工具,CodeQL 代码扫描和 Copilot Autofix 内置于拉取请求中。
最适合: 代码和拉取请求都在 GitHub 上的组织。
GitHub Advanced Security 现在拆分为两款产品销售:GitHub Code Security 和 GitHub Secret Protection。Code Security 包括 CodeQL 代码扫描和 Copilot Autofix,后者会在拉取请求中建议修复。在 GitHub 之外,主要选项是 GitHub Advanced Security for Azure DevOps。
优势
- 跨文件的语义数据流分析。
- GitHub 原生:可在代码仓库设置中开启代码扫描,并在拉取请求上发出告警。
- 拉取请求中的 Copilot Autofix。
注意事项
- 支持的语言少于 Checkmarx One 或 Veracode 等企业级平台。
- 在 GitHub 内部使用体验最佳。
定价: 在 GitHub Team 或 Enterprise 套餐基础上,Code Security 每位活跃提交者每月 $30,Secret Protection 每月 $19。
Semgrep
Semgrep 是一款面向希望快速扫描并自行编写自定义规则的团队的 SAST 工具,提供开源的 Community Edition。
最适合: 以开发者为先、需要快速扫描和自定义规则的团队。
Semgrep Code 的 SAST 支持 35+ 种语言。其 AI 层 Semgrep Multimodal 会结合您的代码和分诊历史对发现进行分诊,并建议某项发现是否可以忽略;Semgrep 报告称,它在识别 Semgrep Code 发现中的误报方面准确率超过 95%。Community Edition 以 LGPL 2.1 协议开源。
优势
- 扫描速度快,自定义规则易于编写。
- 扫描可在本地或 CI 中运行,源代码无需离开您的环境。
- 提供免费层和开源的 Community Edition。
注意事项
- 自定义规则需要持续维护。
- 专注于代码;不测试运行中的 Web 应用、API 或移动应用。
定价: 最多 10 名贡献者和 10 个代码仓库免费;Teams 每位贡献者每月 $30 起;Enterprise 按报价。
Snyk Code
Snyk Code 是一款以开发者为先的 SAST 工具,面向希望在代码编辑器和拉取请求中获得安全反馈的团队。
最适合: 希望在编写代码时就获得安全反馈的开发团队。
Snyk Code 支持 16 个语言组,并提供适用于 VS Code、JetBrains IDE、Visual Studio 和 Eclipse 的插件。Snyk Agent Fix 会生成并检查候选修复。Snyk 是 SaaS 产品;使用自托管 Git 服务器的团队通过 Snyk Broker 连接。
优势
- 与代码编辑器和拉取请求集成。
- 属于更广泛的平台,包含 SCA、容器和 IaC 扫描。
- 可从免费套餐起步。
注意事项
- 为以开发者为中心的工作流而打造。
- 有严格治理或本地部署要求的团队可能更倾向于企业级平台。
定价: 免费套餐;Team 每月 $25 起;Enterprise 按报价。
Checkmarx One
Checkmarx One 是一款企业级 SAST 平台,面向需要广泛语言覆盖、集中治理和审计报告的 AppSec 团队。
最适合: 拥有成熟 AppSec 和合规项目的大型企业。
Checkmarx One 将 SAST 与 SCA、密钥检测、IaC、容器和 API 安全结合在一起,并覆盖广泛的语言,包括 COBOL 和 PL/SQL 等传统语言。Developer Assist 将发现和修复带入开发人员使用的工具中。Checkmarx 仍在销售用于本地部署的 CxSAST,采用传统的基于规则的引擎。
优势
- 语言覆盖广泛,包括传统语言。
- 治理、策略和审计报告。
- AI 辅助的分诊和修复。
注意事项
- 最适合拥有专职 AppSec 团队的组织。
- AI 引擎位于云产品中;本地部署的 CxSAST 基于规则。
定价: 按报价。
SonarQube
SonarQube 是一款面向希望将安全检查纳入代码质量门禁的团队的 SAST 工具,提供自托管的 Server 版本和 SaaS 的 Cloud 版本。
最适合: 希望在同一工具中兼顾安全与代码质量的团队。
SonarQube 的安全分析覆盖 35+ 种语言,总计支持 40+ 种。AI CodeFix 会针对 Java、JavaScript、TypeScript、Python、C# 和 C++ 中的一部分规则建议一键修复。SonarQube Cloud 是 SaaS 产品;SonarQube Server 为自行管理;免费的 Community Build 不包含带污点分析的 SAST。
优势
- 代码质量与安全集中在一个质量门禁中。
- 可自托管,也可使用 SaaS。
- Cloud 和 Server 均提供免费层。
注意事项
- 安全只是更广泛的代码质量平台的一部分。
- 污点分析和 AI CodeFix 仅在付费版本中提供。
定价: Cloud 提供免费层,Team 每月 $34 起;Server 按实例、依据代码行数定价。
Veracode
Veracode 是一款企业级 SAST 平台,面向需要跨 100+ 种语言和框架进行源代码和二进制扫描、并具备强大治理能力的组织。
最适合: 需要广泛语言和二进制覆盖、并具备强大治理能力的大型组织。
Veracode Static Analysis 覆盖 100+ 种语言和框架,既能扫描源代码,也能扫描二进制文件。Veracode Fix 为自有代码和开源依赖生成修复,并可在 IDE、CLI 和 CI/CD 流水线中发起拉取请求。Veracode 报告其误报率低于 1.1%。
优势
- 非常广泛的语言、框架和二进制覆盖。
- 面向大型项目的治理和报告。
- AI 辅助修复。
注意事项
- 为拥有成熟 AppSec 项目的组织而设计。
- 对较小的开发团队来说可能超出所需。
定价: 按报价。
Black Duck Coverity
Black Duck Coverity 是一款面向大型原生代码库(尤其是 C 和 C++)的 SAST 工具,可完全在本地运行,包括在物理隔离环境中运行。
最适合: 构建大型原生应用(尤其是 C 和 C++)的组织。
Coverity 支持 21 到 22 种语言和 200+ 个框架,包括 C/C++、CUDA 和 Fortran。它可在本地运行,包括物理隔离环境和 Kubernetes 上,而 Polaris 是 SaaS 选项。Polaris Assist 会汇总发现并推荐代码修复。
优势
- 对原生代码的深度分析。
- 可完全本地部署,包括物理隔离环境。
- 开源项目可免费使用 Coverity Scan。
注意事项
- 在原生代码库上表现最强。
- 云原生团队可能更倾向于围绕开发者工作流构建的工具。
定价: 按报价。
OpenText Fortify
OpenText Fortify 是一款企业级 SAST 平台,面向需要在 SaaS、私有托管或完全本地部署之间进行选择的成熟 AppSec 项目。
最适合: 拥有成熟应用安全项目的企业。
Fortify Static Code Analyzer 支持 44+ 种语言和 350+ 个框架。它提供 SaaS、私有托管或完全本地部署三种方式。Fortify Remediation Aviator 会审计 SAST 发现、抑制可能的误报并建议代码修复。
优势
- 成熟的企业级 AppSec 平台。
- 可在 SaaS、私有托管或本地部署之间选择。
- AI 辅助的审计和修复。
注意事项
- 最适合拥有专职 AppSec 团队的组织。
- 与轻量级开发者工具相比,需要更多的配置和管理工作。
定价: 按报价。
Snyk Code 和 Checkmarx 的最佳替代方案
Snyk Code 的主要替代方案是 Ostorlab、GitHub Advanced Security(CodeQL)、Checkmarx One、Semgrep 和 SonarQube。Checkmarx One 的主要替代方案是 Ostorlab、Snyk Code、GitHub Advanced Security、Veracode 和 OpenText Fortify。如需并列对比,请参阅 Snyk 和 Checkmarx 替代方案:Ostorlab 与 Snyk Code、Checkmarx One 和 GitHub Advanced Security 对比。
常见问题
2026 年最佳的 SAST 工具有哪些?
2026 年最佳的 SAST 工具是 Ostorlab、GitHub Code Security(CodeQL)、Semgrep、Snyk Code、Checkmarx One、SonarQube、Veracode、Black Duck Coverity 和 OpenText Fortify。Ostorlab 适合需要已证明可被利用的发现的团队,GitHub Code Security 适合使用 GitHub 的团队,Semgrep 适合编写自定义规则的团队,Snyk Code 适合在代码编辑器中工作的开发人员,而 Checkmarx One、Veracode 和 OpenText Fortify 适合拥有成熟 AppSec 项目的企业。
Ostorlab 是 SAST 工具吗?
是的。Ostorlab 像 SAST 工具一样扫描源代码中的漏洞,但使用的是 AI 智能体而不是固定规则集。它还会测试 Web 应用、API 和移动应用,因此能够针对运行中的应用,用可行的漏洞利用来确认代码发现。
SAST、SCA 和源代码扫描有什么区别?
SAST(静态应用安全测试)分析您自己的源代码中的漏洞。SCA(软件成分分析)检查开源依赖中的已知漏洞。源代码扫描平台通常将 SAST、SCA 和密钥检测结合在一起;其中一些平台(例如 Ostorlab)还会测试运行中的应用。
哪款 SAST 工具的误报最少?
各厂商衡量误报的方式不同,因此它们公布的比率无法直接比较。Veracode 报告其误报率低于 1.1%,Semgrep 报告其 AI 分诊在识别误报方面的准确率超过 95%。Ostorlab 以另一种方式减少噪声:当运行中的应用在范围内时,其智能体会用可行的漏洞利用来确认每一项发现。最公平的测试方法是在同一个代码库上运行两款工具。
哪款 SAST 工具最适合 GitHub?
对于托管在 GitHub 上的代码,GitHub Code Security(CodeQL)是集成度最高的选择。Ostorlab、Semgrep、Snyk Code、Checkmarx One 和 SonarQube 也能扫描 GitHub 代码仓库,并在拉取请求上报告结果。
有免费的 SAST 工具吗?
有。Semgrep 提供开源的 Community Edition 以及最多 10 名贡献者可用的免费层,SonarQube 提供免费的 Community Build 和免费的 Cloud 层,Snyk Code 提供免费套餐,Black Duck 为开源项目提供免费的 Coverity Scan。
Snyk Code 和 Checkmarx 的最佳替代方案有哪些?
Snyk Code 的主要替代方案是 Ostorlab、GitHub Advanced Security(CodeQL)、Checkmarx One、Semgrep 和 SonarQube。Checkmarx One 的主要替代方案是 Ostorlab、Snyk Code、GitHub Advanced Security、Veracode 和 OpenText Fortify。
如何确认 SAST 修复已经生效?
修复后重新扫描代码。在 Ostorlab 中,每一项发现都在工单中跟踪:当工单被标记为已修复时,后续扫描会进行检查,如果问题已消失则将其标记为已验证,如果问题再次出现则重新打开工单。
资料来源
核查日期:2026 年 10 月 7 日。
- Ostorlab: 源代码扫描、多资产扫描、本地源代码扫描、套餐、理解扫描结果与修复跟踪
- GitHub: GitHub Security 套餐、关于使用 CodeQL 进行代码扫描
- Semgrep: 支持的语言、Semgrep Multimodal、将 Semgrep 添加到 CI、定价
- Snyk: 支持的语言、IDE 插件、套餐
- Checkmarx: Checkmarx One、SAST 支持的语言、CxSAST
- SonarQube: SonarQube、安全、AI CodeFix、套餐与定价
- Veracode: Static Analysis、Veracode Fix、误报率、CI/CD 集成
- Black Duck: Coverity、语言与框架、Polaris Assist
- OpenText: Fortify Static Code Analyzer、SAST 部署选项、Fortify Remediation Aviator
在您自己的代码上验证
比较 SAST 工具的最佳方式,是在同一个代码库上运行它们。运行一次源代码扫描,并将发现与您当前使用的工具进行比较,或者在同一个应用上比较 Ostorlab 与您当前的工具。